Soyez toujours prêt pour les audits SOC 2 et ISO 27001, sans ralentir votre équipe de développement.
Aikido détecte et corrige les failles de code et d’ cloud s recherchées par votre auditeur, puis les synchronise dans Drata, sans imposer de charge de travail excessive à votre équipe de développement.
, adapté à votre niveau.


Offre exclusive réservée aux clients de Drata
Chaque niveau Drata donne droit à un avantage « Aikido ». Selon votre formule, il s'agit d'un audit de code gratuit, d'un test d'intrusion gratuit ou d'une évaluation sur mesure.


Audit de sécurité du code
AikidoLes agents de [nom] analysent votre code source pour détecter les failles logiques que les analyseurs statiques ne repèrent pas, telles que l'IDOR ( contrôle d’accès défaillant) et les bogues de logique métier, dans l'ensemble du dépôt.
Idéal lorsque vous vous apprêtez à déployer une mise à jour majeure ou que vous ne pouvez pas encore effectuer de test d'intrusion sur une cible en production : pré-déploiement, pas d'environnement de test, applications mobiles ou internes =
Chaque vulnérabilité indique pourquoi elle peut être exploitée et est fournie avec une solution « AutoFix » PR
Analyse directement votre code, sans nécessiter d'environnement de production ; les résultats sont disponibles en environ une journée.
Pentest IA
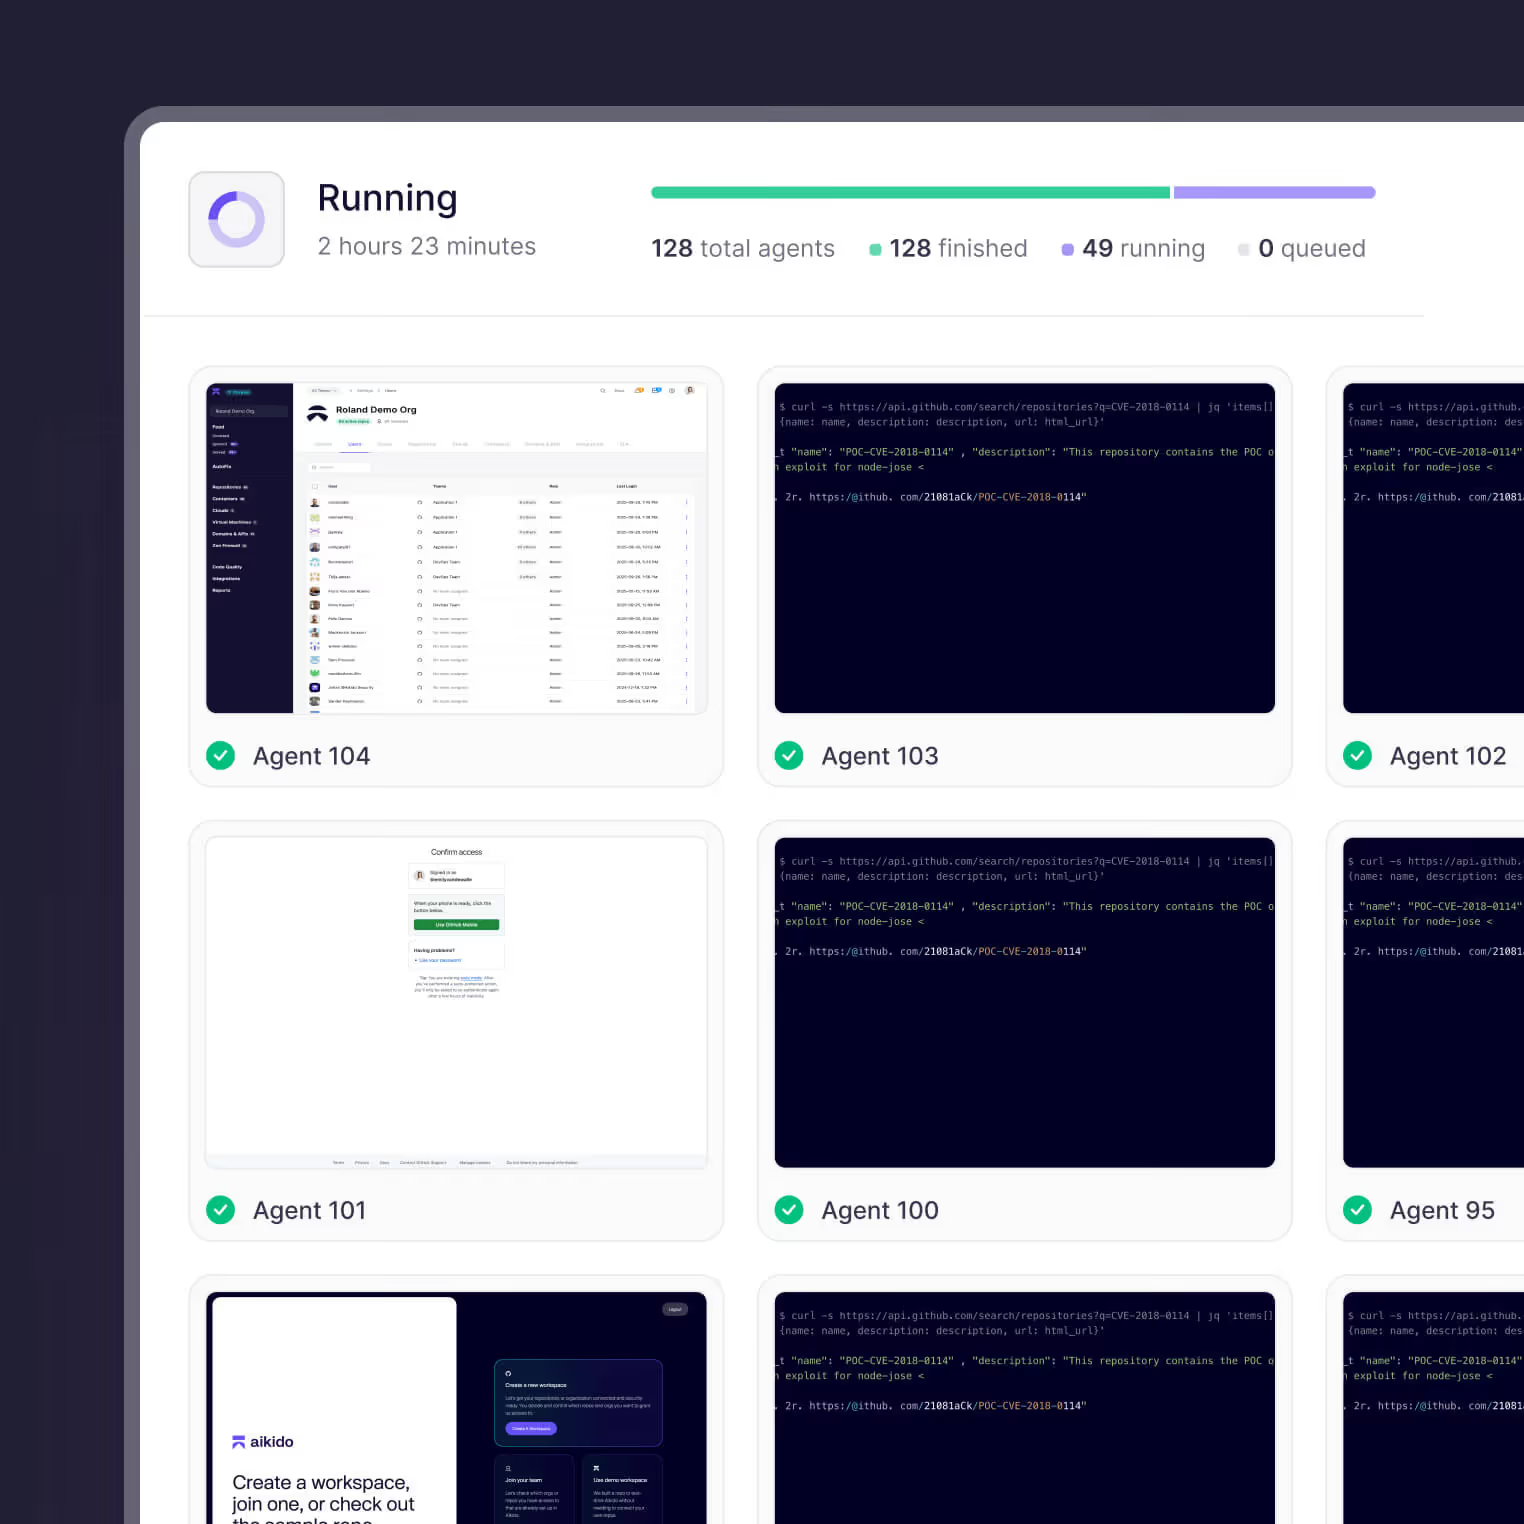
Des centaines d'agents autonomes attaquent votre application en production, vos API et votre infrastructure, comme le ferait un véritable pirate, puis valident chaque résultat avant qu'il ne figure dans votre rapport.
Permet de déterminer quelles vulnérabilités sont réellement exploitables, sans faux positifs
Le test d'intrusion en direct requis par les normes SOC 2 et ISO 27001, réalisé le jour même
Correction automatique en un clic et nouveau test gratuit pour vérifier que les corrections ont bien été appliquées
Aikido couvre toutes les exigences techniques de sécurité du code et du cloud pour SOC2 Type 2, ISO 27001:2022, et plus encore
Contrôles SOC 2
CC3.3 : Examiner le potentiel de fraude
CC3.2 : Estimer l'importance des risques identifiés
CC5.2 : L'entité sélectionne et développe des activités de contrôle général sur la technologie pour soutenir la réalisation des objectifs
CC6.1
CC6.6
CC6.7
CC6.8
CC7.1: Surveiller l'infrastructure et les logiciels
CC7.1: Mettre en œuvre un mécanisme de détection des changements
CC7.1: Détecter les composants inconnus ou non autorisés
CC7.1: Effectuer des analyses de vulnérabilités
CC7.1: Mettre en œuvre des filtres pour analyser les anomalies
CC7.1: Restaurer les environnements affectés
CC10.3: Teste l'intégrité et l'exhaustivité des données de sauvegarde
CC8.1: Protéger les informations confidentielles
CC8.1: Suivre les changements système
Contrôles ISO 27001
A.8.2: Droits d'accès privilégiés
A.8.3: Restriction d'accès à l'information
A.8.5: Authentification sécurisée
A.8.6: Gestion des capacités
A.8.7: Protection contre les logiciels malveillants
A.8.8: Gestion des vulnérabilités techniques
A.8.9: Gestion de la configuration
A.8.12: Prévention des fuites de données
A.8.13: Sauvegardes
A.8.15: Journalisation
A.8.16: Surveillance des activités
A.8.18: Utilisation de programmes utilitaires privilégiés
A.8.20: Sécurité du réseau
A.8.24: Utilisation de la cryptographie
A.8.25: Cycle de vie du développement sécurisé
A.8.28: Codage sécurisé
A.8.31: Séparation des environnements de développement, de test et de production
A.8.32: Gestion des changements
A.5.15: Contrôle d'accès
A.5.16: Gestion des identités
A.5.28: Collecte de preuves
A.5.33: Protection des enregistrements
Une plateforme unifiée pour sécuriser vos logiciels
Du code au cloud, jusqu'au runtime, Aikido couvre chaque couche de la sécurité logicielle moderne.
Commencez avec le module dont vous avez besoin, débloquez la plateforme complète à mesure que vous évoluez.
Connectez votre code, votre cloud et vos conteneurs
Quel que soit votre stack d'outils, Aikido se connecte aux stacks les plus populaires et recherche en continu les problèmes.

Recevez des alertes pertinentes sur la sécurité et la qualité du code
Plus besoin de passer au crible des centaines d'alertes. Seules quelques-unes sont réellement importantes. Aikido effectue le triage automatique des notifications.

Libérez la puissance d'Aikido et Drata

Gestion complète des vulnérabilités
Les capacités avancées de scan de vulnérabilités d'Aikido fonctionnent de concert avec la conformité de sécurité automatisée de Drata pour offrir une solution holistique.
Identifiez les vulnérabilités, évaluez les risques et prenez des mesures proactives pour renforcer votre posture de sécurité.

Workflows de sécurité simplifiés
Dites adieu aux processus manuels et aux workflows de sécurité complexes. En intégrant Aikido à Drata, vous pouvez rationaliser vos opérations de sécurité et automatiser les tâches de conformité.
Profitez de la commodité d'une gestion centralisée, d'une application cohérente des politiques et de workflows simplifiés.

Surveillance en temps réel
Gardez une longueur d'avance sur les menaces potentielles grâce à la surveillance et au reporting en temps réel. Surveillez les vulnérabilités dès qu'elles apparaissent, assurant une détection et une réponse rapides.
Générez des rapports complets qui fournissent des informations exploitables pour votre équipe de sécurité et vos parties prenantes. Prenez des décisions éclairées et démontrez la conformité sans effort.
Connecter Aikido et Drata

Créez un compte Aikido et accédez aux paramètres d'intégration pour configurer la connexion. En quelques clics, vous pouvez connecter Aikido à Drata.
Synchroniser les données de vulnérabilité
Aikido synchronise automatiquement les données de vulnérabilité entre Aikido et Drata. Cette intégration garantit que vos informations de vulnérabilité sont toujours à jour, permettant une évaluation précise des risques et une remédiation efficace. (Consultez les détails techniques dans notre documentation)
Corrigez les problèmes avec des informations exploitables
Tirez parti de la puissance d'Aikido et Drata pour obtenir des informations exploitables et prioriser efficacement les vulnérabilités. Passez en toute transparence de l'identification à la remédiation, garantissant que vos efforts de sécurité sont ciblés et percutants.
Lorsque les équipes de développement passent à , elles sont impressionnées

Gérer plusieurs outils DevSecOps
Être submergé par des alertes de sécurité non pertinentes
Essayer de comprendre une documentation de niveau doctorat sur les correctifs
Passer des heures à configurer plusieurs dépôts et clouds

Disposez d'un outil tout-en-un qui couvre 99 % des menaces
Obtenez 85 % d'alertes non pertinentes en moins
Corrigez les problèmes rapidement grâce à des explications d'une simplicité déconcertante
Configurez les dépôts et la configuration cloud en moins d'une minute
Intégrer Aikido à Drata
L'activation de l'intégration Drata se fait en quelques clics.
Demandez votre test d'intrusion