

Si vous avez passé du temps à développer ou à maintenir des logiciels, vous avez probablement entendu parler de Snyk et SonarQube. Ces deux outils sont largement utilisés par les équipes DevOps et AppSec, et bien que tous deux visent à aider les développeurs à livrer des logiciels de meilleure qualité et plus sécurisés, ils se concentrent chacun sur des aspects différents.
De ce fait, choisir entre eux n'est pas toujours simple. Ils semblent similaires de l'extérieur, mais leurs approches et leurs capacités diffèrent, en particulier lors de leur intégration dans les workflows de développement.
Snyk et SonarQube résolvent deux aspects différents d'un même problème. Snyk est une plateforme de sécurité des applications nativement dopée à l'IA, particulièrement performante sur les risques liés à l'open-source, aux conteneurs et à l'IaC, tandis que SonarQube est une plateforme de qualité et de sécurité du code, spécialisée dans l'analyse du code propriétaire et qui, avec SonarQube Advanced Security, intègre désormais également l'analyse des dépendances. De nombreuses équipes utilisent les deux solutions, ou les remplacent par une plateforme unique comme Aikido, qui combine qualité du code et sécurité full-stack.
TL;DR
Aikido Security rassemble les atouts de Snyk et SonarQube en offrant une plateforme avec une analyse native de la qualité du code et une sécurité full-stack. Elle combine la couverture de Snyk en matière de dépendances, de conteneurs et de risques open source avec l'analyse statique du code et les insights sur la qualité du code de SonarQube, tout en résolvant les points faibles qu'ils laissent derrière eux, tels que les faux positifs, la prolifération d'outils et la complexité de la configuration.
Le résultat ? Une sécurité applicative de bout en bout, des insights robustes sur la qualité du code, moins de faux positifs et des triages plus rapides.
Pour les startups comme pour les grandes entreprises, Aikido Security se distingue constamment grâce à son onboarding rapide, sa priorisation et son autofix basés sur l'IA, et sa capacité à remplacer plusieurs outils par un workflow rationalisé et convivial pour les développeurs.
Comparaison rapide des fonctionnalités de Snyk vs SonarQube vs Aikido Security
Qu'est-ce que Snyk ?
Snyk est une plateforme de sécurité des applications nativement dopée à l'IA. Elle a débuté avec l'analyse des dépendances open-source (SCA) avant de s'étendre au SAST via Snyk Code, alimenté par son moteur DeepCode AI, ainsi qu'à la sécurité des conteneurs et de l'IaC, avec Snyk AppRisk pour la gestion de la posture de sécurité des applications. Au cours de l'année écoulée, Snyk a recentré son positionnement autour de l'IA avec le lancement de sa plateforme de sécurité IA et, en 2026, d'Agent Security pour la gouvernance des agents IA (analyse MCP, garde-fous en temps d'exécution et tests d'intrusion pour agents), en parallèle de la disponibilité générale d'Evo AI-SPM. Elle est reconnue pour la simplicité de son intégration dans les workflows, mais aussi pour la quantité de résultats superflus nécessitant un tri.
Qu'est-ce que SonarQube ?
SonarQube, édité par Sonar, est une plateforme de qualité et de sécurité du code. Les développeurs l'utilisent pour signaler les défauts de code (code smells), appliquer des portes de qualité et détecter les vulnérabilités dans leur propre code. Depuis 2024, Sonar investit massivement dans la sécurité et l'IA. SonarQube Advanced Security, issu du rachat de Tidelift, intègre l'analyse de la composition logicielle (SCA), un SAST avancé, la génération de SBOM et la détection de paquets malveillants, tandis qu'AI Code Assurance et AI CodeFix aident à vérifier et à corriger le code généré par l'IA. La solution reste centrée sur la couche code, sans proposer d'analyse de conteneurs, de DAST, de gestion de la posture cloud ou de protection en temps d'exécution.
Comparaison des fonctionnalités
Capacités de sécurité
- Snyk : Offre une large couverture en matière de sécurité des applications. La solution inclut le SAST pour le code, l'analyse de la composition logicielle (SCA), l'analyse d'images de conteneurs et la sécurité de l'Infrastructure as Code (IaC). Snyk se concentre sur l'identification des vulnérabilités connues et une remédiation rapide.
- SonarQube : Historiquement axé sur l'analyse statique du code et la qualité du code, il couvre désormais une plus grande partie du périmètre de sécurité. Outre le SAST et l'analyse de taint, SonarQube Advanced Security intègre le SCA pour les dépendances tierces, la génération de SBOM, la détection de paquets malveillants, la détection de secrets et l'analyse IaC. La solution ne couvre toujours pas les conteneurs, le DAST, la posture cloud ou le runtime.
Intégration
- Snyk : Snyk est conçu pour s'intégrer de manière transparente dans les workflows de développement modernes. Son architecture cloud lui permet de se connecter aux pipelines de CI/CD, aux dépôts et aux IDE avec un minimum de configuration. Les développeurs peuvent consulter les problèmes de sécurité directement dans les pull requests ou au cœur de leur éditeur.
- SonarQube : SonarQube s'intègre également aux outils CI/CD et de développement, mais avec une charge de travail plus importante. Les équipes doivent héberger un serveur dédié et le connecter à leur processus de build. Sa configuration initiale et sa maintenance peuvent être complexes pour les nouvelles équipes de développement.
Précision
- Snyk : En matière d'analyses, Snyk propose une base de données de vulnérabilités robuste, mais est également connu pour générer du bruit. Des utilisateurs ont signalé des « faux positifs excessifs » provenant des scans Snyk, ce qui nécessite un effort supplémentaire lors du triage pour les filtrer. Voici ce que certains de ses utilisateurs en disent concernant sa précision :..
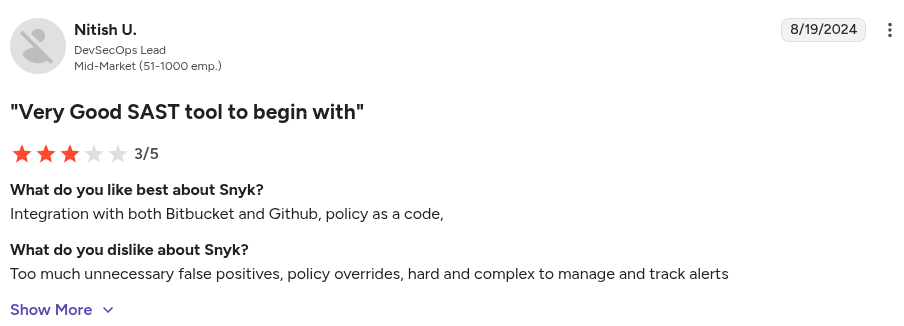
- SonarQube : SonarQube est connu pour signaler des problèmes qui n'en sont pas réellement, obligeant souvent les équipes à ajuster les règles pour filtrer le bruit. Cela mis à part, ses résultats sont généralement de haute qualité. Voici ce que certains de ses utilisateurs en disent :

Couverture
- Snyk : Snyk couvre plusieurs domaines de sécurité. Il analyse les dépendances open source dans les écosystèmes populaires, les images de conteneurs et les configurations IaC. Pour l'analyse statique du code (SAST), Snyk prend en charge les principaux langages de programmation modernes tels que Java, JavaScript/TypeScript et Python. Cependant, son support est limité pour les langages dits legacy.
- SonarQube: Il propose une analyse statique couvrant plus de 30 langages, y compris les piles héritées, et, grâce à la fonctionnalité « Advanced Security », il analyse désormais également les dépendances tierces (SCA) et l’IaC. Il n’analyse toutefois toujours pas les images de conteneurs, n’exécute pas de tests de résistance ( DAST) et ne gère pas la posture de sécurité des applications ( cloud ) ; les équipes qui ont besoin de ces fonctionnalités doivent donc soit l’associer à d’autres outils, soit opter pour une plateforme plus complète.
Expérience Développeur
- Snyk : Snyk s'intègre dans les workflows de développement existants, faisant remonter les problèmes directement dans les pull requests (PR) et les IDE. Son interface est intuitive et il suggère également des correctifs (tels que des mises à niveau de dépendances recommandées). Cependant, il est également connu pour provoquer une fatigue liée aux alertes.
- SonarQube : SonarQube est souvent perçu comme un gardien de qualité utile qui incite les développeurs à produire un meilleur code. Il détecte les bugs et les code smells, fournissant des exemples détaillés qui aident les développeurs à apprendre. D'un autre côté, si vous n'affinez pas les règles de SonarQube, il peut vous submerger d'alertes pour des problèmes mineurs.
Tarifs
- Snyk : De nombreuses équipes considèrent que Snyk est onéreux, car les coûts augmentent rapidement lors de la mise à l'échelle. Le forfait standard de Snyk facture 25 $ par mois et par développeur contributeur, avec un minimum de 5 développeurs. Il propose également une offre gratuite pour les petits projets, mais les coûts grimpent en flèche pour les équipes plus larges qui nécessitent l'ensemble de ses fonctionnalités.
- SonarQube : L'édition Community de SonarQube est gratuite pour l'analyse de code de base. Les éditions payantes débloquent des règles de sécurité avancées et une prise en charge linguistique accrue, et elles facturent en fonction du nombre de lignes de code (LOC) analysées. Son modèle de tarification peut devenir coûteux pour de très grandes bases de code.
Aikido Security offre un modèle de tarification plus simple et plus transparent et est nettement plus abordable à grande échelle que Snyk ou SonarQube.
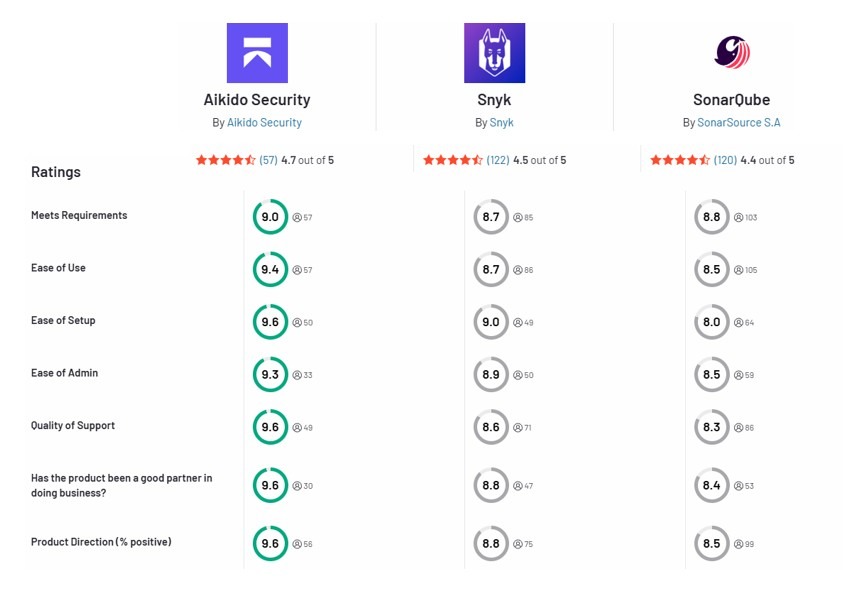
Pour vous aider à comparer les fonctionnalités des deux outils, le tableau ci-dessous les résume pour vous.
Avantages et Inconvénients de Chaque Outil
Snyk
Avantages:
- Couverture de sécurité complète (code, open source, conteneurs, IaC)..
- S'intègre aux workflows des développeurs (CLI, dépôts Git, pipelines CI, plugins IDE).
- Remédiation basée sur l'IA et correctifs automatisés.
- Niveau gratuit disponible pour l'essai et l'utilisation à petite échelle.
Inconvénients:
- Peut submerger les équipes avec des faux positifs ou des alertes de faible priorité.
- Tarification élevée pour une utilisation complète dans les grandes équipes ; beaucoup estiment que le coût augmente plus rapidement que prévu.
- Certains utilisateurs signalent que l'expérience de support est lente ou peu utile en cas de problèmes.
- Principalement un service basé sur le cloud, ce qui peut ne pas convenir aux organisations ayant des politiques de données strictes.
- La plateforme présente une courbe d'apprentissage abrupte, surtout pour les équipes novices de son écosystème.
- Il a une limite de taille de fichier de 1 Mo pour l'analyse statique, ce qui peut restreindre l'analyse de certaines bases de code.
- Les temps d'analyse peuvent être lents sur les grands dépôts
- Certaines recommandations de remédiation peuvent sembler génériques ou ne pas être adaptées au problème spécifique.
- Il peut rencontrer des difficultés avec les bases de code propriétaires ou hautement spécialisées, manquant occasionnellement des problèmes pertinents.
SonarQube
Avantages:
- Ensembles de règles et portes de qualité personnalisables
- Prend en charge un large éventail de langages et de piles technologiques.
- Offre un support pour les plateformes CI/CD courantes
- Version gratuite, afin que les équipes puissent commencer à l'utiliser sans frais.
Inconvénients:
- C'est plus un outil de qualité de code qu'un outil de sécurité
- Il n'analyse pas les dépendances open source pour les vulnérabilités connues.
- La profondeur de ses règles de sécurité varie selon le langage
- Il n'offre pas de sécurité en temps d'exécution ou d'environnement.
- Nécessite des efforts d'infrastructure et de maintenance (hébergement du serveur, gestion de la base de données et des mises à niveau).
- A tendance à signaler des problèmes mineurs conduisant à une « fatigue des alertes ».
- Nécessite des outils tiers pour une couverture complète de la sécurité applicative
- Les règles de sécurité et fonctionnalités avancées ne sont disponibles que dans les éditions payantes.
Aikido Security : La meilleure alternative
Aikido Security est une plateforme de sécurité des applications basée sur l'IA qui couvre tout, du code source et des dépendances open source à l'infrastructure cloud, aux conteneurs, à la qualité du code, au runtime et aux API, le tout au sein d'un workflow adapté aux développeurs.
Ce qui distingue Aikido Security, c'est son accent sur la précision et les informations exploitables. Il utilise son moteur d'intelligence artificielle pour corréler les problèmes à travers votre base de code, vos dépendances, vos configurations cloud et vos chemins d'exécution. Et effectue une analyse d’accessibilité pour révéler les vulnérabilités réelles et exploitables. Une fois les problèmes identifiés, il offre une remédiation automatique par le biais de pull requests, de suggestions en ligne et de correctifs en un clic basés sur l'IA.
Son moteur de qualité de code met également en évidence les bugs, les code smells et les problèmes de maintenabilité, aidant les équipes à écrire un code plus propre, plus sûr et plus maintenable.
Les équipes peuvent commencer avec n'importe quel module, SAST, SCA, analyse IaC, DAST, analyse de conteneurs, détection de secrets ou qualité du code, et activer des modules supplémentaires à mesure qu'elles se développent.
Avec sa tarification transparente et forfaitaire (sans frais par utilisateur ni basés sur les lignes de code) et un niveau gratuit à vie, Aikido Security est une alternative convaincante pour les équipes recherchant une solution complète et évolutive de sécurité et de qualité du code, sans le bruit, la complexité ou le coût d'outils comme Snyk et SonarQube.
Vous souhaitez améliorer la sécurité et la qualité du code de votre application ?
Démarrez votre essai gratuit ou planifiez une démo avec Aikido Security dès aujourd'hui.
FAQ
Quelles sont les principales différences entre Snyk et SonarQube ?
Snyk et SonarQube ont des rôles complémentaires mais distincts. Snyk se concentre principalement sur la sécurité de votre propre code et des dépendances tierces, en couvrant les bibliothèques open source, les images de conteneurs et l'infrastructure as code. SonarQube, en revanche, est axé sur l'analyse statique du code et la qualité du code. Il est centré sur la qualité du code et l'analyse statique du code, et avec Advanced Security, il analyse désormais également les dépendances tierces (SCA)
Snyk et SonarQube peuvent-ils être utilisés ensemble efficacement, et si oui, comment ?
Oui, ils peuvent être utilisés ensemble pour offrir une vue plus complète de votre application. SonarQube peut garantir que votre code respecte les standards de qualité et est exempt de problèmes de codage courants, tandis que Snyk scanne simultanément vos dépendances, conteneurs et IaC à la recherche de vulnérabilités. Cependant, la gestion de plusieurs outils peut augmenter la complexité. Des plateformes comme Aikido Security offrent une alternative unifiée, combinant à la fois des informations sur la sécurité et la qualité du code.
Comment Snyk et SonarQube se comparent-ils en termes de capacités d'analyse ?
Snyk couvre un large spectre de domaines de sécurité, notamment le SAST, le SCA, l'analyse d’images de conteneurs et la sécurité IaC. Avec SonarQube Advanced Security, il ajoute désormais l'analyse des dépendances (SCA), bien qu'il ne prenne toujours pas en charge l'analyse des conteneurs, le DAST ou la posture cloud. Des plateformes telles que Aikido Security fournissent à la fois l'analyse de la sécurité et de la qualité du code au sein d'une seule et même plateforme.
En quoi les Tests de sécurité des applications statiques (SAST) et l'Analyse de la composition logicielle (SCA) diffèrent-ils ?
Le SAST analyse votre propre code source pour détecter les vulnérabilités, les erreurs de codage ou les modèles non sécurisés dans le code que vous écrivez. Il se concentre sur la logique interne et la structure de votre application. Le SCA, en revanche, analyse les bibliothèques et dépendances tierces utilisées par votre application, en les comparant à des bases de données de vulnérabilités connues. Aikido Security combine les deux approches, offrant une visibilité unifiée sur les problèmes au niveau du code et les vulnérabilités des dépendances au sein d'une seule plateforme.
Vous pourriez aussi aimer :
- 5 alternatives à Snyk et pourquoi elles sont meilleures
- Les meilleures alternatives à SonarQube en 2026
- Meilleurs outils d'analyse statique du code comme Semgrep
- Les 10 meilleurs outils SAST basés sur l'IA en 2026
- Les 13 meilleurs scanners de vulnérabilités de code en 2026
- Les 7 meilleurs outils ASPM en 2026
- Les meilleurs scanners d'Infrastructure as Code (IaC)




