
Sécurité logicielle pour la FinTech
Des API bancaires soumises à de lourdes exigences de conformité aux plateformes d'échange de crypto-monnaies à haute vitesse, Aikido aide les équipes FinTech à livrer rapidement, à rester conformes et à sécuriser leur SDLC, sans ralentir le développement.







Fonctionnalités dédiées aux entreprises FinTech
Accélérer la sécurité, gagner la confiance des clients
La FinTech évolue rapidement, mais la sécurité et la conformité ne peuvent pas être négligées.
Aikido sécurise vos cycles de livraison et garantit votre conformité pour DORA, PCI DSS et ISO 27001, attestant de votre posture auprès de vos clients, partenaires et autorités de régulation.
Une sécurité de pointe conçue pour la vitesse et la crédibilité
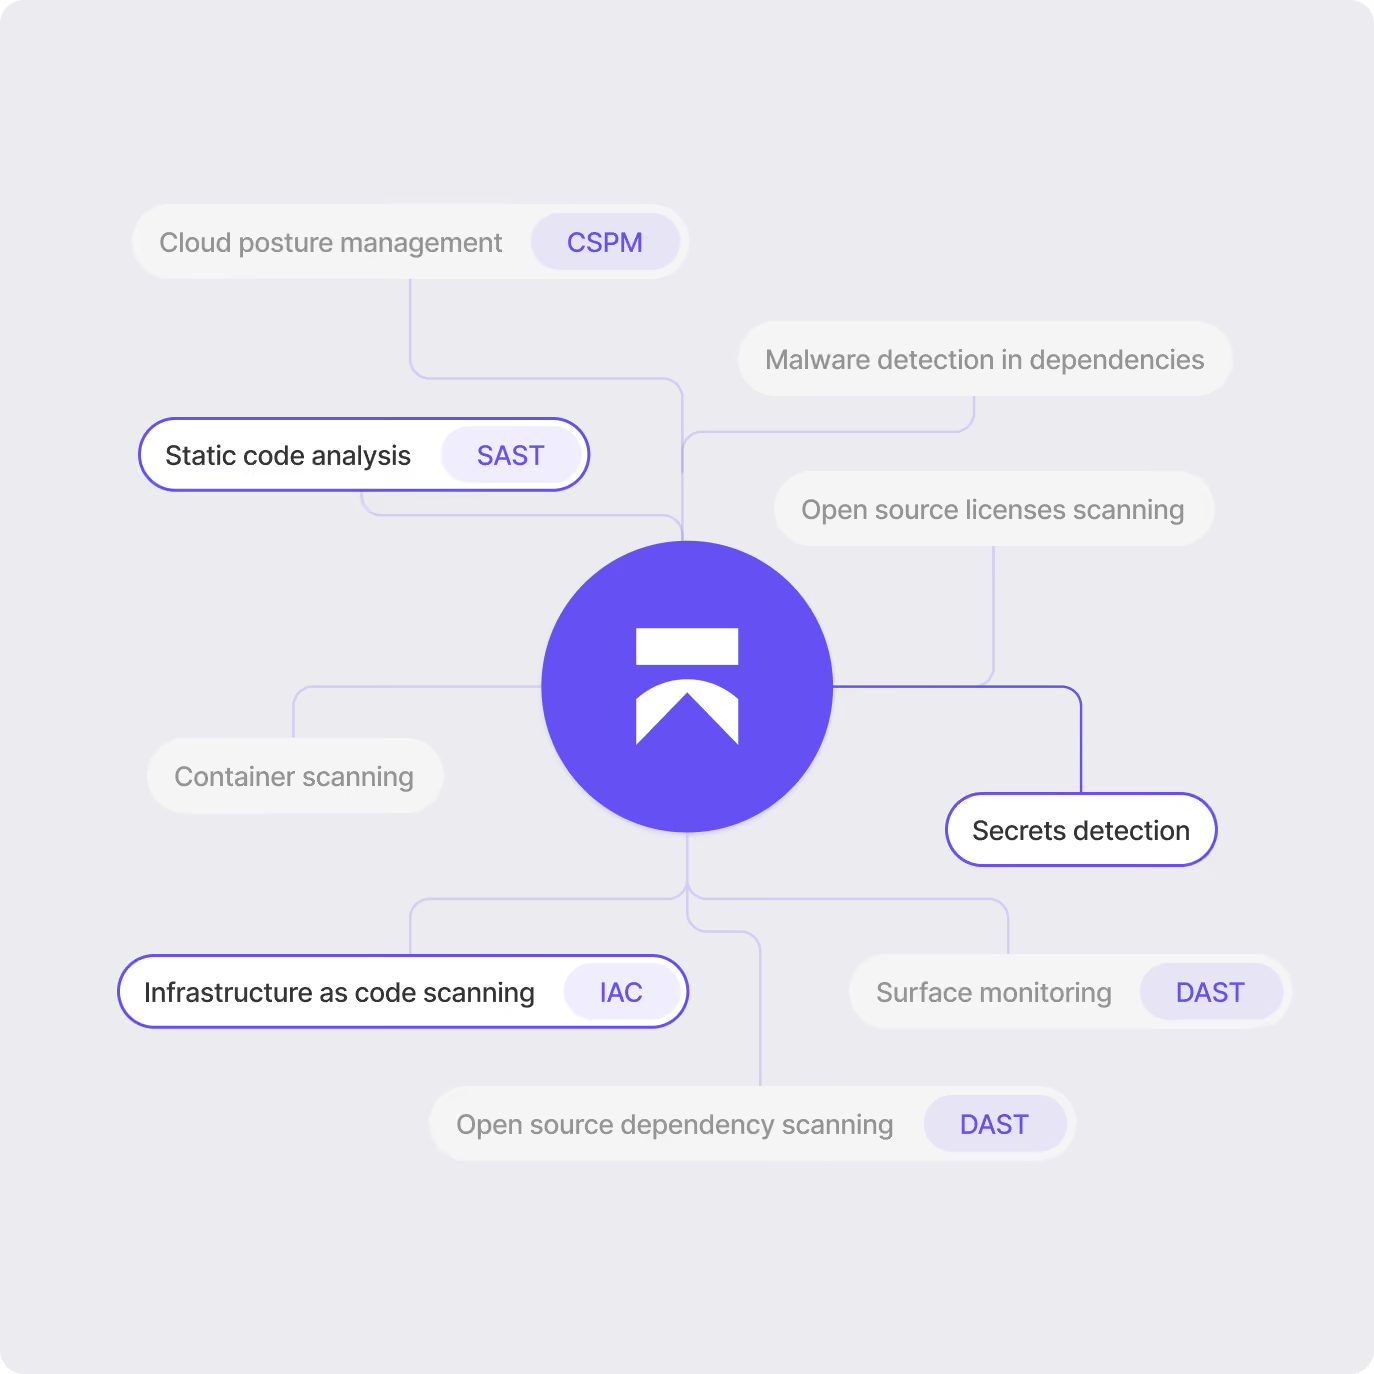
Dans la FinTech, la crédibilité est une monnaie. Aikido vous aide à atteindre les normes de sécurité les plus élevées sans ralentir la livraison.
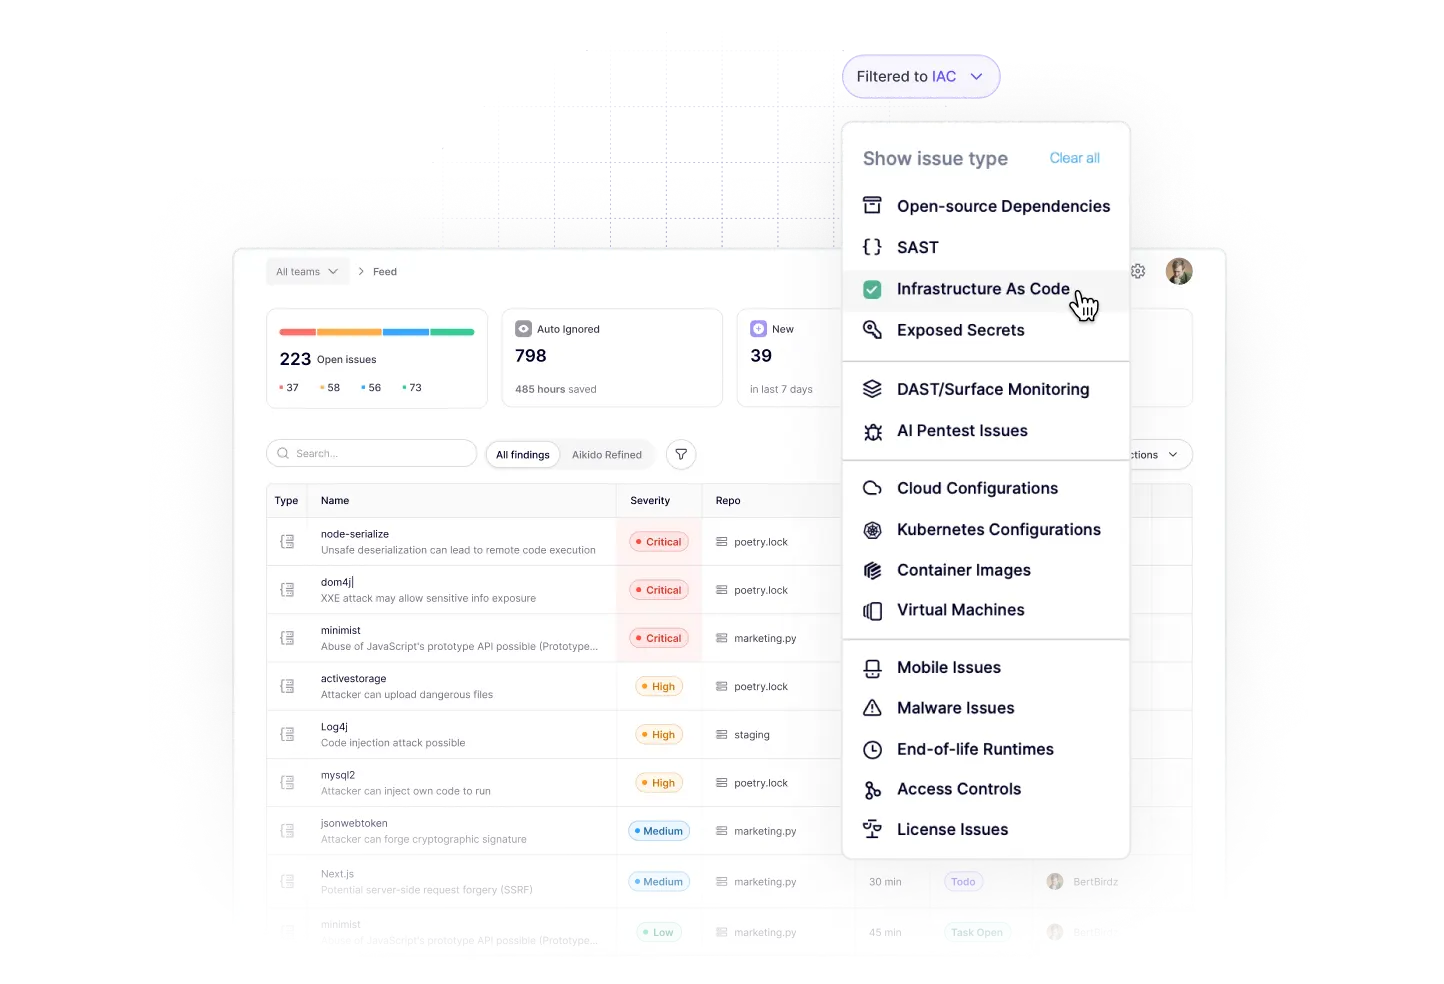
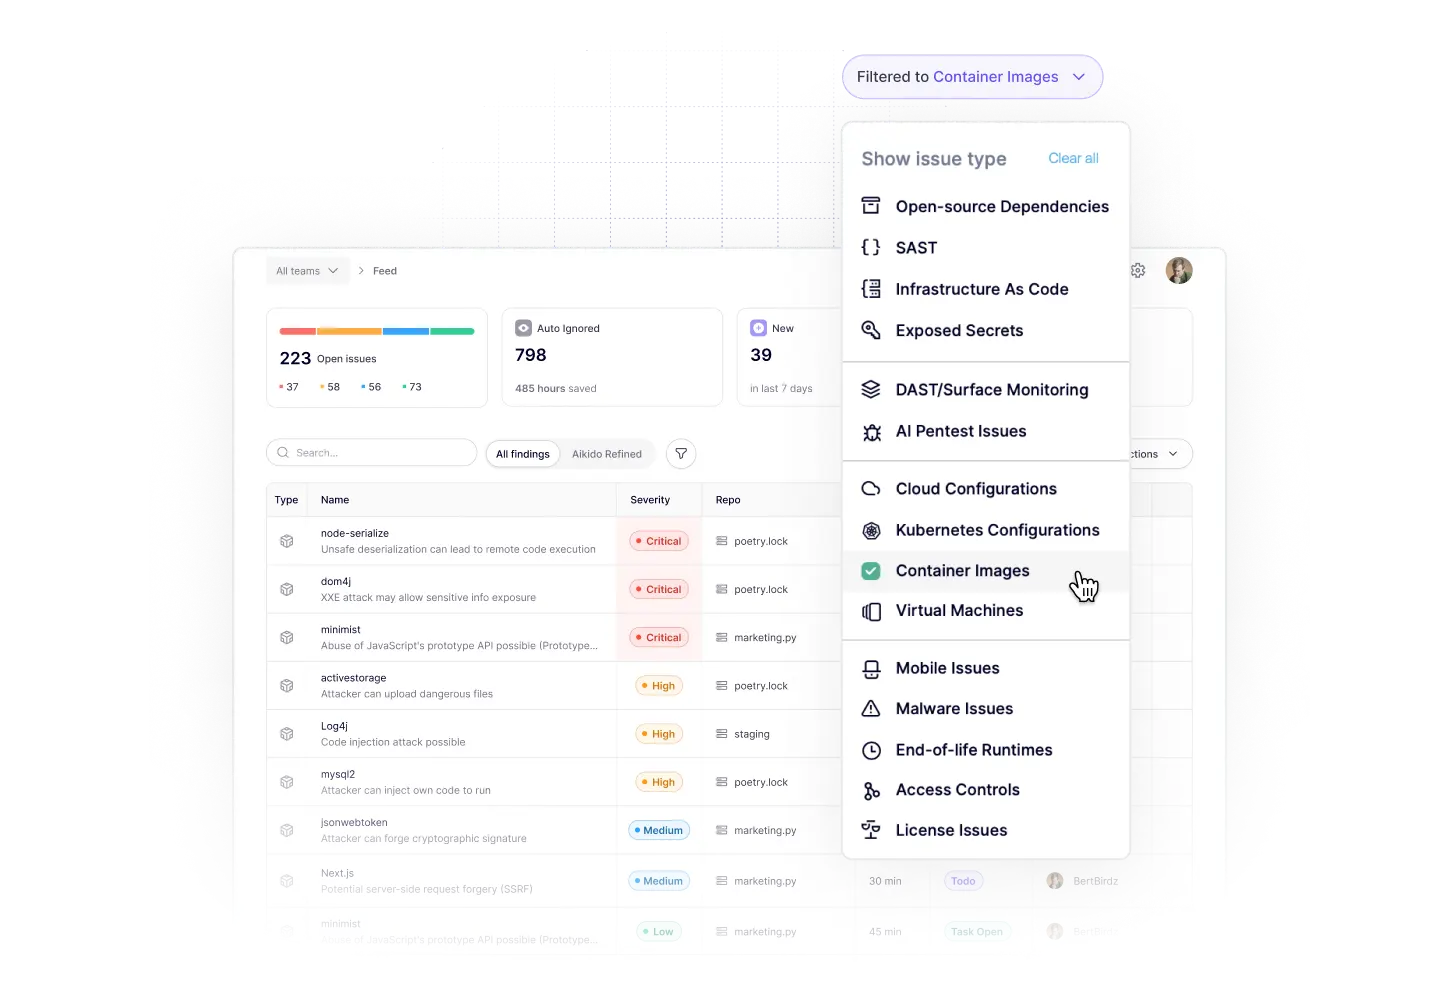
Unifier la détection, la surveillance et la remédiation
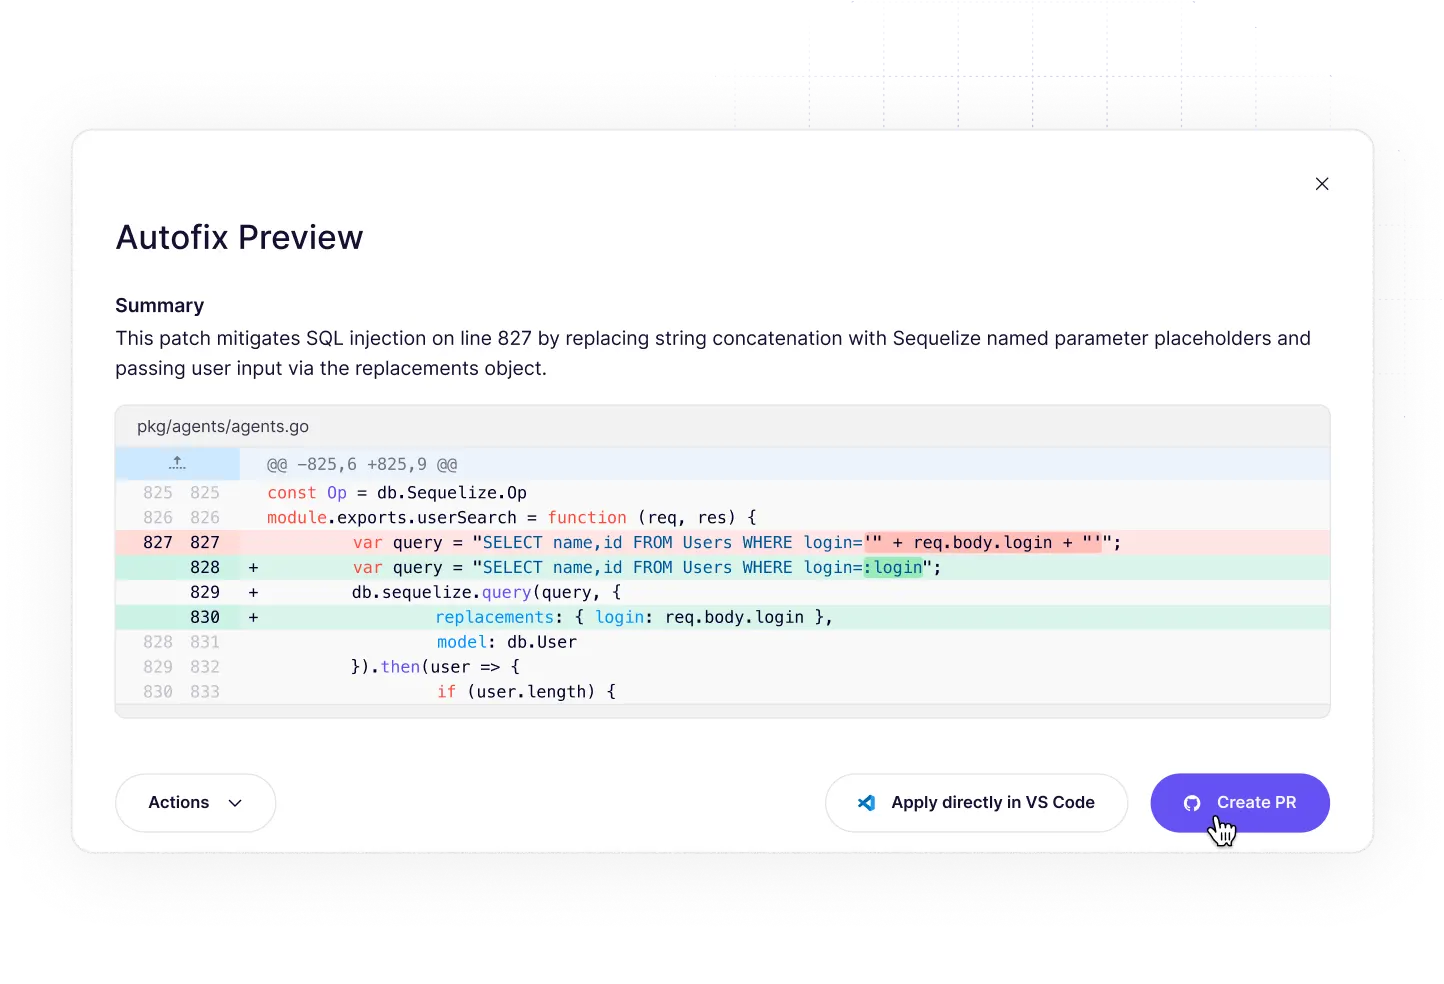
Corrigez les problèmes avant la production
Prouvez la conformité avec des rapports prêts pour l'audit
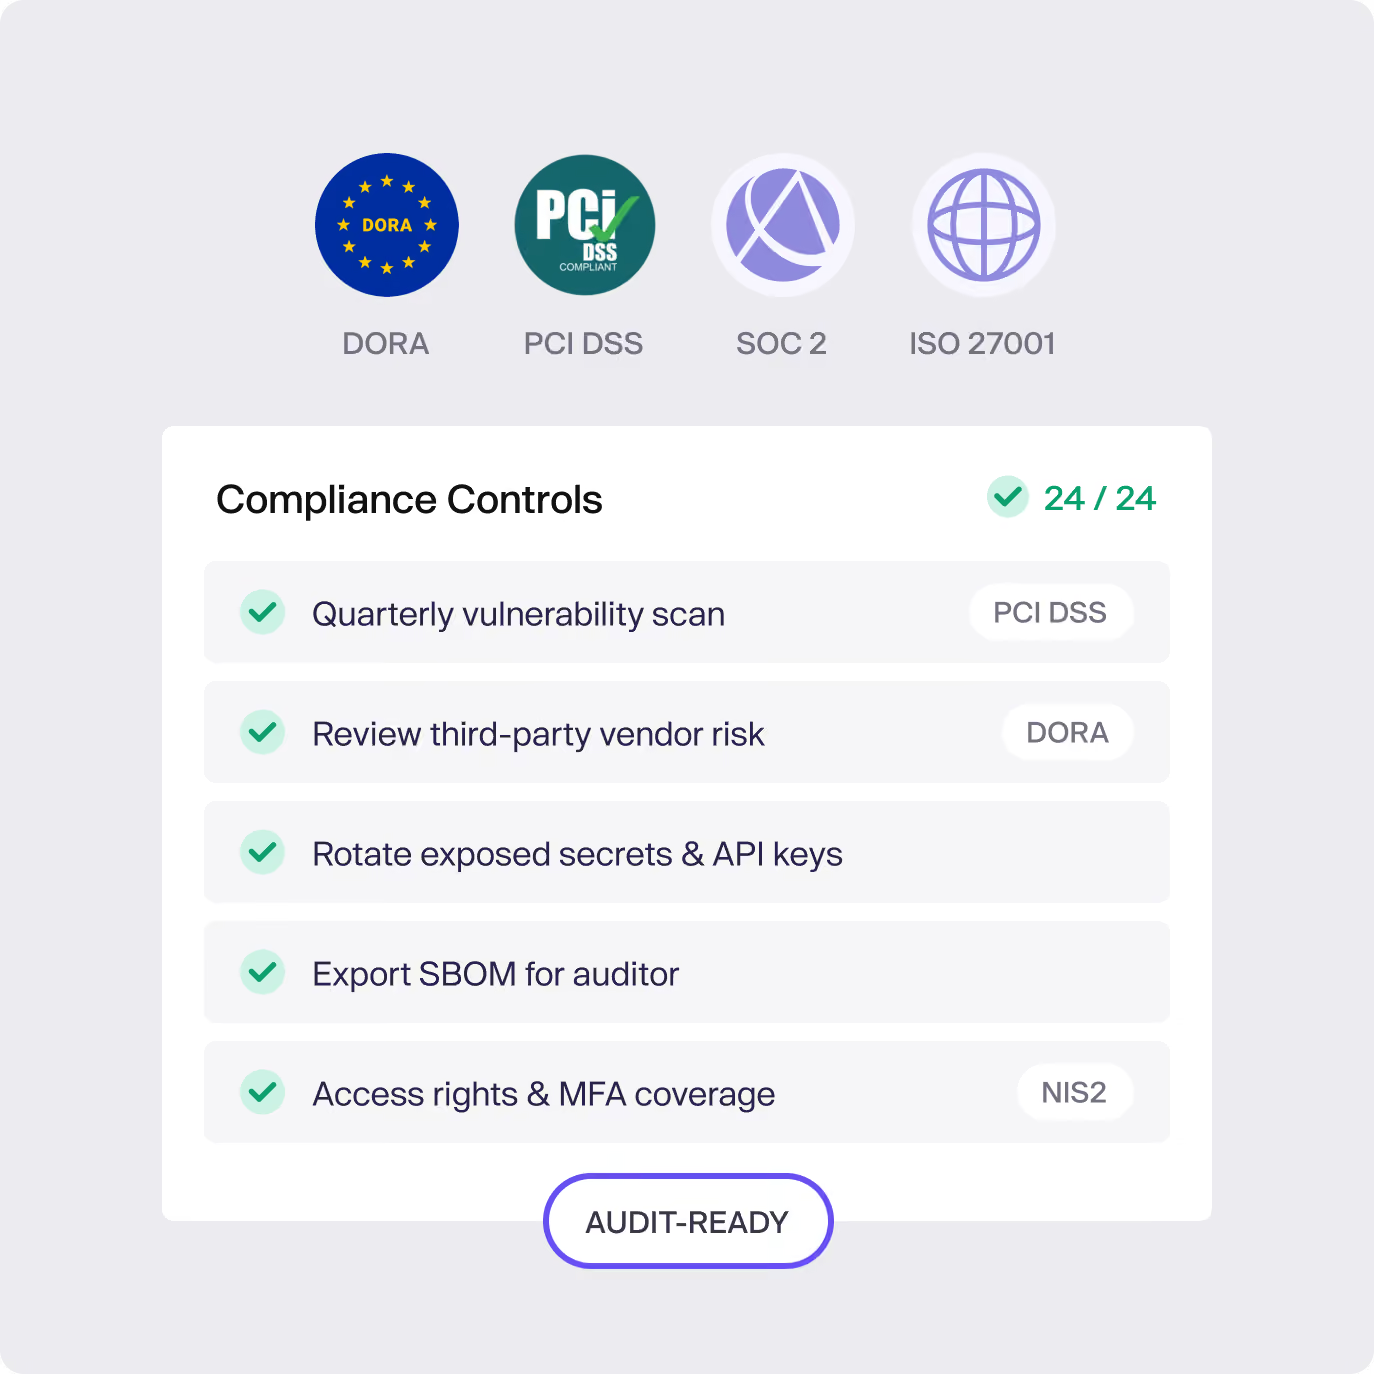
Conformité simplifiée
Du PCI DSS à DORA, ISO 27001, SOC 2 et NIS2, la conformité est un prérequis dans la FinTech. Aikido facilite l'obtention et le maintien de la certification, grâce à des contrôles automatisés, des rapports clairs et un délai d'audit plus rapide.
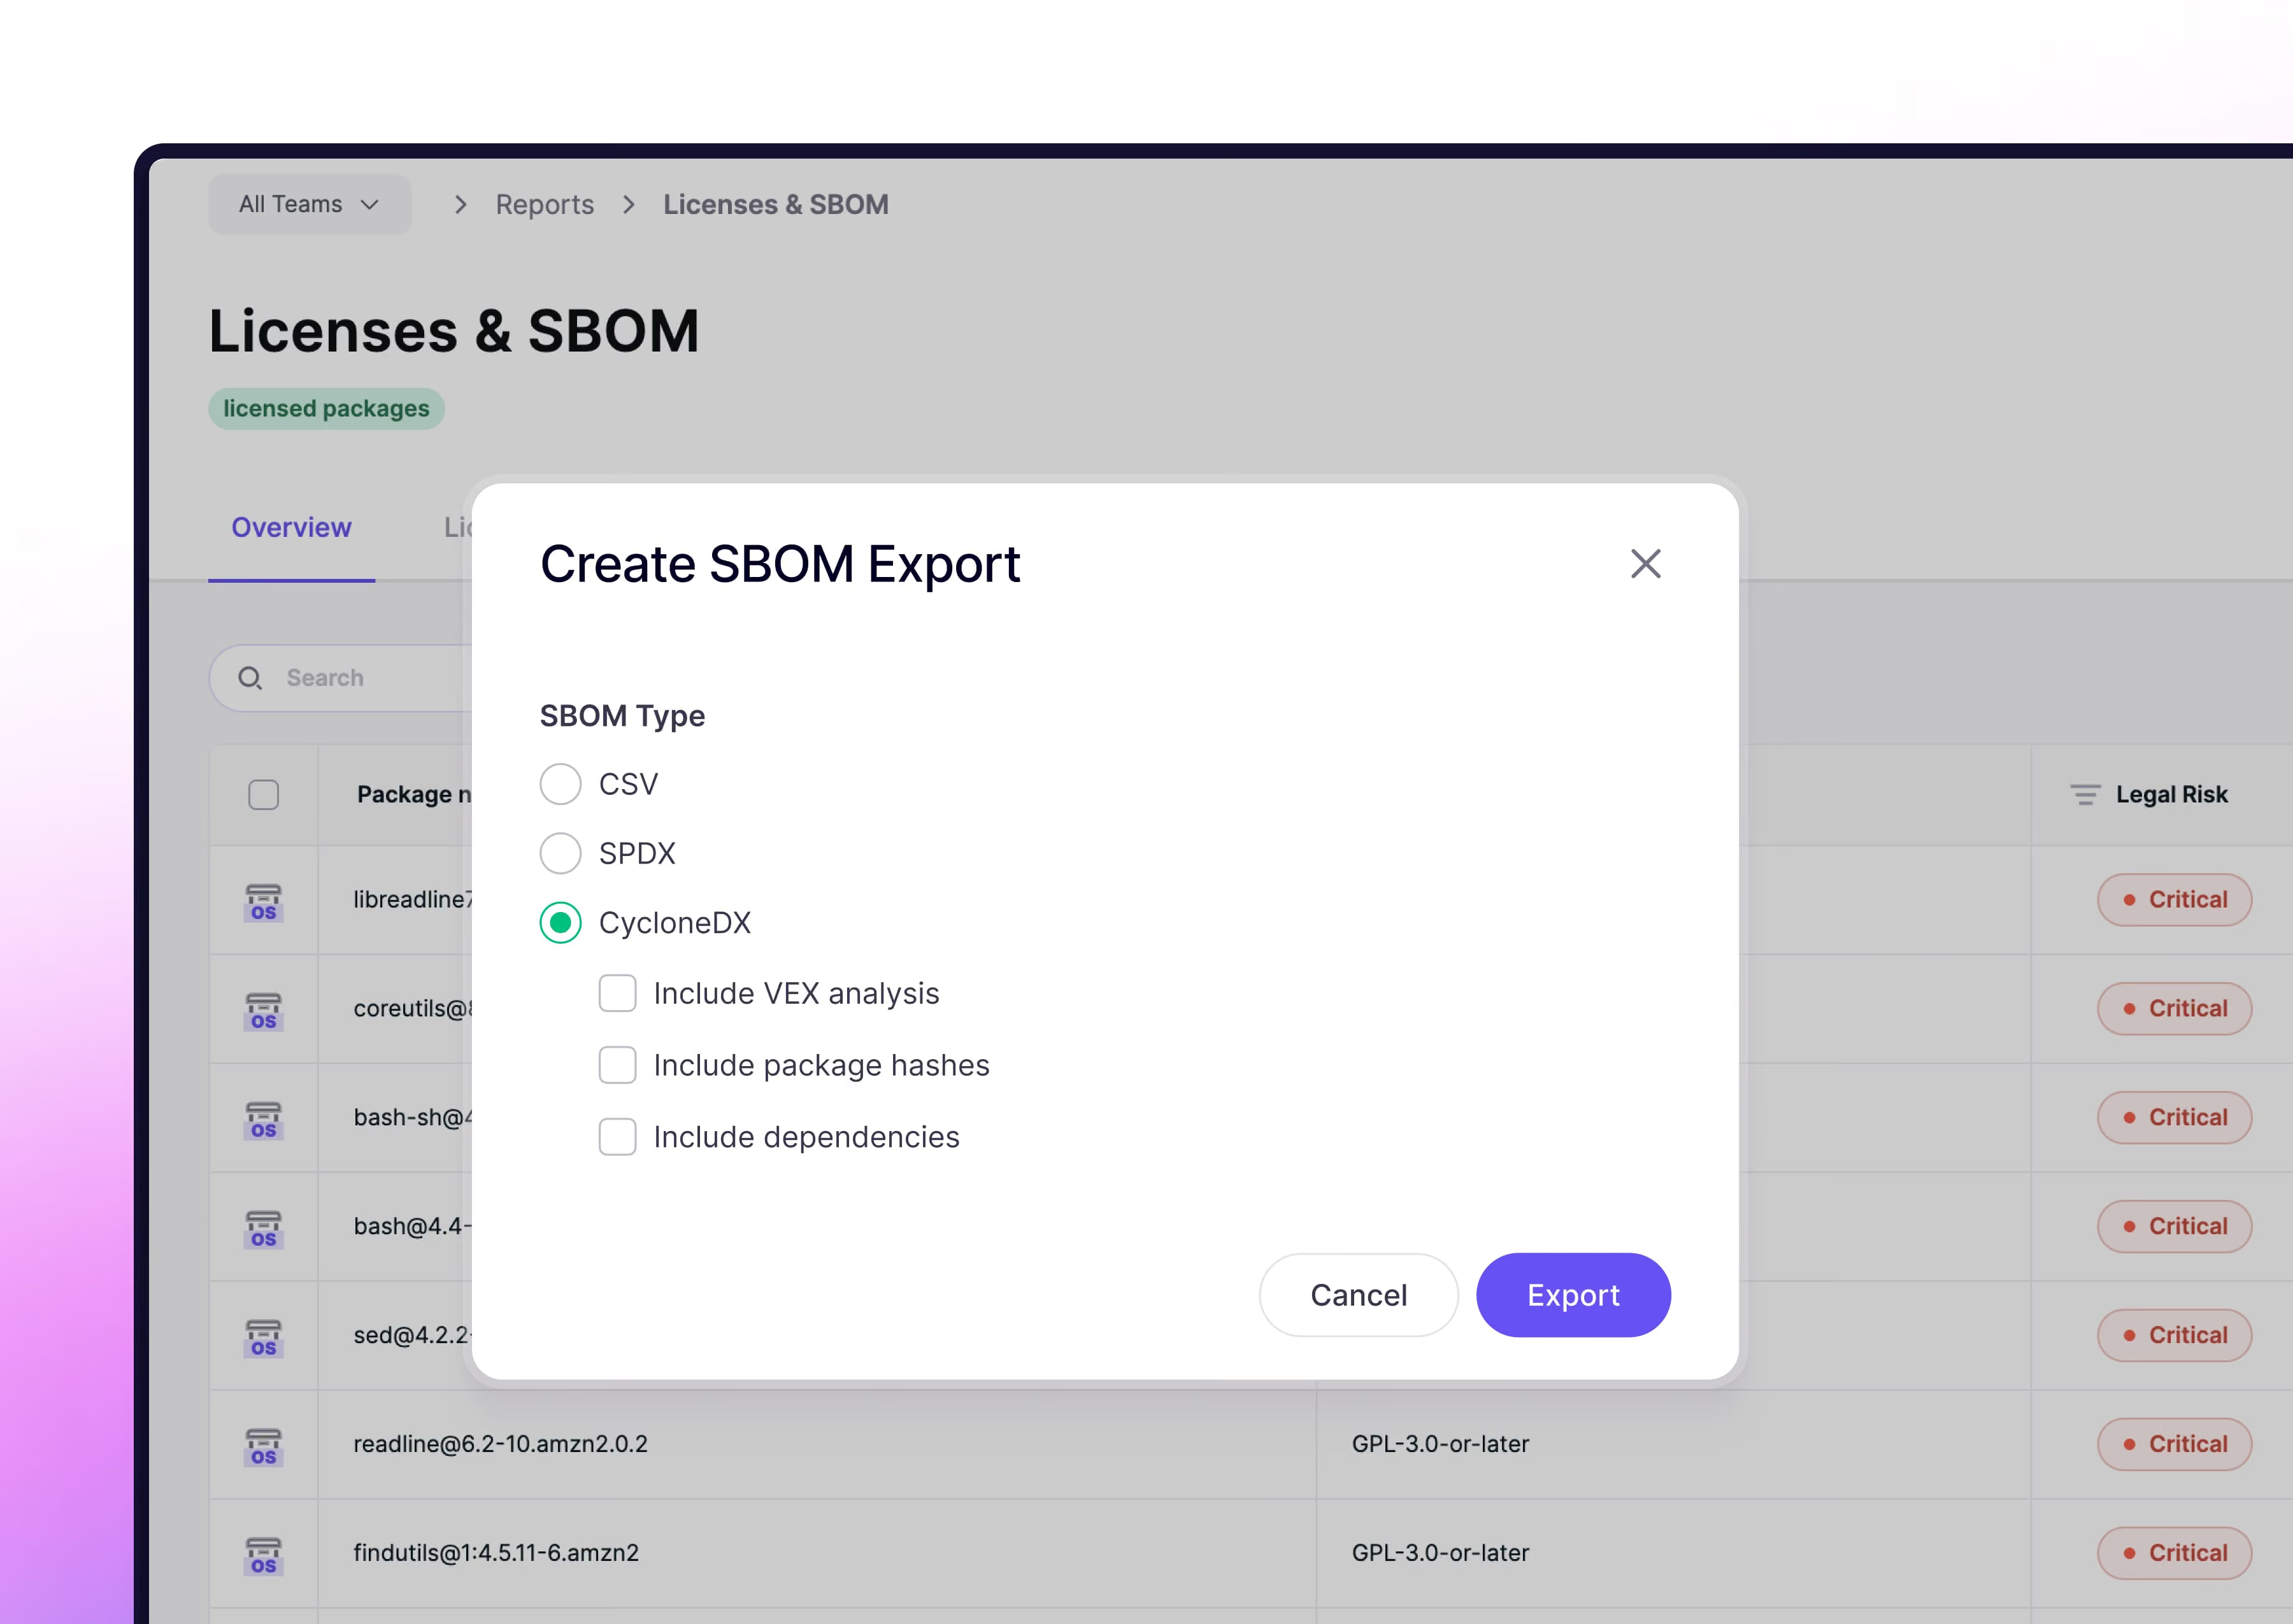
Automatisez les SBOMs, les vérifications de licences OSS et les rapports alignés sur NIS2
Générez des preuves prêtes pour l'audit pour DORA, PCI DSS, et plus encore
Fournissez des preuves claires aux partenaires, auditeurs et régulateurs
Réduisez les coûts de conformité grâce aux contrôles et rapports intégrés
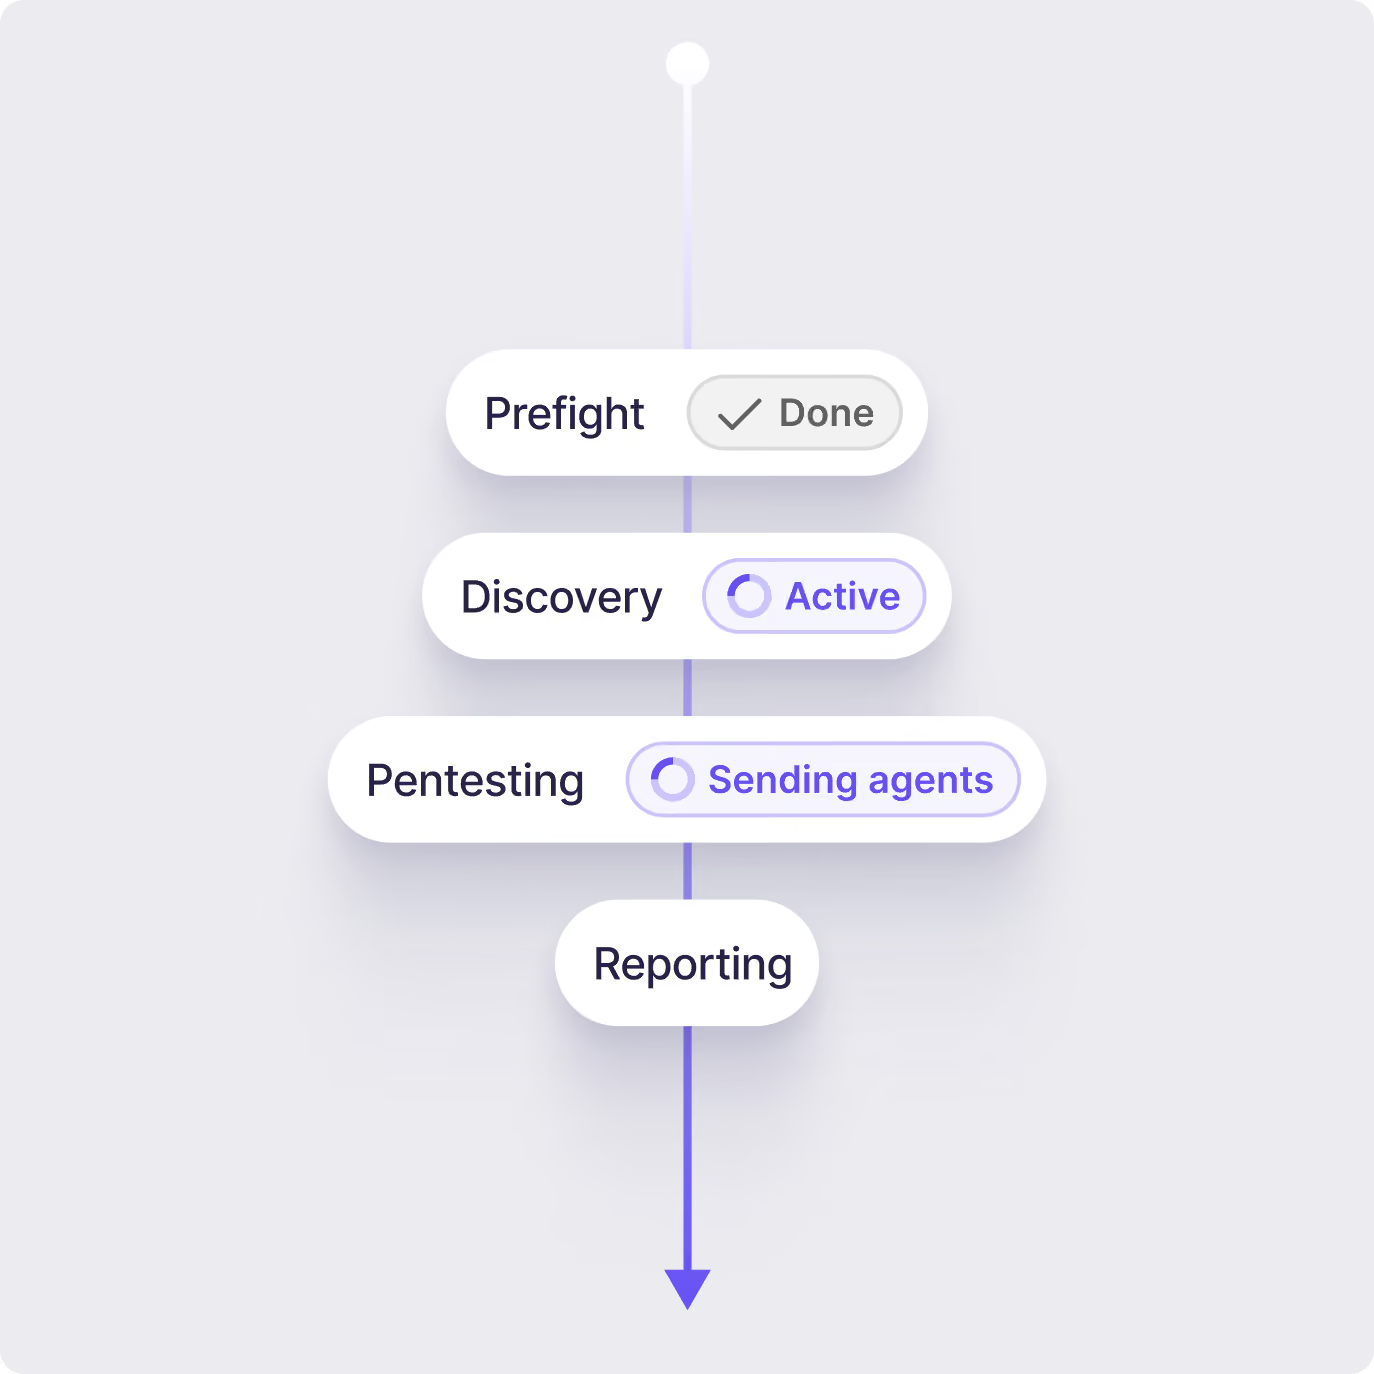
Pentest IA autonome
La sécurité ne se résume pas à du scan, il s'agit de comprendre comment agissent les véritables attaquants. Nos agents IA analysent votre code, vos applications web déployées et vos API, simulent le comportement de vrais attaquants et délivrent un rapport vérifié, prêt pour les normes SOC2 et ISO27001, le tout en quelques heures.
Chemins d'attaque de bout en bout : Cartographiez les routes exploitables à travers le code, le cloud et le runtime.
Simulations d'exploitation : Testez des techniques réelles sans risque pour la production.
Risque Priorisé : Concentrez-vous sur les vulnérabilités que les attaquants exploiteraient réellement.
Prêt pour la Crypto et le Web3
Les équipes crypto ont besoin d'une défense proactive. Aikido ajoute une protection en temps d’exécution in-app pour arrêter les exploits en temps réel, et notre Open Source Threat Feed révèle les risques que d'autres manquent.
Flux de menaces open source : Informations vérifiées par l'homme, des dizaines de milliers de vulnérabilités et de paquets de malwares découverts (y compris les lacunes dans NVD/GitHub)
Protection en temps d’exécution : bloquez les attaques au fur et à mesure qu'elles se produisent au sein de votre application
Alerte précoce sur les zero-days dans les dépendances open-source critiques
Tout ce que vous auriez toujours voulu que les outils de sécurité fassent


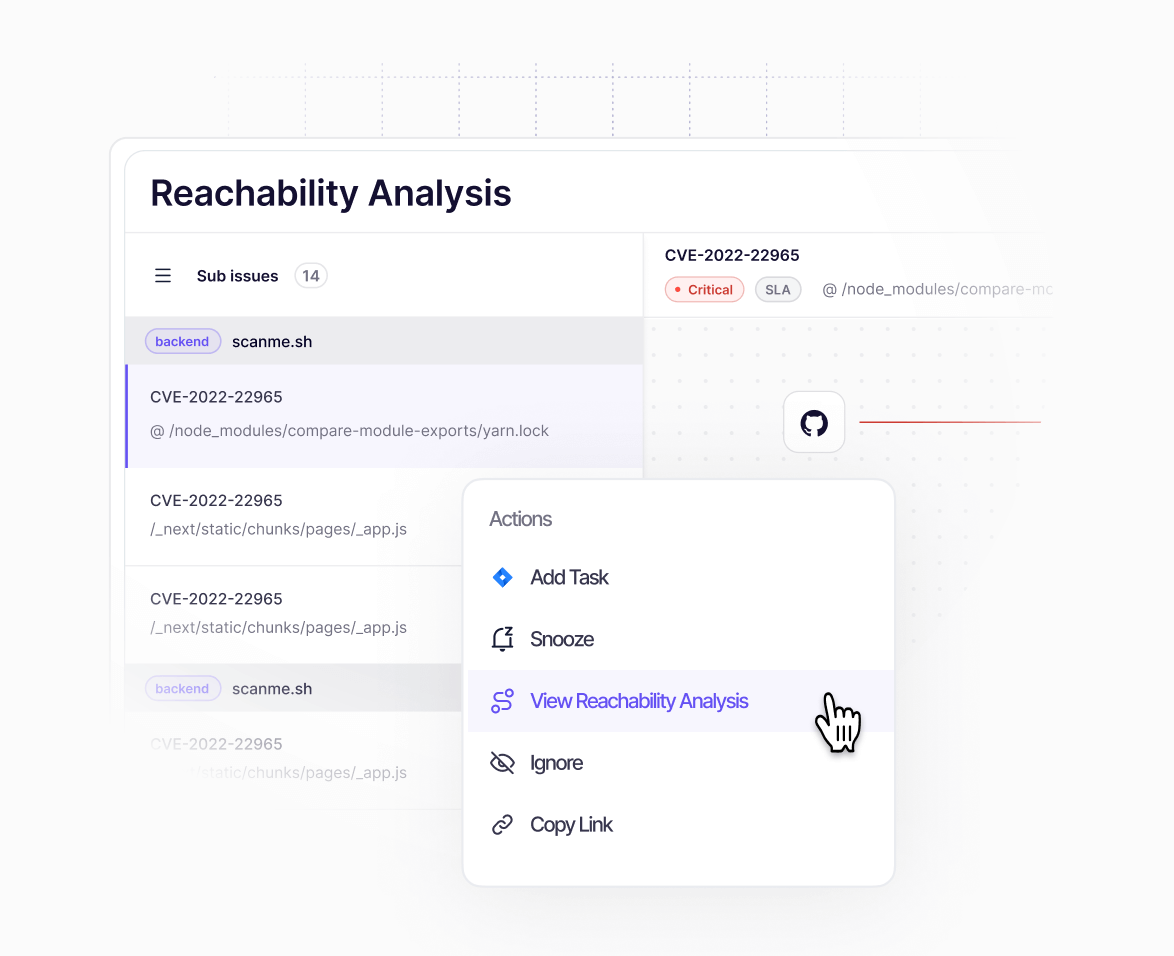









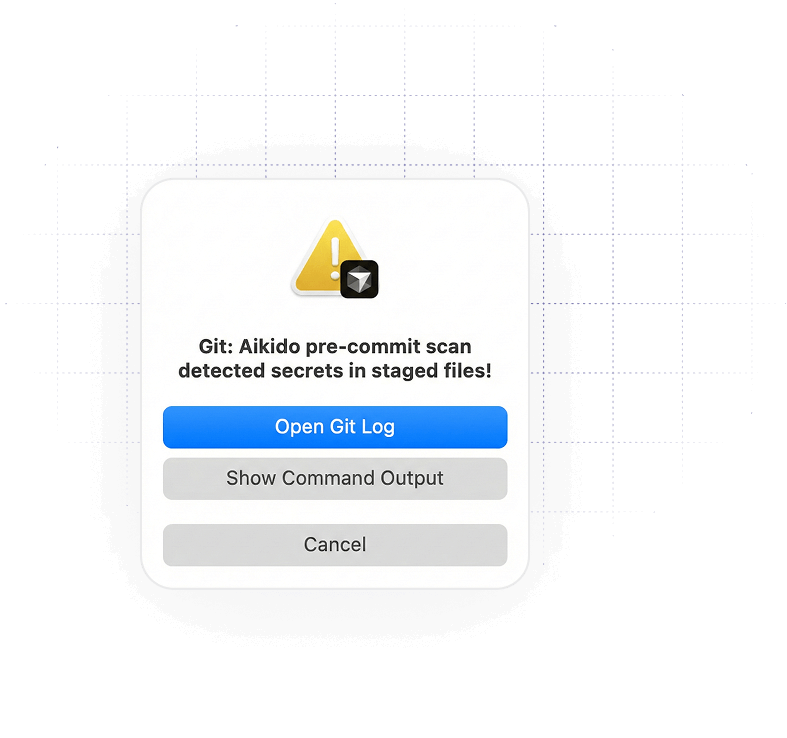
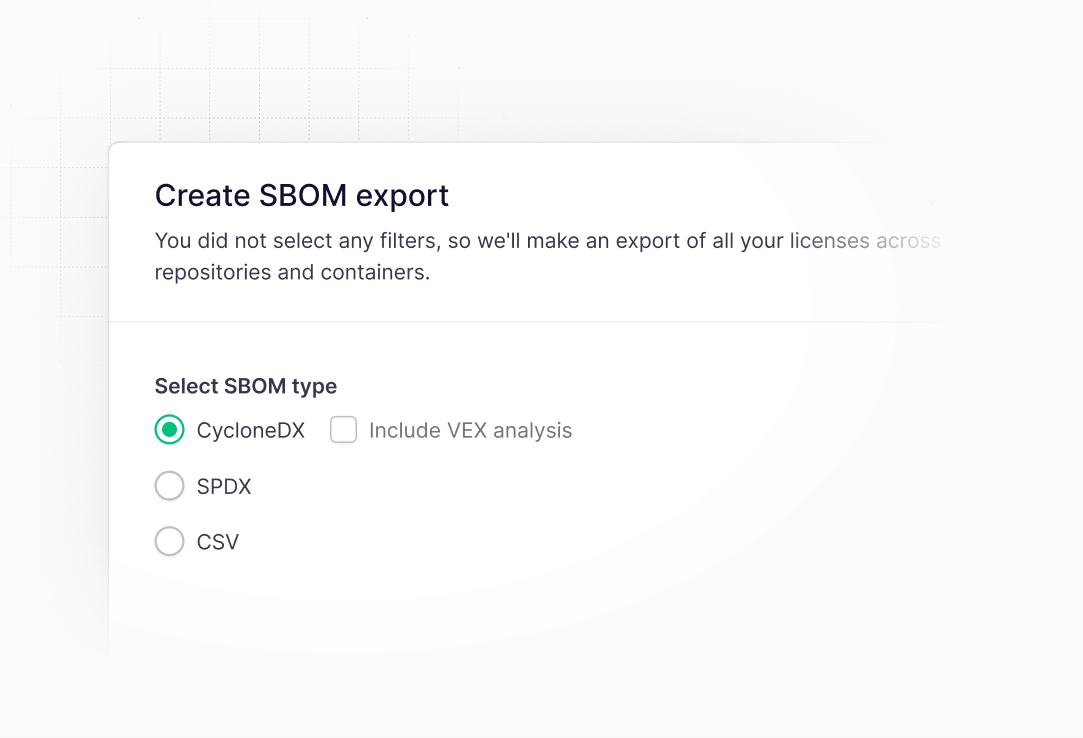
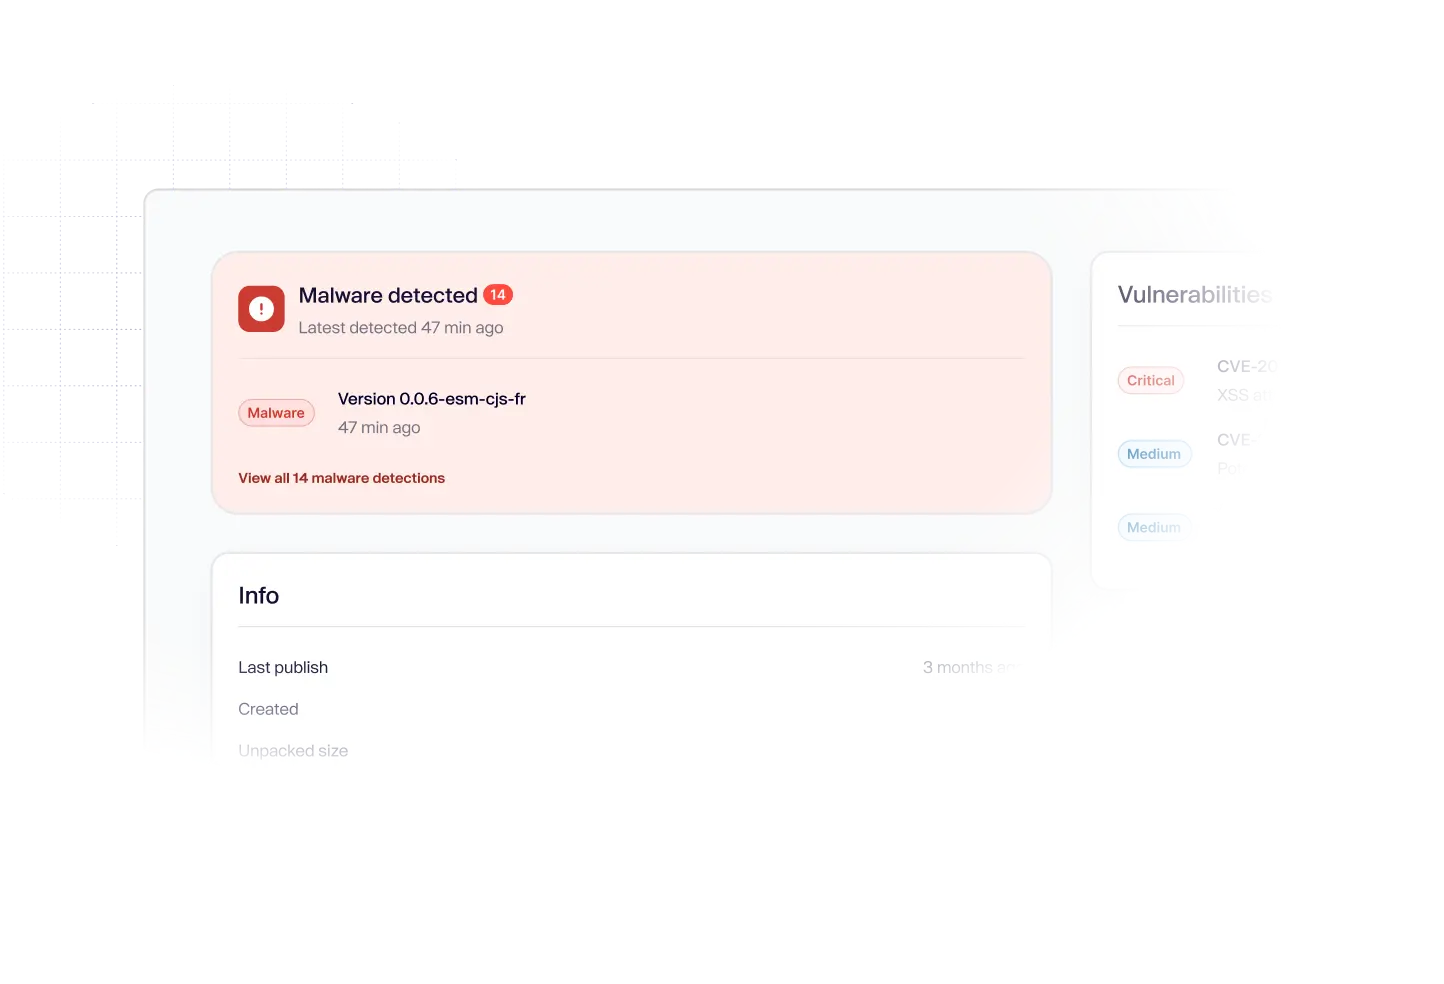

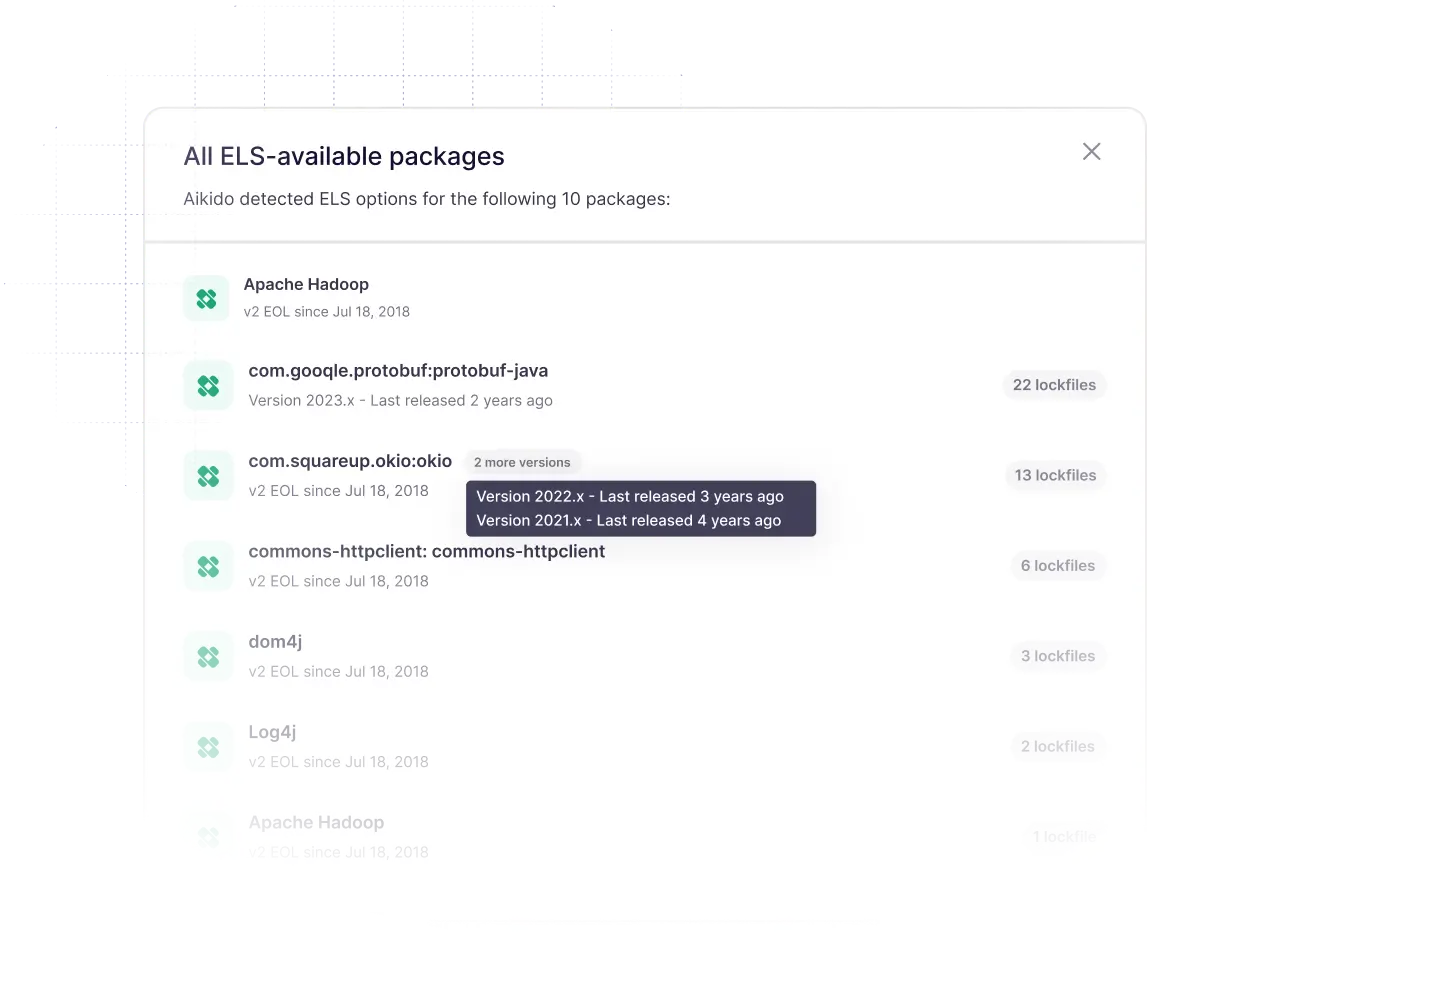
Assurez votre conformité
Aikido effectue des vérifications et génère des preuves pour les contrôles techniques pour ISO 27001:2022, SOC 2 Type 2, la norme de sécurité PCI et pour DORA. L'automatisation des contrôles techniques est une avancée majeure vers l'atteinte de la conformité.
ISO 27001:2022
ISO 27001 est particulièrement pertinent pour les entreprises FinTech. Cette norme mondialement reconnue garantit une approche systématique de la gestion des informations sensibles de l'entreprise, assurant leur confidentialité, leur intégrité et leur disponibilité. Aikido automatise une variété de contrôles techniques ISO 27001:2022.
SOC 2 Type 2
SOC 2 est une procédure qui garantit que vos fournisseurs de services gèrent vos données en toute sécurité afin de protéger les intérêts de votre organisation et la confidentialité de ses clients. Démontrez votre engagement à protéger les données en vous conformant à SOC2. Aikido automatise tous les contrôles techniques, rendant le processus de conformité beaucoup plus facile.
DORA
Le Digital Operational Resilience Act (DORA) est une réglementation européenne qui exige des institutions financières qu'elles renforcent leurs défenses contre les risques liés aux technologies de l'information. Aikido aide à la conformité DORA en automatisant la détection et la remédiation des vulnérabilités de sécurité, permettant la surveillance continue, le signalement des incidents et la gestion des risques tiers, comme l'exige la réglementation DORA.
Sécurité des données de l'industrie des cartes de paiement
Le Payment Card Industry Data Security Standard (PCI DSS) exige un ensemble de normes de sécurité conçues pour protéger les données des titulaires de carte pendant et après les transactions financières. Toute organisation qui traite des informations de carte de crédit doit se conformer à ces normes pour assurer le traitement, le stockage et la transmission sécurisés des données des titulaires de carte. Aikido automatise de nombreux contrôles techniques.
"L'une de nos plus grandes réussites est la disparition des tensions entre la sécurité et nos développeurs. Ils savent que lorsqu'Aikido signale un problème, cela vaut la peine de s'y attarder."
Intégrez-vous à votre suite de conformité
Utilisez-vous une suite de conformité ? Aikido s'intègre à la suite de votre choix.

Vanta
Le chemin le plus rapide vers la conformité. Il recueille 90 % des preuves nécessaires à votre certification.

Drata
Automatise votre parcours de conformité, du début à la préparation à l'audit et au-delà.

Sprinto
Sprinto est une plateforme unique pour toutes les conformités de sécurité et les audits de certification.

Thoropass
Thoropass est une solution de conformité de bout en bout offrant une expérience d'audit de sécurité fluide.

Secureframe
Plateforme leader d'automatisation de la conformité de sécurité qui rend l'obtention de toute conformité rapide et facile.
SIEM
Centralisez vos journaux de sécurité et accélérez la détection des menaces depuis un tableau de bord unique.
Sécurisez vos systèmes dès aujourd'hui,
rapidement et gratuitement.
Connectez un dépôt pour découvrir ce que les agents de raisonnement trouvent dans votre base de code. Ou exécutez-le en parallèle de votre SAST actuel pour voir ce qui vous échappe.


FAQ pour les acteurs de la Fintech

Nous clonons les dépôts dans des environnements temporaires (tels que des conteneurs Docker qui vous sont propres). Ces conteneurs sont supprimés après l’analyse. La durée des tests et des analyses est d’environ 1 à 5 minutes. Tous les clones et conteneurs sont ensuite automatiquement supprimés, systématiquement, à chaque fois, pour chaque client.
Bien sûr ! Lorsque vous vous inscrivez avec votre compte Git, ne donnez accès à aucun dépôt et sélectionnez plutôt le dépôt de démonstration !
Non ! Contrairement à d'autres solutions, nous sommes entièrement basés sur des API, aucun agent n'est nécessaire pour déployer Aikido ! Ainsi, vous êtes opérationnel en quelques minutes seulement et nous sommes bien moins intrusifs !