

Vous pouvez toujours effectuer des revues de code manuellement, mais les outils basés sur l'IA peuvent détecter plus de problèmes, plus rapidement, et aider votre équipe à travailler efficacement.
Le rapport 2026 d'Aikido sur l'état de l'IA en matière de sécurité et de développement a révélé que 73 % des équipes dépendent encore des revues manuelles, ce qui entraîne souvent des retards et des problèmes non détectés.
Si l'IA vous aide à écrire du code, il est logique de l'utiliser également pour les revues. L'intégration de vérifications automatisées dans le pipeline aide les équipes à évoluer en toute sécurité sans ralentir. Comme l'a partagé Julian Deborré, Responsable de l'ingénierie chez Panaseer, dans le rapport d'Aikido : « L'IA nous aide à écrire du code plus rapidement, il est donc logique que l'IA le révise également. »
Les meilleurs outils de code review par IA analysent une modification par rapport au reste de la base de code et évaluent ce qu'elle pourrait casser ailleurs.
Bien que CodeRabbit reste populaire, il présente certains inconvénients. Ce guide met en avant les meilleures alternatives à CodeRabbit en 2026 et explique en quoi elles se distinguent par leur précision, leur sécurité et leur flexibilité tarifaire. Nous comparons :
- Aikido Security :
- Panto AI
- CodeAnt AI
- Qodo Merge
- CodeFactor.
- Greptile
- GitHub Copilot
- SonarQube
TL;DR
Aikido Security examine chaque pull request et sécurise son contenu. La revue par IA fournit des commentaires en ligne sur les PR, des suggestions de correctifs en un clic et des règles personnalisées qui s'apprent des PR passées de votre équipe, détectant les bugs de logique et les déréférencements de pointeurs null qu'une revue standard a tendance à manquer. Une couche plus approfondie analyse la logique métier de chaque modification, permettant de détecter les bugs de contrôle d'accès tels que les IDORs pendant que la pull request est encore ouverte. Ce même raisonnement s'applique à l'ensemble du dépôt, révélant de réels défauts de logique avant même qu'une cible de test en production n'existe.
Les résultats sont accompagnés de recommandations pour des corrections de code sécurisées et de suggestions en un clic pour les problèmes SAST et IaC. Les plugins d'IDE détectent les secrets et les problèmes de code au fil de la frappe, avant que quoi que cela n'atteigne le dépôt. Et cela ne s'arrête pas à la pull request. Les dépendances, le cloud et le runtime sont couverts au sein de la même plateforme.
La tarification comprend une offre gratuite et des abonnements à tarif fixe, ce qui permet aux équipes de démarrer immédiatement et de monter en charge sans frais cachés. Un niveau de raisonnement et de correction plus approfondi au même endroit fait d'Aikido la meilleure alternative à CodeRabbit.
Principales alternatives à CodeRabbit en 2026
Voici comment Aikido se compare à Coderabbit pour les équipes qui évaluent les outils de code review :
Que sont les outils de code review ?
Auparavant, une code review consistait pour un collégue à lire votre diff et à laisser des commentaires. Les outils de code review par IA réalisent cette tâche plus rapidement, mais les meilleurs vont plus loin. Ils retracent l'impact d'une modification ailleurs et signalent les problèmes de logique et de contrôle d'accès qu'une vérification humaine rapide laisse passer. Les plus faibles se contentent de répéter ce qu'un linter vous a déjà indiqué. Coderabbit gère bien la revue fichier par fichier. Une fois que votre base de code s'étend à un plus grand nombre de contributeurs et de dépôts, la question est de savoir quel outil continue de vous fournir des retours hautement pertinents à cette échelle.
Qu'est-ce que CodeRabbit ?
Coderabbit est un assistant de code review propulsé par l'IA qui fournit des retours contextuels sur les pull requests. Il se connecte à GitHub, GitLab, Azure DevOps et Bitbucket pour identifier les bugs, les problèmes de style et les tests manquants.
Par exemple, CodeRabbit examine chaque pull request à l'aide de linters et d'analyseurs de sécurité fiables, puis transforme les résultats en commentaires utiles. Les dépôts publics peuvent utiliser ses fonctionnalités Pro gratuitement, ce qui le rend populaire auprès des petites équipes et des contributeurs open source.
À mesure que les projets se développent et que les bases de code deviennent plus complexes, certaines équipes peuvent souhaiter des analyses plus approfondies, des contrôles de sécurité plus robustes ou des rapports plus avancés que ce que CodeRabbit offre actuellement.
Pourquoi ou quand rechercher des alternatives à Coderabbit ?
Avec les outils de code review par IA, les développeurs peuvent automatiser une grande partie du processus de revue tout en préservant la qualité et le contexte. Coderabbit, par exemple, fonctionne bien pour les revues simples fichier par fichier et pour détecter les problèmes courants. Il s'intègre harmonieusement avec des plateformes comme GitHub, ajoutant des commentaires générés par l'IA directement dans les pull requests. Vous pouvez également l'associer à des linters tels que Semgrep en ajoutant un fichier `semgrep.yml` et en configurant Coderabbit pour l'utiliser. Cette configuration aide à identifier les modèles non sécurisés et les vérifications standard manquantes. Pour les petites équipes ou les projets simples, c'est souvent suffisant.
À mesure que votre base de code s'étoffe avec plus de services, de modules et de contributeurs, vous pourriez commencer à avoir besoin d'un outil de code review offrant un support plus avancé. Vous pourriez en vouloir un qui :
- Filtre les commentaires inutiles et se concentre uniquement sur les retours à fort impact.
- Apprend des revues passées de votre équipe et améliore sa précision au fil du temps.
- Fournit des retours plus contextuels et plus faciles à exploiter.
Voici sept des meilleures alternatives à CodeRabbit, mettant en évidence leurs fonctionnalités, leurs tarifs et leurs principaux avantages et inconvénients pour vous aider à faire le meilleur choix pour votre équipe.
Les 8 principales alternatives à CodeRabbit
Lorsque votre base de code s'étend sur plusieurs services, langages et environnements, vous avez besoin de plus qu'un simple outil qui ne vérifie que les lignes de code. Les alternatives ci-dessous offrent une analyse plus approfondie, des intégrations solides et des règles flexibles adaptées aux projets complexes de niveau entreprise.
Commençons.
1. Aikido Security
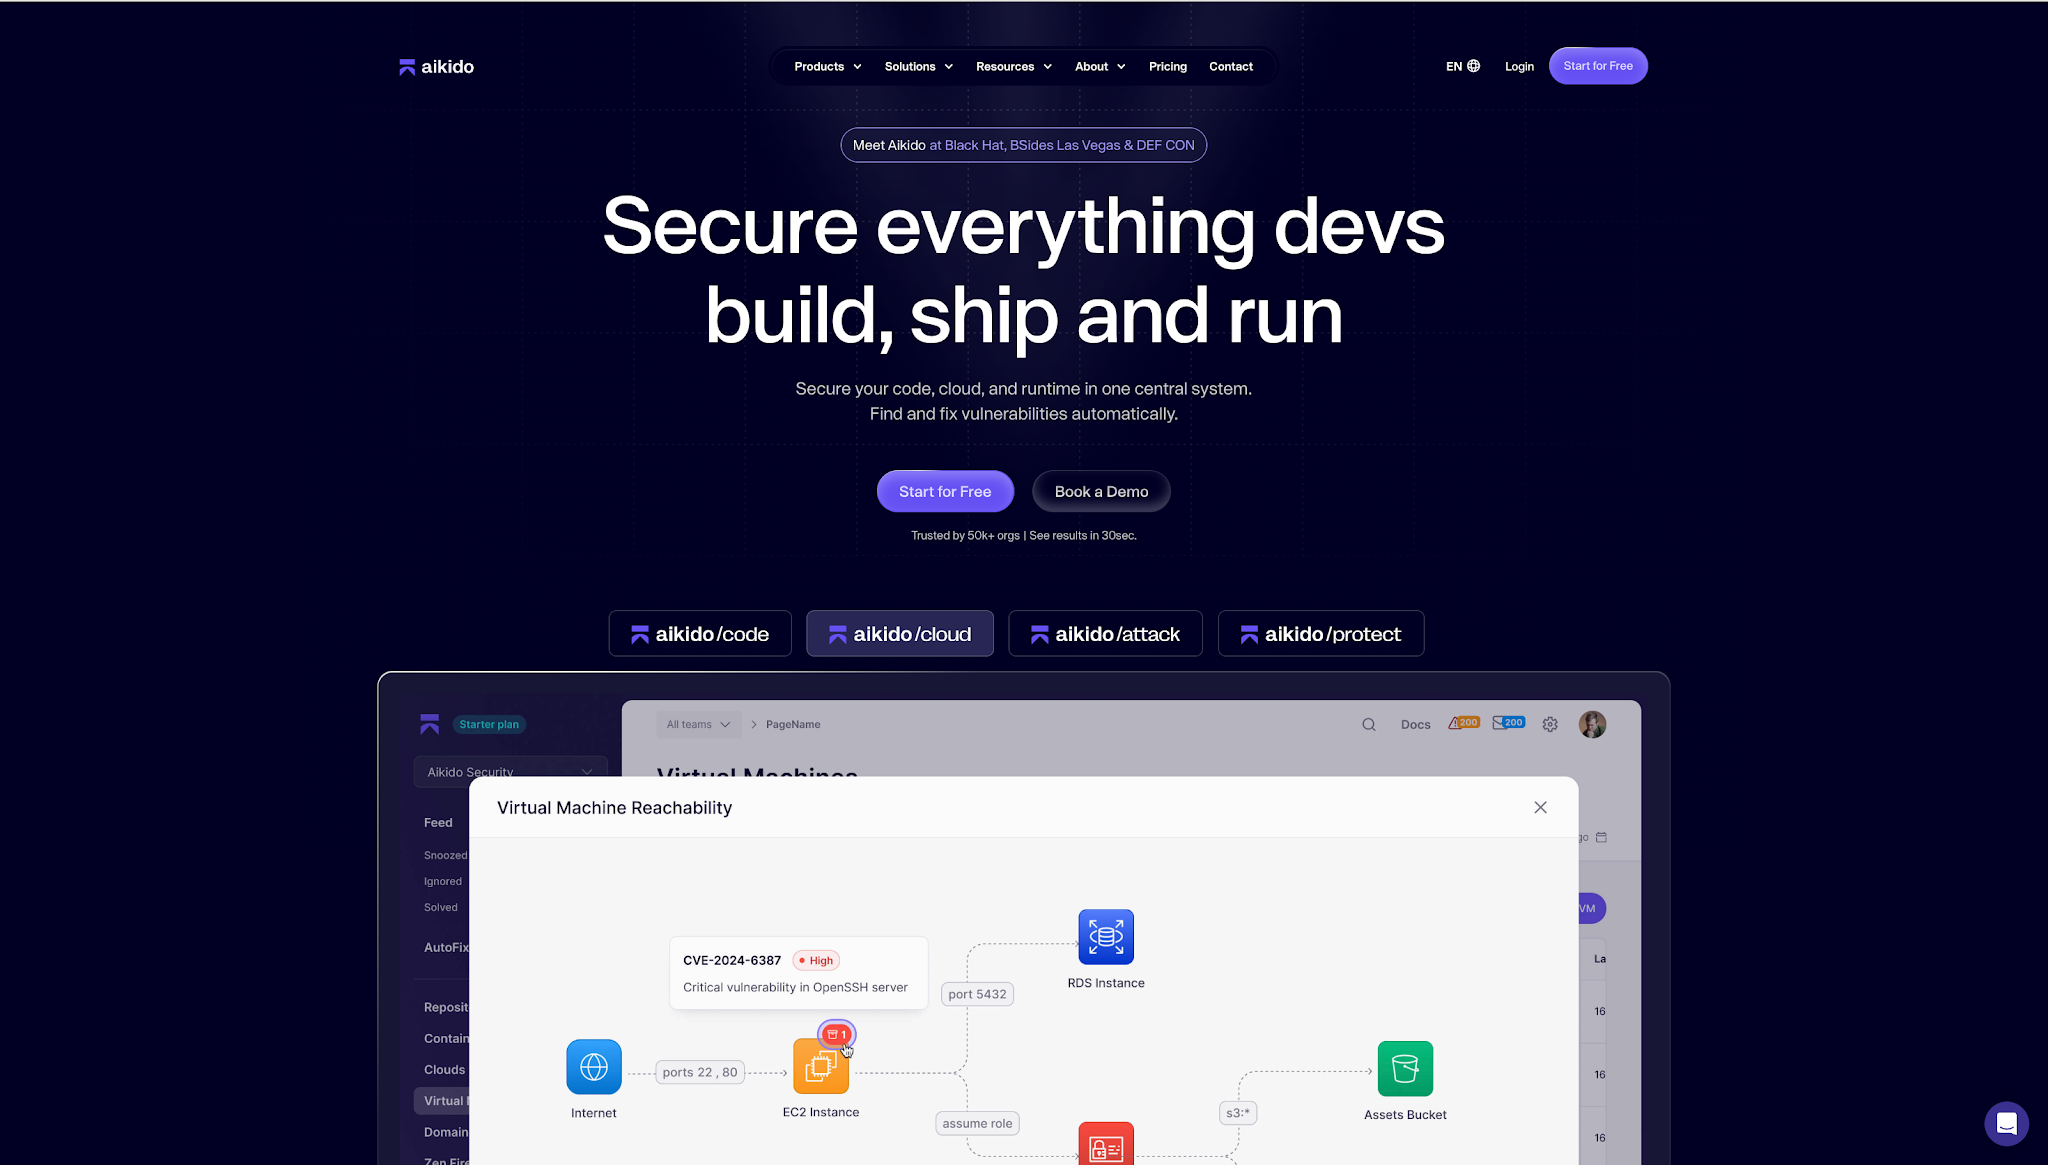
Aikido Security examine chaque pull request et sécurise son contenu à travers trois produits qui agissent à différents niveaux de profondeur. Code Quality gère la revue quotidienne. Deep PR Review exécute un raisonnement complet par IA sur chaque pull request dès son ouverture. Code Security Audit applique ce même raisonnement sur le code que vous avez déjà déployé. Les revues s'exécutent au sein de votre outil de gestion de versions et de vos IDE, en analysant chaque modification par rapport à l'ensemble de la base de code plutôt que de se limiter au diff.
Qualité du code
Code Quality génère des commentaires en ligne sur les PR et des correctifs en un clic pour chaque modification, avec des règles personnalisées et prédéfinies que vous appliquez à toute l'équipe. Connectez un dépôt et il s'exécute avec des paramètres par défaut intelligents, sans configuration requise. Sur chaque pull request, il fournit des retours instantanés et contextuels, apprend de votre base de code à partir des revues précédentes et applique les règles personnalisées que vous avez définies afin que les développeurs reçoivent des commentaires pertinents qui comptent vraiment.
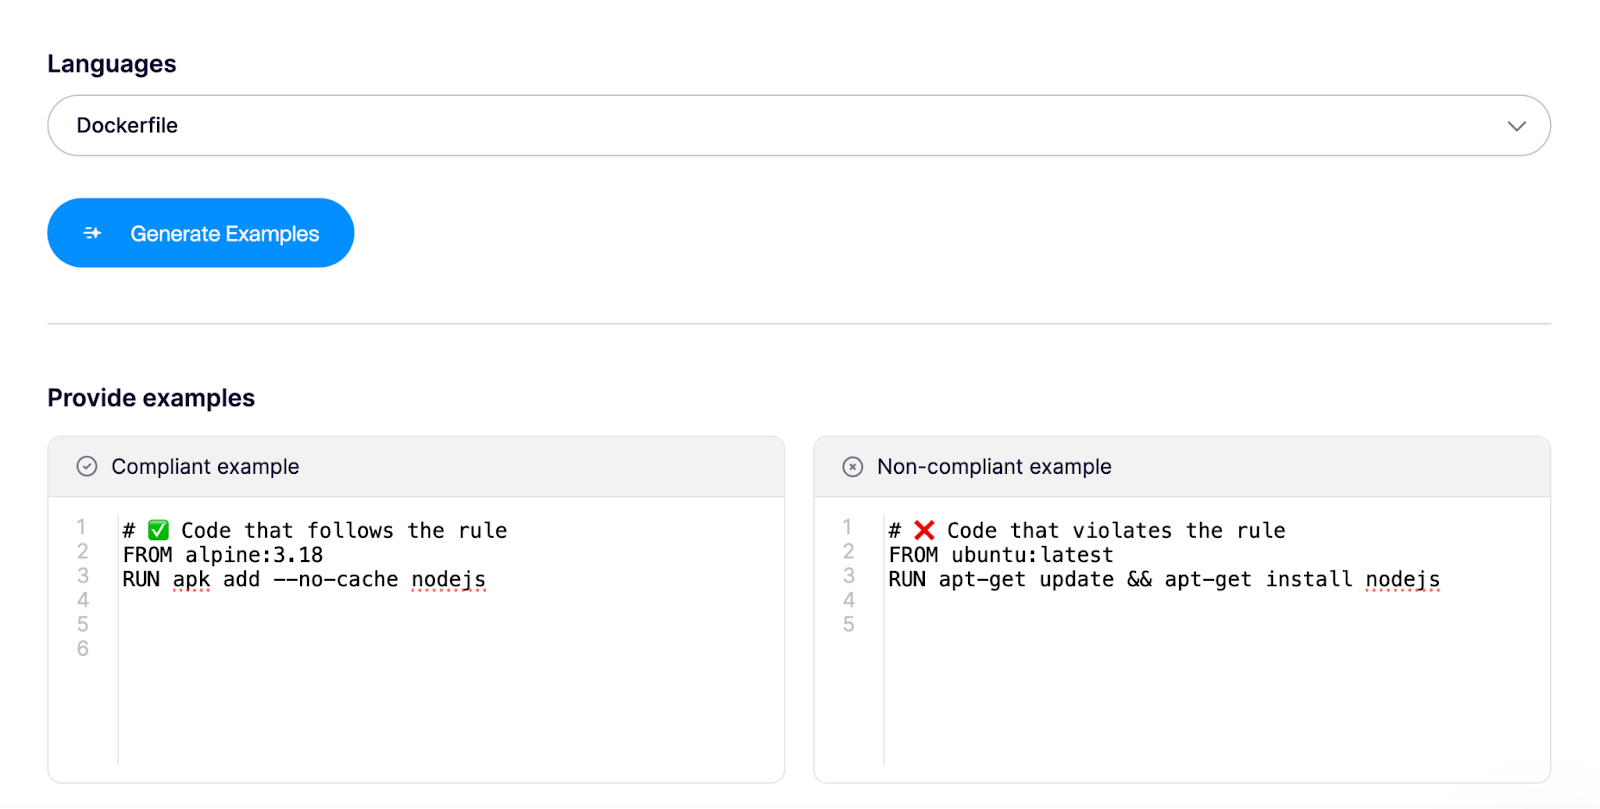
Imaginons que vous souhaitiez une règle n'autorisant que les images de base Alpine dans les fichiers Dockerfile. Vous en créez une en fournissant des exemples conformes et non conformes, afin que Code Quality sache quoi rechercher en plus des bonnes pratiques de l'industrie.
Au-delà des règles personnalisées, l'un des défis courants avec les outils de code review est de leur faire comprendre le contexte spécifique d'un projet. Chaque organisation fonctionne différemment, et Aikido le comprend. Vous enseignez au système les normes de codage, les meilleures pratiques et les exceptions de votre équipe, afin qu'il reflète la manière dont votre équipe écrit et examine réellement le code. Vous pouvez ajouter du contexte tel que :
"Nous stockons les dates au format UTC dans la base de données, mais nous les affichons toujours dans l'heure locale de l'utilisateur ; toute la logique de conversion se trouve dans utils/timezone.js, ne signalez donc pas les conversions de fuseau horaire comme redondantes."

Et vous pouvez affiner ce contexte pour des répertoires spécifiques. Étant donné que Code Quality est agnostique en matière de système et de langage, vous examinez, commentez et approuvez les modifications directement au sein de votre environnement.
Revue de PR approfondie
Les agents de codage ouvrent désormais plus de modifications en un jour qu'une équipe ne peut en lire, et une analyse au niveau des différences (diff) n'a pas été conçue pour ce volume. Deep PR Review est la couche indépendante qui lit chaque pull request de la même manière qu'un ingénieur senior disposant d'un temps illimité le ferait. Avant de signaler quoi que ce soit, les agents prennent en compte la structure de l'ensemble de votre base de code, les répertoires associés, les résultats statiques existants et les commentaires de PR déjà présents sur la modification, puis bloquent les plus risqués avant leur merge. Ce contexte est ce qui lui permet de raisonner sur la logique métier et de détecter les bugs de contrôle d’accès tels que les IDOR pendant que la pull request est encore ouverte, bien au-delà de ce qu'un linter ou une analyse humaine rapide verra.
Audit de sécurité du code
Certaines vulnérabilités sont restées dans une base de code pendant des années parce qu'elles ne correspondaient jamais à un modèle connu. Code Security Audit applique le raisonnement de Deep PR Review au code que vous avez déjà déployé, en suivant le flux de données et les contrôles d'autorisation à travers les services pour trouver où la logique échoue. Son meilleur atout est le chaînage : il prend plusieurs bugs à faible sévérité pris individuellement et élabore le chemin d'escalade de privilèges unique auquel ils aboutissent, le genre d'exploit en plusieurs étapes qu'un attaquant construirait réellement. Chaque résultat montre ce qui est exploitable et comment quelqu'un pourrait l'atteindre, avec une trace de raisonnement complète, et il s'exécute sur votre source sans nécessiter d'environnement de test à configurer.
Couverture de code
La couverture de code vous permet d'importer la couverture de test depuis GitHub Actions et de la suivre parallèlement à vos résultats en matière de sécurité et de qualité. Identifiez les dépôts insuffisamment testés, parcourez les fichiers non couverts ligne par ligne et observez l'évolution de la couverture à mesure que vous ajoutez des tests. Lorsqu'une analyse ou une vérification d'PR s signale un fichier, vous pouvez vérifier au même endroit si ce fichier a même été testé.
Fonctionnalités
- Code review alimentée par l'IA : Aikido évalue le code de la même manière qu'un développeur le ferait, en évaluant s'il se lit clairement et s'il performe bien en plus de signaler les failles de sécurité. Le système apprend des pull requests passées de votre équipe et suggère des règles personnalisées basées sur la façon dont vos meilleurs ingénieurs travaillent déjà.
- Deep PR Review : Analyse la logique métier sur chaque pull request, détectant les IDOR, le contrôle d’accès défaillant et d'autres failles que le SAST et une code review humaine rapide manquent tous deux. Elle examine chaque modification dès son ouverture, en analysant l'impact de cette modification ailleurs dans la base de code.
- Code Security Audit : Analyse ce que votre code est censé faire, en traçant le flux de données, les contrôles de propriété et les limites d'autorisation à travers les fichiers et les services. Il met en évidence les failles que le SAST rate, les IDOR, le contrôle d’accès défaillant et les chaînes d'exploits en plusieurs étapes, et s'exécute sur votre source sans aucun environnement à configurer.
- Analyse de contexte multi-fichiers : La plateforme suit les entrées utilisateur corrompues provenant des contrôleurs de niveau supérieur sur plusieurs fichiers. Elle détecte les déréférencements de pointeurs nuls et le type d'erreurs d'exécution qu'une analyse basée uniquement sur les différences ne voit jamais, car elle suit les données à travers les fichiers.
- Création de règles personnalisées : Les équipes créent des règles personnalisées pour détecter les risques propres à leur base de code. Les règles utilisent le format Opengrep et ciblent des langages spécifiques ou tous les fichiers. Vous définissez ce qui compte et l'appliquez de manière cohérente.
- Évaluation des risques tenant compte du contexte : Aikido ajuste la sévérité des problèmes selon que votre répertoire se connecte à Internet ou traite des données sensibles. Les vulnérabilités critiques dans les services publics obtiennent une priorité différente de celle des outils internes.
- Retours en ligne dans les pull requests : Aikido ajoute des commentaires en ligne avec des retours de sécurité au niveau des lignes directement dans les pull requests. Les développeurs voient ce qui doit être corrigé et pourquoi, exactement là où ils effectuent la code review.
Idéal pour :
- Les équipes d'entreprise qui souhaitent que la review détecte les véritables failles de logique et de contrôle d’accès.
- Les équipes qui déploient du code généré par IA plus vite que les humains ne peuvent le relire, et qui ont besoin d'une couche indépendante sur chaque PR.
- Les organisations qui souhaitent centraliser la code review, la sécurité et les correctifs au même endroit plutôt que d'interconnecter plusieurs outils, du premier dépôt jusqu'à une infrastructure complexe.
Avantages
- Des règles personnalisées au format Opengrep appliquées de manière cohérente sur des centaines de dépôts, garantissant les mêmes standards que vous évaluiez un seul service ou l'ensemble de votre parc.
- Une revue qui analyse la logique métier et le contrôle d'accès, détectant les failles IDOR et les problèmes de permissions qu'un linter ou une analyse humaine rapide rate, avec des conseils de remédiation intégrés.
- Des plugins IDE pour VS Code, Cursor, Windsurf, JetBrains, Android Studio et Visual Studio, permettant aux développeurs de recevoir ces retours directement dans leur environnement de travail.
- Un tarif forfaitaire incluant 10 utilisateurs et sans frais cachés pour le support, l'utilisation ou les lignes de code.
Modèle d'hébergement :
- SaaS (Software-as-a-service)
- On-Premise
Note Gartner : 4.9/5.0
Avis sur Aikido Security
Au-delà de Gartner, Aikido Security affiche également une note de 4.7/5 sur Capterra et SourceForge. Les utilisateurs louent constamment son interface intuitive et son intégration fluide dans les pipelines CI/CD.

2. Panto AI
Panto AI est une solide alternative à Coderabbit qui combine une code review alimentée par l'IA avec des tests de sécurité des applications approfondis pour détecter les bugs, les vulnérabilités et les problèmes de logique métier avant qu'ils n'atteignent la production. Contrairement aux assistants qui vous aident à écrire du code plus rapidement, Panto est conçu comme un réviseur de code qui signale le code risqué au moment du merge.
Il s'intègre à GitHub, GitLab, Bitbucket et Azure DevOps, et se connecte à Jira et Confluence pour comprendre ce que fait le code et pourquoi il a été écrit. Au-delà de la code review, Panto propose également l'automatisation des QA et les tests QA mobiles, transformant des descriptions de flux en langage naturel en suites de tests déterministes qui s'exécutent sur de véritables appareils, s'auto-réparent lorsque les interfaces changent et s'intègrent dans les pipelines CI/CD.
Panto effectue plus de 30 000 vérifications SAST sur plus de 30 langages de programmation lors de chaque pull request, couvrant la qualité du code, les vulnérabilités de sécurité, les erreurs de configuration IaC, la détection de secrets, le SCA et la génération de SBOM. Un module d'apprentissage par renforcement améliore la qualité des suggestions en fonction des retours de l'équipe.
Fonctionnalités clés
- Intégration du contexte métier : Panto se connecte à Jira et Confluence pour aligner chaque review de PR avec le ticket, la spécification ou la documentation sous-jacente.
- Code review axée sur la sécurité : Panto exécute des contrôles SAST déterministes parallèlement à l'analyse par IA sur chaque PR, couvrant les secrets, les risques IaC et les vulnérabilités de dépendances en un seul passage.
- Tableau de bord de visibilité de l'équipe : Les responsables techniques disposent d'une vue dédiée sur les goulots d'étranglement des reviews, la répartition de la charge de travail des développeurs et les schémas récurrents de qualité du code. Les métriques DORA et les insights de sécurité sont suivis à travers les répertoires, et des rapports peuvent être générés pour répondre aux exigences de conformité telles que SOC 2, ISO 27001 et PCI-DSS.
Idéal pour : Panto AI convient aux équipes d'ingénierie qui recherchent une plateforme unique couvrant la code review, la sécurité des applications et les QA mobiles, sans avoir à assembler plusieurs outils ni à payer des prix de niveau entreprise pour y parvenir.
Avantages
- Couvre le code review, le SAST, le SCA, l'IaC, la détection de secrets et la QA mobile sur une seule plateforme, sans nécessiter de chaîne d'outils distincte.
- Le contexte métier provenant de Jira et Confluence génère des reviews qui détectent les problèmes de niveau logique et spécifiques au domaine.
- L'apprentissage par renforcement basé sur les retours de l'équipe réduit le bruit et améliore la pertinence des suggestions au fil du temps.
- Tarif compétitif à 15 $/développeur/mois avec une profondeur de sécurité robuste ; gratuit pour les projets open source.
Inconvénients
- La meilleure valeur est réalisée dans des contextes d'équipe ; les développeurs individuels pourraient ne pas pleinement utiliser les capacités étendues de la plateforme.
- La documentation est encore en expansion à mesure que le produit évolue, ce qui peut ralentir la configuration initiale pour les configurations moins courantes.
- Le tarif de la QA mobile (à partir de 999 $/mois pour le plan Scale) peut être un investissement important pour les équipes en phase de démarrage.
3. CodeAnt AI
Codeant AI associe l'intelligence artificielle au SAST pour détecter les problèmes de code critiques et les vulnérabilités. Il effectue une analyse ligne par ligne, génère des résumés de pull requests et s'intègre avec GitHub, GitLab, Bitbucket, Azure DevOps et des EDI tels que Visual Studio Code et JetBrains. La plateforme propose également des règles personnalisables et des reviews de code par IA en temps réel pour aider les équipes à maintenir un code sécurisé et de haute qualité.
CodeAnt AI détecte et corrige automatiquement plus de 5 000 problèmes de qualité de code et vulnérabilités de sécurité dans les IDE, les pull requests et les pipelines CI/CD. Il intègre plus de 30 000 contrôles déterministes ainsi que des vérifications basées sur l'IA pour plus de 30 langages de programmation.
Fonctionnalités
- Règles personnalisées en langage clair : Les équipes rédigent des règles personnalisées en langage clair sans nécessiter de compétences en programmation ou en DSL.
- Fonctionnalité de correctifs en masse : Les équipes nettoient les bases de code grâce à des correctifs en masse gérant jusqu'à 200 fichiers en un seul clic.
- Tableau de bord du centre de contrôle : Le centre de contrôle visualise la santé de la base de code et aide les équipes à résoudre les problèmes les plus impactants. Les équipes exportent des résumés prêts pour l'audit aux formats PDF ou CSV.
Idéal pour : CodeAnt AI convient aux équipes qui souhaitent livrer plus rapidement sans compromettre la qualité ou la sécurité.
Avantages
- Réduit considérablement le temps de révision manuelle, augmentant ainsi la vitesse et la productivité des développeurs.
- Détecte à la fois les problèmes de qualité de code (code mort, duplication, complexité) et les risques de sécurité (SAST, secrets, IaC) sur une seule plateforme.
- Fournit un feedback en temps réel sur les pull requests avec des résumés, des interactions de type chat et des suggestions exploitables.
Inconvénients
- Un ensemble complet de fonctionnalités peut être coûteux pour les petites équipes ou les développeurs individuels.
- Certains utilisateurs signalent des faux positifs occasionnels ou du bruit dans les suggestions, ce qui peut nécessiter un ajustement manuel.
- Étant fortement basé sur le cloud et optimisé pour les pull requests dans les workflows de dépôt, il peut manquer de support hors ligne ou de pré-commit local.
Avis sur CodeAnt AI Security
La note de 4,9/5 de CodeAnt AI est basée sur seulement 5 avis, ce qui signifie que la taille de l'échantillon est trop petite pour représenter une performance cohérente et réelle.
4. Qodo Merge
Qodo Merge est un outil open-source conçu pour simplifier les revues de pull request. Il analyse les PRs, s'adapte à votre style de codage et suggère des améliorations en conséquence. Les revues peuvent être déclenchées manuellement ou s'exécuter automatiquement, ce qui fait gagner du temps dans le processus de code review, et il s'intègre harmonieusement avec des plateformes comme GitHub pour fournir une analyse rapide et des recommandations exploitables pour une meilleure qualité de code.
Qodo Merge utilise une IA avancée pour comprendre votre code, vos pull requests et le contexte plus large de la base de code. Il s'intègre avec Jira, Linear et Monday dev pour fournir des évaluations de conformité basées sur la mesure dans laquelle les modifications de code s'alignent sur les exigences des tickets.
Fonctionnalités
- Génération automatisée de descriptions de PR : Qodo Merge génère automatiquement des descriptions de PR avec des résumés, des étiquettes et des guides pas à pas en utilisant la commande /describe. Les relecteurs comprennent les changements plus rapidement.
- Code Review basé sur l'IA : La plateforme fournit une analyse de code instantanée, met en évidence les problèmes et suggère des améliorations. Les reviews s'exécutent automatiquement sur chaque PR avec des retours configurables.
- Intégration de la conformité des tickets : Qodo Merge s'intègre à Jira, Linear, Monday dev et GitHub Issues pour faire remonter les données des tickets parallèlement aux modifications de code. La plateforme attribue des niveaux de conformité selon la proximité entre les modifications et les exigences des tickets.
- Chat PR avec extension Chrome : L'extension Chrome permet des sessions de chat IA privées directement dans l'onglet Fichiers modifiés. L'extension n'envoie pas de code vers des serveurs externes.
Idéal pour : Qodo Merge est idéal pour les équipes et les entreprises qui doivent appliquer les meilleures pratiques de l'organisation et la conformité aux politiques d'ingénierie dans l'ensemble de leur workflow de PR.
Avantages
- Accélère les revues de pull request en automatisant les retours et en identifiant les problèmes en amont.
- S'intègre avec GitHub, GitLab et Bitbucket pour une configuration et une collaboration faciles.
- Fournit des insights contextuels qui aident à maintenir une qualité de code constante au sein des équipes.
Inconvénients
- Nécessite une certaine configuration et un apprentissage pour utiliser efficacement les fonctionnalités avancées.
- Les plans Premium et Entreprise peuvent être coûteux pour les petites équipes.
- Génère occasionnellement des faux positifs ou des suggestions qui nécessitent une revue manuelle.
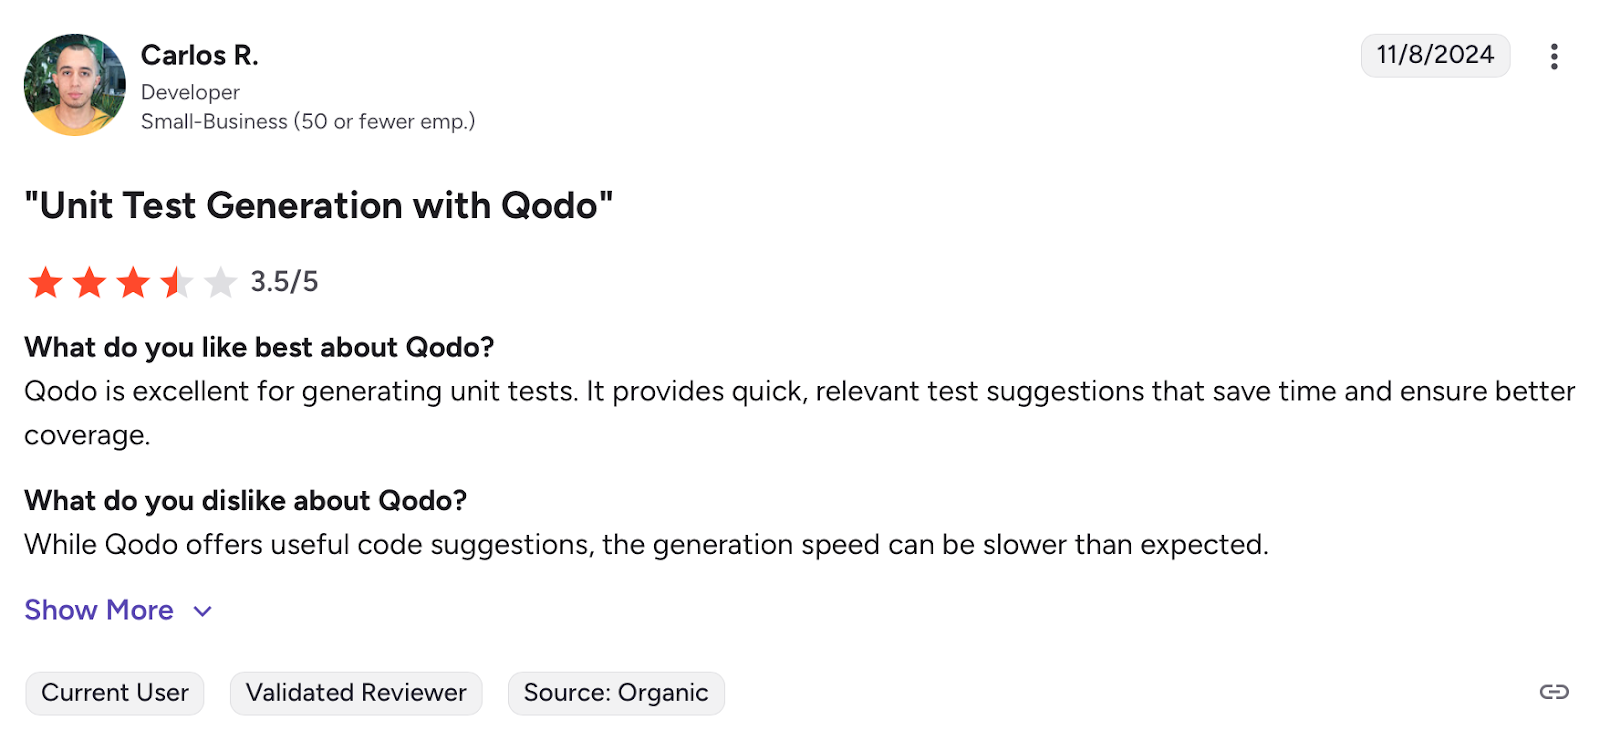
Avis sur Qodo Merge Security
Sur Gartner Peer Insights, Qodo Merge détient une note impressionnante de 4,5 sur 5 dans la catégorie « Assistants de code IA », basée sur les retours de 34 utilisateurs.
5. CodeFactor
CodeFactor suit automatiquement la qualité du code à chaque commit et pull request sur GitHub ou Bitbucket, aidant les développeurs à gagner du temps lors des code reviews et à s'attaquer à la dette technique. Il examine instantanément chaque commit ou PR et fournit des retours exploitables en quelques secondes. La plateforme ne nécessite aucun temps de configuration et permet aux équipes de personnaliser les règles, d'obtenir des conseils de refactorisation et d'ignorer les problèmes non pertinents.
CodeFactor prend en charge plus de 20 langages de programmation, dont JavaScript, Python, Java, Go, Ruby, PHP, Swift et Kotlin. L'outil peut corriger automatiquement certains problèmes à la demande ou automatiquement, prenant en charge ESLint, PHP_CodeSniffer, Stylelint, RuboCop et SwiftLint. Il priorise les problèmes les plus critiques en fonction de la taille du code, de la fréquence de modification des fichiers et de la taille des fichiers, afin que les équipes ne corrigent que ce qui est important.
Fonctionnalités
- Intégration IDE : CodeFactor affiche les résultats dans Atom et VS Code avec une analyse en direct et des retours pendant le codage. Les développeurs détectent les problèmes pendant le développement, et non lors des revues de pull request.
- Tableau de bord centralisé : Le tableau de bord offre un aperçu de la qualité du code pour l'ensemble du projet, des commits récents et des fichiers les plus problématiques. CodeFactor suit les nouveaux problèmes et ceux résolus pour chaque commit et pull request. Les responsables techniques surveillent les tendances de qualité à travers les dépôts.
- Règles personnalisables : Les équipes personnalisent les règles, obtiennent des conseils de refactorisation et ignorent les problèmes non pertinents. Les équipes filtrent les problèmes par langage, catégorie ou type pour traiter ce qui est le plus important. Les revues s'adaptent aux standards de l'équipe.
- Intégration de la communication d'équipe : CodeFactor s'intègre à Slack pour envoyer des notifications de qualité de code pour chaque commit dans une branche ou une pull request. Il prend également en charge l'intégration MS Teams pour tenir les équipes informées. Les notifications atteignent les équipes là où elles communiquent déjà.
Idéal pour :
- CodeFactor est particulièrement adapté aux équipes d'ingénierie qui publient des commits fréquents ou comptent de multiples contributeurs, où le maintien de la cohérence peut facilement échapper aux revues manuelles.
Avantages :
- La plateforme offre des retours exploitables, mettant en évidence des problèmes tels que la duplication de code, la complexité et les bogues potentiels.
- Les utilisateurs peuvent définir des règles personnalisées et configurer l'analyse pour l'adapter aux besoins spécifiques de leur projet.
- Un niveau gratuit est disponible, rendant les revues de code automatisées accessibles aux développeurs individuels et aux petites équipes.
Inconvénients :
- La configuration de CodeFactor pour l'aligner sur les exigences spécifiques d'un projet peut nécessiter du temps et des efforts.
- CodeFactor se concentre sur l'analyse statique du code et ne fournit pas de métriques de couverture de code, des outils supplémentaires peuvent donc être nécessaires.
- Le support pour les langages moins courants ou propriétaires peut être limité, nécessitant des configurations personnalisées ou des outils alternatifs.
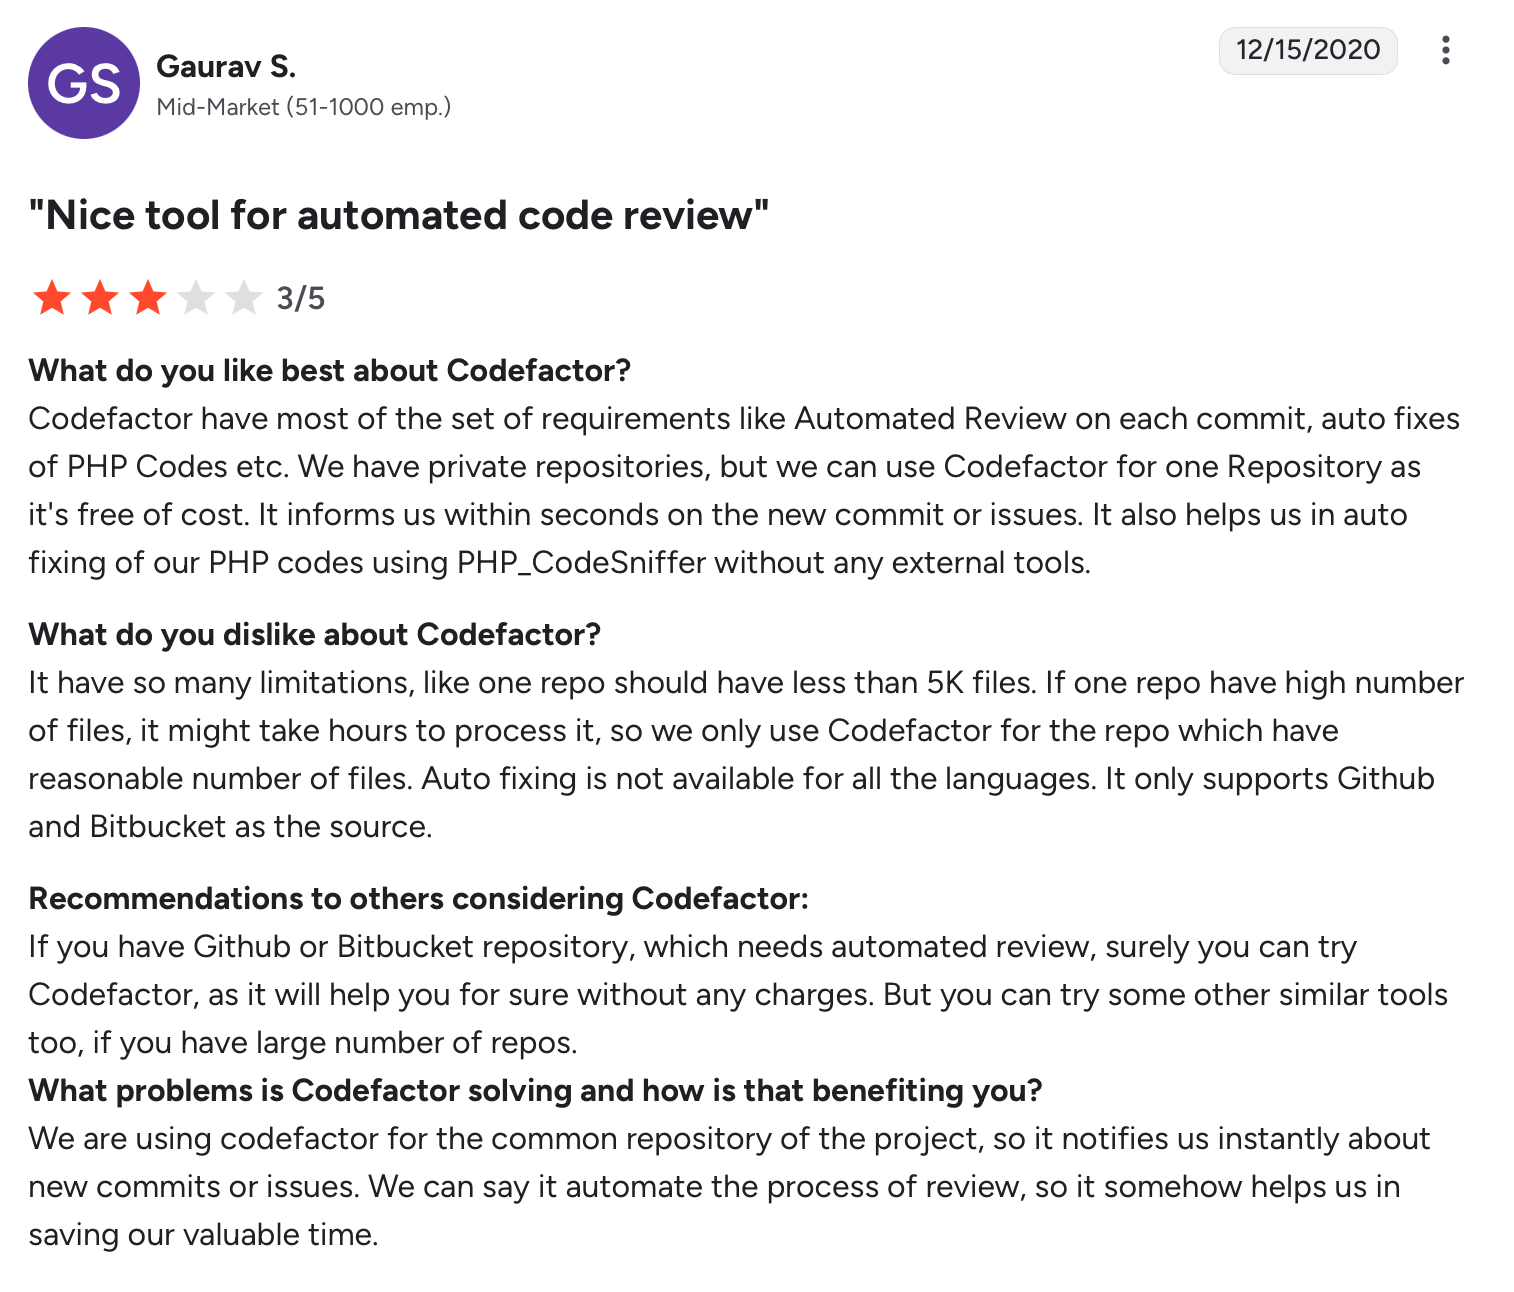
Avis sur CodeFactor Security
CodeFactor obtient une note de 3.8/5 basée sur un petit échantillon d'avis. C'est un outil utile si vous correspondez à ces points forts, mais sa note et le volume d'avis suggèrent de l'évaluer attentivement pour votre contexte.
6. Greptile
Greptile est un outil de code review qui se spécialise dans la fourniture d'un contexte complet de la base de code lors des revues. En analysant l'ensemble du dépôt, il aide les développeurs à comprendre l'impact de modifications spécifiques sur le système global. Greptile est conçu pour réduire les angles morts lors des revues, en offrant des perspectives sur les dépendances, la fonctionnalité et les problèmes potentiels qui pourraient ne pas être évidents à partir de modifications isolées.
Greptile génère un graphe détaillé des fonctions, variables, classes, fichiers et répertoires, montrant comment ils sont connectés et utilisant ce contexte pour évaluer les modifications de code lors des revues. La plateforme apprend des retours positifs/négatifs (pouces levés/baissés) et s'intègre à Jira et Notion pour fournir des retours contextuels basés sur les tickets associés.
Fonctionnalités
- Commentaires en ligne et détection de bogues : Greptile laisse des commentaires en ligne pour identifier les bogues, les anti-patterns et le code répété. Les commentaires apparaissent directement dans les pull requests GitHub et GitLab.
- Suggestions acceptables en un clic : Greptile propose des suggestions acceptables en un clic pour corriger les problèmes mineurs dans les PRs.
- Prise en charge des dépôts de modèles : Dans le fichier greptile.json, vous pouvez spécifier un champ patternsRepo avec des dépôts associés susceptibles d'ajouter un contexte utile.
- Sécurité de niveau entreprise : Greptile est conforme à la norme SOC2 Type II, chiffre toutes les données et ne s'entraîne pas sur le code des clients. La plateforme prend en charge l'auto-hébergement (self-hosting) dans votre propre VPC ou environnement isolé (air-gapped).
Idéal pour : Les équipes qui souhaitent aller au-delà des code reviews superficielles.
Avantages
- Il apprend des retours des développeurs, affinant ses suggestions au fil du temps.
- Il détecte de manière fiable les vrais bugs, ce qui le rend précieux pour les équipes qui privilégient la sécurité du code.
- Offre un hébergement flexible avec des dépôts illimités et une option d'auto-hébergement d'entreprise pour les besoins de conformité.
Inconvénients
- Une utilisation précoce peut générer des suggestions supplémentaires jusqu'à ce que l'IA s'adapte aux modèles de l'équipe.
- Il est moins idéal pour les petits projets qui n'ont pas besoin d'une analyse approfondie.
- Les fonctionnalités d'entreprise ont un coût plus élevé, ce qui peut décourager les petites équipes.
Avis sur Greptile Security
Bien que Greptile n'ait pas encore de note numérique largement publiée comme « 4,5 / 5 basé sur X avis » sur les principales plateformes d'évaluation.
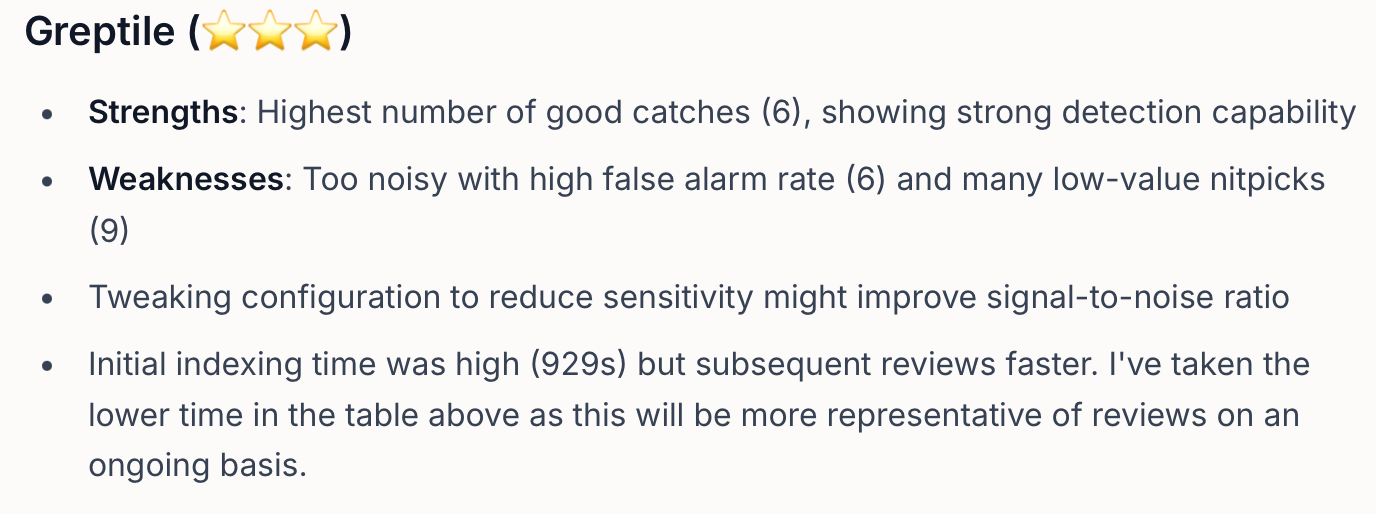
Un utilisateur affirme que Greptile est trop bruyant avec un taux élevé de fausses alertes
7. GitHub Copilot
GitHub Copilot, un concurrent notable parmi les alternatives à CodeRabbit pour la code review par IA, est alimenté par OpenAI et aide les développeurs en suggérant des extraits de code ou même en générant des fonctions complètes à partir de commentaires. Il s'intègre directement dans votre IDE, fournissant des suggestions en temps réel pour accélérer le codage et améliorer l'efficacité du workflow.
Bien qu'il soit utile pour les développeurs individuels et les petites équipes, les entreprises bénéficient le plus de sa capacité à accélérer les tâches de codage répétitives à grande échelle. Cependant, il peut occasionnellement produire des suggestions trop complexes ou non pertinentes.
Fonctionnalités
- Interface de chat Copilot : L'interface de chat est disponible sur le site web de GitHub, GitHub Mobile, les IDE pris en charge (VS Code, Visual Studio, JetBrains, Eclipse, Xcode) et Windows Terminal. Les développeurs formulent des problèmes de codage en langage naturel et reçoivent des solutions immédiates et contextuelles. Le débogage s'effectue de manière conversationnelle.
- Code Review Assistance : GitHub Copilot fournit des suggestions de code review générées par IA pour vous aider à écrire un code de meilleure qualité. Les revues deviennent plus cohérentes au sein des équipes.
- Instructions personnalisées : Les équipes définissent des instructions personnalisées pour adapter les réponses du chat en fonction de leurs outils préférés, des connaissances de l'organisation et des meilleures pratiques de codage. Ces instructions garantissent la cohérence entre les codebases. L'IA s'aligne sur les standards de l'équipe.
- Extensions GitHub Copilot : Les extensions Copilot sont des applications GitHub qui intègrent des outils externes dans Copilot Chat et peuvent être développées par n'importe qui. Les équipes étendent Copilot avec des intégrations personnalisées.
Idéal pour :
Développeurs et équipes qui souhaitent coder plus rapidement et améliorer leur productivité grâce à des suggestions intelligentes et adaptées au contexte.
Avantages :
- Fonctionne avec de nombreux langages et frameworks grâce à une intégration fluide dans l'IDE.
- Facilite l'intégration et aide les développeurs à apprendre de nouveaux langages grâce à des indices contextuels.
- Améliore la qualité globale du code grâce à des recommandations basées sur les meilleures pratiques.
Inconvénients :
- Fournit parfois des suggestions de code inexactes ou limitées par le contexte.
- Soulève des préoccupations concernant les licences, les droits d'auteur et l'utilisation des données.
- Le coût plus élevé des plans payants peut décourager les petites équipes ou les développeurs individuels.
Avis sur GitHub Copilot Security
Sur G2, GitHub Copilot obtient une note moyenne de 4,5 sur 5 étoiles d'après 166 avis d'utilisateurs.
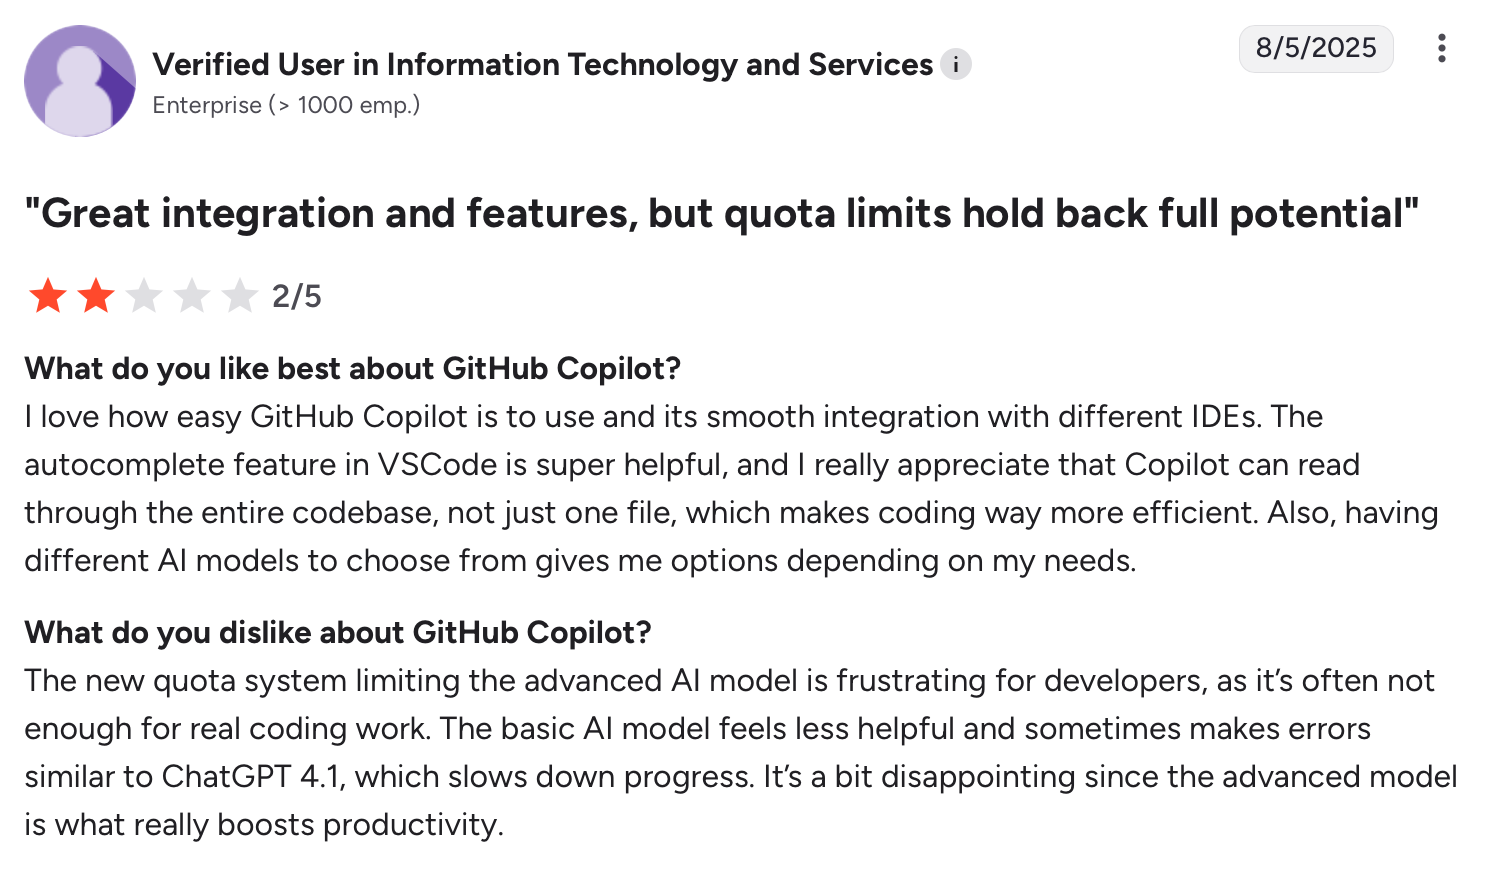
GitHub Copilot est limité par des erreurs d'IA occasionnelles.
8. SonarQube
SonarQube est une plateforme open source qui s'intègre aux flux de développement logiciel pour garantir une qualité et une sécurité continues du code grâce à des revues automatiques. Elle détecte les bugs, les vulnérabilités et les "code smells" dans plus de 35 langages de programmation à l'aide de plus de 6 500 règles. Les "quality gates" empêchent le code non conforme d'atteindre la production, tandis que les tableaux de bord offrent des analyses en temps réel pour surveiller la santé du code.
Fonctionnalités
- Analyse de sécurité complète : Le moteur SAST de SonarQube détecte les vulnérabilités critiques dans les langages populaires tels que Java, JavaScript, Python, C++ et C#. Les problèmes de sécurité sont identifiés en amont.
- Quality Gates : Les quality gates imposent des normes minimales et bloquent automatiquement le code présentant des anomalies pour l'empêcher d'atteindre la production. Le code non conforme n'est jamais publié.
- SonarQube pour IDE : SonarQube pour IDE intègre des revues automatisées dans VS Code, IntelliJ, Visual Studio et Eclipse avec un retour en temps réel. Les ingénieurs corrigent les problèmes pendant qu'ils écrivent le code.
- Mode Connecté : Le mode Connecté connecte le serveur SonarQube à l'IDE, envoyant des notifications lorsque les portes de qualité changent ou que des problèmes sont assignés. L'IDE et le serveur restent synchronisés.
Idéal pour :
SonarQube est idéal pour les équipes et les organisations qui souhaitent intégrer la santé et la sécurité du code directement dans leur cycle de développement.
Avantages :
- Il réduit la dette technique en utilisant des portes de qualité claires et des suggestions de correctifs pratiques.
- Il prend en charge plus de 35 langages et s'intègre facilement avec les IDE, le contrôle de version et les outils CI.
- Les organisations peuvent appliquer des standards de codage cohérents avec le SSO, la gestion de portefeuille et les journaux d'audit.
Inconvénients :
- La mise en place et la maintenance des règles peuvent prendre du temps et des efforts pour les grandes équipes.
- La gestion de bases de code importantes ou d'installations sur site peut augmenter les coûts et l'utilisation des ressources.
- Il se concentre uniquement sur l'analyse statique, donc les équipes ont toujours besoin d'outils de test supplémentaires pour une couverture complète.
Avis sur SonarQube Security
Sur Capterra, SonarQube obtient une note moyenne de 4,5 sur 5 étoiles d'après 65 avis d'utilisateurs.
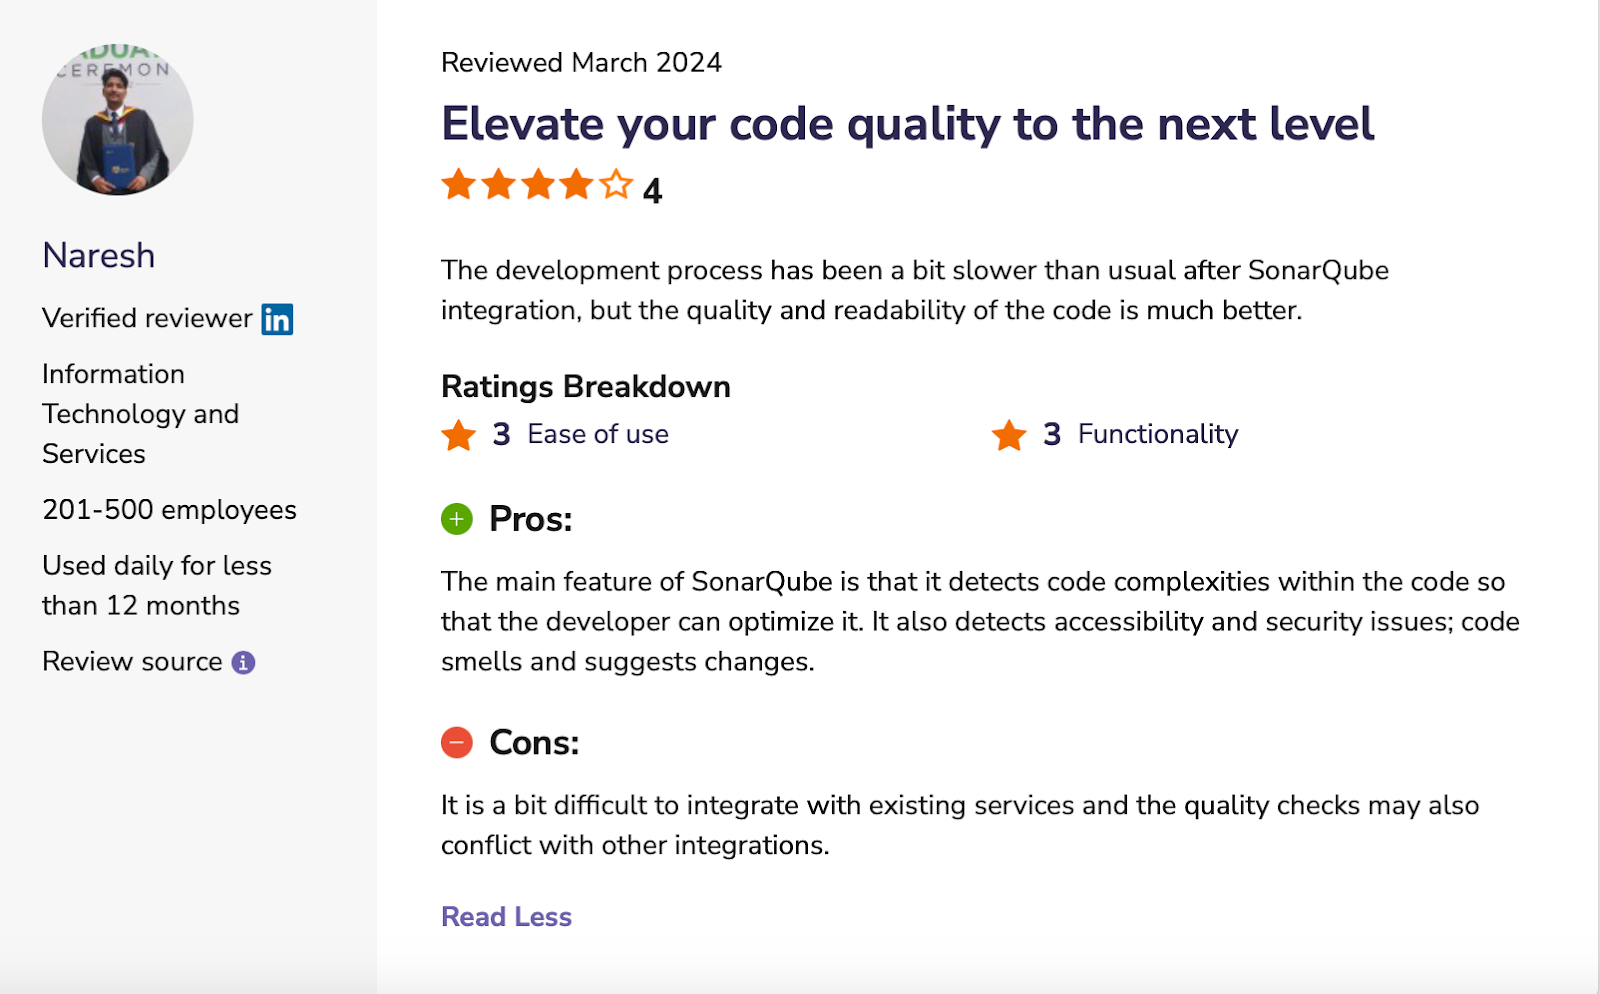
Un utilisateur affirme que SonarQube peut ralentir le développement
Avantages :
- Fonctionne avec de nombreux langages et frameworks grâce à une intégration fluide dans l'IDE.
- Facilite l'intégration et aide les développeurs à apprendre de nouveaux langages grâce à des indices contextuels.
- Améliore la qualité globale du code grâce à des recommandations basées sur les meilleures pratiques.
Inconvénients :
- Fournit parfois des suggestions de code inexactes ou limitées par le contexte.
- Soulève des préoccupations concernant les licences, les droits d'auteur et l'utilisation des données.
- Le coût plus élevé des plans payants peut décourager les petites équipes ou les développeurs individuels.
Avis sur GitHub Copilot Security
Sur G2, GitHub Copilot détient une note moyenne de 4,5 étoiles sur 5 basée sur 166 avis d'utilisateurs.
Comparaison des meilleures alternatives à Coderabbit
Voici une comparaison claire des performances de ces alternatives selon des critères clés :
Choisir la meilleure alternative à Coderabbit pour votre workflow
Coderabbit offre des revues de code IA solides, mais pour de nombreuses équipes, il est insuffisant pour celles qui ont besoin d'analyses plus approfondies et de scalabilité. La bonne nouvelle ? Vous disposez d'alternatives plus performantes.
Que vous soyez submergé par les faux positifs ou que vous souhaitiez une revue capable d'identifier quels dépôts sont réellement exposés, Aikido Security vous y aide grâce à des code reviews propulsées par l'IA qui fournissent des retours plus rapides et ciblés sur les pull requests. Elle apprend des revues passées de votre équipe et suggère automatiquement des règles personnalisées basées sur la façon dont travaillent vos meilleurs ingénieurs.
Vous voulez des code reviews plus intelligentes avec une réelle protection ? Essayez Aikido gratuitement ou Planifiez une démo.
FAQ
Pourquoi devrais-je choisir Aikido plutôt que Coderabbit ?
Aikido propose des code reviews plus intelligentes et contextuelles avec des contrôles de sécurité renforcés, réduisant le bruit pour se concentrer uniquement sur les retours à fort impact. Conçu pour les équipes en croissance et les codebases complexes, il vous offre une protection réelle et des suggestions exploitables.
Aikido peut-il s'intégrer à mon workflow existant ?
Oui. Aikido s'intègre aux plateformes populaires telles que GitHub, GitLab, Bitbucket, Azure DevOps et des centaines d'autres, garantissant que votre équipe peut l'adopter sans perturber ses processus actuels.
Comment Aikido améliore-t-il la qualité du code par rapport à Coderabbit ?
Aikido va au-delà des simples vérifications ligne par ligne. Il analyse chaque modification au regard de l'ensemble de la codebase et assimile les standards de votre équipe à partir des PR précédentes, afin que les retours reflètent votre façon réelle de travailler.
Aikido convient-il aux petites équipes ou aux développeurs solos ?
Absolument. Aikido s'adapte à toutes les tailles d'équipe. Les petites équipes bénéficient de code reviews automatisées mais précises, tandis que les structures plus importantes peuvent gérer de nombreux contributeurs grâce à des rapports avancés et des règles personnalisables.


