Wiz considère la sécurité du code comme un simple supplément. Aikido donne la priorité aux développeurs
Wiz étend la sécurité d’ cloud e au code, mais les développeurs doivent toujours ouvrir un tableau de bord distinct pour y accéder. Aikido intègre les résultats d’analyse et les correctifs directement dans votre IDE et dans chaque pull request.
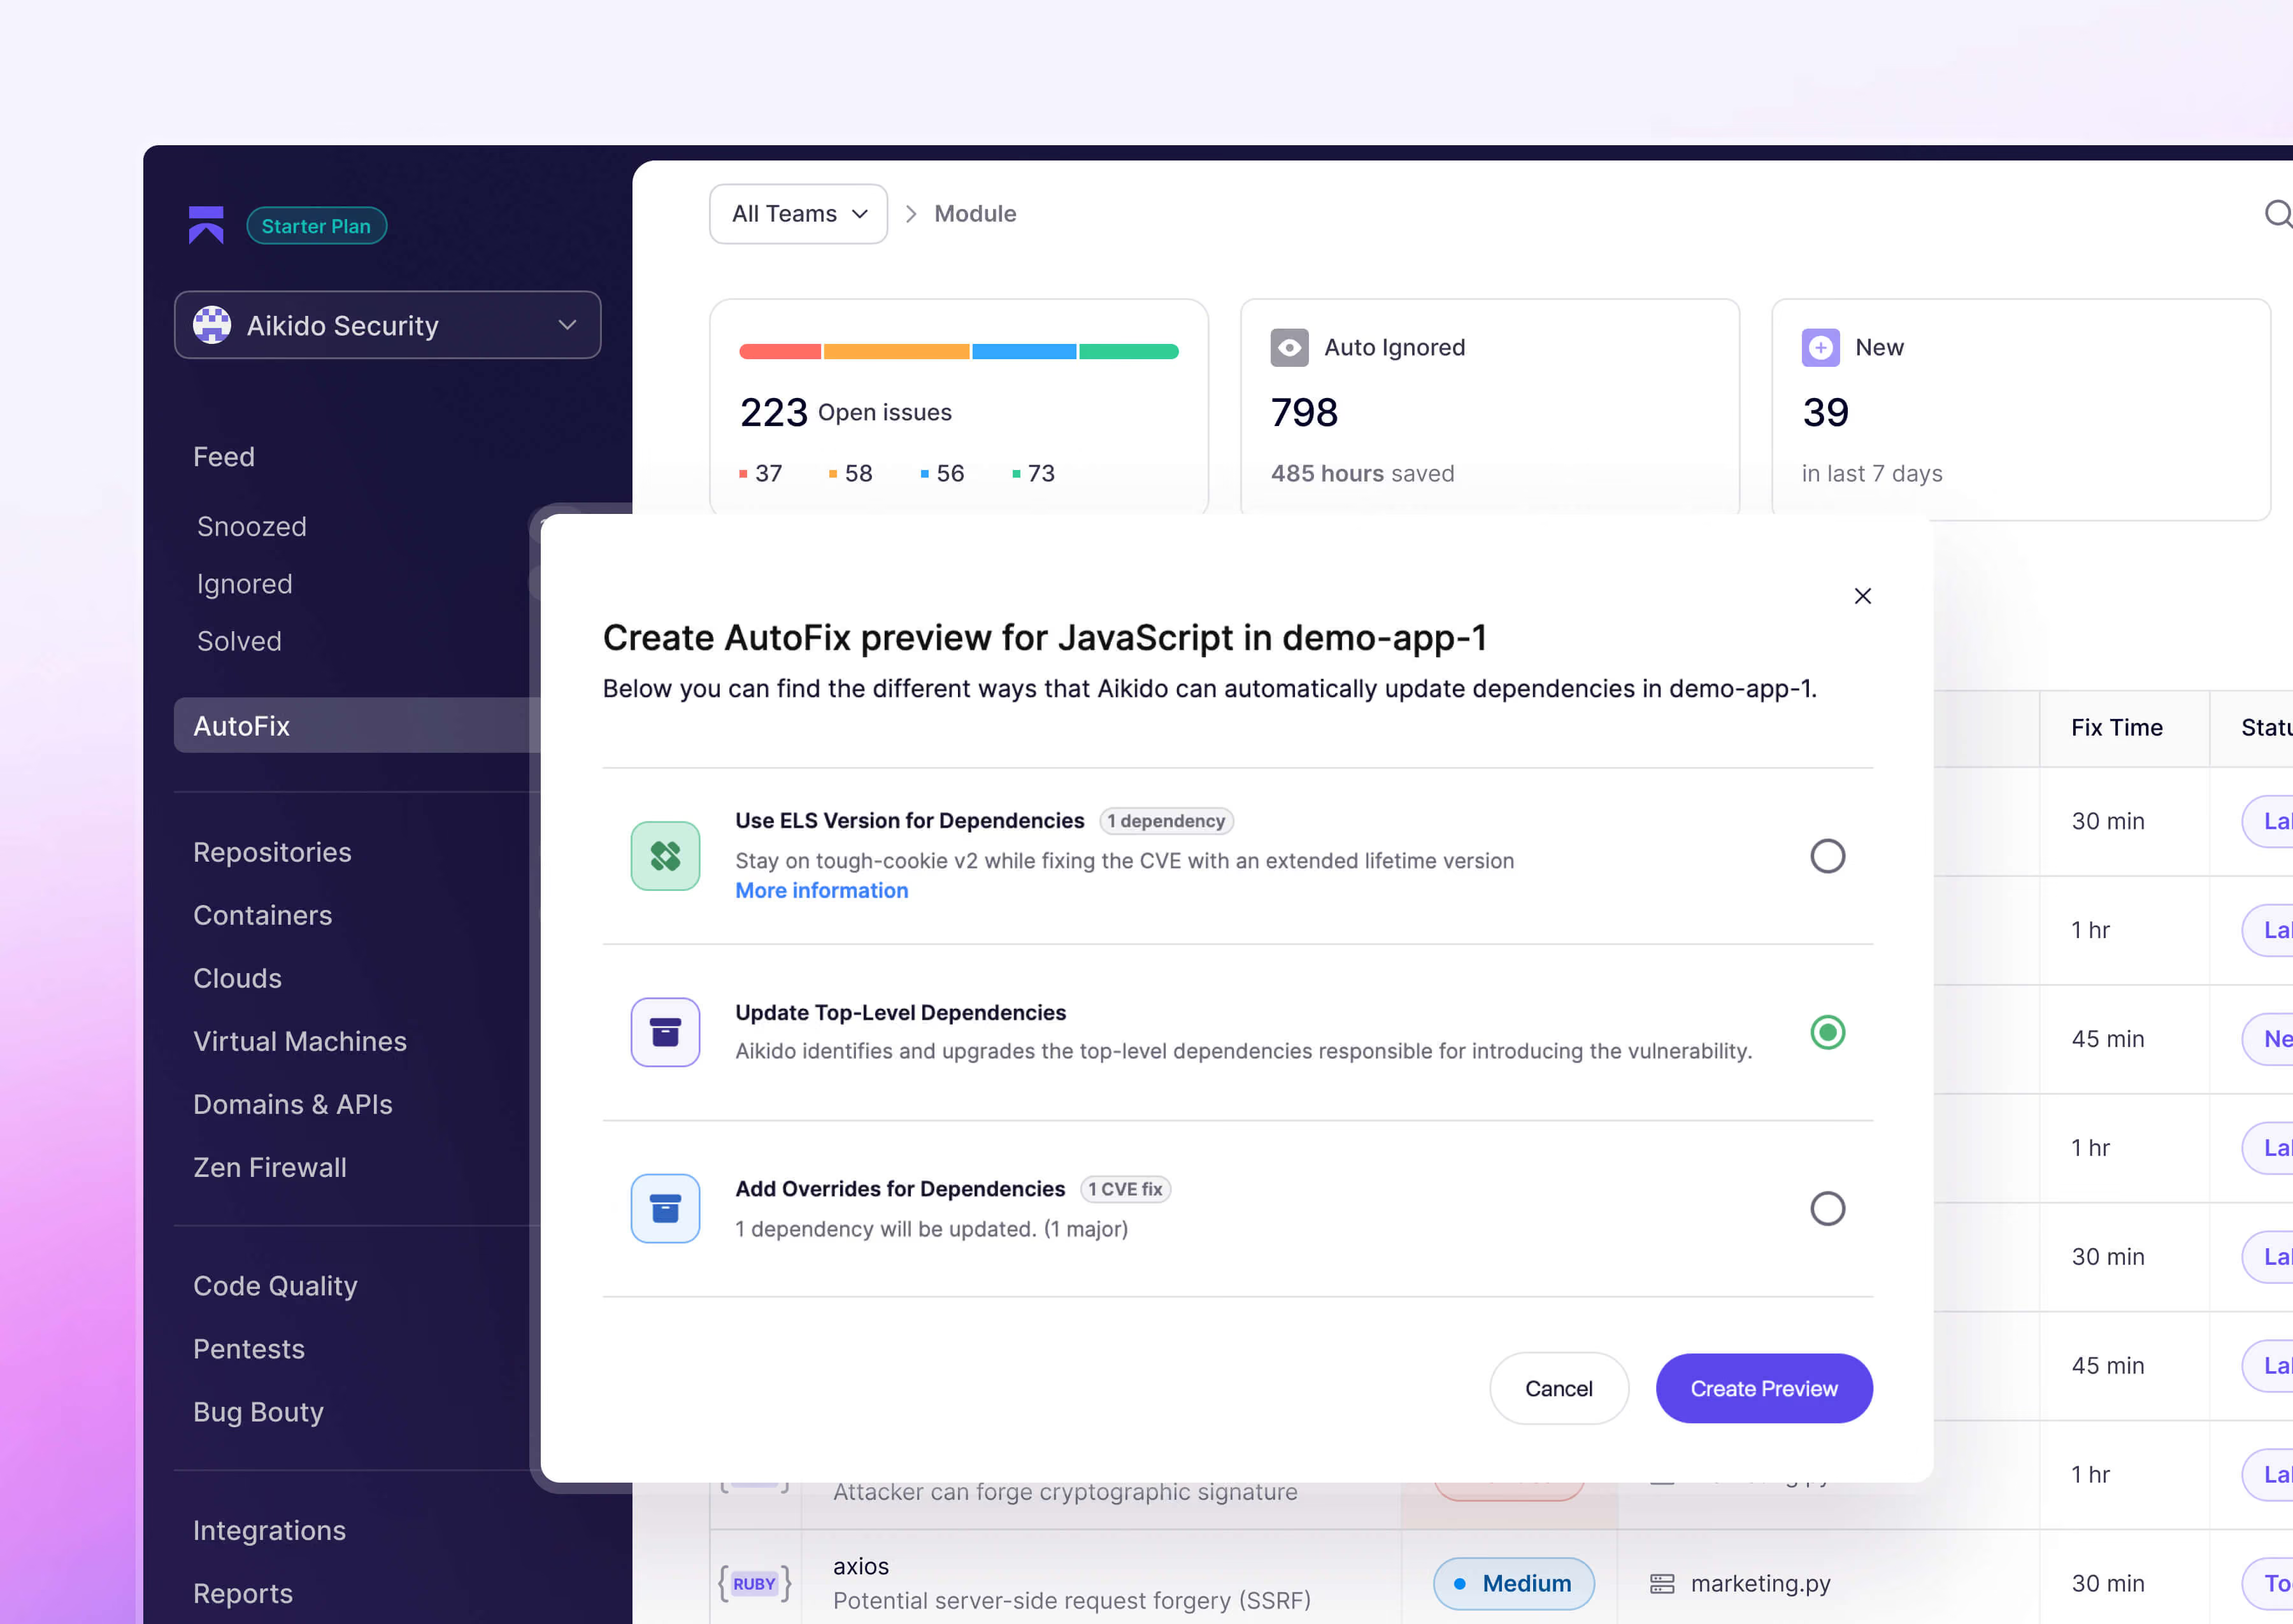


Wiz indique à votre équipe de sécurité quel est le problème. Aikido explique à vos développeurs comment y remédier.
La sécurité là où vous travaillez déjà
Détectez les problèmes dans votre IDE et vos pull requests avant qu’ils ne soient intégrés ( merge), et non dans un tableau de bord distinct une fois le code déployé.
De l'alerte à la demande de modification, de manière automatique
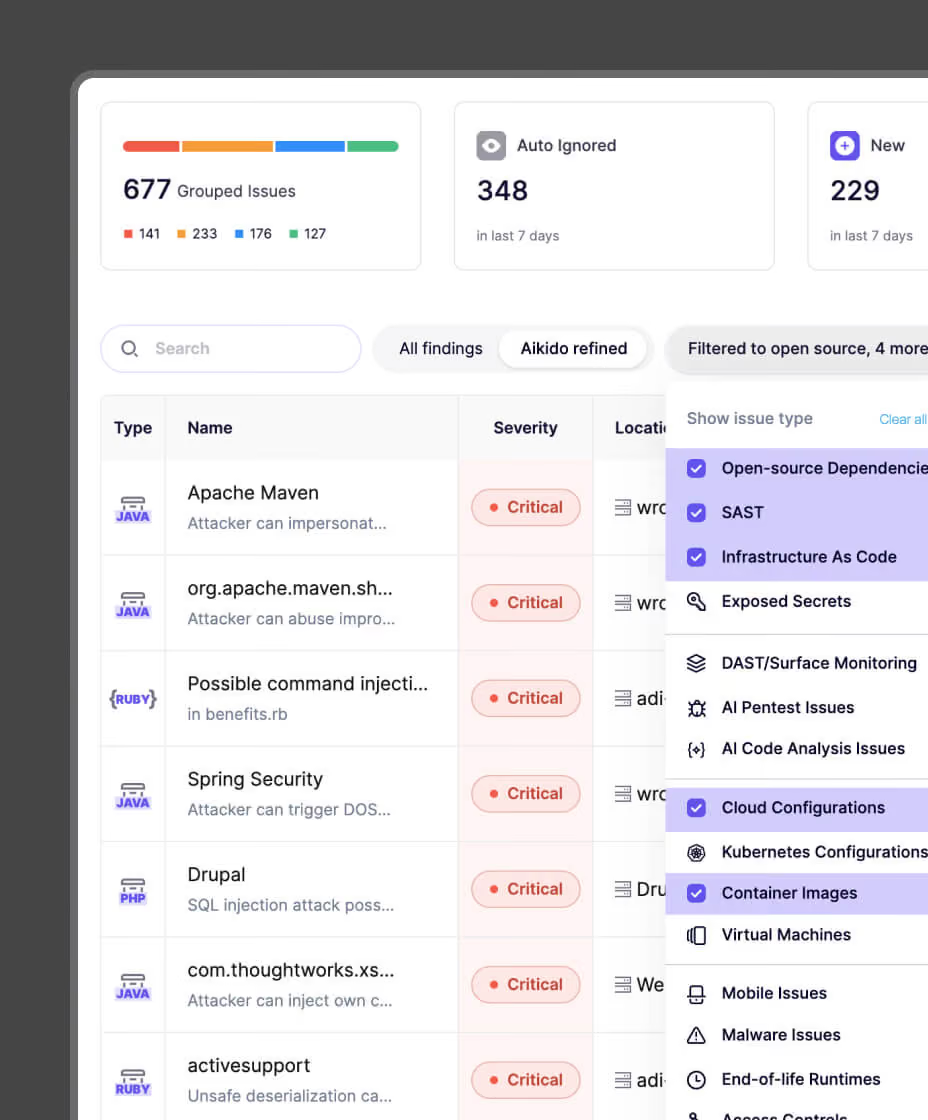
AutoTriage réduit le nombre d'alertes superflues jusqu’à 95 % grâce à la déduplication et à l’ analyse d’accessibilité, puis AutoFix ouvre une pull request pouvant être examinée pour les cas restants.
Aucun module complémentaire n'est nécessaire
SAST, SCA, IaC, conteneurs et secrets sont inclus dans une seule offre. Pas de facture distincte pour la sécurité du code.

« Nous avions Snyk, Wiz Code, Black Duck et Sonar, répartis dans différentes parties du parc immobilier. Chacun d’entre eux était un bon outil en soi. Mais ensemble, c’était un véritable fouillis. »
Chris HolmanDevSecOps Chef d'équipe d'ingénieurs

Aikido vs Wiz


- SAST / SAST IA
- Détection de secrets
- Sécurité des conteneurs
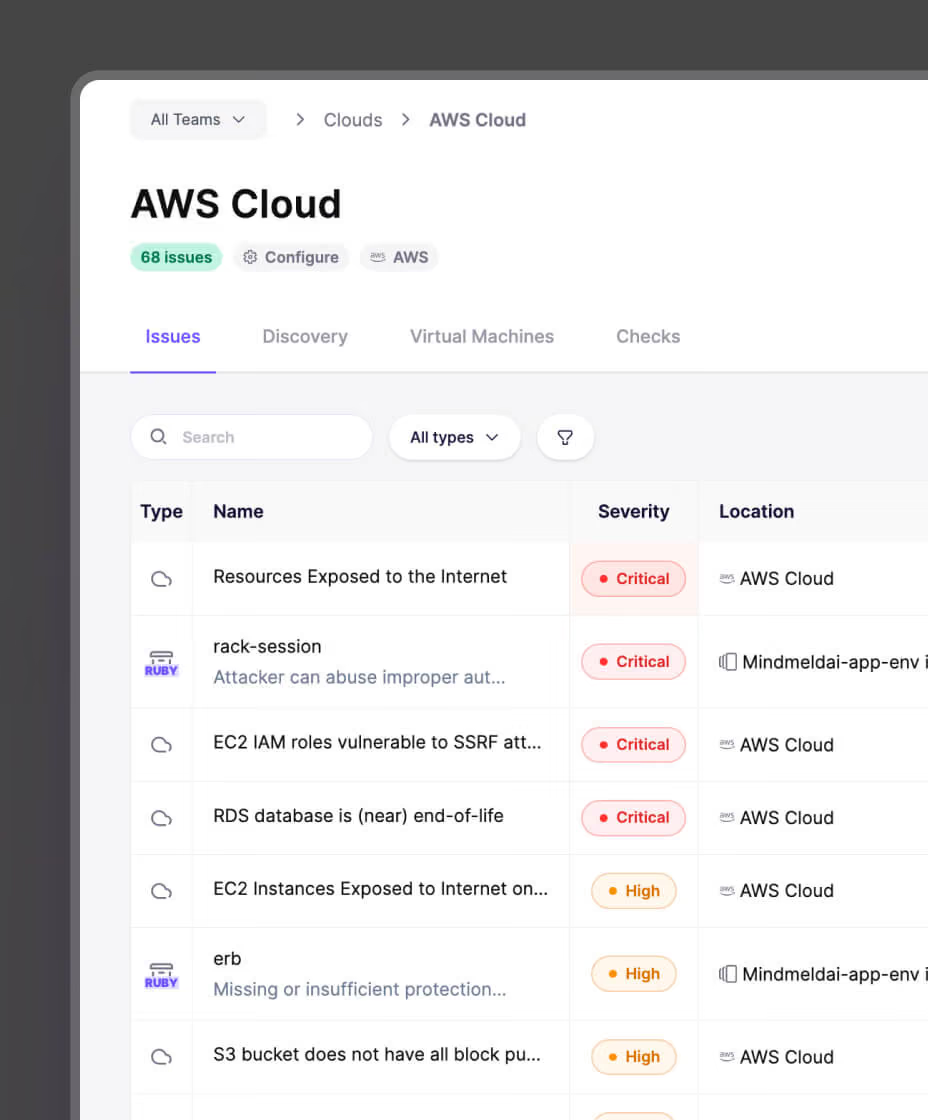
- Sécurité Cloud
- Protection en temps d’exécution
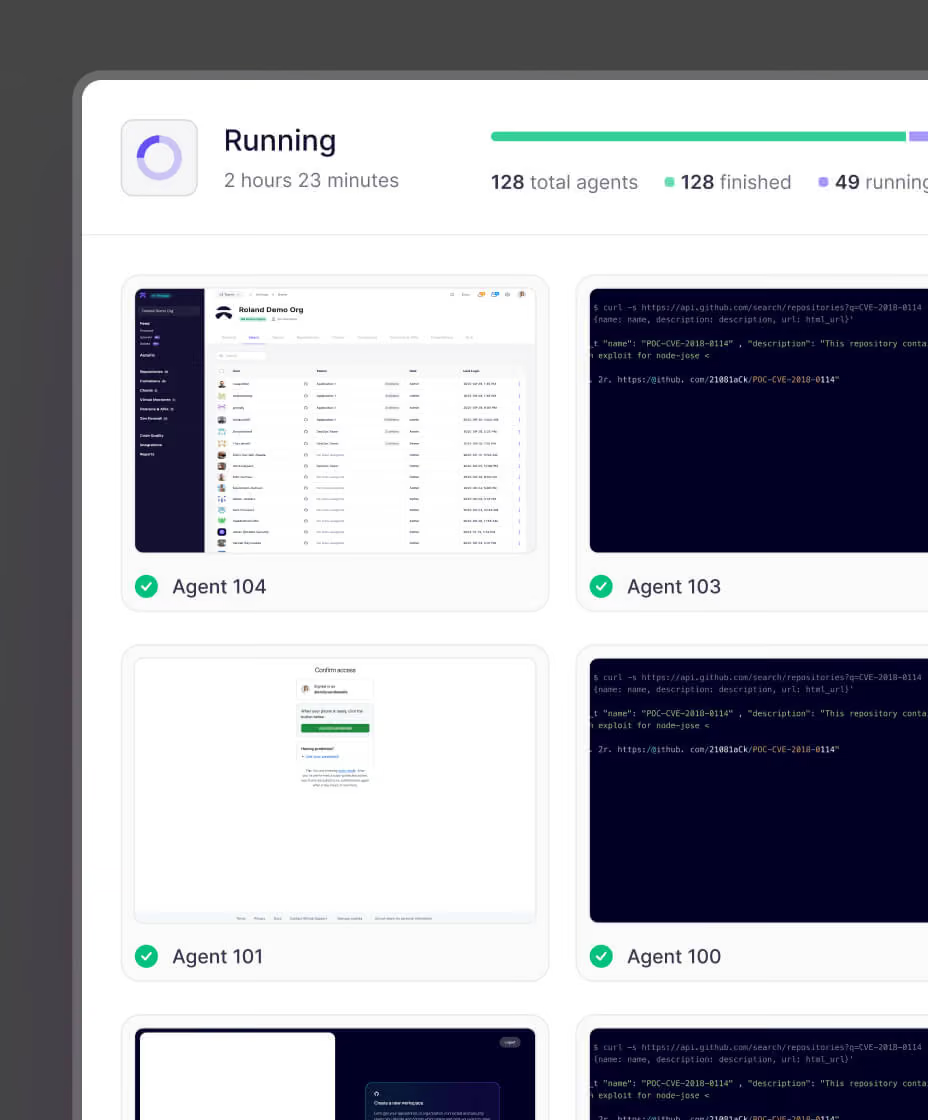
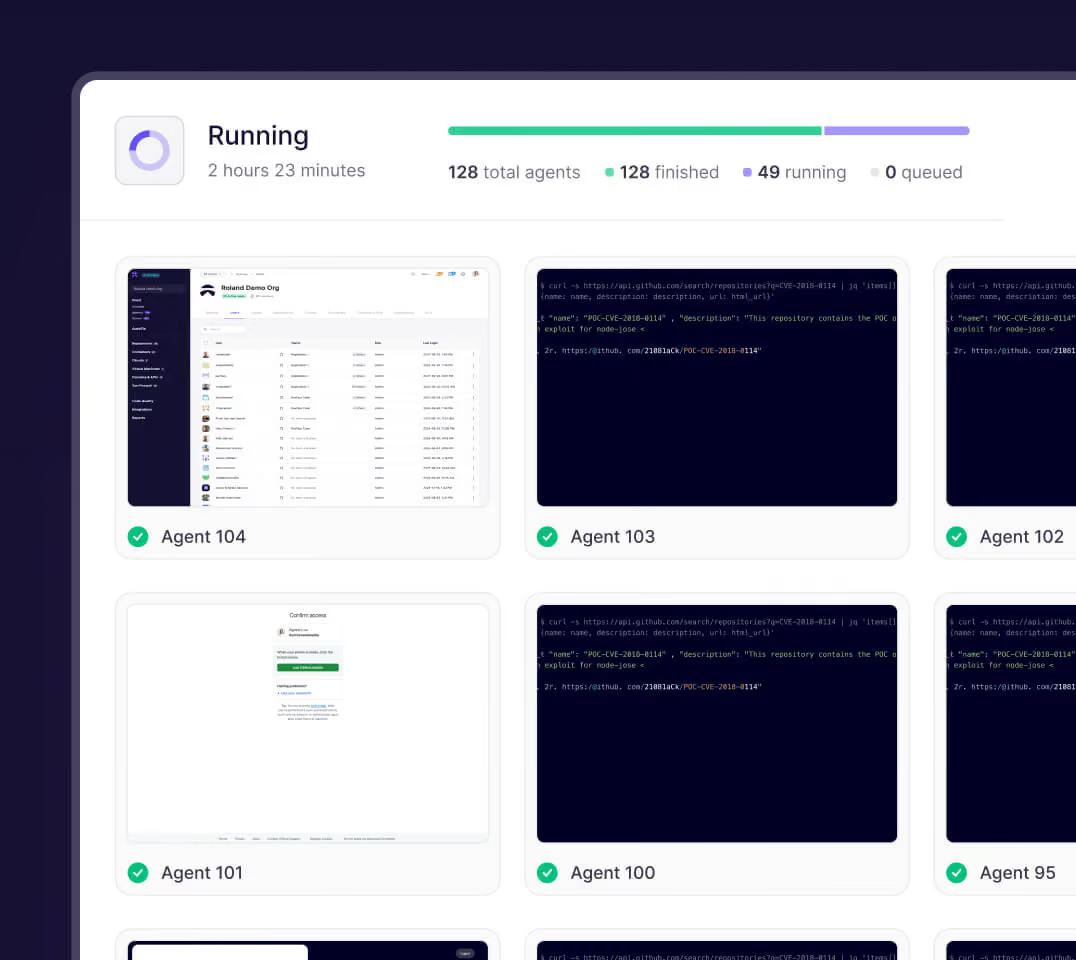
- pentest IA
- Limité
- Limité
- Limité
Aikido vous protège contre les dépendances malveillantes et vulnérables
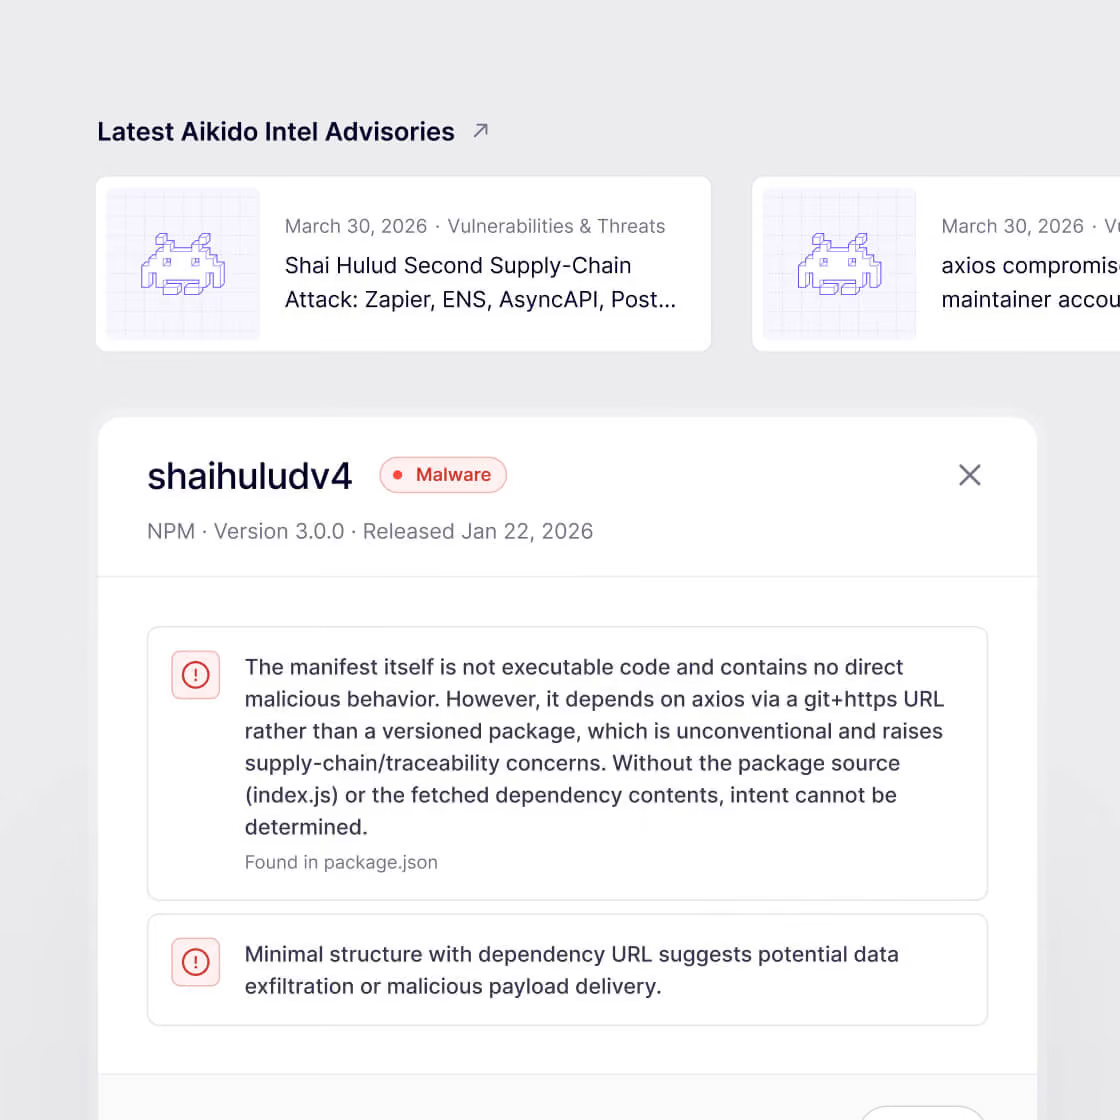
Détectez les attaques de la chaîne d’approvisionnement en amont
Au-delà des CVE. Détectez les malwares, les packages compromis et les vulnérabilités non divulguées à travers les écosystèmes open source quelques minutes après leur publication.
npm, PyPI, NuGet, GitHub Actions et plus encore
Nouvelles menaces identifiées en quelques minutes (médiane de 6 min)
VS Code, Visual Studio, Jetbrains, Cursor, Windsurf,...
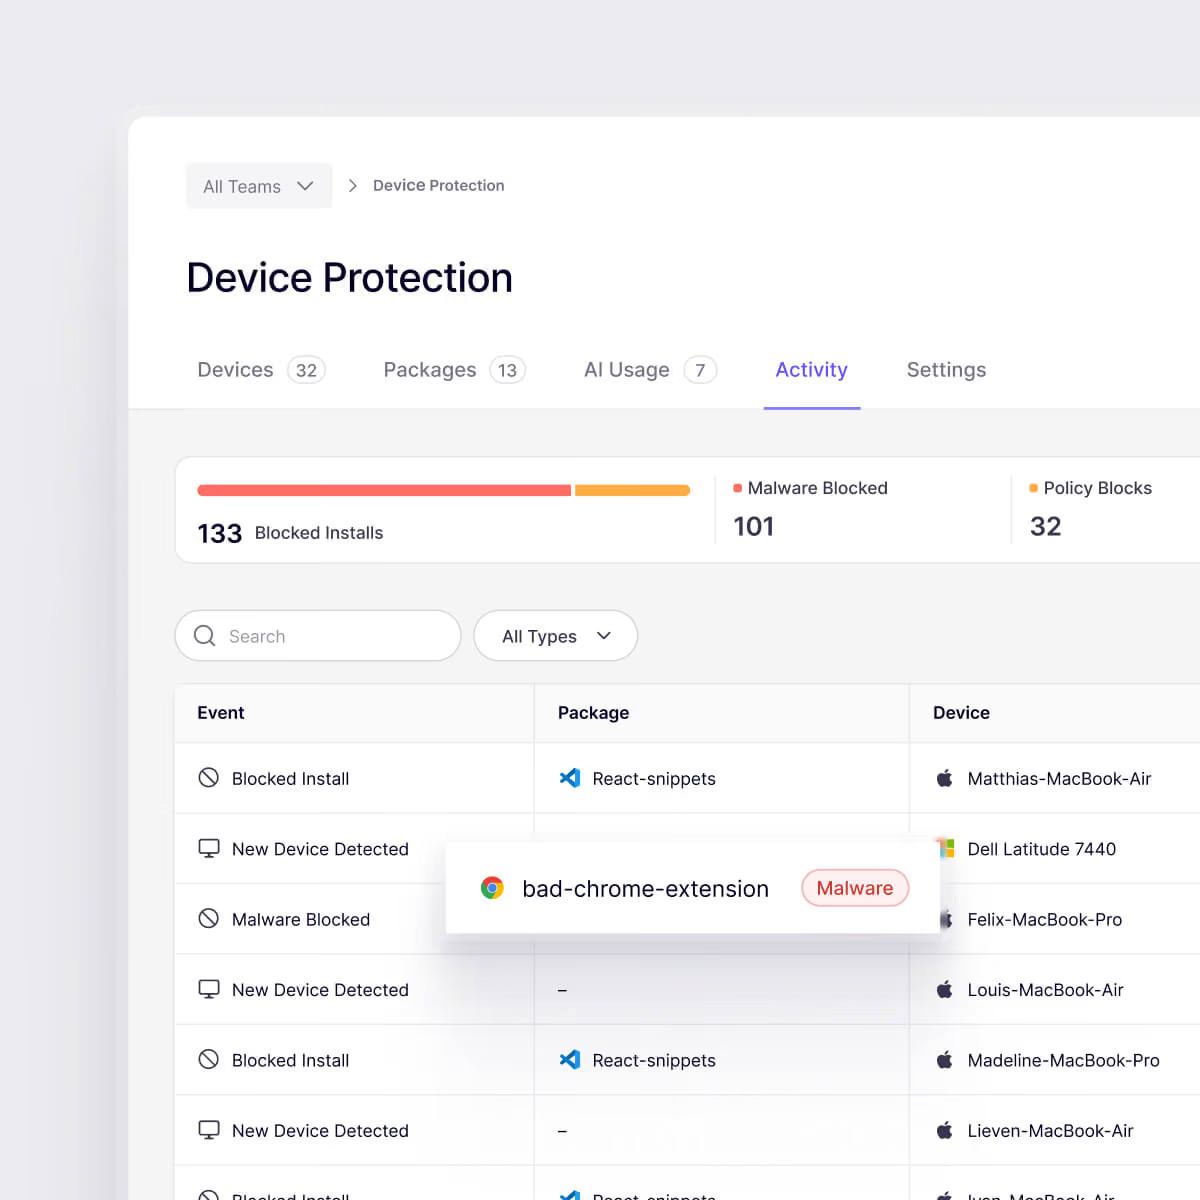
Prévenez les installations malveillantes
Arrêtez les packages malveillants, les extensions d'IDE, les extensions de navigateur et les outils d'IA avant qu'ils ne soient installés sur les appareils des développeurs.
Pare-feu de dépendances
Protection des appareils
Politiques et approbations d'équipe

Découvrez Aikido en action
Saisissez votre adresse e-mail professionnelle pour visionner la vidéo
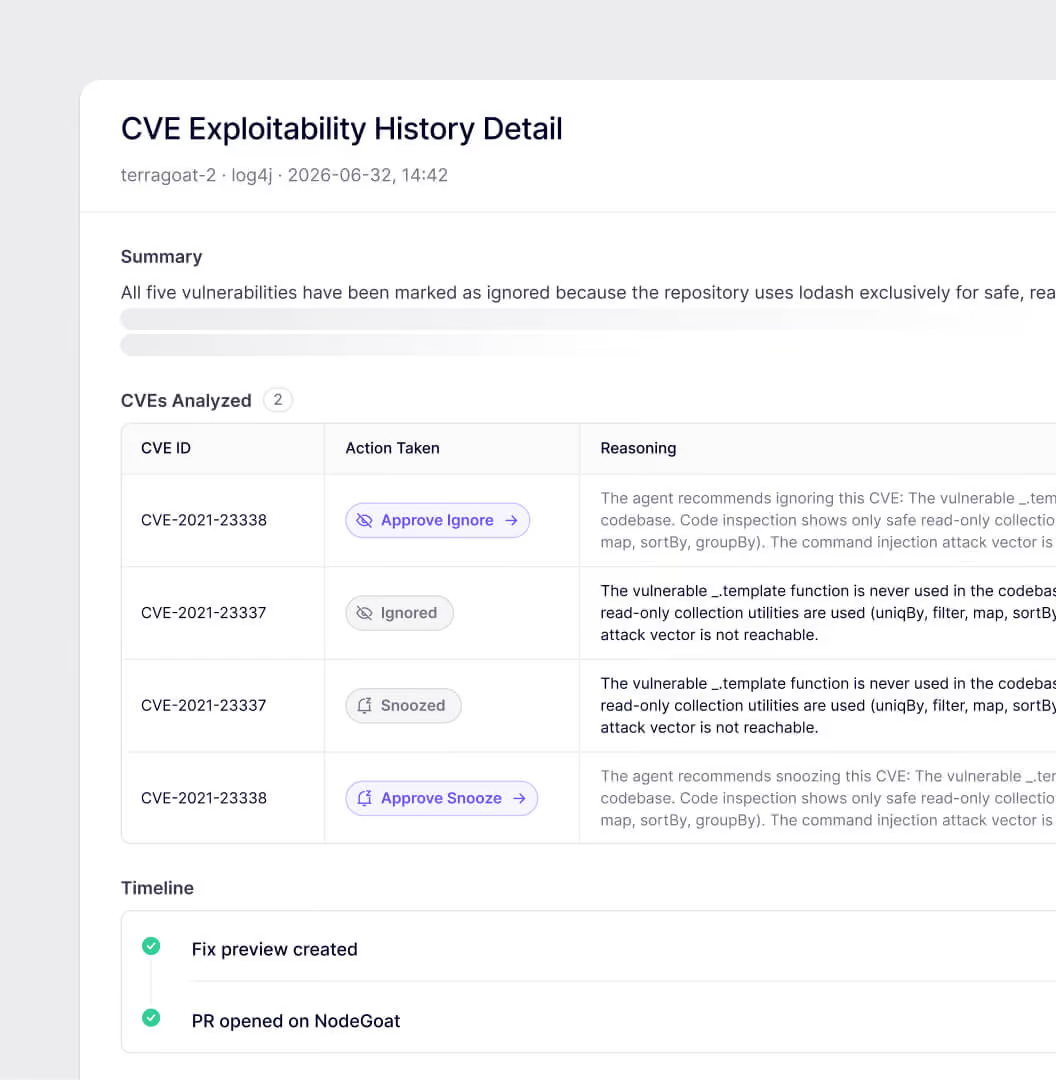
Identifiez les CVE qui comptent
L'analyse d’accessibilité détecte les vulnérabilités que votre application peut exécuter. L'analyse de l’exploitabilité par IA lit votre code pour déterminer si une CVE est réellement exploitable dans votre environnement.
analyse d’accessibilité
CVE analyse de l’exploitabilité
AutoTriage et AutoFix
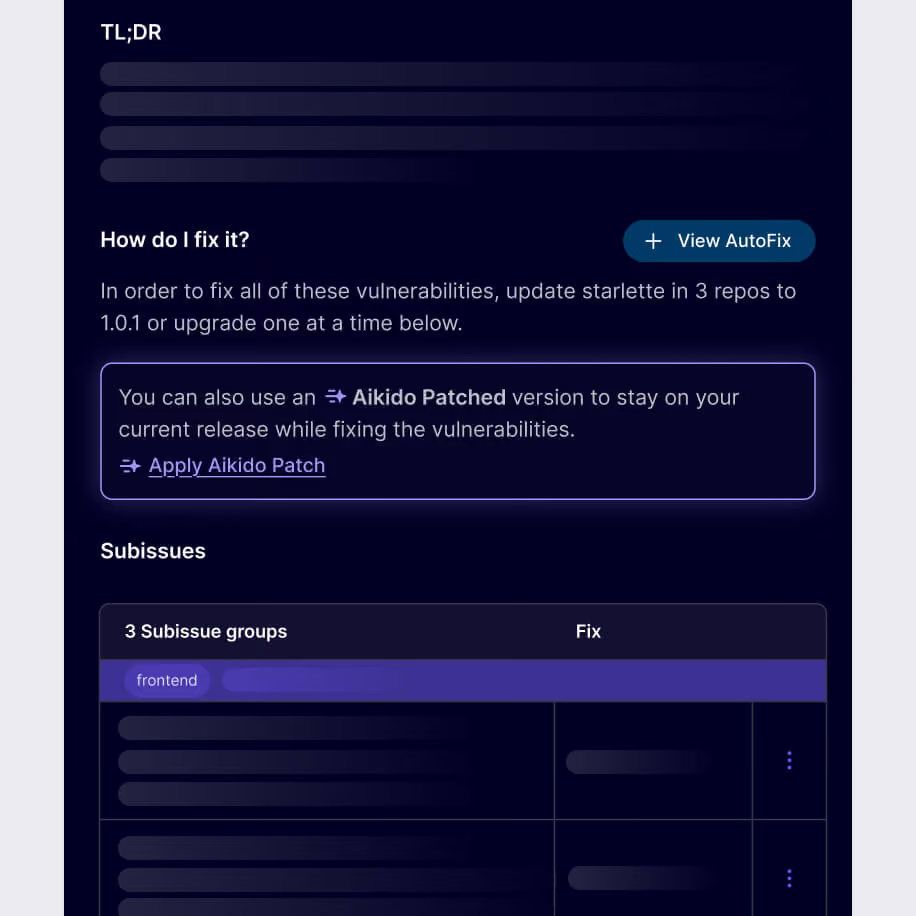
Allez au-delà de la chaîne d'approvisionnement logicielle.
Les attaques de la chaîne d’approvisionnement ne sont qu'une partie de la sécurité des applications.
Sécurisez votre chaîne d'approvisionnement logicielle
Détectez les attaques. Prévenez les installations malveillantes. Priorisez les risques exploitables. Corrigez les dépendances vulnérables.