

Les failles de sécurité dans le cloud proviennent rarement d'une personne surpassant le fournisseur cloud. Elles résultent d'un compartiment de stockage laissé ouvert ou d'un rôle IAM doté de bien plus de privilèges que nécessaire, le genre de mauvaise configuration qu'un outil de gestion de posture est conçu pour détecter avant un attaquant.
Le défi a grandi en même temps que l'infrastructure. La prolifération multi-cloud, les déploiements DevOps rapides, l'évolution des normes de conformité et les configurations générées par l'IA que personne n'a entièrement examinées ont rendu la gestion manuelle de la posture de sécurité pratiquement impossible. La surface d'attaque s'étend plus vite qu'aucune équipe ne peut l'auditer manuellement.
Les outils CSPM existent pour combler cette lacune. Ils surveillent en permanence vos environnements cloud pour détecter les erreurs de configuration, les dérives de conformité et les risques de sécurité, remplaçant les audits périodiques par une visibilité en temps réel. Les meilleurs vont plus loin, en connectant les données de posture au contexte des charges de travail, au comportement d'exécution et aux workflows de remédiation afin que les problèmes détectés soient réellement corrigés au lieu de s'accumuler dans un backlog.
Ce guide détaille les outils à évaluer en 2026, mesurés par leur couverture cloud, la qualité du signal, le support de remédiation et leur adéquation avec différents types d'équipes et d'environnements.
TL;DR
Aikido Security est le meilleur choix de départ pour un CSPM. Il couvre la détection des erreurs de configuration du cloud, la posture Kubernetes, l'analyse de machines virtuelles et les rapports de conformité au sein d'une seule et même plateforme, tout en connectant ces résultats à la sécurité du code, des conteneurs et du runtime lorsque vous avez besoin d'une couverture plus large. AI AutoFix signifie que les résultats s'accompagnent de solutions de correction plutôt que de simples alertes. Vous pouvez commencer par le module CSPM et l'étendre par la suite, ou l'utiliser comme une suite complète du code au cloud dès le premier jour.
Qu'est-ce que le Cloud Security Posture Management (CSPM) ?
Le Cloud Security Posture Management (CSPM) désigne une catégorie d'outils de sécurité qui surveillent et évaluent en continu votre infrastructure cloud à la recherche de mauvaises configurations, de violations de conformité et de risques de sécurité. Ces outils analysent automatiquement vos environnements cloud, comparant les configurations aux meilleures pratiques et cadres de l'industrie tels que les benchmarks CIS, SOC 2 et ISO 27001.
Plutôt que de s'appuyer sur des examens manuels ou des audits occasionnels, les outils CSPM fonctionnent en continu, offrant aux équipes de sécurité et DevOps une visibilité en temps réel et des alertes sur les expositions potentielles. De nombreux CSPM modernes incluent également l'automatisation pour corriger les problèmes, que ce soit par le biais de remédiations générées par l'IA ou par des intégrations directes avec les pipelines de développement.
Pourquoi vous avez besoin d'un outil CSPM
Le déploiement d'infrastructures cloud n'a jamais été aussi simple : vous lancez un terminal, déployez une VM, et le tour est joué. Cependant, cela signifie également que de nombreuses configurations par défaut, ports et paramètres sont déployés en même temps. Les outils CSPM les détectent, vous offrant une visibilité complète sur ce qui est déployé et son niveau de sécurité. Voici quelques points que les outils CSPM garantissent :
- Prévenir les erreurs de configuration : Détectez les configurations non sécurisées (comme les buckets S3 ouverts, les rôles IAM trop permissifs ou le stockage non chiffré) avant qu'elles ne deviennent des vecteurs de compromission.
- Assurer la conformité : Automatiser l'alignement avec les cadres réglementaires tels que SOC 2, PCI-DSS, NIST et les benchmarks CIS. Générer des rapports prêts pour l'audit à la demande.
- Améliorer la visibilité : Fournit une vue centralisée des actifs cloud et des erreurs de configuration chez tous les fournisseurs.
- Remédiation automatique : Save engineering time by auto-fixing IaC or runtime issues, or pushing alerts to tools like Jira or Slack.
- Mettre à l'échelle en toute sécurité : À mesure que votre infrastructure évolue, les CSPM garantissent que vos contrôles de sécurité suivent le rythme.
Curieux de connaître les incidents CSPM réels ? Consultez le rapport DBIR 2025 de Verizon ainsi que la Cloud Security Alliance.
Ce qu'il faut rechercher lors du choix d'un outil CSPM
Le choix du bon outil CSPM dépend de votre stack, de la structure de votre équipe et de vos besoins réglementaires. Voici quelques points clés à surveiller :
- Couverture cloud : Prend-il en charge le fournisseur cloud que vous utilisez ; AWS, Azure, GCP, Digital Ocean, Civo et au-delà ?
- Intégration CI/CD et IaC : Peut-il scanner l'infrastructure-as-code et s'intégrer à votre pipeline CI/CD ?
- Support de conformité : Les standards courants sont-ils préconfigurés (SOC 2, ISO, HIPAA), et pouvez-vous créer vos propres politiques ?
- Qualité des alertes : Fournit-il des alertes exploitables et à faible bruit ? Idéalement avec une priorisation contextuelle.
- Évolutivité et tarification : Répond-il aux besoins d'évolution de votre équipe (configurations multi-cloud, on-premise (cloud privé), etc.) ? Et sa tarification est-elle durable lors de la mise à l'échelle.
Les 17 meilleurs outils de Cloud Security Posture Management (CSPM)
1. Aikido Security
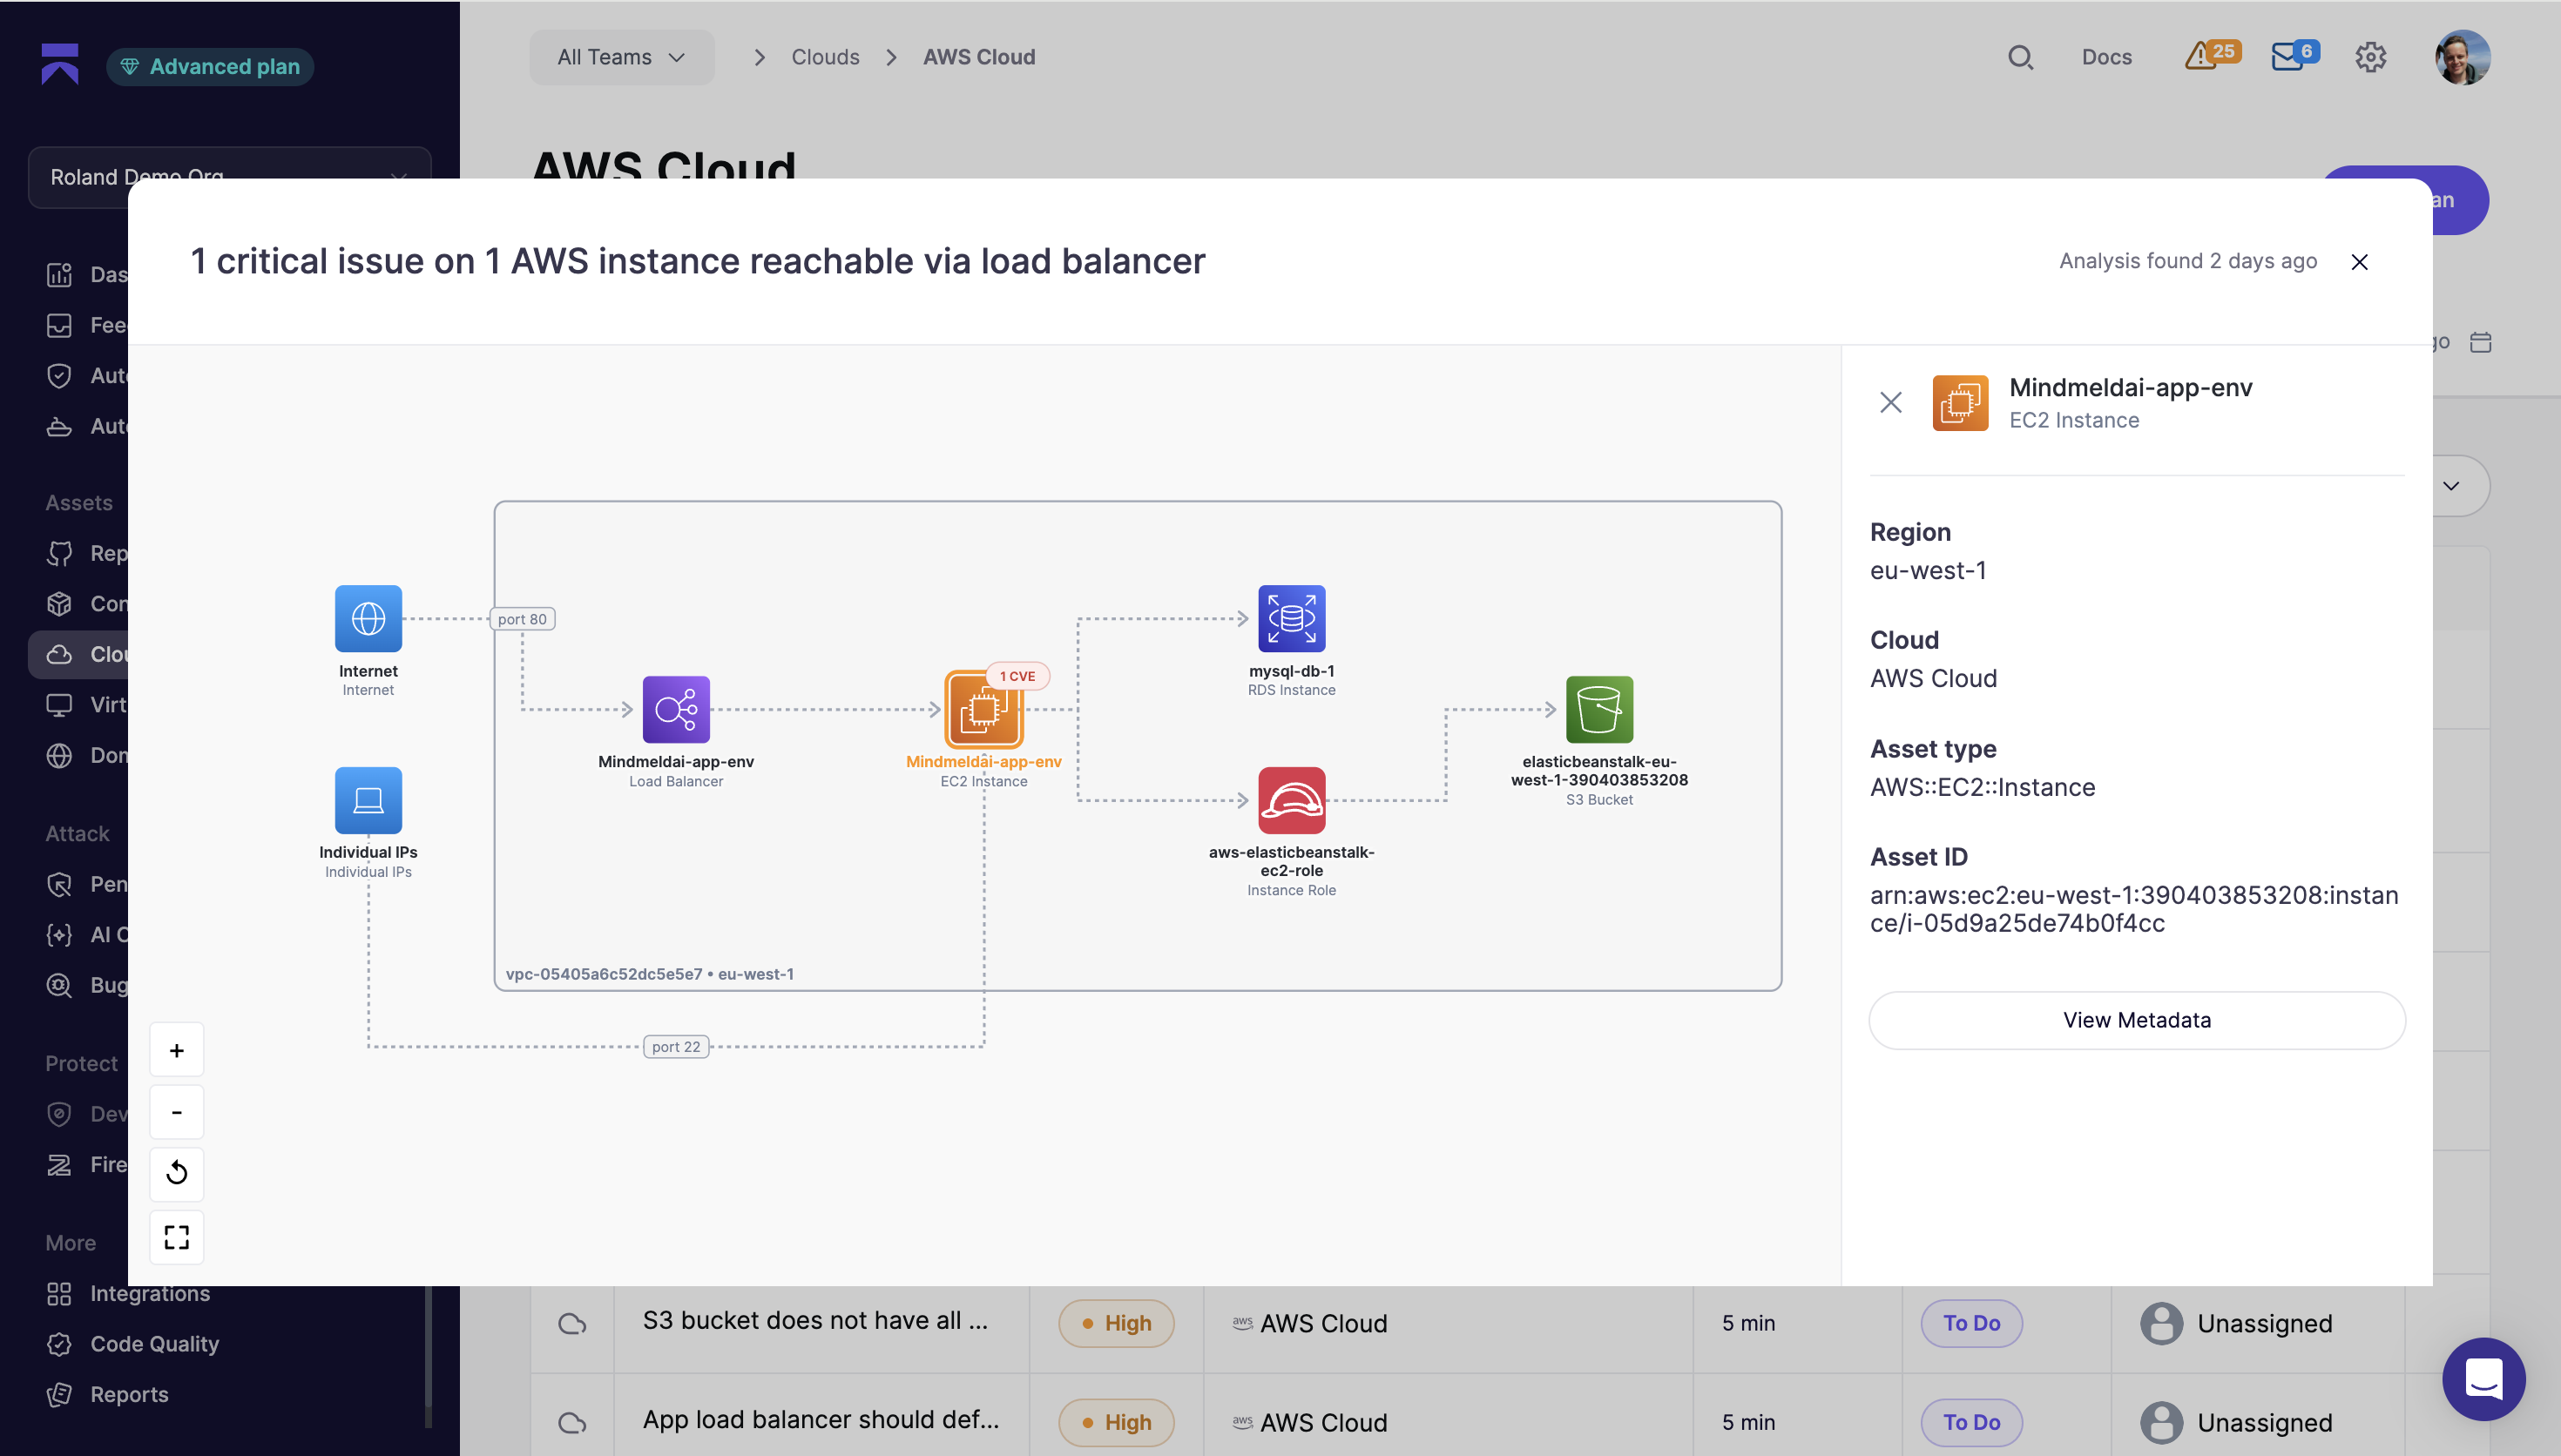
Aikido Security est une plateforme de sécurité complète dotée d'un CSPM qui couvre tout dans le cloud ainsi que la sécurité du runtime. Elle est conçue pour les équipes qui recherchent une protection réelle sans le bruit parasite. Comparée aux alternatives, elle offre une meilleure expérience développeur, une suppression supérieure des alertes et permet de hiérarchiser les problèmes de manière plus fluide.
De plus, bien que d'autres fournisseurs vantent la sécurité du code au cloud, seul Aikido couvre des éléments tels que le SAST entièrement natif, l'analyse de code open source (SCA) et la qualité du code. Cela signifie qu'Aikido offre aux équipes une vue centralisée pour surveiller leur posture de sécurité sans les frictions habituelles, tout en apportant sérénité aux responsables techniques et de la sécurité.
Aikido Cloud propose les meilleurs analyseurs du marché pour compléter son outil CSPM, son analyse de conteneurs, son analyse IaC, son Virtual Machine Scanning, sa recherche cloud et bien plus encore. Chaque module peut être sélectionné comme une solution autonome capable de rivaliser avec les alternatives, ou être intégré pour créer une plateforme complète de sécurité du code au cloud et jusqu'au runtime.
Fonctionnalités clés:
- Configuration sans agent / basée sur API : Se connecte à vos comptes cloud en utilisant des API en lecture seule – aucun agent d'installation requis.
- Recherche d'assets cloud : Vous pouvez interroger vos environnements cloud avec un langage naturel ou des requêtes structurées pour trouver des ressources, des relations, des erreurs de configuration, etc.
- Flux de travail axé sur les développeurs : retours instantanés dans les PR et les EDI, ainsi qu'une correction automatique par IA et des flux de remédiation exploitables.
- Calcul du risque tenant compte du contexte : utilise l'analyse d'accessibilité et des règles personnalisées pour faire ressortir l'essentiel. Réduit les faux positifs jusqu'à 95 %.
- Conçu pour les développeurs : S'intègre en profondeur avec GitHub, GitLab, Bitbucket, Jira, Slack, et bien plus encore. Vous pouvez exécuter des analyses localement, dans les pull requests, ou dans le cadre de votre processus de publication.
- Couverture « code-to-cloud » connectée : Aikido relie le code, le cloud et le runtime dans un workflow fluide et unique. Vous pouvez commencer avec le module CSPM et étendre (analyse de code, analyse de conteneurs/IaC, sécurité des API et protection en temps d’exécution)
- Mappage de conformité complet : prend en charge les principaux frameworks tels que SOC 2, ISO 27001, ISO 42001, PCI DSS, RGPD et bien plus encore.
Avantages:
- Prend en charge la surveillance multi-cloud (AWS, Azure, GCP)
- Risque de sécurité réduit car les permissions sont en lecture seule.
- S'adapte automatiquement à mesure que de nouvelles ressources sont ajoutées.
- Aucun agent d'installation requis
- Reporting et conformité centralisés
- Analyse IaC et sécurité Kubernetes
- Fournit des conseils de remédiation sensibles au contexte et une notation des risques
Idéal pour :
Toute organisation à la recherche d'une plateforme intuitive pour surveiller et sécuriser tout, du code au cloud.
Tarifs :
Tous les plans payants à partir de 300 $/mois pour 10 utilisateurs
- Développeur (Gratuit à vie) : Gratuit pour jusqu'à 2 utilisateurs. Prend en charge 10 dépôts, 2 images de conteneur, 1 domaine et 1 compte cloud.
- Basique : Prend en charge 10 dépôts, 25 images de conteneur, 5 domaines et 3 comptes cloud.
- Pro : Prend en charge 250 dépôts, 50 images de conteneurs, 15 domaines et 20 comptes cloud.
- Avancé : Prend en charge 500 dépôts, 100 images de conteneurs, 20 domaines, 20 comptes cloud et 10 VMs.
Des offres personnalisées sont également disponibles pour les startups (30 % de réduction) et les grandes entreprises
Note Gartner: 4.9/5.0
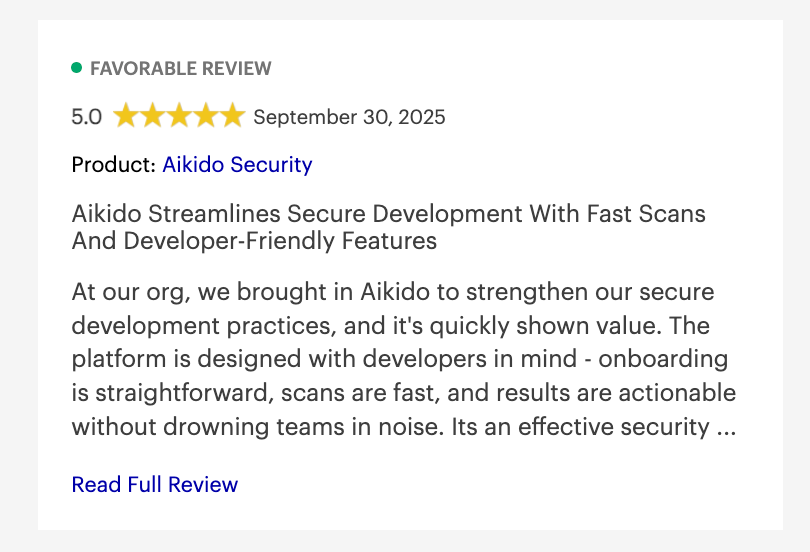
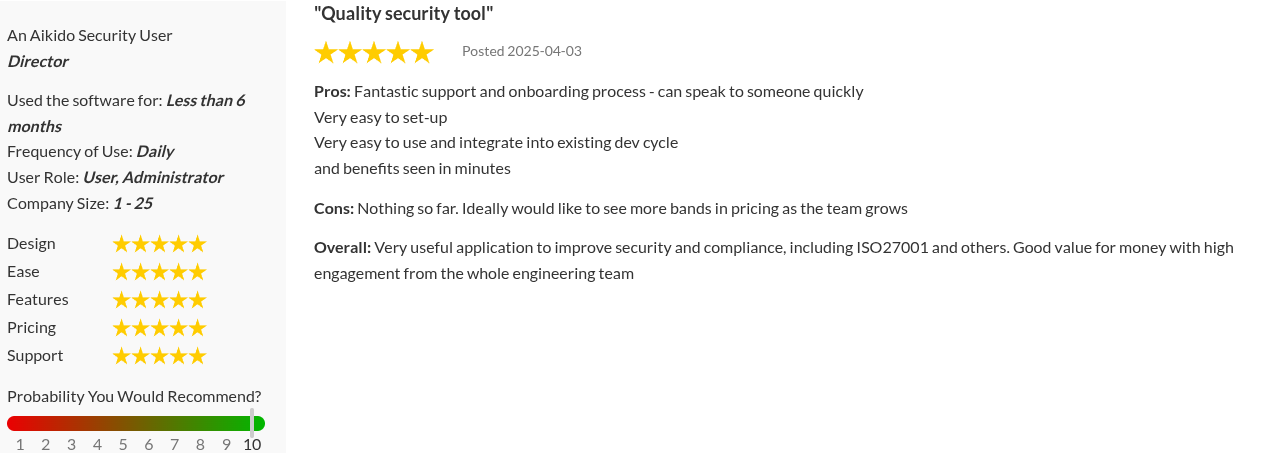
Avis sur Aikido Security :
Au-delà de Gartner, Aikido Security a également une note de 4,7/5 sur Capterra et SourceForge.
2. Aqua Security
Aqua Security associe le CSPM à la protection en temps d’exécution sur les conteneurs, le sans serveur (serverless) et les machines virtuelles cloud. La solution s'appuie sur des outils open source tels que Trivy et CloudSploit. .
Fonctionnalités clés:
- Support multi-cloud : Prend en charge les charges de travail sur AWS, Azure et Google Cloud.
- Intégration: S'intègre aux pipelines CI/CD courants
- Cartographie de la conformité: Aligne les résultats d'analyse avec les cadres de conformité
Avantages :
- Prend en charge un large éventail de fournisseurs cloud
- Intégration CI/CD
- protection en temps d’exécution
- Écosystème d'entreprise établi
Inconvénients:
- Principalement axé sur l'entreprise
- La configuration peut être complexe comparée aux outils sans agent comme Aikido Cloud
- Certaines fonctionnalités nécessitent des modules et des licences distincts
- Courbe d'apprentissage abrupte
- Les workflows de remédiation nécessitent souvent des corrections manuelles
Idéal Pour:
Les équipes utilisant des applications cloud-natives et Kubernetes en production.
Évaluation Gartner: 4.0/5.0
Avis sur Aqua Security:


3. Orca Security
Orca est une plate-forme de protection des applications cloud natives sans agent avec CSPM intégré. Au lieu d'installer des agents, la solution lit les données de charge de travail à partir des instantanés et des métadonnées du fournisseur cloud selon une approche appelée SideScanning par Orca, puis y ajoute du contexte afin qu'une erreur de configuration liée à une charge de travail vulnérable et accessible soit classée avant une charge isolée. Elle est souvent décrite comme la principale alternative sans agent à Wiz.
Fonctionnalités clés
- Déploiement sans agent qui se connecte via un accès cloud en lecture seule, ce qui évite toute installation sur les charges de travail.
- Hiérarchisation contextuelle des risques et analyse des chemins d'attaque pour l'ensemble des erreurs de configuration, vulnérabilités et identités.
- Couverture pour AWS, Azure et Google Cloud, avec la prise en charge d'autres fournisseurs.
- Mappage de conformité aux frameworks courants tels que les benchmarks CIS, SOC 2 et PCI DSS.
Avantages
- Rapide à déployer, sans agent à gérer.
- Forte hiérarchisation contextuelle qui réduit le bruit.
- Large couverture multi-cloud.
Inconvénients
- Tarification entreprise qui peut s'avérer élevée pour les petites équipes.
- Certaines équipes signalent que le volume des résultats nécessite des ajustements pour rester exploitable.
Idéal pour les équipes cloud natives qui recherchent une couverture sans agent rapide avec une hiérarchisation contextuelle.
Tarification. Sur mesure, sur devis par environnement.
Note Gartner. 4,6/5,0
4. AccuKnox
AccuKnox propose le CSPM en tant que produit autonome ou dans le cadre de sa CNAPP Zero Trust. Il se connecte aux comptes cloud via un accès en lecture seule et couvre la détection des erreurs de configuration, la détection de dérive, l'inventaire des actifs, la conformité cloud, l'analyse Linux et Windows, l'évaluation des risques Kubernetes, ainsi que la sécurité serverless et Fargate sur AWS, Azure, GCP et Oracle. L'intégration au niveau de l'organisation est prise en charge pour AWS et Azure.
Le Cloud Detection and Response (CDR) est un module distinct couvrant AWS, GCP et Azure, étendant la gestion de la posture à la réponse active aux menaces. Ce qui distingue AccuKnox des outils CSPM autonomes, c'est que les constats cloud peuvent être corrélés directement avec les données KSPM, les données de workload CWPP et les constats de sécurité des applications ASPM au sein de la même plateforme, offrant aux équipes de sécurité un contexte sur la question de savoir si une ressource mal configurée est réellement accessible depuis un workload vulnérable ou une application exposée.
Pour les secteurs réglementés, le déploiement sur site est pris en charge et les environnements air-gapped sont couverts, ce que la plupart des fournisseurs de CSPM n'offrent pas.
Fonctionnalités clés :
- Détection des erreurs de configuration et de dérive sans agent
- Inventaire des actifs sur AWS, Azure, GCP et Oracle
- Intégration au niveau de l'organisation pour AWS et Azure
- Module CDR pour AWS, GCP et Azure
- Analyse Linux et Windows
- Évaluation des risques Kubernetes et corrélation KSPM
- Sécurité serverless et Fargate
- Automatisation de la conformité cloud
- Priorisation des risques basée sur l'IA
- Prise en charge du déploiement sur site et en environnement isolé
Idéal pour :
Les équipes de sécurité qui souhaitent un CSPM disponible de manière autonome ou connecté à Kubernetes et à la Workload security, en particulier dans les environnements multi-cloud ou réglementés où le déploiement sur site est important.
Avantages :
- Autonome ou intégré à une CNAPP
- Couverture multi-cloud incluant Oracle
- Module CDR pour la réponse active aux menaces
- Corrélation Kubernetes et workload
- Priorisation basée sur l'IA
- Support sur site et air-gapped
- Large couverture de conformité
Inconvénients :
- Les équipes recherchant un CSPM de base uniquement sans agent, sans corrélation Kubernetes ou workload, trouveront qu'AccuKnox offre plus de profondeur qu'un outil de posture léger, ce qui est à prendre en compte dans l'évaluation.
Note Gartner : 4.5/5.0
Avis sur AccuKnox:


5. Check Point CloudGuard
CloudGuard est l'offre CNAPP de Check Point avec CSPM intégré. Elle associe l'analyse des configurations à la détection des menaces à l'aide de son moteur d'intelligence ThreatCloud.
Fonctionnalités clés:
- Politiques de conformité prêtes à l'emploi : Fournit plus de 50 politiques de conformité prédéfinies
- remédiation automatique : Utilise des scripts prépackagés appelés CloudBots pour identifier et corriger automatiquement les problèmes.
- Support multi-cloud: S'intègre avec les trois principaux fournisseurs de cloud–AWS, Google Cloud, Azure.
Avantages :
- Couverture complète de la conformité
- Remédiation automatique robuste
- Prend en charge les politiques personnalisées
- Détection avancée des menaces
Inconvénients :
- La tarification peut devenir élevée lors de la mise à l'échelle.
- Nécessite souvent un spécialiste pour la configuration
- Interface utilisateur peu ergonomique.
Idéal pour :
Entreprises utilisant les outils de pare-feu/endpoint de Check Point et recherchant une sécurité unifiée pour le cloud et le réseau.
Évaluation Gartner: 4.6/5.0
Avis sur Check Point CloudGuard:


6. Sysdig Secure
Sysdig est une plate-forme de protection des applications cloud natives qui associe le CSPM à la détection et la réponse dans le cloud. Elle repose sur Falco, le projet open source de temps d’exécution créé par Sysdig, et sa force réside dans la couverture en temps d’exécution pour les conteneurs et Kubernetes. Sysdig utilise les signaux issus de ce qui s'exécute réellement pour hiérarchiser les erreurs de configuration et vulnérabilités activement exploitées, ce qui aide les équipes à se concentrer sur les expositions critiques en production.
Fonctionnalités clés
- CSPM combiné à la détection en temps d’exécution pour les conteneurs et Kubernetes.
- Signaux en temps d’exécution permettant de hiérarchiser les vulnérabilités et erreurs de configuration activement utilisées.
- Couverture sur AWS, Azure et Google Cloud.
- Fondations ancrées dans le projet open source Falco pour la détection des menaces en temps d’exécution.
Avantages
- Couverture approfondie en temps d’exécution pour les conteneurs et Kubernetes.
- Hiérarchisation basée sur ce qui s'exécute réellement.
- Fondation open source avec une communauté active.
Inconvénients
- Le niveau de détail sur Kubernetes peut dépasser les besoins des équipes utilisant peu les conteneurs.
- Une couverture complète du runtime demande des efforts de configuration.
Idéal pour les environnements Kubernetes et riches en conteneurs qui recherchent une gestion de la posture et du runtime au même endroit.
Tarification. Sur mesure, sur devis par environnement.
Note Gartner. 4,8/5,0
7. CrowdStrike Falcon Cloud Security
CrowdStrike Falcon Cloud Security associe le CSPM à la détection des menaces en temps réel, alimentée par les solutions EDR et XDR de CrowdStrike.
Fonctionnalités clés:
- Détection des menaces en temps réel avec IA : Utilise l'IA et l'analyse comportementale pour détecter les menaces.
- Analyse des risques d'identité (CIEM) : Analyse les identités, les rôles et les permissions pour identifier les chemins d'exploitation.
- Intégration avec la plateforme CrowdStrike Falcon: S'intègre parfaitement à l'écosystème CrowdStrike.
Avantages:
- Suite de sécurité complète
- Renseignement sur les menaces
- Prend en charge les architectures cloud-native
Inconvénients:
- Faux positifs
- Courbe d'apprentissage abrupte
- Options limitées en local
- Complexe à configurer
- Les utilisateurs signalent des retards de support
Idéal pour :
Équipes de sécurité cherchant à combiner la détection des erreurs de configuration avec la prévention des violations.
Évaluation Gartner : 4.8/5.0
Avis sur CrowdStrike Falcon Cloud Security :
“Enfin, un CSPM doté de réelles capacités de détection, pas seulement une autre checklist.” — Analyste en sécurité sur X
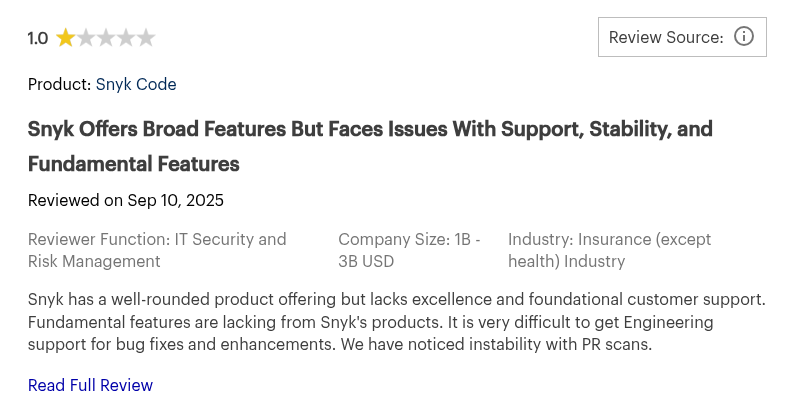
8. Snyk Cloud (anciennement Fugue)
Snyk Cloud se concentre sur le Policy-as-Code et la détection de dérive. Il intègre l'analyse IaC au CSPM pour un flux DevSecOps complet.
Fonctionnalités clés:
- Application du Policy-as-Code : Les exigences de conformité sont écrites sous forme de code.
- Intégration CI/CD : S'intègre avec certains outils CI/CD
Avantages:
- Scans rapides
- Sécurité open source
- Conseils de remédiation
Inconvénients:
- Le prix est élevé
- Faux positifs
- Support client médiocre
- Il ne prend pas en charge l'IAST pour la sécurité en temps d'exécution (contrairement à Aikido Cloud)
Idéal pour :
Organisations recherchant des workflows Policy-as-Code.
Note Gartner : 4,4/5,0
Avis sur Snyk Cloud :
9. JupiterOne
JupiterOne propose son CSPM via une approche de gestion des actifs basée sur les graphes. Il construit un graphe de connaissances de tous les actifs cloud et de leurs relations pour identifier les risques.
Fonctionnalités clés :
- Moteur de requête basé sur les graphes (J1QL) : Fournit une base de données de type graphe pour interroger et analyser les relations entre les actifs cloud.
- Découverte d’assets : Découvre et inventorie automatiquement les assets des environnements cloud.
- Packs de conformité intégrés : Offre des modèles de conformité prêts à l'emploi.
Avantages :
- Offre communautaire gratuite disponible
- Interrogation flexible
- Graphe de relations d'assets
Inconvénients :
- Courbe d'apprentissage abrupte
- Orienté entreprise
- Peut sembler complexe pour les petites équipes
- Les connecteurs peuvent omettre des données et nécessiter une réconciliation manuelle
- La tarification peut devenir complexe lors de la mise à l'échelle
Les performances des requêtes peuvent ralentir sur de grands graphes
Idéal pour :
Les équipes de sécurité qui souhaitent des graphes d'assets tenant compte des relations et une interrogation flexible à travers des environnements étendus.
Évaluation Gartner : 4.8/5.0
Avis sur JupiterOne :
“JupiterOne a rendu la visibilité des assets évidente pour notre équipe. J1QL est puissant.” — Responsable SecOps sur G2
10. Lacework
Lacework par Fortinet est une plateforme CNAPP proposant un CSPM ainsi que la détection d'anomalies et la workload security. Sa plateforme Polygraph Data Platform cartographie les comportements dans votre cloud pour faire surface aux menaces et aux erreurs de configuration.
Fonctionnalités clés:
- détection d’anomalies basée sur le ML : Apprend le comportement normal des utilisateurs, des applications et du réseau, et fournit une cartographie visuelle de leurs connexions.
- Protection des workloads sans agent : Utilise des méthodes de collecte de données basées sur API (sans agent) et basées sur agent pour accéder aux environnements cloud.
- Évaluations de conformité et rapports automatisés : Les utilisateurs peuvent générer des rapports de conformité automatisés à la demande ou à intervalles définis.
Avantages :
- Détection d'anomalies en temps d'exécution et de comportement
- Réduction de la fatigue d'alertes
- Intégration transparente avec l'écosystème Fortinet
Inconvénients :
- Configuration complexe
- Courbe d'apprentissage abrupte
- Dépendance fournisseur potentielle
- Les utilisateurs ont signalé un ralentissement dans le développement des fonctionnalités
Idéal pour :
Les équipes qui souhaitent un CSPM combiné à la détection des menaces et une fatigue d'alertes minimale, et qui disposent d'intégrations Fortinet existantes.
Évaluation Gartner: 4.6/5.0
Avis sur Lacework :

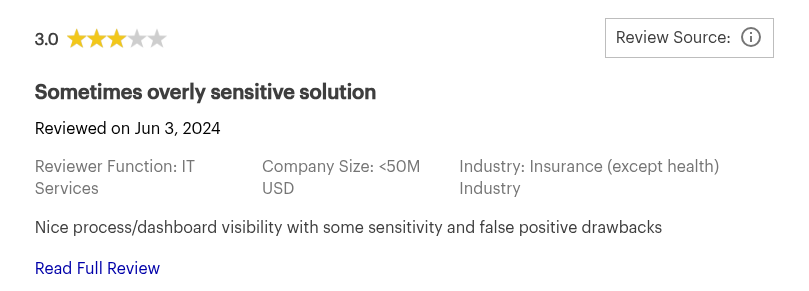
11. Microsoft Defender for Cloud
Microsoft Defender for Cloud est le CSPM natif d'Azure, étendu grâce à des intégrations pour AWS et GCP. Il offre la gestion de la posture, les contrôles de conformité et la détection des menaces depuis une console unique.
Fonctionnalités clés:
- Score de sécurité de la posture cloud : Met en évidence les problèmes/vulnérabilités les plus impactants qui réduiront efficacement le profil de risque de l'organisation.
- Détection des erreurs de configuration multi-cloud : Elle signale les erreurs de configuration qui ne sont pas conformes aux meilleures pratiques de l'industrie.
- Intégration avec Microsoft Defender XDR et Sentinel SIEM : Il partage le renseignement sur les menaces et les alertes avec Microsoft Defender XDR et Microsoft Sentinel.
Avantages :
- Support multi-cloud
- Protection complète des charges de travail cloud (CWP)
- Support natif pour l'écosystème Microsoft
Inconvénients :
- La configuration peut être complexe
- La tarification peut devenir coûteuse lors de la mise à l'échelle
- Bien que multi-cloud, il est principalement axé sur Microsoft Azure
- Courbe d'apprentissage abrupte
- Les utilisateurs ont signalé des retards de détection
Idéal pour :
Organisations privilégiant Azure recherchant une gestion de la posture et une protection contre les menaces natives et fluides.
Évaluation Gartner : 4.2/5.0
Avis sur Microsoft Defender for Cloud :
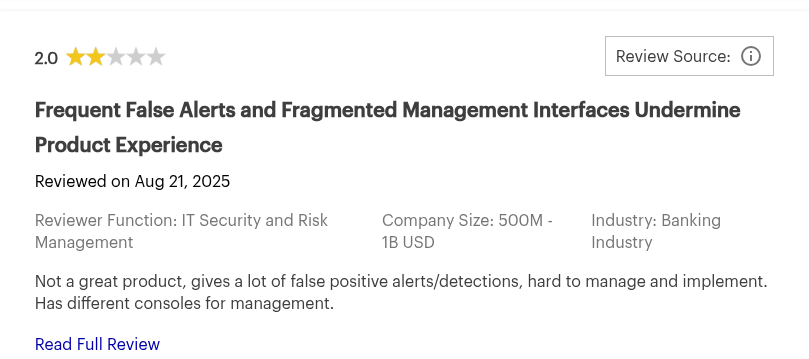
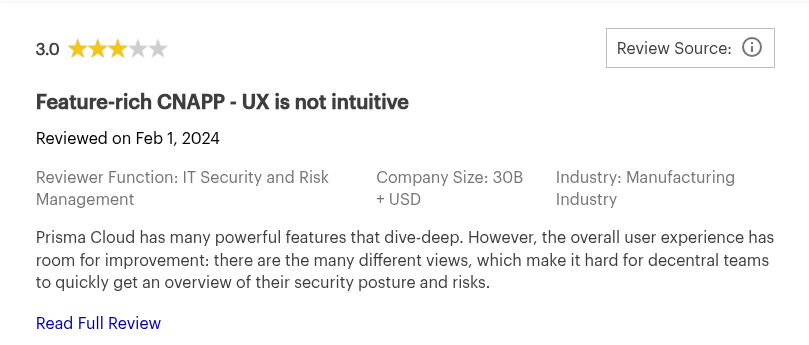
12. Cortex Cloud (Palo Alto Networks)
Cortex Cloud est une solution CNAPP complète qui inclut un CSPM robuste, l'analyse IaC et la workload security. Elle couvre l'ensemble du cycle de vie, du code au cloud.
Fonctionnalités clés:
- Surveillance en temps réel de la posture cloud : Surveille en continu les environnements cloud et fournit des données historiques sur les changements de configuration.
- Visualisation des chemins d'attaque : Fournit un graphique pour visualiser les chemins d'attaque.
- Vastes packs de conformité et de politiques : Comprend plus de 100 politiques de sécurité intégrées.
Avantages:
- Fonctionnalités de conformité robustes
- Priorisation des risques basée sur l'IA
- Support multi-cloud
Inconvénients:
- Tarification élevée
- Interface utilisateur et console obsolètes
- Les processus de déploiement dans des environnements étendus peuvent devenir complexes et longs
Courbe d'apprentissage abrupte
Idéal pour :
Entreprises gérant des environnements multi-cloud complexes et nécessitant une visibilité et une couverture approfondies.
Tarifs :
Tarification personnalisée
Évaluation Gartner : 4.2/5.0
Avis sur Cortex Cloud :
13. Prowler
Prowler est un outil d'audit de sécurité open-source axé principalement sur AWS. Il vérifie votre infrastructure par rapport aux bonnes pratiques et aux cadres réglementaires.
Fonctionnalités clés:
- Conformité automatisée : Prowler intègre des dizaines de contrôles prédéfinis qui correspondent directement aux cadres de référence de l'industrie.
- Support multi-cloud basique : Les fonctionnalités multi-cloud sont activement développées par la communauté open-source.
- Intégration aux pipelines CI/CD : Prend en charge les pipelines CI/CD courants.
Avantages:
- Open source
- Piloté par la communauté
- Support de remédiation
Inconvénients:
- La remédiation est principalement manuelle
- Manque de support fournisseur
- Pas de données historiques ni d'analyse des tendances
- Ajoute une surcharge opérationnelle en cas d'auto-hébergement
Idéal pour :
Organisations fortement axées sur AWS recherchant une analyse open source personnalisable.
Avis sur Prowler :

14. Sonrai Security
Sonrai Security associe CSPM, CIEM et sécurité des données, en privilégiant la gouvernance des identités cloud et la prévention de l'exposition de données sensibles.
Fonctionnalités clés :
- Analyse des relations d'identité et des risques de privilèges : Il identifie les chemins d'escalade de privilèges risqués et les « combinaisons toxiques » de permissions.
- CSPM et audit de conformité : Surveille en continu les environnements cloud pour les mauvaises configurations et la dérive de posture.
- Automatisation de l'application du principe du moindre privilège : Son pare-feu de permissions cloud peut désactiver automatiquement les services et identités inutilisés, et supprimer les permissions sensibles non utilisées.
Avantages:
- Accès Just-in-Time (JIT) :
- Priorisation intelligente des risques
Inconvénients:
- Principalement axé sur l'entreprise
- Options de personnalisation limitées
- Rapports de problèmes de performance avec les requêtes avancées
- L'intégration peut être complexe
- La prévision des coûts de licence peut être difficile
Idéal pour :
Entreprises axées sur la gouvernance des identités, la conformité et la protection des données sensibles résidant dans le cloud.
Évaluation Gartner : 4.0/5.0
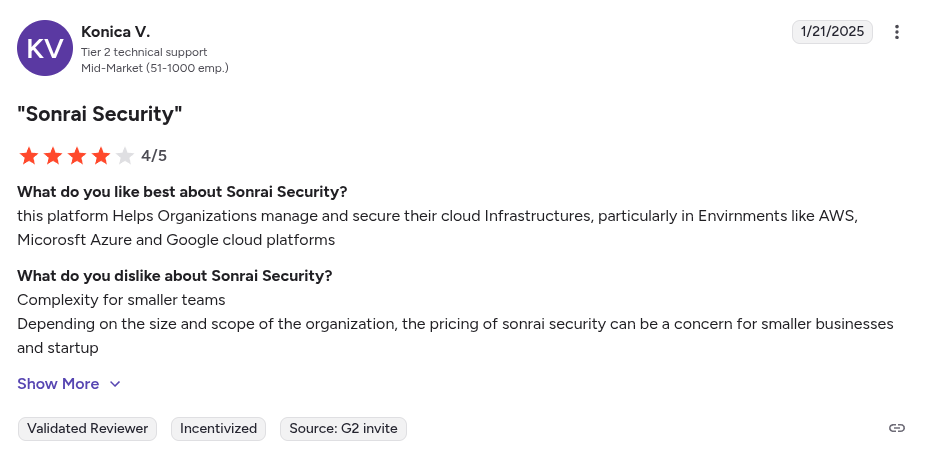
Avis sur Sonrai Security :
15. Tenable Cloud Security (anciennement Accurics)
Tenable Cloud Security (anciennement Accurics) se concentre sur l'analyse IaC, la détection de dérive et la gestion de la posture. Il s'intègre parfaitement dans les pipelines GitOps et DevSecOps.
Fonctionnalités clés:
- Application des politiques : Les politiques peuvent être personnalisées ou basées sur des référentiels sectoriels.
- Détection des mauvaises configurations : Analyse en continu vos ressources cloud par rapport aux normes et réglementations du secteur.
- Intégration avec Tenable.io : Combine les informations de vos environnements cloud avec l'intelligence des vulnérabilités plus large de Tenable.
Avantages:
- Contrôles de sécurité complets
- Gestion automatisée de la conformité
- priorisation basée sur les risques
Inconvénients :
- Le prix est élevé
- Configuration complexe
- Les utilisateurs ont signalé des performances lentes et une inefficacité lors du traitement d'environnements cloud vastes et complexes
- Faux positifs
- Profondeur des fonctionnalités limitée
Idéal pour :
Équipes DevOps ayant besoin de vérifications de la posture avant le déploiement et en temps d'exécution, liées à l'IaC.
Tarifs :
Fait partie de la plateforme Tenable ; tarification basée sur l'utilisation.
Évaluation Gartner : 4.7/5.0
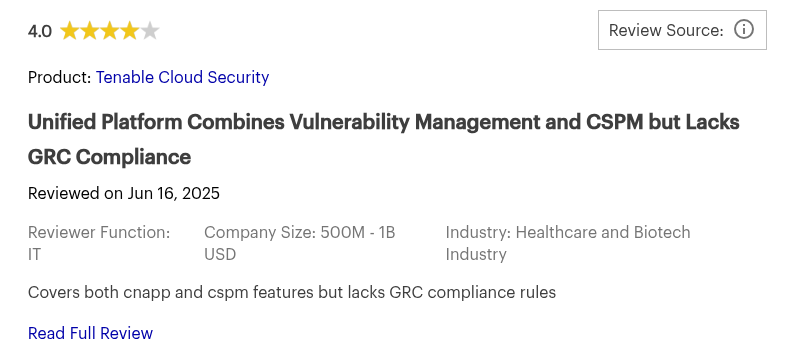
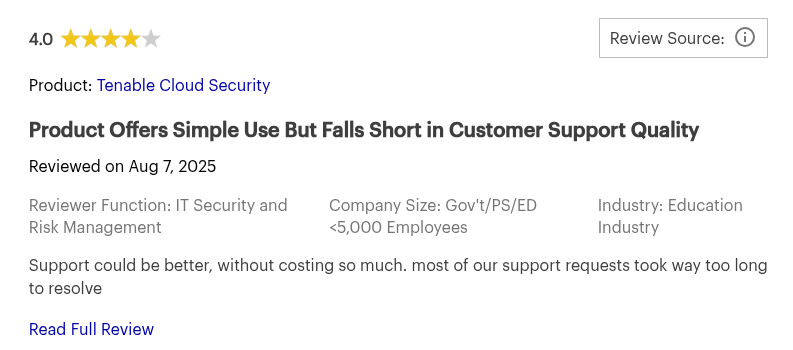
Avis sur Tenable Cloud Security :
16. Zscaler Posture Control
Zscaler Posture Control intègre le CSPM au sein de la solution Zero Trust Exchange de Zscaler. La plate-forme associe la posture, la gestion des identités et le contexte des vulnérabilités pour mettre en évidence les risques réels.
Fonctionnalités clés:
- CSPM et CIEM unifiés : Offre une plateforme unique pour gérer à la fois le CSPM et le CIEM.
- Corrélation des menaces : Il corrèle les résultats de plusieurs moteurs de sécurité afin d'identifier les chemins d'attaque les plus critiques et exploitables.
- Couverture multi-cloud : Prend en charge tous les principaux fournisseurs de cloud.
- Intégré à l'écosystème Zero Trust plus large de Zscaler : Partie intégrante native de la plateforme Zscaler Zero Trust Exchange
Avantages :
- Fait partie d'un écosystème Zero Trust
- Déploiement sans agent
- Application des politiques
Inconvénients :
- Courbe d'apprentissage abrupte
- Le prix peut être élevé
Peut nécessiter des professionnels externes lors du déploiement en raison de sa complexité
Idéal pour :
Clients Zscaler recherchant des informations natives sur la posture alignées sur les stratégies Zero Trust.
Évaluation Gartner : 4.0/5.0
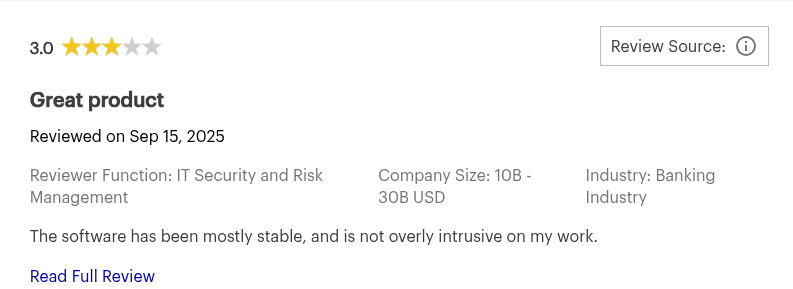
Avis sur Zscaler Posture Control :
17. Wiz
Wiz est une plate-forme de protection des applications cloud natives sans agent, articulée autour du CSPM. Elle se connecte aux comptes cloud via un accès API en lecture seule et génère un graphe de sécurité qui met en relation les erreurs de configuration, les vulnérabilités, les identités et l'exposition réseau, permettant ainsi aux équipes d'analyser des chemins d'attaque plutôt que des alertes isolées. Google a finalisé l'acquisition de Wiz en mars 2026 ; Wiz conserve sa marque et continue de prendre en charge tous les principaux clouds. C'est l'un des outils les plus fréquemment cités dans les comparatifs de CSPM et de CNAPP actuels et il bénéficie d'un grand nombre d'avis sur Gartner Peer Insights.
Fonctionnalités clés
- Configuration sans agent via un accès cloud en lecture seule, sans aucun élément à installer sur les charges de travail.
- Un graphe de sécurité qui corrèle les erreurs de configuration, les vulnérabilités, les identités et l'exposition pour former des chemins d'attaque.
- Couverture d'AWS, d'Azure, de GCP et d'Oracle Cloud.
- Cartographie de la conformité avec des référentiels tels que les benchmarks CIS, SOC 2, ISO 27001 et PCI DSS.
Avantages
- Hiérarchisation basée sur les chemins d'attaque qui élimine le bruit des alertes isolées.
- Intégration sans agent rapide.
- Large couverture multi-cloud.
- Large base d'utilisateurs et feuille de route active.
Inconvénients
- Tarification entreprise qui peut s'avérer élevée pour les petites équipes.
- L'exhaustivité peut dépasser les besoins d'une équipe cherchant uniquement à gérer sa posture.
Idéal pour les organisations à la recherche d'un CNAPP sans agent complet doté d'une fonction de hiérarchisation des chemins d'attaque multi-cloud.
Tarification. Sur mesure, sur devis par environnement.
Note Gartner. 4,7/5,0
Les 4 meilleurs outils CSPM pour les développeurs
Critères clés pour choisir des outils CSPM pour les développeurs :
- Analyse Infrastructure as Code (IaC)
- UI et API Dev-friendly
- Compatibilité GitOps et CI/CD
- Autofix ou recommandations de remédiation concrètes
- Propriété claire et faux positifs minimaux
Voici les 4 meilleurs outils CSPM adaptés aux développeurs :
- Aikido Cloud : Configuration facile, autocorrection basée sur l'IA et conçu pour les développeurs. S'intègre directement avec CI et GitHub.
- Snyk Cloud (anciennement Fugue) : Policy-as-Code avec Regula ; idéal pour les équipes utilisant Terraform et GitOps.
- Cortex Cloud : analyse complète du code au cloud et intégration IDE.
- Prowler : Outil CLI simple que les développeurs peuvent exécuter localement ou dans des pipelines.
Les 5 meilleurs outils CSPM pour les entreprises
Critères clés pour choisir un outil CSPM pour votre entreprise:
- Prise en charge multi-comptes, multi-cloud
- Frameworks de conformité intégrés
- Contrôle d'accès basé sur les rôles (RBAC)
- Intégrations SIEM/ITSM
- Tarification évolutive et support fournisseur
Voici les 5 meilleurs outils CSPM adaptés aux entreprises :
- Aikido Cloud : Couverture CSP complète, rapports de conformité, tarification entreprise abordable
- Cortex Cloud : couvre la posture, le runtime et la conformité à grande échelle.
- Check Point CloudGuard : Gouvernance multi-cloud et application approfondie des politiques.
- Microsoft Defender for Cloud : Couverture Azure native plus AWS/GCP.
- Tenable Cloud Security : CIEM, CSPM et analyse IaC pour les environnements hybrides de grande envergure (intègre désormais les fonctionnalités de gestion des identités de l'ancienne société Ermetic).
Les 3 meilleurs outils CSPM pour les startups
Critères clés pour choisir un outil CSPM pour votre startup:
- Offre gratuite ou formules abordables
- Onboarding et UX simplifiés
- Préparation SOC 2/ISO prête à l'emploi
- Approche Dev-first
- Fonctionnalités de la plateforme unifiée
Voici les 4 meilleurs outils CSPM adaptés aux startups :
- Aikido Cloud : Offre gratuite, correction automatique par IA et orienté développeurs.
- JupiterOne : Offre communautaire gratuite et requêtes de risque simples basées sur les actifs.
- Prowler : Scanner AWS piloté par CLI, gratuit et avec support de conformité.
Les 5 meilleurs outils CSPM pour les environnements multi-cloud
Critères clés pour choisir un outil CSPM pour les environnements multi-cloud :
- Prise en charge complète d'AWS, Azure, GCP (et plus encore)
- Tableaux de bord unifiés
- Rapports de conformité normalisés
- Visibilité multi-comptes et multi-régions
- Alertes cohérentes sur l'ensemble des clouds
Voici les 5 meilleurs outils CSPM adaptés aux environnements multi-cloud :
- Aikido Cloud : Agnostique du cloud avec prise en charge des trois principaux fournisseurs de cloud et plus encore.
- Cortex Cloud : véritablement agnostique en matière de cloud avec des fonctionnalités avancées.
- JupiterOne : Visibilité basée sur les graphes à travers les clouds et les services.
- Check Point CloudGuard : Un moteur de politiques unique pour tous les clouds.
- Wiz : plateforme d'entreprise pour les équipes multi-cloud
Les 5 meilleurs outils CSPM pour la protection du cloud
Critères clés pour choisir un outil CSPM pour la protection du cloud :
- Détection des menaces (au-delà de l'analyse de configuration)
- Visibilité des charges de travail Runtime
- Informations sur le trafic réseau du cloud
- Corrélation et priorisation des alertes
- Remédiation automatique ou blocage
Voici les 5 meilleurs outils CSPM conçus pour la protection du cloud :
- Aikido Cloud : offre une couverture du code au cloud et de tout ce qui se trouve entre les deux, ainsi que pour les environnements Kubernetes.
- CrowdStrike Falcon Cloud Security : CNAPP avec les meilleurs renseignements sur les menaces de sa catégorie.
- Lacework : Le moteur Polygraph détecte simultanément les erreurs de configuration et les anomalies.
- Microsoft Defender for Cloud : Visibilité des menaces de configuration et en temps d'exécution dans Azure.
- Check Point CloudGuard : Combine la posture avec la prévention active des menaces.
Les 5 meilleurs outils CSPM pour AWS
Critères clés pour choisir un outil CSPM pour AWS :
- Intégration poussée des API AWS
- Prise en charge des cadres AWS CIS/NIST
- Support multi-comptes
- Compatibilité avec les services natifs (ex: GuardDuty, Config)
- Détection de mauvaises configurations à faible latence
Voici les 5 meilleurs outils CSPM conçus pour AWS :
- Aikido Cloud : Support AWS complet, large couverture de conformité et orienté développeurs.
- Prowler : Léger, privilégiant la CLI et natif AWS.
- Wiz : posture AWS sans agent avec parcours d'attaque
- Aqua Security : Support AWS étendu + conteneurs.
- Orca Security : déploiement AWS sans agent
Les 5 meilleurs outils CSPM pour Azure
Critères clés pour choisir un outil CSPM pour Azure :
- Intégration native avec l'écosystème Azure
- Prise en charge de Secure Score et d'Azure Security Benchmark
- Couverture d'Azure RBAC et d'Identity
- Remédiation automatique et alertes
- Compatibilité avec Sentinel et Defender XDR
Voici les 5 meilleurs outils CSPM adaptés à Azure :
- Microsoft Defender for Cloud : Couverture native avec un niveau gratuit.
- Aikido Cloud : Une plateforme CSPM prête pour Azure avec analyse sans agent, des alertes de mauvaise configuration en temps réel et une remédiation basée sur l'IA.
- Wiz : couverture Azure sans agent avec une gestion robuste des identités et une analyse des parcours d'attaque.
- Check Point CloudGuard : Visibilité multi-cloud incluant Azure.
- Tenable Cloud Security : Analyse IaC et en temps d'exécution pour Azure avec détection de dérive.
Conclusion
La gestion de la posture de sécurité cloud n'est pas qu'une simple case à cocher pour les audits, c'est la différence entre un cloud sécurisé et évolutif, et un cloud qui divulgue des données sensibles.
Que vous soyez un fondateur de startup à la recherche d'un outil gratuit pour renforcer la sécurité de votre compte AWS ou un responsable sécurité au sein d'une entreprise gérant des environnements multi-cloud, le bon outil CSPM peut grandement vous faciliter la tâche.
Aikido Cloud s'adresse aussi bien aux startups qu'aux entreprises avec une solution CSPM axée sur les développeurs qui offre une couverture complète du code au cloud à un prix abordable. Fini les changements de contexte entre les outils, les heures de configuration manuelle ou les budgets gonflés — juste une gestion de la posture bien faite.
Vous voulez moins de bruit et plus de protection réelle ? Commencez votre essai gratuit ou planifiez une démo avec Aikido Cloud dès aujourd'hui.
FAQ
Aikido Cloud nécessite-t-il des agents ou des capteurs d'exécution ?
Non. Aikido Cloud est entièrement sans agent, il se connecte à vos environnements cloud en utilisant des API en lecture seule, il n'y a donc rien à installer, pas de surcharge de ressources et aucun impact sur les charges de travail.
Quelles normes de conformité prend-il en charge nativement ?
Aikido Cloud associe les résultats à SOC 2, ISO 27001, benchmarks CIS, GDPR, NIST 800-53 et d'autres frameworks. Les rapports peuvent être exportés pour les audits ou intégrés dans les workflows de conformité.
Aikido Cloud peut-il détecter les risques d'escalade de privilèges IAM ?
Oui. Il peut identifier les rôles IAM trop permissifs, les privilèges inutilisés et les « combinaisons toxiques » qui pourraient permettre une escalade de privilèges ou un mouvement latéral.
Comment Aikido Cloud gère-t-il les environnements multi-cloud et multi-comptes ?
Vous pouvez connecter plusieurs comptes AWS, Azure et GCP sous un seul espace de travail. Aikido normalise automatiquement les données et offre une visibilité unifiée, une notation de la posture et un suivi de la conformité pour tous ces comptes.
Comment Aikido Cloud gère-t-il les données sensibles ?
Aikido Cloud utilise un accès en lecture seule, ne modifie pas les configurations et est conforme aux politiques strictes de traitement des données et de chiffrement, garantissant qu'aucune donnée client ou secret n'est stocké ou exposé.
Vous pourriez aussi aimer :


