

GitHub Advanced Security (GHAS) est la suite de sécurité additionnelle de GitHub, conçue pour détecter les vulnérabilités dans votre code et bloquer les fuites de secrets avant qu'ils n'atteignent la production. Elle s'exécute au sein de vos dépôts, en utilisant CodeQL pour l'analyse statique et Dependabot pour les alertes sur les dépendances. Depuis avril 2025, elle est vendue sous forme de deux produits autonomes, GitHub Secret Protection et GitHub Code Security, disponibles sur les abonnements GitHub Team et Enterprise, et non plus sur Enterprise uniquement.
Cependant, de nombreuses organisations explorent désormais des alternatives en raison de sa configuration complexe, de ses résultats bruyants et de ses tarifs élevés.
GHAS submerge souvent les développeurs d'alertes et de faux positifs, et sa tarification par contributeur augmente rapidement à mesure que les équipes grandissent. En pratique, ce qui devrait être un filet de sécurité utile peut devenir une source de friction et de fatigue. Voici ce que certains de ses utilisateurs en disent :

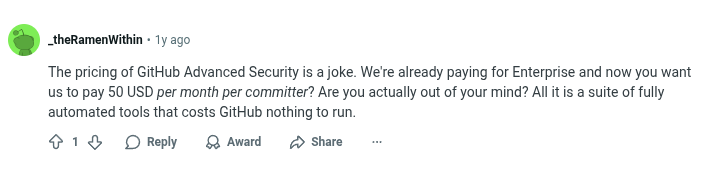

Les utilisateurs ont également partagé :
« Après avoir quitté l'un des acteurs historiques, nous avons fait un sprint complet et avons trouvé le GHAS décevant sur plusieurs aspects... » – Utilisateur Reddit (r/cybersecurity)
Pour de nombreuses équipes, les points faibles incluent la fatigue d'alertes (trop de résultats de faible valeur et de faux positifs), une couverture limitée (uniquement le code hébergé sur les dépôts GitHub, pas de cloud ou de conteneurs), une tarification réservée aux entreprises, et son manque d'expérience axée sur le développeur. Si cela vous semble familier, il est peut-être temps d'examiner des alternatives qui correspondent mieux à vos besoins.
TL;DR
Aikido Security s'impose comme la première alternative à GitHub Advanced, offrant des solutions de sécurité avec une expérience moderne axée sur le développeur. Elle se distingue avant tout parce qu'elle est conçue en pensant à l'utilisateur final ; ce qui signifie une meilleure expérience développeur et une feuille de route produit plus innovante. En arrière-plan, GitHub utilise un moteur SAST sensible à la version car il doit compiler le code. Aikido, en revanche, utilise OpenGrep, un moteur qui n'a pas besoin de compiler. Le résultat ? Pour les grands monorepos, le scanner ne se mettra pas en timeout comme c'est le cas pour GitHub AS, et pour tous les dépôts, Aikido se distingue par ses performances et la qualité de ses résultats.
Deuxièmement, pour les utilisateurs qui souhaitent une couverture de sécurité plus étendue, Aikido offre bien plus : DAST et sécurité des API, protection en temps d’exécution, IaC, analyse d’accessibilité, sécurité du cloud (CSPM), tests d'intrusion par IA et un pare-feu intégré à l’application. Ces fonctionnalités sont les meilleures de leur catégorie en tant que solutions autonomes, peuvent être intégrées de manière modulaire ou fournies comme une plateforme de sécurité complète, selon les besoins de votre organisation. Pour bénéficier de toutes les capacités offertes par Aikido, les utilisateurs de GitHub Security devraient exploiter plusieurs outils tels que GitHub Secrets Protection, GitHub Code Security, Stackhawk, et bien d'autres encore.
De plus, il s'intègre à vos pipelines et IDE pour analyser le code, les dépendances, les conteneurs, l'IaC – et tout le reste – en arrière-plan, puis utilise le triage par IA pour éliminer environ 85 % du bruit. De nombreuses organisations ont remplacé GitHub Advanced Security par Aikido Security.
Comparaison entre GitHub Advanced Security et Aikido
Si vous êtes prêt, voici nos meilleures alternatives à GitHub Advanced :
- Aikido Security : Plateforme de sécurité complète de niveau entreprise
- Bearer : SAST respectueux de la confidentialité axé sur la conformité
- Checkmarx One : AppSec unifiée
- SonarQube/SonarCloud : Plateforme de qualité du code avec SAST intégré
- SpectralOps : Analyse légère et rapide basée sur la CLI
Vous explorez les meilleurs outils de sécurité au-delà des options natives de GitHub ? Consultez notre Top AppSec Tools in 2026 pour un guide organisé sur les meilleures solutions de sécurité des applications utilisées par les équipes aujourd'hui.
Qu'est-ce que GitHub Advanced Security ?
GitHub Advanced Security est la suite de sécurité des applications intégrée de GitHub. Depuis avril 2025, elle est disponible sous forme de deux produits autonomes, GitHub Secret Protection et GitHub Code Security, sur les forfaits Team et Enterprise. Elle comprend :
- Analyse de code (SAST): Analyse le code à l'aide de CodeQL pour détecter les vulnérabilités courantes telles que les attaques XSS ou les injections SQL.
- Analyse des secrets et protection des pushs : Détecte et bloque les clés API ou identifiants exposés dans l'historique git ou lors des pushs en temps réel.
- Sécurité des dépendances : Aide à sécuriser vos dépendances open source à l'aide de Dependabot.
- Intégration au workflow GitHub: Les résultats apparaissent dans les PRs et l'onglet Sécurité.
Pourquoi chercher des alternatives ?
Même avec le soutien de GitHub, GitHub Advanced Security a ses limites :
- Faux positifs élevés : Les développeurs ont souvent du mal à trier les résultats de faible valeur.
- Périmètre de couverture limité : GHAS ne couvre pas l'IaC, l'analyse des conteneurs, la sécurité cloud ou la gestion de la posture cloud, des domaines clés désormais pris en charge par des outils tels que Aikido Security
- Tarifs et accès pour les entreprises : Il n'est disponible que sur GitHub Enterprise, et sa tarification peut être élevée lors de la mise à l'échelle.
- Problèmes d'expérience développeur : La configuration est fastidieuse comparée aux plateformes axées sur les développeurs comme la sécurité CI/CD d'Aikido.
- Lacunes en matière de politiques et d'intégrations : Il lui manque la personnalisation avancée ou les intégrations que de nombreuses équipes attendent désormais.
Critères clés pour choisir une alternative
Lorsque vous recherchez des alternatives à GitHub Advanced, voici ce qu'il faut prioriser :
- Couverture : Des outils comme Aikido offrent une sécurité sur le code, l'open source, l'IaC, les secrets et les configurations cloud.
- Expérience développeur : Recherchez des outils offrant la correction automatique par IA, des commentaires de PR et des retours IDE.
- Faible bruit : Donnez la priorité aux outils dotés d'une analyse d'accessibilité et de jeux de règles personnalisables.
- Vitesse : Personne ne veut d'analyses qui prennent une éternité. Recherchez des outils qui sont rapides et effectuent des vérifications incrémentielles.
- Transparence : Évitez les outils boîte noire. Les outils qui offrent des politiques ouvertes, des règles personnalisées et une visibilité sur les résultats renforcent la confiance.
Top 5 des alternatives à GitHub Advanced Security en 2026
Chacun des outils ci-dessous aborde les lacunes de GHAS de différentes manières. Ci-dessous, nous détaillons leurs fonctionnalités principales ainsi que tout ce que vous devez savoir avant de choisir une alternative.
1. Aikido Security
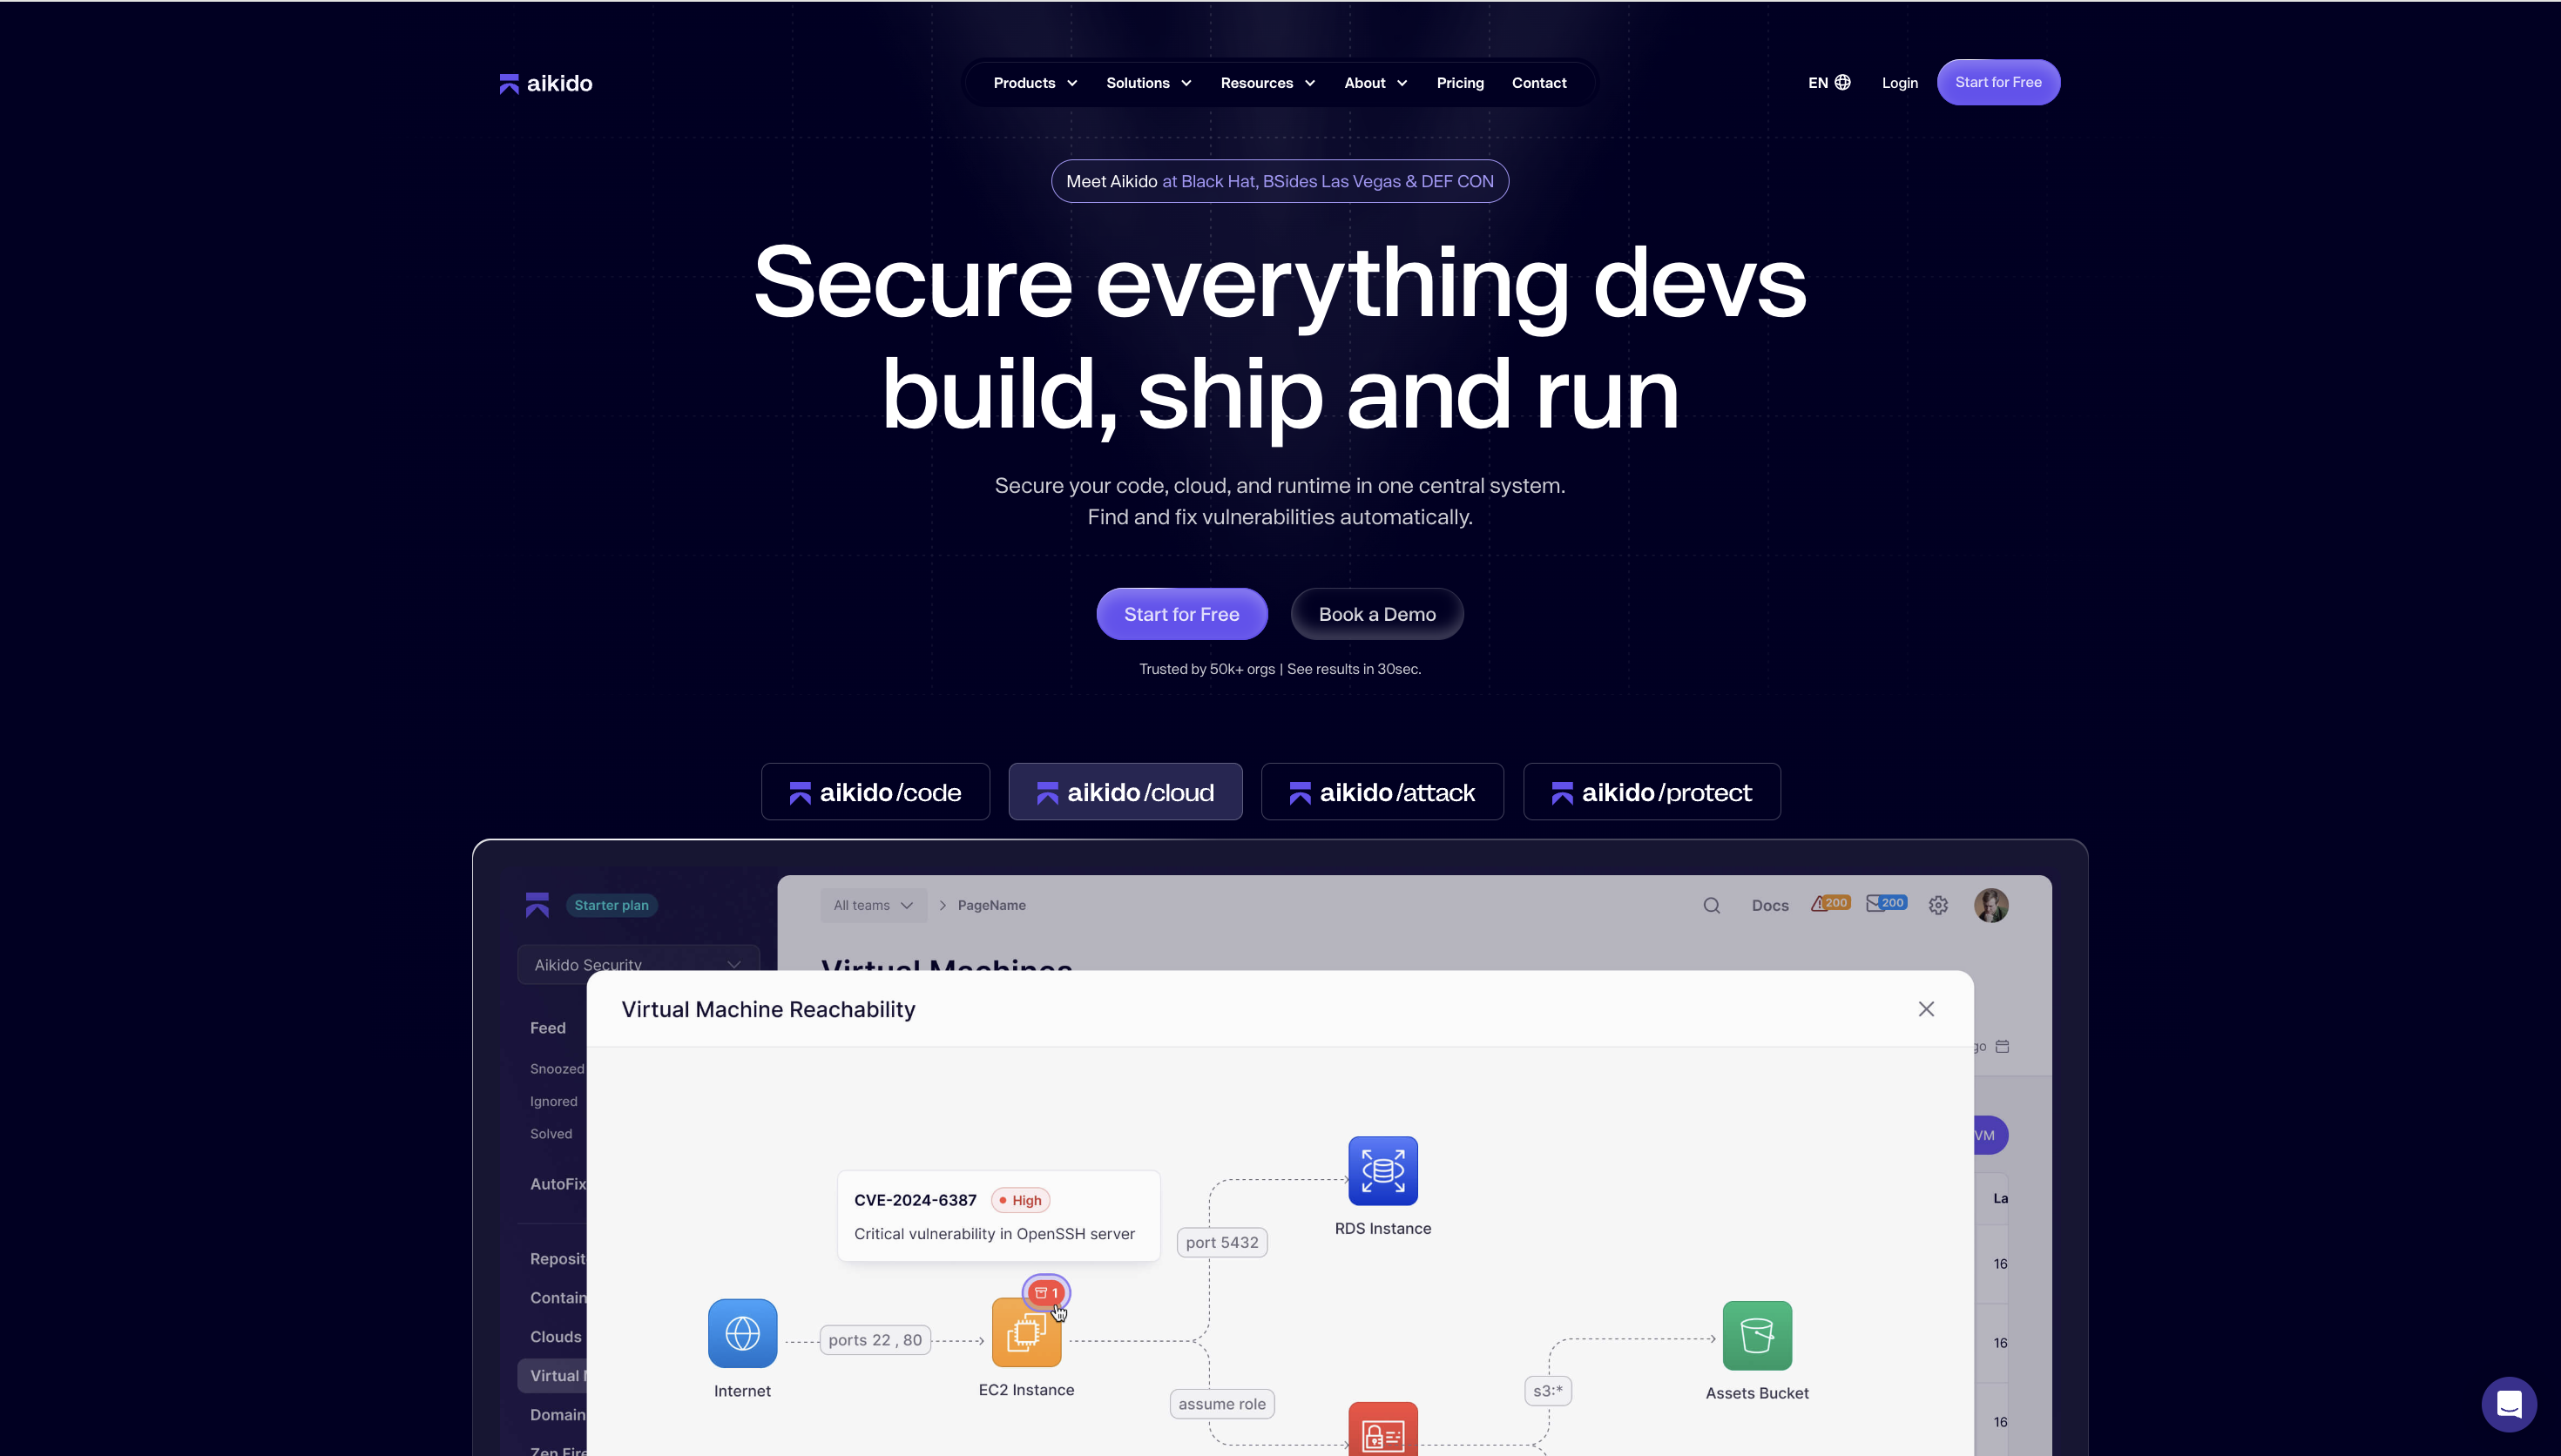
Aikido Security est une plateforme de sécurité unifiée qui offre des fonctionnalités de pointe, soit sous forme de solutions autonomes alternatives à GHAS, soit sous la forme d’une plateforme unique couvrant le code, l’ cloud et l’exécution. Elle propose l’analyse statique du code (SAST), l’ analyse des dépendances open source (SCA), la détection des secrets, analyse IaC, la sécurité descloud s (), analyse d’images de conteneurs, DAST, pentest IA, et bien plus encore.
Pour une entreprise, l’intérêt ne réside pas seulement dans la couverture, mais aussi dans la gouvernance et la consolidation. Aikido apporte les contrôles sur lesquels repose un programme de sécurité, avec l’application des politiques, l’authentification basée sur les rôles (RBAC) et l’authentification unique (SSO), ainsi que la génération d’SBOM s à l’échelle du portefeuille et la gestion des licences qui garantissent la conformité aux normes NIS2 et CRA, le tout étayé par les certifications SOC 2 et ISO 27001. Alors que GHAS est lié à GitHub et se limite au code qui y est hébergé, Aikido est indépendant de toute plateforme et prend en charge plusieurs hébergeurs de code, pipelines CI/CD, IDE et outils de suivi des incidents. Une seule plateforme couvre ainsi un environnement que GHAS vous obligerait à assembler à partir de GitHub Secret Protection, GitHub Code Security et d’outils tiers. Des entreprises telles que Visma et Revolut lui font confiance pour assurer la sécurité à l’échelle de l’entreprise.
Fonctionnalités :
- Des modules de pointe : les meilleurs outils de leur catégorie dans les domaines de l'SAST, de l'SCA, de la gestion des secrets, de l'IaC, des conteneurs et de l'cloud, adoptés de manière modulaire ou sous la forme d'une plateforme unique, afin que la consolidation ne se traduise pas par une couverture superficielle.
- Un raisonnement qui va au-delà de la simple reconnaissance de motifs : Deep PR Review effectue un raisonnement IA complet sur chaque pull request afin de détecter les failles liées à la logique métier et au contrôle d'accès, telles que les IDOR, tandis que l'audit de code par IA applique ce même raisonnement à l'ensemble du code que vous avez déjà déployé, allant ainsi au-delà de ce que permet l'analyse statique de CodeQL.
- Faible niveau de bruit, signal élevé : analyse d’accessibilité et agent d’exploitabilité qui évaluent si une CVE donnée est réellement exploitable dans votre contexte, réduisant les faux positifs jusqu'à 85 %.
- Défense de la chaîne d'approvisionnement : Aikido Intel suit les logiciels malveillants et les vulnérabilités sur npm, PyPI et plus de 15 écosystèmes en temps réel, et Device Protection bloque les paquets malveillants lors de l'installation sur chaque point de terminaison de développeur.
- Flux de travail des développeurs : rétroaction instantanée dans les PRs et les IDE grâce à la correction automatique par IA et aux flux de travail de remédiation, de sorte que la gouvernance s'intègre naturellement dans les processus qu'utilisent déjà les développeurs plutôt de s'y superposer.
- Gouvernance et contrôle : application des politiques, RBAC et SSO, avec des rapports prêts pour l'audit et une gestion des licences et SBOM à l'échelle du portefeuille alignée sur NIS2 et le CRA.
Pourquoi le choisir :
Choisissez Aikido si vous souhaitez unifier la sécurité des applications et du cloud au sein d'une seule plateforme offrant la gouvernance et la conformité exigées par un programme d'entreprise, sans renoncer au flux de travail des pull-requests qu'utilisent réellement les développeurs. Cette solution convient aux grandes organisations qui remplacent une pile d'outils spécialisés, aux équipes adoptant des modules individuels de pointe pour résoudre un problème spécifique, ainsi qu'aux équipes agiles désireuses de commencer petit pour ensuite monter en puissance, le tout sans enfermement propriétaire.
Avantages :
- Unifie le code, le cloud et le runtime, en corrélant les résultats en double sur l'ensemble du périmètre.
- L'analyse d'accessibilité combinée à l'évaluation de l'exploitabilité rend les alertes exploitables plutôt que bruyantes.
- Correction automatique par IA et conseils de remédiation adaptés au contexte avec notation des risques.
- Agnostique en matière de plateforme, compatible avec GitHub, GitLab, Bitbucket et Jenkins, avec un large support linguistique.
- Gouvernance d'entreprise intégrée : RBAC, SSO, application des politiques et rapports de conformité prêts pour l'audit.
- Des forfaits à tarif fixe pour budgétiser de manière prévisible à grande échelle, sans facturation par contributeur ni par ligne de code.
Modèle d'hébergement :
- SaaS (logiciel en tant que service)
- Sur site
Utilisateurs cibles :
- Entreprises qui ont besoin de la sécurité des applications et du cloud sur une seule plateforme avec une gouvernance et une conformité centralisées.
- Organisations réglementées nécessitant des pistes d'audit, des SBOM et un support pour NIS2, le CRA, SOC 2 ou ISO 27001.
- Équipes qui souhaitent commencer avec un seul module et évoluer vers la plateforme complète au fil de leur croissance.
Note Gartner: 4.9/5.0
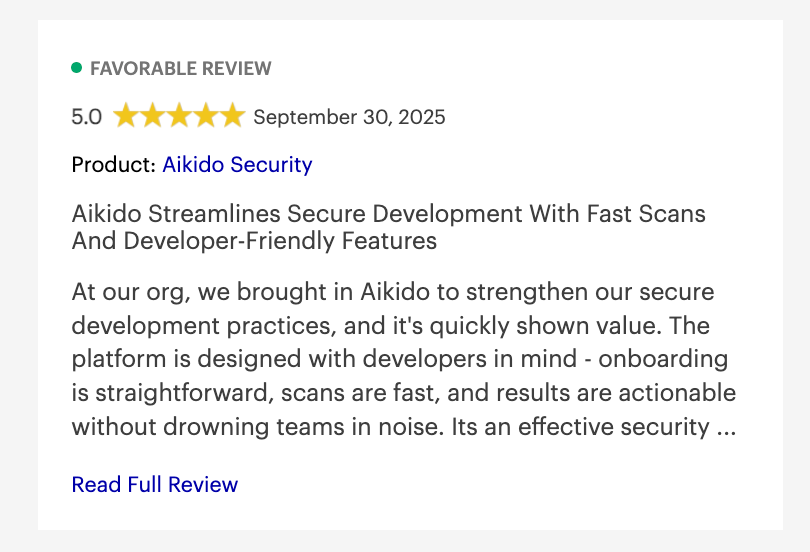
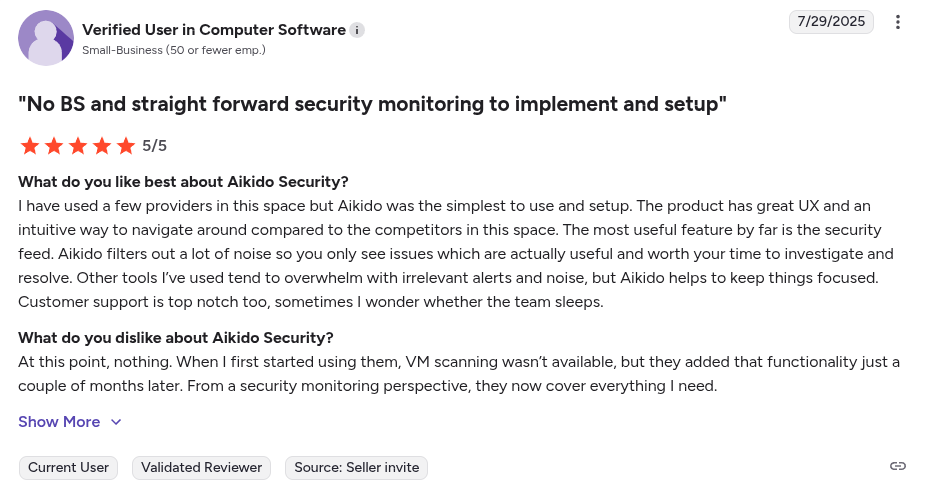
Avis sur Aikido Security :
Au-delà de Gartner, Aikido Security a également une note de 4.7/5 sur Capterra, Getapp et SourceForge
2. Bearer
Bearer est un outil d'analyse statique axé sur la sécurité et la confidentialité des données. Contrairement à GHAS, Bearer identifie non seulement les vulnérabilités du code, mais aussi l'emplacement des données sensibles (telles que les PII, PHI et PCI) dans votre application. Conçu dans le respect des réglementations sur la confidentialité telles que le RGPD et la HIPAA, Bearer constitue un choix judicieux pour les équipes qui privilégient la sécurité et la conformité.
Leur outil CLI est open source, rapide et conçu pour les flux de travail des développeurs.
Fonctionnalités clés:
- Traçage des données sensibles : Détecte les données personnelles (e-mails, identifiants d'utilisateur, dossiers médicaux) et suit où elles sont stockées ou transmises.
- Règles OWASP + Confidentialité : Combine les contrôles de sécurité traditionnels de type OWASP Top 10 avec une logique spécifique à la confidentialité.
- Adapté aux développeurs et à la conformité : Offre une intégration CI, des retours de PR GitHub/GitLab et des rapports de confidentialité qui correspondent directement aux cadres de conformité.
Pourquoi le choisir :
Utilisez Bearer lorsque votre équipe gère des données sensibles et souhaite une visibilité précoce sur les risques de confidentialité, et pas seulement sur les failles de sécurité. Son CLI open source le rend idéal pour les équipes agiles qui souhaitent une conformité intégrée.
Avantages:
- Détecte automatiquement les flux de données sensibles (PII, identifiants)
- Workflow convivial pour les développeurs
- Remédiation assistée par l'IA
Inconvénients:
- Portée limitée au-delà de la sécurité des API et des données
- Automatisation et support de remédiation plus faibles
- Nécessite d'être associé à d'autres outils pour une couverture AppSec complète
- Courbe d'apprentissage abrupte pour les nouveaux utilisateurs
Modèle d'hébergement:
- SaaS (Software-as-a-service)
- On-Premise
- Hybride
Utilisateurs cibles:
Entreprises de taille moyenne à grande.
Évaluation Gartner: 4.5/5.0
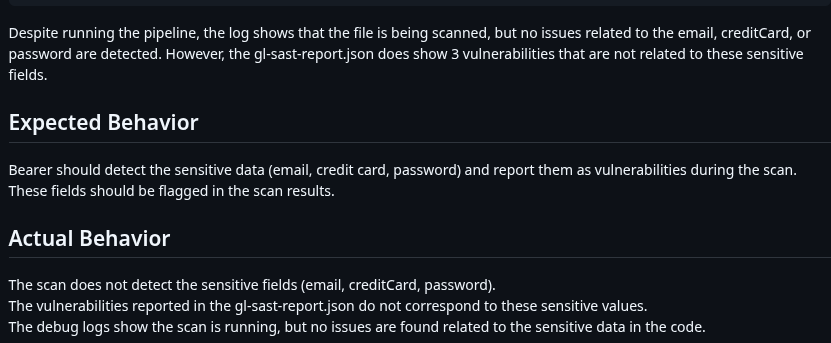
Avis Bearer:
3. Checkmarx One
Checkmarx One est une plateforme de sécurité des applications axée principalement sur le SAST. Elle unifie l'analyse de code statique, l'analyse de la composition logicielle, la sécurité des conteneurs et l'analyse IaC au sein d'une interface unique. Contrairement à GHAS, elle fonctionne sur plusieurs dépôts et fournisseurs de cloud, avec des contrôles de politiques de sécurité.
Fonctionnalités :
- Plateforme AppSec unifiée : Combine le SAST, le SCA, l'analyse des conteneurs/IaC et l'orchestration en un seul endroit.
- Moteur de politiques d'entreprise : notation des risques, règles personnalisées et intégrations pour la conformité (par ex. SOC 2).
- Intégrations IDE et CI : prise en charge de VS Code, IntelliJ, Jenkins, GitHub Actions, etc.
Pourquoi le choisir :
Si vous opérez à grande échelle ou dans un secteur réglementé, Checkmarx constitue une bonne option. Vous bénéficiez d'une application des règles et d'une couverture absentes de GHAS, notamment une logique de règles personnalisées et des cibles d'analyse plus larges. Toutefois, préparez-vous à y consacrer du temps et du budget, car il ne s'agit pas d'une solution légère.
Avantages:
- Large couverture des langages et frameworks
- Moteur SAST puissant avec analyse approfondie
- Conformité et reporting
Inconvénients:
- Agilité limitée pour les petites équipes de développement
- Administration plus lourde pour les pipelines CI/CD
- Tarification séparée pour chaque module de sécurité
Modèle d'hébergement:
- SaaS (Software-as-a-service)
- Sur site
Utilisateurs cibles:
Grandes équipes
Évaluation Gartner: 4.6/5.0
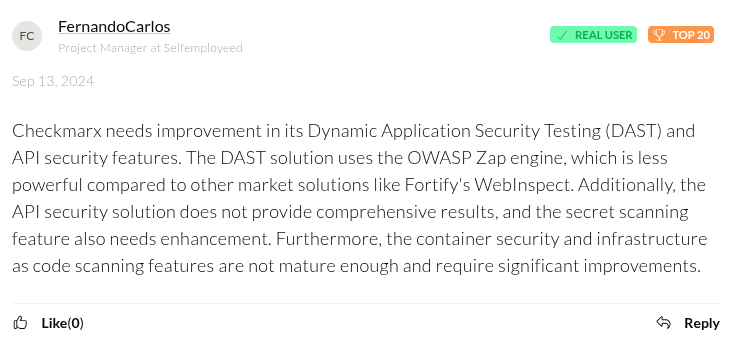
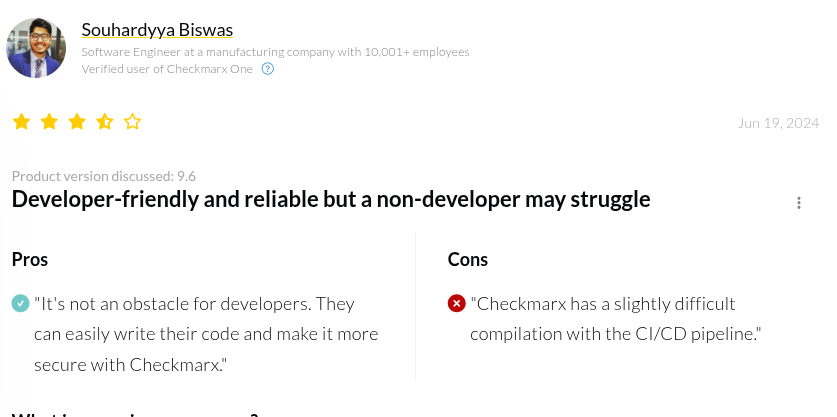
Avis Checkmarx One:
Capterra attribue à Checkmarx One une note de 3.9/5, basée sur plus de 50 avis.
4. SonarQube / SonarCloud
SonarQube et SonarCloud sont des outils de confiance pour la qualité du code et l'inspection de la sécurité. Bien qu'ils se soient traditionnellement concentrés sur les bugs et la maintenabilité, leur couverture SAST s'est développée et inclut désormais les règles du Top 10 OWASP.
Les utilisateurs de GitHub Advanced passent souvent à Sonar pour une expérience de code review plus propre et plus intégrée.
Fonctionnalités :
- Qualité du code + Sécurité : analyse statique du code sur plus de 30 langages, y compris l'analyse de flux de données (taint analysis) pour les vulnérabilités.
- Intégration PR et CI : Fonctionne avec GitHub Actions, Bitbucket Pipelines et Azure DevOps. Les Quality Gates aident à faire respecter les standards à chaque PR.
- UX axée sur les développeurs : Se combine avec SonarLint pour le signalement des problèmes directement dans l'IDE, soutenu par des conseils de correction clairs et des tableaux de bord de qualité.
Pourquoi le choisir :
Sonar est parfait pour les équipes axées sur la qualité du code et les pratiques de codage sécurisé. Il s'intègre bien aux revues de PR et détecte de nombreuses choses sans surcharger votre équipe. Cependant, il ne couvre pas vos workflows cloud et IaC comme les plateformes axées sur les développeurs telles que la sécurité d'Aikido, mais en tant qu'outil axé sur le code, il est plus que suffisant.
Avantages:
- Feedback adapté aux développeurs en temps réel.
- Offre des contrôles de qualité du code et des analyses de sécurité dans un seul outil.
- S'intègre parfaitement avec les plateformes DevOps courantes
- Édition communautaire gratuite
Inconvénients:
- La tarification basée sur les « Lines of Code (LOC) » peut devenir coûteuse
- Augmentation des faux positifs pour certaines bases de code
- Limites sur l'analyse automatique
- Couverture limitée pour les conteneurs, le runtime, le cloud, l'IaC et la posture de sécurité
Modèle d'hébergement:
- SaaS (Software-as-a-service)
- Sur site
Utilisateurs cibles:
- Petites et moyennes entreprises (PME)
- Entreprises
Évaluation Gartner : 4.4/5.0
Avis SonarQube/SonarCloud :

5. SpectralOps
SpectralOps est un scanner CLI rapide et adapté aux développeurs, reconnu pour sa détection de secrets et sa vérification de configurations (linting). Désormais intégré à Check Point, il reste disponible en tant d'outil autonome et est apprécié pour sa sécurité légère qui s'intègre directement dans les flux de travail CI/CD. Considérez-le comme la fonction de détection de secrets de GHAS, mais en plus rapide et agnostique vis-à-vis des dépôts.
Fonctionnalités clés:
- Détection de Credentials et Tokens : Détecte plus de 50 types de secrets codés en dur (clés AWS, tokens API, clés SSH, etc.)
- Linting IaC et de Configuration : Signale les permissions mal configurées, les paramètres cloud exposés et les erreurs courantes dans Terraform, CloudFormation, et plus encore.
- CLI Rapide et Hors Ligne : Binaire unique, avec une analyse locale qui s'exécute partout
Pourquoi le choisir :
Spectral est la solution idéale si vous recherchez des résultats rapides en matière de secrets et d'analyse IaC. Les développeurs l'adorent pour sa rapidité d'intégration et son absence de configuration cloud requise. Associez-le à un outil plus complet tel qu'Aikido Security si vous souhaitez un SAST approfondi et une couverture cloud globale.
Avantages:
- Fonctionnalité de détection de secrets robuste
- Prend en charge l'intégration avec les plateformes CI/CD courantes
- Prend en charge les politiques personnalisées
Inconvénients:
- Portée limitée au-delà de la configuration IaC et de l'analyse des secrets
- Nécessite d'être associé à d'autres plateformes pour une couverture AppSec complète
- Faux positifs
- Les fonctionnalités d'entreprise varient selon l'offre
Modèle d'hébergement:
Hybride
Utilisateurs cibles:
- Petites et moyennes entreprises (PME)
- Entreprises
Note Capterra : 4.6/5.0
Comparaison des alternatives à GitHub Advanced Security
Pour vous aider à comparer les capacités des alternatives ci-dessus, le tableau ci-dessous récapitule la couverture de chaque plateforme dans les domaines clés.
Conclusion
GitHub Advanced Security maîtrise les fondamentaux, mais pour de nombreuses équipes, il est bruyant, limité et soumis à une tarification d'entreprise. La bonne nouvelle ? Vous avez de meilleures options.
Que vous ayez besoin d'une couverture plus large, d'une expérience de développement plus fluide, ou que vous souhaitiez simplement livrer du code sécurisé sans superflu, des outils comme Aikido Security vous y aident en fournissant les meilleures solutions de leur catégorie, soit en tant que services individuels, soit en tant que suite complète.
Moins de faux positifs et une protection plus efficace ? Commencez votre essai gratuit ou Planifiez une démo avec Aikido dès aujourd'hui.
FAQ
Vous pourriez aussi aimer :
- Meilleures alternatives à Veracode pour la sécurité des applications (outils axés sur les développeurs à considérer)
- Meilleures alternatives à Checkmarx pour le SAST et la sécurité des applications
- Les meilleurs outils DevSecOps pour remplacer les fonctionnalités de sécurité de GitLab Ultimate
- Meilleurs outils AppSec en 2026
- Meilleurs scanners de vulnérabilités de code en 2026




