

Le choix entre SonarQube et Semgrep se résume généralement à savoir si vous préférez un outil qui évalue la qualité de l'ensemble de votre base de code, ou un outil qui détecte les schémas non sécurisés à l'aide de règles que vous pouvez réellement comprendre. Si vous faites le mauvais choix, vous vous retrouverez avec des lacunes dans la couverture, un deuxième outil à intégrer par la suite, ou une file d'alertes que personne n'aura le temps de trier.
Cet article compare SonarQube et Semgrep en examinant leurs différences concrètes : comment ils identifient les problèmes, comment ils s'intègrent dans le processus d'intégration continue (CI), leur vitesse d'exécution, leur champ d'application et leur coût. Vous pourrez ainsi déterminer lequel correspond le mieux à la manière dont votre équipe déploie ses versions.
Réponse courte. SonarQube excelle dans la qualité du code et la sécurité qui va de pair. Semgrep excelle dans la sécurité rapide, basée sur des règles, que vous pouvez personnaliser. Aucun des deux ne couvre à lui seul grand-chose au-delà de votre code source ; c'est là qu'intervient une plateforme comme Aikido Security.
TL;DR
Aikido Security réunit l'analyse de la qualité du code d'SonarQubeet la détection basée sur des modèles d'Semgrepau sein d'une seule et même plateforme de sécurité logicielle, puis y ajoute un moteur d'IA et d'accessibilité qui vous indique quelles vulnérabilités sont réellement exploitables.
Cette combinaison comble les lacunes que chaque outil laisse à lui seul, à savoir une couverture partielle et un tri manuel fastidieux. Vous bénéficiez ainsi d’une couverture allant du code à l’ cloud, avec moins de faux positifs et un tri plus rapide pour les développeurs.
Aikido est modulaire, ce qui vous permet de commencer avec un seul produit, qu'il s'agisse de SAST, SCA, IaCou la qualité du code, et d’en activer d’autres à mesure que vos besoins évoluent. Son moteur d’ SAST s fonctionne sur Opengrep, le moteur open source d’ Aikido créé à la suite d’un fork Semgrep à la suite du changement de licence d’ Semgrepen 2024, permettant ainsi à la communauté open source de conserver un moteur d’analyse statique sous licence libre.
Comparaison rapide des fonctionnalités : SonarQube vs Semgrep vs Aikido Security
Qu'est-ce que SonarQube ?
SonarQube Il s'agit d'une plateforme continue dédiée à la qualité du code qui assure également l'Tests de sécurité des applications statiques. À l'origine, elle avait pour but de détecter les bogues et les « code smells » ; au fil du temps, elle a intégré des fonctionnalités de sécurité couvrant des problèmes courants tels que l'Top 10 OWASP et les secrets codés en dur. Les développeurs apprécient son interface web épurée et la façon dont elle s'intègre aux workflows existants.
Fin 2024, Sonar a renommé ses produits. Vous verrez donc désormais SonarQube Server pour le serveur d'analyse auto-hébergé, SonarQube Cloud pour le service hébergé, SonarQube Community Build pour l'édition gratuite auto-hébergée, et SonarQube pour l'IDE (plugin d'éditeur) qui s'appelait auparavant SonarLint.
Sonar a également étendu sa couverture en matière de sécurité. Le module complémentaire payant « Advanced Security », développé à la suite de l’acquisition de Tidelift par Sonar, intègre la fonctionnalité « analyse de la composition logicielle » ainsi qu’un mode d’ SAST avancé qui suit le flux de données entrant et sortant des bibliothèques tierces afin de détecter les problèmes qui dépassent les limites des dépendances.
Les points forts d'SonarQube
- Associe l'analyse de sécurité statique à des contrôles de qualité du code
- Fournit des retours d'information en temps réel dans l'éditeur grâce à l'SonarQube e pour les IDE
- Prend en charge un large éventail de langues
- S'intègre aux plateformes CI/CD courantes telles que Jenkins et GitHub Actions
- Bénéficie d'un solide soutien de la communauté et d'une documentation complète
Ses points faibles
- Peut générer des faux positifs qui doivent être vérifiés
- L'accent est toujours mis sur la qualité du code, la sécurité constituant un deuxième niveau de protection
- La profondeur des règles de sécurité varie selon le langage
- Couvre les dépendances (SCA) uniquement via le module complémentaire payant « Advanced Security ».
- Ne propose pas de tests dynamiques (DAST) ni de protection en temps d’exécution
- Nécessite une infrastructure pour son fonctionnement et sa maintenance en cas d'hébergement autonome
- Utilise un modèle de licence basé sur le nombre de lignes de code, ce qui revient cher pour les bases de code volumineuses
Qu'est-ce que Semgrep ?
Semgrep Il s'agit d'un outil d'analyse statique open source axé sur la sécurité du code. Surnommé « semantic grep », il recherche des schémas vulnérables à l'aide de règles qui s'apparentent davantage au code source lui-même qu'à des expressions régulières complexes. Les équipes y ont recours pour détecter des problèmes tels que les injections SQL et les identifiants codés en dur, et apprécient la possibilité de l'étendre à leur guise grâce à leurs propres règles.
Semgrep est passé d’un simple moteur open source à une plateforme modulaire. L’offre commerciale s’articule autour d’ Semgrep Code pour SAST, d’ Semgrep Supply Chain pour la gestion des risques liés aux dépendances avec analyse d’accessibilité, et d’ Semgrep Secrets pour la détection des identifiants, avec Semgrep Assistant qui vient compléter le tout en proposant un tri par IA et des suggestions de corrections. Le moteur gratuit fonctionne toujours en ligne de commande, tandis que le Pro Engine ajoute une analyse inter-fichiers dans les formules payantes.
Les points forts d'Semgrep
- Il est fourni avec des règles communautaires et vous permet d'écrire rapidement les vôtres
- S'intègre parfaitement aux workflows CI/CD et Git
- Utilise une syntaxe de règle qui ressemble au code que vous souhaitez faire correspondre
- L'accès est gratuit au départ, ce qui permet aux équipes de commencer immédiatement à renforcer leur sécurité
Ses points faibles
- Peut générer un grand nombre d'alertes nécessitant un ajustement
- Il faut un certain temps pour s'y habituer une fois qu'on commence à écrire des règles personnalisées
- Limite le moteur gratuit à l'analyse d'un seul fichier, le flux de données entre fichiers étant réservé au moteur Pro.
- L'accent est mis sur le code source ; par conséquent, les analyses approfondies et les tableaux de bord font partie des fonctionnalités réservées aux produits payants.
- Ne propose ni tests dynamiques (DAST) ni surveillance de l'cloud (CSPM)
- Permet la collaboration au sein de l'équipe et une gestion centralisée dans le cadre des formules payantes
Comparaison des fonctionnalités
Capacités d'analyse de la sécurité
SonarQube et Semgrep sont tous deux principalement des analyseurs statiques qui examinent le code source à la recherche de bogues et de failles de sécurité, et aucun des deux n’effectue de tests dynamiques. Avec SonarQube, les travaux de sécurité couvrent l’ Top 10 OWASP et la détection des secrets, et l’outil examine également l’infrastructure en tant que code, le tout parallèlement à ses contrôles de qualité du code. Il signale des problèmes tels que les injections SQL et les scripts intersites dans le code source, et il classe de nombreux résultats comme des « points sensibles de sécurité » (Security Hotspots) à examiner par un utilisateur, plutôt que de les qualifier directement de vulnérabilités. Semgrep s’appuie sur ses modèles de règles ; il détecte donc un large éventail de problèmes lorsqu’une règle existe et que son ensemble de règles communautaires est étendu, mais tout ce qui n’est pas couvert par une règle n’est pas signalé, à moins que vous n’écriviez la règle vous-même. Ces deux solutions assurent une bonne sécurisation du code source, mais nécessitent des outils supplémentaires pour une couverture complète, ce qui pousse de nombreuses équipes à se tourner vers une plateforme telle qu’Aikido Security.
Intégration et processus CI/CD
Ces deux outils s’intègrent parfaitement aux workflows de développement. SonarQube propose des plugins CI/CD pour Jenkins, Azure DevOps, GitHub Actions et GitLab CI. Les équipes intègrent souvent son « quality gate » dans leur pipeline afin que la compilation échoue dès l’apparition de nouveaux problèmes critiques, le tout accompagné d’un tableau de bord web permettant de passer en revue les résultats. Semgrep fournit une interface en ligne de commande (CLI) légère qui s’intègre facilement dans les pipelines, avec des actions GitHub prêtes à l’emploi et des guides de CI, permettant ainsi aux développeurs de consulter les retours de sécurité à côté du code qu’ils sont en train de réviser. Les deux s’intègrent à l’éditeur pour fournir des retours en temps réel : SonarQube via SonarQube pour les IDE et Semgrep via ses extensions d’éditeur. SonarQube privilégie une interface centralisée, tandis que Semgrep privilégie la ligne de commande et Git.
Précision et performances
Semgrep est rapide. Son moteur de correspondance de motifs analyse le code à une vitesse comprise entre environ 20 000 et 100 000 lignes par seconde et par règle, ce qui est bien plus rapide qu’ SonarQube, dont la vitesse serait plutôt de l’ordre de 400 lignes par seconde pour des ensembles de règles classiques. Le compromis réside dans le volume, car le vaste ensemble de règles d’ Semgreppeut générer d’emblée un grand nombre d’alertes, qui ne sont pas toutes exploitables, ce qui oblige les équipes à passer du temps à affiner les résultats. L’analyse d’ SonarQube a tendance à être plus lente et plus lourde, et une exécution complète peut prendre plusieurs minutes selon la taille de la base de code, en partie à cause de ses métriques de qualité plus approfondies et de la charge liée à l’envoi des résultats au serveur. En termes de précision, SonarQube propose un ensemble de règles plus soigneusement sélectionnées, conçu pour limiter le bruit et distinguer les vulnérabilités confirmées des « Security Hotspots », ce qui se traduit par un nombre total de problèmes signalés plus faible, mais avec un risque de passer à côté d’éléments ne relevant pas de ses règles. En résumé, SonarQube privilégie la précision tandis que Semgrep privilégie le taux de détection, et le choix approprié dépend de votre préférence : préférez-vous atténuer le bruit d’un outil trop sensible ou prendre le risque de passer à côté de certains problèmes avec un outil plus discret ? Aikido Security adopte l’approche inverse de ce compromis, en utilisant son intelligence artificielle et son moteur d’accessibilité pour mettre en évidence les résultats qui sont réellement exploitables.
Portée et champ d'application
- Prise en charge des langages. Les deux plateformes couvrent un large éventail de langages. SonarQube prend en charge un large éventail de langages dans toutes ses éditions, notamment Java, C#, JavaScript et Python, tandis que Semgrep en prend également en charge un large éventail en constante expansion, notamment Go, Rust, Kotlin, Swift et des formats de configuration tels que les Dockerfiles. (Note de la rédaction : l’article en ligne mentionne « plus de 10 » et « plus de 15 », deux chiffres en réalité sous-estimés. Consultez le nombre actuel publié par chaque éditeur sur son propre site.)
- Types de problèmes et niveau d'approfondissement. Au-delà des langages, SonarQube va au-delà de la sécurité pour s'intéresser à la qualité du code, offrant ainsi une vision plus complète de la santé du code, tandis que Semgrep reste axé sur la sécurité et la détection de bogues et ne mesure ni la maintenabilité ni la dette technique. À elle seule, l'analyse approfondie du flux de données interprocédurale proposée par l'SAST, une solution d'entreprise très complète, ne le fait pas non plus.
- Au-delà du code source. Ces deux solutions se concentrent en priorité sur le code source des applications, et leurs versions gratuites et open source ne prennent pas en charge de manière native les images de conteneurs, les dépendances ou l’environnement d’exécution. Du côté des solutions payantes, le produit « Supply Chain » d’ Semgrepajoute la prise en charge des dépendances, tandis que le module complémentaire « Advanced Security » d’ SonarQubeajoute la prise en charge de l’environnement d’exécution ( SCA).
Expérience développeur
- Interface utilisateur. SonarQube propose un tableau de bord web très abouti qui permet aux développeurs et aux responsables de parcourir les problèmes par niveau de gravité et par type, et de suivre les indicateurs au fil du temps, chaque problème étant accompagné d’un statut de contrôle qualité et de conseils de correction. L’outil open source de Semgreps’exécute depuis la ligne de commande et affiche les résultats sous forme de sortie console ou de fichier JSON, ce qui convient aux développeurs individuels et aux petites équipes ; en revanche, les équipes plus importantes préfèrent généralement le tableau de bord centralisé fourni avec la plateforme payante.
- Intégration dans le flux de travail. Ces deux outils visent à faciliter la vie des développeurs. Chacun s’intègre à l’éditeur, et tous deux annotent les pull requests : SonarQube ajoute des commentaires et des résumés, tandis que Semgrep laisse des commentaires sur les différences de code en cas de violation des règles. Ces retours d’information intégrés permettent de garder les contrôles de sécurité et de qualité dans leur contexte pendant la révision, plutôt que de les traiter après coup.
- Personnalisation et optimisation. Semgrep facilite la création de règles personnalisées : celles-ci sont écrites en YAML et leurs modèles ressemblent au code que vous souhaitez détecter. Une équipe peut ainsi définir un modèle interne ou une faille spécifique à l’entreprise en quelques minutes. L’outil prend également en charge la correction automatique définie par l’utilisateur pour certains modèles. SonarQube est plus difficile à étendre, car l’écriture de règles personnalisées implique souvent l’utilisation de Java et d’arbres de syntaxe abstraits ; c’est pourquoi la plupart des équipes préfèrent modifier les règles intégrées de Sonar plutôt que d’écrire les leurs. SonarQube permet certes aux équipes d’ajuster la gravité des règles et les seuils de contrôle qualité, ainsi que de supprimer les faux positifs, mais il ne corrige pas automatiquement le code ; il fournit plutôt des conseils de correction.
- Mise en service et maintenance. La configuration d’ SonarQube peut s’avérer plus complexe en cas d’hébergement autonome, car elle implique l’exploitation d’un serveur et, souvent, d’une base de données distincte, avec des options d’ cloud permettant de réduire la charge opérationnelle, mais à un coût plus élevé. La maintenance couvre les mises à niveau du serveur, la gestion des accès et la mise à jour des analyseurs ; Sonar fournit une documentation complète et une vaste base de connaissances. Semgrep est rapide à mettre en route, s’installe sous la forme d’un simple binaire CLI et s’exécute localement ou en CI, avec un composant serveur optionnel uniquement si vous utilisez la plateforme Semgrep . Sa maintenance consiste principalement à maintenir les ensembles de règles à jour, ce qui est simple car les règles sont versionnées et distribuées via le registre.
Conformité et reporting
SonarQubeLe niveau « Enterprise » propose des rapports sur le portefeuille et des fonctionnalités de gouvernance ; vous pouvez y associer des règles aux exigences de conformité et générer des rapports destinés aux auditeurs. Semgrep ne propose pas de rapports de conformité prêts à l’emploi, mais vous pouvez appliquer des règles associées à des normes telles que l’ Top 10 OWASP ou les directives de codage sécurisé.
Fréquence des mises à jour et mises à jour
Semgrep Les mises à jour sont déployées rapidement, souvent plusieurs fois par mois, et les règles sont mises à jour fréquemment et déployées indépendamment de l’outil, ce qui permet aux équipes d’adopter rapidement de nouveaux contrôles et de réagir aux vulnérabilités récemment révélées. SonarQube suit un cycle plus lent et plus structuré, avec des versions majeures plusieurs fois par an et des mises à jour des règles généralement regroupées dans les versions, ce qui peut retarder l’accès aux nouveaux contrôles.
Tarifs
Avec SonarQube, la version « Community Build » est gratuite et auto-hébergée, mais la plupart des fonctionnalités avancées en matière de sécurité, les analyses approfondies, la prise en charge de langages supplémentaires et la gouvernance d'entreprise sont réservées aux éditions payantes, notamment le module complémentaire « Advanced Security ». Les tarifs de Sonar sont calculés en fonction du nombre de lignes de code analysées, ce qui peut être difficile à prévoir et s'avère coûteux pour les bases de code volumineuses.
Semgrep propose un moteur en ligne de commande libre et ouvert, ainsi que des règles communautaires, sans aucun coût, quelle que soit la taille de la base de code. Sa plateforme payante fonctionne désormais selon une tarification à plusieurs niveaux : le niveau « Teams », qui regroupe ses produits Code, Supply Chain et Secrets ainsi que l’assistant IA, est proposé à partir d’environ 30 à 40 dollars par contributeur et par mois ; le niveau « Enterprise » propose quant à lui une tarification sur mesure. Le niveau gratuit limite l’utilisation à un petit nombre de contributeurs et de dépôts ; les équipes en pleine croissance ont donc tendance à passer au niveau « Teams ».
En résumé, les coûts d’ SonarQube peuvent augmenter à mesure que les bases de code s’étoffent et qu’il faut gérer une infrastructure, tandis que Semgrep propose des tarifs de départ bas, voire gratuits, et adopte un modèle de tarification à l’utilisateur pour ses produits avancés.
Aikido propose un modèle tarifaire plus simple et plus prévisible, avec une offre gratuite et des tarifs qui restent plus faciles à prévoir à mesure que votre base de code s'étoffe.
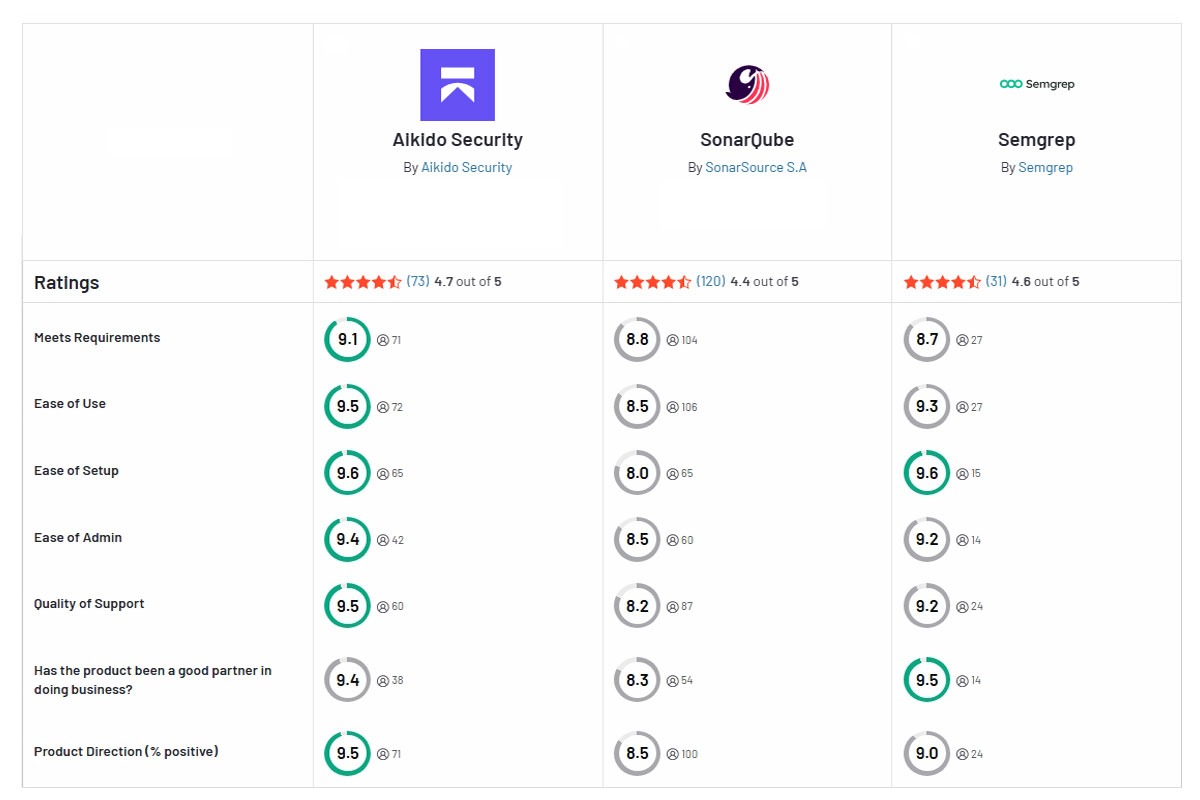
Pour vous aider à comparer les fonctionnalités des deux outils, le tableau ci-dessous les résume pour vous.
Aikido Security
La plateforme complète

Aikido Security est une plateforme de sécurité logicielle qui associe les atouts d’ SonarQubeen matière de qualité du code et la détection basée sur des modèles d’ Semgrep, puis établit des corrélations entre les résultats obtenus au niveau du code, des dépendances, d’ cloud et de l’exécution, afin que les équipes de sécurité et d’ingénierie puissent s’appuyer sur une source unique et fiable.
Pour les équipes soumises à un audit de sécurité, cette consolidation est essentielle. Aikido vous offre un contrôle d’accès basé sur les rôles et une authentification unique, avec des pistes d’audit sur l’ensemble de la plateforme et des rapports de conformité alignés sur des référentiels tels que SOC 2 et ISO 27001. Il s’intègre également aux outils de gouvernance déjà utilisés par les équipes, tels que Drata et Vanta. Le remplacement de plusieurs outils ponctuels par une seule plateforme réduit le nombre de consoles et de contrats que l’équipe de sécurité doit gérer, et centralise les résultats d’audit en un seul endroit pour la mise en œuvre des politiques et l’établissement des rapports.
La couverture englobe le code source, les dépendances, les images de conteneurs, l’infrastructure en tant que code, la configuration de l’cloud et les API, le tout au sein d’un seul flux de travail. Son moteur d’ SAST s s’appuie sur Opengrep, un moteur open source Aikido créé à partir d’un fork de Semgrep suite au changement de licence intervenu en 2024. Le moteur d’IA et d’accessibilité établit des corrélations entre les résultats obtenus à travers ces différentes couches, signale ceux qui sont réellement exploitables et fournit aux développeurs des « remédiation automatique s » via des pull requests et correctifs en un clic.
Grâce à sa conception modulaire, les équipes peuvent commencer par un seul produit, qu’il s’agisse de SAST, SCA, IaC, DAST, détection de secretsou analyse d’images de conteneurs, puis en ajouter d’autres au fur et à mesure de leur développement, sans avoir à accumuler des outils distincts.
Les développeurs bénéficient du flux de travail qu'ils souhaitent sur cette base d'entreprise, de retours d'information dans les pull requests, de corrections qu'ils peuvent accepter d'un simple clic, et d'un volume d'informations bien moindre à trier ; ainsi, la gouvernance dont a besoin l'équipe de sécurité ne se fait pas au détriment de la rapidité des développeurs.
Vous souhaitez bénéficier d'une visibilité totale sur tout ce que votre équipe développe, déploie et exploite ? Commencez votre essai gratuit ou Planifiez une démo avec Aikido Security.
FAQ
Lequel est le meilleur : SonarQube ou Semgrep?
Il n’y a pas de solution universelle. SonarQube convient aux équipes qui accordent la priorité à la qualité du code à long terme et au suivi de la dette technique, tandis que Semgrep s’adresse aux équipes axées sur la sécurité qui souhaitent disposer de règles rapides et personnalisables intégrées au workflow des développeurs. Si vous avez besoin d’étendre la couverture au-delà du code source, une plateforme telle que Aikido Security combine ces deux approches et ajoute la couverture des dépendances, cloud, ainsi que la couverture en exécution.
Quelles sont les principales limites de SonarQube par rapport à Semgrep?
SonarQube est plus lourd à mettre en œuvre et moins flexible en matière de règles, tandis que Semgrep est plus léger mais nécessite un certain investissement pour le réglage. SonarQube s'appuie sur une analyse centralisée et des contrôles de qualité, ce qui peut sembler rigide pour les équipes évoluant rapidement ou utilisant des langages moins courants. Semgrep est plus léger et plus flexible, même si cette flexibilité implique de choisir, de rédiger et de maintenir des règles afin de limiter le bruit.
Comment SonarQube et Semgrep détectent-ils les problèmes de code ?
Ces deux méthodes empruntent des voies différentes pour atteindre le même objectif. SonarQube utilise une analyse statique traditionnelle : il analyse le code et suit ses flux de contrôle et de données afin de mettre en évidence les bogues et les failles de sécurité. Semgrep compare le code à des règles claires et compréhensibles afin de repérer les schémas non sécurisés, ce qui permet de remonter facilement à la ligne de code spécifique à l'origine de chaque problème.
Peut-on personnaliser les règles d'Semgrep aussi facilement que celles d'SonarQube ?
Oui, plus facilement. Les règles d’ Semgrep sont rédigées dans un format YAML lisible que les développeurs peuvent créer et modifier rapidement. SonarQube prend également en charge les règles personnalisées, mais cela nécessite généralement une connaissance approfondie de la plateforme ou de Java, ce qui représente un obstacle plus important pour la plupart des équipes.
Quels sont les avantages de l'approche basée sur les modèles de Semgreppar rapport à l'analyse traditionnelle de SonarQube?
Rapidité et contrôle. Les modèles proposés par Semgreppermettent à une équipe de définir et d’appliquer des pratiques de sécurité ou de qualité du code spécifiques à sa pile technologique, ce qui s’avère particulièrement efficace pour détecter les schémas connus comme présentant des failles de sécurité et pour réagir rapidement aux vulnérabilités récemment révélées. L’analyse traditionnelle proposée par SonarQubeest quant à elle plus performante en matière de qualité générale du code et de maintenabilité.
Vous pourriez aussi aimer :




