Sécurité logicielle pour le gouvernement et le secteur public
Préservez la confiance des citoyens, garantissez la conformité et stimulez l'innovation sécurisée dans les services publics grâce à notre plateforme de sécurité unifiée pour les agences et leurs prestataires.
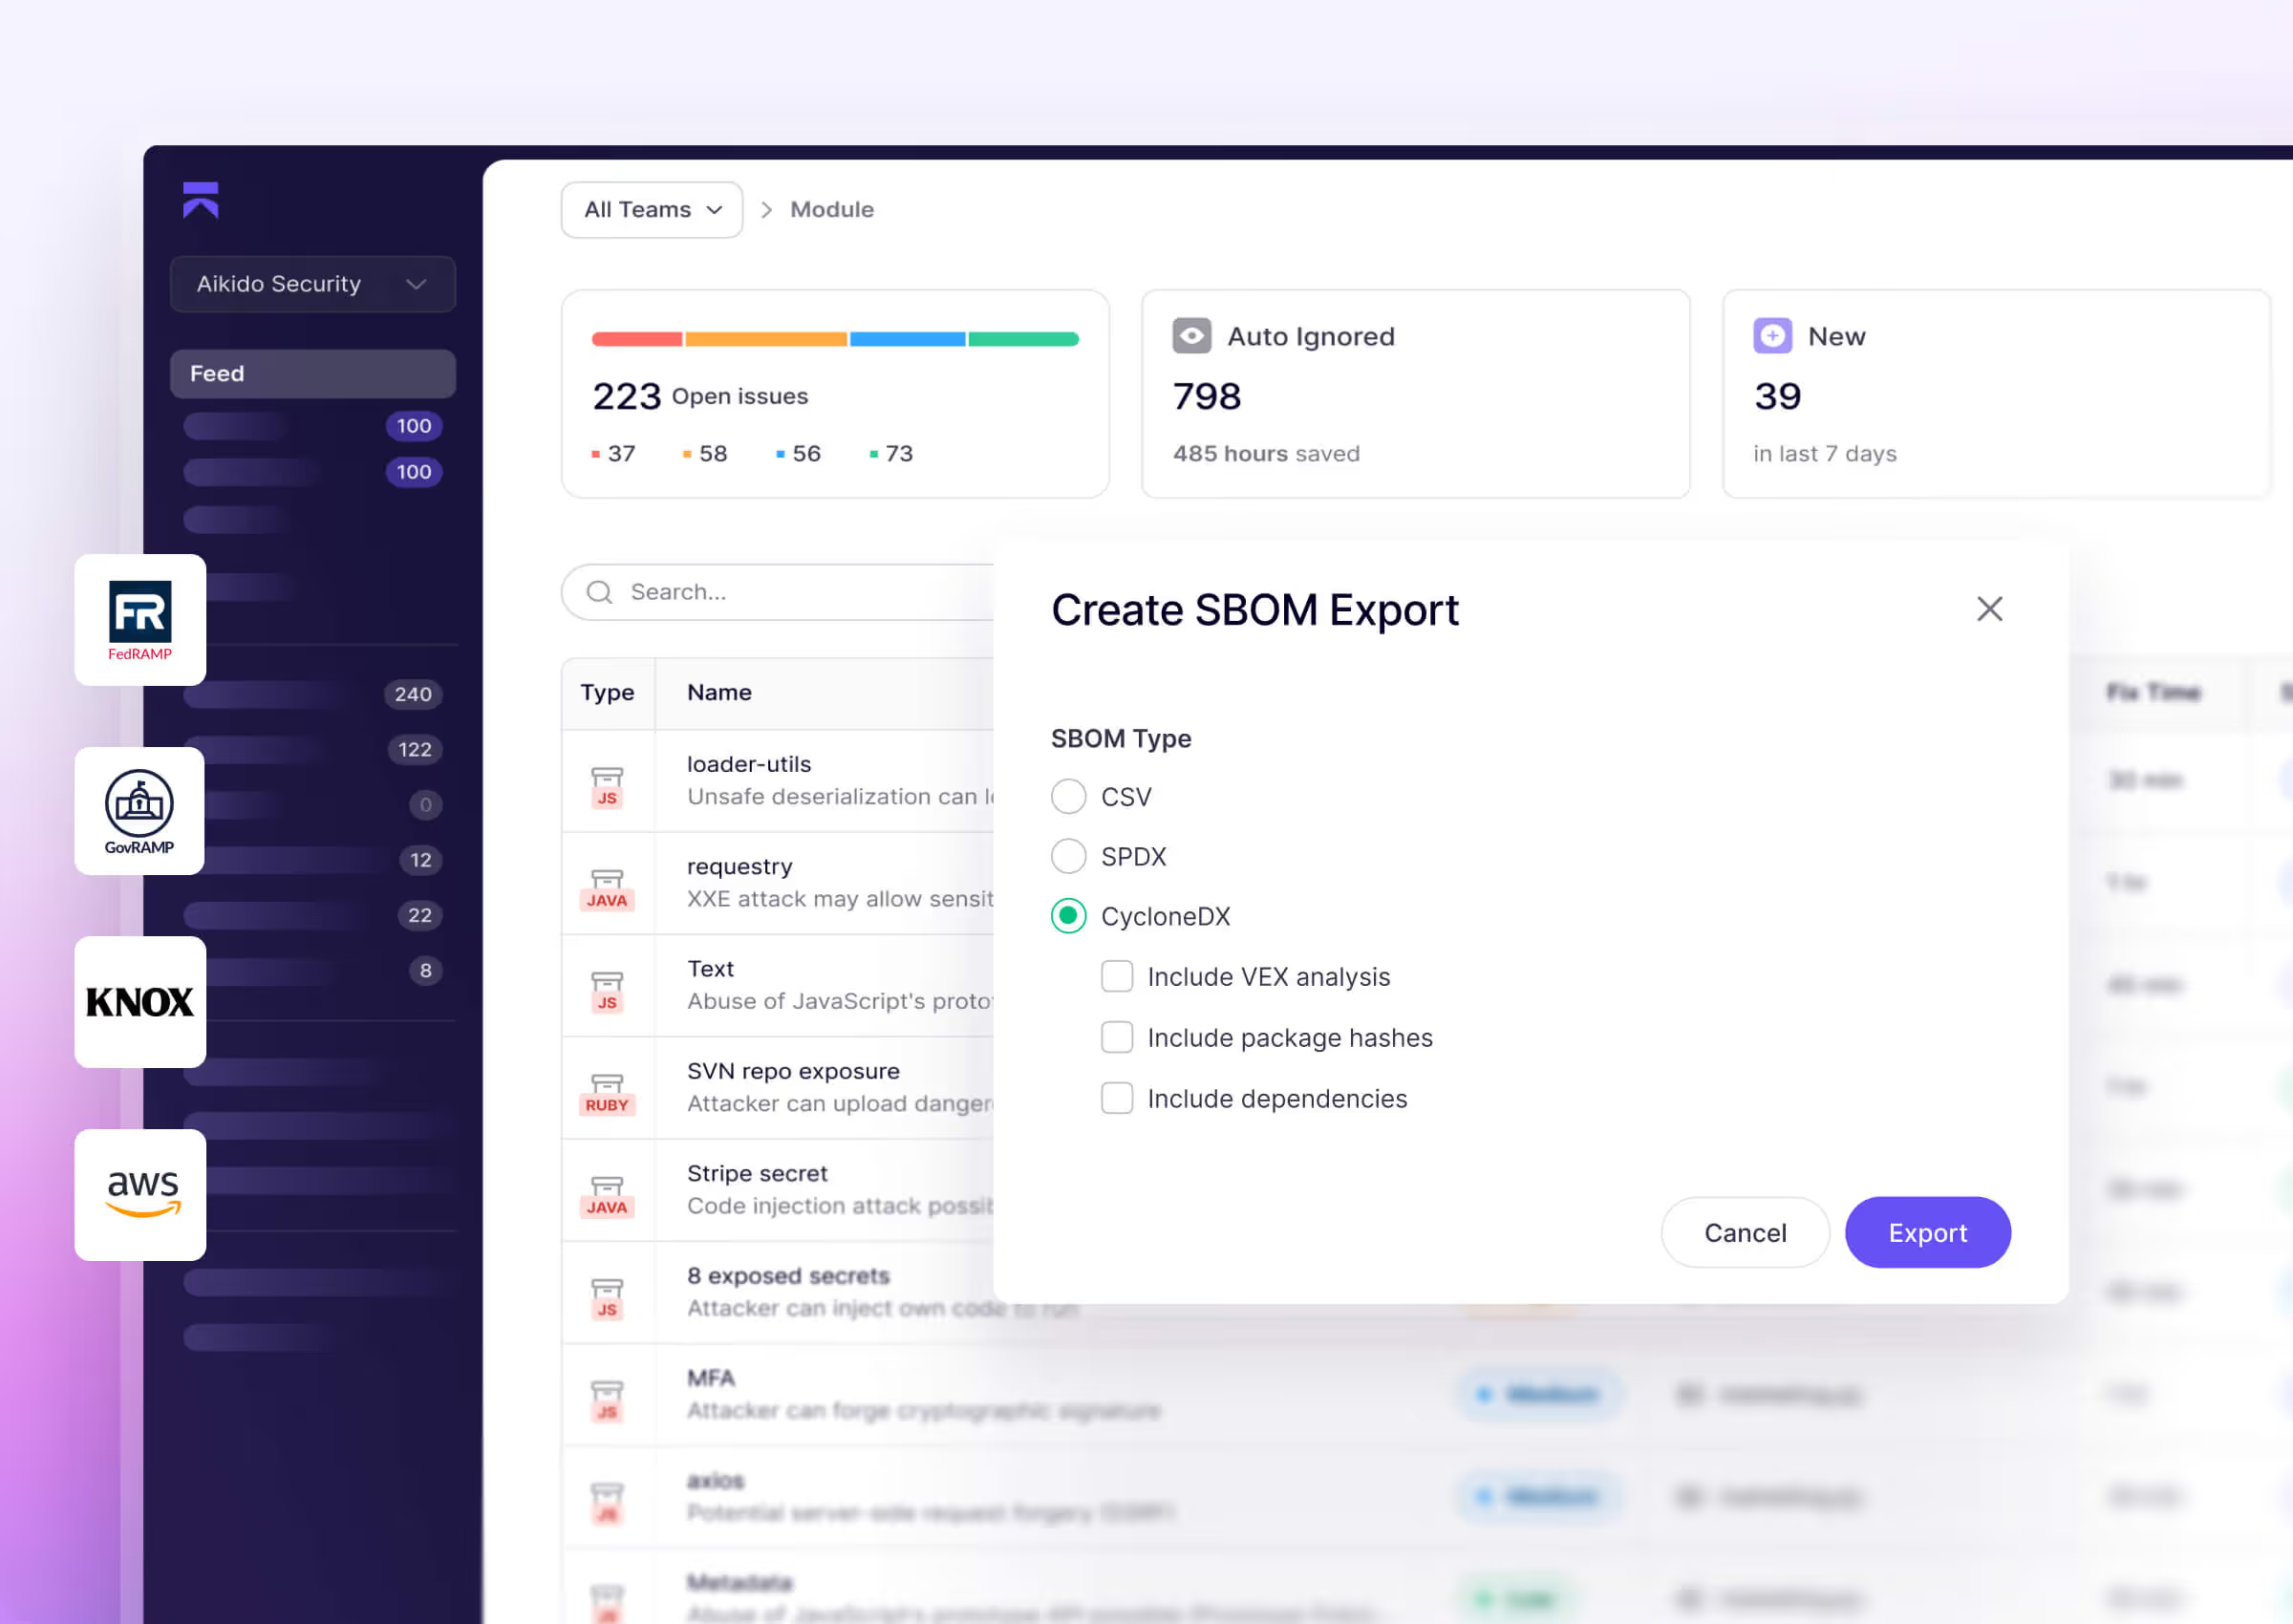
Analyse continue du code, des dépendances, des conteneurs, de l'IaC et du cloud avec un SBOM pour chaque application
Priorité aux KEV : les vulnérabilités connues et exploitées sont placées en haut de la file d'attente
Options hébergées, sur votre infrastructure ou entièrement isolées (air-gapped)
SOC 2 Type II · ISO 27001:2022 · ISO 42001 · FedRAMP « Moderate »


Conçu pour les organismes publics et les prestataires qui les accompagnent
Les services publics fonctionnent sur le même code open source, les mêmes pipelines et le même cloud que n'importe quelle entreprise technologique, et font face aux mêmes attaques. Aikido offre aux équipes gouvernementales les outils de sécurité utilisés par les meilleures équipes d'ingénierie, avec la traçabilité attendue par les auditeurs.
Gouvernements nationaux et locaux
Sous-traitants et intégrateurs système fournissant des services publics
Organismes publics, institutions de recherche et pôles d'innovation public-privé
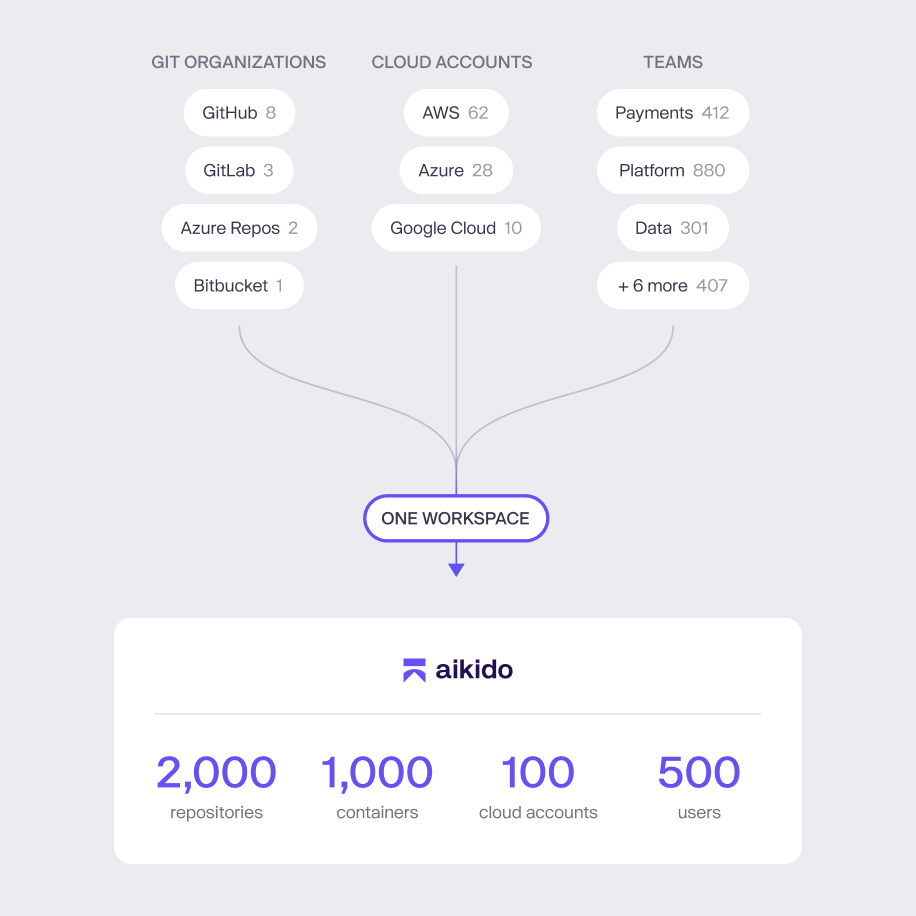
Spécialement conçu pour les flux de travail du secteur public
Agence gouvernementale, organisme de recherche ou prestataire certifié : Aikido s'intègre de manière transparente à votre stack technique actuelle.
Répondez aux exigences : Surveillance continue et preuves alignées sur les exigences des gouvernements nationaux, régionaux et locaux.
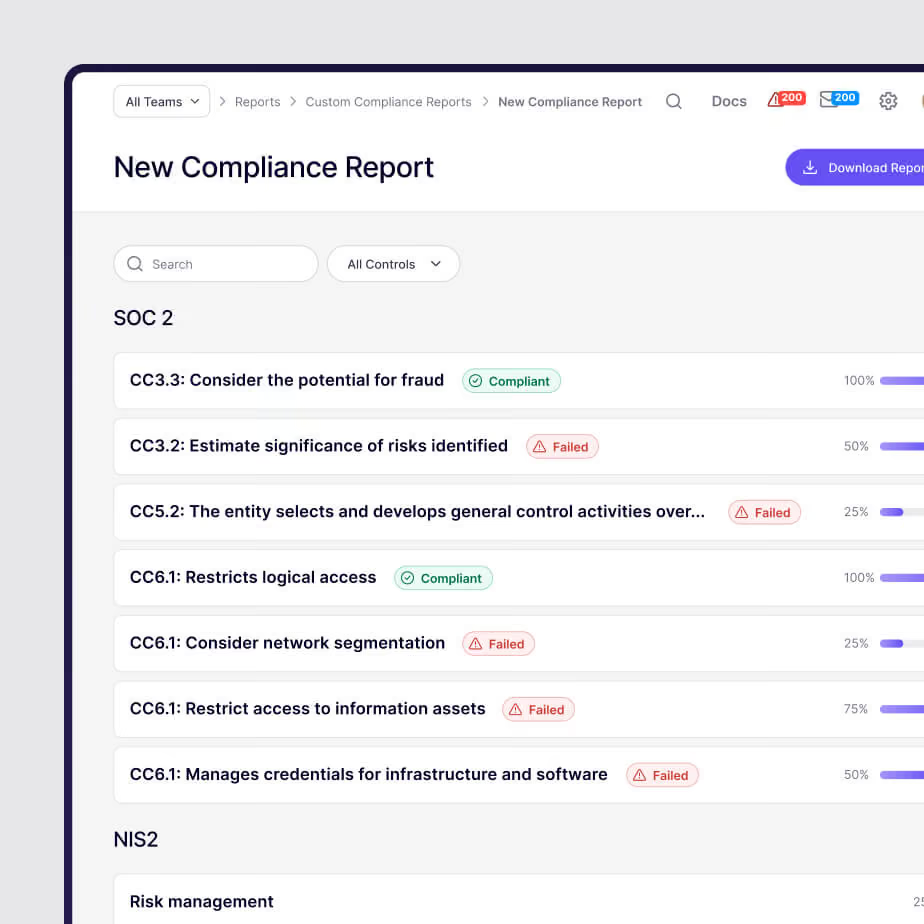
Prouvez-le rapidement : Exportez des rapports prêts pour l'audit à destination des auditeurs, évaluateurs et responsables de l'accréditation en quelques minutes.
Livrez sans friction : Des flux de travail axés sur les développeurs pour GitHub, GitLab, Bitbucket, Azure DevOps et la CI/CD.
Au niveau fédéral américain : certifié FedRAMP de classe C (modéré), hébergé sur AWS GovCloud.
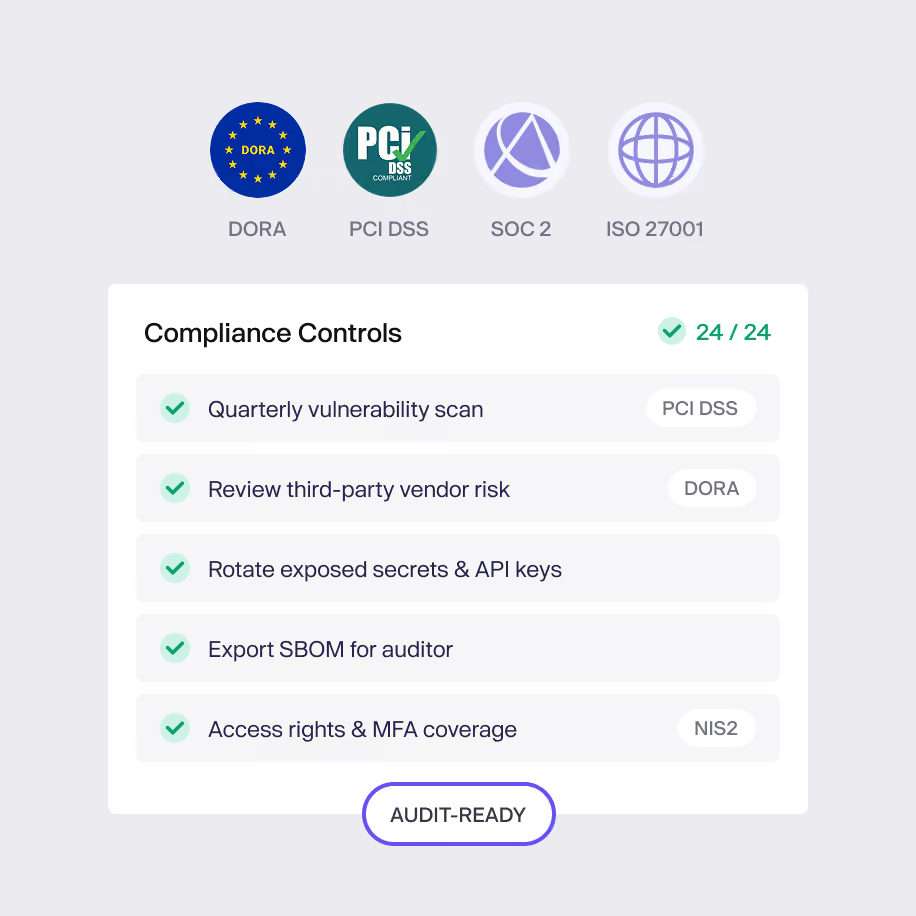
Conformité sans effort
Que vous répondiez aux normes ISO 27001, NIST ou à un cadre national, la conformité est indispensable dans le secteur public. Aikido associe les résultats aux contrôles sur lesquels vous êtes audités et conserve les preuves prêtes à l'emploi.
Automatisez les SBOMs, les vérifications de licences OSS et la production de preuves prêtes pour l'audit
Mappez les résultats sur les normes NIST SP 800-53 (incluant RA-5), SOC 2 et ISO 27001
Fournissez des preuves claires aux partenaires, auditeurs et régulateurs
Réduisez les coûts de conformité grâce aux contrôles et rapports intégrés
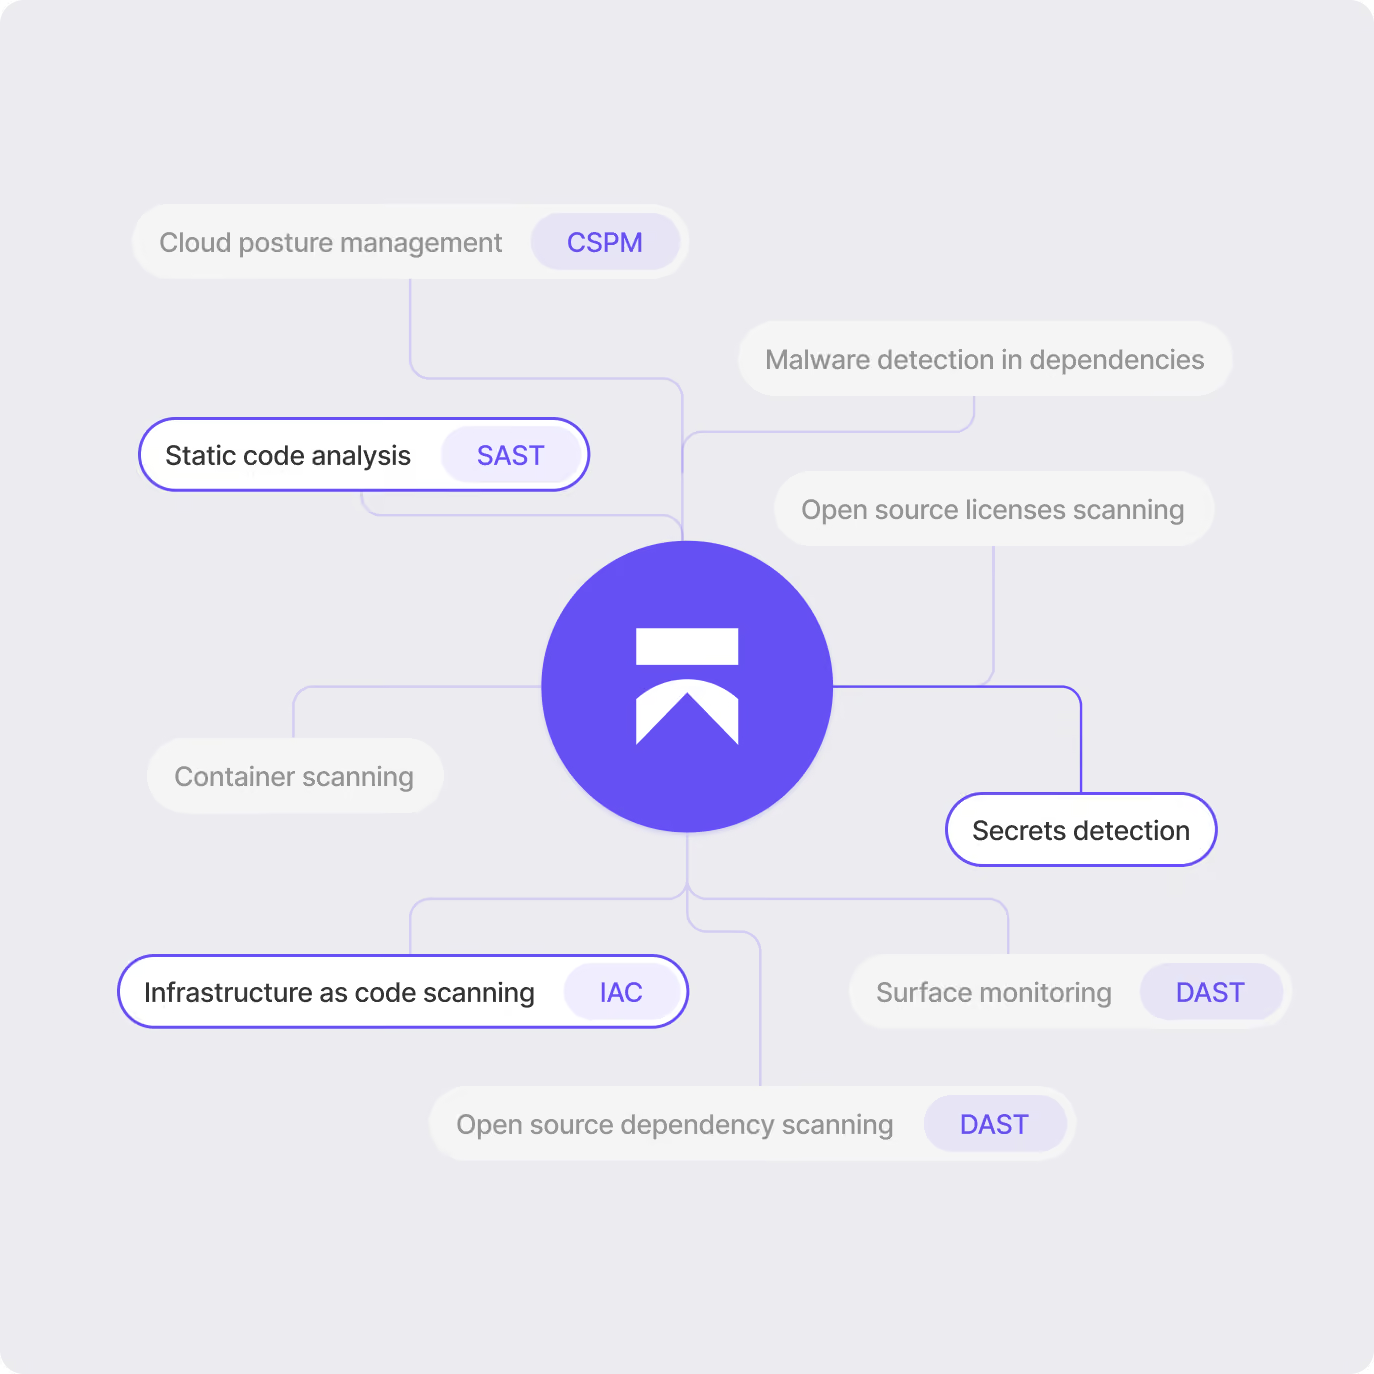
Les vulnérabilités connues exploitées et accessibles sont traitées en premier
Dans le secteur public, la crédibilité est primordiale. Aikido vous aide à respecter les normes de sécurité les plus strictes sans ralentir les livraisons.
KEV en premier : Les vulnérabilités connues et exploitées sont placées en haut de la file d'attente, permettant aux équipes de corriger ce que les attaquants utilisent réellement.
Du code au cloud : SAST, SCA, secrets, IaC, conteneurs et sécurité du cloud, triés dans une file d'attente unique et priorisée
95 % de bruit en moins : Moins de faux positifs, une correction plus rapide et plus de temps libéré pour les développeurs.
Un pentest IA entièrement sous votre contrôle
Du pentest IA continu qui garde votre code on-prem.
La finance, la santé et l'industrie pharmaceutique déploient en continu, mais la conformité exige des pentests réguliers et votre code ne peut pas quitter le réseau. Aikido Machine réalise en continu des pentests sur chaque déploiement, valide l'exploitabilité, génère des correctifs et re-teste la correction.
- Vos données restent locales
Le code source, les dossiers des clients et les résultats ne quittent jamais votre réseau, ce qui rend les tests en boîte blanche possibles pour une banque ou un hôpital.
- Rien à rationner
L'inférence s'exécute sur les propres GPU de l'Aikido Machine, sans coût de jeton.
- Des résultats acceptés par les auditeurs
Chaque résultat est fourni avec les traces permettant de le reproduire, ce qui vous permet de transmettre un problème avéré plutôt qu'un simple doute.
Pentest autonome pour les réseaux qui ne sont jamais connectés à Internet.
Les systèmes classifiés et critiques ne peuvent pas envoyer de code vers un cloud et ne peuvent souvent pas tolérer d'opérateurs externes à proximité. L'Aikido Machine s'exécute entièrement au sein de votre enclave, en mode air-gapped, avec ses propres modèles sur son propre matériel, garantissant qu'aucune donnée ne quitte le réseau.
- Totalement isolé (air-gapped)
L'Aikido Machine fonctionne sans aucune connexion sortante, et les mises à jour peuvent également être chargées à partir d'un appareil distinct, de sorte que même la mise à patch reste hors de votre réseau.
- Aucun goulot d'étranglement lié aux opérateurs
Les tests sont autonomes et s'exécutent sur votre matériel, ce qui vous évite d'attendre la planification et l'habilitation de pentesters externes.
- Conçu pour les sites déconnectés
La pile de pentest IA d'Aikido et les modèles dont elle a besoin s'exécutent localement, atteignant des emplacements inaccessibles aux outils cloud.
Testez les systèmes critiques sans que les données des citoyens ne sortent.
Les systèmes gouvernementaux détiennent les données personnelles des citoyens et fonctionnent souvent pendant des décennies. Des réglementations telles que le RGPD et FedRAMP exigent généralement que les données restent dans le pays et hors du cloud public, ce qui exclut la plupart des outils de pentest IA. L'Aikido Machine s'exécute entièrement sur votre propre infrastructure, vous permettant d'en bénéficier sans rien envoyer à l'extérieur.
- Les données restent dans la juridiction
Le code, les données et les résultats ne quittent jamais votre réseau, il n'y a donc aucune ambiguïté quant à leur lieu de traitement ou au pays où ils atterrissent.
- Conforme à vos obligations de test
FedRAMP, NIST 800-53 et CMMC exigent tous des tests d'intrusion réguliers. L'Aikido Machine les exécute en continu sur votre propre matériel, ce qui vous permet de rester couvert sans avoir à réserver un pentest externe à chaque cycle.
- Compatible avec les piles logicielles existantes
L'Aikido Machine teste aussi bien les systèmes modernes que les plus anciens, y compris des langages comme COBOL sur lesquels repose encore une grande partie de l'infrastructure publique.
- Un budget prévisible
Un tarif annuel unique couvre le matériel, le logiciel, le support et les réparations, sans coût par pentest ni frais de jetons à prévoir en cours d'année.
Options de déploiement multiples
SaaS commercial
Gratuit - Offres Enterprise
SaaS réglementé
FedRAMP
Déploiements souverains
US/EU
Support NIST 800-171
Isolé du réseau (Air Gapped)
Sur site (On-premises)

"Ce qu'Aikido propose, c'est de l'observabilité. Nous pouvons quantifier notre posture de sécurité, ce qui nous donne une feuille de route claire pour nos prochaines étapes."
Walid MahmoudIngénieur DevSecOps Senior
Fonctionnalités d'Aikido
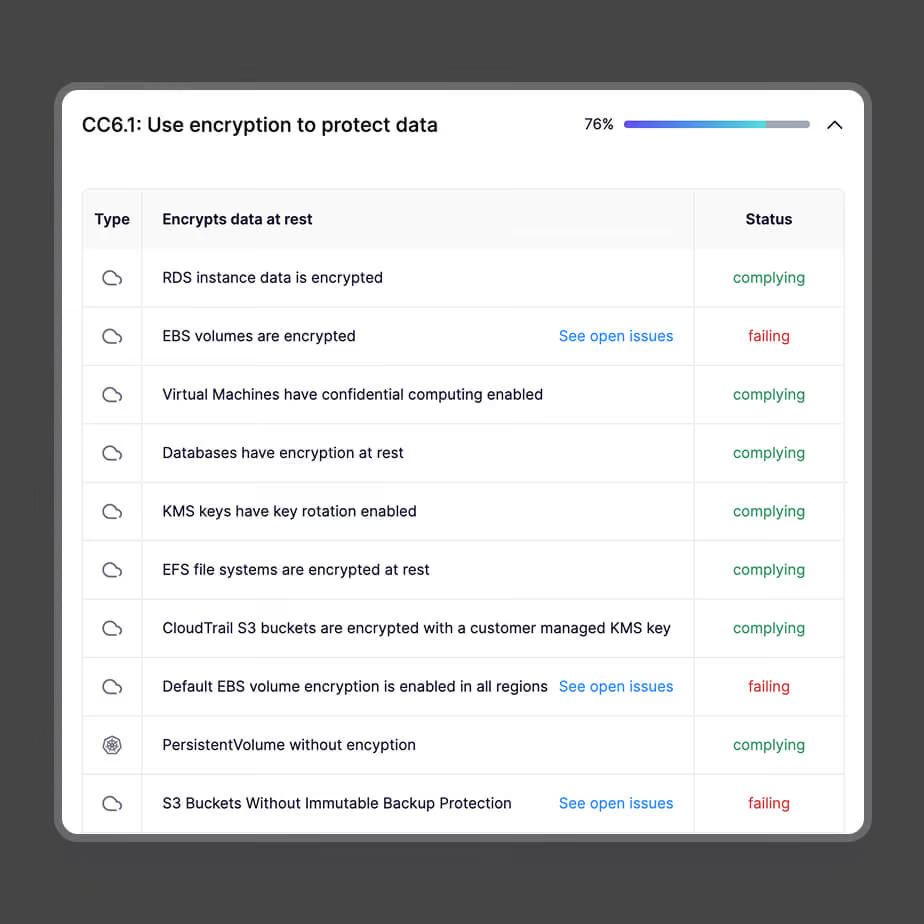
Automatisation de la conformité
Mappez les résultats sur SOC 2, ISO 27001, Top 10 OWASP et NIST SP 800-53 (RA-5), et exportez des preuves prêtes pour l'audit en quelques clics. La conformité se constitue en arrière-plan pendant que votre équipe continue de livrer.
Des preuves à la demande : SBOMs, résultats RA-5 et rapports de conformité exportables à tout moment.
Aligné sur les directives : Les résultats correspondent directement aux contrôles demandés par les évaluateurs.
Plus d'exportations manuelles répétées : Les rapports se génèrent d'eux-mêmes. Fini la gestion laborieuse des feuilles de calcul.
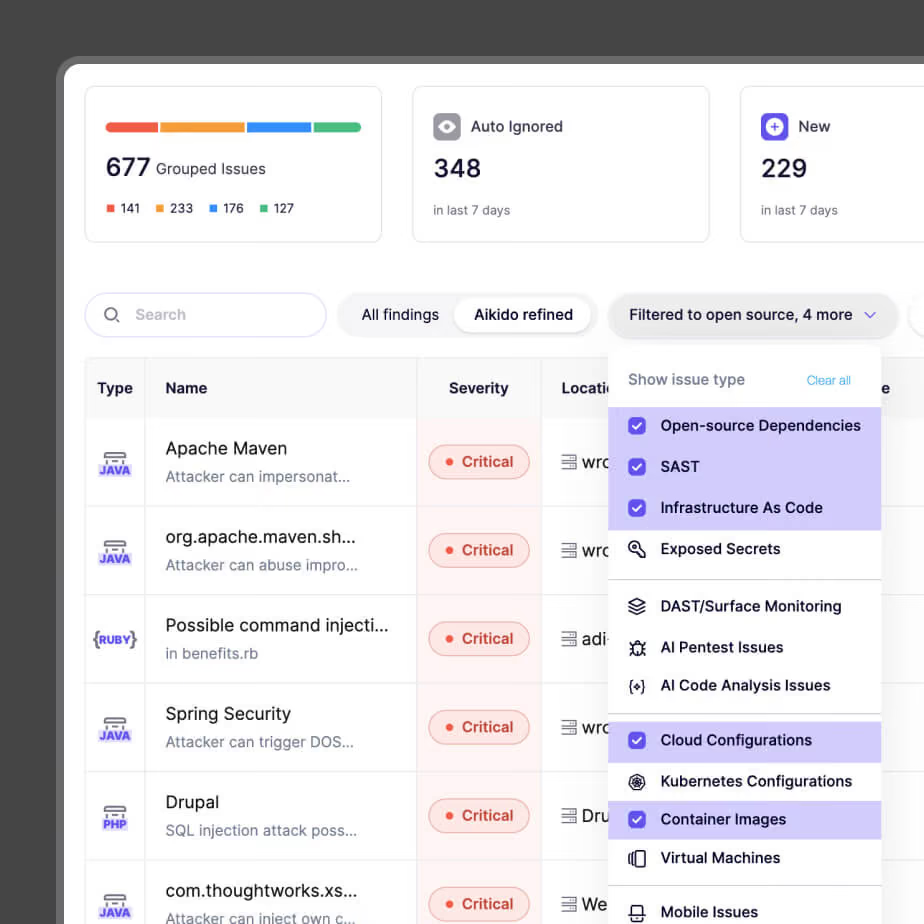
Une vue unique du code au cloud
Les agences disposent d'une vue d'ensemble sur tout ce qu'elles développent et exécutent, ainsi que d'une source de preuve unique. Aikido combine la posture cloud (CSPM), le SAST, le SCA, les secrets, l'IaC et les conteneurs au sein d'une seule plateforme, offrant ainsi aux agences une visibilité globale sur leurs activités et un point de référence unique pour les preuves.
Du code au cloud : Une plateforme unique pour l'ensemble du cycle de vie du développement (SDLC) et de votre empreinte cloud.
Analyse de l'exploitabilité : Nous signalons ce qui est réellement exploitable et écartons les faux positifs.
Un point de contrôle unique : Plus besoin d'assembler cinq outils spécialisés.
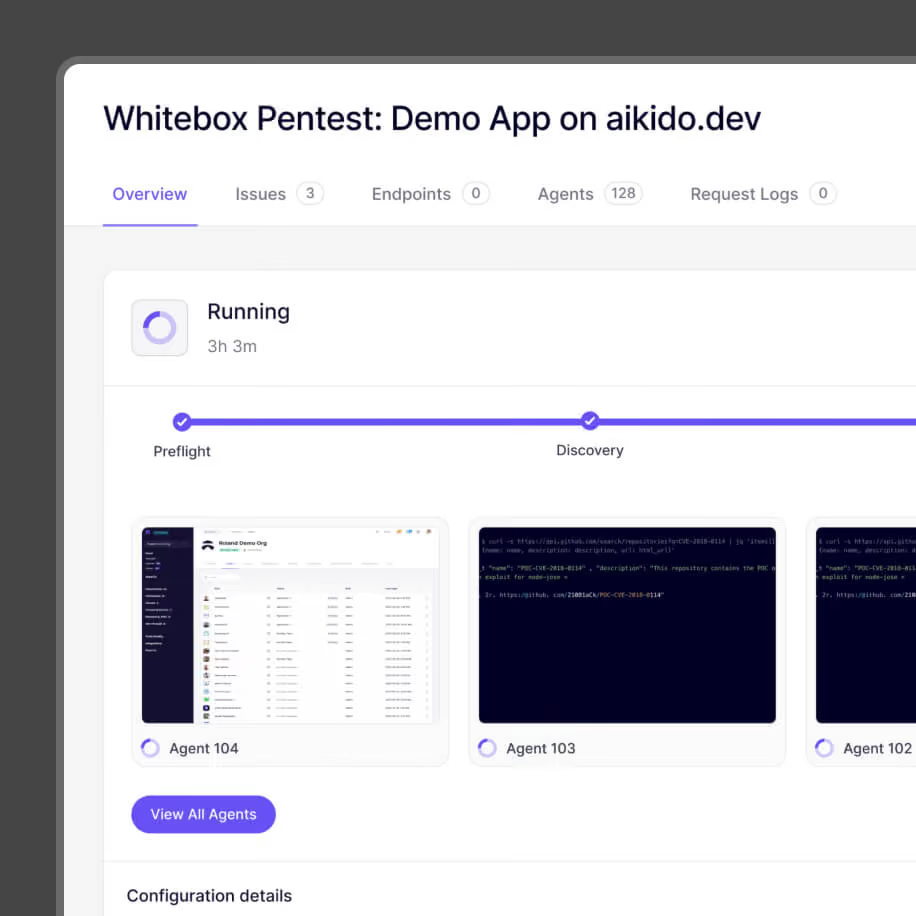
Pentest IA
Lancez un pentest avec des agents IA et obtenez un rapport de niveau audit en quelques heures, et non en quelques semaines.
En quelques heures, pas en semaines : Des résultats conformes aux exigences d'audit, sans délai de planification.
Fonctionne aussi en on-prem : The Aikido Machine permet d'effectuer des pentests au sein d'environnements isolés (air-gapped) et à haut risque.
Preuves incluses : Des résultats vérifiables à transmettre directement aux auditeurs.
Questions fréquentes

Aikido aligne ses résultats sur les normes NIST SP 800-53 (y compris RA-5), SOC 2 et ISO 27001, et a obtenu l'autorisation « Modérée » du programme FedRAMP. Les agences et les prestataires bénéficient d'exportations de données prêtes à être utilisées lors d'un audit.
Oui. La gestion des SBOM, l'alignement avec le SSDF et les preuves prêtes pour l'attestation transitent par une seule et même plateforme. Les prestataires prouvent ce qu'ils livrent, les agences vérifient.
Non. Les analyses s'exécutent dans des conteneurs temporaires détruits après l'analyse. Accès en lecture seule, en tout temps.
Oui. The Aikido Machine exécute l'intégralité de la plateforme on-prem, y compris le pentest IA. Les scanners locaux prennent en charge les configurations CI uniquement. Rien ne sort de votre périmètre.
Aikido prend en charge GovRAMP et les cadres réglementaires des États. La surveillance continue et les exportations de preuves correspondent aux contrôles demandés par les évaluateurs étatiques.
Sécurisez votre environnement dès maintenant.
Sécurisez votre code, votre cloud et votre runtime au sein d'un système centralisé.
Détectez et corrigez les vulnérabilités rapidement et automatiquement.