

Vous pouvez écrire du code sans outil de code review. Mais pourquoi le feriez-vous, alors que le bon outil vous permet d'avancer plus vite et de garder confiance dans ce que vous déployez ?
De nombreuses équipes s'appuient encore sur des revues manuelles ou sur des développeurs vérifiant leur propre travail. Selon le rapport 2026 d'Aikido sur l'état de l'IA dans la sécurité et le développement, c'est le cas de 73 % des équipes. La révision humaine aura toujours son importance, mais sur une grande base de code, elle est lente et il est facile de passer à côté de choses, ce qui explique précisément pourquoi l'automatisation a toute sa place. Et si l'IA vous aide déjà à écrire du code plus rapidement, la laisser vous aider à réviser ce code est la prochaine étape évidente.
Les outils qui valent la peine d'être utilisés aujourd'hui font bien plus que signaler des détails de style. Ils suggèrent des corrections, détectent les vulnérabilités de sécurité et analysent une modification par rapport au reste du dépôt pour repérer ce qu'elle pourrait casser. Nous avons testé les principales options et les avons décortiquées en fonction des profils auxquels elles correspondent réellement.
Vous trouverez ci-dessous un aperçu des meilleurs outils, suivi des sélections idéales pour les startups et les entreprises. Accédez directement à ce qui vous correspond :
- Les 5 meilleurs outils de code review pour les équipes agiles et les startups
- Les 3 meilleurs outils de code review pour les équipes de développement en entreprise
Que sont les outils de code review ?
Les outils de code review aident les équipes de développement à détecter les bugs, les failles de sécurité et tout ce qui s'écarte de leurs normes avant le déploiement. En 2026, cela va bien au-delà de la simple recherche de mauvais code : ils utilisent l'IA pour suggérer des corrections, signaler des vulnérabilités et analyser des modèles à travers les dépôts afin de repérer les problèmes avant qu'ils n'atteignent la production. Comme la plupart d'entre eux s'intègrent à votre système de contrôle de version et à vos IDE, les réviseurs commentent, approuvent et génèrent des analyses sans quitter l'environnement dans lequel ils travaillent déjà.
Comment choisir les outils de code review pour votre workflow
Le bon choix dépend de votre flux de travail, de votre stack et de la manière dont vos ingénieurs collaborent. Six points à peser :
1. Intégration avec votre stack existante. Un bon outil s'intègre à votre écosystème, qu'il s'agisse de GitHub, GitLab, Bitbucket ou d'un pipeline CI/CD auto-hébergé, sans vous demander de changer votre façon de travailler. S'il faut des semaines pour le prendre en main, continuez à chercher.
2. Assistance par IA et automatisation. Les outils utiles détectent les failles logiques, suggèrent des améliorations et réduisent la fatigue liée aux révisions en apprenant votre base de code et votre contexte au lieu de se contenter d'exécuter des règles statiques.
3. Personnalisation et contexte. Chaque équipe a ses propres conventions et son architecture. Les meilleurs outils vous permettent d'encoder ces règles pour que les révisions restent hautement pertinentes.
4. Expérience de collaboration. Recherchez des discussions en fil, des commentaires en ligne et une révision asynchrone, qui sont primordiaux pour les équipes distribuées.
5. Évolutivité et performance. À mesure que les dépôts grandissent, l'outil doit être capable de gérer de grands diffs, des monorepos et des pull requests simultanées sans ralentir votre pipeline.
6. Prise en charge des normes de sécurité. Les équipes évaluent désormais la conformité et la posture de sécurité, et pas seulement la propreté de la syntaxe. L’outil adéquat applique des référentiels tels que le Top 10 OWASP, les CWE et les benchmarks CIS, ou vos propres normes internes, et signale les schémas non sécurisés, les risques liés aux dépendances et les violations de politiques lors de la review afin qu’ils ne passent pas en production.
Les 7 meilleurs outils de code review de 2026
1. Aikido Security
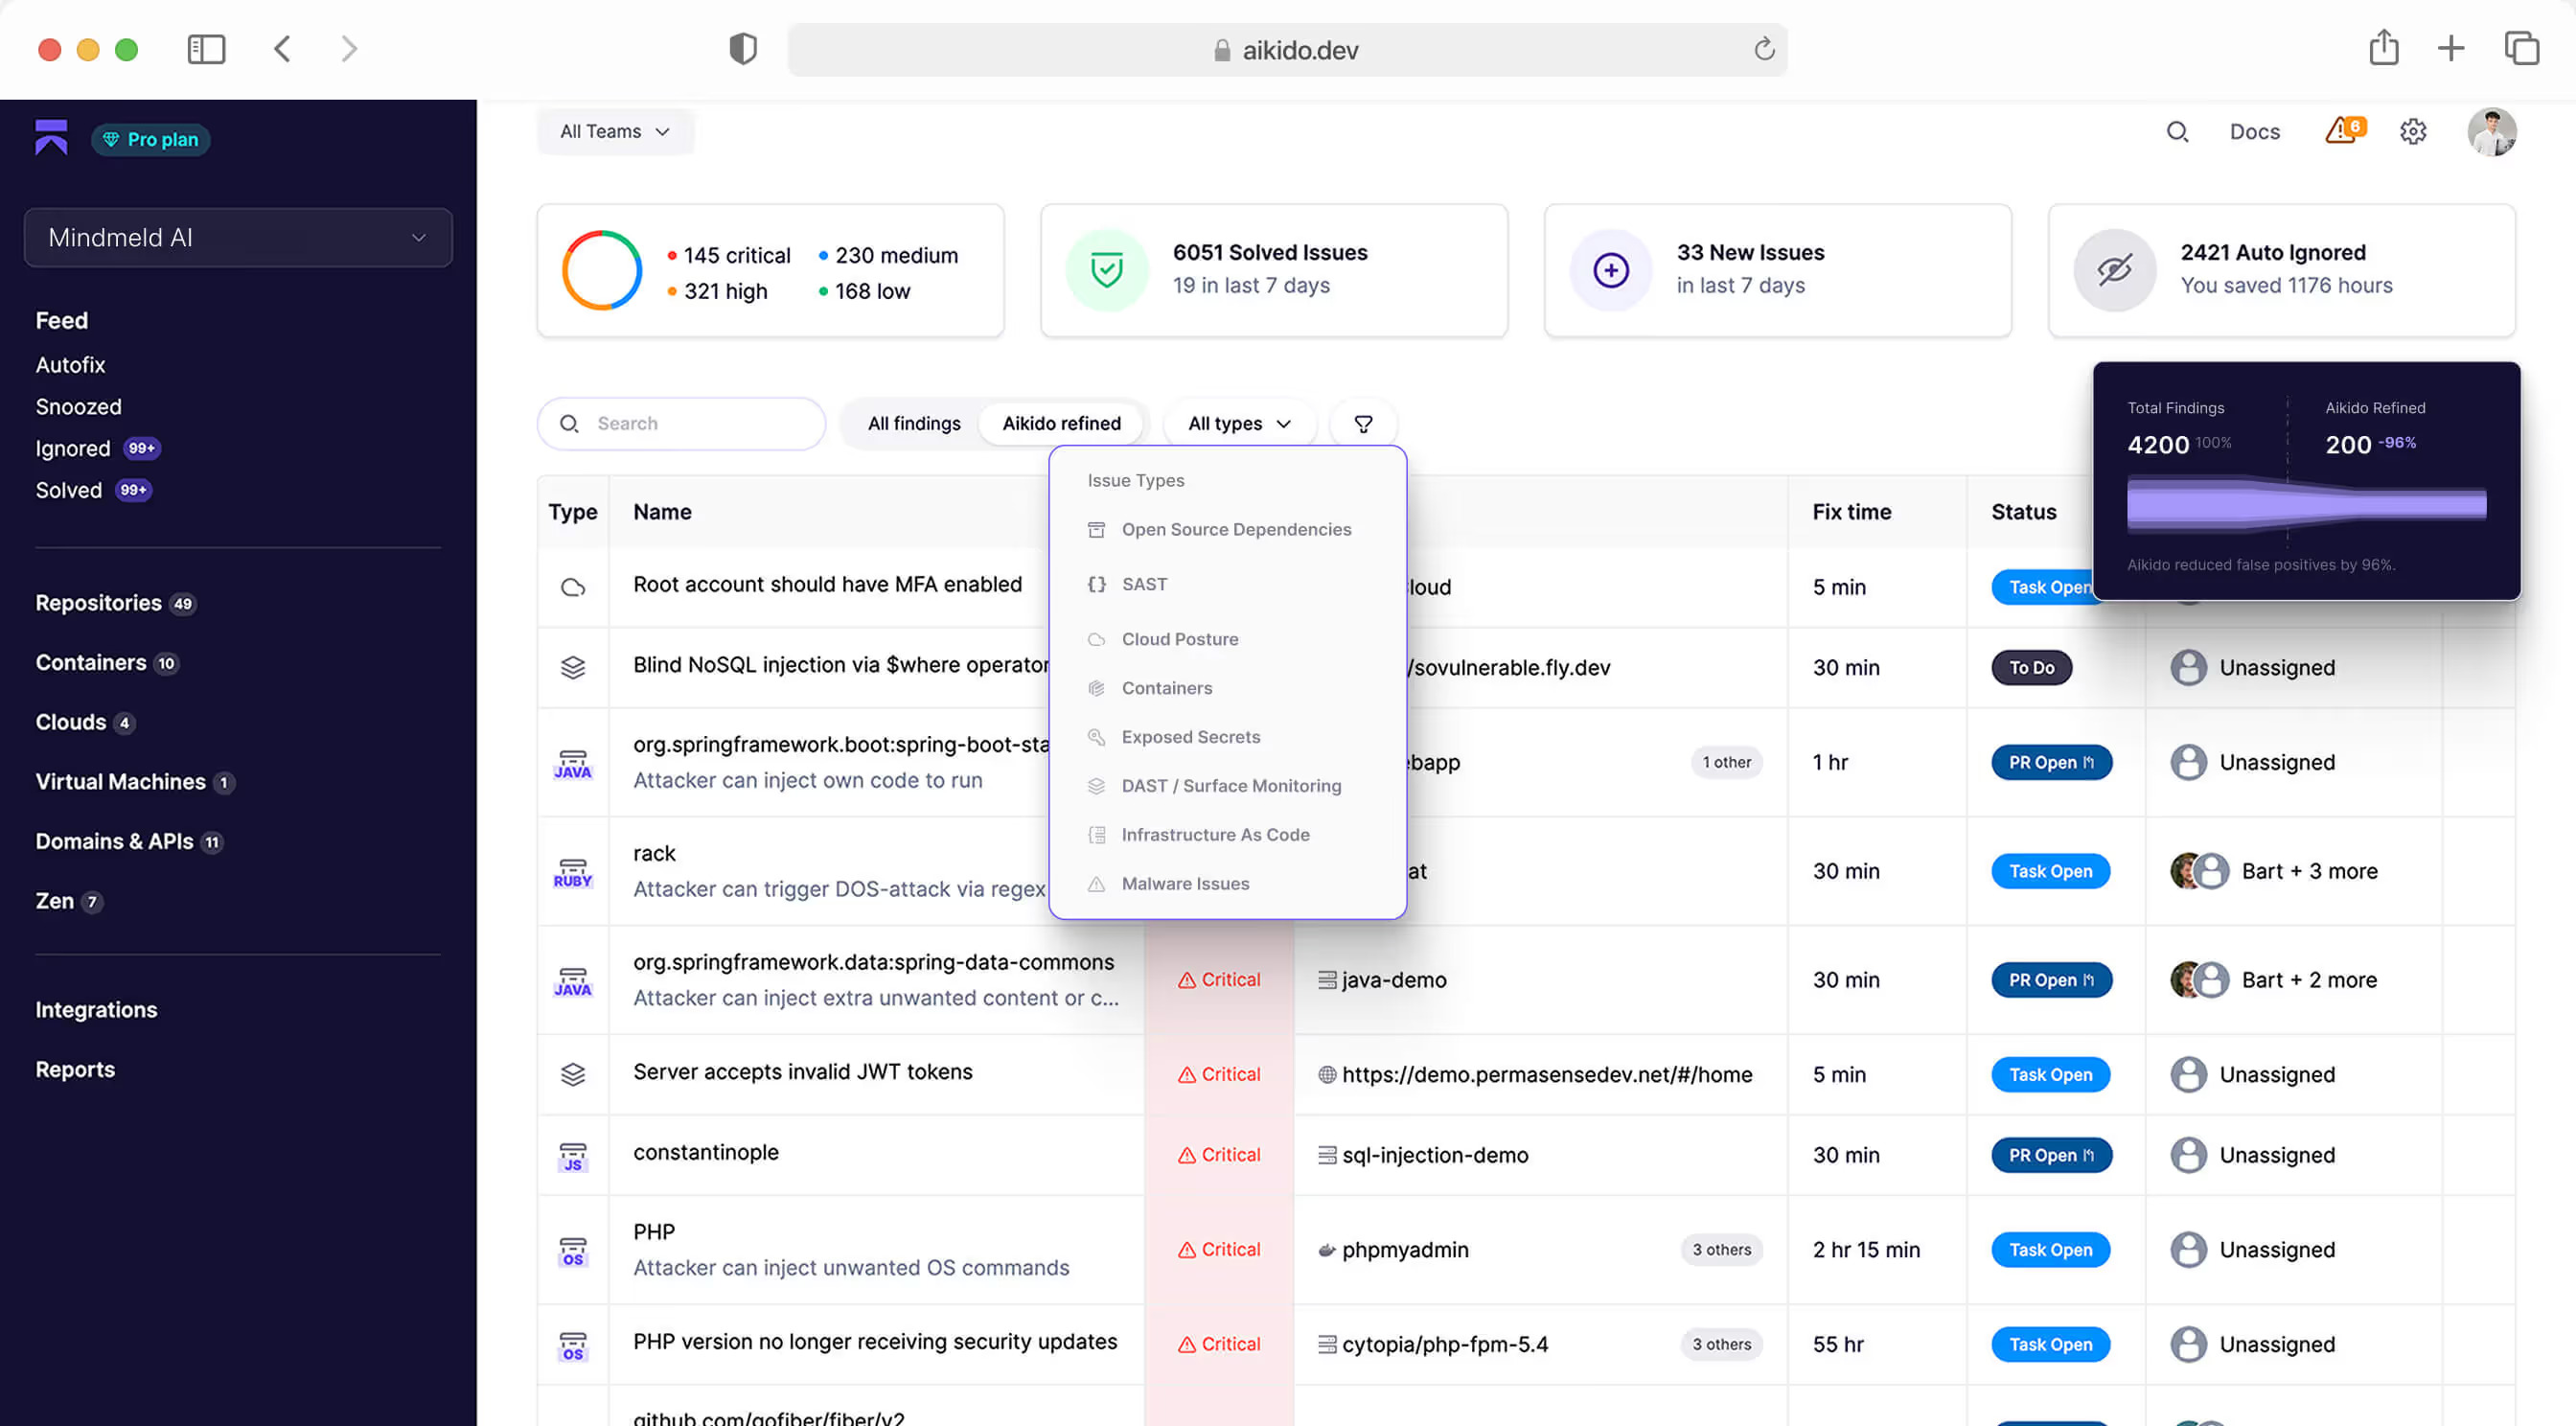
Aikido Security examine chaque pull request et sécurise son contenu, grâce à trois produits qui interviennent à différents niveaux de profondeur. Code Quality gère la review quotidienne. Deep PR Review effectue un raisonnement complet par IA sur chaque pull request dès son ouverture. Code Security Audit applique ce même raisonnement au code que vous avez déjà déployé. Ces trois solutions s’exécutent dans votre outil de gestion de versions et vos IDE, en analysant chaque modification par rapport à l’ensemble de la codebase plutôt que de se limiter au diff.
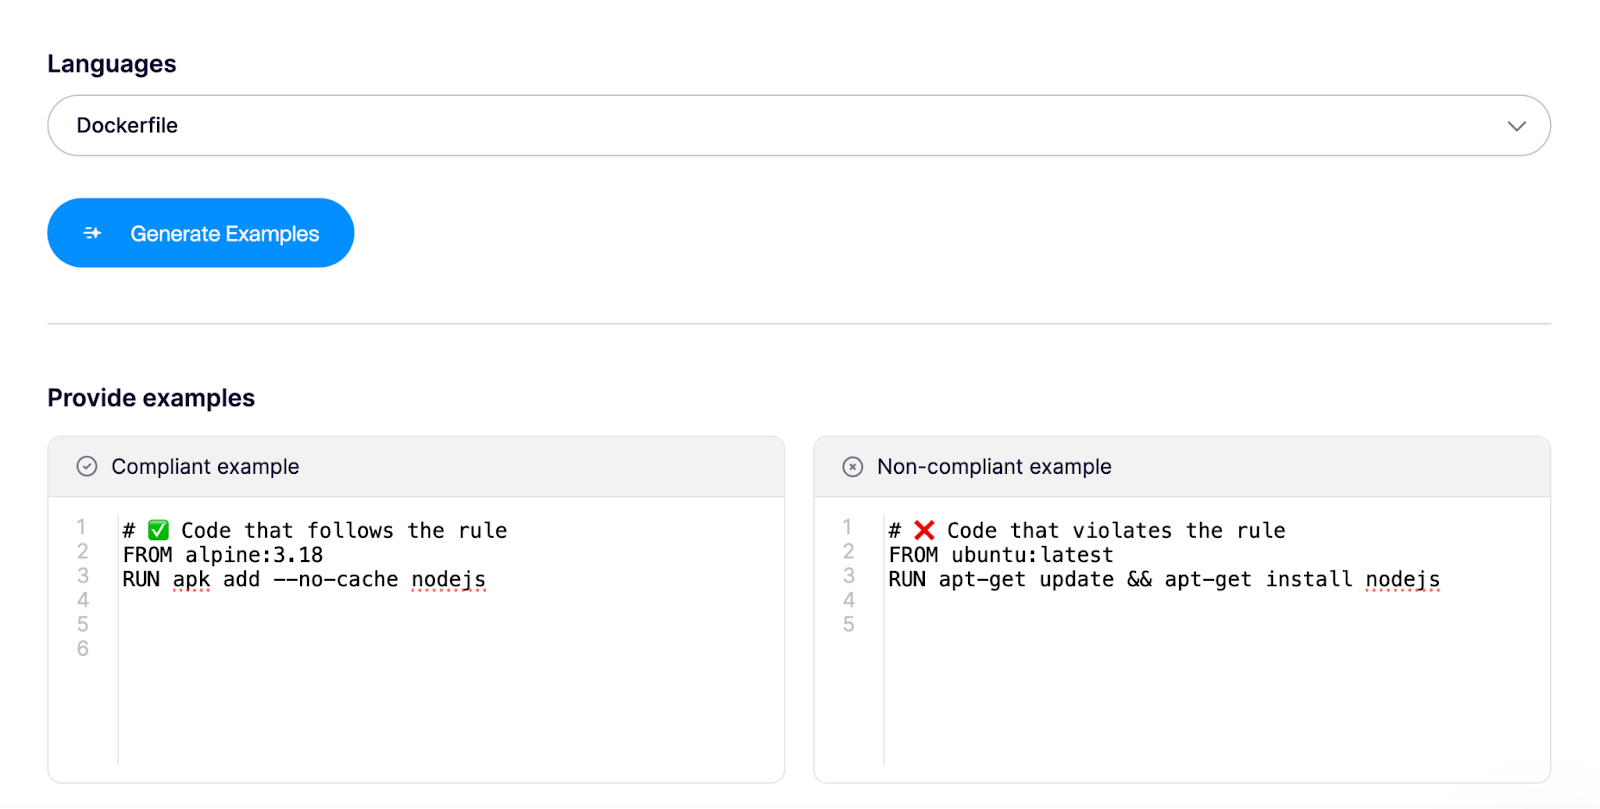
Code Quality génère des commentaires inline sur les PR et des correctifs en un clic pour chaque modification, avec des règles personnalisées et prédéfinies que vous appliquez à l’ensemble de l’équipe. Connectez un dépôt et l’outil s’exécute avec des paramètres par défaut intelligents, sans configuration requise. Il apprend de votre codebase grâce aux reviews précédentes, de sorte que les commentaires adressés aux développeurs méritent d’être lus. Supposons que vous souhaitiez une règle n’autorisant que les images de base Alpine dans les Dockerfiles : vous la créez en fournissant des exemples conformes et non conformes, et Code Quality l’applique en plus des meilleures pratiques du secteur.
Par exemple, si vous souhaitez une règle qui dit :
Autoriser uniquement les images de base Alpine dans les Dockerfiles comme images de base
Vous pouvez simplement en créer un en fournissant des exemples conformes et non conformes afin que le module de qualité de code d'Aikido sache ce qu'il doit rechercher en plus des meilleures pratiques de l'industrie.
Deep PR Review lit chaque pull request comme le ferait un ingénieur senior disposant d’un temps illimité. Avant de signaler le moindre problème, l’outil prend en compte l’intégralité de votre codebase, les dépôts associés, les résultats statiques existants et les commentaires déjà présents sur la modification. C’est ce contexte qui lui permet de raisonner sur la logique métier et de détecter les failles de contrôle d’accès telles que les IDOR pendant que la pull request est encore ouverte, bien au-delà de ce qu’un linter ou une vérification humaine rapide permettrait de voir.
Code Security Audit applique ce même raisonnement au code que vous avez déjà déployé, en suivant le flux de données et les contrôles de permissions entre les services pour identifier là où la logique dysfonctionne. L’outil associe des bugs à la sévérité individuellement faible pour former le chemin d’escalade de privilèges global auquel ils aboutissent, soit le type d’exploit en plusieurs étapes qu’un attaquant construirait réellement. Chaque résultat indique ce qui est exploitable et comment y accéder, avec une traçabilité complète du raisonnement.
La couverture de code vous permet d'importer la couverture de test depuis GitHub Actions et de la suivre parallèlement à vos résultats en matière de sécurité et de qualité. Identifiez les dépôts insuffisamment testés, parcourez les fichiers non couverts ligne par ligne et observez l'évolution de la couverture à mesure que vous ajoutez des tests. Lorsqu'une analyse ou une vérification d'PR s signale un fichier, vous pouvez vérifier au même endroit si ce fichier a bien été testé. En savoir plus
Pourquoi les développeurs apprécient Aikido :
Chaque organisation écrit du code différemment, et Aikido apprend à connaître le vôtre. Vous lui transmettez les normes de code, les meilleures pratiques et les exceptions de votre équipe, afin que les reviews reflètent la manière dont votre équipe travaille réellement. Vous pouvez ajouter du contexte tel que :
"Nous stockons les dates au format UTC dans la base de données, mais nous les affichons toujours dans l'heure locale de l'utilisateur ; toute la logique de conversion se trouve dans utils/timezone.js, ne signalez donc pas les conversions de fuseau horaire comme redondantes."
Vous pouvez également ajuster ce contexte par dépôt. Comme Code Quality est agnostique en matière de système et de langage, vous examinez, commentez et approuvez les modifications directement au sein de votre environnement.

Avantages :
- Une review par IA qui analyse la logique métier et le contrôle d’accès, détectant les IDOR et les permissions défectueuses qu’un linter ou une vérification humaine rapide rate, avec des conseils de correction en ligne.
- Des règles personnalisées au format Opengrep qui restent cohérentes sur des centaines de dépôts, de sorte que les mêmes normes s’appliquent à un seul service ou à l’ensemble de votre parc.
- Faux positifs réduits jusqu’à 95 % grâce à un tri intelligent.
- Des plugins d’IDE pour VS Code, Cursor, Windsurf, JetBrains, Android Studio et Visual Studio, afin que les retours parviennent aux développeurs là où ils travaillent déjà.
- La review ne s’arrête pas à la pull request : les dépendances, le cloud et le runtime sont pris en charge au sein de la même plateforme.
- Une tarification forfaitaire incluant 10 utilisateurs et sans frais cachés pour le support, l’utilisation ou les lignes de code.
Avis des clients :
- « Un outil révolutionnaire pour une approche de sécurité « shift left » » – Un évaluateur G2
- « Installation rapide (en quelques minutes), support humain (pas de bots) et une solution fantastique. » – Un évaluateur G2
- « Aikido fait gagner des centaines d'heures aux développeurs en détectant et en filtrant » – Gartner
- Beaucoup notent qu'il réduit considérablement la fatigue liée aux revues et aide les développeurs juniors à apprendre les meilleures pratiques grâce à des explications détaillées dans les PRs.
En résumé, Aikido vous fait gagner du temps et de l'argent, comme vous l'attendez de votre code review.
{{pentest}}
2. Graphite
Graphite est une plateforme conçue pour simplifier les revues de code, en particulier pour les équipes utilisant GitHub. Sa fonctionnalité de pull requests empilées permet aux équipes de diviser les changements complexes en mises à jour plus petites et plus gérables pour des revues plus simples et des approbations plus rapides.
La plateforme offre des outils pour minimiser les changements de contexte et maintenir la concentration pendant le processus de revue.
Pourquoi les développeurs apprécient Graphite :
Les développeurs se tournent vers Graphite car il introduit des mécanismes de revue avancés sans perturber les workflows Git existants.
Sa fonctionnalité phare, le “workflow de pull requests empilées” — permet aux développeurs de diviser les grandes fonctionnalités en morceaux plus petits et révisables. Au lieu de soumettre une PR massive, Graphite vous permet de créer des changements incrémentiels qui s'appuient les uns sur les autres en utilisant des commandes comme gt create, gt modify et gt sync.
Avantages :
- Propose des PR empilées pour décomposer les modifications complexes, accélérant ainsi les approbations.
- Affiche une vue côte à côte pour centraliser toutes les informations, réduisant les distractions.
- Présente un design plus simple qui met rapidement en évidence les bugs et les problèmes potentiels.
- Inclut des vérifications de merge qui valident les standards de qualité avant de merger le code.
- S'intègre en toute transparence avec GitHub pour une utilisation facile des outils existants.
Inconvénients :
- Les PR empilées peuvent représenter une courbe d'apprentissage pour les équipes habituées aux workflows Git traditionnels.
- Compatibilité limitée en dehors de GitHub.
- Une communauté plus petite signifie moins d'intégrations tierces.
Avis des clients :
“J'ai tellement apprécié l'utilisation de Graphite que j'ai écrit ma propre intégration Emacs pour celui-ci” - Étude de cas Graphite.
Tarification : Gratuit pour les projets personnels, à partir de 20 $ par utilisateur/mois pour les plans payants.
3. CodeRabbit
CodeRabbit est un outil de code review basé sur l'IA qui vise à fluidifier le processus de code review pour les équipes de développement. Il offre un feedback automatisé, une collaboration rapide et des règles personnalisables pour répondre aux standards de projet. Grâce à son intégration avec les Pull requests, les IDE et la CLI, CodeRabbit s'adapte au contexte des développeurs dans leur production de code.
Pourquoi les développeurs apprécient CodeRabbit :
Les développeurs apprécient CodeRabbit pour sa précision et son rapport signal/bruit. De plus, son UX native à GitHub donne l'impression qu'il s'agit d'une extension du workflow de PR, et non d'un relecteur externe.
CodeRabbit utilise des modèles d'apprentissage automatique avancés, entraînés sur un vaste ensemble de données de code, pour fournir un feedback très précis et pertinent. Cependant, il est conçu pour compléter, et non remplacer, la revue humaine.
Avantages :
- Les revues basées sur l'IA fournissent un feedback ligne par ligne, aidant à repérer les bugs et à suggérer des améliorations.
- Les revues étape par étape détectent les problèmes tôt en analysant les modifications de code à chaque commit.
- Les suggestions validables permettent aux développeurs d'apporter des modifications directement dans l'outil.
- Des règles de revue personnalisables définies selon les standards spécifiques du projet.
- L'intégration GitHub assure un workflow fluide.
Inconvénients :
- La tarification pourrait ne pas convenir aux petites équipes ou aux développeurs individuels.
- Les suggestions peuvent parfois manquer de contexte suffisant pour être entièrement fiables.
- Les problèmes de performance, tels que des ralentissements occasionnels, peuvent interrompre le processus de révision.
- L'interface peut sembler peu intuitive pour certains utilisateurs, rendant la navigation délicate.
Avis des clients :
- « Les développeurs soulignent l'intégration propre de Coderabbit à GitHub, son feedback IA contextuel et sa capacité à détecter les bugs logiques subtils que les linters conventionnels manquent. » – avis G2
- Un utilisateur sur Apidog a essayé Coderabbit et a trouvé sa courbe d'apprentissage douce.
Tarification:
Gratuit pour la synthèse de PR, à partir de 15 $ par utilisateur/mois pour les fonctionnalités payantes.
4. SonarQube Serveur
SonarQube est l'un des outils de code review leaders qui aide les développeurs à maintenir leur code propre et sécurisé. Il met en évidence des problèmes tels que les points faibles, les code smells et la dette technique à travers de nombreux langages de programmation.
Grâce à une intégration facile dans les pipelines CI/CD, il maintient la qualité du code à chaque étape du développement. Les tableaux de bord et rapports clairs de SonarQube permettent aux équipes de suivre facilement les progrès et de se concentrer sur les améliorations clés.
Pourquoi les développeurs apprécient SonarQube :
Les développeurs aiment et font confiance à SonarQube pour deux raisons principales :
- C'est un outil d'analyse statique éprouvé. Il existe depuis plus d'une décennie.
- L’outil repose sur l’open source. Cette ouverture permet aux équipes de l’auto-héberger, de le personnaliser et de l’étendre pour l’adapter à leurs propres workflows et besoins de conformité sans dépendance vis-à-vis d’un fournisseur (vendor lock-in).
Avantages :
- Identifie les bugs, les vulnérabilités et les code smells dans divers langages.
- S'intègre aux outils CI/CD comme Jenkins, Azure DevOps et GitLab CI pour des vérifications automatisées.
- Des portes de qualité personnalisables réduisent la dette technique en définissant des règles de merge/déploiement.
- Les tableaux de bord suivent les tendances et mettent en évidence les domaines à améliorer.
- Prend en charge plus de 25 langages de programmation.
- Open source avec une large communauté qui contribue des plugins et des extensions.
Inconvénients :
- Trop complexe pour les projets ou les équipes de petite taille.
- La configuration nécessite du temps et une expertise technique, en particulier pour les versions auto-hébergées.
- Certaines fonctionnalités sont limitées sans intégration d'outil CI.
- Peut être gourmand en ressources, nécessitant une infrastructure serveur plus robuste pour les grands projets.
Avis des clients :
Les avis sur SonarQube sont mitigés. Certains ne jurent que par lui, d'autres le détestent :
- Un utilisateur de Reddit a déclaré : “SonarQube est une véritable merde.”
- Un évaluateur de conseils logiciels a déclaré : “Parfait pour détecter la couverture des tests unitaires”
À vous de décider.
Tarifs :
- Gratuit avec des fonctionnalités limitées pour les développeurs qui souhaitent l'essayer.
- Les plans d'équipe sont payants et commencent à 32 $ par mois.
5. Snyk
Snyk est un outil de sécurité conçu pour les développeurs, visant à identifier et à corriger les vulnérabilités dans le code et les dépendances. Il s'intègre avec des outils populaires, offrant une analyse en temps réel et une analyse open source pour renforcer la sécurité des projets. Grâce à sa conception simple et son approche proactive, Snyk simplifie la gestion des vulnérabilités pour les équipes de toutes tailles, bien que les grandes organisations puissent trouver ses fonctionnalités limitées.
Pourquoi les développeurs aiment Snyk :
Les développeurs apprécient Snyk car il intègre la sécurité directement dans le flux de travail de développement.
Avantages :
- Fonctionne en toute transparence avec des outils comme les IDE et les pipelines CI/CD pour s'adapter aux workflows existants.
- Se concentre sur la sécurité open source en analysant les dépendances.
- L'analyse en temps réel sécurise les projets en détectant rapidement les problèmes.
- Une interface simple rend l'intégration rapide et facile, même pour les nouvelles équipes.
Inconvénients :
- Peut générer des faux positifs, ce qui peut créer des alertes inutiles et ralentir les processus.
- Le coût peut être élevé pour les grandes équipes, en particulier celles nécessitant une utilisation intensive.
- Les fonctionnalités de reporting peuvent manquer de la profondeur nécessaire pour des analyses et des insights détaillés.
- Certaines intégrations avec des outils tiers peuvent sembler limitées.
Avis des clients :
Les reviews de Snyk suscitent des avis mitigés. Certains ne jurent que par lui, d’autres le maudissent :
- Un utilisateur de Reddit a déclaré : “Nous utilisons Snyk dans notre pipeline et il signale tellement de choses que les développeurs ont juste dit 'tant pis' et ont mis allow_failure: true pour pouvoir continuer à faire des builds.”
- Un autre se demande si le prix en vaut la peine.
Tarifs :
- Gratuit pour les développeurs individuels
- Le plan d'équipe commence à 25 $ par utilisateur/mois avec un minimum de 5 utilisateurs et un maximum de 10
6. Qualité Codacy
Codacy est un outil flexible conçu pour aider les équipes à améliorer la qualité du code grâce à des revues automatisées et la prise en charge de nombreux langages de programmation.
Il se positionne comme un outil tout-en-un pour garantir la qualité, la sécurité et la maintenabilité sur l'ensemble des pull requests et des branches. Il convient parfaitement aux équipes souhaitant adapter l'analyse de code à leurs besoins.
Cependant, il présente quelques inconvénients, tels que des fausses alertes occasionnelles et un coût élevé à grande échelle, ce qui pourrait le rendre moins favorable pour certains utilisateurs.
Pourquoi les développeurs apprécient Codacy :
Les développeurs apprécient Codacy pour sa large prise en charge des langages et des règles, car les équipes avec plusieurs piles technologiques peuvent appliquer des contrôles de qualité cohérents sur l'ensemble de leurs projets sans jongler avec des outils distincts.
De nombreux utilisateurs soulignent que Codacy accélère les boucles de rétroaction et aide à garantir la qualité à grande échelle.
Avantages :
- Offre une interface claire et facile à naviguer qui convient aux équipes de toutes tailles.
- Fonctionne avec divers langages de programmation.
- Permet aux équipes d'ajuster les règles d'analyse de code pour répondre aux besoins spécifiques des projets.
- S'intègre avec les outils CI/CD tels que GitHub et GitLab pour un feedback en temps réel.
- Automatise les revues en commentant les pull requests.
Inconvénients :
- Ne prend pas en charge les vérifications pre-commit en local.
- Signale occasionnellement des faux positifs, provoquant des alertes inutiles.
- La tarification peut être élevée pour les grandes équipes.
- Certaines fonctionnalités manquent de directives détaillées.
- Les versions on-premise peuvent rencontrer des problèmes de performance occasionnels, tandis que la version cloud est plus fiable.
Avis des clients :
La plupart des avis publics sur Codacy ont en moyenne 2 ans, mais les voici :
- « Le code review automatisé me vient à l'esprit lorsque je pense aux aspects que j'apprécie le plus. » – Gartner peer insights
- « J'apprécie les quality gates » – Avis G2
Tarifs :
- Gratuit pour les projets open source et les développeurs individuels.
- Les forfaits d'équipe commencent à 21 $ par utilisateur/mois.
7. CodeAnt AI
CodeAnt AI combine automatisation et flexibilité, offrant des outils pour détecter, corriger et optimiser le code efficacement. Ses intégrations et son feedback en temps réel en font une option solide pour les équipes visant à améliorer leur productivité.
Pourquoi les développeurs apprécient CodeAnt AI :
Les développeurs sont attirés par CodeAnt AI car il offre un code review augmenté par l'IA de bout en bout, combinant qualité du code, sécurité et contexte au niveau de la PR, le tout sur une seule plateforme.
Parce que son moteur d'IA comprend les arbres syntaxiques abstraits (AST) et connecte le contexte du code à travers les modules, il peut détecter les problèmes que les linters isolés ou les scanners basés sur des règles manquent souvent.
Avantages :
- Détecte et corrige automatiquement les problèmes courants, ce qui permet de gagner du temps sur les revues de code.
- Fonctionne avec les IDE et les outils CI/CD populaires comme GitHub et Bitbucket.
- Fournit un feedback immédiat lors des pull requests.
- Permet aux utilisateurs d'ajuster les règles d'analyse pour correspondre aux standards de codage spécifiques.
- Optimise le code pour supporter la scalabilité des applications qui anticipent une croissance.
Inconvénients :
- Les fonctionnalités avancées ont un coût.
- Se concentre sur les opérations basées sur le cloud, limitant les options d'analyse hors ligne ou locale.
- Des directives complexes rendent difficile l'utilisation complète de toutes les fonctionnalités.
- Des faux positifs occasionnels peuvent survenir.
Avis des clients :
“CodeAnt.ai a fondamentalement amélioré notre approche des revues de code.” – Évaluateur G2.
Tarifs :
- Le plan de base commence à 12 $ par utilisateur/mois.
- Le plan Premium commence à 25 $ par utilisateur/mois.
8. Kodus
Kodus est un outil de code review open source basé sur l'IA, conçu pour les équipes d'ingénierie qui souhaitent plus de contrôle sur le fonctionnement des revues automatisées. Au lieu de contraindre les équipes à un modèle unique ou à un style de revue fixe, Kodus est agnostique au modèle et prend en charge le Bring Your Own Key, permettant ainsi aux équipes de choisir le fournisseur de LLM qui correspond à leurs besoins en matière de coût, de confidentialité et de performance.
Son réviseur IA, Kody, examine les pull requests en fonction des règles, normes, architectures et workflows de votre équipe. Les équipes peuvent définir des directives de revue personnalisées en langage clair, synchroniser les fichiers de règles existants à partir d'outils comme Cursor, Copilot, Claude et Windsurf, et maintenir les revues alignées sur les conventions qu'elles utilisent déjà.
Pourquoi les développeurs apprécient Kodus :
Kodus convient parfaitement aux équipes qui souhaitent une code review assistée par l'IA sans renoncer au contrôle. Il s'intègre directement dans les workflows de pull request, prend en charge les principaux fournisseurs Git comme GitHub, GitLab, Bitbucket et Azure DevOps, et peut publier des commentaires en ligne basés sur les normes spécifiques définies par votre équipe.
Parce que Kodus est open source et prend en charge le BYOK, les équipes peuvent gérer leurs propres coûts liés à l'IA et éviter d'être liées aux choix de modèles d'un seul fournisseur. Cela le rend particulièrement utile pour les équipes soucieuses de la flexibilité, de la transparence et de l'alignement de la revue par IA avec leurs pratiques d'ingénierie internes.
Avantages :
- Outil de code review open source basé sur l'IA.
- Agnostique au modèle, avec prise en charge de Claude, GPT, Gemini, Llama et des points de terminaison compatibles OpenAI.
- Prend en charge le Bring Your Own Key, offrant aux équipes plus de contrôle sur le choix du modèle et les dépenses en IA.
- Permet aux équipes de définir des règles de revue personnalisées basées sur leurs propres normes.
- Fonctionne avec GitHub, GitLab, Bitbucket et Azure DevOps.
- Peut prendre en charge des configurations auto-hébergées ou hébergées, selon le forfait.
- Positionnement axé sur la confidentialité, notamment en ne stockant pas le code source et en n'utilisant pas le code client pour entraîner les modèles.
Inconvénients :
- Les équipes utilisant le BYOK doivent gérer leur propre configuration de fournisseur de modèle et leurs coûts de tokens.
- Les petites équipes peuvent avoir besoin de temps pour définir des règles personnalisées utiles avant d'obtenir les meilleurs résultats.
- En tant qu'acteur plus récent comparé aux outils d'analyse traditionnels, certains acheteurs en entreprise pourraient vouloir valider les besoins en matière de gouvernance, de reporting et de support avant de l'adopter à grande échelle.
Tarifs :
Kodus propose une option Communauté gratuite, un plan Équipes affiché à 10 $ par développeur par mois ou 8 $ par développeur par an, plus les coûts des tokens, et une tarification Entreprise personnalisée. Le BYOK est disponible pour les plans Communauté et Équipes.
Autres mentions honorables
9. Codebeat
10. Codegrip
11. Deepsource
12. CodeQL by GitHub
13. Qodo Merge
14. Greptile
15. Devlo.ai
16. Korbit.ai
17. Codiga
18. Gerrit – Entièrement Open Source
Les 5 meilleurs outils de code review pour les équipes agiles et les startups
Les équipes agiles et les startups évoluent rapidement. De la livraison quotidienne de fonctionnalités à la gestion de multiples priorités avec des ressources limitées. L'outil de code review qu'elles utilisent doit les aider à avancer rapidement sans se ruiner.
De plus, ces outils doivent être rapides à configurer (les fondateurs n'ont pas le temps pour des déploiements d'une semaine) et idéalement évoluer avec la croissance de l'entreprise.
La flexibilité est également essentielle, car une startup peut changer de stack technologique ou passer du on-premise au cloud du jour au lendemain ; un outil de code review couvrant plusieurs environnements est donc un atout.
Voici d'excellentes options pour les jeunes entreprises :
- Aikido Security
- Graphite
- Coderabbit
- Codacy
- CodeAnt AI
Les 3 meilleurs outils de code review pour les équipes de développement en entreprise
Le développement logiciel en entreprise s'accompagne d'une échelle, d'une complexité et de besoins de conformité stricts. Les outils de code review doivent aller au-delà de la détection de bogues pour soutenir la gouvernance, la sécurité et la coordination inter-équipes.
Les exigences clés incluent :
- Gestion centralisée et application des politiques pour des normes de qualité cohérentes entre les équipes et les dépôts.
- Évolutivité et performance pour gérer les grands monorepos, les revues parallèles et les volumes de commits élevés.
- Gouvernance et conformité avec des pistes d'audit intégrées et un support pour des cadres comme SOC 2, ISO 27001 et GDPR.
- Sécurité et contrôle d'accès avec SSO, SAML et des permissions basées sur les rôles.
- Intégration avec les systèmes d'entreprise tels que Jira, Azure DevOps et les pipelines CI/CD.
- Support multi-langage pour assurer une analyse cohérente sur diverses piles technologiques.
- Analyses avancées et rapports pour suivre les métriques de révision et améliorer l'efficacité de l'ingénierie.
En substance, les outils de code review d'entreprise doivent combiner gouvernance, évolutivité et sécurité tout en s'intégrant parfaitement aux workflows existants.
Voici les 3 meilleurs outils de code review d'entreprise :
- Aikido Security
- SonarQube
- Snyk
Trouvez le meilleur outil d'IA pour le code review avec Aikido Security
Le code review a toujours été le cœur d'une bonne ingénierie. Et aussi l'un des processus les plus détestés. Entre le changement de contexte, le pinaillage et les fils de commentaires interminables, les reviews peuvent ralentir même les meilleures équipes.
La qualité du code d'Aikido rend les code reviews plus intelligents et plus efficaces grâce à ses fonctionnalités de code review basées sur l'IA. En automatisant les vérifications répétitives et en offrant des suggestions contextuelles, il aide les équipes à se concentrer sur l'amélioration de la qualité du code plutôt que de rester bloquées sur des tâches manuelles. Sa capacité à s'adapter aux besoins spécifiques du projet permet des reviews qui s'alignent parfaitement avec votre système.
Faites gagner un temps précieux à votre équipe de développement. Essayez Aikido code quality dès aujourd'hui !


