

Semgrep est un outil d'analyse statique open source populaire utilisé par les développeurs et les équipes de sécurité pour analyser rapidement le code à la recherche de vulnérabilités. Son adoption massive s'explique par son approche légère de type « grep sémantique », qui permet d'écrire des règles personnalisées.
Cependant, malgré sa popularité, de nombreux développeurs, CTO et CISO réévaluent Semgrep en raison de ses points faibles tels qu'un nombre élevé de faux positifs, des performances de scan lentes sur de grandes bases de code, une couverture limitée de certaines zones (SCA, DAST, posture cloud), des défis d'intégration dans les workflows des développeurs, et ce n'est là qu'une liste non exhaustive.
TL;DR
Aikido Security s'impose comme la meilleure alternative à Semgrep grâce à son moteur SAST modulaire alimenté par l'IA et à sa couverture de premier plan tout au long du cycle de vie du développement logiciel. Aikido a forké Semgrep aux côtés de 10 autres entreprises spécialisées dans le SAST pour créer et maintenir une version plus robuste de l'ensemble de règles Semgrep précédent, après que Semgrep a déplacé les fonctionnalités critiques de son moteur derrière une licence commerciale. Aikido s'exécute sur ce moteur open source, Opengrep, puis va plus loin en y ajoutant sa propre analyse.
Là où Semgrep répertorie chaque problème dans un flux unique, Aikido réduit les faux positifs de plus de 90 %. Son moteur piloté par l'IA corrèle les résultats pour retracer les véritables chemins d'attaque et faire remonter les vulnérabilités réellement exploitables. Il intègre également le contexte et les conseils de remédiation dans le flux de travail des développeurs, rendant les revues plus rapides et plus précises. Les équipes peuvent commencer avec le moteur SAST et activer le SCA, l'IaC, les secrets ou le DAST selon leurs besoins, élargissant ainsi la couverture sans multiplier les outils.
Comparaison entre Semgrep et Aikido Security
Vous pouvez passer directement à l'une des alternatives ci-dessous :
Curieux de savoir comment Semgrep se compare aux autres scanners modernes ? Consultez notre article sur Les 13 meilleurs scanners de vulnérabilités de code en 2026.
Qu'est-ce que Semgrep ?
Semgrep est un outil de tests de sécurité des applications statiques (SAST) open source et léger conçu pour analyser le code à la recherche de modèles et détecter des vulnérabilités de sécurité. Ses principales fonctionnalités sont les suivantes :
- Prise en charge de plusieurs langages : Prend en charge plus de 20 langages de programmation.
- Intégration flexible : Peut s'exécuter dans les IDE, comme hooks de pré-validation ou dans les pipelines CI/CD.
- Détection de vulnérabilités basée sur des motifs : Signale les problèmes de sécurité courants tels que l'injection SQL, le XSS et les identifiants codés en dur.
- Règles personnalisées et prédéfinies : Offre une bibliothèque de règles prédéfinies et la possibilité d'écrire des vérifications personnalisées.
- Scans légers : Analyse rapide, basée sur les fichiers, pour un retour rapide aux développeurs.
- Syntaxe de règles lisible : Permet aux développeurs d'écrire des règles qui ressemblent à du code réel.
Voici ce que les utilisateurs de Semgrep ont à dire :
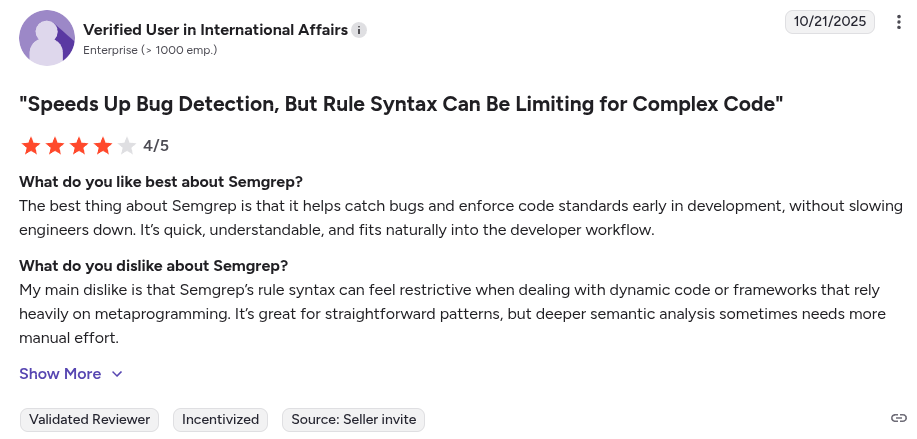
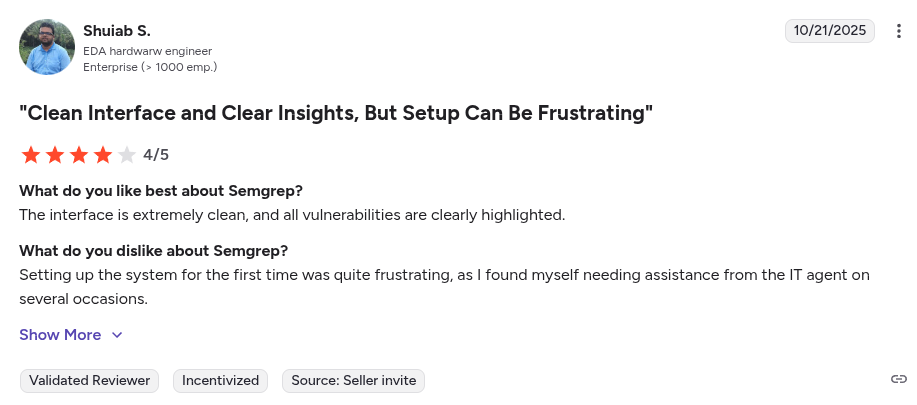
Les utilisateurs ont également partagé :
« Bien que Semgrep excelle dans l'analyse statique, son champ d'action restreint peut être une limitation pour les organisations recherchant une plateforme de sécurité des applications complète. Il n'offre pas nativement de scan intégré pour les secrets, l'Infrastructure as Code (IaC), les conteneurs ou la posture CI/CD, nécessitant l'utilisation d'outils supplémentaires pour une couverture plus large… » – évaluateur G2
« La configuration initiale pour des cas d'utilisation plus avancés peut être délicate, surtout lors de l'ajustement de règles personnalisées ou de la gestion de grands ensembles de règles sur plusieurs projets. Parfois, il y a des faux positifs qui nécessitent un tri manuel, et la courbe d'apprentissage pour l'écriture de règles est un peu raide pour les nouveaux venus… » – Évaluateur G2.
Compte tenu de ces limitations, il devient important de comprendre quels autres outils peuvent combler les lacunes laissées par Semgrep. Dans ce guide, nous explorerons les meilleures alternatives à Semgrep pour l'analyse statique du code et fournirons des comparaisons approfondies pour vous aider à choisir les outils qui répondent le mieux aux besoins de sécurité de votre équipe.
Pourquoi chercher des alternatives ?
Même avec les capacités de Semgrep, les équipes rencontrent souvent ces points de friction :
- Fatigue liée aux alertes et faux positifs : Semgrep submerge souvent les équipes d'alertes qui ne correspondent pas à de vrais problèmes, ce qui demande un effort considérable pour trier les résultats.
- Profondeur d'analyse limitée : Le moteur gratuit de Semgrep ne propose pas d'analyse des flux de données entre plusieurs fichiers et fonctions, ce qui signifie que des vulnérabilités complexes s'étendant sur plusieurs fichiers peuvent passer inaperçues.
- Performances sur les grands codebases : L'exécution de Semgrep sur de grands monorepos ou lors de l'intégration continue (CI) peut s'avérer gourmande en ressources et lente.
- Lacunes de couverture : Semgrep se concentre principalement sur le code source. Il ne prend pas en charge nativement d'autres domaines de l'AppSec tels que l'analyse des dépendances (SCA), les contrôles de posture cloud ou les tests dynamiques (DAST).
- Défis liés au workflow et à l'expérience utilisateur : Bien que Semgrep s'adresse aux développeurs, la création et la maintenance de règles personnalisées requièrent un certain temps d'apprentissage, et sa version open source ne dispose ni d'interface graphique (GUI) ni de tableaux de bord.
- Coût des fonctionnalités avancées : Le moteur principal de Semgrep est gratuit, mais les fonctionnalités d'entreprise comme l'analyse inter-fichiers, les intégrations et la collaboration d'équipe nécessitent son plan payant.
Critères clés pour choisir une alternative
Lors de l'évaluation des alternatives à Semgrep, vous devez garder ces critères clés à l'esprit :
- Rapport signal/bruit : Dans quelle mesure l'outil minimise-t-il les faux positifs ? Privilégiez les outils qui utilisent un triage assisté par IA ou des ensembles de règles validés pour mettre en évidence ce qui compte réellement.
- Vitesse et performances des scans : Combien de temps faut-il pour exécuter un scan ? Quel est le degré de précision des scans ?
- Couverture et profondeur de sécurité : L'outil analyse-t-il uniquement le code ou intègre-t-il également le SCA, l'IaC, l'analyse d'API ou la protection en temps d’exécution ? Les plateformes de sécurité full-stack vous évèrent la multiplication des outils.
- Convivialité pour les développeurs : A-t-il été conçu en pensant aux développeurs ? Recherchez des options proposant la correction automatique par IA, des plugins IDE et des commentaires en ligne sur les PR.
- Intégrations : Est-il compatible avec votre stack actuelle (systèmes de contrôle de version, CI/CD, frameworks, langages).
- Tarification : Pouvez-vous prédire combien cela coûtera à votre équipe au cours des 6 prochains mois ou d'une année ?
- Facilité d'utilisation : Nécessite-t-il des agents d'installation pour fonctionner ? Combien de temps faut-il pour le configurer ?
Les 6 meilleures alternatives à Semgrep en 2026
Chacun de ces outils adopte une approche différente de la sécurité des applications. Ci-dessous, nous détaillons ce que chaque alternative offre, ses fonctionnalités clés et pourquoi vous pourriez la choisir plutôt que Semgrep.
1. Aikido Security
Aikido Security est une plateforme de sécurité logicielle alimentée par l'IA, axée principalement sur l'analyse statique du code. Son moteur SAST est déterministe et s'exécute à chaque commit, associé à un triage assisté par LLM qui réduit le bruit et les faux positifs de plus de 90 % par rapport aux autres outils SAST. Au lieu de renvoyer une liste brute d'alertes, il corrèle les résultats pour former de véritables chemins d'attaque et met en lumière les vulnérabilités réellement exploitables.
Fonctionnalités :
- Précision et corrections. Lorsqu'un correctif est disponible pour une vulnérabilité détectée par le moteur, AI AutoFix associe le diff suggéré au résultat afin que vous puissiez l'examiner et valider le commit en une seule étape, ou ouvre une pull request dédiée dont vous pouvez ajuster les métadonnées pour qu'elles correspondent à vos directives de contribution. Si un correctif généré n'est pas tout à fait correct, vous pouvez l'ajuster à l'aide de demandes de suivi en langage naturel jusqu'à ce qu'il réponde à vos normes.
- Configuration. Aikido fournit des résultats dès le premier commit, sans infrastructure à provisionner ni mise en place s'étalant sur plusieurs semaines. Les contrôles de code personnalisés sont rédigés en anglais simple plutôt qu'en expressions régulières (regex).
- Workflow des développeurs. Des plugins IDE pour VS Code et d'autres éditeurs analysent les fichiers à l'ouverture et à l'enregistrement, mettent en surbrillance les problèmes directement dans le code et les regroupent dans un panneau Aikido. Le survol d'une anomalie permet d'évaluer son impact grâce à AutoTriage, tandis qu'AutoFix affiche un aperçu comparatif côte à côte que vous pouvez appliquer directement. Le fichier est ensuite analysé à nouveau pour confirmer l'efficacité du correctif. Les résultats sont connectés à Jira Cloud, Linear, Slack, Bitbucket et Azure DevOps, et Aikido peut insérer des identifiants de tickets Jira dans les titres des PR AutoFix afin que chaque correction puisse être rattachée à son ticket d'origine.
- Entreprise et gouvernance. Pour les organisations qui ne peuvent pas envoyer leur code source vers un SaaS externe, Aikido propose une exécution en mode local où seuls les résultats quittent votre environnement. Le blocage des pipelines CI (CI gating) est configurable par référentiel, avec des seuils de sévérité et des options pour activer ou désactiver les types de scans. Les résultats sont acheminés via Code Owners pour atteindre directement l'équipe responsable du code, les journaux d'audit (audit logs) enregistrent chaque décision de triage, et les rapports de conformité s'alignent sur les normes SOC 2 et ISO 27001 sans nécessiter d'assemblage manuel. La plateforme prend en charge les grands monorepos ainsi que les langages dits legacy, et les contrats d'entreprise s'accompagnent d'accords de niveau de service (SLA) et de contacts de support dédiés.
- Au-delà du moteur SAST. Le SCA prend en charge vos dépendances, tandis que le Code Security Audit agentique analyse le code source de la même manière qu'un testeur d'intrusion (pentester), étendant la couverture à tous les langages et faisant surface aux failles de logique et de contrôle d'accès que les outils basés sur des motifs manquent structurellement. La fonction Deep PR Review applique ce même raisonnement à chaque pull request, et Aikido AI Pentest exécute ce même moteur sur une cible active afin de prouver l'exploitabilité pour les équipes recherchant une validation en temps d'exécution.
Avantages :
- Un SAST déterministe qui s'exécute à chaque commit
- Plus de 95 % de faux positifs en moins grâce au triage assisté par LLM
- correction automatique par IA avec des diffs révisables et des pull requests ajustables
- Résultats dès le premier commit, aucune infrastructure à déployer
- Déploiement privé, routage par Code Owners et journaux d'audit
- Rapports de conformité mappés sur SOC 2 et ISO 27001
- Audit de sécurité du code orienté agent, deep PR review et pentest par IA sur le même moteur
Pourquoi le choisir :
Aikido Security convient aux équipes d'entreprise qui recherchent un SAST précis et peu bruyant, doté de la gouvernance, des rapports de conformité et du déploiement privé exigés par les grandes organisations, tout en bénéficiant d'une analyse de code par IA et de pentests sur le même moteur. Il offre cela sans les six mois de déploiement ni l'équipe d'administration dédiée qu'exigent les outils traditionnels. Les résultats arrivent dès le premier commit et le travail quotidien s'intègre dans le workflow qu'utilisent déjà les développeurs.
Note Gartner : 4.9/5.0
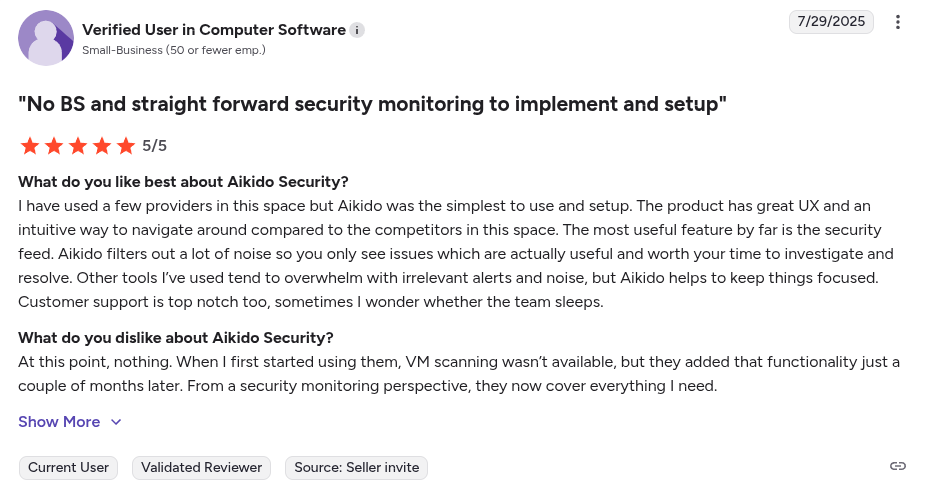
Avis sur Aikido Security :
Au-delà de Gartner, Aikido Security a également une note de 4.7/5 sur Capterra, Getapp et SourceForge
2. Fortify Static Code Analyzer
Fortify Static Code Analyzer (SCA), désormais détenu par OpenText (anciennement Micro Focus), est un outil de tests de sécurité des applications statiques. Il est principalement utilisé par les entreprises en raison de son support pour les langages hérités, y compris COBOL et PL/SQL.
Fonctionnalités clés :
- Large prise en charge des langages : Prend en charge plus de 10 langages, de Python et JavaScript à ABAP et l'ASP classique.
- Moteur d'analyse robuste : Propose une analyse des flux de données et de contrôle sur plusieurs fichiers et fonctions.
Avantages :
- Règles personnalisées
- Prise en charge des langages hérités
Inconvénients :
- Principalement axé sur l'entreprise
- Courbe d'apprentissage abrupte
- Faux positifs
- Volume d'alertes élevé
- La configuration initiale est complexe
- Les analyses approfondies peuvent être lentes et gourmandes en ressources
Moins axé sur les développeurs comparé aux outils « dev-first » comme Aikido Security
Pourquoi le choisir :
Fortify SCA est idéal pour les entreprises avec des bases de code fortement héritées. En tant qu'alternative à Semgrep, il convient aux équipes qui privilégient une analyse robuste de niveau entreprise par rapport à des outils plus légers et hautement personnalisables.
Évaluation Gartner : 4.5/5.0
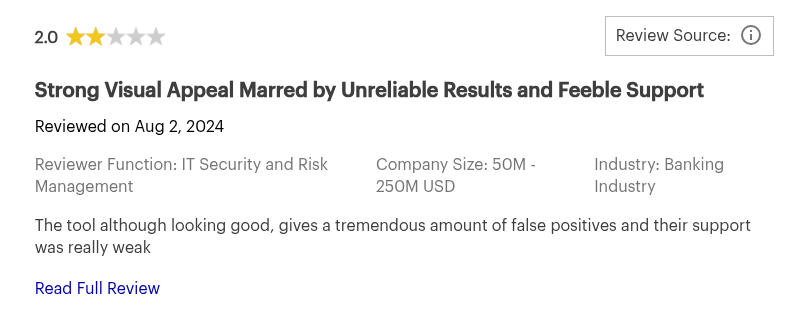
Avis sur Fortify Static Code Analyzer :
3. GitHub Advanced Security
GitHub Advanced Security (GHAS) est la suite de sécurité applicative native de GitHub, entièrement intégrée à la plateforme GitHub. Elle intègre l'analyse de sécurité directement dans votre workflow GitHub.
Fonctionnalités clés :
- Analyse statique CodeQL : Utilise son moteur CodeQL pour effectuer des analyses et détecter les vulnérabilités.
- Intégration : Fonctionne nativement avec GitHub Actions, les vérifications de PR et les tableaux de bord de sécurité des dépôts.
Avantages :
- Intégration native à GitHub
- Requêtes sémantiques
Inconvénients :
- Taux élevé de faux positifs
- Courbe d'apprentissage abrupte
- Manque de support au-delà de GitHub
- Risque de dépendance vis-à-vis d'un fournisseur, contrairement aux outils agnostiques de plateforme comme Aikido Security
- Nécessite des connaissances spécialisées pour écrire des requêtes CodeQL personnalisées
- Les analyses approfondies peuvent être gourmandes en ressources et lentes
Pourquoi le choisir :
GHAS est le mieux adapté aux organisations qui opèrent entièrement au sein de GitHub. En tant qu'alternative à Semgrep, il offre une commodité aux équipes engagées dans des workflows centrés sur GitHub plutôt qu'à celles nécessitant une flexibilité plus large.
Évaluation Gartner : 4.5/5.0
Avis sur GitHub Advanced Security :


4. SonarQube
SonarQube est une plateforme d'analyse de la qualité et de la sécurité du code. Il a commencé comme un outil pour détecter les bugs et les code smells, mais a évolué pour devenir une solution SAST..
Fonctionnalités clés :
- Support multi-langage : Prend en charge plus de 10 langages, dont Java, C#, JavaScript et Python.
- Intégration CI/CD : S'intègre aux plateformes CI/CD courantes.
Avantages :
- Offre des contrôles de qualité du code et des analyses de sécurité dans un seul outil.
- Édition communautaire gratuite
Inconvénients :
- Principalement une plateforme de qualité de code
- Ses analyses sont gourmandes en ressources
- Son modèle de tarification basé sur les « Lines of Code (LOC) » peut devenir coûteux
- Augmentation des faux positifs pour certaines bases de code
- La création de règles personnalisées dans SonarQube est complexe
- Ses fonctionnalités de sécurité avancées ne sont disponibles que dans ses offres payantes.
Pourquoi le choisir :
SonarQube convient bien aux organisations axées sur l'amélioration de la qualité du code tout en ajoutant une analyse de sécurité légère. En tant qu'alternative à Semgrep, il convient mieux aux équipes qui privilégient le contrôle qualité plutôt qu'à celles nécessitant une couverture SAST plus approfondie ou plus flexible.
Note Gartner : 4.4/5.0
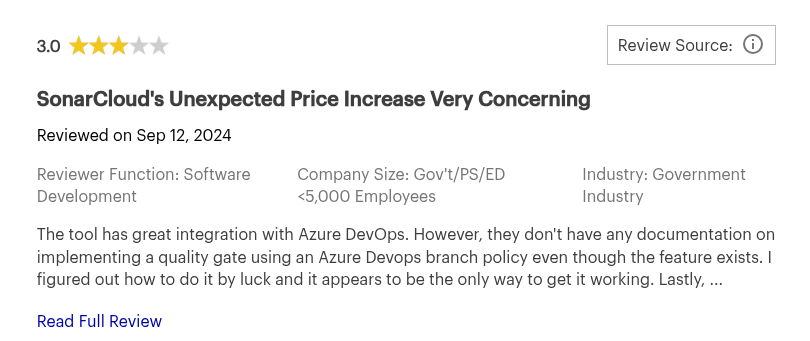
Avis sur SonarQube :
5. Snyk
Snyk utilise une combinaison d'apprentissage automatique et d'analyse sémantique pour identifier les vulnérabilités dans le code source des applications.
Fonctionnalités clés :
- Personnalisation des règles : Permet aux équipes de définir et d'implémenter leurs propres règles personnalisées.
- Analyse pilotée par l'IA : Recherche dans ses ensembles de données open source pour signaler les modèles de bugs inhabituels ou inconnus.
Avantages :
- Base de données de vulnérabilités complète
- Intégration CI/CD
Inconvénients :
- Limite de taille de fichier de 1 Mo pour l'analyse SAST
- Courbe d'apprentissage abrupte
- Faux positifs
- La tarification peut devenir coûteuse
- Les utilisateurs ont signalé des analyses lentes sur les grands dépôts
- Le plan gratuit est limité à 100 tests par mois
- Les suggestions de remédiation sont parfois génériques
- Nécessite un réglage supplémentaire pour réduire le bruit
- Il peut manquer des vulnérabilités dans les bases de code non standard ou propriétaires
Pourquoi le choisir :
Snyk est mieux adapté aux équipes travaillant intensivement avec des bibliothèques open source. En tant qu'alternative à Semgrep, il convient mieux aux workflows d'analyse structurés qu'aux workflows rapides et pilotés par les développeurs.
Note Gartner : 4.4/5.0
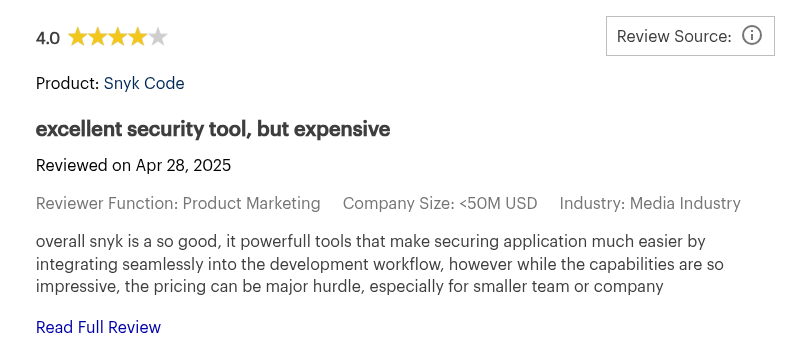
Avis sur Snyk :
6. Opengrep
Opengrep est un outil d'analyse statique du code (SAST) open source conçu pour détecter les modèles de code non sécurisés et identifier les vulnérabilités. C'est un fork de Semgrep Community Edition (anciennement Semgrep OSS), créé en réponse à leurs récents changements de licence. Il est largement reconnu pour le soutien solide qu'il reçoit de plateformes telles que Aikido Security.
Fonctionnalités clés :
- Entièrement Open Source : Les fonctionnalités d'analyse avancées telles que l'analyse de propagation de la contamination inter-fichiers et intra-fichiers et inter-fonctions, ainsi que les délais d'attente dynamiques, sont ouvertes et illimitées.
- Analyse de propagation de la contamination intra-fichier et inter-fonctions : Lors des benchmarks comparatifs avec Semgrep, l'analyse de propagation de la contamination intra-fichier et inter-fonctions d'Opengrep a montré de meilleures performances, détectant 7 cas de propagation de contamination multi-sauts sur 9, contre 4 sur 9 pour Semgrep.
- Gouvernance Communautaire : Son développement est soutenu par la communauté open source et les principaux fournisseurs de sécurité.
Avantages :
- Idéal pour ceux qui sont dédiés à l'open source
- Large prise en charge des langages
- Intégration multiplateforme
Inconvénients :
- Il en est encore à ses débuts.
- Manque de cartographie des vulnérabilités intégrée
- Son moteur SAST est moins complet comparé à des plateformes comme Aikido Security
Pourquoi le choisir :
Opengrep est idéal pour les équipes qui recherchent un moteur d'analyse statique entièrement open source doté d'une correspondance de motifs robuste et d'une création de règles flexible. En tant qu'alternative à Semgrep, il convient aux équipes recherchant un moteur SAST open source personnalisable et capable d'appliquer des politiques de sécurité.
Évaluation Gartner :
Pas d'avis Gartner.
Avis Opengrep :
Aucun avis utilisateur indépendant.
Comparaison des 6 meilleures alternatives à Semgrep
Pour vous aider à comparer les alternatives ci-dessus, le tableau ci-dessous récapitule les forces, les limites et les cas d'utilisation idéaux de chaque outil.
Conclusion
Semgrep est une option solide pour l'analyse de code rapide basée sur des motifs, mais à mesure que les équipes et les organisations évoluent, elles dépassent ses limites, qu'il s'agisse du bruit, de la profondeur d'analyse superficielle ou du besoin d'une couverture de sécurité plus large. Les équipes modernes attendent désormais précision, rapidité et conseils pertinents, et pas seulement la correspondance de motifs.
Aikido Security répond à cette attente avec son moteur d'analyse statique basé sur l'IA. Il fournit un contexte plus riche, des résultats exploitables et des correctifs en un clic directement dans les workflows des développeurs. Il élimine le bruit, en priorisant les vulnérabilités réellement exploitables, permettant aux équipes de rester concentrées sur l'essentiel.
Vous voulez moins de bruit et plus de protection réelle ? Démarrez votre essai gratuit ou planifiez une démo avec Aikido Security dès aujourd'hui.
FAQ
Comment les alternatives à Semgrep gèrent-elles la création de règles personnalisées par rapport à Semgrep ?
Semgrep permet aux développeurs d'écrire des règles dans une syntaxe proche du code, rendant la création de règles personnalisées flexible mais nécessitant un effort manuel. Les alternatives, comme Aikido Security, proposent des ensembles de règles pré-établis ainsi qu'une création assistée par l'IA, aidant les équipes à réduire la configuration manuelle tout en prenant en charge les vérifications personnalisées.
Quelles alternatives à Semgrep offrent une meilleure intégration avec les pipelines CI/CD ?
Bien que Semgrep puisse s'exécuter dans les pipelines CI/CD, des alternatives comme Aikido Security offrent une intégration plus profonde et consciente du pipeline. Cela inclut l'analyse automatisée, la remédiation assistée par l'IA et la gestion transparente des pull requests.
Existe-t-il des alternatives à Semgrep spécialisées dans la détection de types spécifiques de vulnérabilités ?
Oui, certains outils se concentrent sur des domaines spécifiques tels que les vulnérabilités de dépendances, les secrets ou les mauvaises configurations cloud. Aikido Security combine une large détection SAST, SCA et de vulnérabilités ciblées, avec une analyse assistée par l'IA pour détecter les problèmes complexes inter-fichiers.
Où puis-je trouver des outils open source fiables similaires à Semgrep ?
Les alternatives open source incluent des outils comme Opengrep, ESLint pour JavaScript, Bandit pour Python et Brakeman pour Ruby. Pour les équipes recherchant une plateforme SAST et SCA plus complète et axée sur les développeurs, Aikido Security offre une analyse intégrée avec des informations basées sur l'IA et une remédiation.
Vous pourriez aussi aimer :
- Les meilleures alternatives à Orca Security pour la sécurité cloud et CNAPP
- Les meilleures alternatives à Ox Security pour l'ASPM et les risques de la chaîne d'approvisionnement
- Du code au cloud : les meilleurs outils comme Cycode pour une sécurité de bout en bout
- Meilleurs outils de Cloud Security Posture Management (CSPM) en 2026
- Les meilleurs outils de surveillance continue de la sécurité en 2026




