

Chaque correctif est déployé sous forme de pull request de confiance
Aikido convertit les résultats SAST, SCA, IaC et de sécurité des conteneurs en PR prêtes pour le merge.
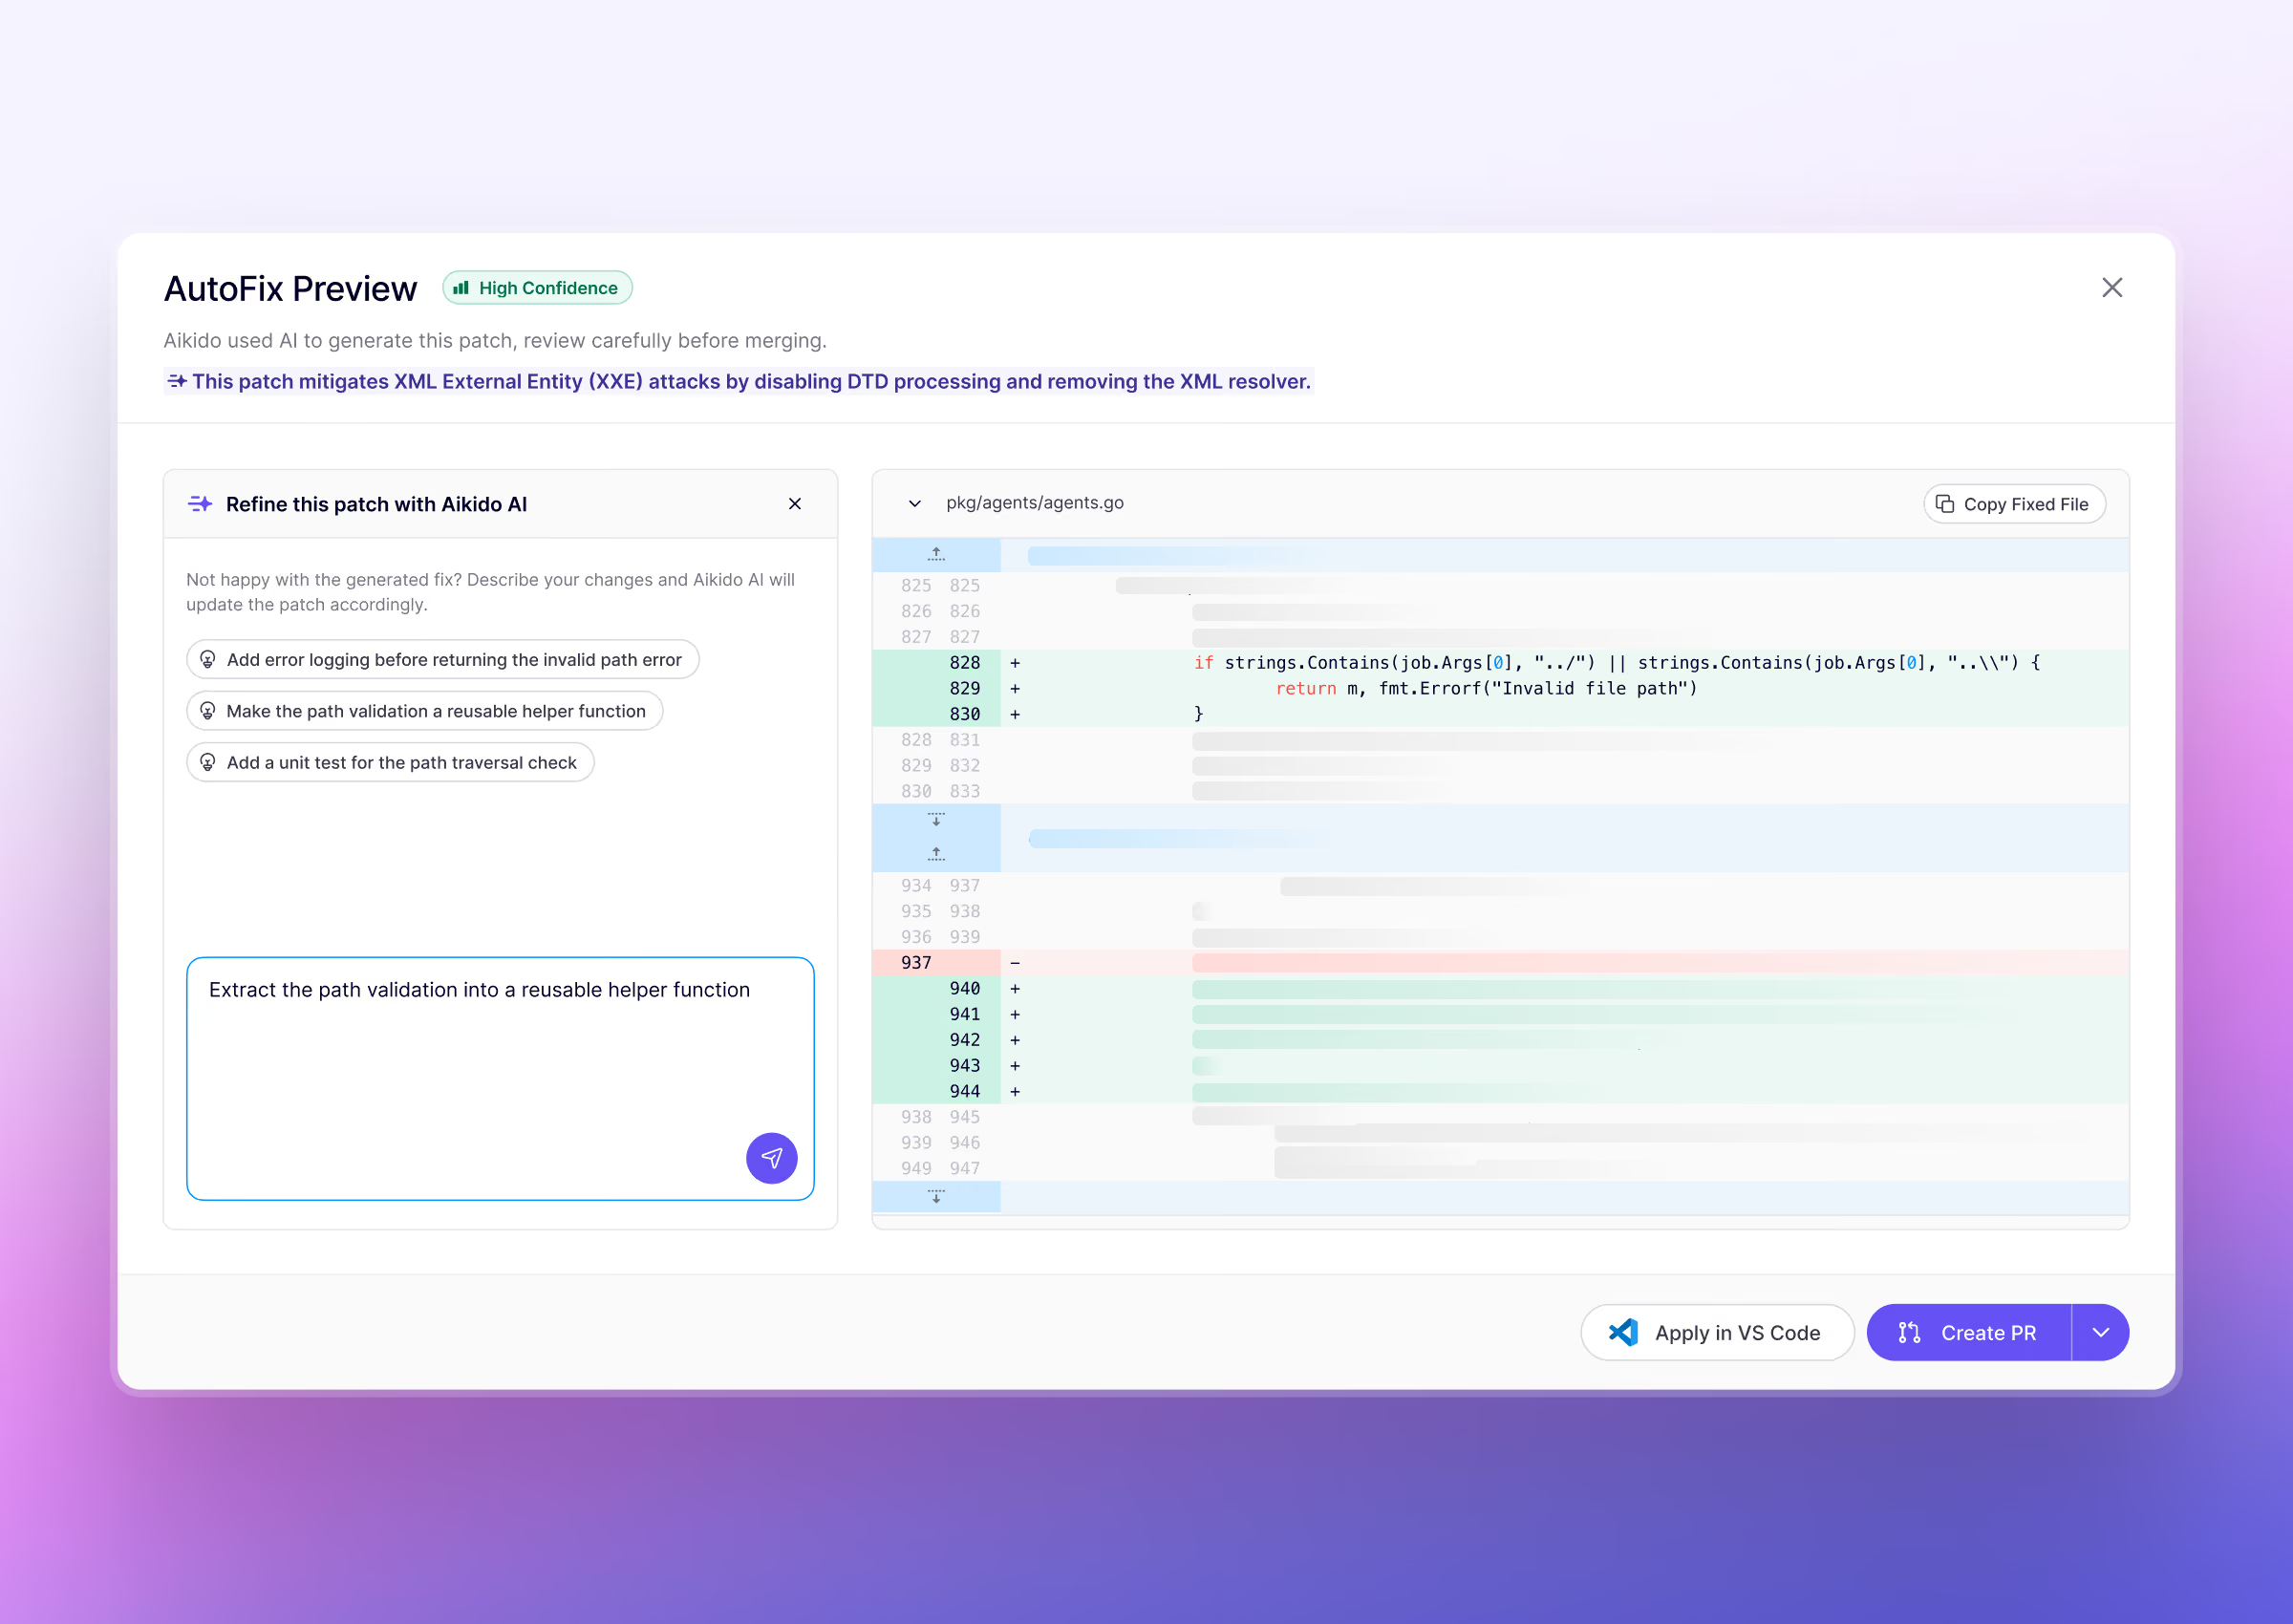




Créez des corrections automatiques instantanées pour chaque vulnérabilité de sécurité détectée par vos moteurs.
Corriger les CVE sans compromettre votre build
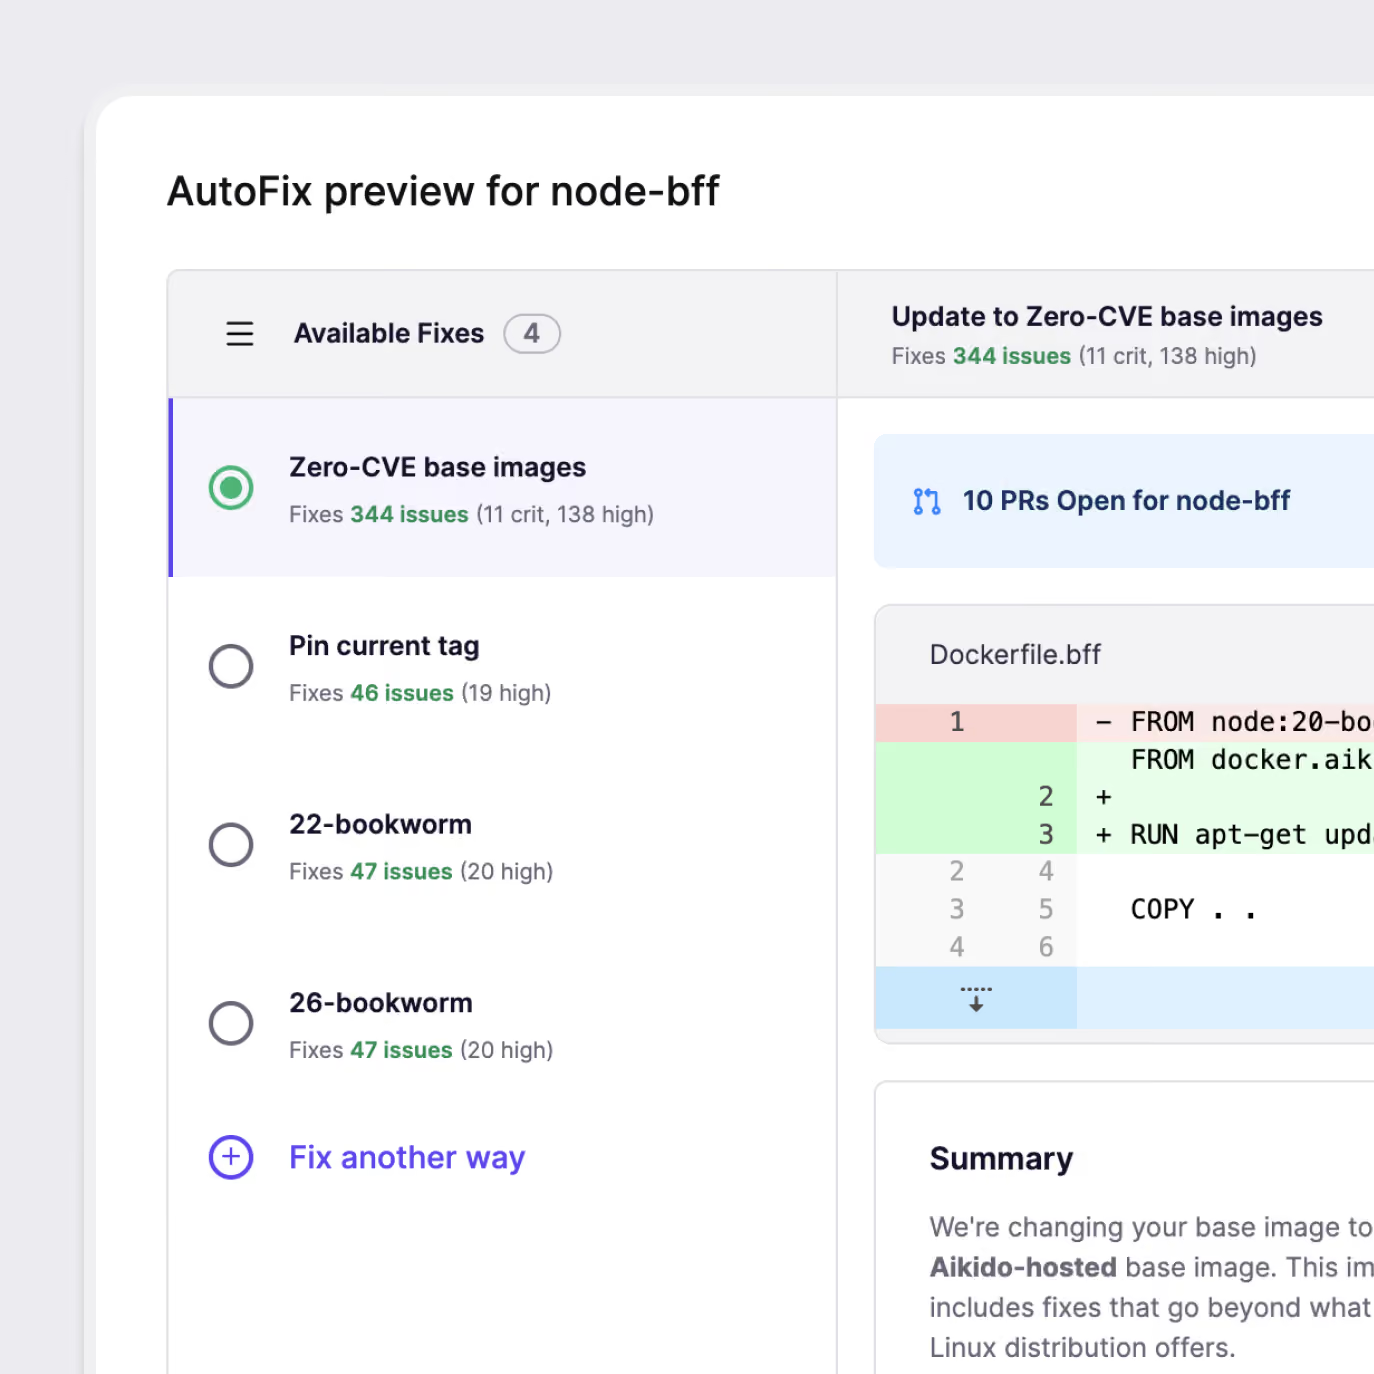
La plupart des outils de correction automatique ne proposent qu'une seule option : passer à la dernière version. Aikido opte pour la plus petite mise à jour de version sécurisée lorsqu'elle existe. Lorsque cela s'avère trop risqué, Aikido Libraries rétroporte le correctif sur la version exacte que vous utilisez déjà.
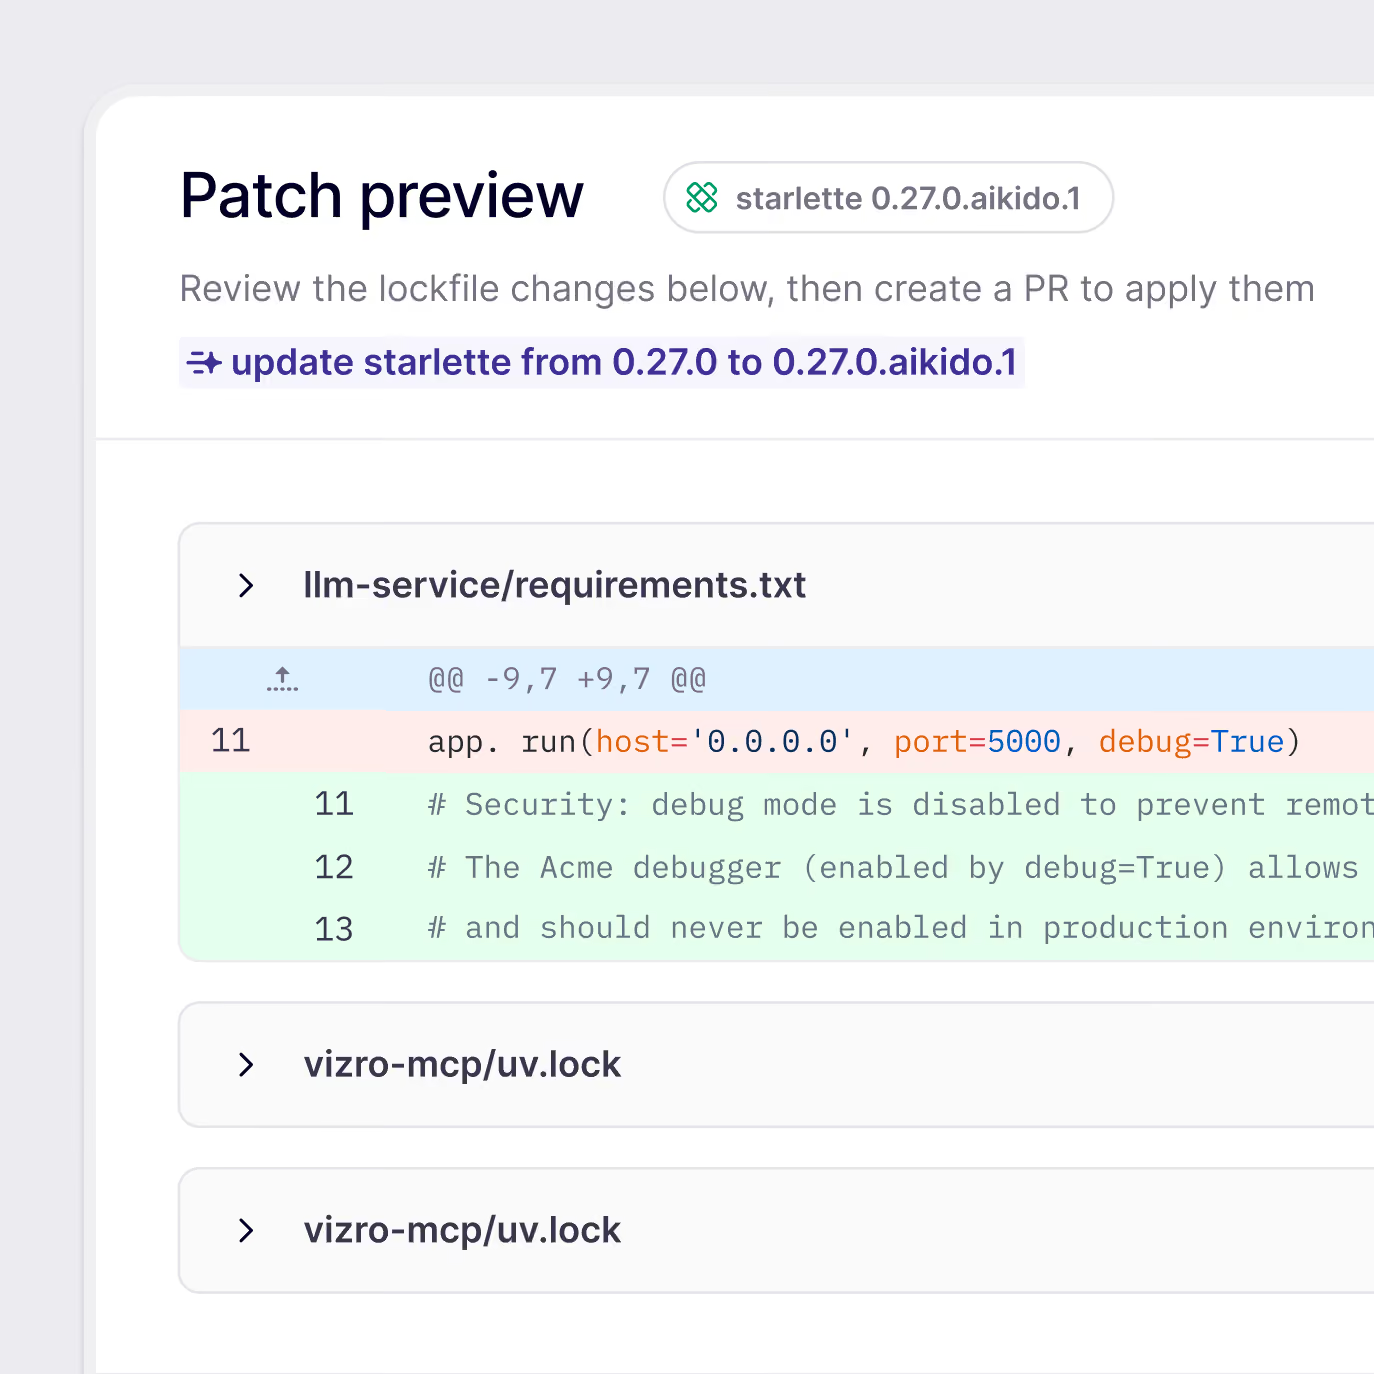
Corrections SAST en quelques secondes
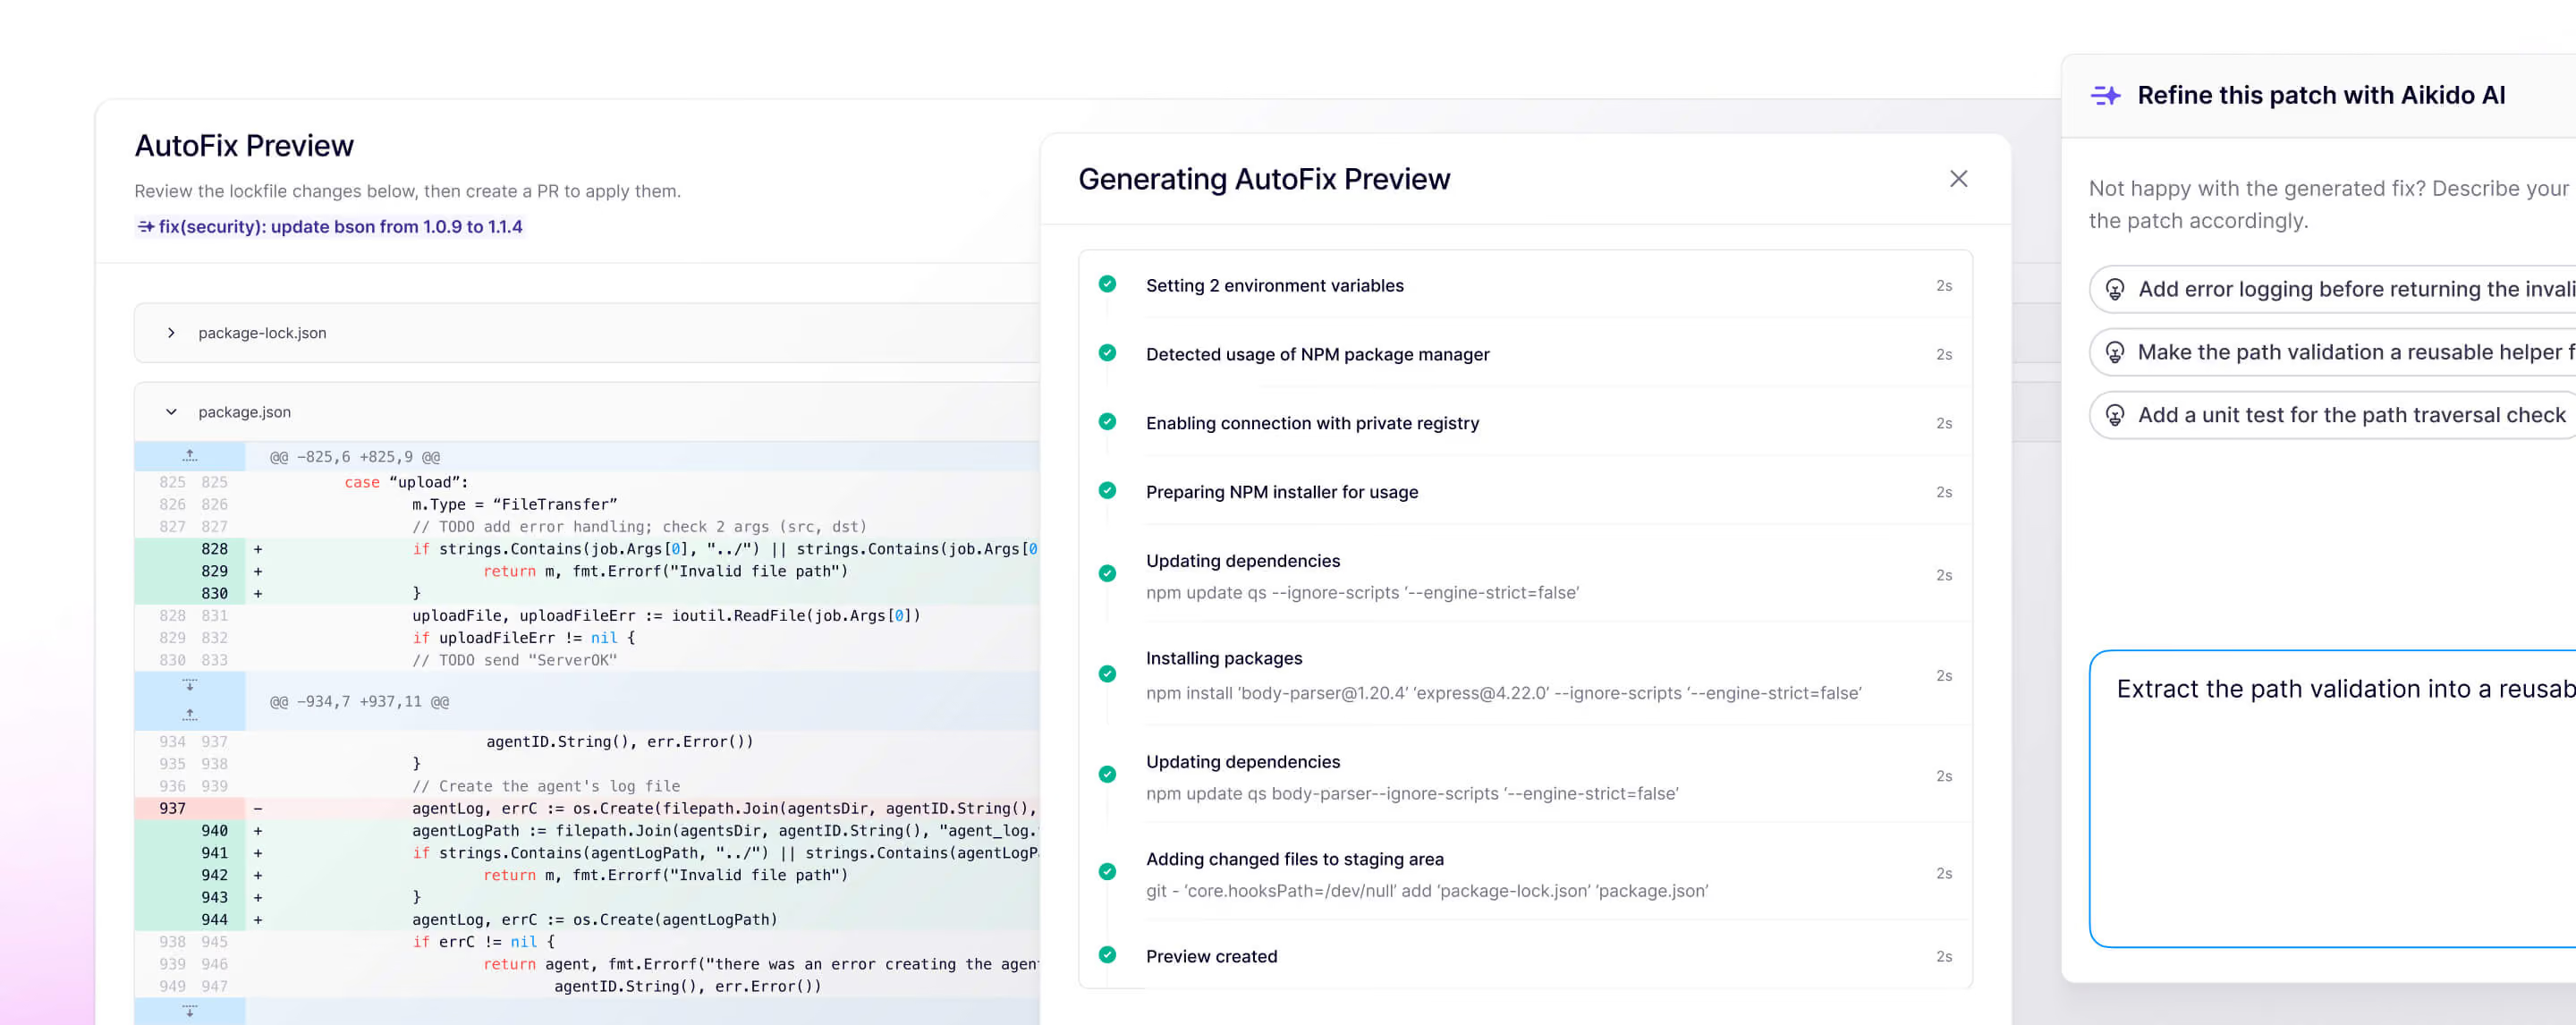
Aikido génère la plupart des corrections SAST en moins de 5 secondes. Prévisualisez-le, puis créez une PR ou appliquez-le directement depuis votre IDE. Chaque correctif comporte un score de confiance, vous savez donc exactement ce qui est déployé avant même qu'il ne le soit.
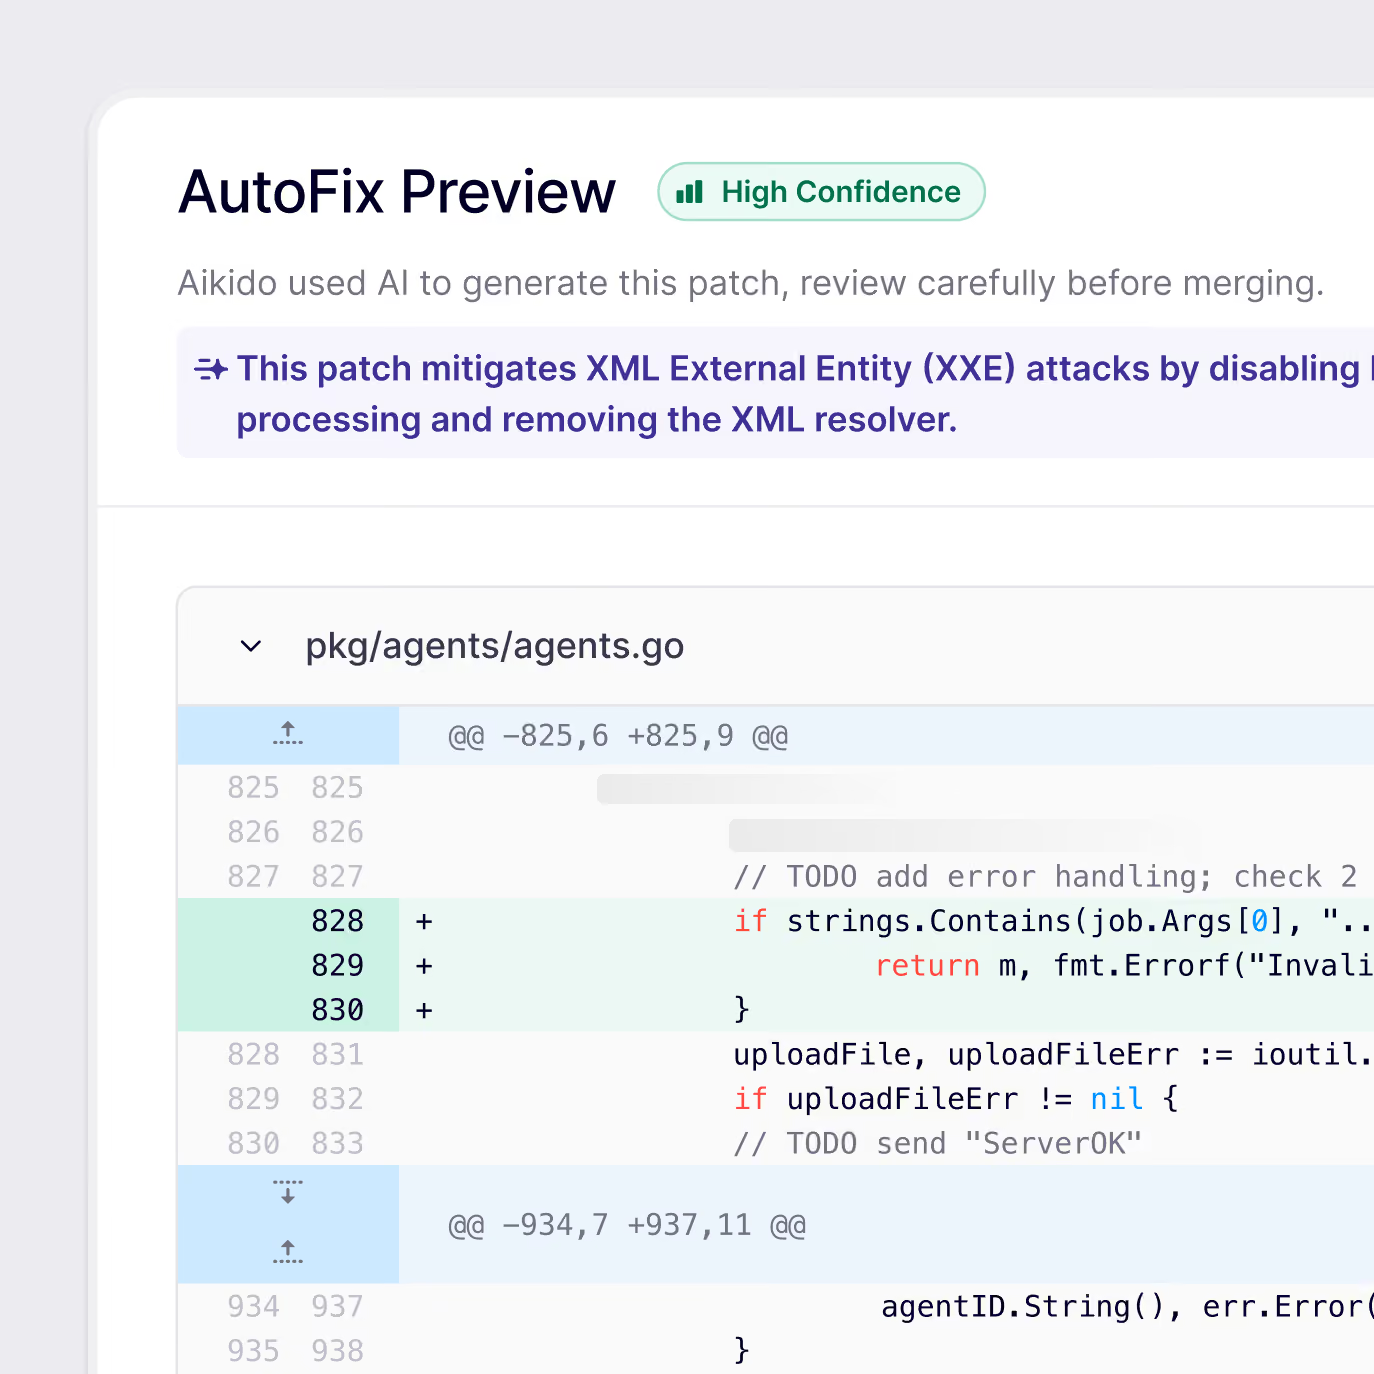
Plusieurs options pour chaque image
Aikido détecte automatiquement votre Dockerfile et génère 3 à 5 options de correctifs, chacune associée à une image de base différente. Vérifiez ce que chaque option corrige et si elle introduit de nouveaux éléments, puis choisissez celle qui correspond à votre stack.
Pourquoi Aikido excelle dans la correction des CVE
Incroyablement rapide
AutoFix ouvre une PR prête à merge dès qu'une CVE est détectée.
Entièrement automatisé
AutoFix classe chaque CVE et ouvre lui-même la PR de correction, regroupée par dépôt et fichier de verrouillage.
N'interrompt pas votre build
Aikido Libraries rétroporte le correctif dans la version exacte que vous utilisez déjà, sans modifications cassantes.
Fonctionne selon vos préférences
Ajoutez des instructions personnalisées et définissez vos propres noms de branches, messages de commit et règles de merge. AutoFix les applique à chaque fois.

Corrigez vos résultats automatiquement et gratuitement

Détectez, affinez et déployez des correctifs en quelques minutes

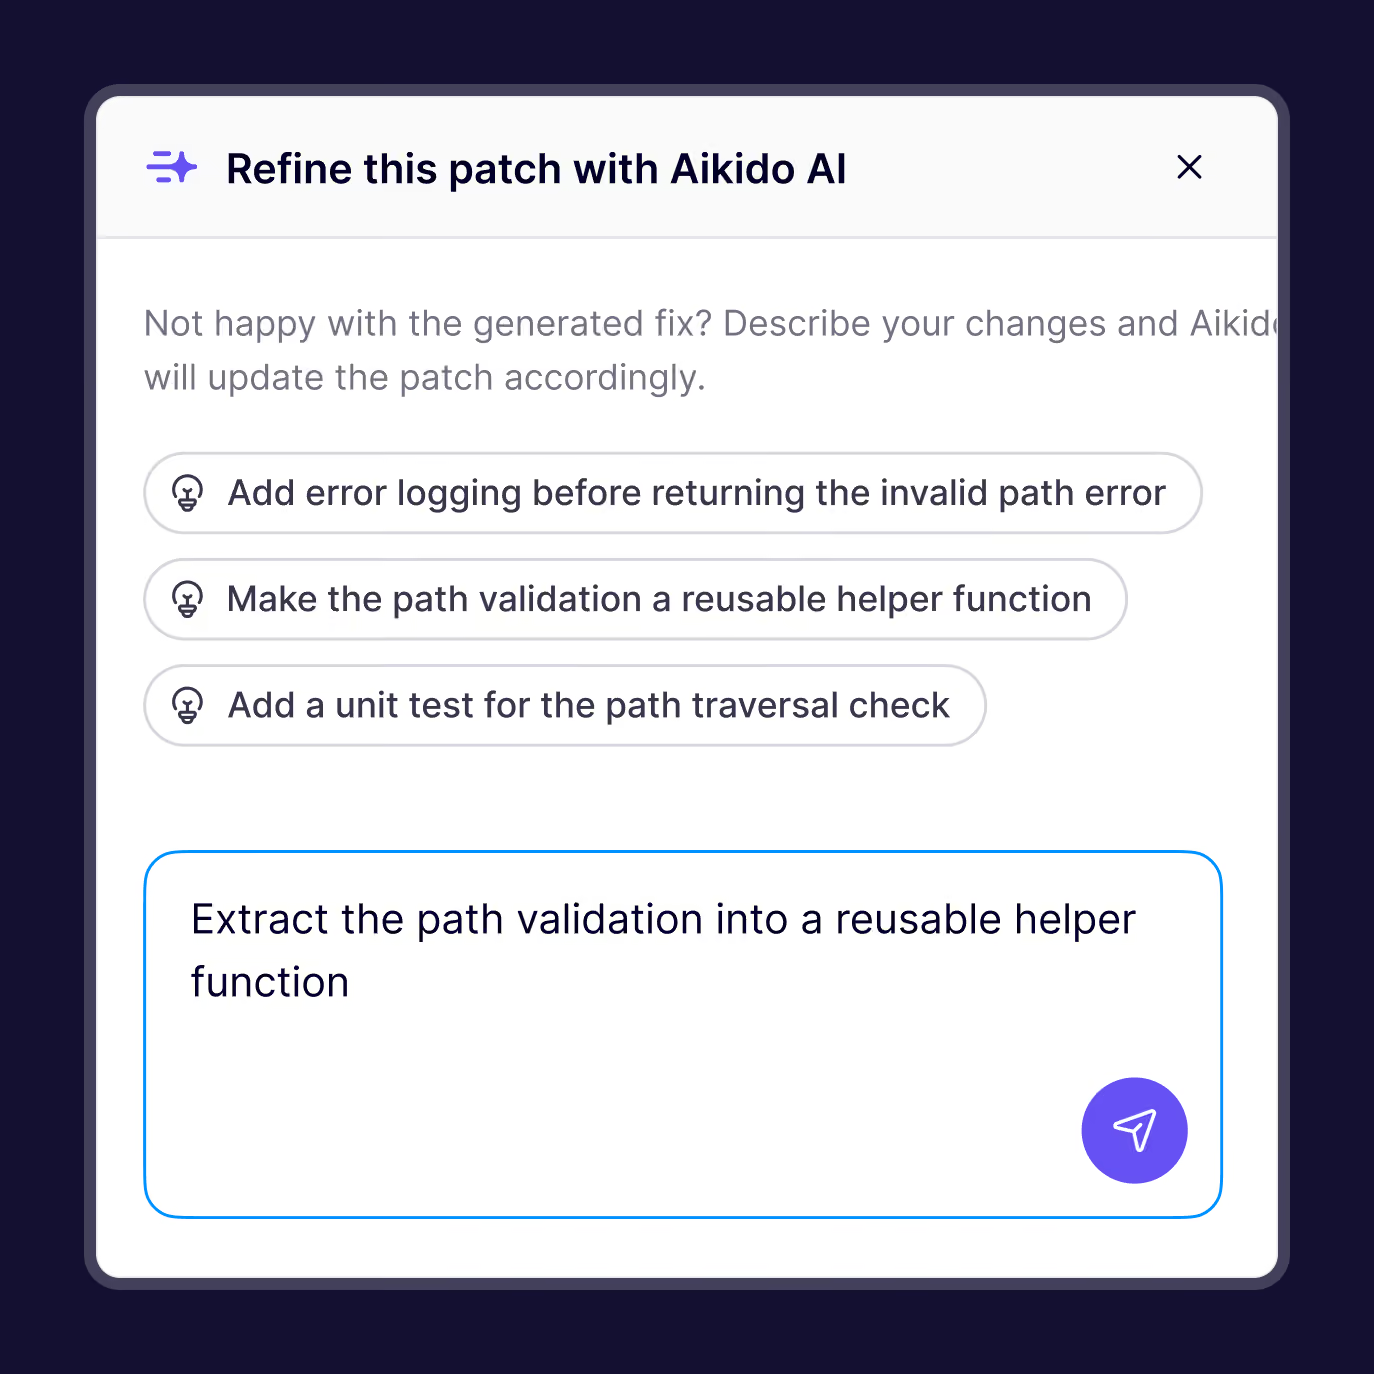
Affinez sans quitter Aikido
Le patch nécessite peut-être un autre modèle de gestion des erreurs ou l'ajout d'un test associé. Demandez à Aikido AI d'effectuer les modifications et le patch est mis à jour en temps réel. Restez dans Aikido : pas besoin de changer d'outil ni de coller le résultat dans un chatbot distinct. Une fois le résultat satisfaisant, faites un merge pour clore le problème.

« Si vous avez du mal à acheter un seul outil d'analyse de vulnérabilités à un prix abordable qui coche le plus de cases, c'est celui que j'achèterais »
James BerthotyExpert en cybersécurité chez latio.tech

« Le délai le plus court pour corriger une vulnérabilité n'a été que de 5 secondes après sa détection. C'est ça l'efficacité. »
Aufar SukmajayaDéveloppeur Back-End
Continuez à corriger automatiquement où que vous travailliez.

Correction automatique directement dans votre IDE
Aikido IDE corrige automatiquement le code en temps réel. Corrigez les problèmes avec des suggestions en un clic au fur et à mesure que votre code est écrit ou généré.

Correction automatique directement dans votre PR
Arrêtez le code non sécurisé avant sa fusion. Bloquez les pull requests en fonction de leur sévérité et de leur type. Aikido ajoute des commentaires en ligne afin que les développeurs reçoivent un feedback de sécurité instantané et au niveau de la ligne.
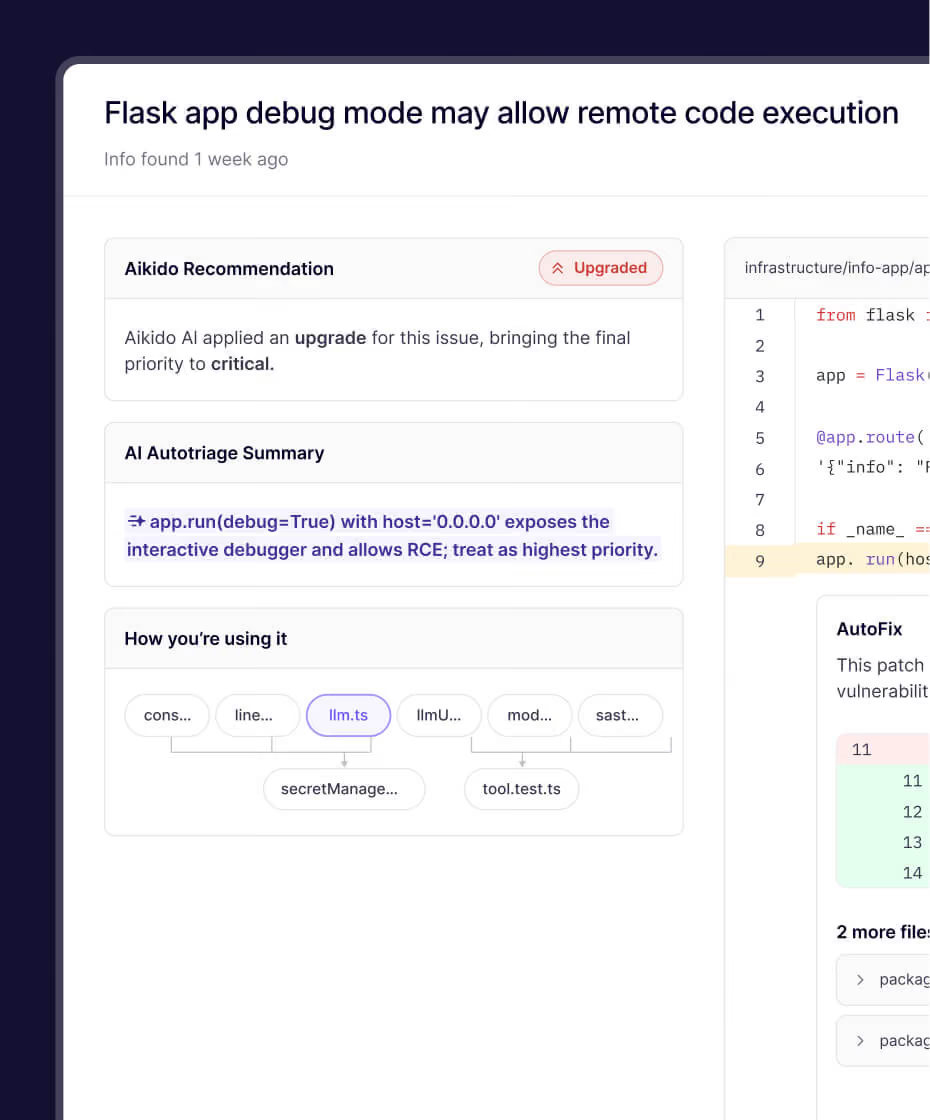
Correction automatique des résultats de pentest et d'analyse de code par IA
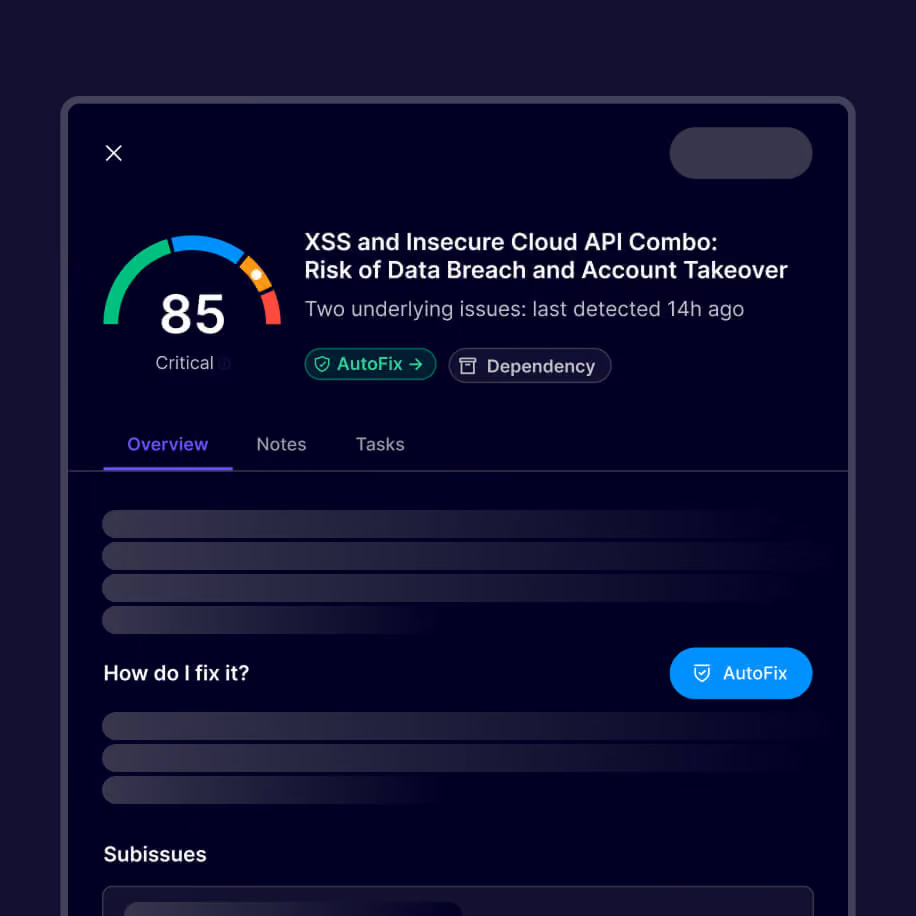
Lorsqu'un pentest par IA ou une analyse de code par IA identifie un problème, AutoFix génère un correctif prêt à être examiné, que vous pouvez merge ou affiner.
"La combinaison d'un faible taux de faux positifs et d'AutoFix fait gagner des heures chaque semaine à nos équipes."

Gagnez des heures, corrigez automatiquement vos vulnérabilités.
Sécurisez votre code, votre cloud et votre runtime au sein d'un système centralisé.
Détectez et corrigez les vulnérabilités rapidement et automatiquement.
FAQ sur la correction automatique par IA d'Aikido

Oui, vous pouvez exporter un SBOM complet au format CycloneDX, SPDX ou CSV en un seul clic. Il suffit d'ouvrir le rapport Licences et SBOM pour visualiser tous vos packages et licences.
Oui, vous pouvez connecter un dépôt réel (accès en lecture seule) ou utiliser notre projet de démonstration public pour explorer la plateforme. Toutes les analyses sont en lecture seule et Aikido ne modifie jamais votre code. Les correctifs sont proposés via des pull requests que vous examinez et fusionnez.
Nous ne pouvons ni ne voulons, c'est garanti par un accès en lecture seule.
Aikido ne stocke pas votre code après une analyse. Certaines analyses, telles que le SAST et la détection de secrets, nécessitent une opération de clonage git. Des informations plus détaillées sont disponibles sur help.aikido.dev.
Bien sûr ! Lorsque vous vous inscrivez avec votre compte Git, ne donnez accès à aucun dépôt et sélectionnez plutôt le dépôt de démonstration !