

Visualisez le chemin d'attaque avant qu'il ne soit exploité
Aikido consolide votre exposition cloud, les vulnérabilités de vos conteneurs et vos permissions IAM dans un graphe unique, vous permettant d'identifier précisément les CVE réellement accessibles par un attaquant.
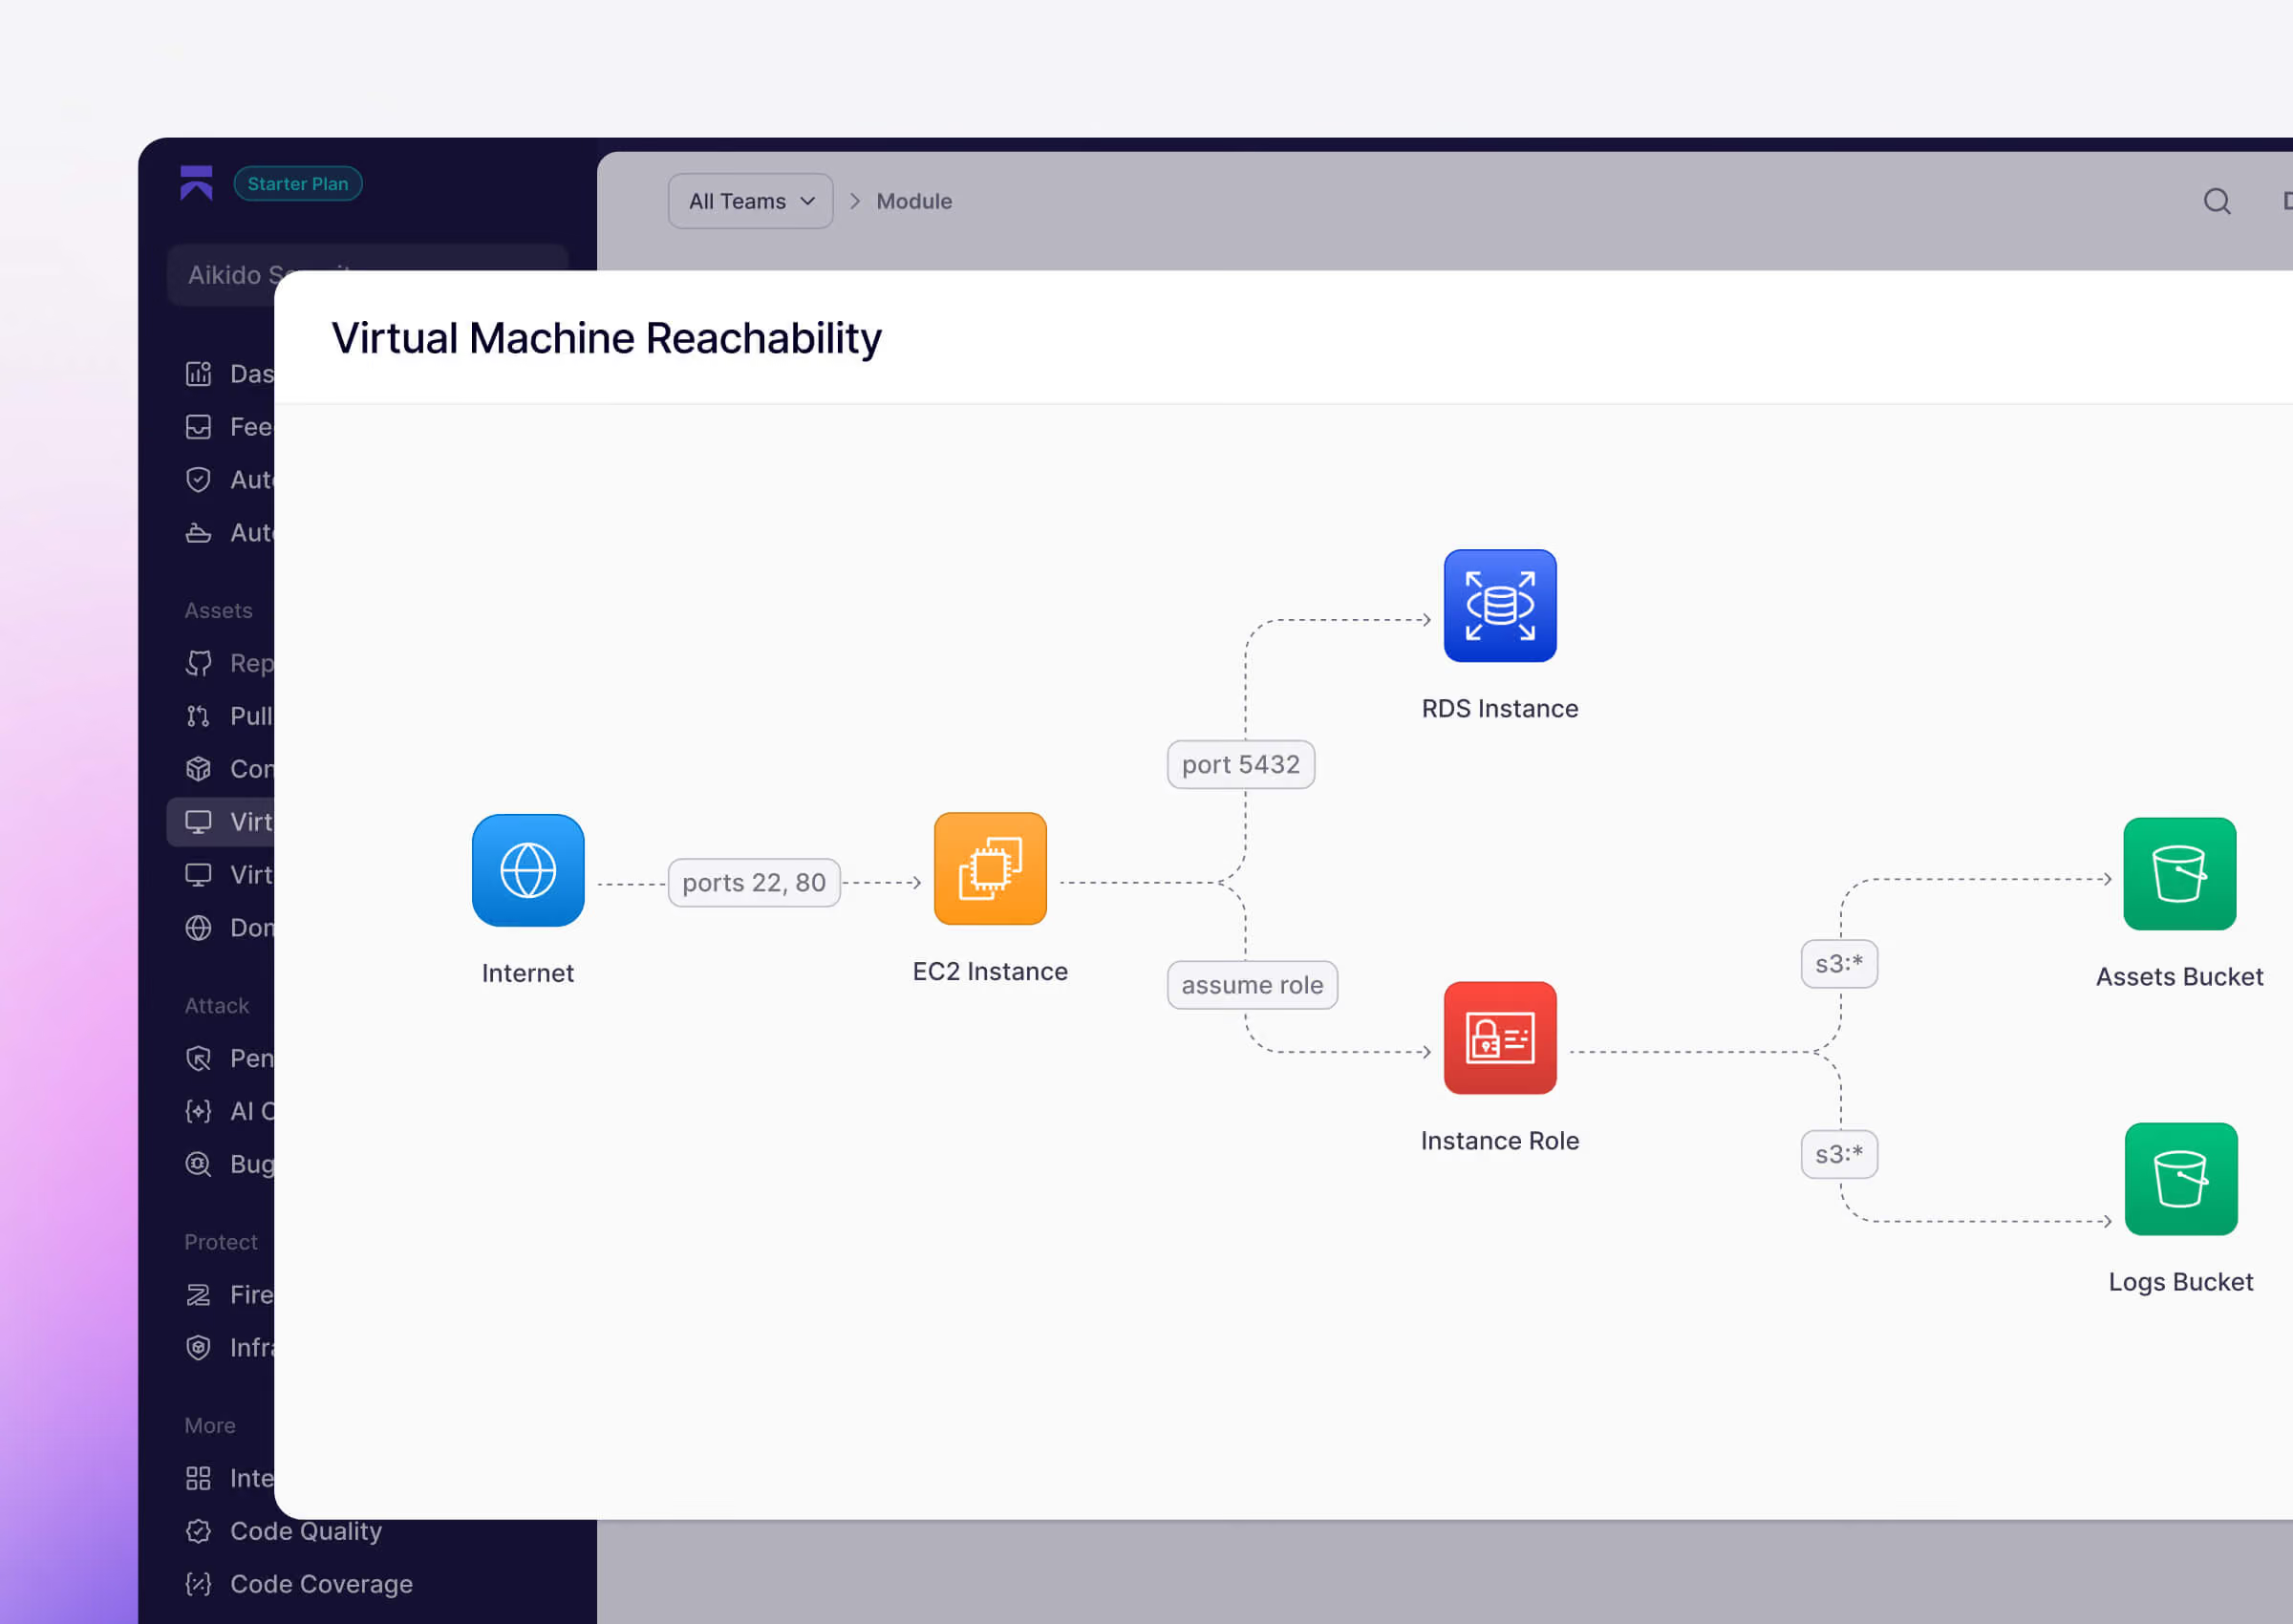





Le score CVSS ne suffit pas pour évaluer votre exposition
Les équipes trient les vulnérabilités par score de sévérité plutôt que par accessibilité. Une vulnérabilité notée 9,8 sur un pod interne reçoit le même niveau d'urgence qu'une autre située derrière un équilibreur de charge public, offrant un accès direct à vos secrets.
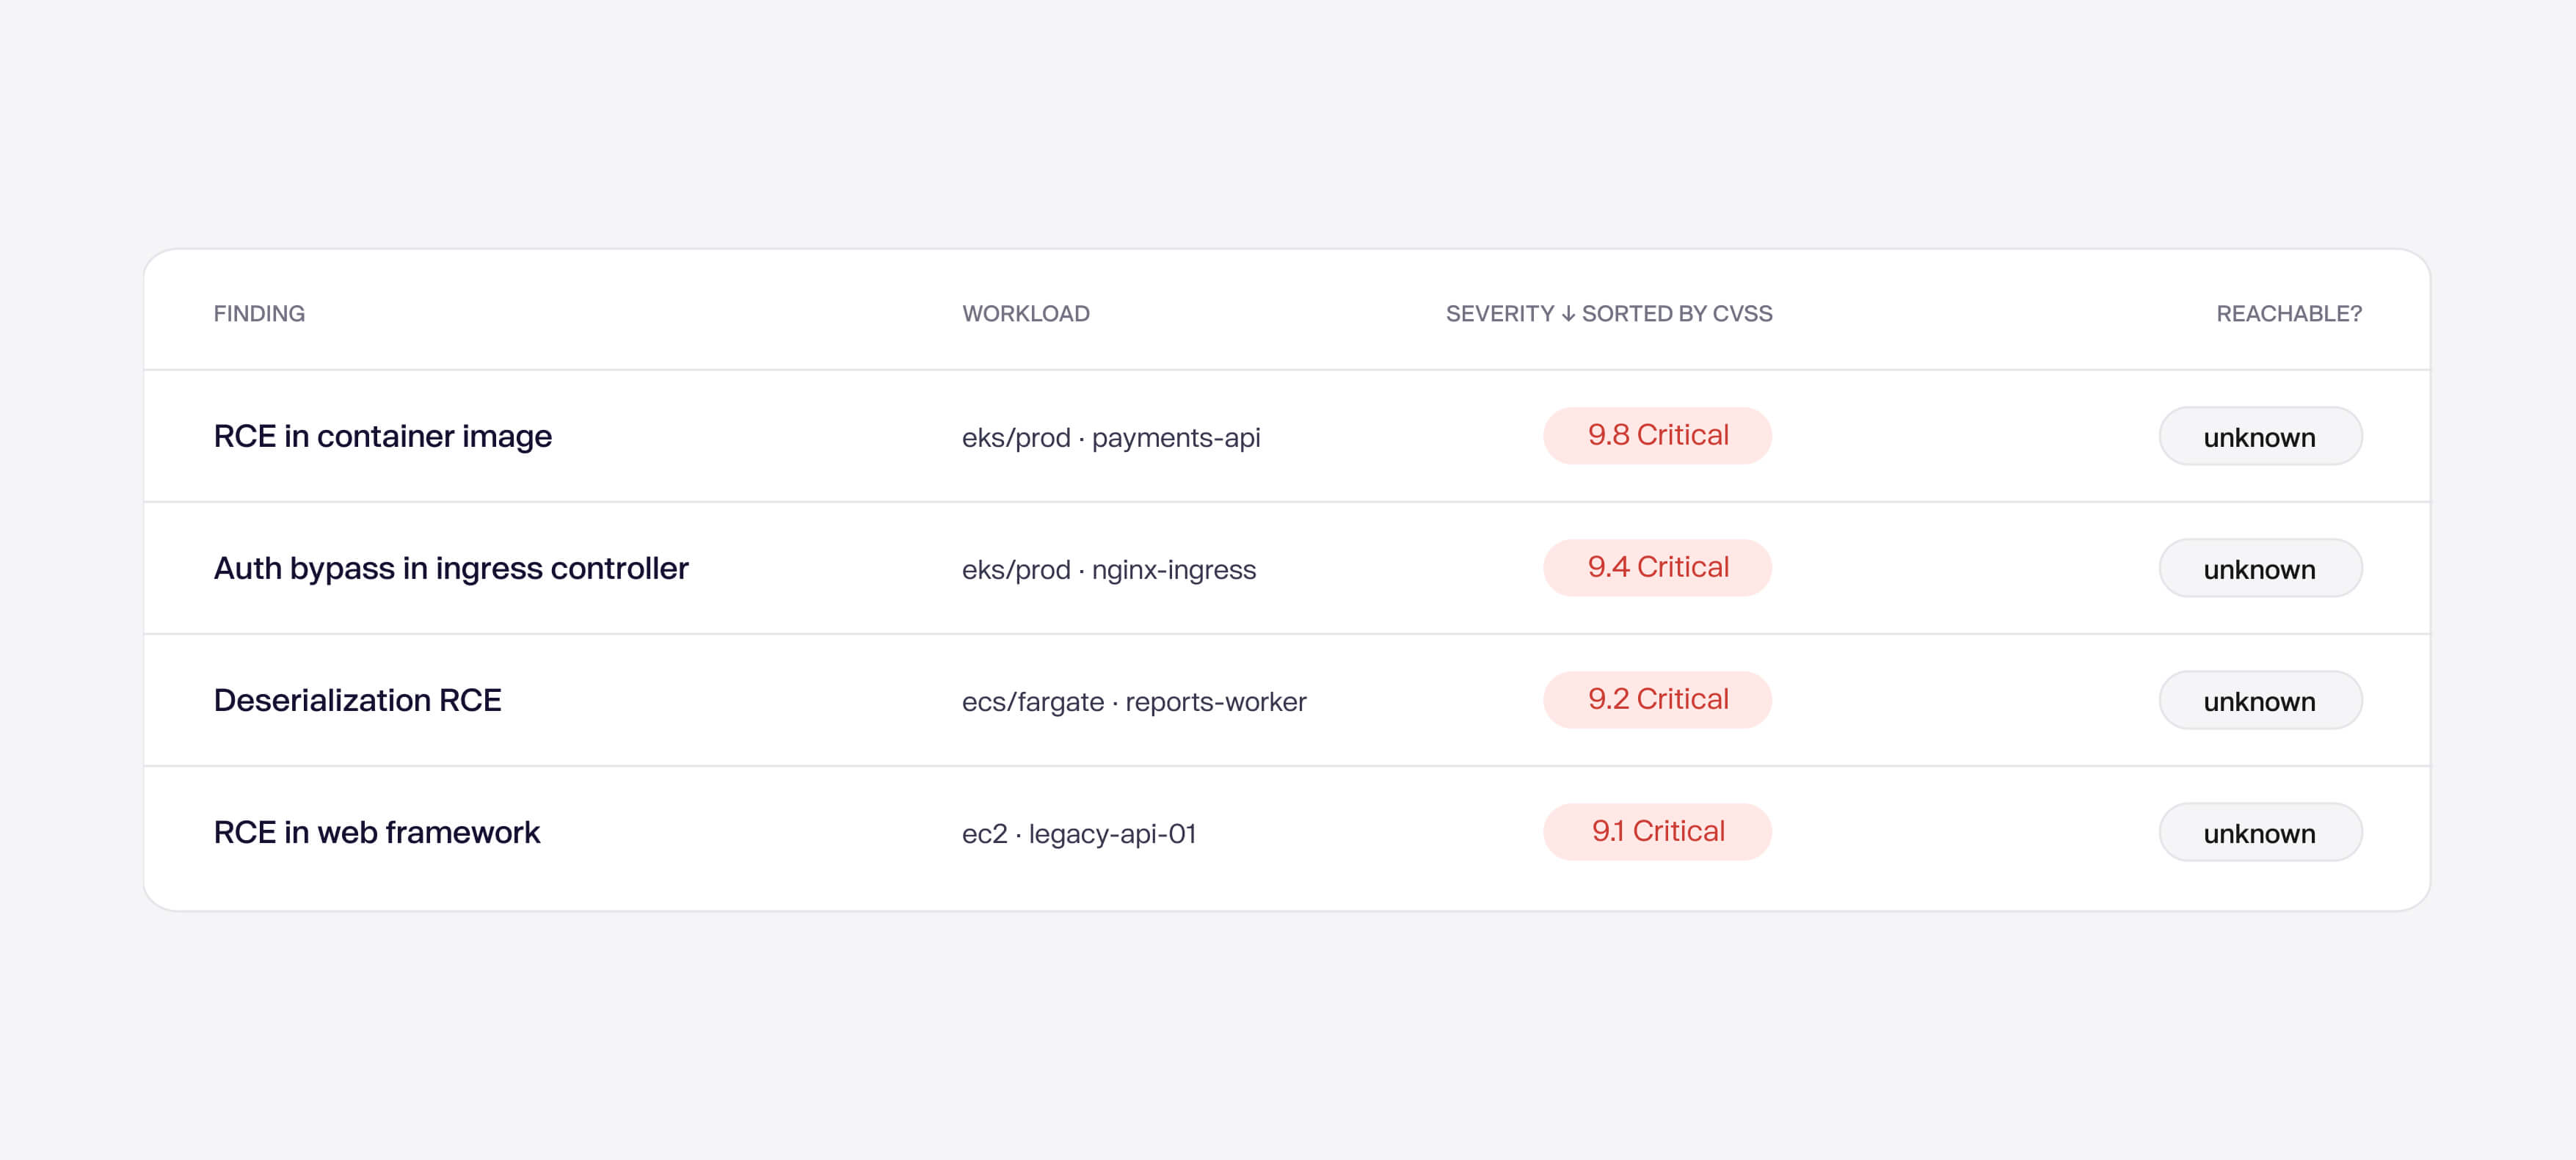
Tous vos chemins d'attaque dans un seul graphe.
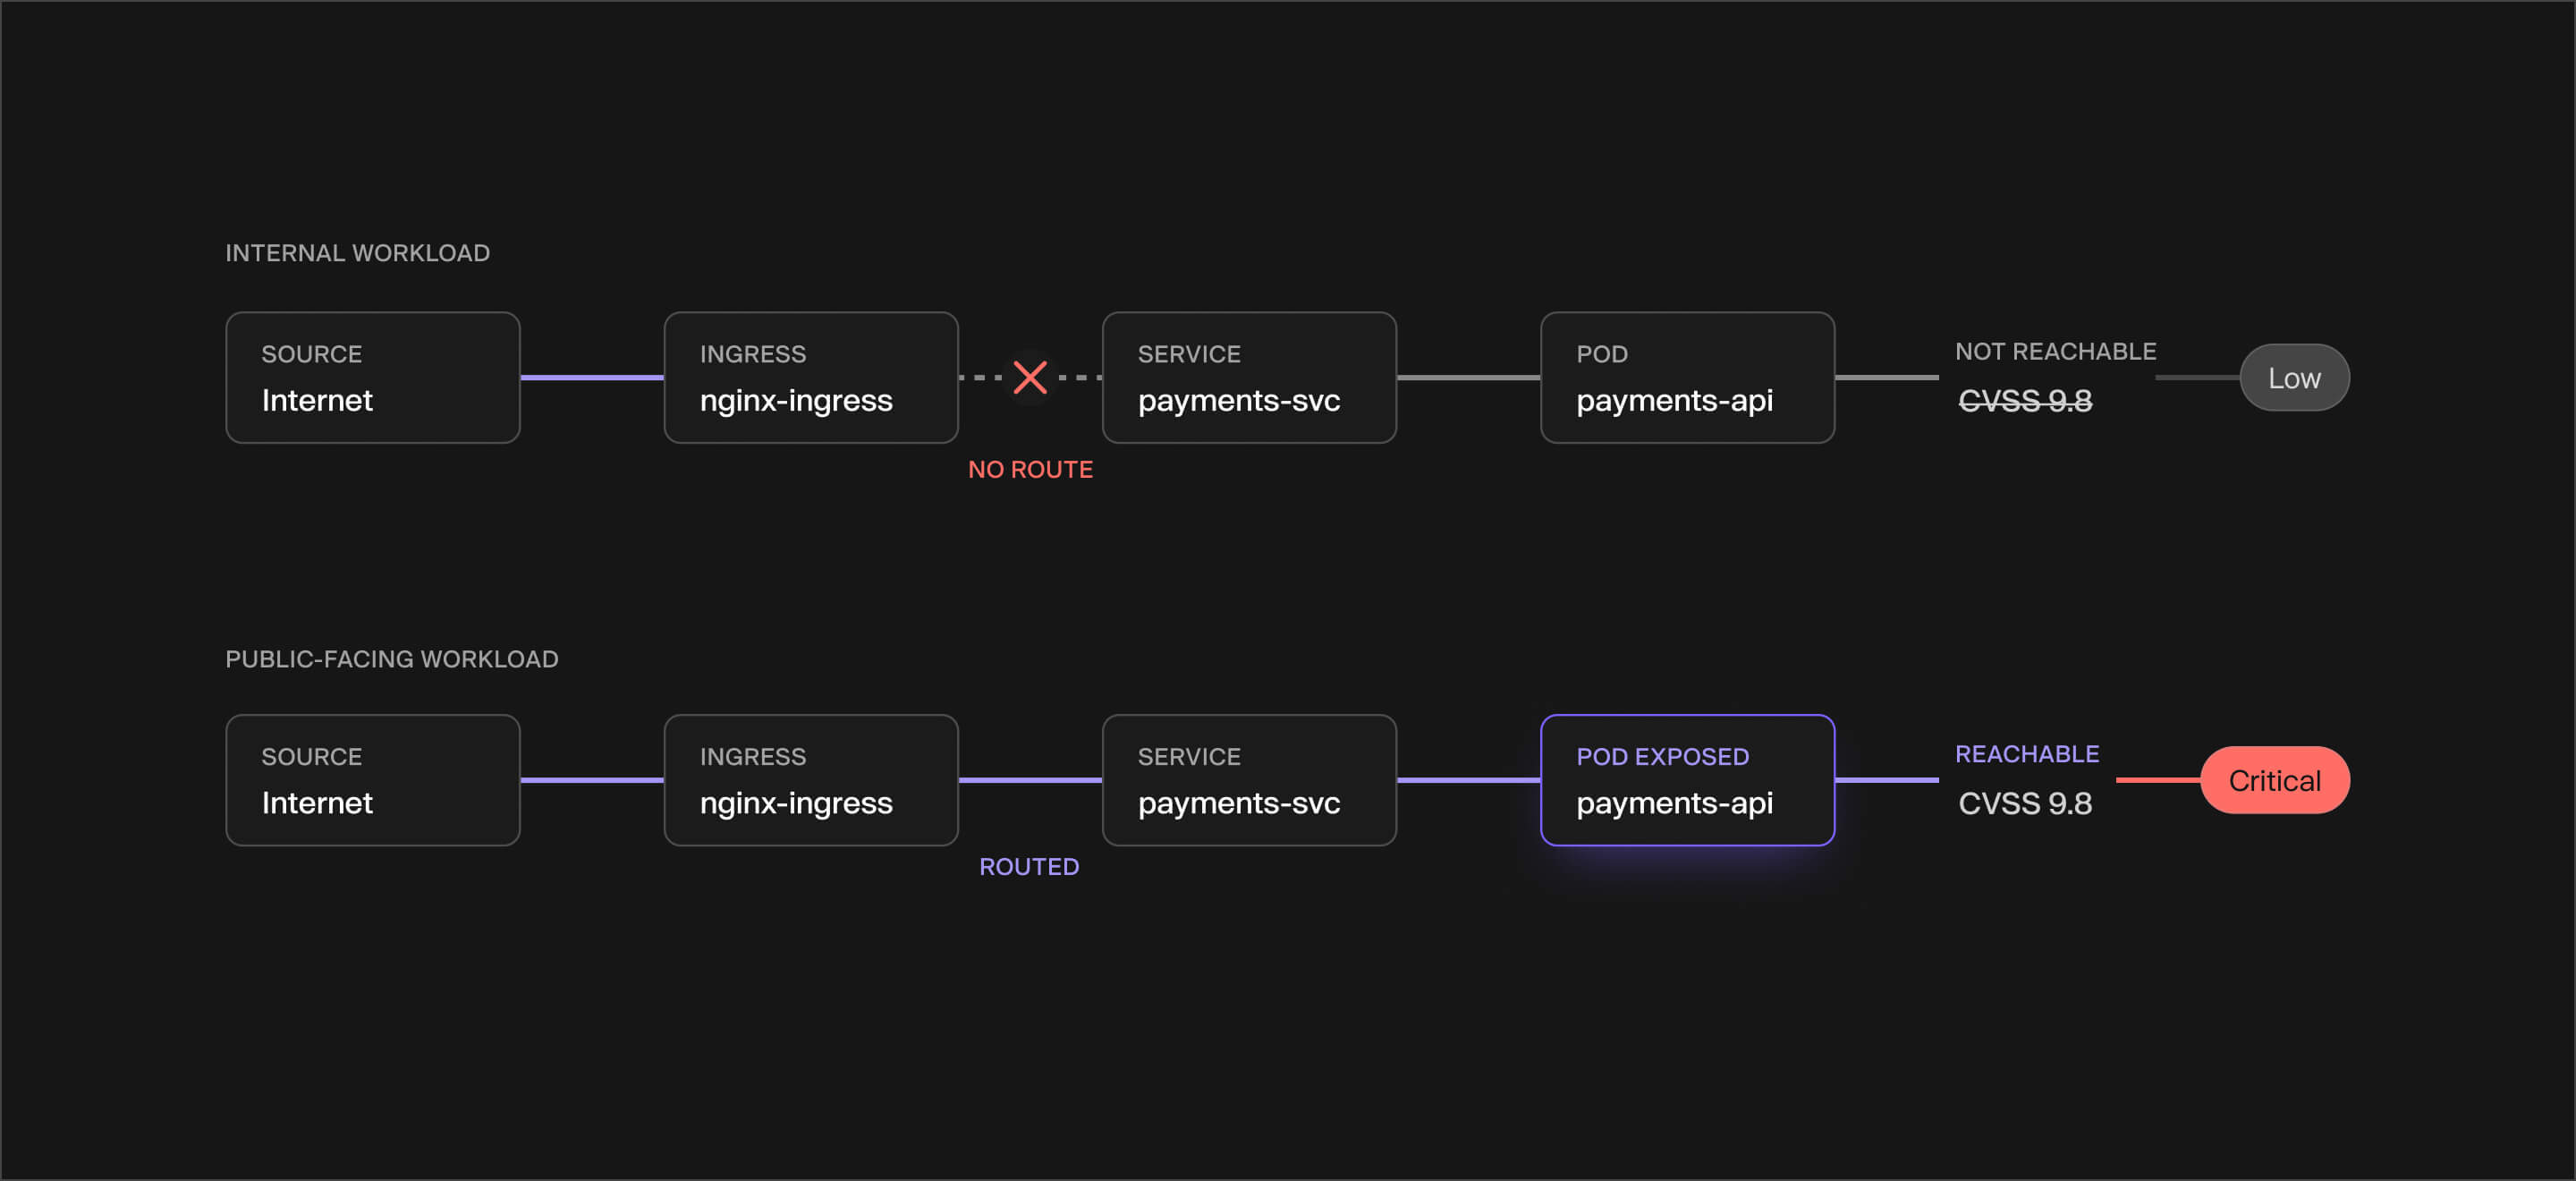
Visualisez les éléments accessibles derrière votre passerelle
Tracez la chaîne complète et associez la CVE au pod accessible.
Rien ne se cache derrière votre CDN
Tracez directement à travers votre CDN jusqu'à la fonction serverless exacte exécutant le paquet vulnérable.
Identifiez ce que vos ressources de calcul peuvent atteindre
Connectez l'exposition réseau aux éléments accessibles via les permissions d'une machine virtuelle, tels que les secrets et les clés de chiffrement.
Où s'appliquent les chemins d'attaque


Cloud Les voies d'attaque expliquées en 3 minutes.
Découvrez comment regrouper dans un même graphique vos expositions « cloud », les vulnérabilités de vos conteneurs et les autorisations IAM, afin de savoir exactement quelles vulnérabilités (CVE) un attaquant peut réellement exploiter.
Afficher tous vos chemins d'attaque « cloud »
Connectez votre solution « cloud » en quelques minutes et obtenez une vue d'ensemble de toutes les voies d'attaque au sein de votre infrastructure « cloud ».
Découvrez Aikido en action
Saisissez votre adresse e-mail professionnelle pour visionner la vidéo
Pourquoi les équipes utilisent les chemins d'attaque cloud
Réduisez la fatigue liée aux alertes
Seules les CVE situées sur un chemin réel depuis Internet génèrent des alertes pour votre équipe
Libérez du temps pour les ingénieurs
La sécurité cesse de créer des tickets pour des chemins inaccessibles, permettant aux ingénieurs de se concentrer sur les problèmes réellement urgents
Détectez l'exposition avant les attaquants
Visualisez le chemin complet d'Internet à l'actif, et éliminez-le avant qu'il ne soit exploité
Commencez vos audits avec des preuves
Prouvez que votre équipe priorise les correctifs en fonction de l'exposition cartographiée et non uniquement des scores de sévérité.
Visualisez tous vos chemins d'attaque cloud en un coup d'œil.
Connectez votre solution « cloud » en quelques minutes et obtenez une vue d'ensemble de toutes les voies d'attaque au sein de votre infrastructure « cloud ».


FAQ sur les chemins d'attaque cloud

Elle cartographie le véritable chemin réseau depuis Internet, à travers votre infrastructure cloud, jusqu'à un conteneur ou une VM spécifique présentant une vulnérabilité. Plutôt que de simplement indiquer qu'une CVE existe, elle montre si un attaquant peut réellement l'atteindre et exactement de quelle manière.
Les scores de sévérité (CVSS) sont attribués sans tenir compte de votre environnement. Une CVE critique sur une VM sans chemin d'accès réseau public est bien moins urgente qu'une CVE moyenne sur un conteneur directement exposé à Internet. L'analyse d’accessibilité vous indique ce qui est réellement exploitable dans votre configuration spécifique.
Non. L'accessibilité est déduite à partir des groupes de sécurité, des paramètres VPC, de la configuration des sous-réseaux et des métadonnées de l'infrastructure cloud. Aucune sonde active ni aucun scan de ports n'est effectué.
Aikido rétrograde automatiquement la sévérité et affiche la mention "Aucune accessibilité réseau" dans le détail des scores. Pour certains paquets spécifiques, Aikido va plus loin et ignore automatiquement le problème lorsque le port concerné n'est pas accessible.
Actuellement : OpenSSH et openssh-server (port 22), Telnet (port 23), Redis (port 6379), MongoDB (port 27017) et n8n (ports 80, 443, 5678). Cette liste continue de s'enrichir.
Pour les VM : groupes de sécurité, paramètres VPC, configuration des sous-réseaux, équilibreurs de charge (load balancers). Pour les conteneurs : contrôleurs d'entrée (ingress) Kubernetes, équilibreurs de charge, passerelles API, URL de fonctions AWS Lambda et autres points d'entrée cloud.
Non. L'analyse d’accessibilité s'exécute automatiquement dès que votre cloud et votre registre de conteneurs sont connectés à Aikido. Aucune configuration supplémentaire n'est requise.
De deux façons : survolez une VM dans l'onglet Machines virtuelles et cliquez sur "Afficher l'accessibilité de la machine virtuelle", ouvrez n'importe quel problème lié à une VM dans le flux et cliquez sur le lien du diagramme d'accessibilité depuis la vue détaillée du problème.
Wiz et Orca fournissent du contexte sur les chemins d'attaque mais se limitent aux plateformes cloud. Aikido combine l'analyse d’accessibilité avec des scans AppSec complets (SAST, SCA, DAST, secrets, IaC) au sein d'une seule et même plateforme. Vous bénéficiez du contexte de priorisation sans avoir besoin d'un outil ou d'une connexion supplémentaire.