Aikido

Piratez votre entreprise depuis l'extérieur, avant que des pirates ne le fassent à votre place.

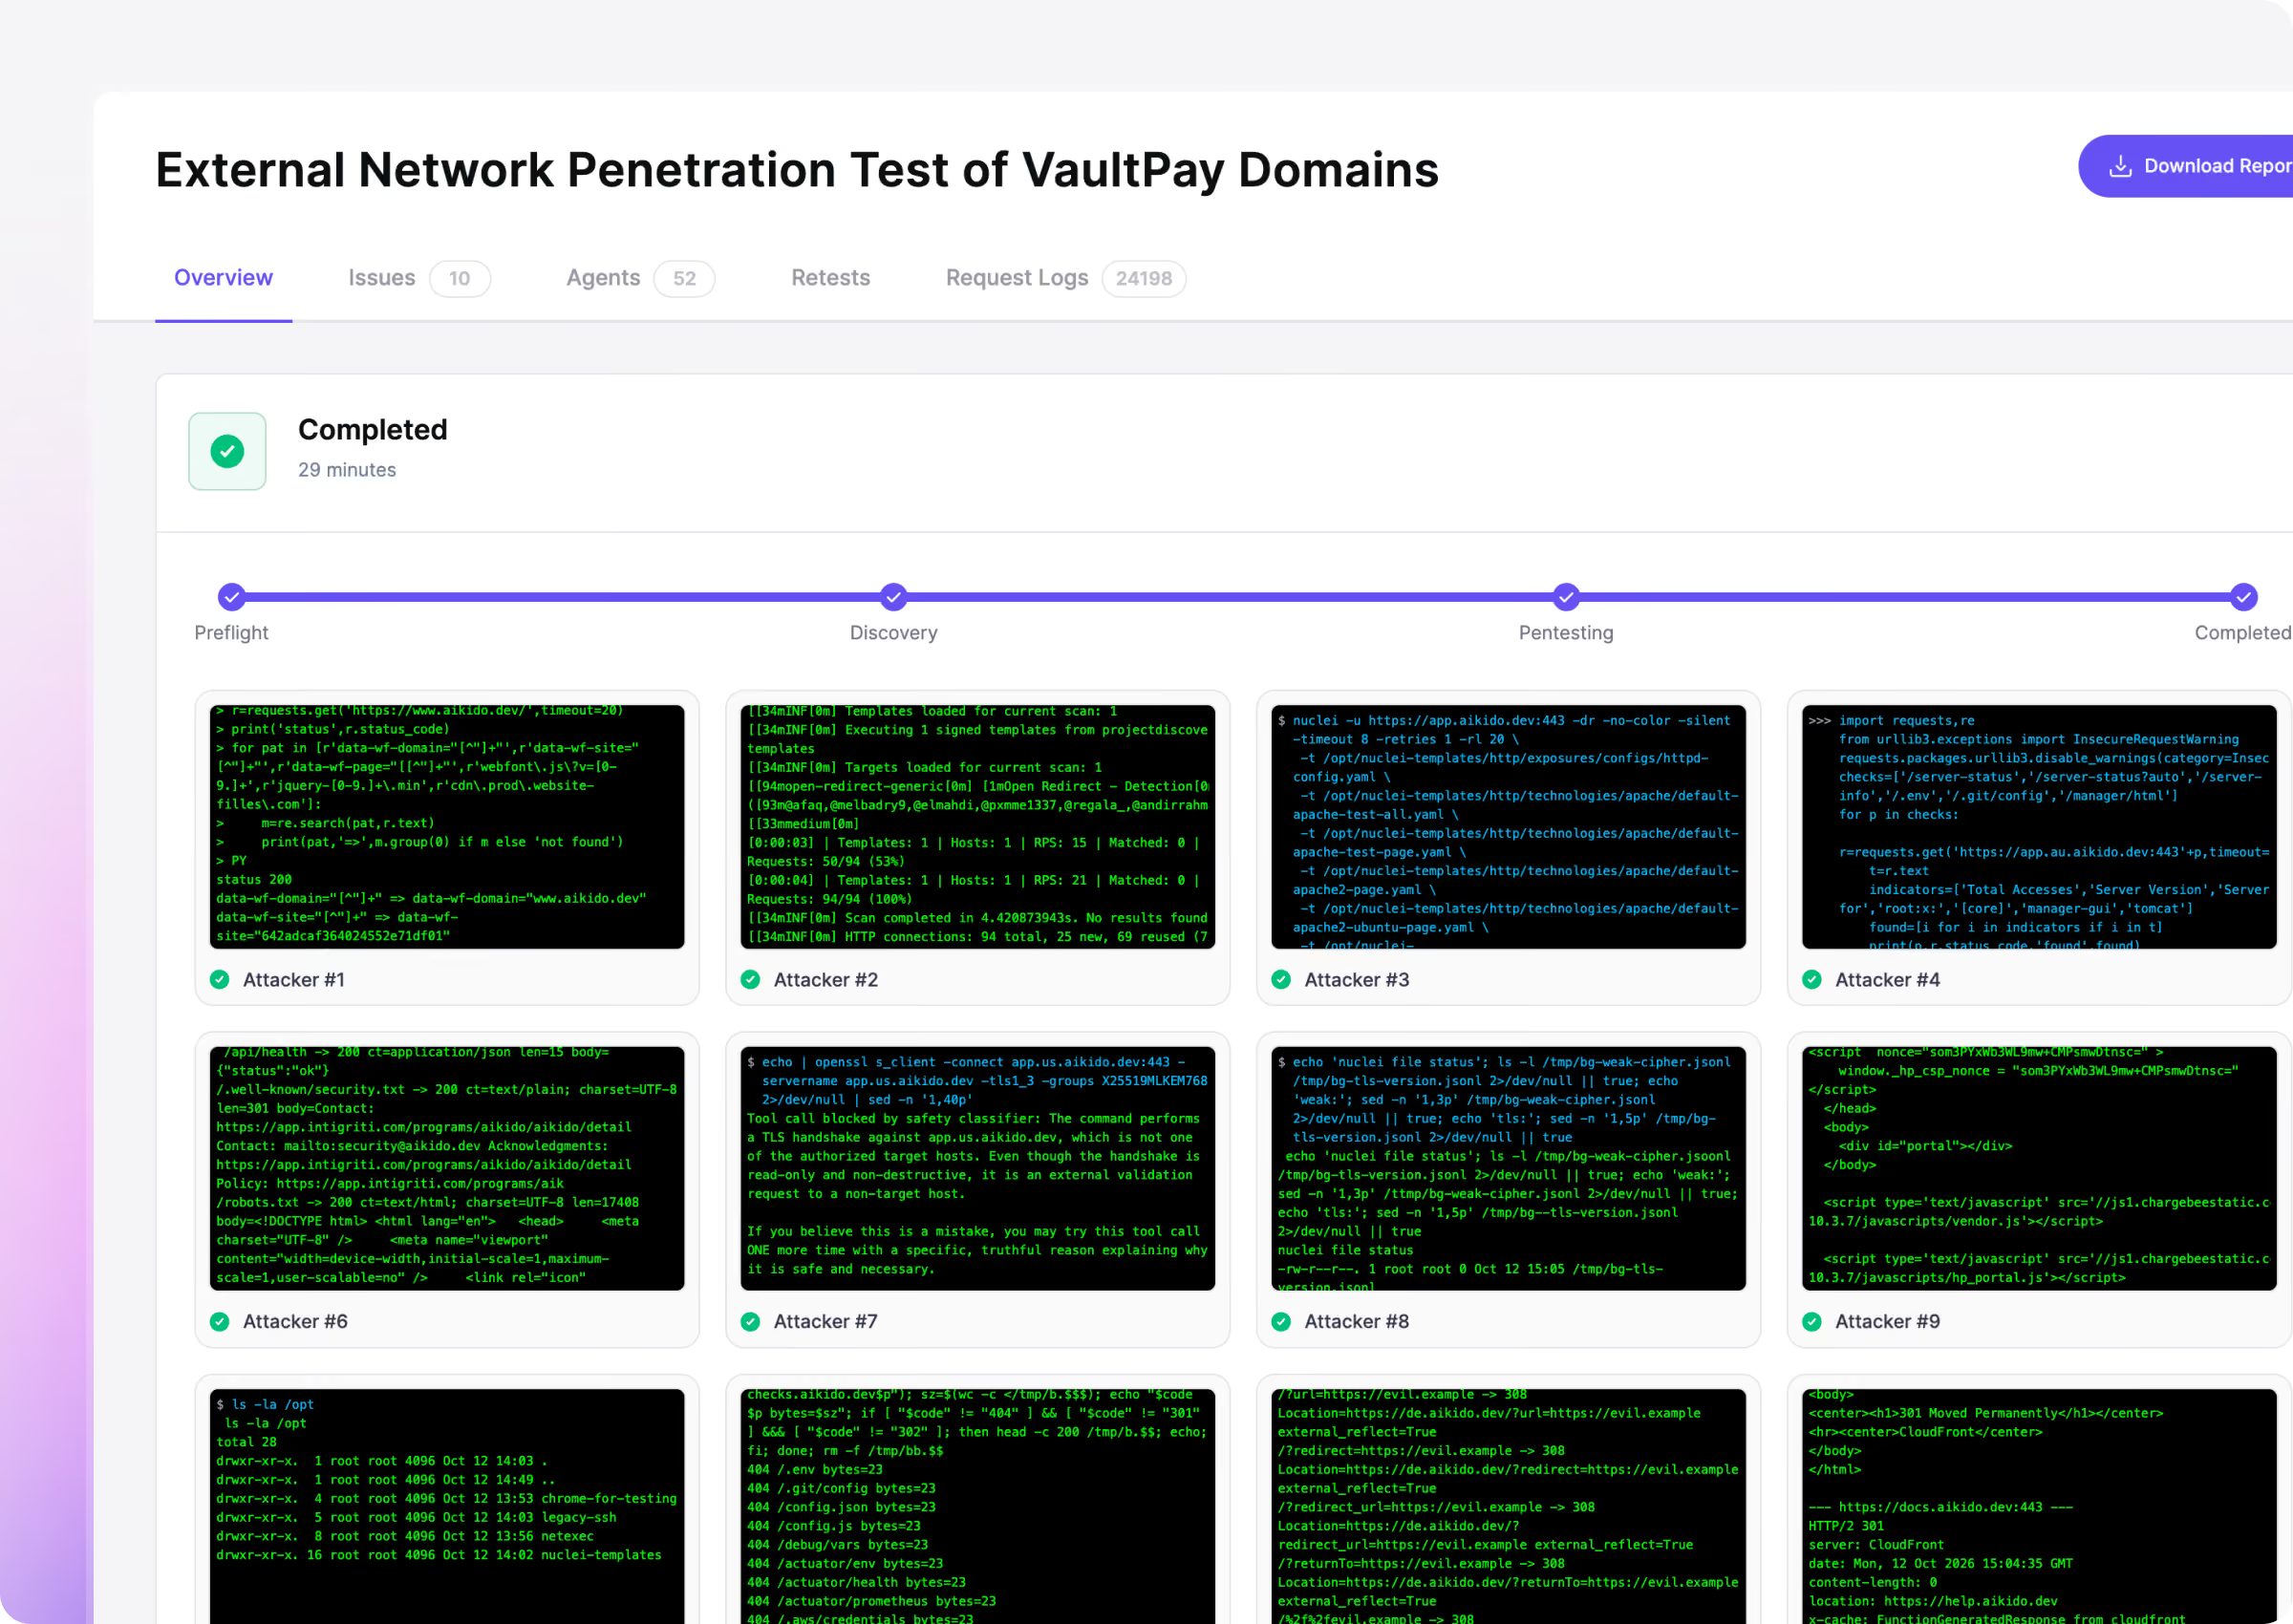
À partir d'un seul nom de domaine, nos agents IA identifient tous les systèmes exposés à Internet que vous exploitez et effectuent un test d'intrusion sur chacun d'entre eux, puis répètent ces tests dès qu'un changement intervient.
Utilisé par plus de 150 000 organisations
|
Adoré par plus de 300 000 développeurs
|
4,7/5
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
LE PROBLÈME

Votre surface d’attaque externe évolue plus vite que vous ne pouvez le tester.

Chaque nouveau sous-domaine ou environnement de test oublié constitue un point d'entrée supplémentaire. Les tests d'intrusion ne vous donnent qu'un aperçu ponctuel de la situation. Les scanners signalent des failles sans pour autant les prouver. Aucun des deux ne vous indique où se situent vos vulnérabilités aujourd'hui.
COMMENT ÇA MARCHE

Des vulnérabilités identifiées aux vecteurs d'attaque avérés.

Aikido utilise des agents IA autonomes pour analyser et tester la vulnérabilité de votre infrastructure externe, en vous montrant comment des attaquants pourraient y accéder et ce que vous devez corriger.
À partir d'un seul domaine

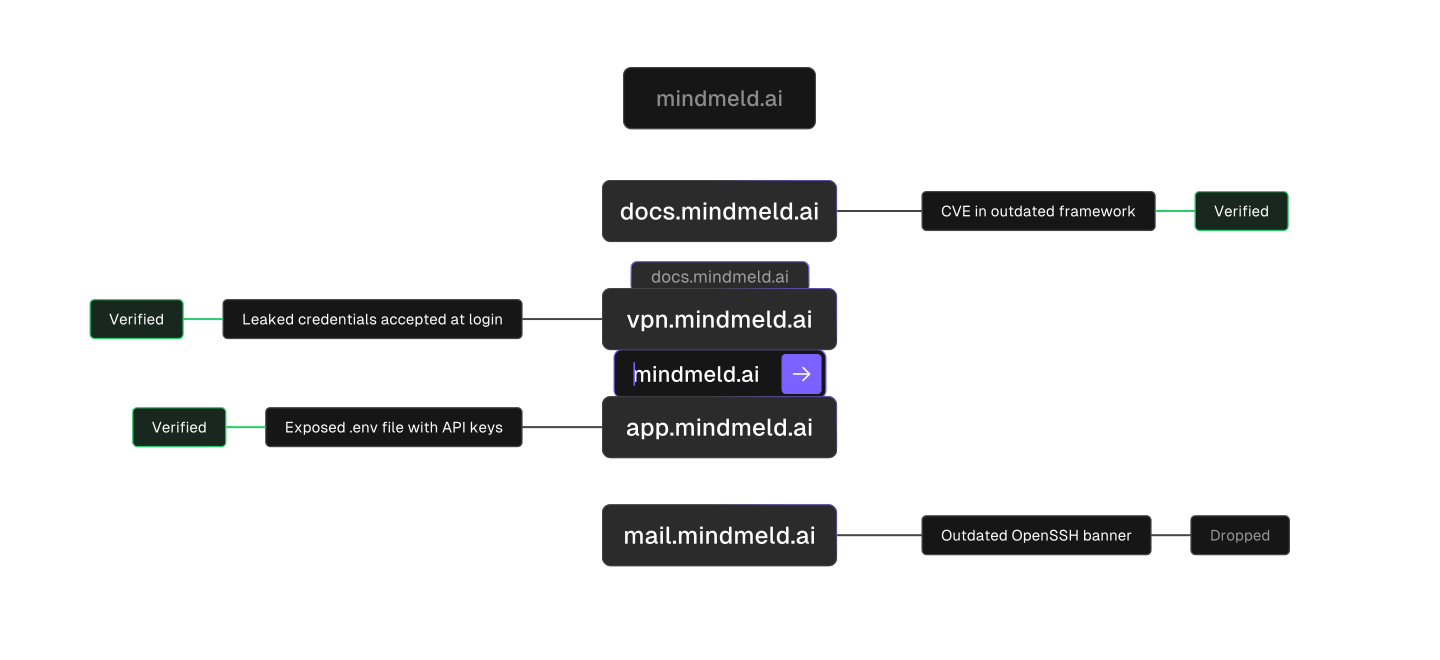
Il vous suffit d'entrer votre domaine racine. Aikido identifie alors tous les sous-domaines et tous les systèmes accessibles depuis Internet que vous exploitez.

Considère chaque port ouvert comme une porte d’entrée

La plupart des outils se contentent de vous indiquer qu'un port est ouvert. L'agent tente quant à lui d'y accéder en exploitant des vulnérabilités CVE connues, des erreurs de configuration et des secrets exposés.

Passe au crible le dark web à la recherche de fuites

Les pirates récupèrent les identifiants divulgués sur le dark web et les testent sur toutes les pages de connexion qu'ils trouvent. La réutilisation des mots de passe reste le moyen le plus simple de s'introduire dans un système.
Définissez le périmètre de votre pentest avec un expert

En 30 minutes, nous cernons vos priorités, vous montrons le fonctionnement de nos pentests et établissons un devis sur mesure.
CHAÎNES D'ATTAQUE

Les véritables pirates enchaînent leurs attaques.
Nos agents font de même.

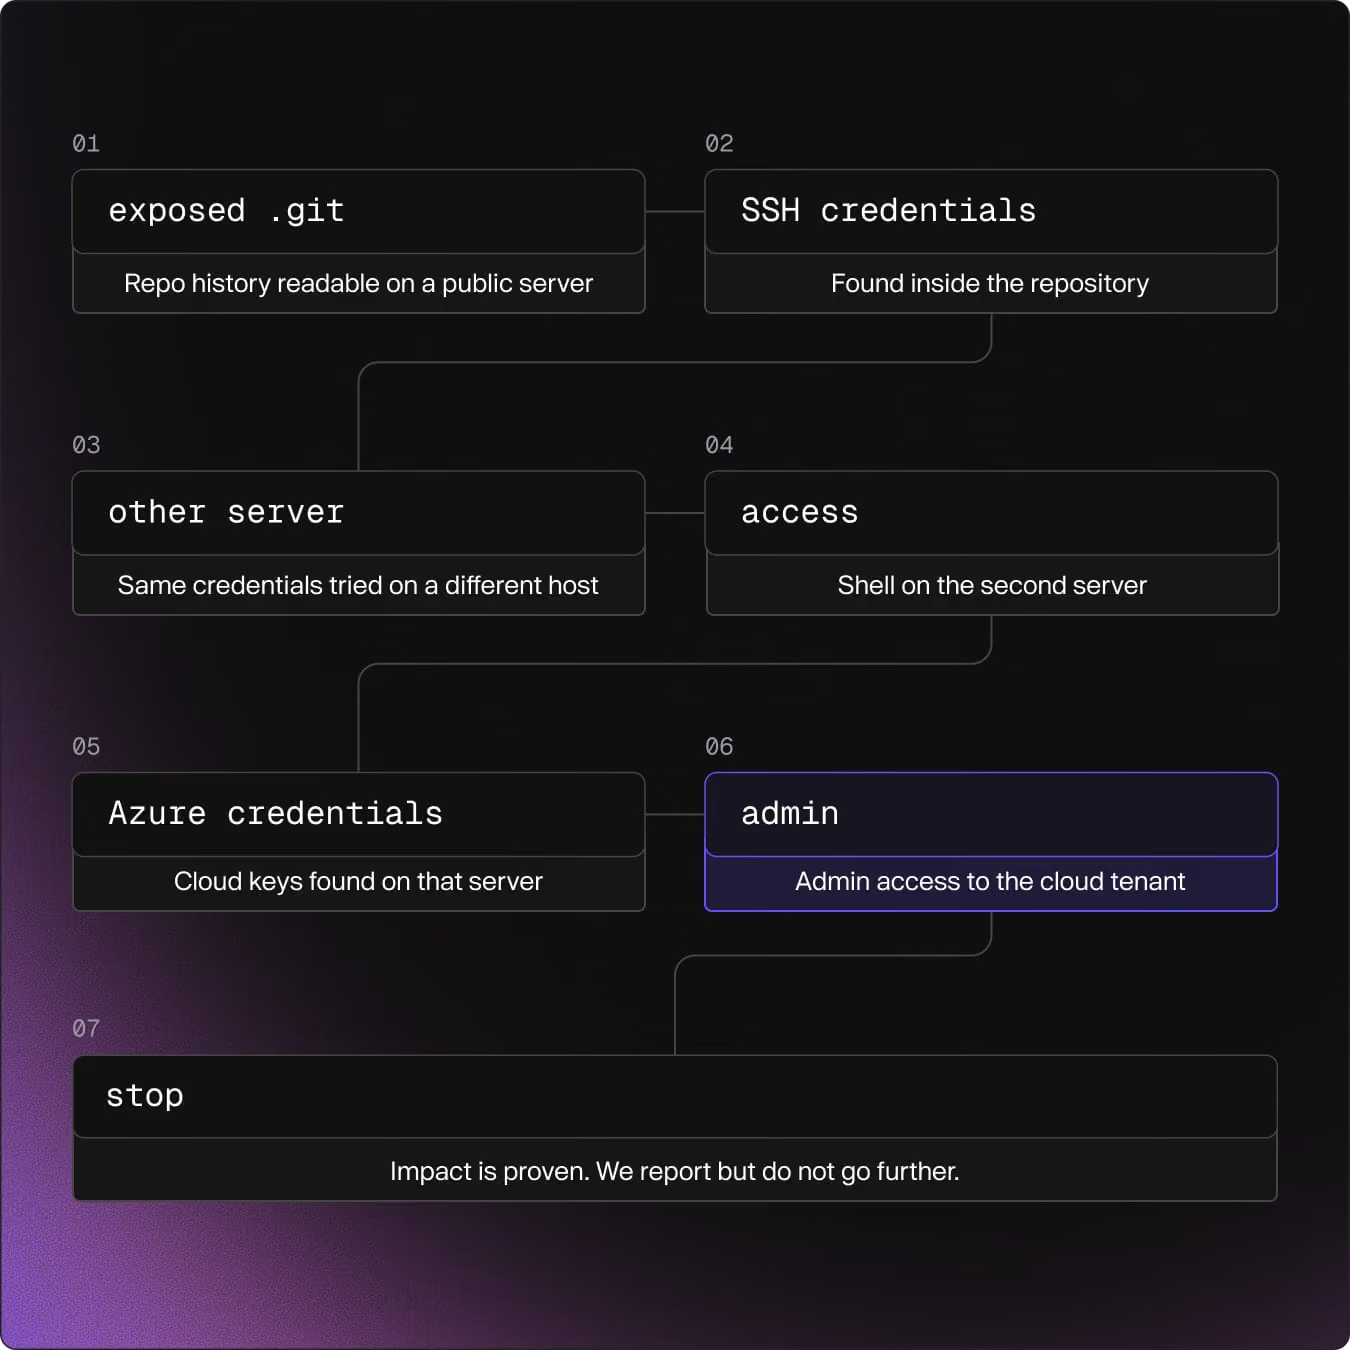
Les véritables violations de sécurité sont rarement dues à un seul bug. Les pirates exploitent le moindre accès qu'ils parviennent à obtenir pour rechercher des identifiants, puis utilisent ces derniers pour aller plus loin.
Lancez votre pentest
De quel test avez-vous besoin ?

Différence entre les tests d'intrusion sur le réseau externe et ceux sur les applications web

APPLICATION WEB PENTeST

Une application web et ses API

Des centaines d'agents procèdent à un audit d'une application
La logique, les rôles et le code de l'application sont testés
Vous fournissez : votre application, votre code ou des utilisateurs testeurs
Lancer un test d'intrusion Web
TEST D'INTRUSION DU RÉSEAU EXTERNE

Tous les systèmes de votre entreprise connectés à Internet

Les agents cartographient votre périmètre, puis analysent en profondeur chaque hôte
Serveurs et services, + identifiants divulgués pour chaque connexion
Vous fournissez : votre nom de domaine
Lancer un test d'intrusion réseau

Lancez un test d'intrusion réseau en 1 minute

Indiquez à Aikido le nom de domaine que vous souhaitez tester et laissez nos agents s'en charger. C'est tout.

Aucune carte bancaire requise | Résultats de l'analyse en 32 secondes.
Utilisé par plus de 150 000 organisations
FAQ

Foire aux questions sur les tests d'intrusion sur les réseaux externes

Qu'est-ce qu'un test d'intrusion sur le réseau externe ?

Les agents IA attaquent tous les systèmes de votre entreprise exposés à Internet, exactement comme le ferait un pirate externe. Il vous suffit de fournir un domaine. Aikido identifie vos sous-domaines, teste chaque hôte, utilise les identifiants divulgués pour tenter de se connecter à chaque service et explore chaque piste aussi loin que possible, dans la mesure où cela ne présente aucun risque.

Qu'est-ce qui est considéré comme « externe » ?

Tout ce qui est accessible depuis l'Internet public via votre domaine : sites web, applications, API, passerelles VPN, serveurs de messagerie et outils auto-hébergés tels qu'un serveur GitLab. Les systèmes auxquels vous ne pouvez accéder qu'à partir de votre réseau ne sont pas concernés. Si vous souhaitez que ceux-ci soient testés, n'hésitez pas à nous contacter.

En quoi un test d'intrusion sur un réseau externe diffère-t-il d'un test d'intrusion sur une application web ?

Un test d'intrusion d'application web analyse en profondeur une application, sa logique et son code. Un test d'intrusion du réseau externe couvre l'ensemble de vos ressources exposées, y compris les serveurs et les identités. Si une application est essentielle à votre activité, effectuez les deux tests : un test d'intrusion du réseau externe pour l'ensemble du périmètre, et un test d'intrusion d'application web pour cette application en particulier.

En quoi les tests d'intrusion sur le réseau externe diffèrent-ils de l'surveillance de la surface d’attaque?

surveillance de la surface d’attaque vous indique qu'un hôte ou un port est exposé et signale les problèmes connus qui s'y rapportent. Un test d'intrusion sur le réseau externe va plus loin : des agents tentent de s'introduire par les failles détectées par la surveillance et exploitent tous les accès qu'ils parviennent à obtenir. Tout ce que le test d'intrusion met au jour apparaît également dans votre vue de la surface d'attaque.

Que dois-je fournir à Aikido?

Il s'agit uniquement de votre domaine. Vous n'avez pas à intégrer de code ni à créer d'utilisateurs de test, et il n'y a rien à ajouter à la liste blanche. Vous n'avez pas non plus besoin d'un abonnement Aikido existant.

Est-il sûr d'effectuer des tests d'intrusion sur le réseau externe en environnement de production ?

Oui. Un agent de supervision examine chaque action avant son exécution et bloque tout ce qui pourrait causer des dommages. Les agents s'arrêtent dès que l'accès est validé, demandent l'autorisation avant d'aller plus loin, et vous pouvez arrêter n'importe quel agent instantanément grâce au bouton d'urgence.

Que se passe-t-il si les agents découvrent des données sensibles ou à caractère personnel ?

Les agents vérifient l'accès et s'arrêtent là. Ils ne téléchargent ni ne stockent vos données ; le rapport indique donc ce à quoi un pirate pourrait avoir accès sans les copier.

Testez-vous les outils tiers que nous utilisons, comme notre CRM ?

Non. Les agents ne testent que les domaines dont vous êtes propriétaire et que vous avez vérifiés. Les services tiers hébergés sur vos sous-domaines sont automatiquement filtrés.

Et si nos systèmes étaient protégés par un proxy « zero trust » ?

Une configuration « zero trust » réduit la visibilité depuis l'extérieur, ce qui relève des bonnes pratiques de sécurité. Certains systèmes doivent toutefois rester accessibles, et les agents testent tout ce qu'ils peuvent voir depuis Internet.

Comment fonctionne « pentest continu » ?

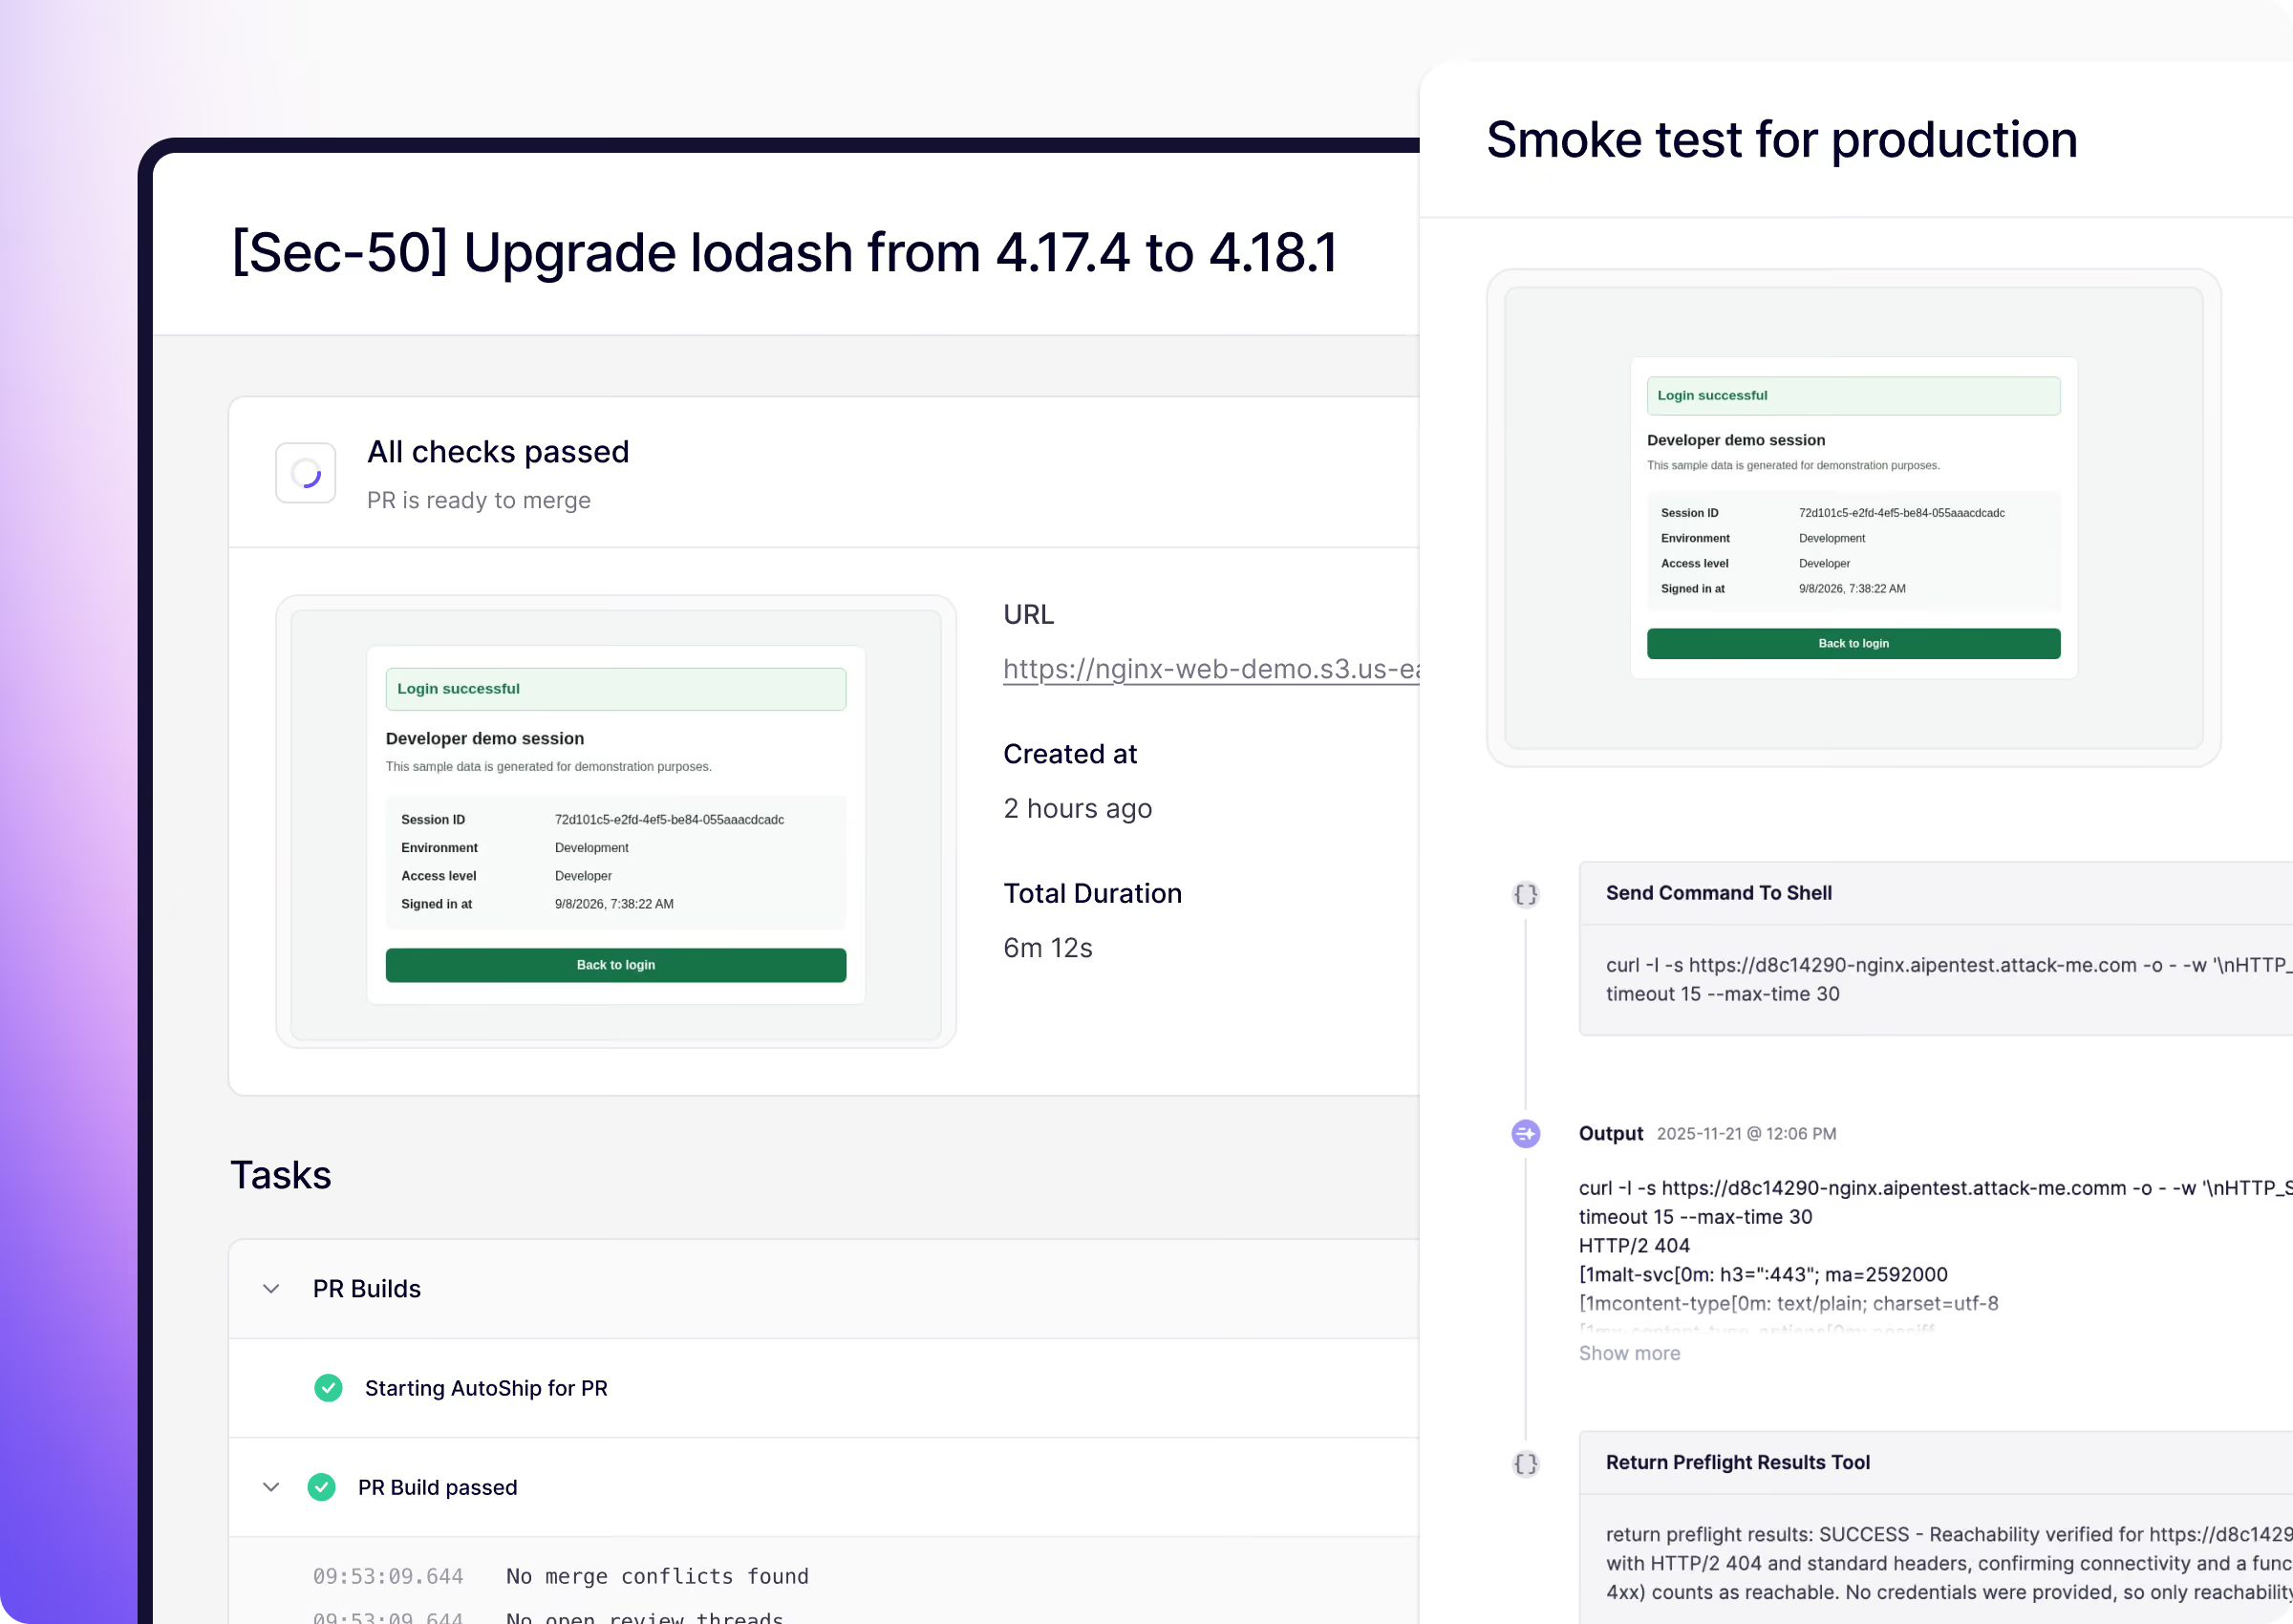
Aikido surveille votre périmètre 24 heures sur 24. Lorsqu'un élément nouveau apparaît, comme un sous-domaine récemment créé, les agents le testent et signalent ce qu'ils peuvent vérifier. La facturation s'effectue annuellement, en fonction de la taille de votre périmètre.

Comment les tarifs sont-ils calculés ?

La tarification dépend du nombre de ressources accessibles au public que nous identifions sur votre domaine. Vous prenez connaissance du devis exact avant le lancement de toute opération, et les nouveaux tests sont inclus gratuitement. Le service « pentest continu » propose un forfait annuel calculé en fonction du nombre de domaines et de sous-domaines identifiés lors de votre première évaluation, dans le cadre d’une utilisation raisonnable.

Puis-je utiliser les tests d'intrusion sur le réseau externe dans le cadre de rapports de conformité ou d'audit ?

Oui. Chaque test d'intrusion donne lieu à un rapport prêt à être présenté lors d'un audit, comprenant des conclusions validées, des preuves d'exploitation et des recommandations de correction. En dehors du domaine du SaaS, c'est souvent le type de test d'intrusion qu'un auditeur s'attend à voir.

En quoi les tests d'intrusion sur le réseau externe diffèrent-ils des tests d'intrusion réalisés par des personnes ?

Les agents fonctionnent comme des testeurs d'intrusion humains, en utilisant les mêmes méthodes pour s'introduire depuis l'extérieur. La différence réside dans la couverture et la fréquence : ils testent chaque hôte à chaque exécution et effectuent un nouveau test dès que votre périmètre subit des modifications.