
Détectez les vulnérabilités complexes cachées dans votre code source
Le SAST détecte les schémas connus. Les agents trouvent les failles de logique d'authentification et métier que les scanners statiques ne peuvent pas détecter. Trouvez-les avant que quelqu'un d'autre ne le fasse.
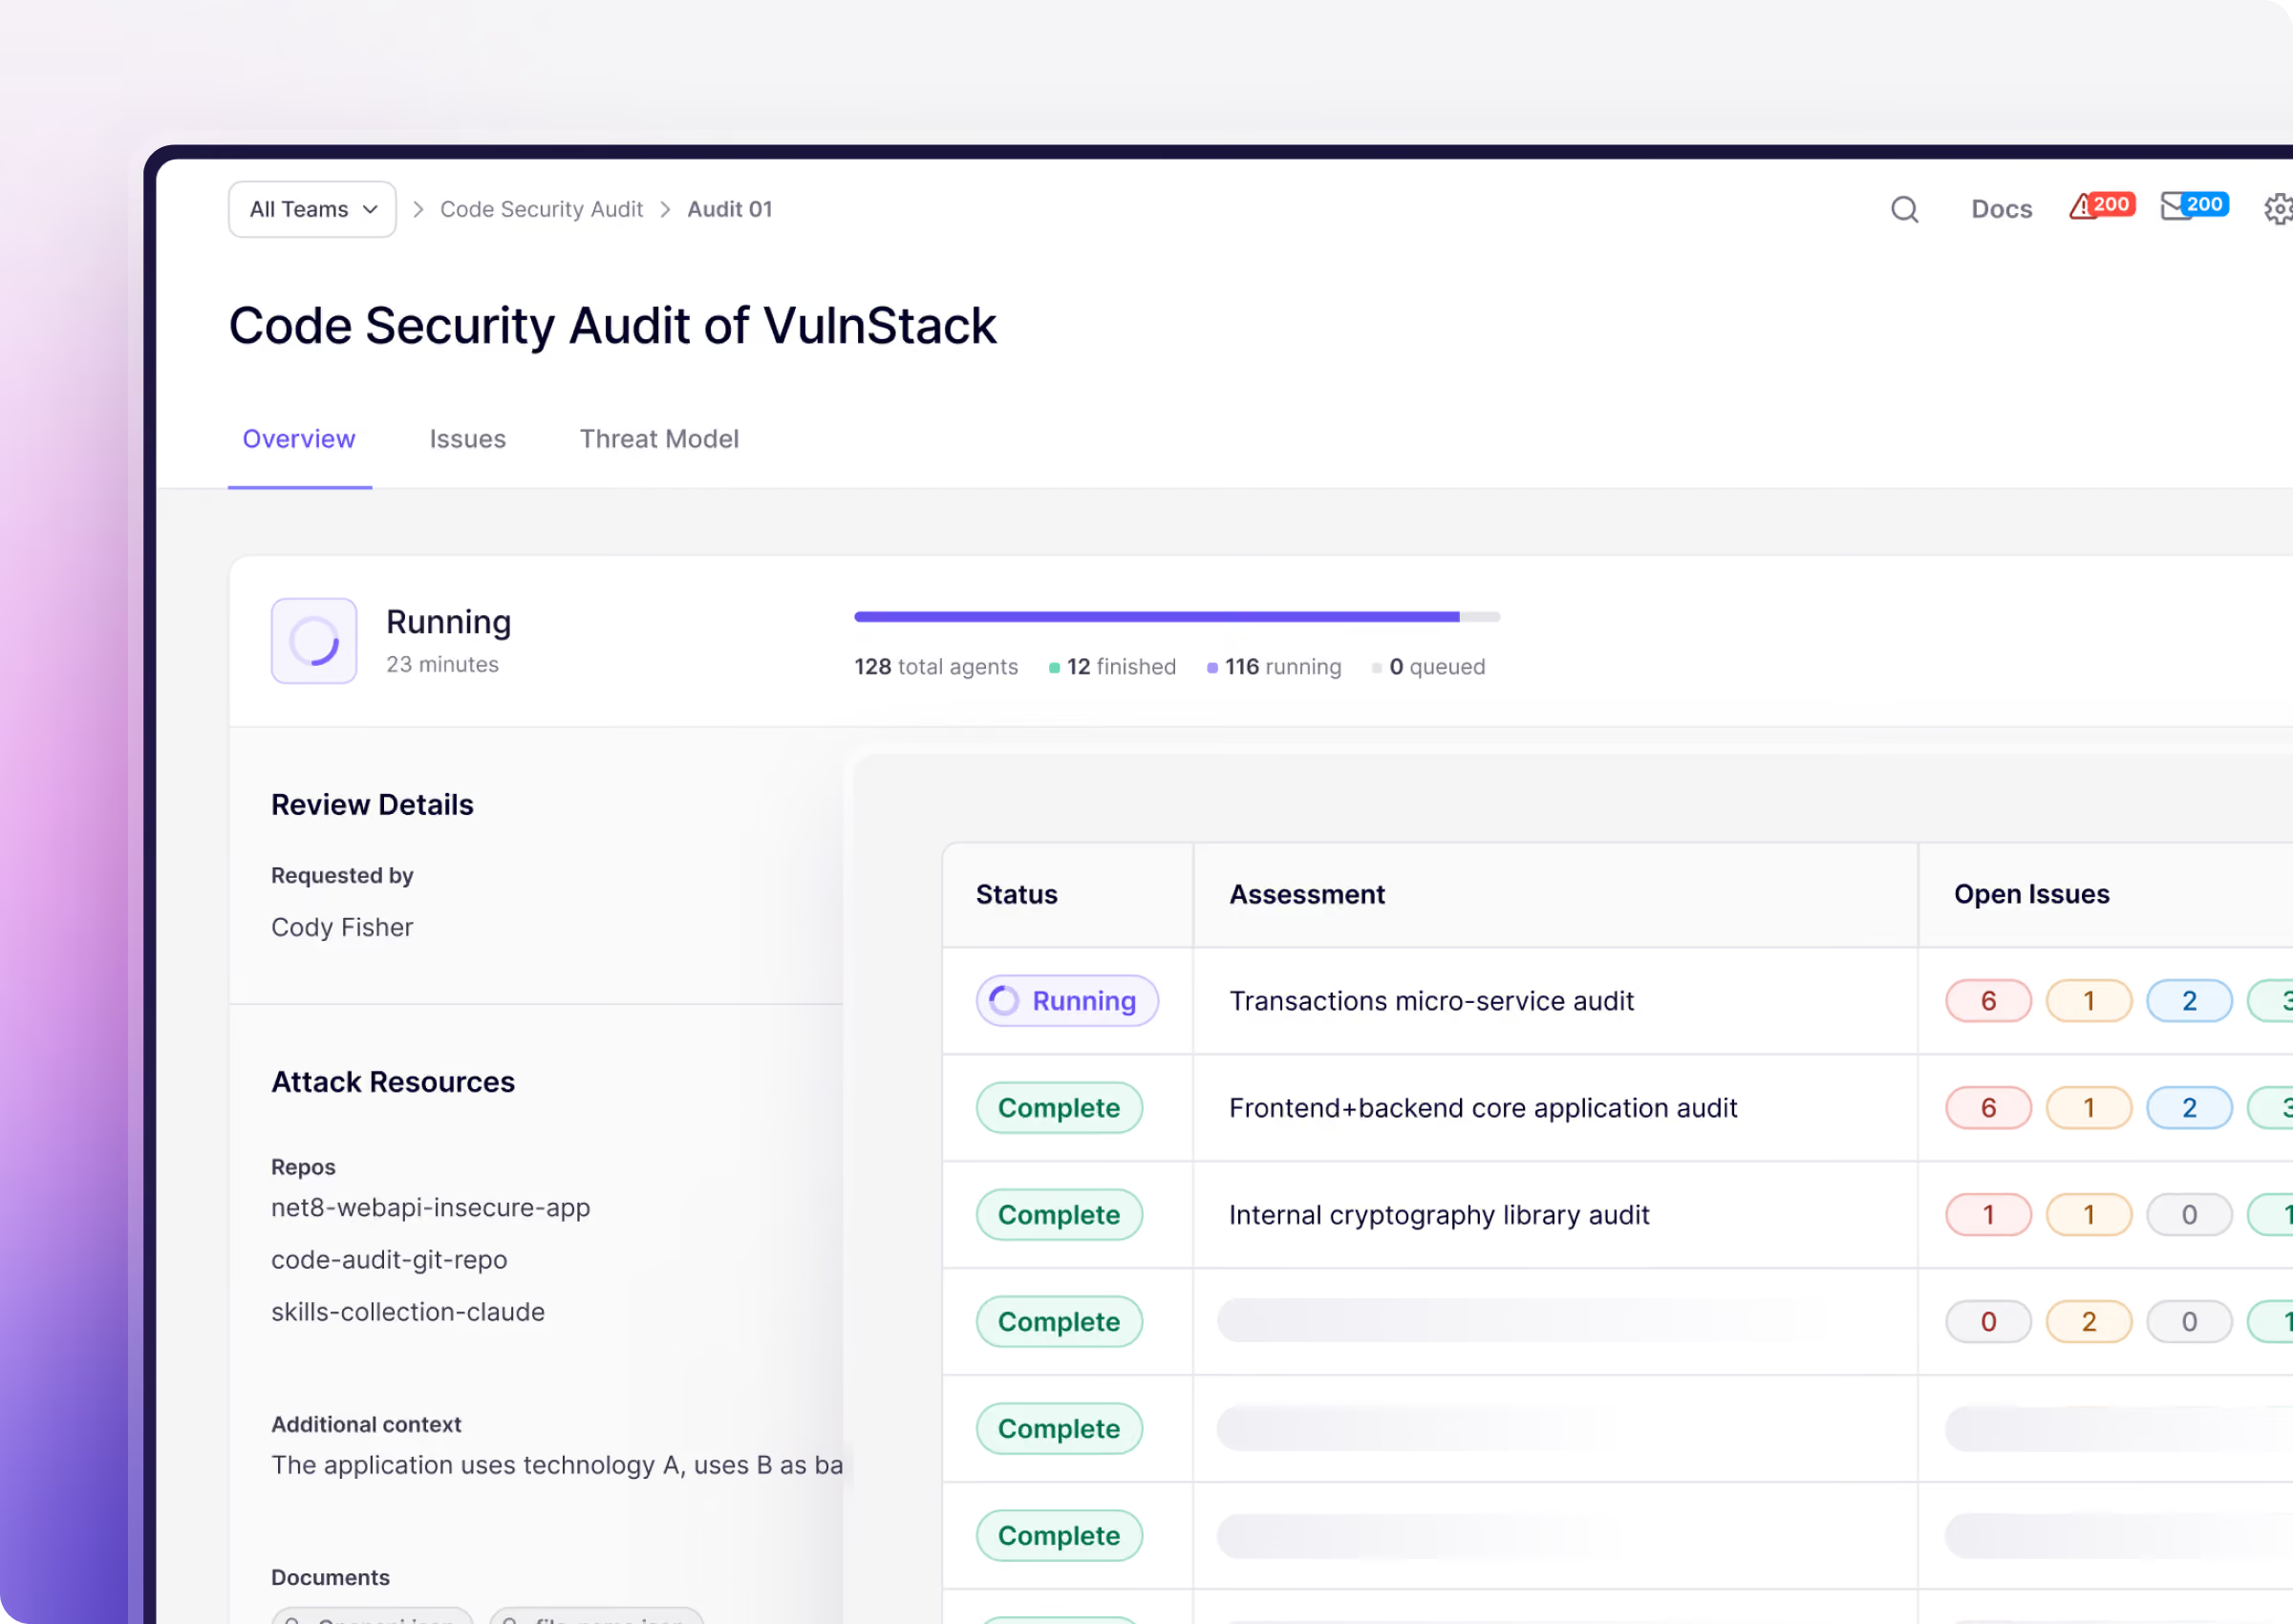





Des vulnérabilités sont restées latentes dans votre base de code pendant des années
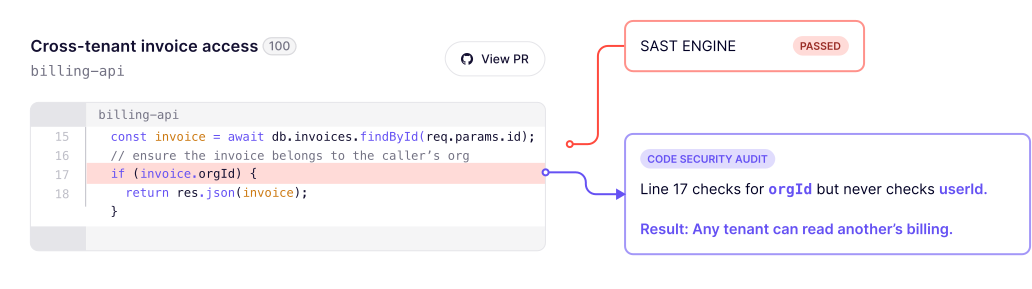
Le SAST identifie des schémas. Il ne détecte pas la logique métier. Les erreurs de logique métier, les conditions de concurrence et les contrôles d'authentification défaillants n'apparaissent pas lors d'un scan. Et désormais, les attaquants disposent de l'IA pour les débusquer.

Tout savoir sur les examens d'imagerie par IA en moins de 6 minutes
Détectez les vulnérabilités complexes au sein de votre base de code
Connectez un dépôt pour découvrir ce que les agents de raisonnement trouvent dans votre base de code.
Découvrez Aikido en action
Saisissez votre adresse e-mail professionnelle pour visionner la vidéo

Aikido détecte les vulnérabilités complexes qui nécessitent un raisonnement avancé
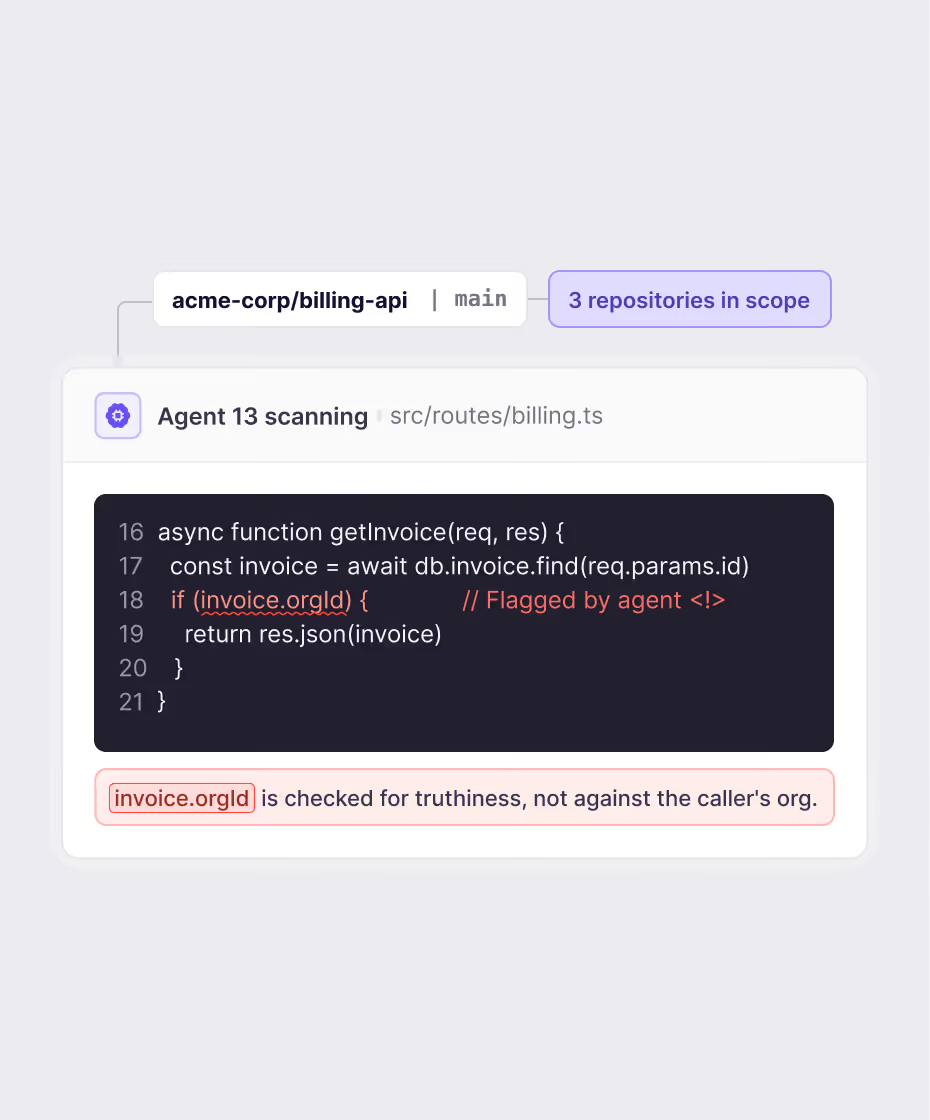
Éliminez les risques latents
Les modèles de niveau Mythos mettent en lumière des vulnérabilités qui sont présentes dans votre codebase depuis des années.
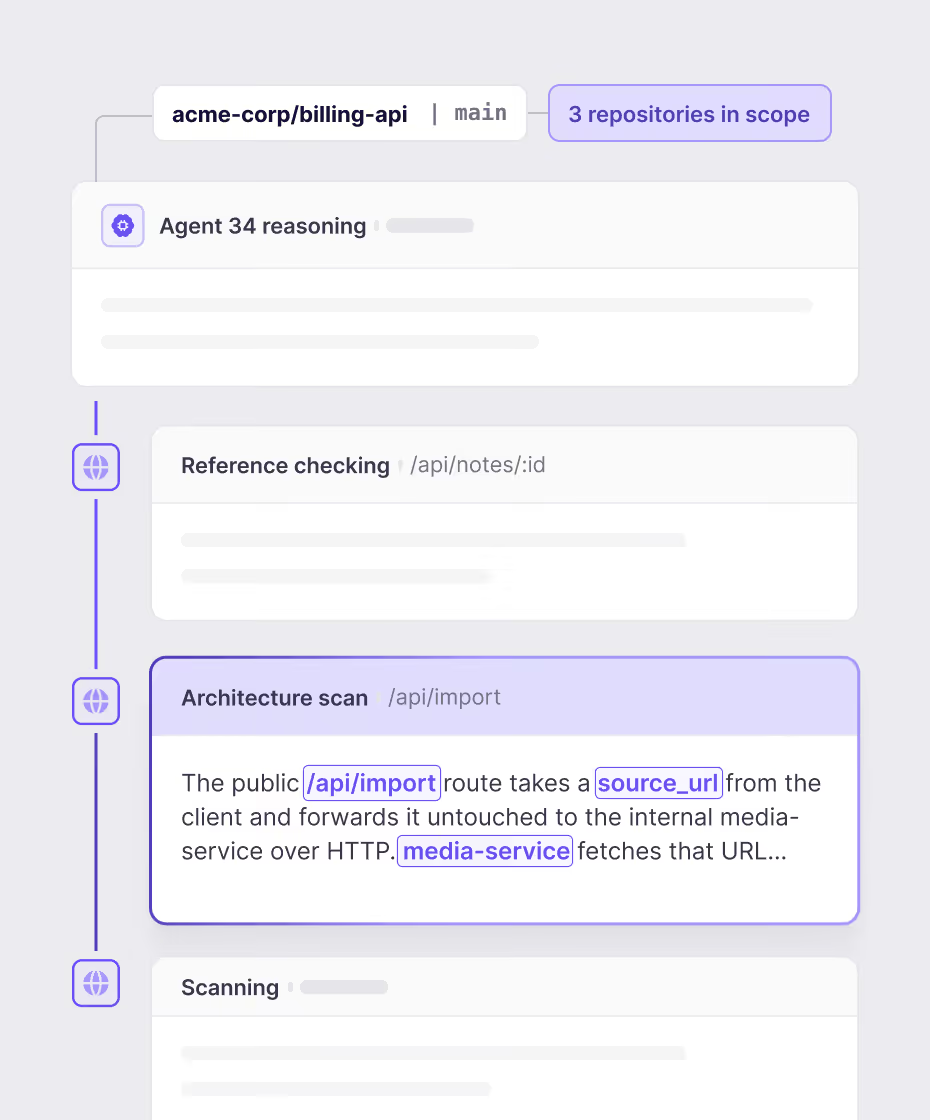
Détecte les vulnérabilités qui existent entre les services
Détecte les autorisations défaillantes, les IDOR et le contournement des niveaux d'abonnement en raisonnant sur ce que votre code est censé faire.
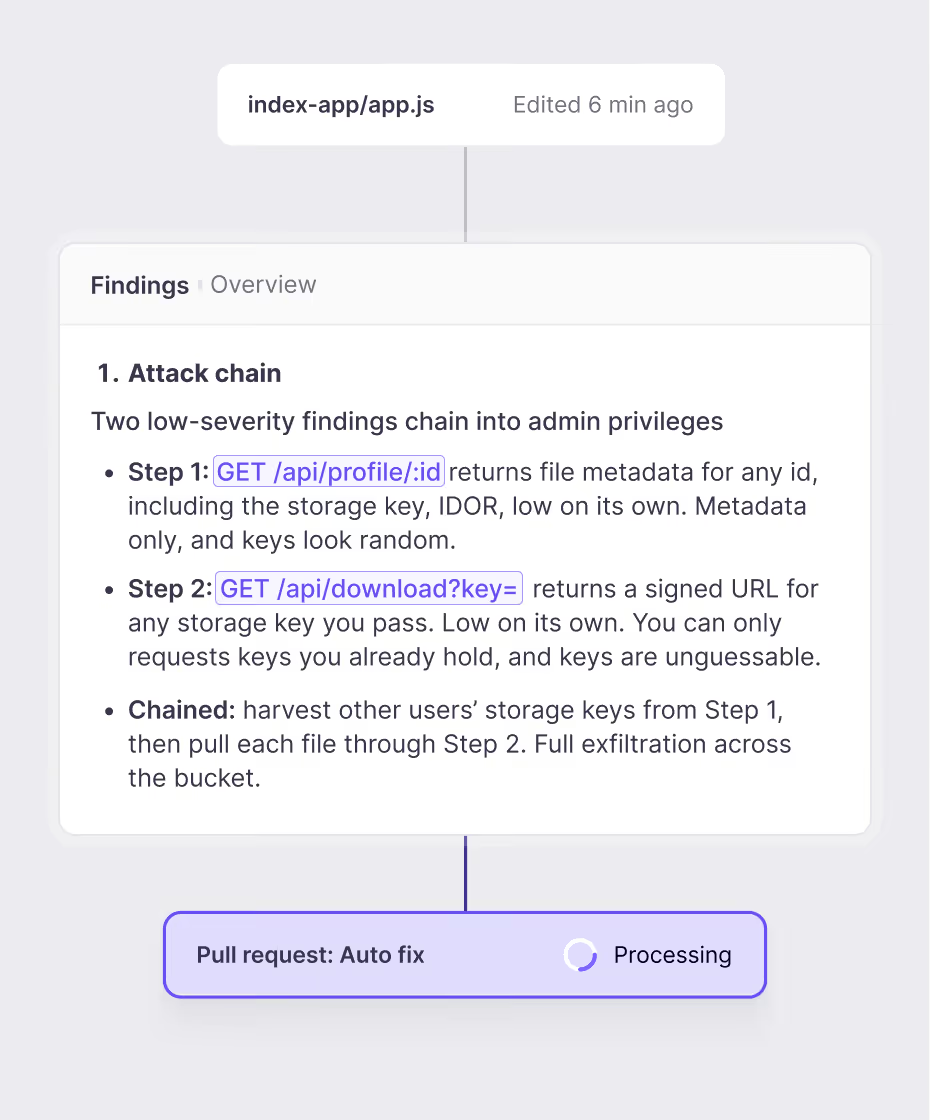
Auditez le code que vous possédez. Examinez le code que vous déployez.
Deep Review intègre les capacités d'un audit de code à chaque nouvelle pull request, permettant par exemple de détecter un nouvel endpoint sans contrôle d'accès avant le merge.
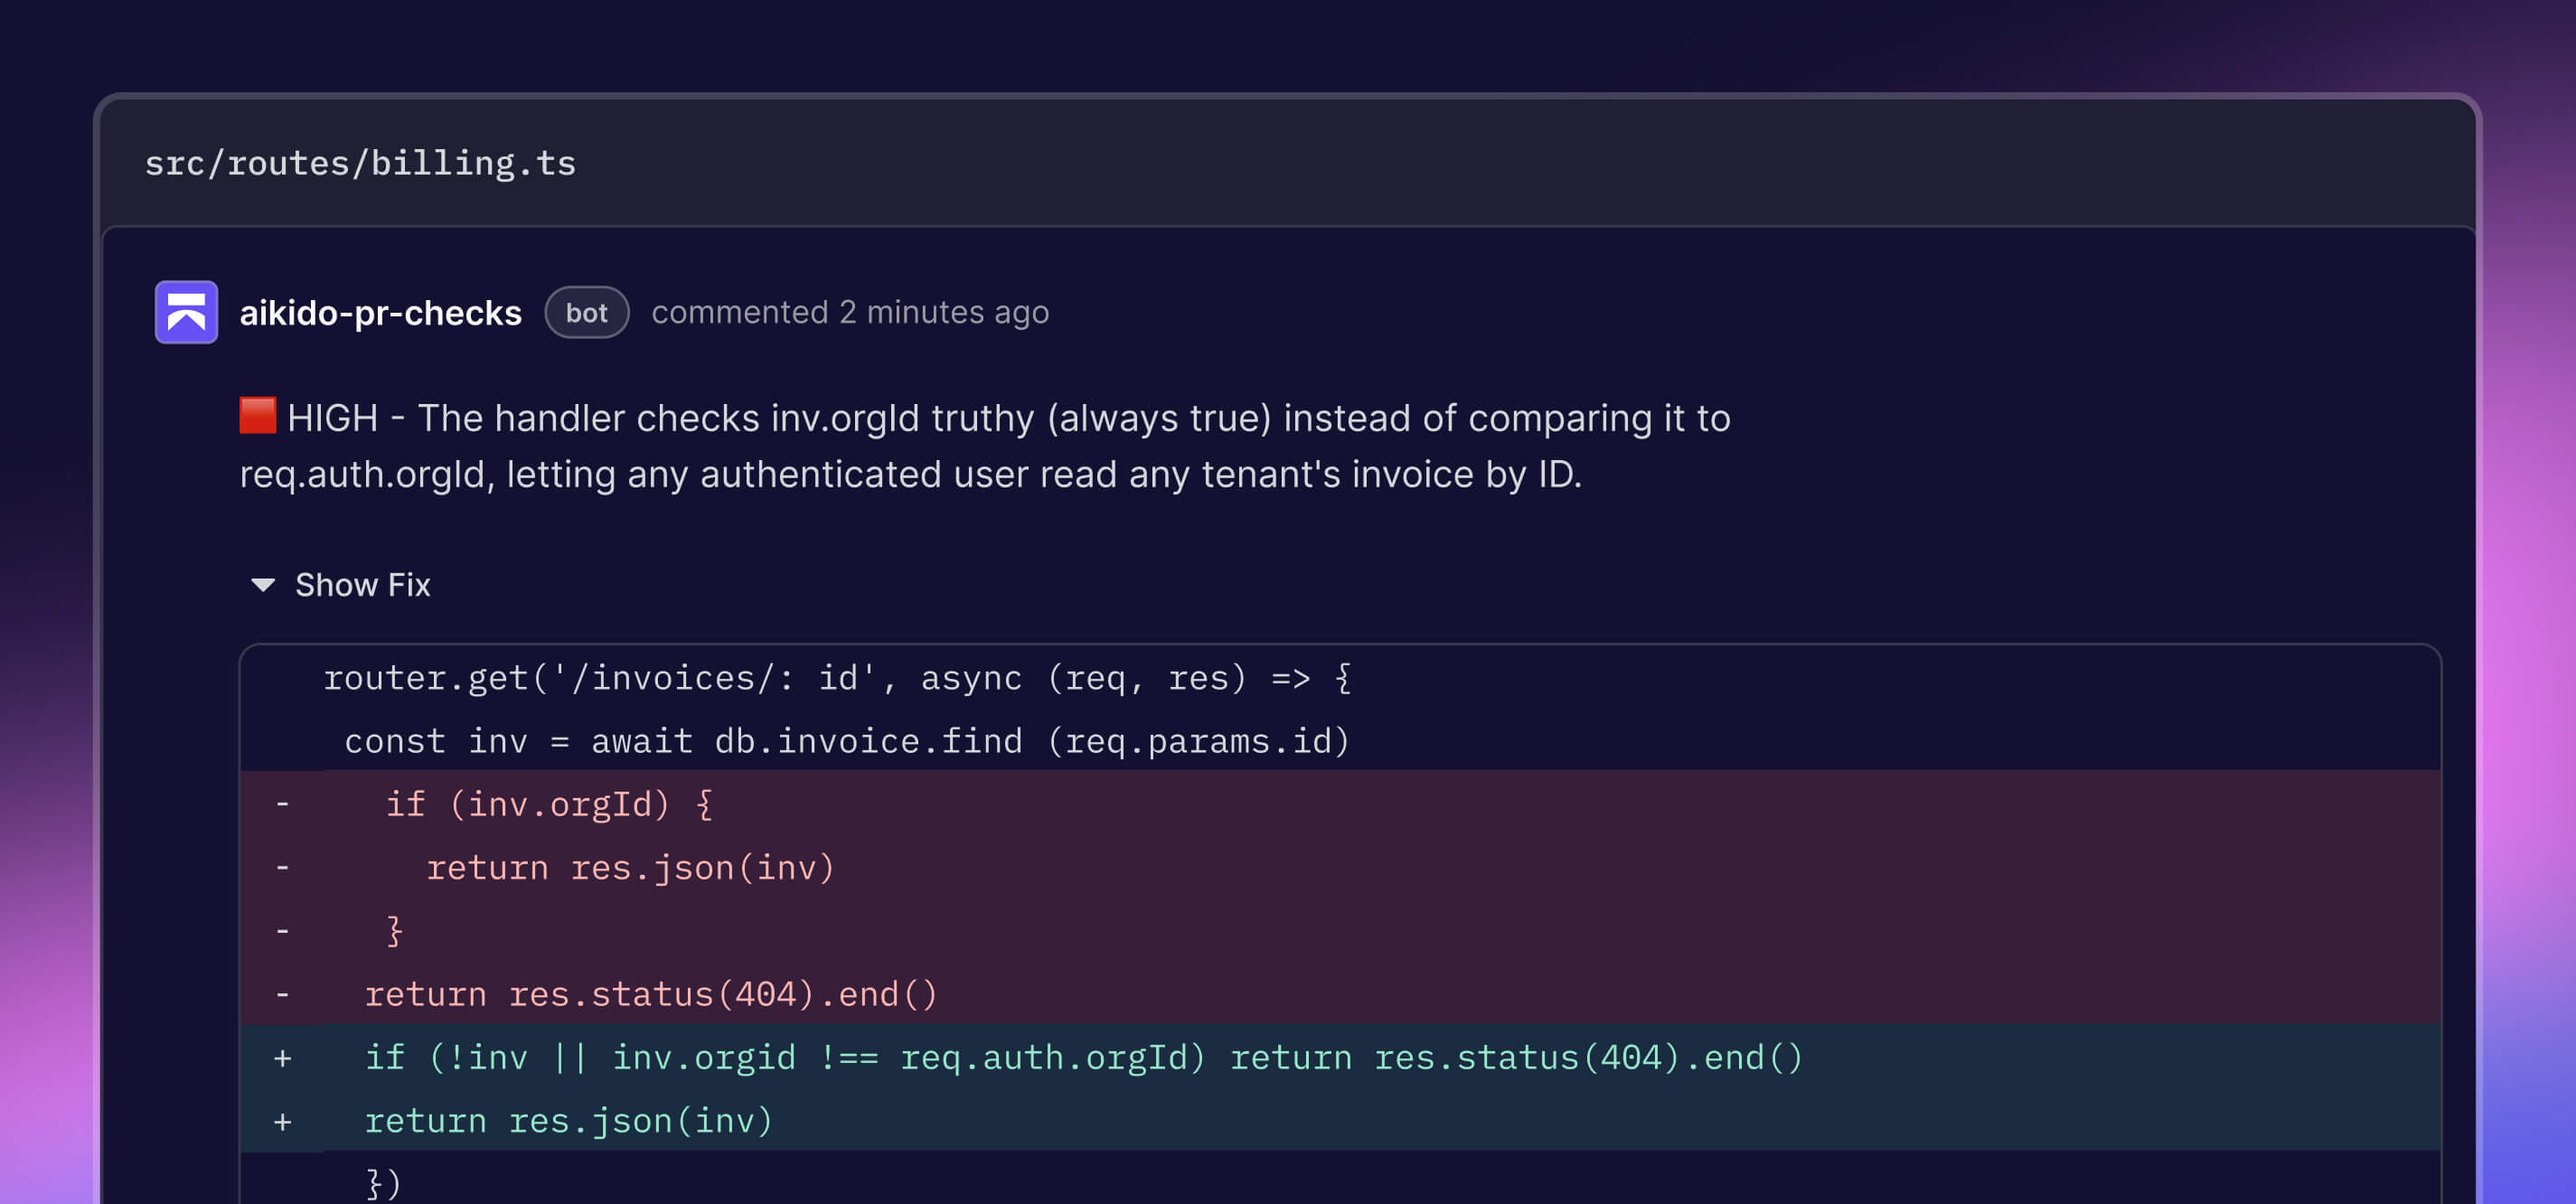
Comment Aikido sécurise votre code
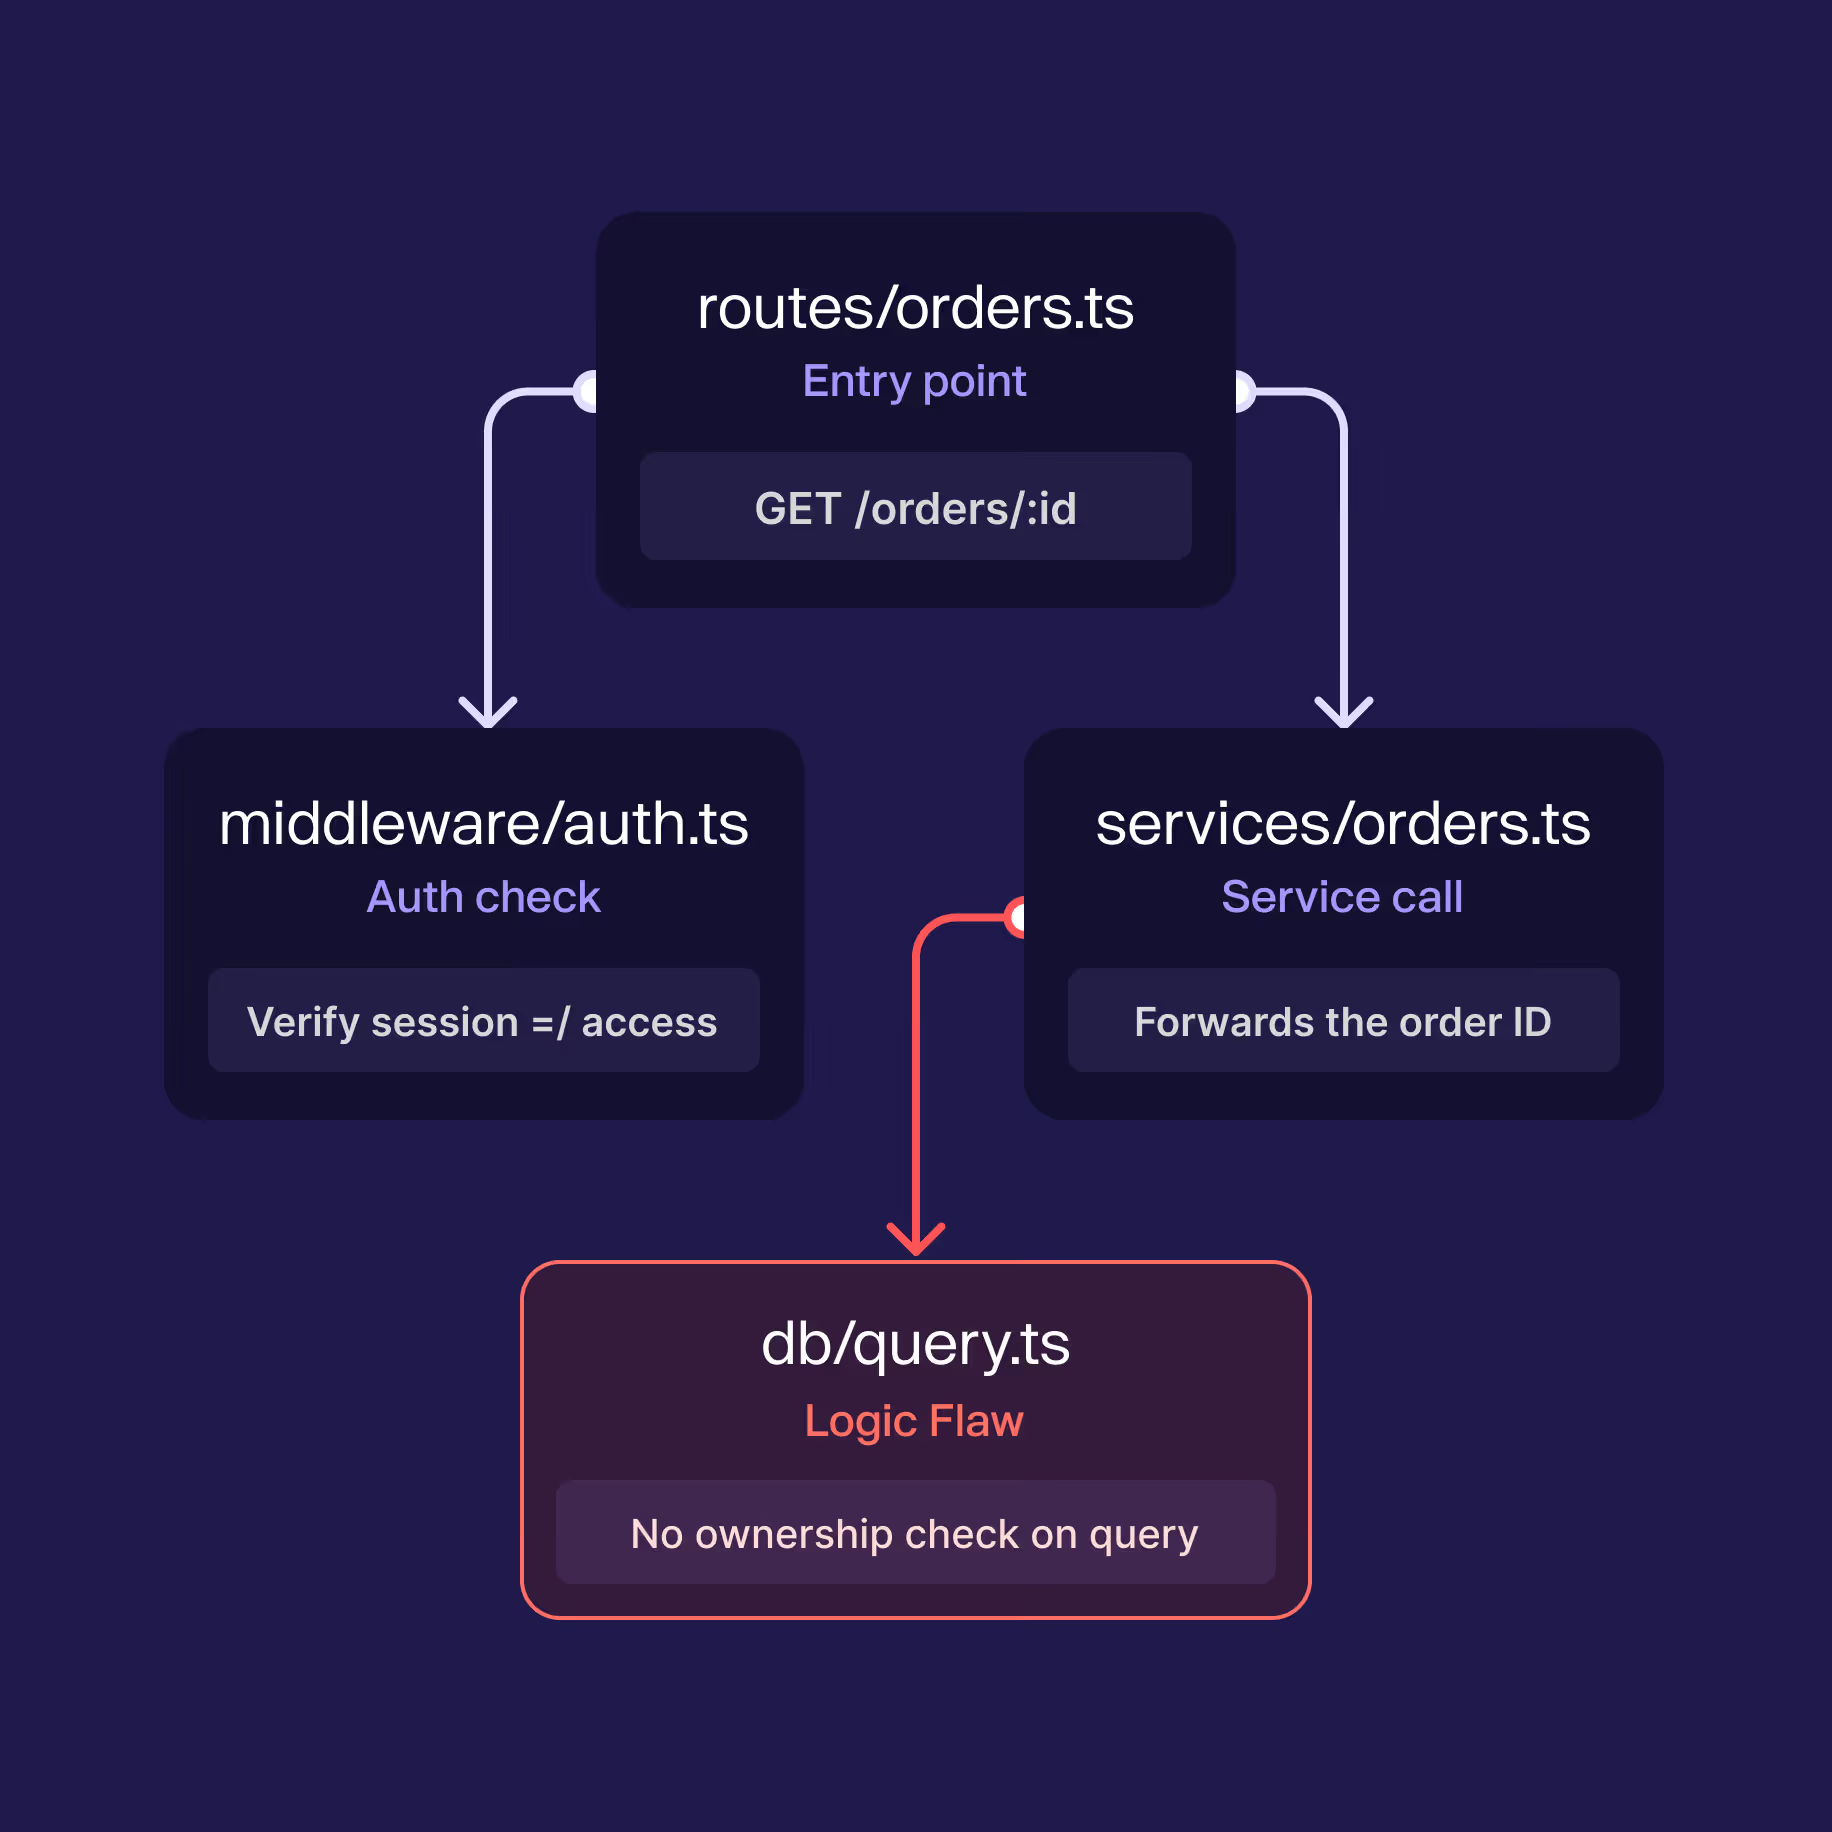
Effectue des raisonnements sur l'ensemble de votre base de code
L'audit trace les flux de données, les vérifications de propriété, les limites de permissions et les interactions de service pour détecter les points où la logique est défaillante, et non pas seulement où une seule ligne semble suspecte.
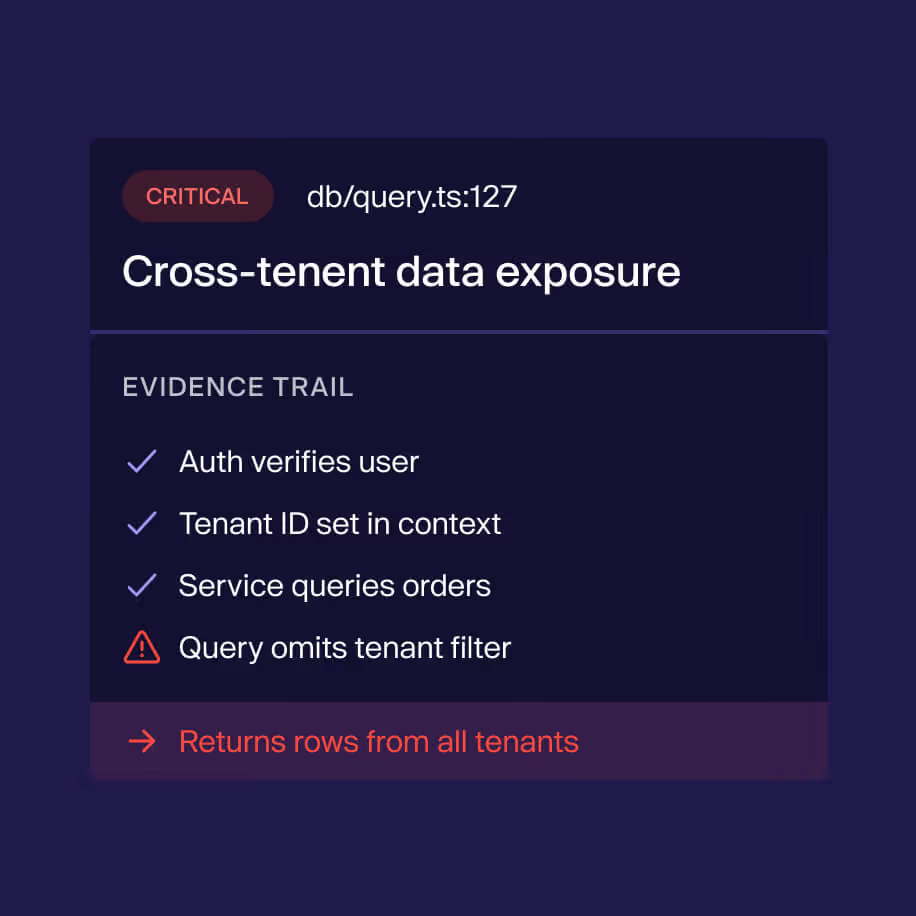


Concentrez-vous sur la création, pas sur la chasse aux vulnérabilités
Évitez l'arriéré de sécurité
Chaque commit est revu automatiquement, ainsi les vulnérabilités ne s'accumulent jamais en attente d'un scan.
Allégez la charge de travail de l'ingénierie
Le triage automatisé et les correctifs en un clic réduisent le travail de sécurité manuel, sans augmenter les effectifs.
Détectez les problèmes avant qu'ils ne vous coûtent cher
Les vulnérabilités sont corrigées avant le merge, lorsqu'elles sont les plus rapides et les moins coûteuses à résoudre.
Réduisez le temps de préparation des audits
Un code scanné en continu signifie moins de temps passé à répondre aux questionnaires de sécurité.
Détectez les vulnérabilités complexes au sein de votre base de code
Connectez un dépôt pour découvrir ce que les agents de raisonnement trouvent dans votre codebase.
Ou exécutez-le en parallèle de votre SAST actuel et identifiez ce qui vous manque.



Les moteurs statiques ont toujours leur place dans le SDLC
Quand utiliser le SAST
Quand utiliser les analyses par IA ?
Foire aux questions sur les examens d'imagerie par IA

Les scanners statiques signalent des schémas tels qu’un paramètre corrompu, un appel d’API à risque ou une vérification manquante. AI Scans analyse l’intention sous-jacente dans l’ensemble de votre base de code afin d’identifier les problèmes qui nécessitent le regard d’un attaquant : IDOR, contrôle d’accès défaillant, chaînes d’exploitation en plusieurs étapes et failles de la logique métier. Il vient compléter SAST sans pour autant le remplacer.
Prend en charge TOUTES les langues ; aucune restriction d'aucune sorte. AI Scans ne se limite pas aux applications web. Les agents analysent l'ensemble du contenu des référentiels connectés, qu'il s'agisse d'applications mobiles, de contrats intelligents ou d'applications de bureau, et ce, dans toutes les langues courantes, les fichiers de configuration et l'IaC. Les monorépositoires hébergeant plusieurs services sont entièrement pris en charge.
AI Scans concentre l'attention des agents sur un ensemble cohérent de bases de code. Au-delà d'un certain nombre de dépôts, l'analyse a tendance à perdre en précision et la qualité s'en trouve affectée. Contactez le service d'assistance si vous avez réellement besoin d'en inclure davantage dans un même audit.
- Ces deux produits fonctionnent avec un moteur agentique similaire, mais répondent à des questions différentes. AI Scans analyse votre code source. Aikido Pentest le valide sur votre application en cours d'exécution.
- Utilisez les analyses IA dans les cas suivants :
- Vous souhaitez une analyse approfondie du code sur les failles logiques et architecturales — IDORs, contrôle d’accès défaillant, chaînes d'attaques multi-étapes — sans configurer un environnement de production.
- Vous ne disposez pas d'une cible de staging ou de QA stable, ou les flux d'authentification ne sont pas prêts pour des tests en production.
- Vous avez besoin d'un délai d'exécution rapide avec une configuration minimale : connectez un dépôt, confirmez les crédits, démarrez.
- Vous souhaitez valider les modifications dans le code source avant qu'elles ne soient déployées en production.
- Vous avez une base de code difficile à tester en direct, comme les applications mobiles, les applications de bureau ou les smart contracts.
- Utilisez Aikido Pentest lorsque :
- Vous avez une cible en production et souhaitez valider l'exploitabilité réelle avec du trafic réel.
- Vous souhaitez des preuves au runtime — requêtes de reproduction, cartographie de la surface d'attaque et activité de l'agent en direct.
- Votre périmètre inclut des domaines, des rôles d'utilisateurs authentifiés et des endpoints découverts par crawl au-delà de ce qui est visible dans le code source.
- Vous avez besoin d'un test d'intrusion en direct pour vous conformer aux cadres de conformité SOC 2, ISO 27001 ou similaires.
AI Scans analyse et interprète directement votre code source. Il n'y a ni phase d'exploration, ni relecture du trafic, ni exploitation en temps réel ; il n'y a donc pas d'environnement à désigner. Si vous souhaitez effectuer des tests en temps réel sur une cible déployée, utilisez plutôt Aikido Pentest.
Dans Aikido, sélectionnez « AI Scans » dans le menu de navigation principal. Suivez ensuite les instructions étape par étape pour sélectionner des dépôts de code et lancer vos premiers AI Scans.
Payé en crédits Aikido. L'étape Tarification du processus de création affiche le total exact des crédits avant que vous ne vous engagiez. Le coût dépend de la taille et de la complexité du dépôt.
Les membres individuels de l'OWASP bénéficient d'une offre unique de 200 crédits gratuits pour tester les analyses par IA. Pour profiter de cette offre :
1. Créez un compte gratuit sur Aikido avec votre adresse e-mail owasp.org
2. Indiquez votre nom et votre adresse e-mail OWASP sur le siteAikido pour obtenir vos crédits.
