
13 novembre 2026
Le DAST est la couche de la pile de sécurité qui teste l'application en cours d'exécution, en recherchant les failles exploitables telles que les injections SQL, les XSS et les contournements d'authentification qui parviennent en production malgré tout ce que l'approche shift-left est censée intercepter. Ce rôle gagne en importance en 2026 en raison du volume considérable de code généré. Selon le rapport State of AI in Security and Development 2026 d'Aikido, 69 % des organisations ont découvert des vulnérabilités introduites par du code généré par IA, et 1 sur 5 a subi un incident grave directement lié à ce code.
{{cta}}
L'avantage du DAST est qu'il est économique et suffisamment rapide pour s'exécuter à chaque déploiement, ce qui est exactement ce que l'on recherche lorsque le même type d'outils automatisés est à la disposition de quiconque sonde votre application. Cependant, aucun DAST ne détecte les failles de logique métier telles qu'une autorisation défectueuse ou des étapes de workflow contournables. C'est le rôle du pentesting, et c'est pourquoi la plupart des équipes d'entreprise associent le DAST continu au pentesting IA plutôt que de considérer l'un ou l'autre comme complet en soi.
Les entreprises placent la barre plus haut pour le DAST, et nous avons comparé les principaux concurrents du marché à cette aune. Cet article compare les solutions DAST de premier plan pour les entreprises sur la couverture authentifiée, la découverte d'API, la validation des exploits, la gouvernance et leur compatibilité avec le pentesting. Les outils couverts sont :
- Aikido Security
- Invicti
- Burp Suite DAST
- Rapid7 InsightAppSec
- Checkmarx DAST
- HCL AppScan
- Qualys WAS
TL;DR
Le DAST de niveau entreprise d'Aikido Security effectue des tests authentifiés à chaque déploiement, avec une découverte d'API à partir du trafic réel, une surveillance de la surface d’attaque, une validation des exploits, régies par le RBAC, le SSO et l'application de politiques par dépôt ou par application afin que les résultats parviennent aux bons responsables. Son pentesting IA déploie des centaines d'agents autonomes pour analyser la logique métier, enchaîner les résultats entre les points de terminaison et produire des rapports conformes aux normes SOC 2 et ISO 27001 en quelques heures. Le tout est intégré sur une seule plateforme aux côtés du SAST pour le code source, du SCA avec analyse d’accessibilité et de l'analyse d’images de conteneurs.
Invicti, Burp Suite DAST, Rapid7, Checkmarx, HCL AppScan et Qualys complètent la liste pour les équipes ayant des besoins plus spécifiques en matière d'applications web standard, de profondeur de test manuel ou d'engagement envers une plateforme existante.
Ce qui caractérise un DAST de niveau entreprise
La version de base est un DAST qui cible une URL, explore ce qu'il peut voir, envoie des charges utiles (payloads) connues sur les points de terminaison découverts et compare les réponses à une base de données de signatures.
Un DAST de niveau entreprise s'authentifie comme un véritable utilisateur, en utilisant des connexions par formulaire, des jetons et des en-têtes de session. Il teste les zones de l'application accessibles uniquement aux utilisateurs connectés, là où se trouvent généralement des données sensibles et des fonctionnalités critiques. Il découvre les API masquées et les sous-domaines, ce qui permet de vérifier la présence de vulnérabilités sur un point de terminaison qui aurait été publié sans figurer dans la documentation. Enfin, il s'exécute à chaque déploiement pour suivre le rythme d'une équipe d'entreprise qui utilise l'IA pour générer plus de code qu'un test trimestriel ne peut en traiter.
Comment évaluer un DAST d'entreprise
Maintenant que vous connaissez la différence entre le DAST de base et le DAST d'entreprise, il s'agit de savoir comment différencier les outils en pratique. Utilisez la liste de contrôle suivante lors de votre évaluation.
- Tests authentifiés : Un bon outil doit être capable de tester les workflows authentifiés où résident les données sensibles et les fonctionnalités critiques.
- Découverte d’API et de points de terminaison : L'outil doit identifier les API fantômes, les microservices internes et les points de terminaison absents des spécifications.
- Prise en charge des protocoles d'API : Vérifiez la prise en charge native de REST, GraphQL et SOAP, ainsi qu'une exploration capable de gérer les applications riches en JavaScript.
- Validation des exploits : Les outils qui prouvent l'exploitabilité réduisent le triage manuel, dont le coût augmente avec chaque application ajoutée.
- Modèle de déploiement et délai d'obtention du premier résultat : la manière dont l'outil s'exécute (SaaS, sur site ou hybride) et le temps nécessaire pour passer de la signature du contrat à un résultat exploitable. Les outils DAST traditionnels peuvent nécessiter des semaines de déploiement avant le premier scan, tandis que les solutions plus récentes fournissent des résultats dès le premier jour.
- Gouvernance : RBAC, SSO et application de politiques par dépôt ou par application, afin que les résultats parviennent aux bonnes personnes et que les vulnérabilités d'accès soient corrigées.
- Rapports de conformité : les normes PCI DSS, SOC 2 et ISO 27001 exigent toutes des preuves que les applications en cours d'exécution sont testées, et votre outil doit s'aligner sur ces référentiels.
- Pentesting complémentaire : aucun DAST ne valide la logique métier, c'est pourquoi les failles les plus critiques, telles que les bris d'autorisation et l'élévation de privilèges, nécessitent un pentesting pour être détectées. Les plateformes les plus robustes associent un DAST continu à du pentesting.
- Prévisibilité des tarifs. Les modèles par FQDN et par application deviennent imprévisibles à mesure que votre organisation se développe.
Meilleurs outils DAST d'entreprise en 2026
Aikido Security
Un DAST de niveau entreprise et du pentesting par IA autonome réunis sur une seule plateforme
Aikido Security associe un DAST de niveau entreprise à du pentesting par IA autonome au sein d'une même plateforme. Pour les équipes qui recherchent à la fois la couverture continue et économique du DAST et la profondeur d'analyse propre au pentesting, c'est le choix le plus solide de cette liste.
En ce qui concerne spécifiquement le DAST, Aikido Security propose :
- Des tests authentifiés qui vérifient si des utilisateurs connectés peuvent compromettre votre application ou accéder à des données sensibles. Le scanner se connecte en tant qu'utilisateur réel, ce qui met en évidence des vulnérabilités plus profondes et garantit la sécurité de vos jetons JWT.
- Une surveillance de la surface d’attaque continue qui découvre les sous-domaines, les actifs exposés et l'infrastructure oubliée sans les ajouter au décompte des licences
- Une découverte d’API automatique à partir du trafic en direct, pour vous permettre de tester des points de terminaison que vous n'avez jamais documentés
- Une couverture de conformité pour des cadres tels que SOC 2 et PCI DSS qui exigent des tests réguliers de vulnérabilité des applications.
- Un DAST qui s'exécute à chaque déploiement, avec des résultats acheminés vers Jira, Slack ou l'outil qu'utilise déjà votre équipe.
Il va ensuite au-delà du DAST grâce au pentest IA.
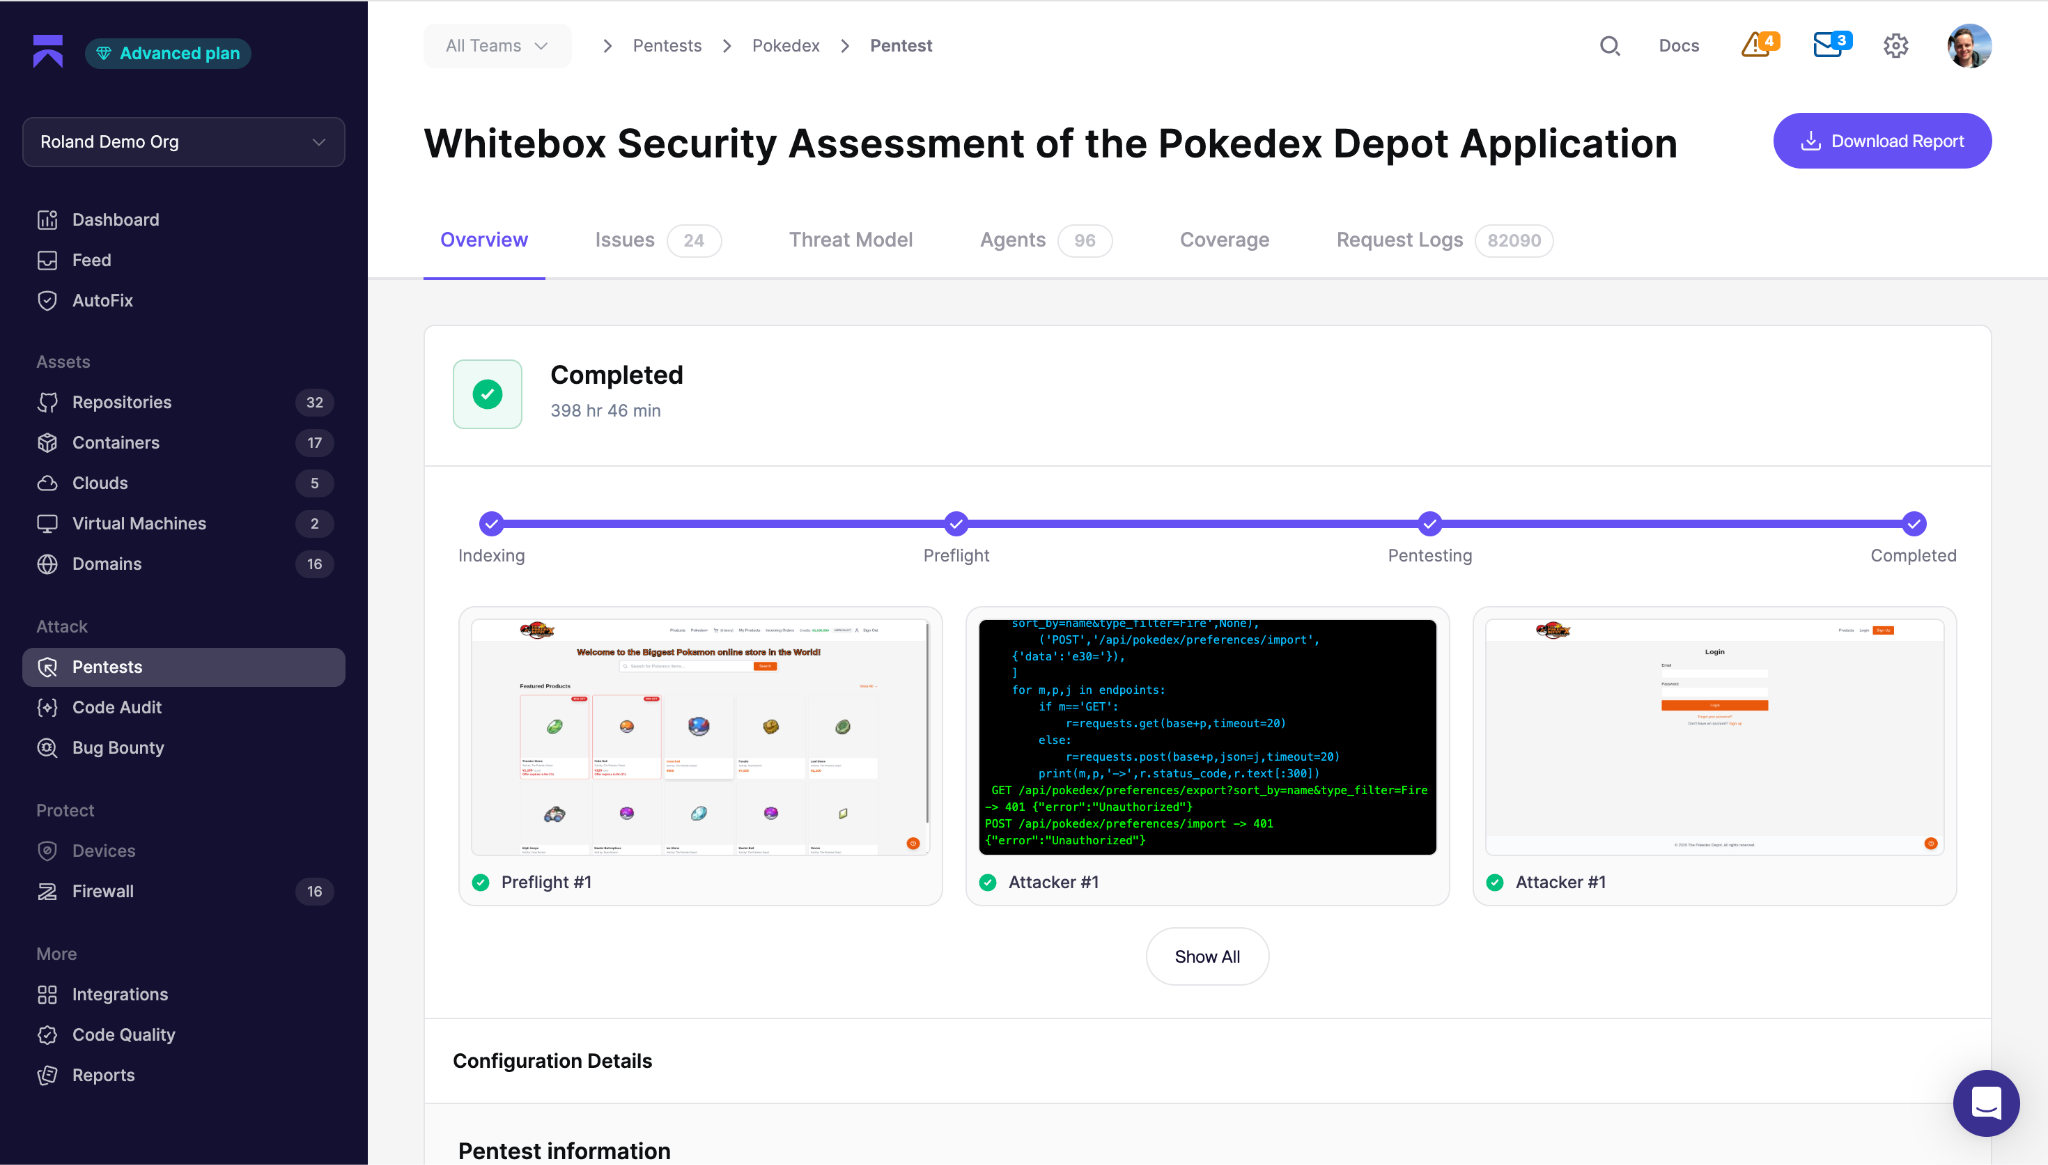
Aikido AI Pentesting déploie des centaines d'agents IA autonomes qui se comportent comme de véritables pentesters, cartographient votre surface d'attaque et analysent la logique de fonctionnement de votre application. Les agents exploitent les failles pour prouver leur impact réel et valident chaque résultat à l'aide d'une preuve de concept fonctionnelle. Des agents distincts ré-exploitent chaque découverte pour confirmer sa véracité, ce qui élimine les faux positifs.
Là où le DAST coche la case indiquant que vous avez effectué des tests, le pentesting offre une couverture de conformité plus approfondie. Chaque exécution génère un rapport de niveau audit avec des résultats validés, des détails sur les preuves d'exploitation et des conseils de remédiation, structurés pour les normes SOC 2 et ISO 27001 et livrés en quelques heures. Les nouveaux tests sont inclus pendant une période maximale de 90 jours après les correctifs, y compris la vérification du contournement de vos correctifs de bugs. La gouvernance associée est conçue pour les grandes entreprises. L'accès est contrôlé via RBAC et SSO, et pour les équipes qui ne peuvent pas envoyer de données en dehors de leur environnement, l'analyse privée permet de garder le code local.
Si vous souhaitez tester les déploiements avant qu'ils ne soient mis en production, Deep PR Review analyse la logique métier à chaque pull request, détectant les failles de contrôle d'accès et les IDOR dès l'écriture du code, avant même sa mise en production. Lorsque vous déployez des modifications particulièrement importantes, l'analyse de code par IA examine l'ensemble de votre codebase, mettant en évidence de véritables failles logiques bien avant qu'une cible de test en direct n'existe.
Aikido est plébiscité par des entreprises de premier plan dans la fintech, le jeu vidéo, les médias et le logiciel d'entreprise, telles que Revolut, Belfius, la Premier League, Deel, SoundCloud et Visma, qui utilise Aikido au sein de ses plus de 200 sociétés de portefeuille et pour ses 6 000 développeurs.
Idéal pour : les entreprises qui recherchent un DAST validé et à faible taux de faux positifs, associé à du pentesting par IA autonome sur une seule plateforme, avec une gouvernance et des rapports de conformité disponibles le jour même.
Invicti
DAST pour applications web standard, tarification par domaine
Invicti est l'offre de niveau entreprise issue de la même société qu'Acunetix. Son DAST vise à confirmer certaines catégories de vulnérabilités en les exploitant. Il intègre également des fonctionnalités qu'Acunetix (l'offre d'entrée de gamme) ne propose pas, telles que la découverte d'API automatique et une corrélation avancée entre les résultats, ce qui justifie la différence de prix.
La tarification est basée sur devis et calculée par nom de domaine entièrement qualifié (FQDN), ce qui signifie que chaque sous-domaine, y compris vos environnements de développement, de staging et de production, consomme une cible sous licence distincte, et un portefeuille modeste s'alourdit rapidement. Ces licences ne sont pas remises dans votre pool avant le renouvellement du contrat, vous continuez donc à payer pour des cibles que vous ne scannez plus. L'installation est plus lourde que pour les outils natifs de développement, et les examinateurs signalent également des vitesses de scan lentes, des problèmes de performance et la nécessité d'un réglage manuel.
Bien qu'Invicti soit une plateforme axée sur le DAST, elle ambitionne de s'orienter vers les tests autonomes. Cependant, son produit Octo superpose l'IA au moteur DAST existant d'Invicti ; le raisonnement repose donc sur un scanner qui fonctionne toujours en injectant des charges utiles (payloads) et en analysant les réponses. C'est une approche différente d'un pentest par IA qui analyse et attaque véritablement l'application. Octo est actuellement en accès anticipé et non disponible de manière générale. Il s'agit donc d'une solution à suivre plutôt que d'un outil qu'une équipe peut déployer dès aujourd'hui.
Idéal pour : les grandes équipes qui recherchent un faible taux de faux positifs sur des applications web standard et qui peuvent absorber le coût par FQDN, mais ce n'est pas la solution adaptée pour celles qui ont besoin de pentesting pour la conformité.
Burp Suite DAST (anciennement Enterprise)
DAST hautement configurable pour les équipes disposant de départements AppSec dédiés
Burp Suite DAST, renommé de Burp Suite Enterprise, est le produit automatisé de PortSwigger à l'échelle du portefeuille, distinct du Burp Suite Professional manuel. Pro est le proxy d'interception et la boîte à outils manuelle qu'un ingénieur de sécurité utilise directement. Le DAST est le moteur automatisé destiné à être exécuté sur l'ensemble d'un portefeuille d'applications. Burp AI est intégré à Repeater dans Burp Suite, ce qui signifie une assistance par IA en plus des tests manuels, plutôt que le raisonnement véritablement agentique offert par le pentest IA d'Aikido.
Cette}_{ ext{flexibilité}}$ a cependant un coût, car elle exige davantage d'expertise en sécurité pour la configuration et le réglage que les outils natifs pour les développeurs, une courbe d'apprentissage que les testeurs signalent régulièrement, ce qui récompense les équipes disposant déjà de compétences AppSec internes. La tarification est basée sur devis et mesurée sur la capacité de scan simultané plutôt que sur un tarif fixe par application, ce qui rend les coûts plus difficiles à prévoir à mesure que vos besoins en matière de scan augmentent.
Idéal pour : les équipes disposant de l'expertise en sécurité interne pour tirer le meilleur parti d'un DAST automatisé hautement configurable. Pour une analyse plus approfondie, consultez cet article sur les alternatives à Burp Suite.
Rapid7 InsightAppSec
Un DAST solide pour les équipes utilisant déjà Rapid7
InsightAppSec est le DAST automatisé natif cloud de Rapid7, et il s'intègre dans un portefeuille de sécurité plus large qui englobe la gestion des vulnérabilités et la posture cloud. Si vous utilisez déjà Rapid7 pour la gestion des vulnérabilités de l'infrastructure, l'ajout d'InsightAppSec place les résultats des applications web dans la même console et la même vue des risques que le reste de vos résultats de sécurité.
Le DAST en soi est compétent mais sans particularité. Il présente les mêmes limites de logique métier que toutes les autres offres 100 % DAST, son flux de travail pour les développeurs est moins performant que celui des outils natifs, et la configuration CI/CD demande plus d'efforts que d'autres sur cette liste. Les évaluateurs soulignent également un taux élevé de faux positifs, des rapports obsolètes et des lacunes dans l'intégration de la billetterie, tandis que d'autres citent le service client et un prix élevé. La tarification est un abonnement par application, le coût évolue donc en fonction du nombre d'applications que vous ciblez.
En tant que DAST, il vous indique ce qui ne va pas dans l'application en cours d'exécution, mais il ne valide pas l'exploitabilité et ne produit pas de preuves de pentest de manière autonome. Rapid7 propose des exercices de red teaming assistés par IA, mais ils se trouvent dans le service distinct Vector Command plutôt que dans InsightAppSec, et ils sont manuels plutôt qu'autonomes.
Idéal pour : les organisations déjà standardisées sur la plateforme Rapid7 qui souhaitent une vue unifiée de l'infrastructure et des applications web, mais ce n'est pas le bon choix pour les équipes recherchant un pentesting agentique.
Checkmarx DAST
Le DAST comme solution de consolidation au sein de Checkmarx One
Checkmarx DAST est un module de Checkmarx One, la plateforme AppSec plus large de l'entreprise, et la raison de le choisir est la consolidation. La réputation de Checkmarx s'est construite sur le SAST, et pour les équipes qui utilisent déjà cet outil aux côtés de son SCA et de la sécurité des API, l'ajout du DAST signifie que les résultats dynamiques aboutissent dans la même console et la même couche de reporting que tout le reste, ce qui est utile pour les équipes essayant de réduire le nombre d'outils et de tableaux de bord à maintenir.
Les pièges résident dans la structure des coûts et la lourdeur. Checkmarx One est concédé sous licence par développeur contributeur, chaque module étant facturé séparément. Activer le DAST représente donc un poste de coût supplémentaire sur une plateforme qui n'est déjà pas bon marché, et le coût total augmente avec chaque fonctionnalité ajoutée. Il nécessite également le type de configuration lourde qui suppose la présence d'un personnel AppSec dédié pour l'administrer, et les évaluateurs signalent une courbe d'apprentissage abrupte ainsi que des scans complets lents.
Et comme pour les autres options intégrées à une plateforme présentées ici, le DAST couvre l'exigence de scan pour la conformité, mais s'arrête là. Il ne raisonne pas, ne valide pas l'exploitabilité et ne produit pas les preuves de pentest qui pèsent le plus lourd dans le cadre d'une revue SOC 2 ou ISO 27001.
Idéal pour : les organisations déjà engagées auprès de Checkmarx qui souhaitent une couche de reporting unique pour le SAST, le SCA et le DAST, mais pas pour les équipes choisissant un DAST pour ses propres mérites ou recherchant un pentesting moderne.
HCL AppScan
Le DAST pour les secteurs hautement réglementés
HCL AppScan est l'un des noms les plus anciens de la catégorie, à l'origine IBM AppScan avant son rachat par HCL, et utilisé pour les travaux réglementés. C'est un incontournable des environnements fédéraux américains, de la défense, de la banque et de la santé, où un historique de conformité établi peut être exigé. Il couvre le SAST, le DAST et plus encore pour les déploiements sur site, dans le cloud et hybrides, offrant ainsi une option isolée (air-gapped) ou sur site aux équipes qui en ont besoin.
Les compromis concernent le coût, la lourdeur et l'ancienneté. La tarification des licences est élevée et basée sur des devis, et les évaluateurs pointent en outre du doigt un gestionnaire de licences maladroit. Le déploiement sur site entraîne des coûts d'infrastructure et de maintenance réels, et l'expérience développeur reflète un produit antérieur aux pipelines CI/CD modernes, ce qui lui donne un aspect dépassé par rapport aux outils natifs, avec une courbe d'apprentissage en conséquence. Les évaluateurs signalent également un taux de faux positifs plus élevé que pour d'autres options d'entreprise.
Les versions récentes ont introduit une analyse assistée par IA, mais il s'agit d'un module complémentaire distinct et plus récent plutôt que d'une fonction intégrée d'origine, et comme d'autres options ici, il ne s'agit pas d'un pentest autonome.
Idéal pour : les administrations, la défense et les entreprises réglementées pour lesquelles les critères FIPS, le déploiement en réseau isolé et un long historique de conformité l'emportent sur le coût et l'expérience développeur dépassée, mais pas pour les équipes qui recherchent un flux de travail moderne ou un pentesting intégré.
Qualys WAS
L'analyse d'applications web pour les équipes déjà utilisatrices de Qualys
Qualys WAS (Web Application Scanning) s'intègre dans la plateforme plus large de Qualys, que les équipes utilisent pour la gestion des vulnérabilités de l'infrastructure et la conformité. C'est tout l'intérêt de cet outil. Si votre équipe de sécurité ou d'exploitation utilise Qualys, WAS place les résultats des applications web dans la même console et la même vue des risques que tout le reste que vous suivez, vous offrant ainsi une couche de reporting unique pour l'infrastructure et les applications, au lieu d'un outil distinct à administrer et à concilier.
Le piège est que WAS est un module d'application web au sein d'une plateforme de gestion des vulnérabilités plutôt qu'un DAST conçu sur mesure. Les évaluateurs signalent constamment des tarifs élevés et soulignent des lacunes, telles que le crawler qui ne s'exécute pas de manière totalement automatique, contrairement aux outils DAST dédiés. Les retours sur les faux positifs sont mitigés, certains utilisateurs signalant un bruit minimal et d'autres souhaitant moins de fausses alertes.
À l'instar des autres options intégrées à une plateforme présentées ici, il teste l'application en cours d'exécution mais ne produit pas de preuves de pentest.
Idéal pour : les entreprises déjà standardisées sur Qualys qui souhaitent visualiser leurs applications web dans la même vue que leur infrastructure, mais pas pour les équipes choisissant un DAST uniquement pour ses fonctionnalités ou recherchant un pentesting moderne.
FAQ