

Des code reviews qui corrigent votre code, au lieu de se limiter à des commentaires.
Détectez les bogues, les failles de sécurité et les effets indésirables avant la mise en production merge. Des équipes d'agents examinent chaque pull request en tenant compte du contexte global de votre base de code.
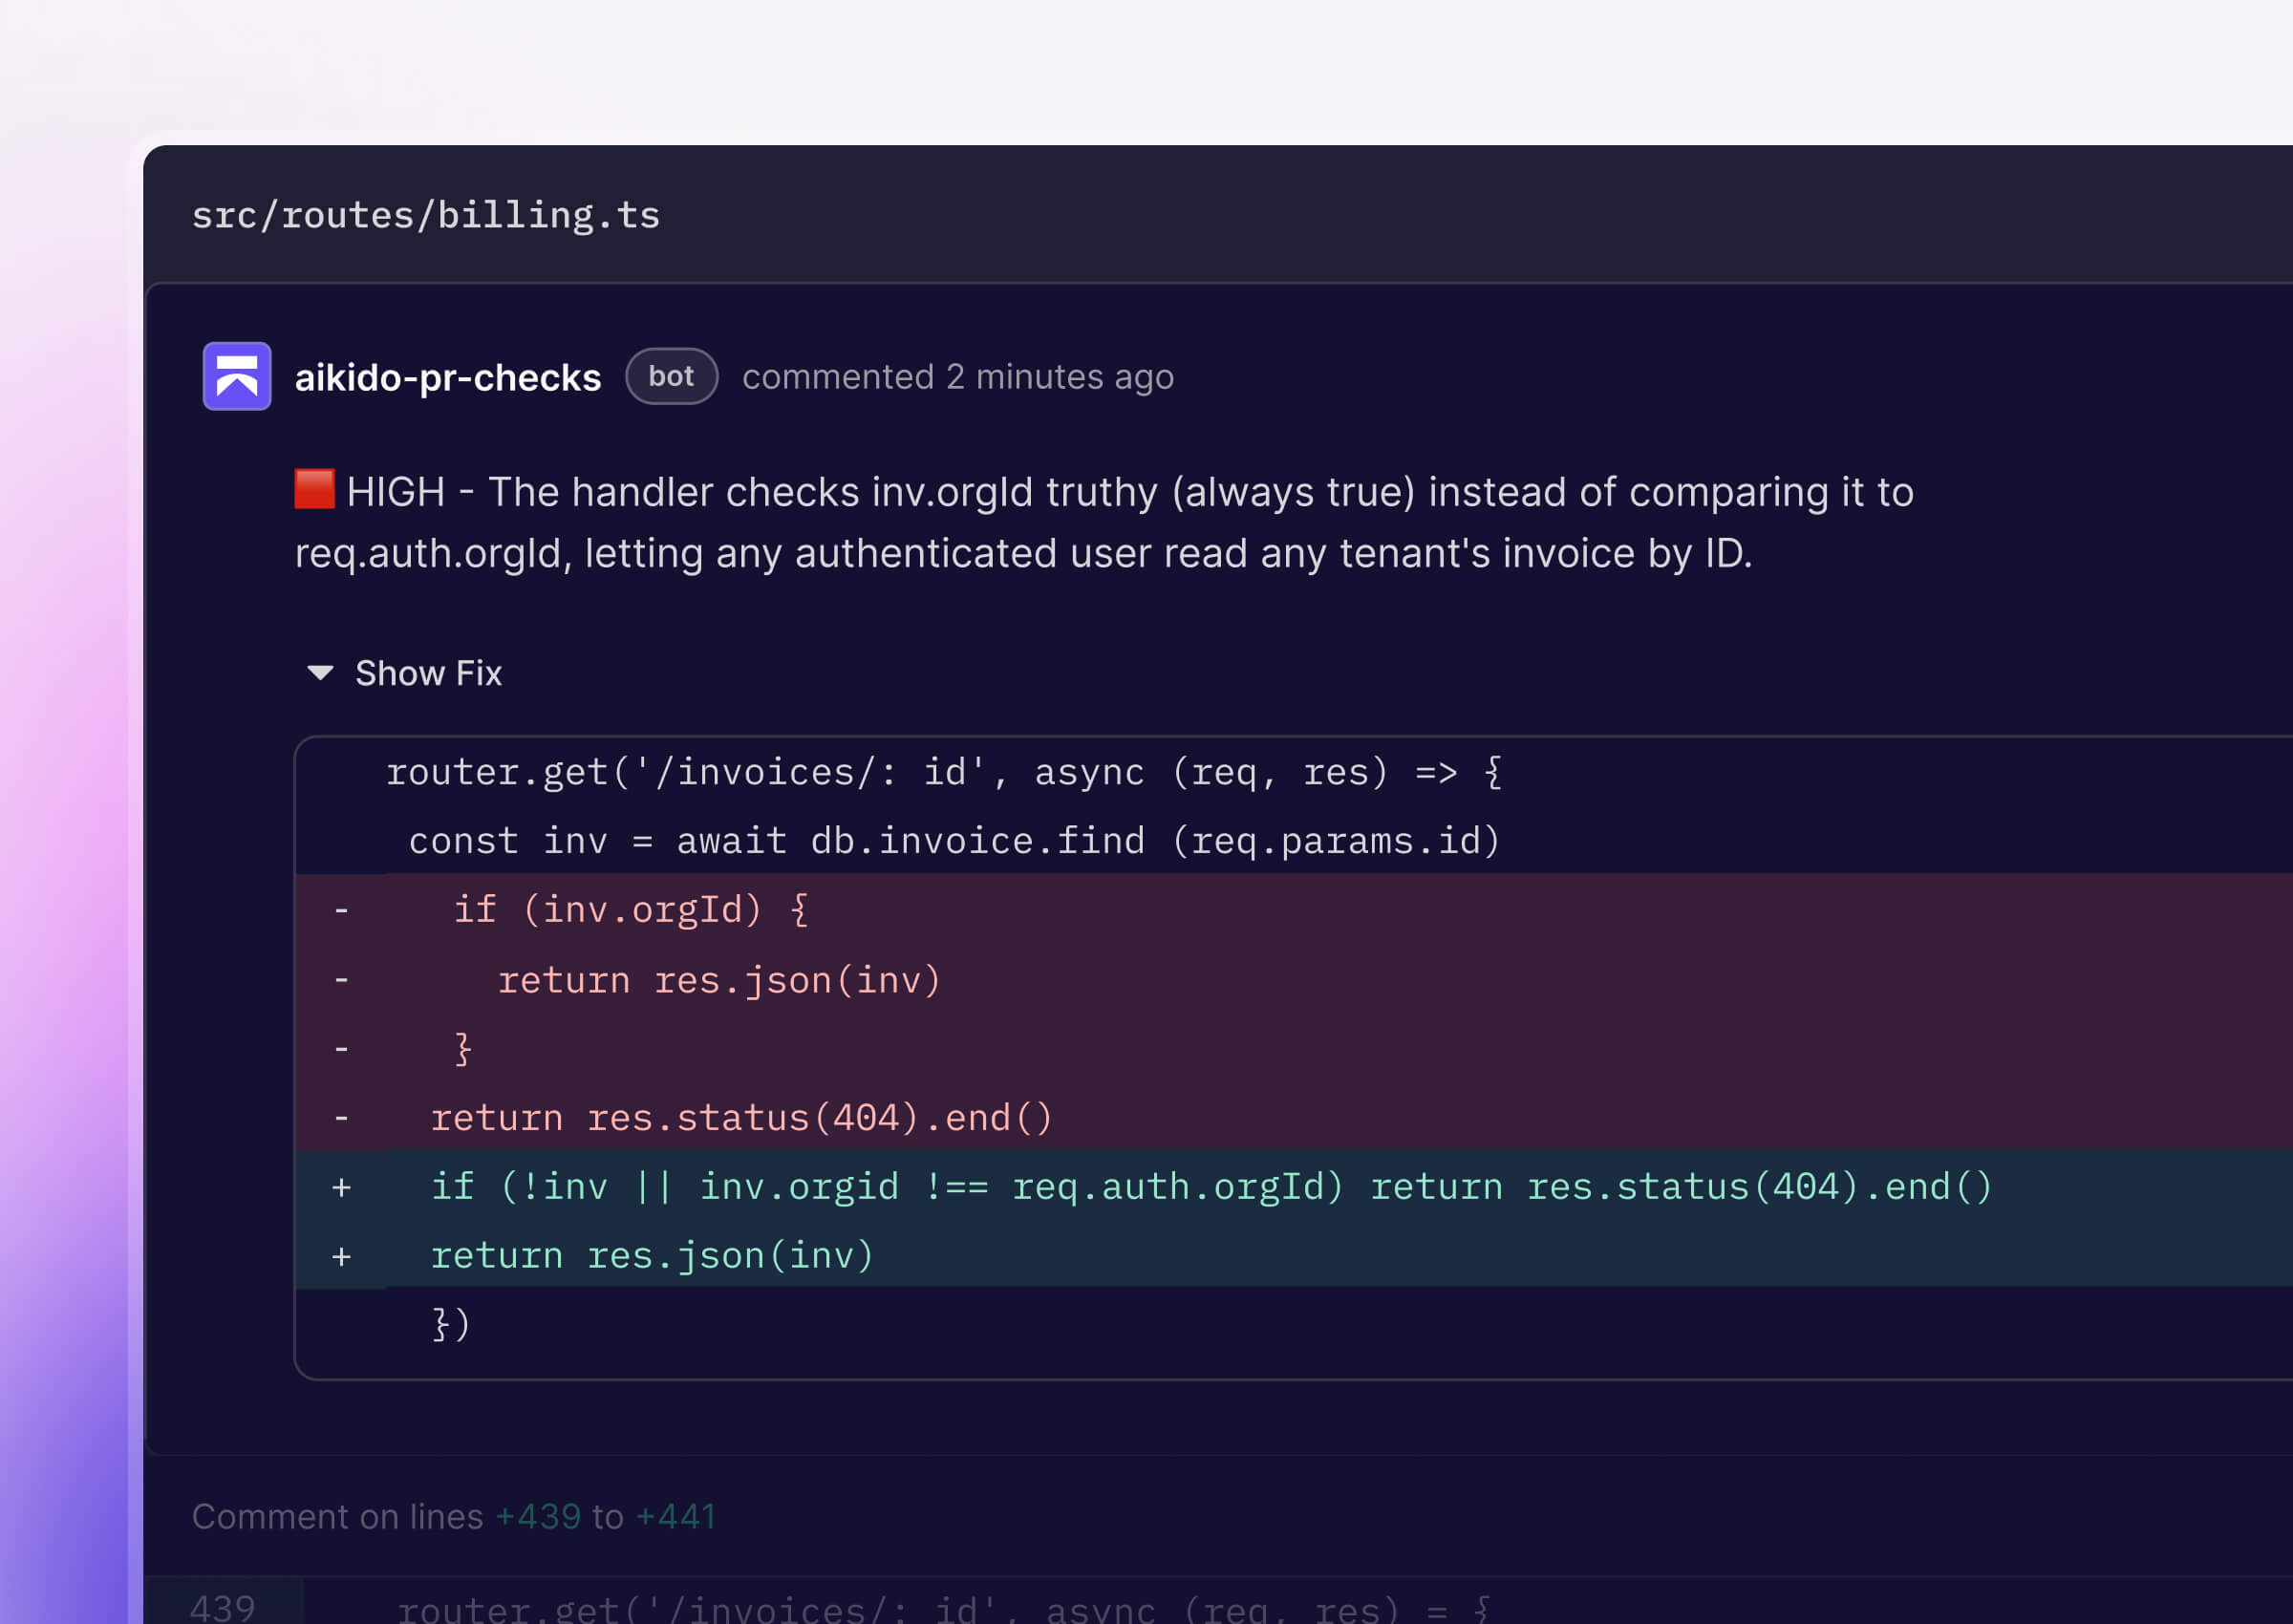





La review de PR n'a pas été conçue pour le code généré par IA.
Les agents de codage génèrent plus de modifications que les équipes ne peuvent en examiner. Aikido constitue la couche de review indépendante qui analyse chaque modification avant son merge,


Une code review par IA pour chaque pull request
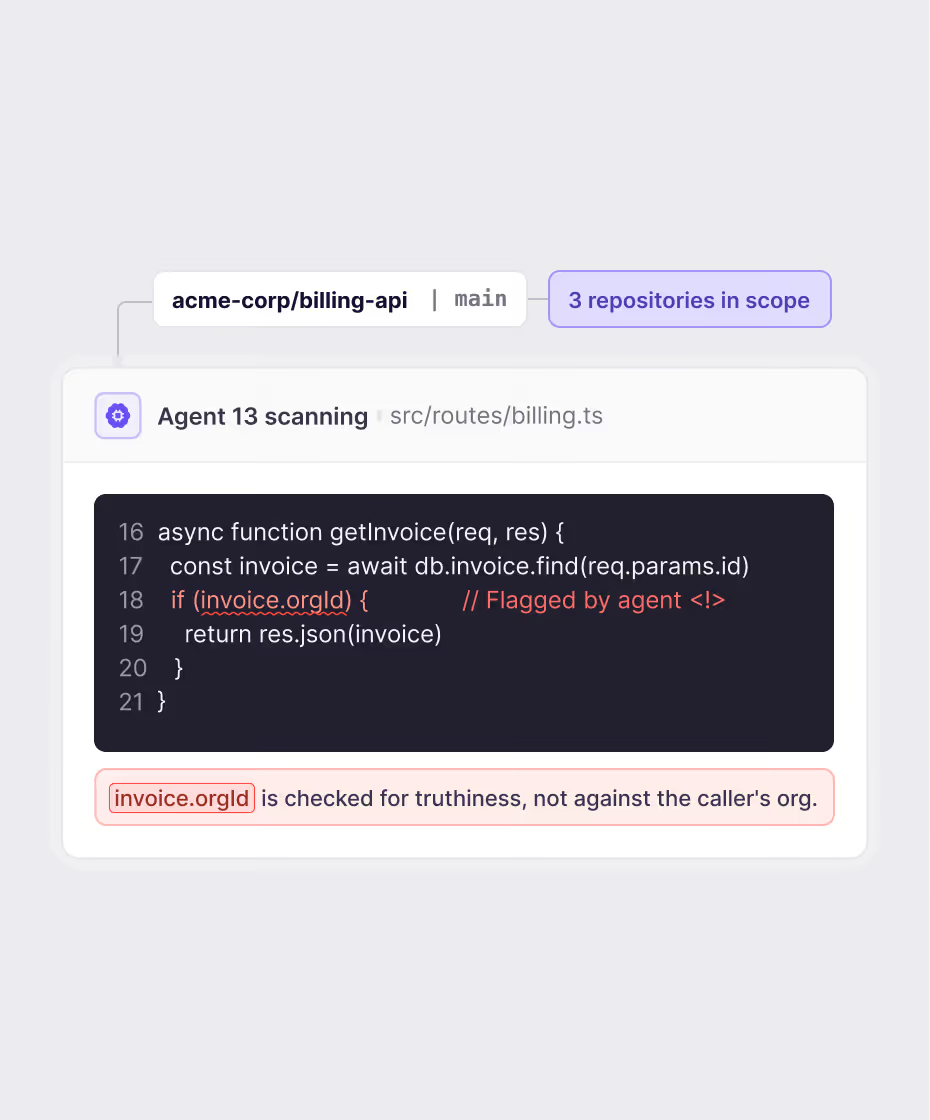
Détecte uniquement les bugs pertinents
Chaque pull request est désormais examinée comme le ferait un ingénieur senior disposant d'un temps illimité
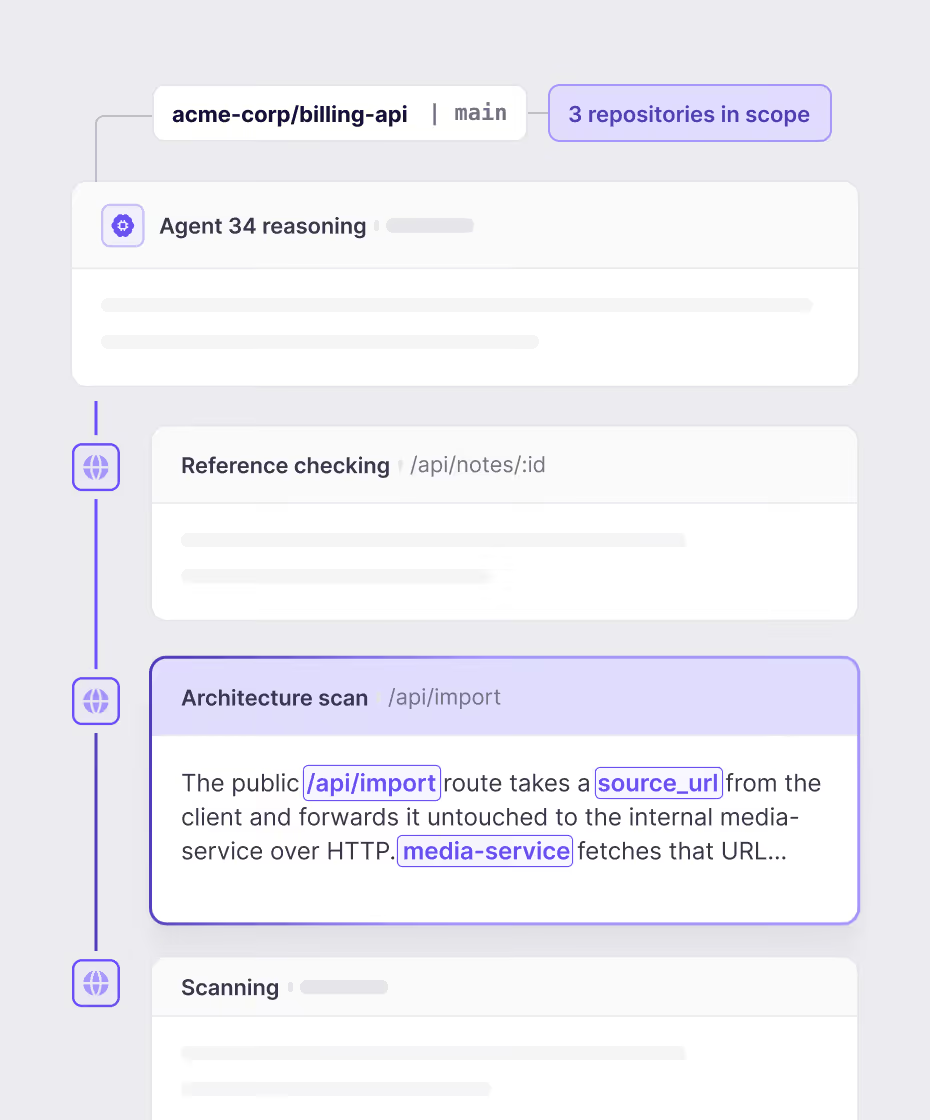
S'adapte au contexte de votre codebase
Les agents évaluent toute la structure de votre codebase, les répertoires pertinents, les résultats statiques et même les commentaires de PR.
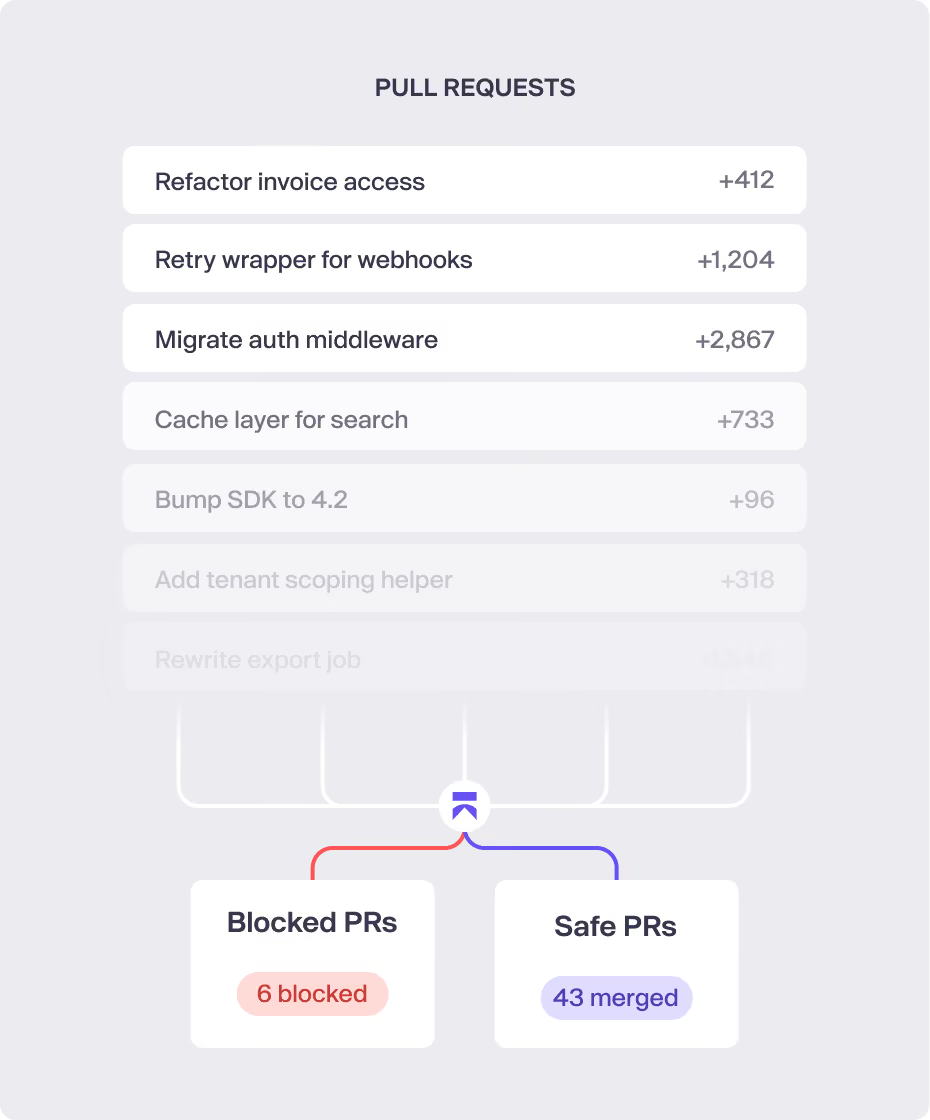

Le code reviewer par IA. Chaque PR. Un contexte complet de la codebase.

Analyse approfondie d'PR , expliquée en moins de 4 minutes
Connectez un dépôt pour découvrir ce que les agents de raisonnement trouvent dans votre base de code.
Ou exécutez-le en parallèle de votre SAST actuel pour identifier ce qui vous échappe.
Découvrez Aikido en action
Saisissez votre adresse e-mail professionnelle pour visionner la vidéo
Concentrez-vous sur la création, pas sur la chasse aux vulnérabilités
Réduisez votre arriéré de sécurité
Chaque PR fait l'objet d'une review automatique, garantissant qu'aucune vulnérabilité ne se glisse en production.
Allégez la charge de travail de l'ingénierie
Le triage automatisé et les correctifs en un clic réduisent le travail de sécurité manuel, sans augmenter les effectifs.
Identifiez les problèmes avant qu'ils ne causent des dégâts
Les vulnérabilités sont corrigées avant le merge, lorsqu'elles sont les plus rapides et les moins coûteuses à résoudre.
Réduisez le temps de préparation des audits
Un code analysé en continu signifie moins de temps passé à répondre aux questionnaires de sécurité.
Votre code reviewer par IA. Sur chaque PR. Un contexte complet du codebase.
Connectez un dépôt pour découvrir ce que les agents de raisonnement trouvent dans votre codebase.
Ou exécutez-le en parallèle de votre SAST actuel et identifiez ce qui vous manque.
FAQ sur la Deep PR Review

Deep Review lit l'ensemble de votre dépôt, et pas seulement le diff de la PR. Elle utilise l'IA pour trouver les failles de logique métier et les vulnérabilités dépendantes du contexte que les outils SAST et SCA déterministes ratent, car ces outils analysent le code de manière isolée.
Le contrôle de PR standard vérifie uniquement le diff. Il est déterministe et bloque en cas de sévérité critique. Deep Review lit l'intégralité du dépôt ainsi que tous les dépôts connectés, raisonne sur ce contexte grâce à l'IA et écrit des commentaires directement sur la PR. Elle détecte des problèmes au niveau de la logique que le contrôle ne verra jamais.
Deep Review fonctionne avec des crédits : un crédit par pull request analysée. Le contrôle de PR standard n'utilise pas de crédits. Vous pouvez définir un plafond de crédits mensuel, et certains plans incluent un quota défini.
Oui. Les retours apparaissent directement en ligne sur la pull request. Le contrôle de PR standard se contente de bloquer ou d'autoriser ; il ne commente pas.
Oui. Deep Review s'active et se désactive par dépôt, ce que vous permet de la déployer de manière sélective plutôt que de l'activer partout en même temps.
Les pentests IA nécessitent un environnement en direct à cibler, comme votre environnement de staging. Deep Review et Code Security Audit s'exécutent tous deux sur votre codebase statique. Code Security Audit analyse l'ensemble de votre codebase, tandis que Deep Review s'exécute au niveau de la PR, en se concentrant sur les modifications et les répercussions en aval de vos modifications de code. Tous trois utilisent un socle similaire.
Des chemins d'élévation de privilèges, des failles de logique métier et des vulnérabilités qui n'existent que dans le contexte de l'application globale. Un SAST ligne par ligne ne peut pas les détecter ; il ne voit jamais la vue d'ensemble.