

Images sans CVE sans modifications disruptives
Aikido crée des images de conteneurs sans CVE à un rythme sans précédent, vous permettant de corriger les vulnérabilités pour tous les projets sans risquer de rupture.




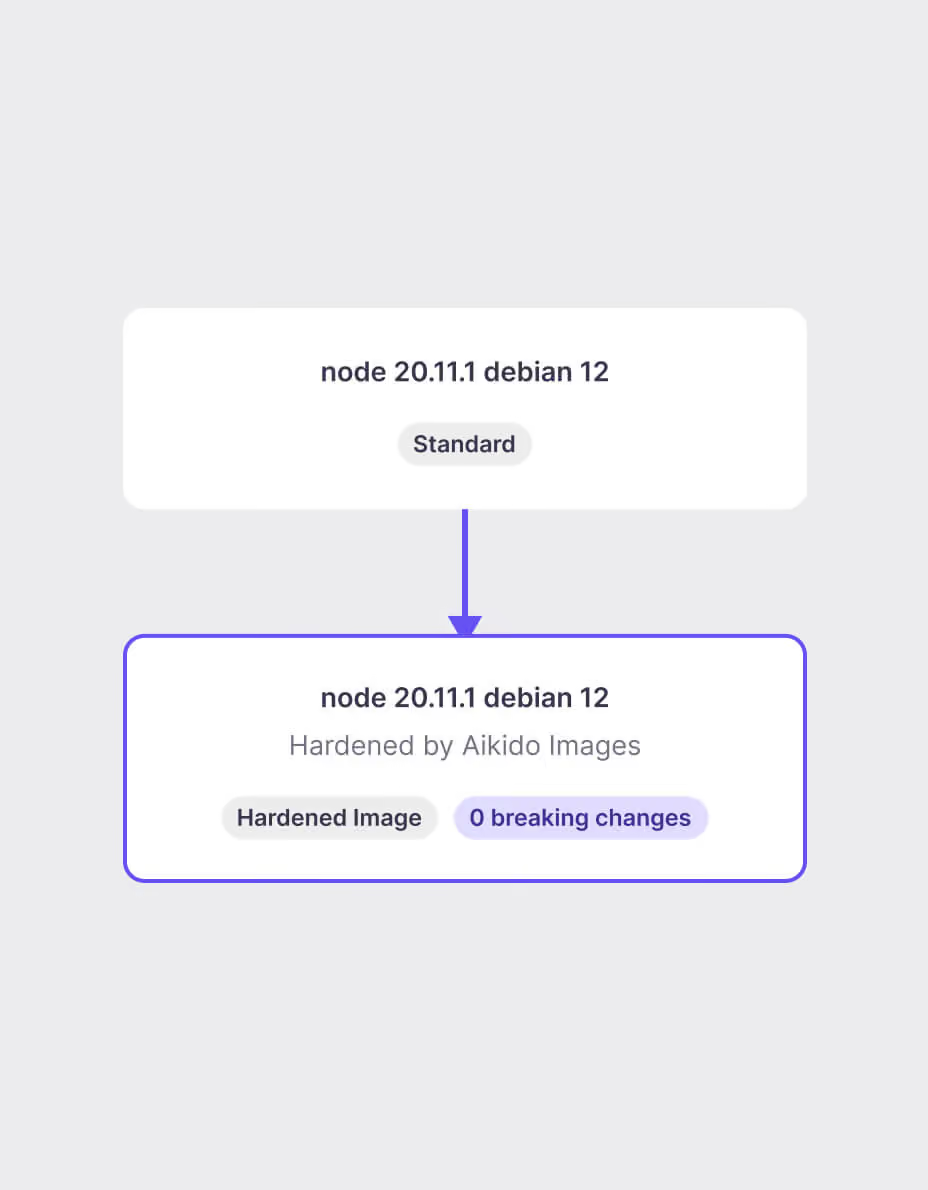
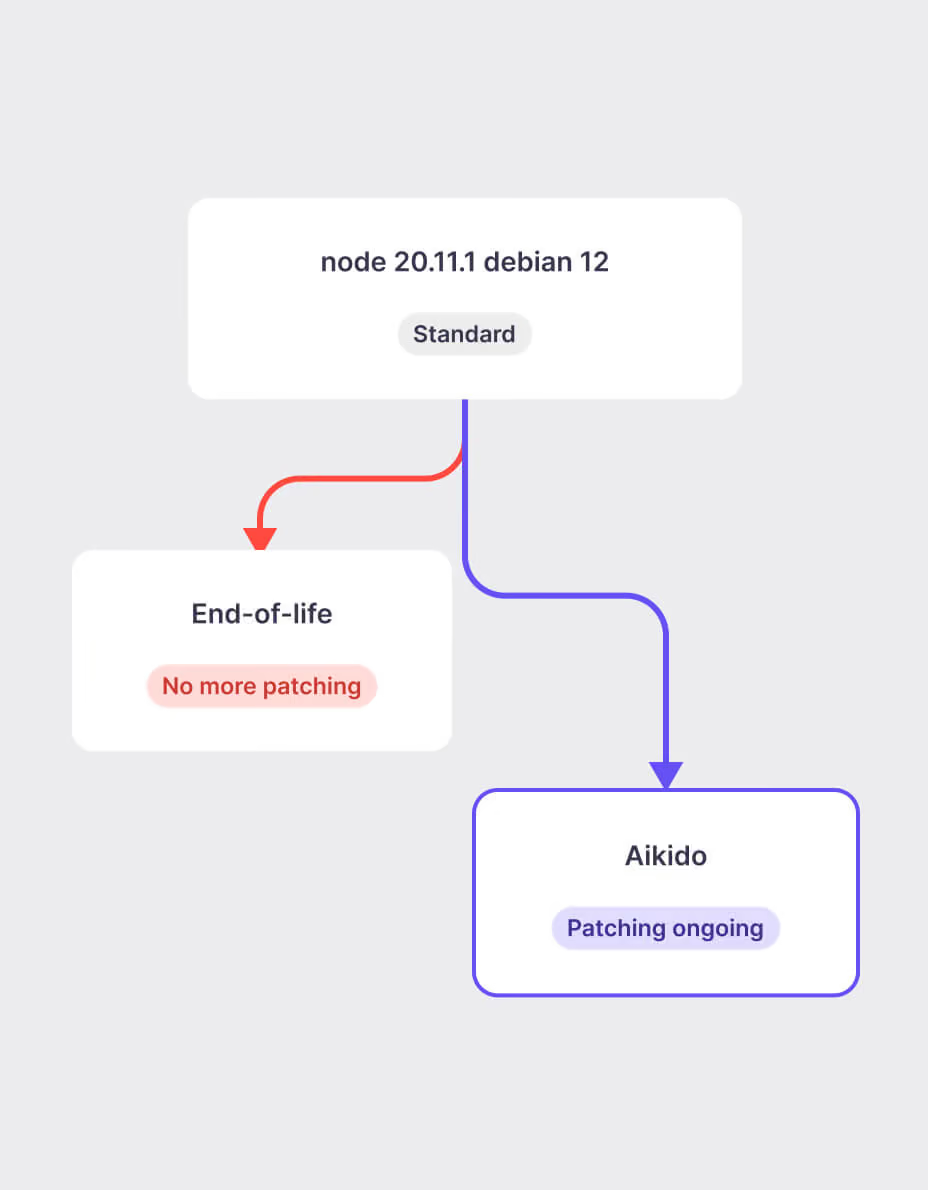
Fonctionne sur votre version actuelle, sans forcer de mise à niveau
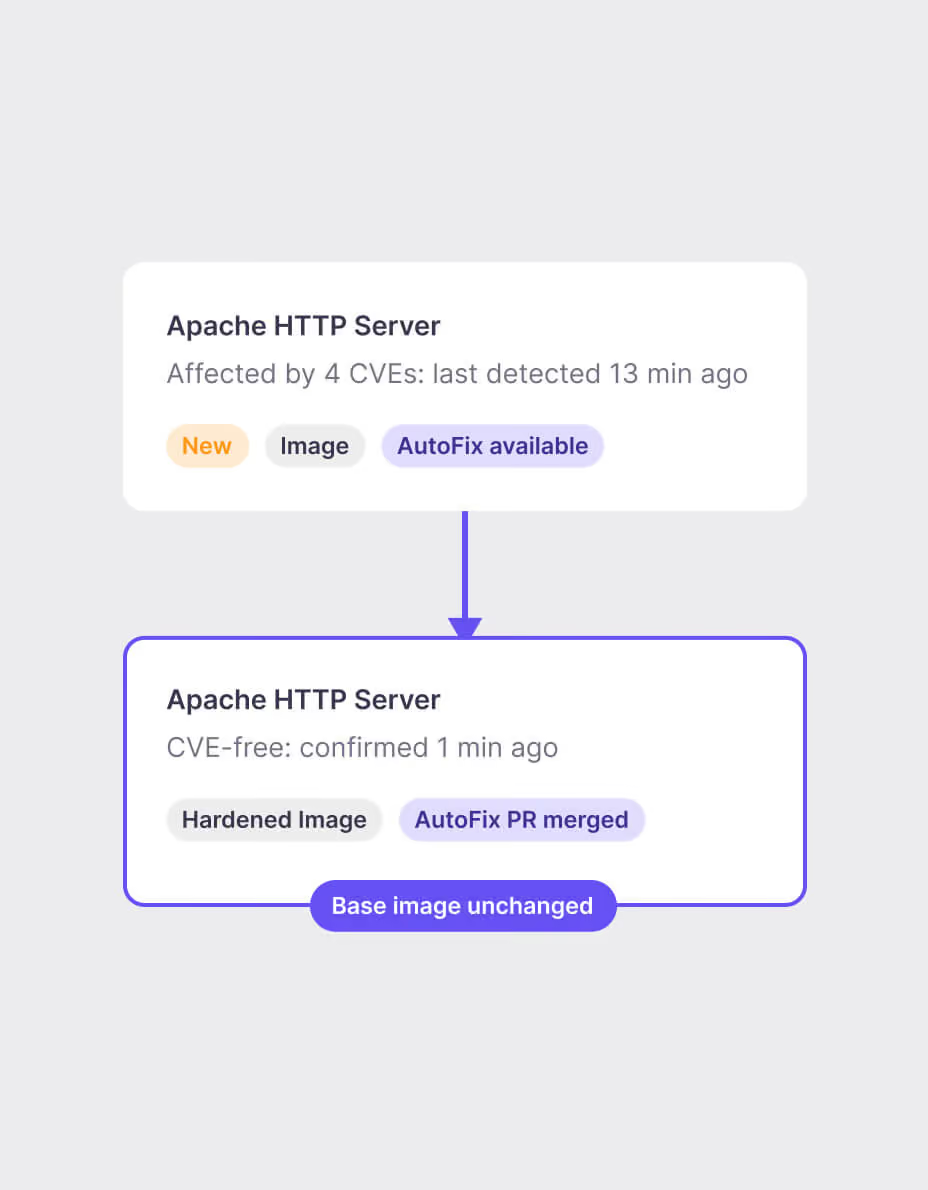
Nous constatons une réduction de plus de 90 % des vulnérabilités, des milliers d'heures d'ingénierie économisées et un environnement automatisé doté de fonctionnalités d'auto-correction.
Ross HosmanCISO, b.well Connected Health

« Le délai le plus court pour corriger une vulnérabilité n'a été que de 5 secondes après sa détection. C'est ça l'efficacité. »
Aufar SukmajayaDéveloppeur Back-End
Tout comprendre sur les images durcies d'Aikido en moins de 5 minutes.
Aikido crée des images de conteneurs sans CVE à un rythme sans précédent, vous permettant de corriger les vulnérabilités de tous vos projets sans risque de dysfonctionnement.
Sécurisez vos images, dès aujourd'hui
Aikido crée des images de conteneurs sans CVE à un rythme sans précédent,
vous permettant de corriger les vulnérabilités pour tous les projets sans risquer d'introduire de régression.
Découvrez Aikido en action
Saisissez votre adresse e-mail professionnelle pour visionner la vidéo
Comment fonctionnent les images Aikido

Détecte les images de base vulnérables
Aikido mappe chaque conteneur à l'image de base dont il hérite et identifie précisément où un remplacement patché élimine le plus de risques à l'échelle de l'organisation.
Mappage Image → Base : Visualisez quels services héritent de chaque base.
Priorité à la couche de base : Concentrez-vous sur les problèmes ÉLEVÉS/CRITIQUES dans la couche de base.
Disponibilité des images Aikido : Sachez instantanément quand un remplacement Root ELS est disponible pour votre base actuelle.

Permet de les auto-corriger sans rien casser
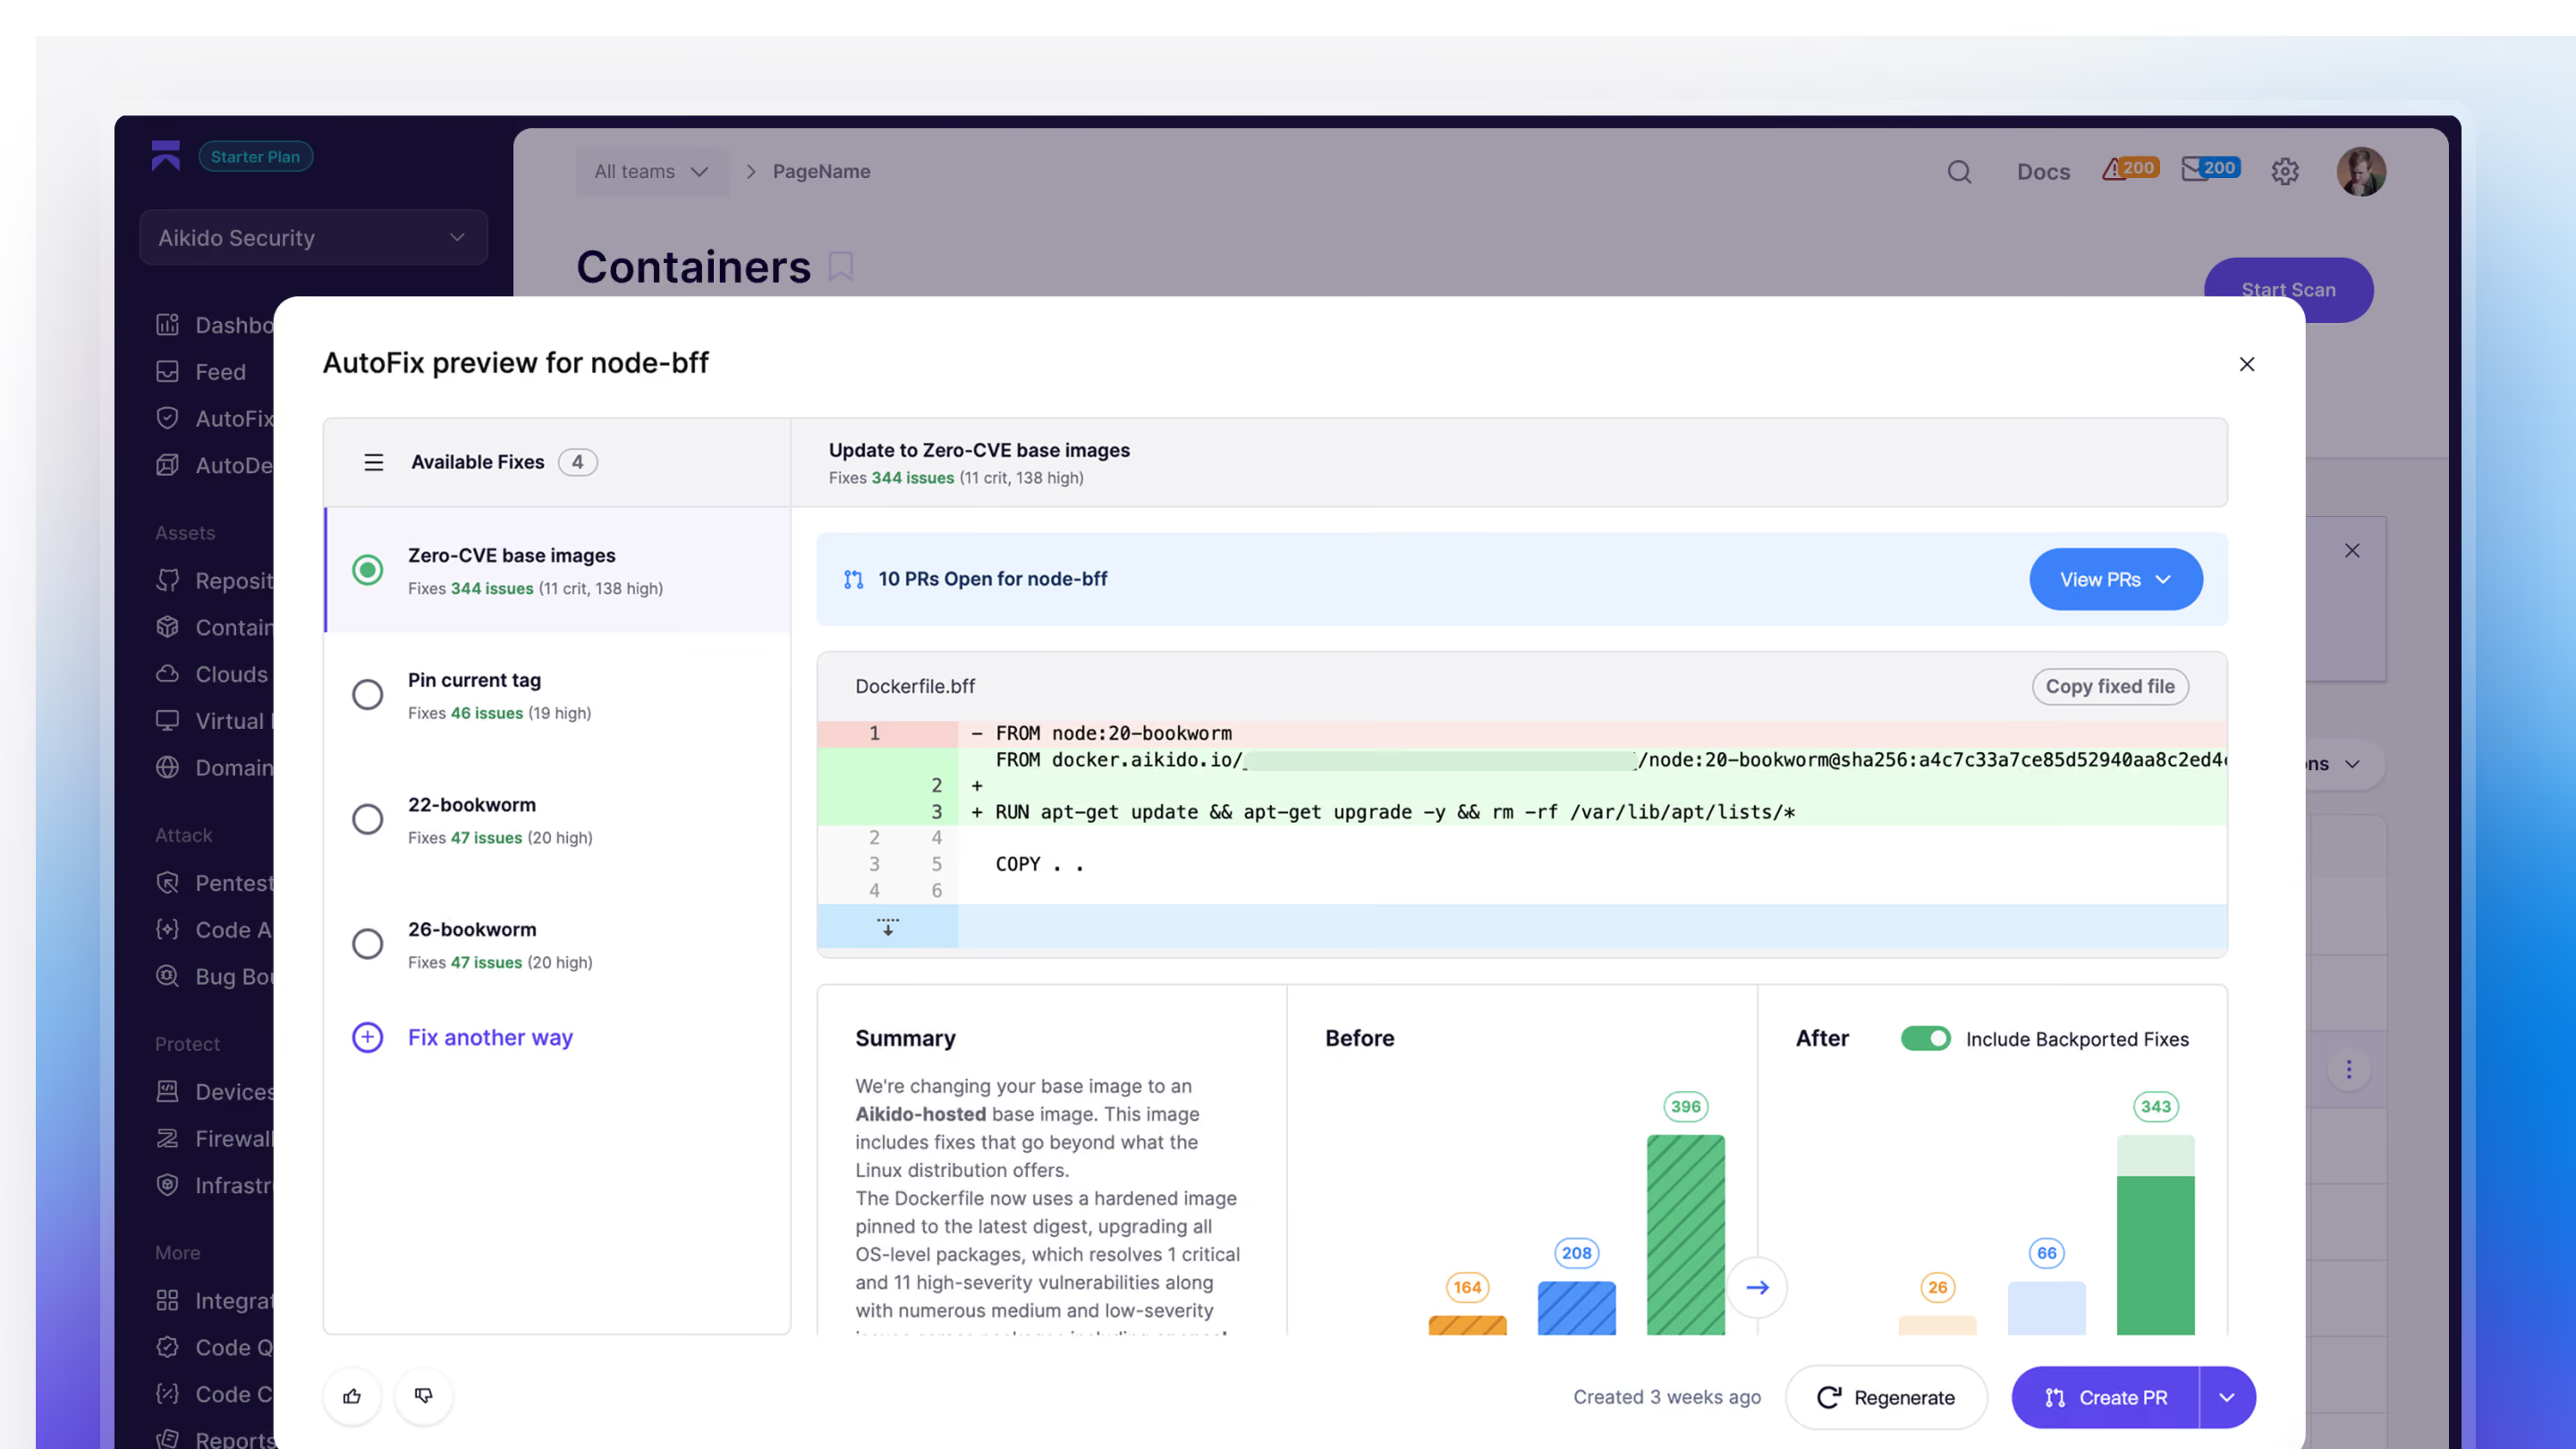
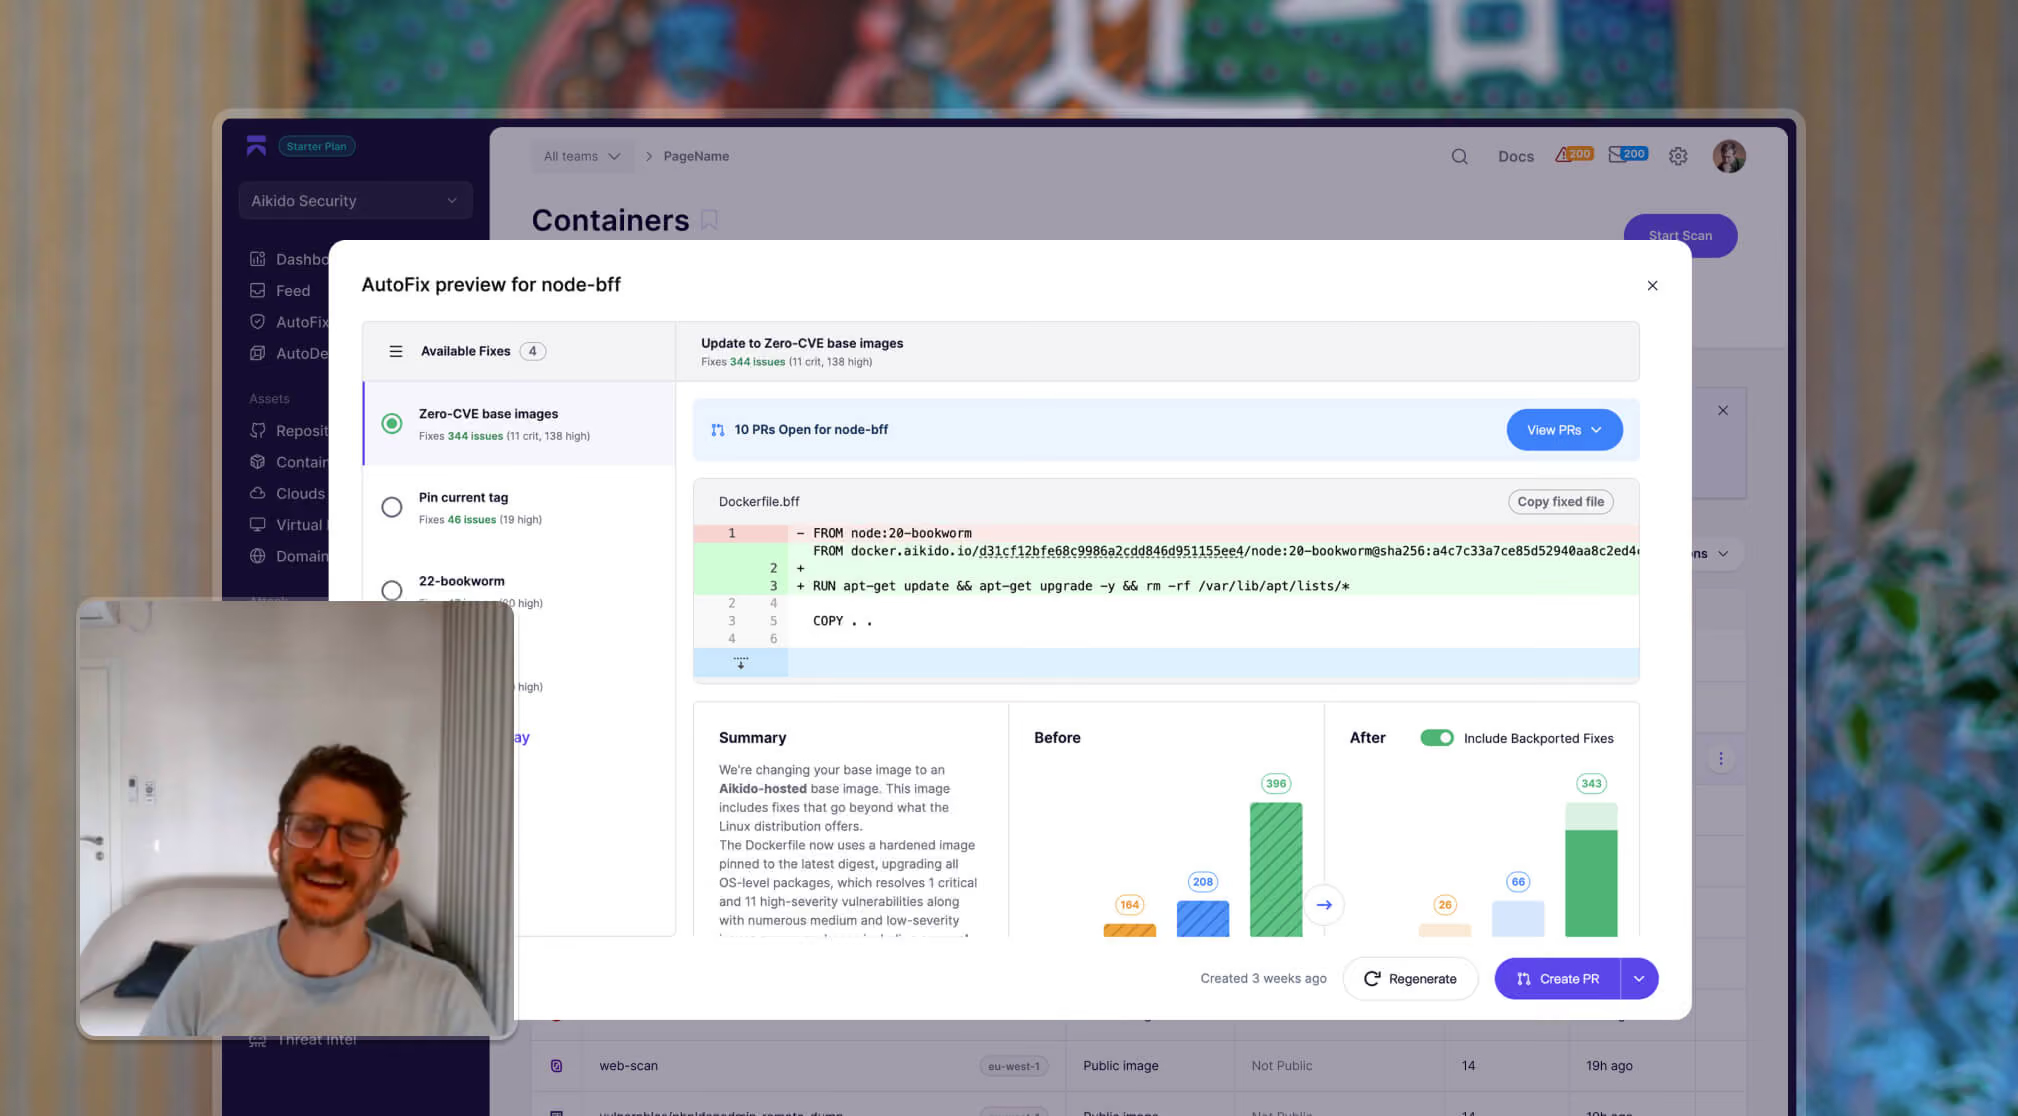
Passez à une image ELS renforcée. Aucune réécriture, risque de changement minimal. Les conteneurs en aval sont sécurisés par défaut.
Suggestions Priorisées : Aikido suggère l'échange qui réduit le plus de risques, tous recommandés dans AutoFix avant votre merge
Corrections automatiques en un clic : Builds patchés pour Debian, Ubuntu, Alpine, et plus encore sur `amd64` et `arm64`
Vérification prête à l'emploi : SBOM, VEX et la provenance SLSA inclus avec chaque pull depuis `docker.aikido.io`
Mises à jour et surveillance continues
Aikido surveille les builds patchés et maintient vos images sécurisées, sans vous forcer à passer à la prochaine version majeure de l'OS.
Mises à jour continues : Alertes lorsque de nouvelles versions patchées sont disponibles
Politique et contrôle d'accès : Bloquez les merges qui déploient des bases connues comme vulnérables lorsqu'un correctif existe.
Approvisionnement de confiance : Registre maintenu par Aikido avec plus de 100 patchs recherchés et testés chaque jour, servi depuis `docker.aikido.io`.
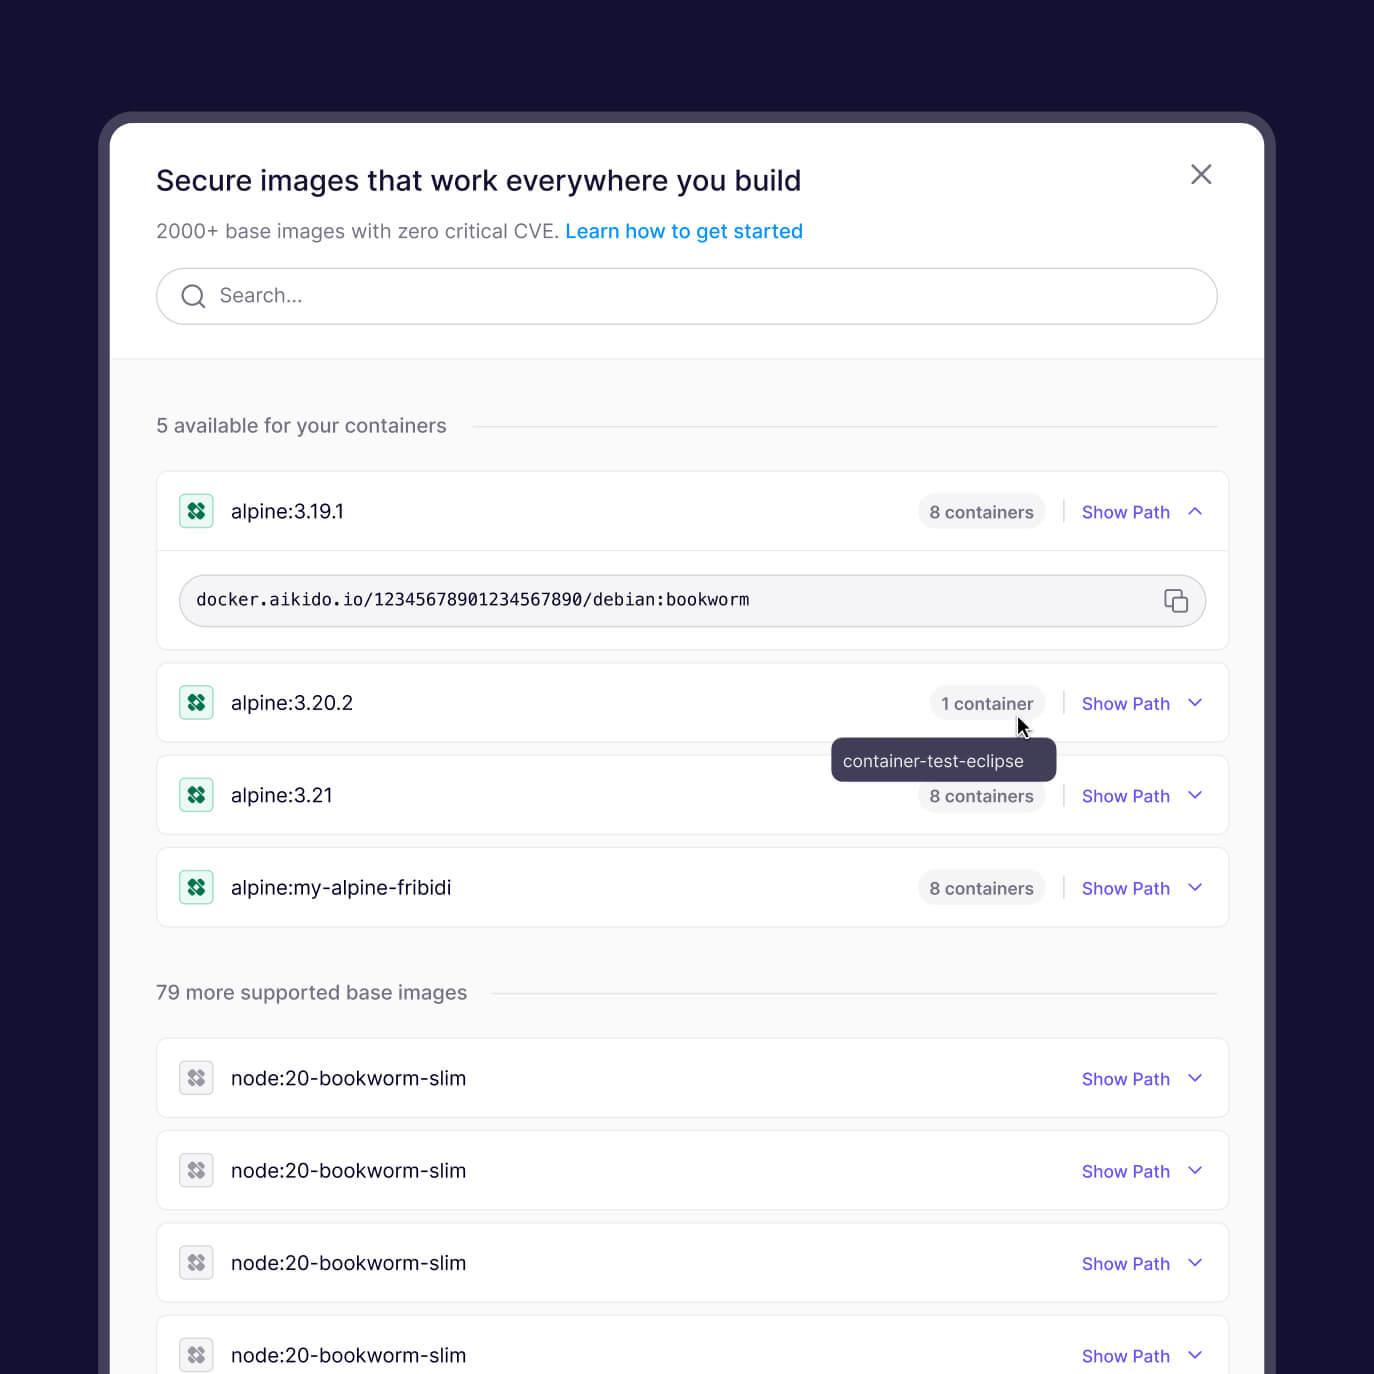
Des images sécurisées qui fonctionnent partout où vous construisez
Aikido fournit des images pré-corrigées, pour que vous soyez sécurisé par défaut.
Construites sur des distributions Linux de confiance, continuellement mises à jour et entièrement traçables.
Sécurisez vos images, dès aujourd'hui
Aikido crée des images de conteneurs sans CVE à un rythme sans précédent,
vous permettant de corriger les vulnérabilités pour tous les projets sans risquer d'introduire de régression.

FAQ sur les images Aikido

Les images Aikido sont construites par Aikido à l'aide d'une flotte d'agents IA qui recherchent, patch et testent à grande échelle. Tous les patchs sont validés par des humains. Aikido fournit plus de 100 patchs par jour pour les images et les bibliothèques, avec des correctifs contribués en amont lorsque cela est pertinent.
L'analyse de conteneurs détecte les CVE, mais vous laisse le soin d'y remédier. Les Aikido Images sont patchées au niveau de sécurité de votre version actuelle et utilisent AutoFix pour ouvrir une PR pour votre Dockerfile.
D'autres fournisseurs proposent de nouveaux artefacts renforcés qui vous obligent à migrer vers leurs distributions et versions. Aikido Images met à jour la base que vous utilisez déjà : même famille, même version majeure, changez le tag. Pas besoin de migrer ou de rebaser.
La mise à niveau de Debian 11 → 12 ou 13 (ou l'incrémentation d'un tag majeur) entraîne de nouvelles versions de paquets sur l'ensemble de la pile. Cela interrompt souvent les builds et les applications. Les Aikido Images rétroportent les correctifs de sécurité dans la base que vous utilisez, vous permettant ainsi de corriger les CVE sans introduire de changements majeurs.