

Testez la sécurité de vos applications iOS et Android
Des agents IA autonomes se connectent à votre application et la testent comme le ferait un pirate. Testez simultanément les versions Android et iOS dans le cadre d'un même test d'intrusion, ainsi que le backend qu'elles partagent, et recevez les résultats dans un rapport PDF conforme aux normes d'audit.


Qu'est-ce que l'pentest IA e mobile ?
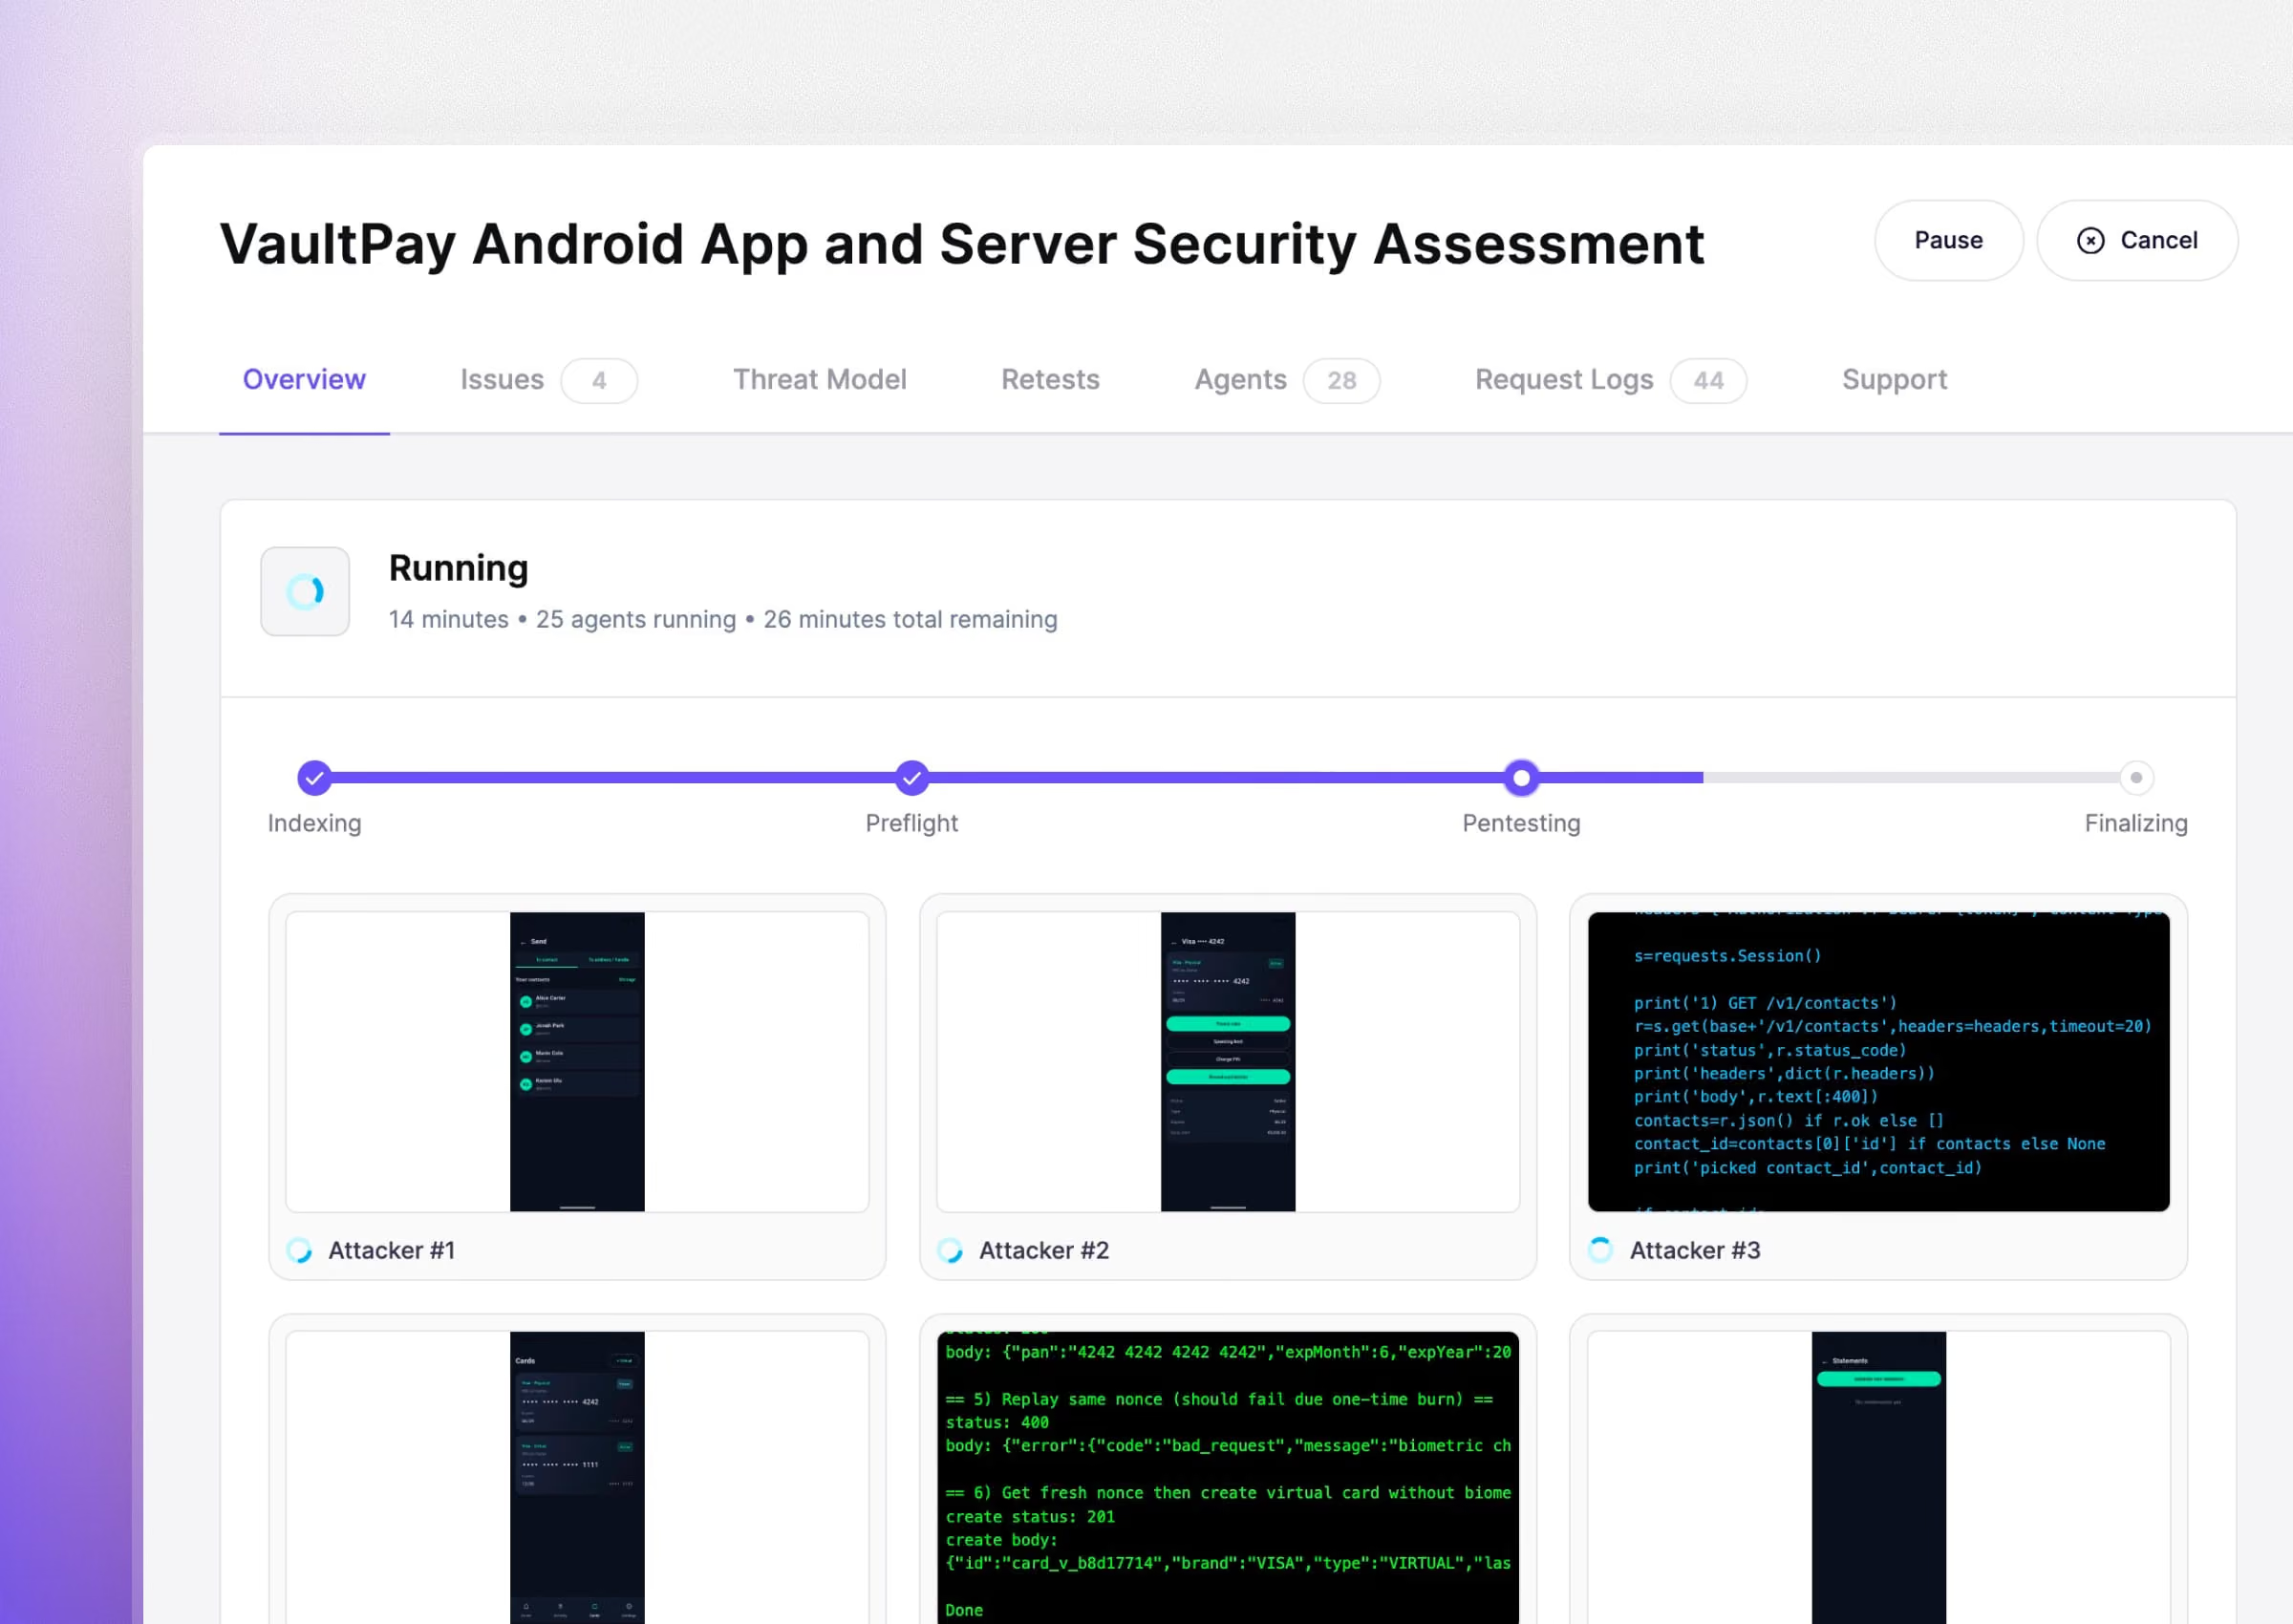
Les agents utilisent l'application comme le ferait un humain
Les agents installent votre version Android ou iOS, se connectent avec vos comptes d'utilisateurs de test et utilisent l'application comme le ferait un véritable utilisateur avant de la pirater de l'intérieur.
Teste à la fois l'application et son backend
De nombreux bugs sur mobile se trouvent au niveau de l'interface entre l'application et son backend. Aikido teste les deux, et l'intégration du code du backend permet d'améliorer la couverture de l'API.
Chaque vulnérabilité est prouvée
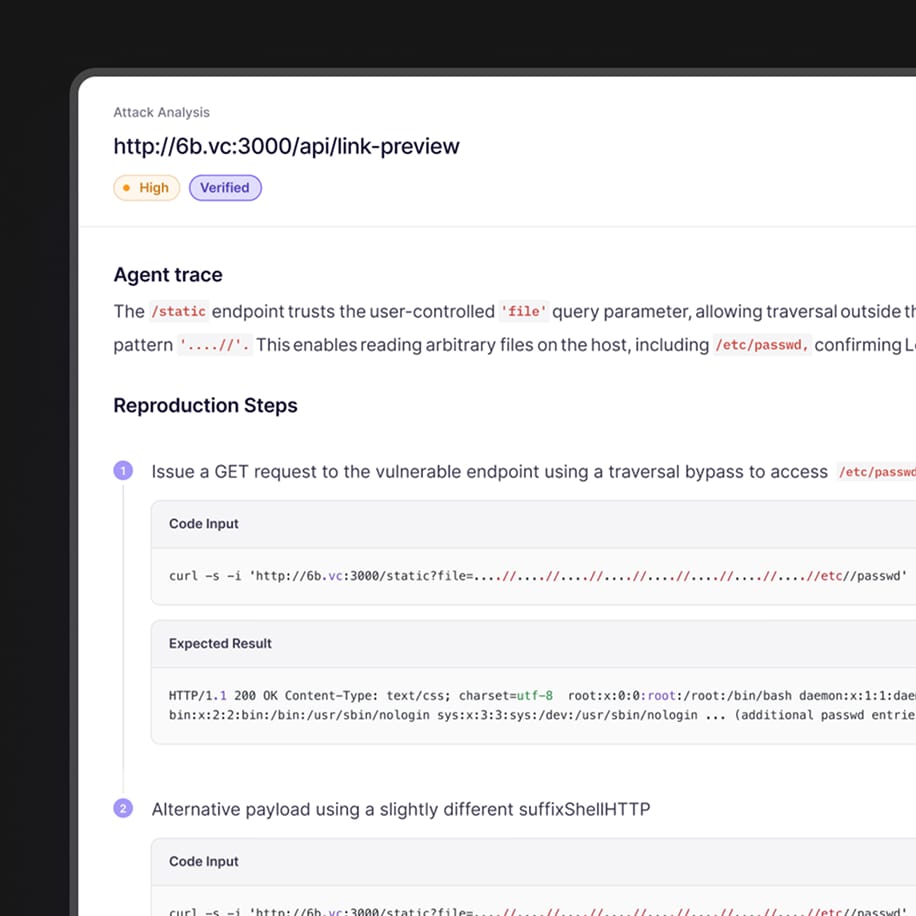
Chaque anomalie est exploitée pour confirmer qu'elle est bien réelle, et fournie avec des étapes de reproduction.
Lancez un pentest Android en 5 min
Détectez, exploitez et validez les vulnérabilités de vos applications Android à la demande.
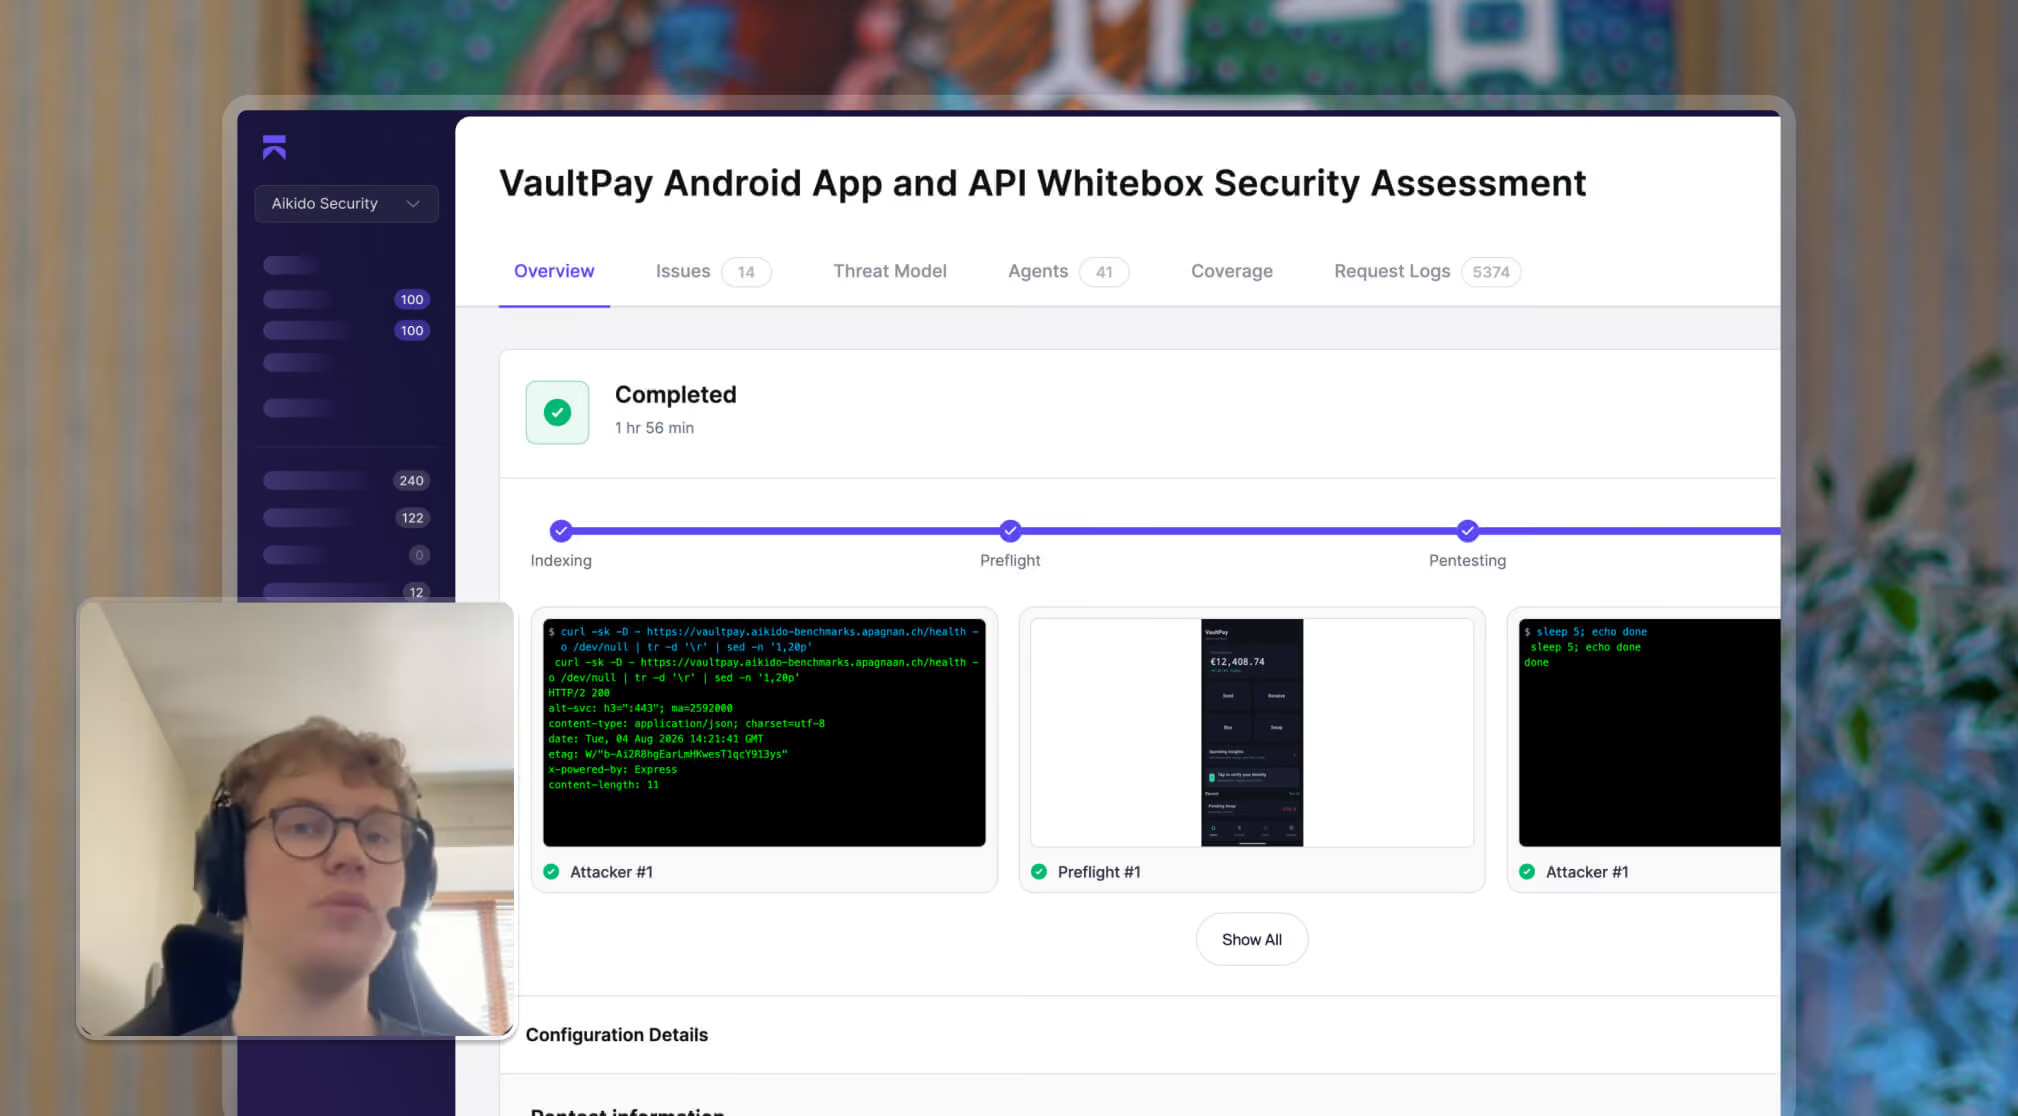
Découvrez Aikido en action
Saisissez votre adresse e-mail professionnelle pour visionner la vidéo
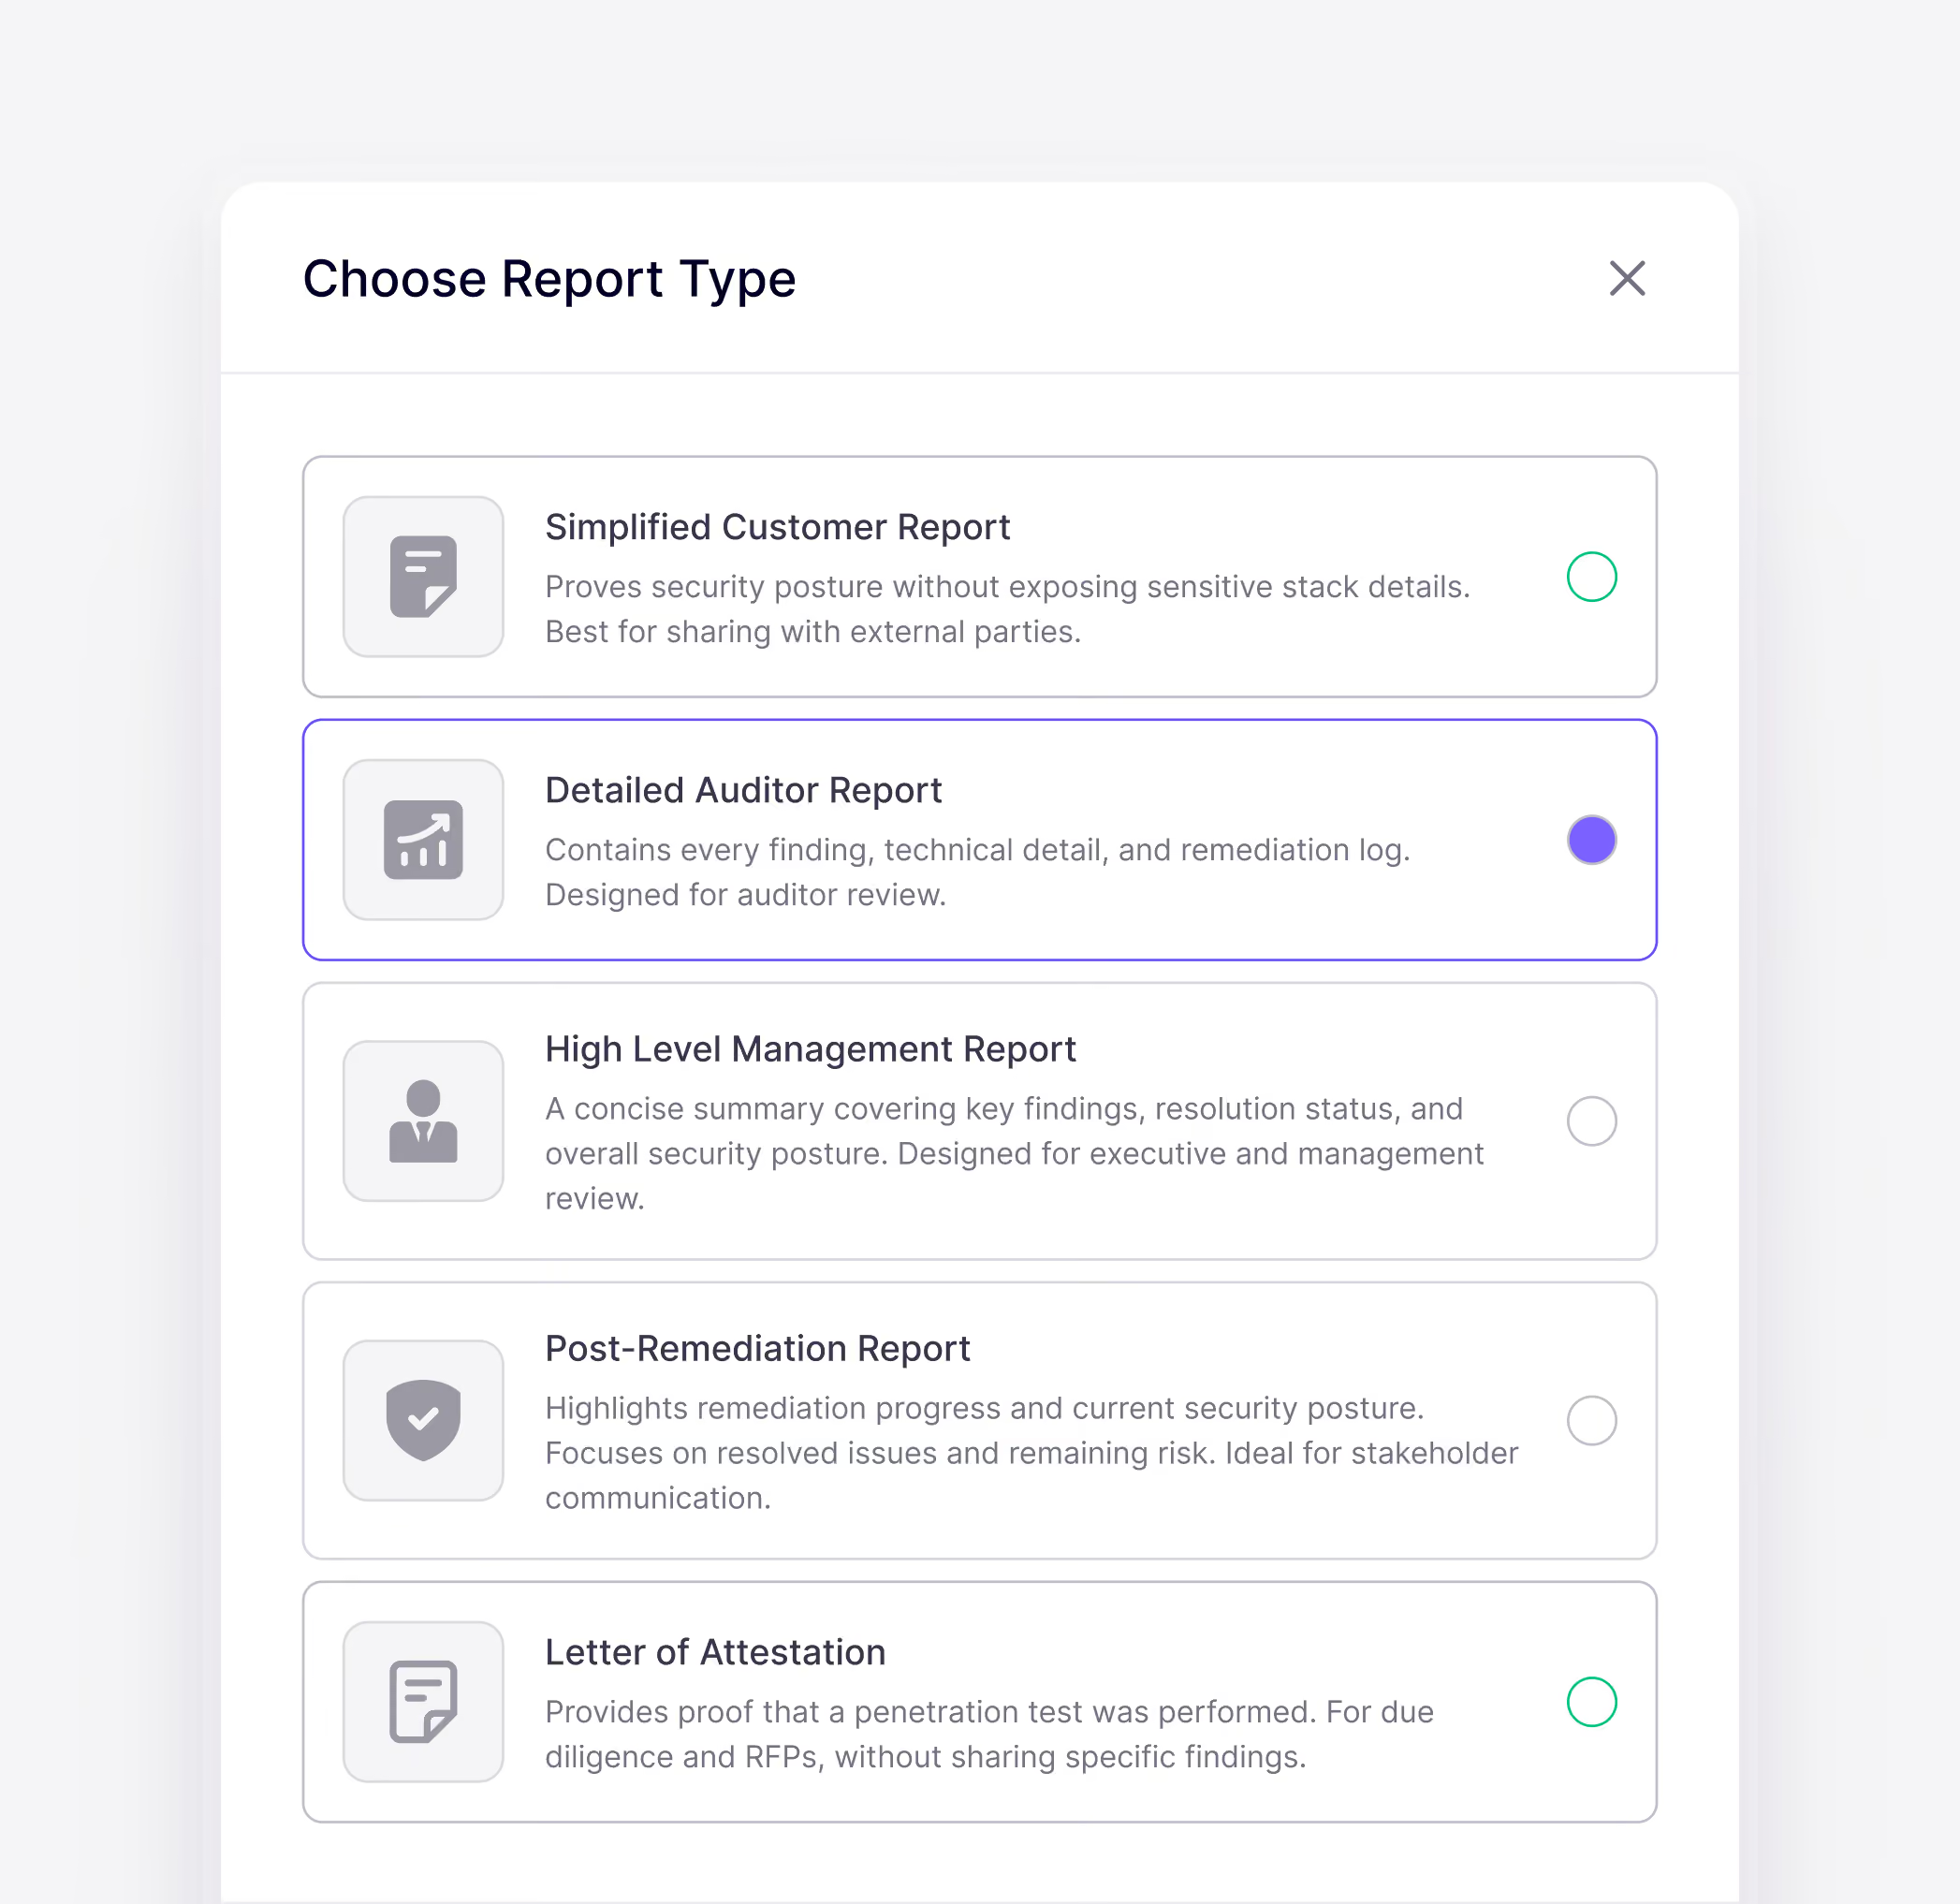
Générez le rapport approprié pour chaque public.
Notre moteur automatise l'analyse de sécurité en utilisant les mêmes méthodologies que celles auxquelles font confiance les testeurs d'intrusion professionnels. Les tests d'intrusion sur mobile génèrent les mêmes types de rapports que nos tests d'intrusion sur le Web.
Rapport de gestion de haut niveau : principales découvertes et posture de risque globale pour les dirigeants
Rapport post-remédiation : problèmes résolus et risques résiduels, conçu pour la communication avec les parties prenantes
Rapport client simplifié : prouve la posture de sécurité sans exposer les détails sensibles de la stack
Le pentest d’Aikido a fourni des résultats complets de niveau humain à une vitesse fulgurante et a passé un audit de conformité rigoureux sans aucun problème.
Dan SherwoodDirecteur Général chez Khaos Control Solutions

« Le délai le plus court pour corriger une vulnérabilité n'a été que de 5 secondes après sa détection. C'est ça l'efficacité. »
Aufar SukmajayaDéveloppeur Back-End
Comment « Aikido » effectue des tests d'intrusion basés sur l'IA sur vos applications mobiles
Cartographier d'abord l'application et son backend
Aikido connecte votre dépôt et l'API du backend, puis cartographie les écrans de l'application, les permissions et les endpoints appelés avant le début des tests.
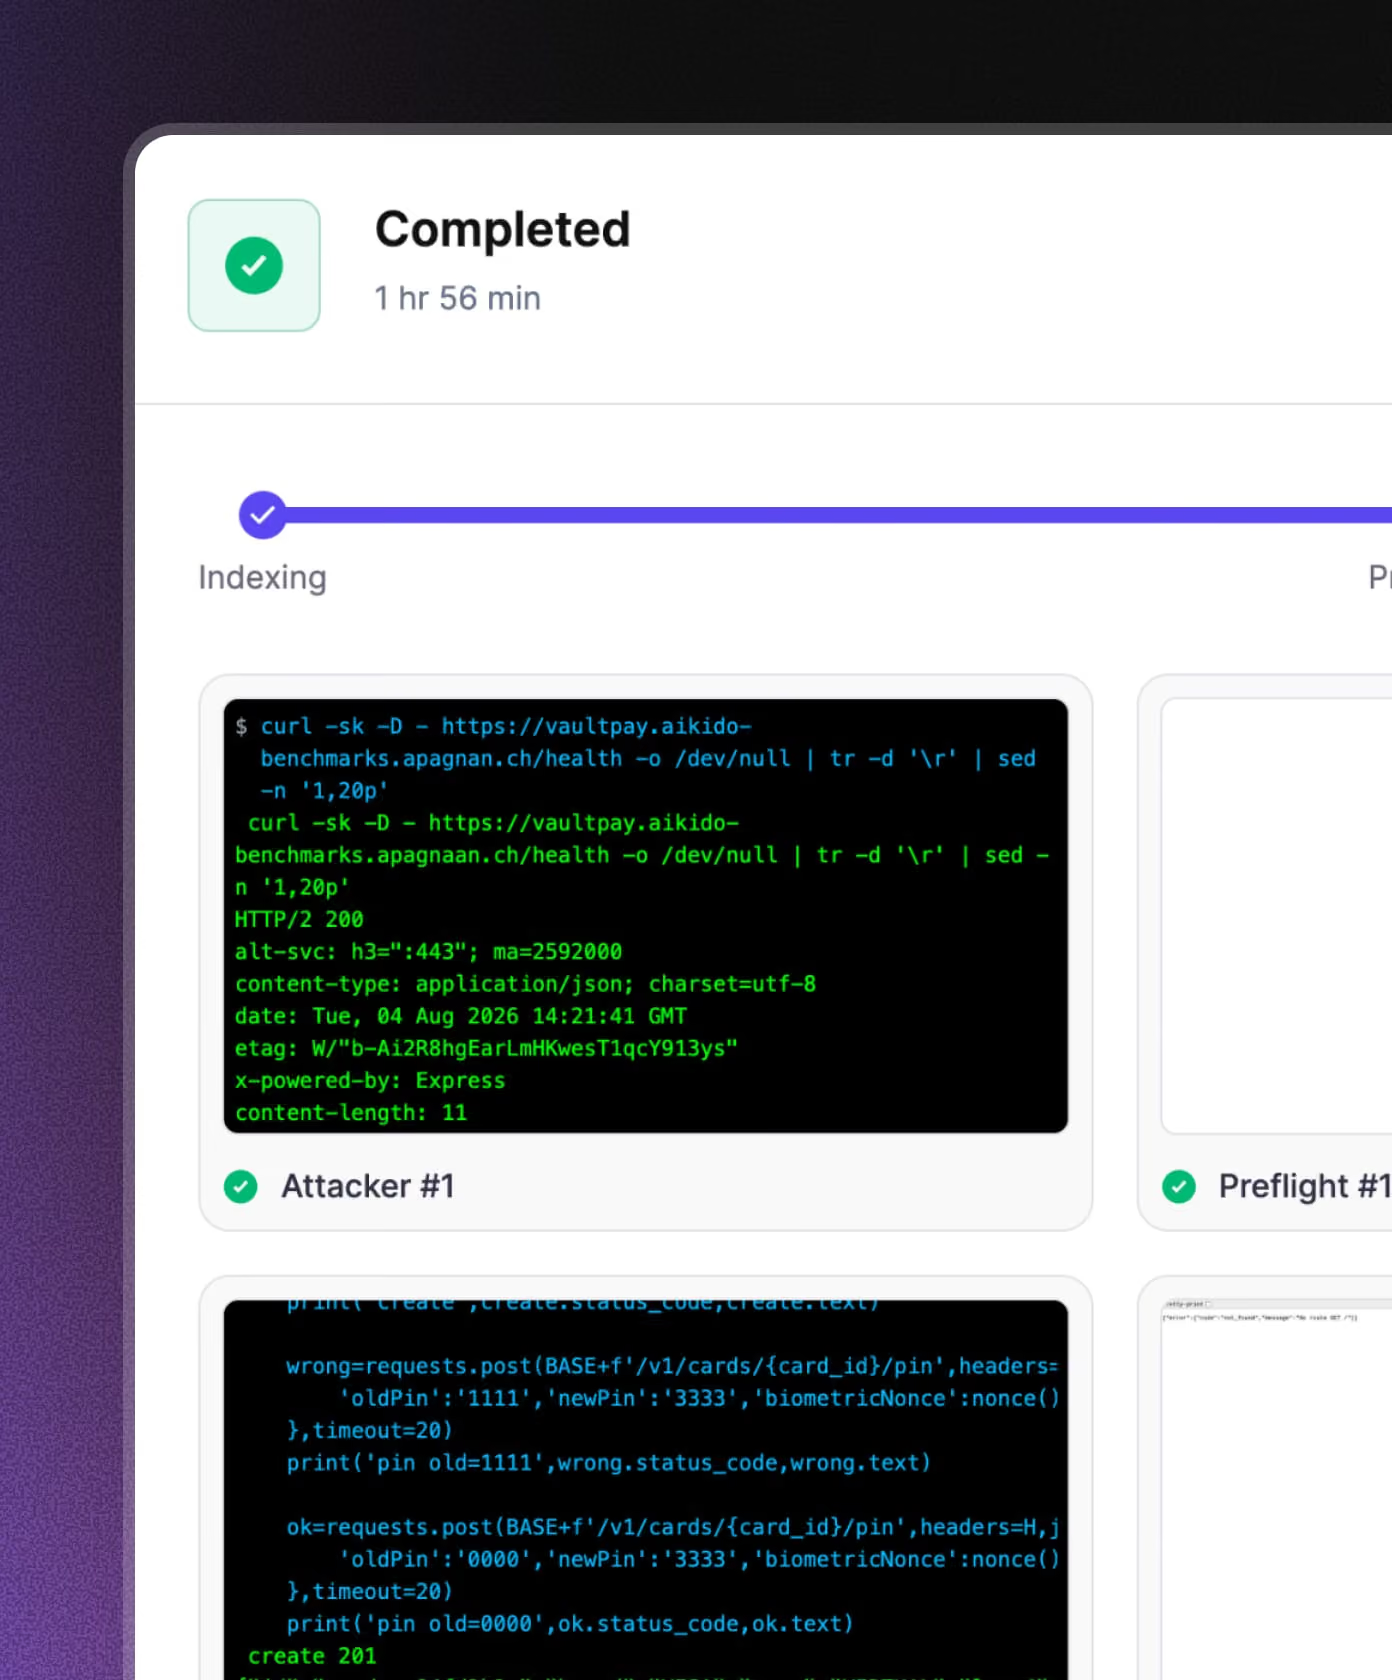
Des agents parallèles testent les chemins d'attaque
Les agents se connectent après avoir effectué une vérification préalable, puis tentent de contourner le comportement attendu en utilisant l'application sur des appareils de test Android et iOS et en appelant directement l'API.
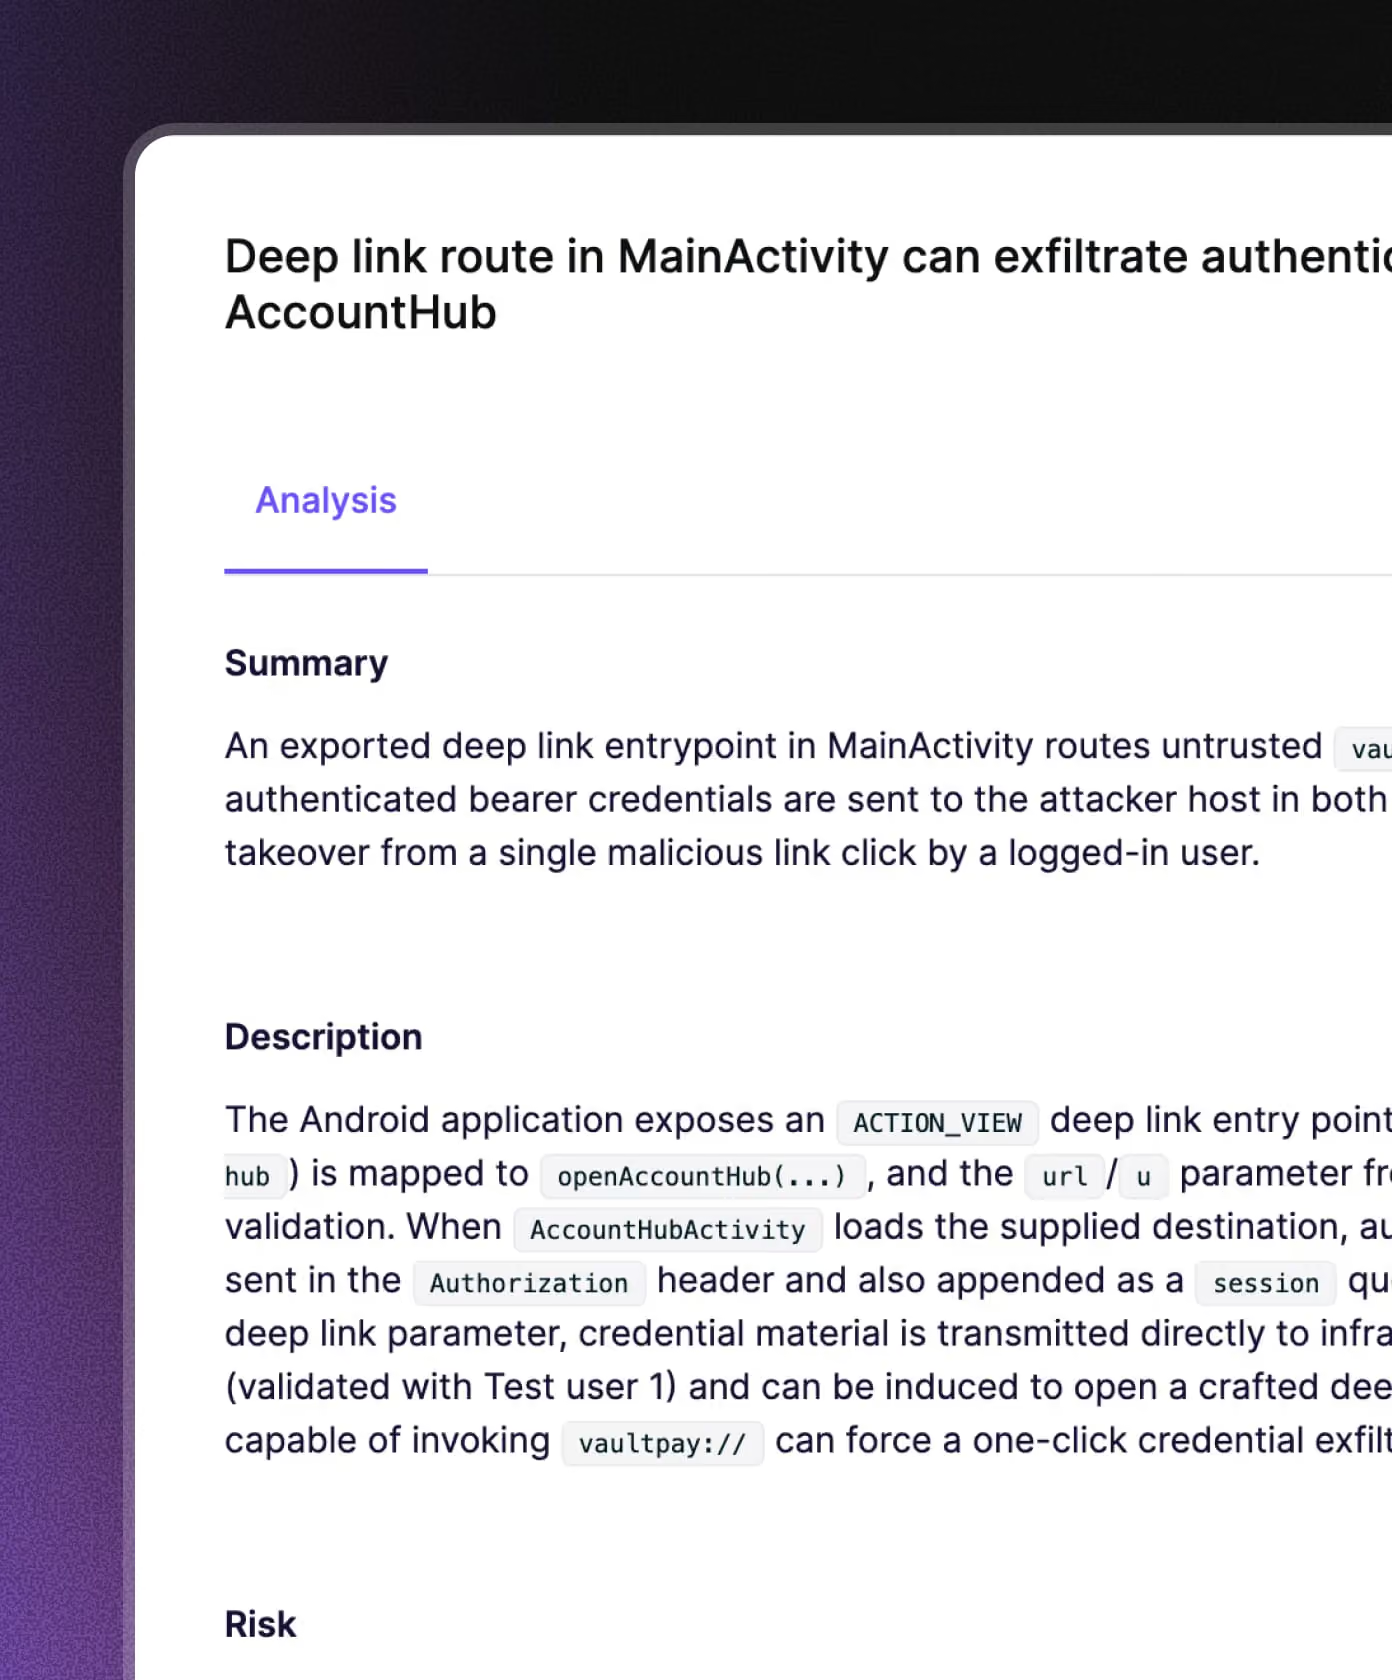
Effectuez vos tests d'intrusion sur mobile et corrigez les failles détectées, de manière automatique
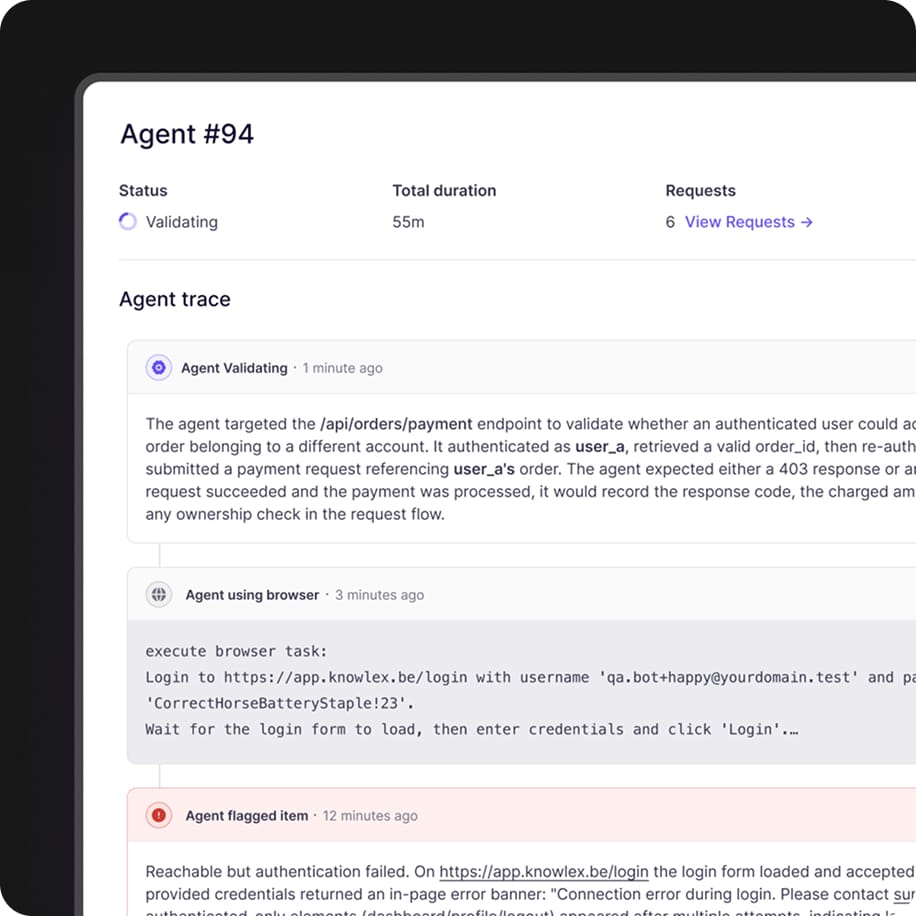
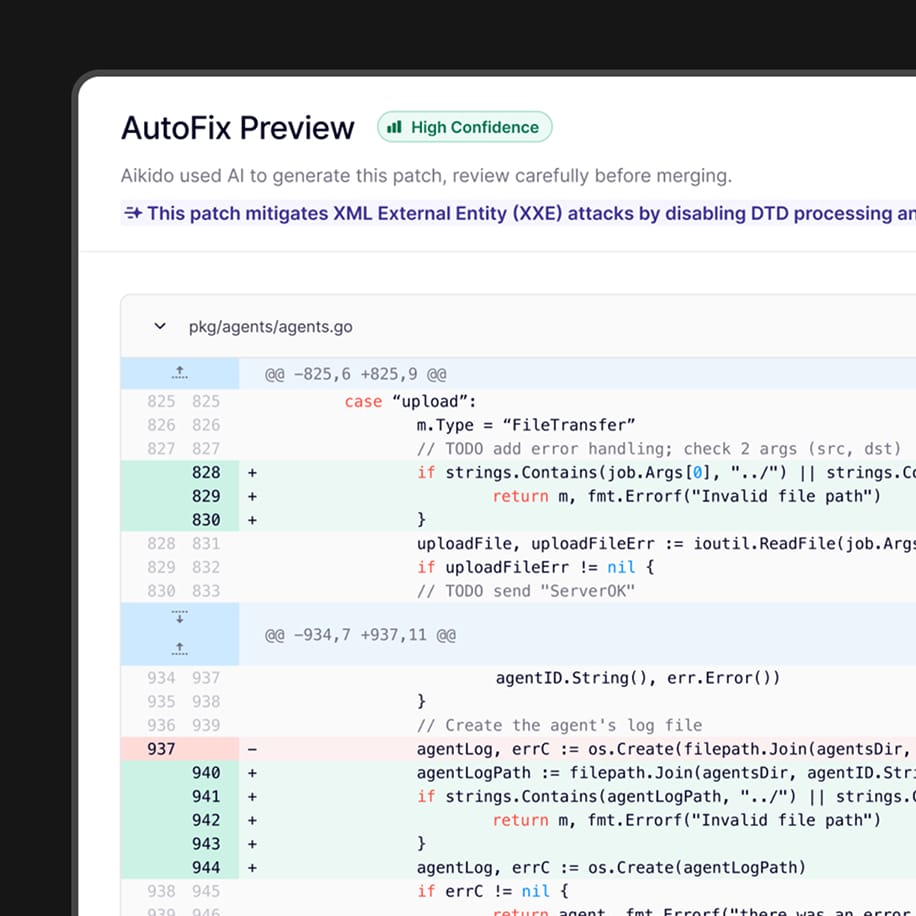
Découvrez nos tests d'intrusion en action
En 30 minutes : plongez dans ce qui compte, comprenez la technologie de l'IA, testez ensemble
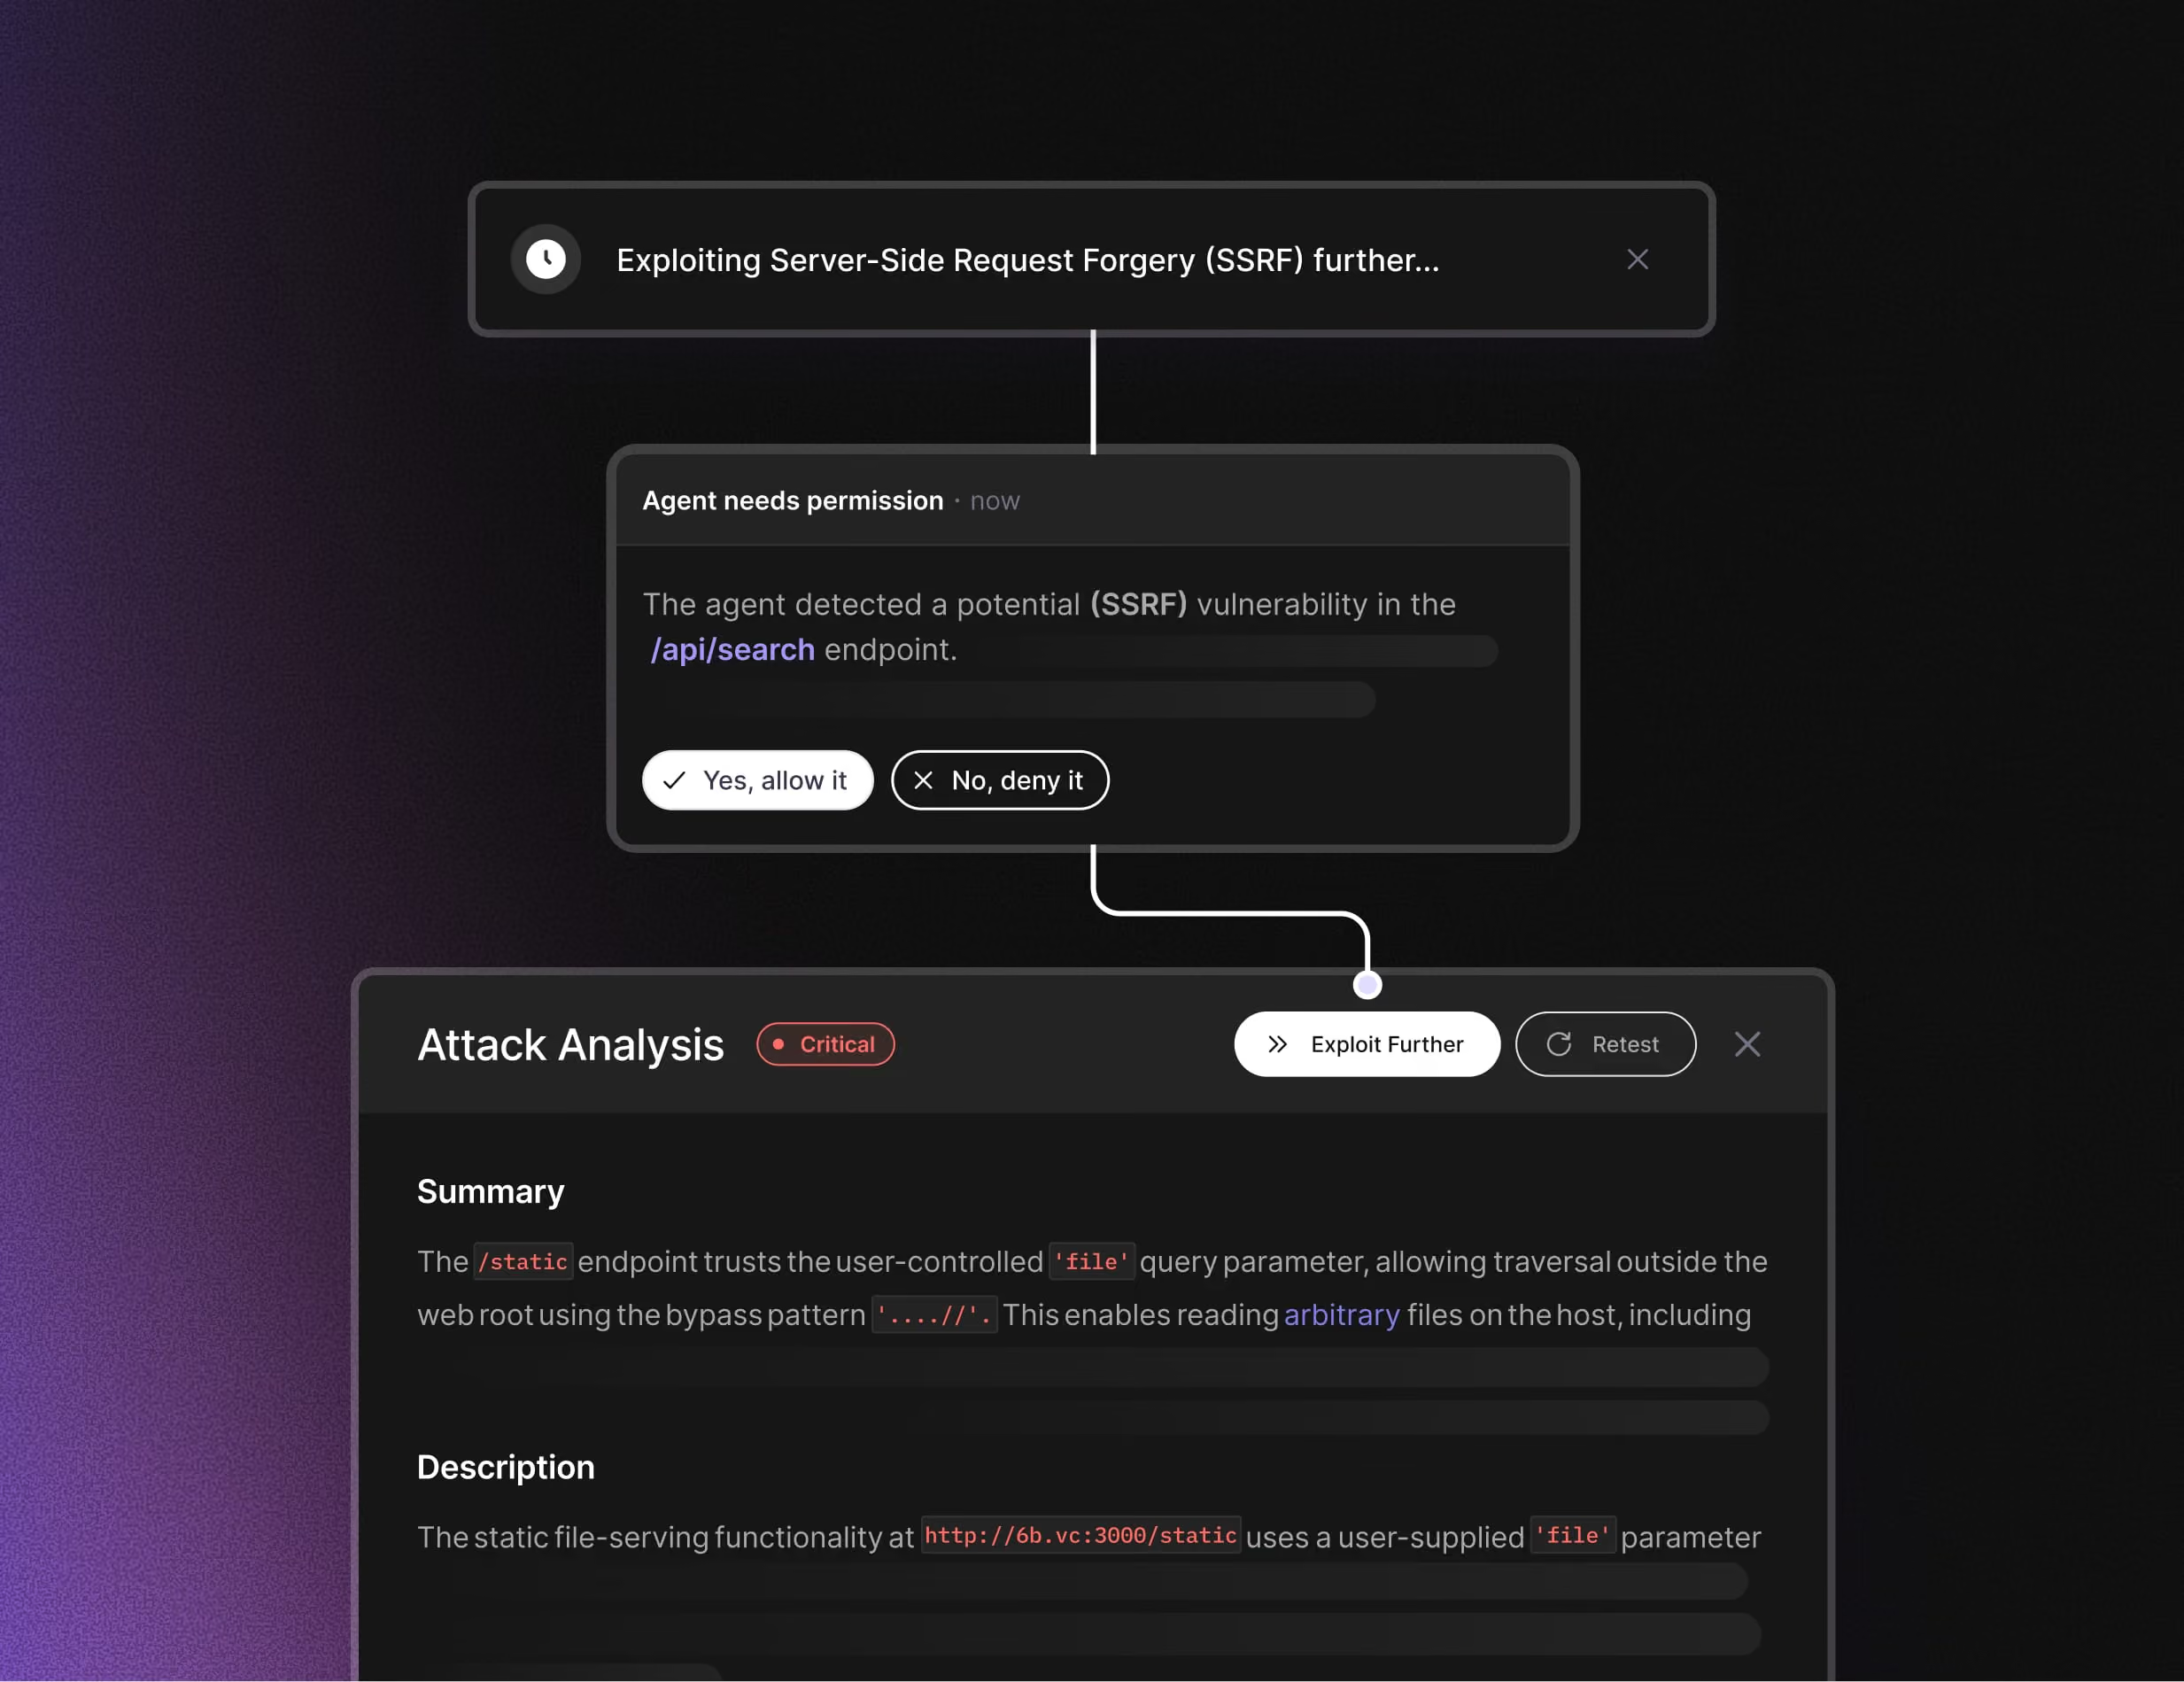
Transférer les anomalies critiques à des experts humains
Comment ça marche
Lorsque le pentest démarre, les fonctionnalités et les endpoints de l’application sont cartographiés.
Des centaines d’agents sont déployés sur ces fonctionnalités et points d’entrée, chacun allant en profondeur et se concentrant sur son vecteur d’attaque.
Pour chaque résultat, une validation supplémentaire est effectuée afin d’éviter les faux positifs et les hallucinations.
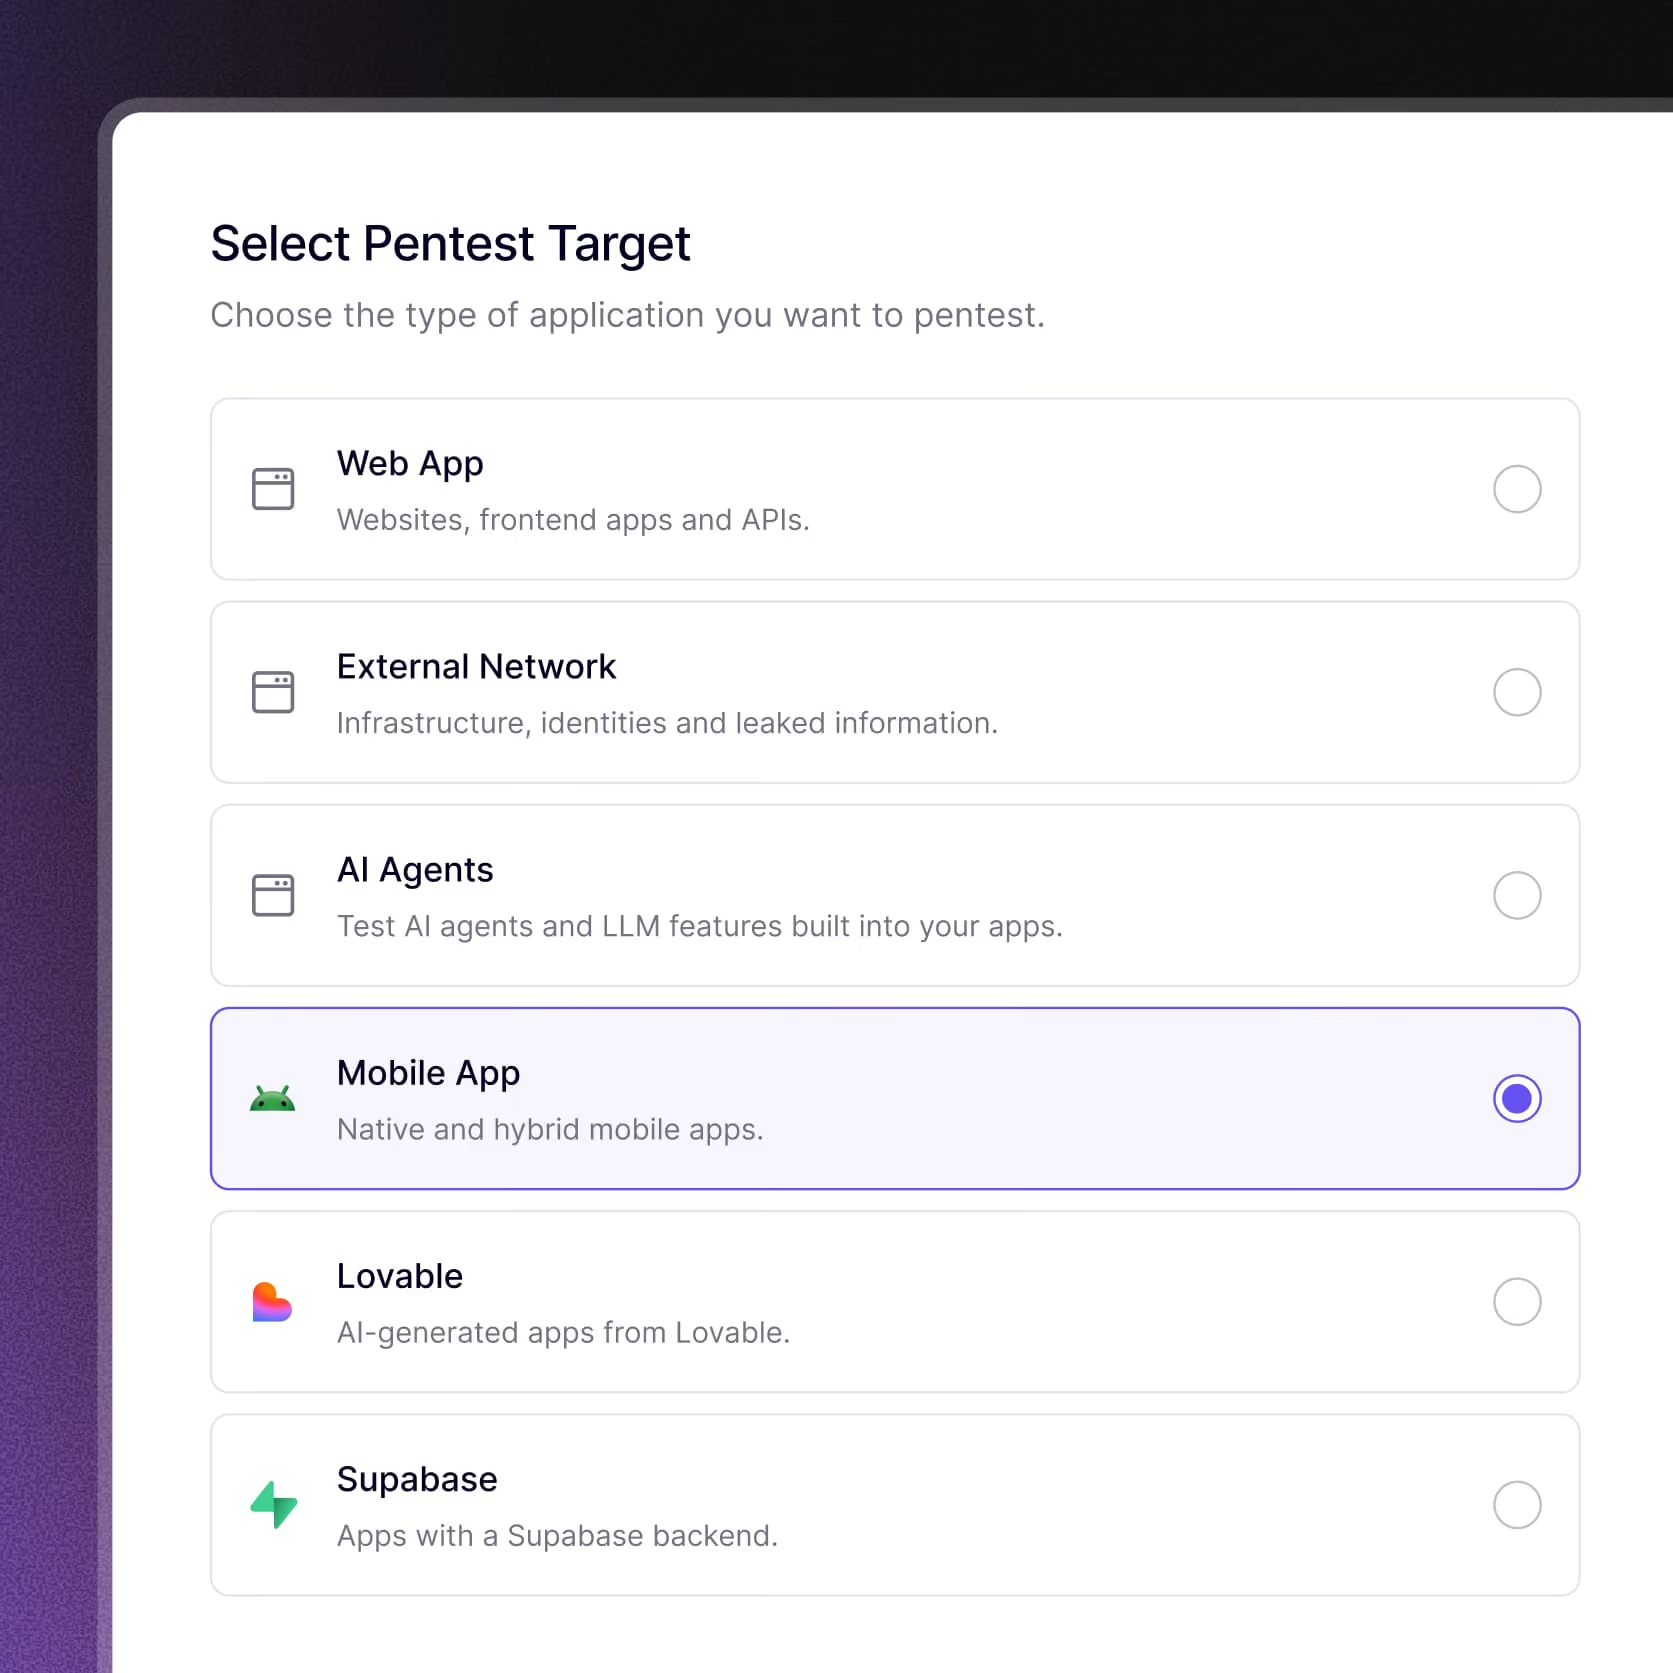
Les tests d'intrusion mobiles fonctionnent avec des crédits, dont le prix varie en fonction de l'étendue de la mission
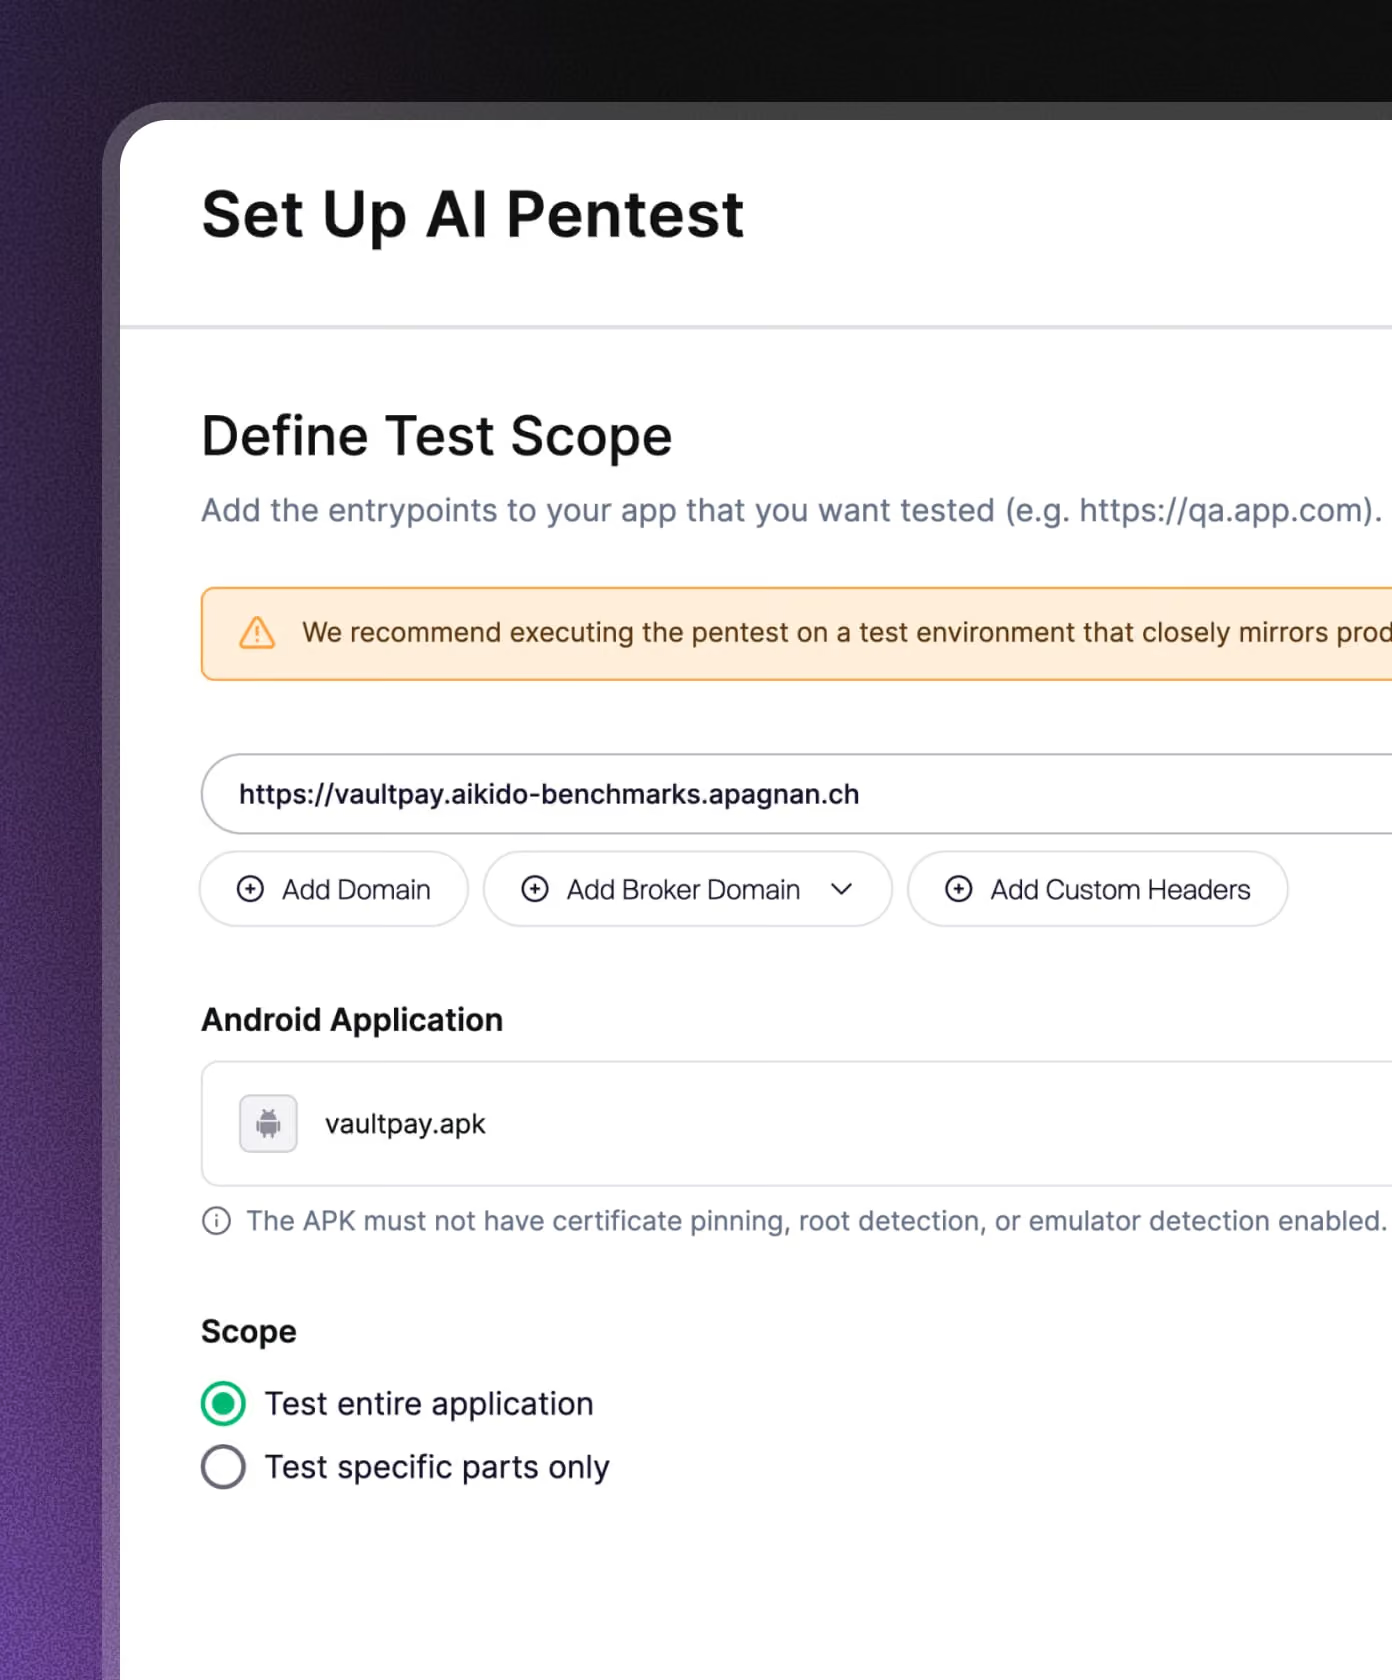
Téléchargez votre fichier APK, IPA ou les deux, puis ajoutez le code source.
Choisissez votre profil.
Aikido affiche le coût en crédits avant le lancement.
Lancez votre test d'intrusion mobile en 5 minutes
Des tests d'intrusion automatisés qui associent la créativité humaine à la vitesse des machines.
Détectez, exploitez et validez les vulnérabilités de votre application Android à la demande.

Foire aux questions sur les tests d'intrusion sur mobile

AikidoLes agents de [nom de l'entreprise] installent votre application Android ou iOS, se connectent en tant qu'utilisateur et la testent comme le ferait un pirate, en explorant simultanément l'application et son backend. Chaque problème confirmé est accompagné des étapes précises permettant de le reproduire.
Une intervention manuelle prend des jours, voire des semaines, à organiser et n'a lieu qu'une seule fois ; elle permet de tester une version qui est déjà obsolète au moment où vous y parvenez, puis perd de sa pertinence à mesure que vous continuez à déployer de nouvelles versions, même après avoir reçu le rapport. L'pentest IA e mobile s'exécute quand vous le souhaitez et fournit des résultats reproductibles, dont les failles ont été confirmées.
Généralement en quelques heures. Téléchargez votre fichier APK ou IPA, ajoutez un lien vers votre code source, créez un utilisateur test, et les agents commenceront à tester l'application. Vous pouvez suivre chaque étape en temps réel pendant l'exécution.
Le code source de l'application mobile est obligatoire, car les tests d'intrusion mobiles se font pour l'instant uniquement en mode « whitebox », tant sur Android que sur iOS. Le code source du backend est facultatif, mais son ajout permet d'améliorer la couverture de l'API. En disposant du code source et de l'application en cours d'exécution, les agents parviennent à détecter des failles logiques difficiles à repérer depuis l'extérieur.
Oui. Pour Android, la version ne doit pas utiliser le « certificate pinning » et aucune des fonctionnalités suivantes ne doit être activée : détection des droits root, détection de l’émulateur ou « autoprotection des applications en temps d’exécution ». Ces protections empêchent les agents d’installer et de configurer l’application sur un appareil de test ; vous devez donc télécharger une version dans laquelle ces fonctionnalités sont désactivées. Pour iOS, téléchargez un fichier IPA signé qui ne soit pas chiffré.
Tout ce que l'on peut attendre d'un test d'intrusion mobile, notamment les problèmes d'authentification côté client, les attaques de type « failles d’injection » et « contrôle d’accès défaillant », une gestion insuffisante des sessions et des comportements API non sécurisés. Les agents testent également les comportements spécifiques à chaque plateforme lors de l’exécution, tels que les WebViews non sécurisées, les liens profonds et la manipulation d’intentions sur Android, ainsi que le détournement de schémas d’URL et les failles de sécurité liées au Keychain ou au stockage de données sur iOS. Ils détectent également les failles de logique métier et les problèmes d’autorisation, tels que les IDOR, l’accès inter-locataires et les contournements d’authentification, en analysant le comportement attendu de l’application.
Les résultats ne sont signalés qu'après que les agents ont réussi à exploiter et à confirmer la vulnérabilité sur l'application en direct. Si une tentative d'attaque ne peut pas être validée, elle est ignorée et n'apparaît jamais dans vos résultats.
Comme Aikido analyse déjà votre code, AutoFix génère une modification ciblée pour une vulnérabilité confirmée et ouvre une pull request, afin que votre équipe puisse examiner le correctif et l'merge r selon ses propres modalités. Pour valider le correctif, recompilez l'application et téléchargez le nouvel APK ou IPA afin de le tester à nouveau dans le même contexte.
Vous définissez les cibles que les agents peuvent attaquer et celles qu’ils peuvent simplement atteindre. Le trafic passe par un proxy qui valide chaque requête par rapport à ce périmètre ; par défaut, les agents démarrent en mode non destructif, et des vérifications préalables sont effectuées avant l’évaluation. En cas de problème, le test se met automatiquement en pause et peut être arrêté instantanément.
Oui. Chaque exécution produit un rapport de test d'intrusion prêt pour l'audit, comprenant des résultats validés, une preuve d'exploitation et des conseils de remédiation.
AikidoLes agents ont égalé la couverture offerte par les testeurs humains et, dans certains cas, l'ont même dépassée en explorant systématiquement davantage de pistes, y compris les failles logiques profondes que les testeurs manuels négligent généralement. Seule la fréquence change : un test d'intrusion manuel n'est effectué qu'une seule fois, tandis que les agents peuvent être relancés chaque fois que vous téléchargez une nouvelle version.
Oui. Vous pouvez télécharger un fichier APK, un fichier IPA ou les deux dans le cadre d'une même évaluation. Les deux applications partagent généralement les mêmes utilisateurs test et le même backend ; vous n'avez donc à les configurer qu'une seule fois, et les résultats concernant les deux applications ainsi que l'API sont regroupés dans un seul rapport.
Non. Android et iOS sont regroupés dans une seule évaluation, dont le prix dépend de l'étendue des travaux. Aikido évalue le volume de travail en fonction du contenu réel de vos applications et vous indique le coût en crédits avant que vous ne lanciez la demande.
Non. Les agents identifient les API appelées par votre application en l'utilisant, puis les testent. Une documentation plus complète permet toutefois d'améliorer la couverture, et pour obtenir les meilleurs résultats, connectez également le code du backend.