
Sécurité du code au cloud pour le secteur public
Aikido identifie et classe les vulnérabilités exploitables dans le code, les conteneurs et le cloud à chaque modification, puis les corrige pour vous. Automatisez les preuves ConMon et empêchez la croissance de votre POA&M.
Certifié FedRAMP : Classe C (Modéré)
Analyse RA-5 continue à chaque commit, et non trimestrielle
Déployable dans AWS GovCloud et US-Gov-East
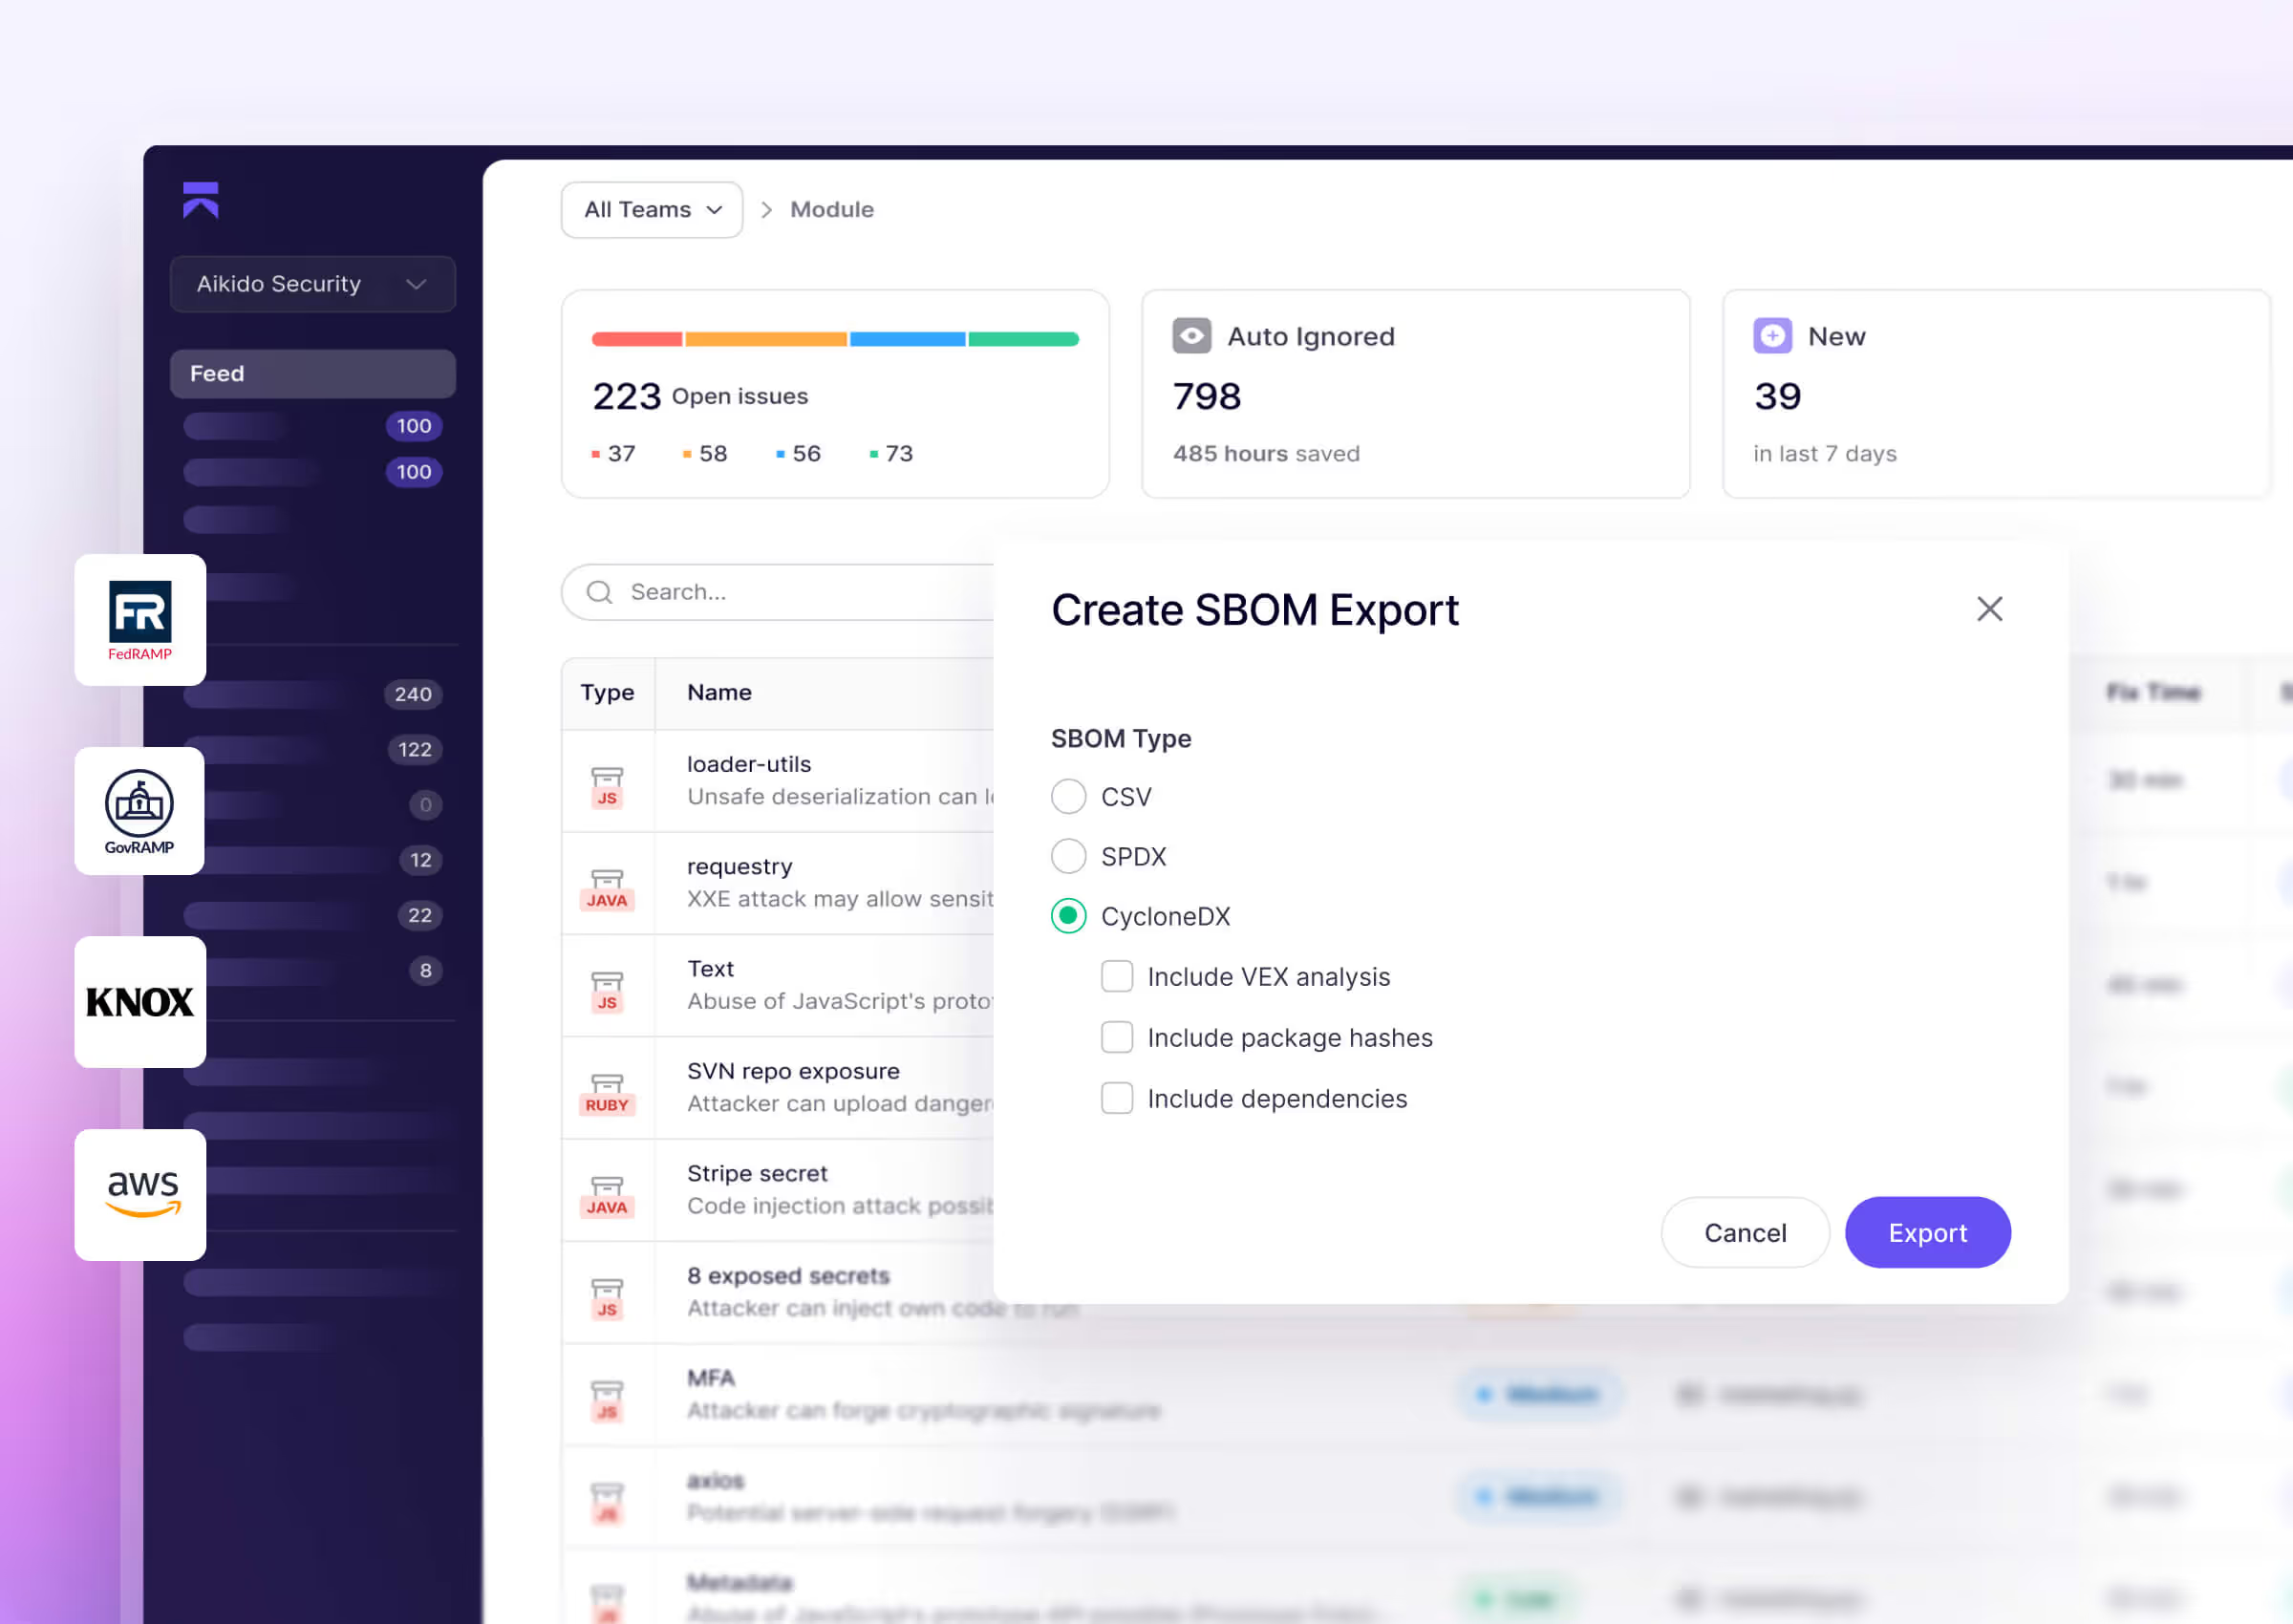
Approuvé par les agences publiques et les fournisseurs technologiques gouvernementaux

Options de déploiement multiples
FedRAMP (cloud)
Aikido pour le gouvernement en mode SaaS dans un environnement autorisé FedRAMP. C'est le moyen le plus rapide pour les agences et les prestataires qui utilisent une infrastructure cloud autorisée. Rien à héberger ni à maintenir de votre côté.
Hybride
100 % sur site : la plateforme complète pour les environnements IL5+, isolés (air-gapped) et sensibles.
Isolé (air-gapped)
La plateforme s'exécute au sein de votre réseau, incluant le pentest IA avec Aikido Machine. Conçue pour les environnements IL5+, sensibles et souverains, avec la prise en charge de la norme NIST 800-171.
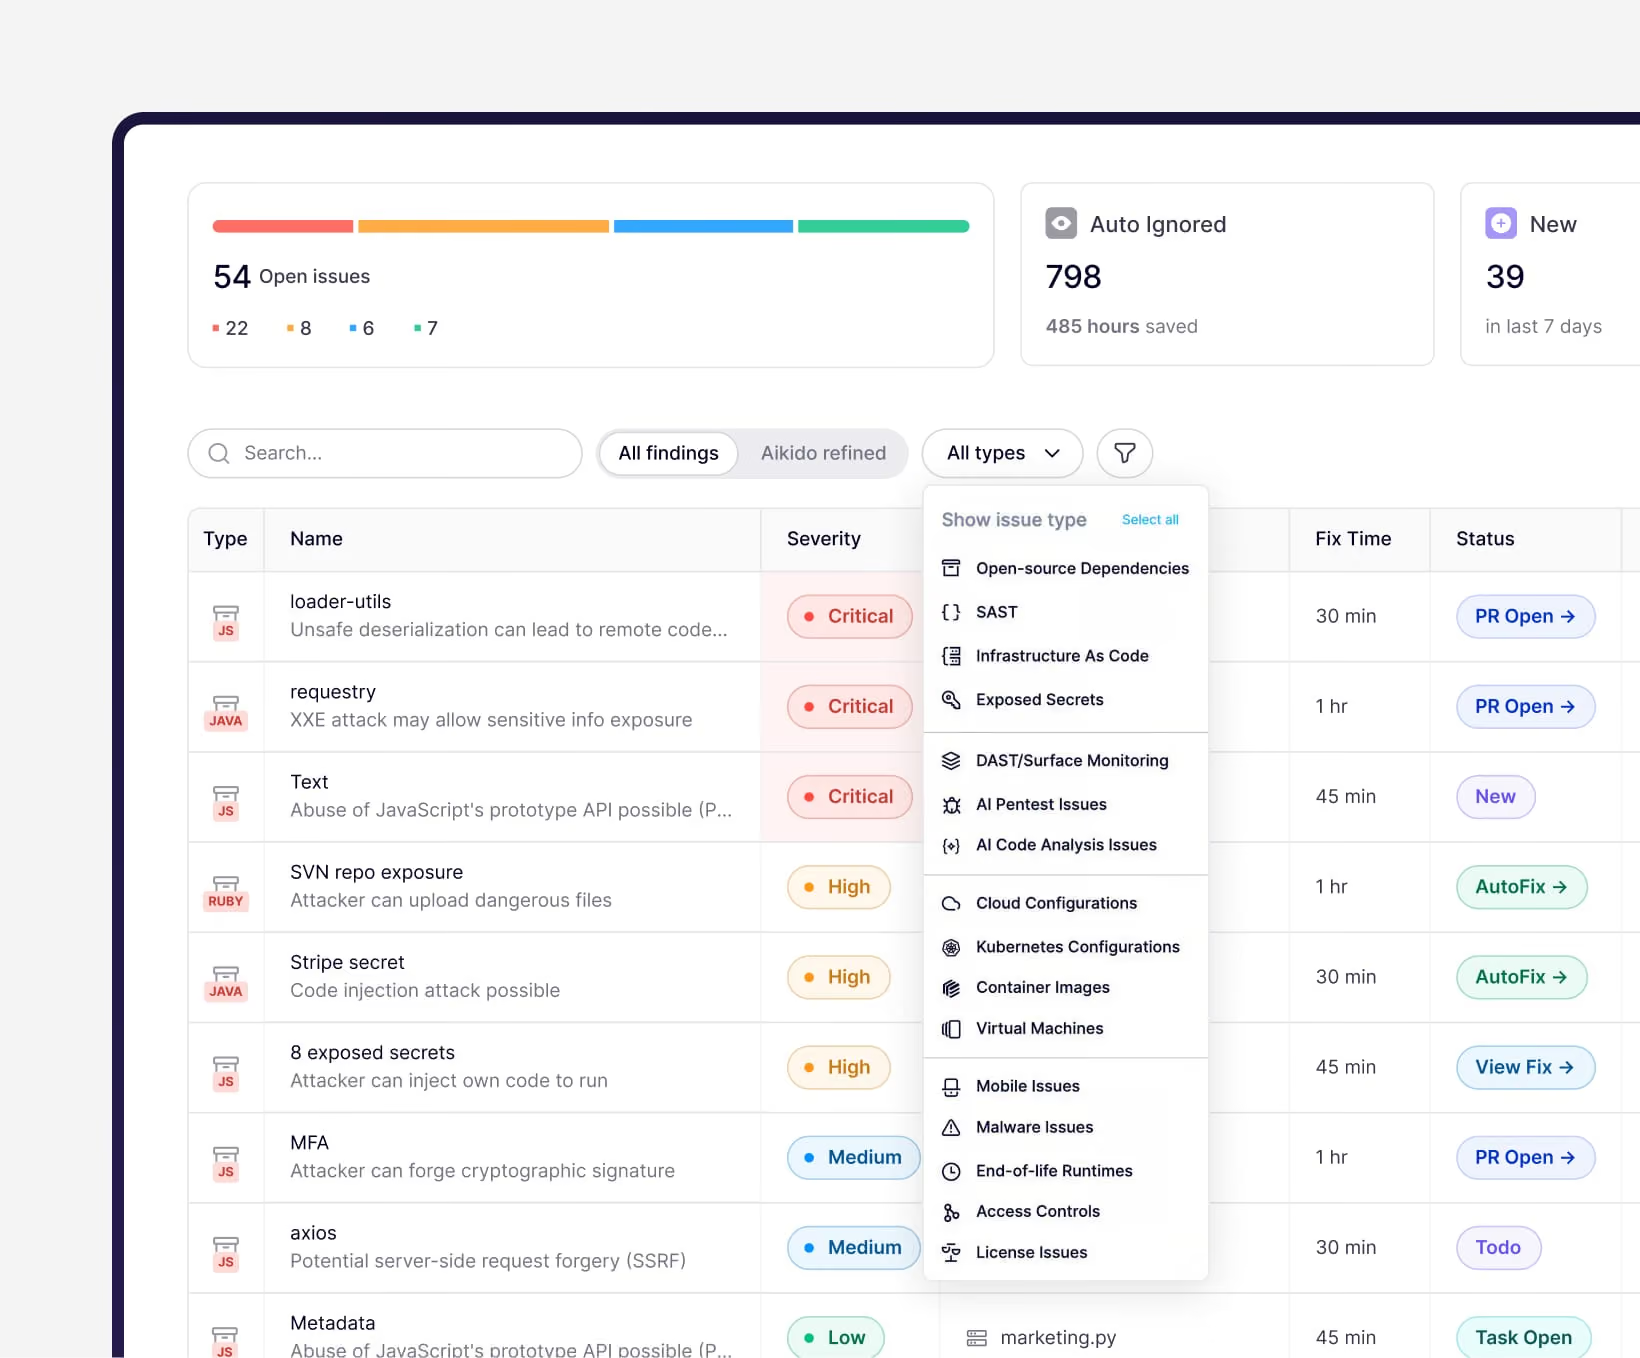
Analyse des vulnérabilités RA-5, intégrée à votre processus de livraison
Votre agence bénéficie d'une analyse continue, du code au cloud, alignée sur la norme RA-5. Les auditeurs obtiennent les preuves. Les développeurs continuent de déployer.
Ce que votre agence obtient
Aikido est spécialement conçu pour les environnements à haute confiance où la conformité
et l'intégrité opérationnelle sont non négociables.


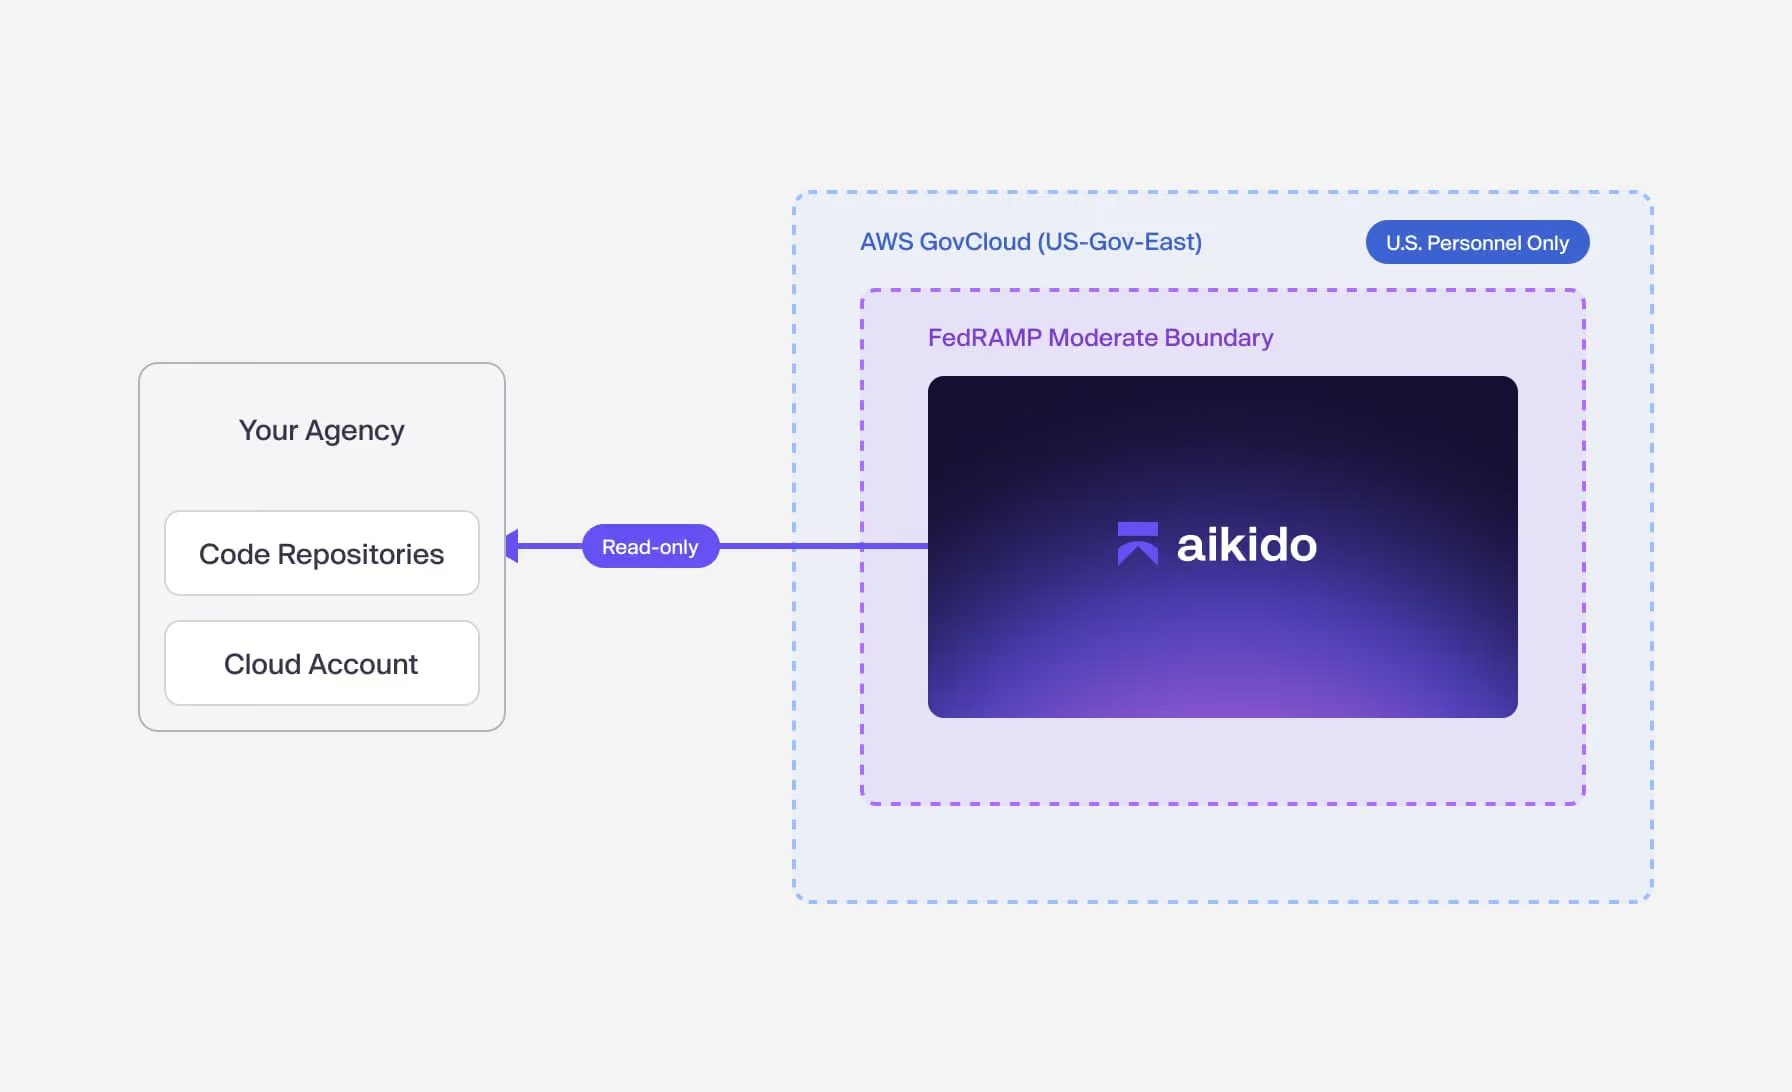
Certifié FedRAMP : Classe C (Modéré)
Aikido bénéficie de la certification FedRAMP de Classe C, le niveau requis pour les systèmes traitant des informations contrôlées non classifiées. Les agences peuvent demander notre dossier de certification via la place de marché FedRAMP et l'utiliser pour leur propre autorisation.
Faites certifier votre propre système
Aikido génère les preuves de vulnérabilité nécessaires à votre évaluation par un 3PAO et à votre certification continue, à partir des analyses que vous effectuez déjà.
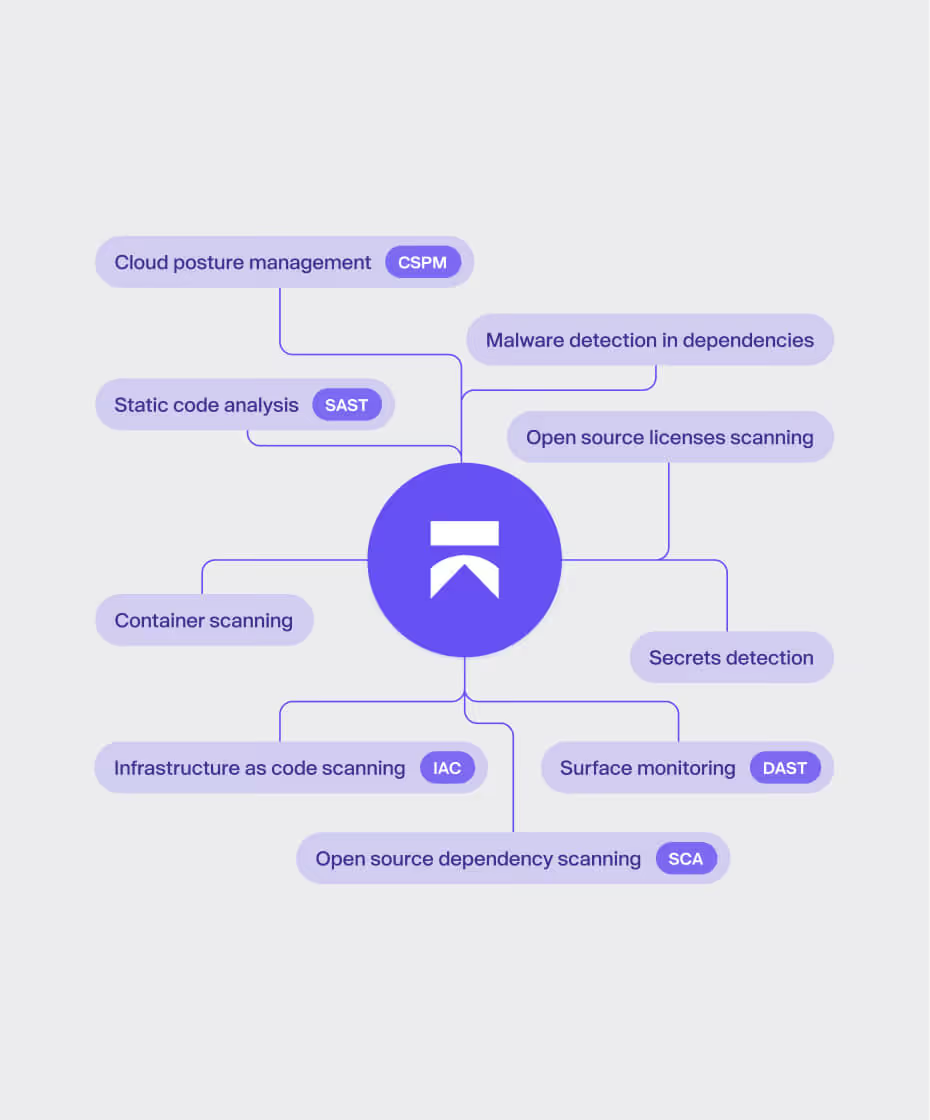
Soyez certifié plus rapidement
Scannez le code, les dépendances, les conteneurs, l'IaC et le cloud sur une seule plateforme. Intégrant SAST, DAST, SCA, la détection de secrets, CSPM et ASPM. Détectez et corrigez les problèmes avant qu'ils n'atteignent la production.
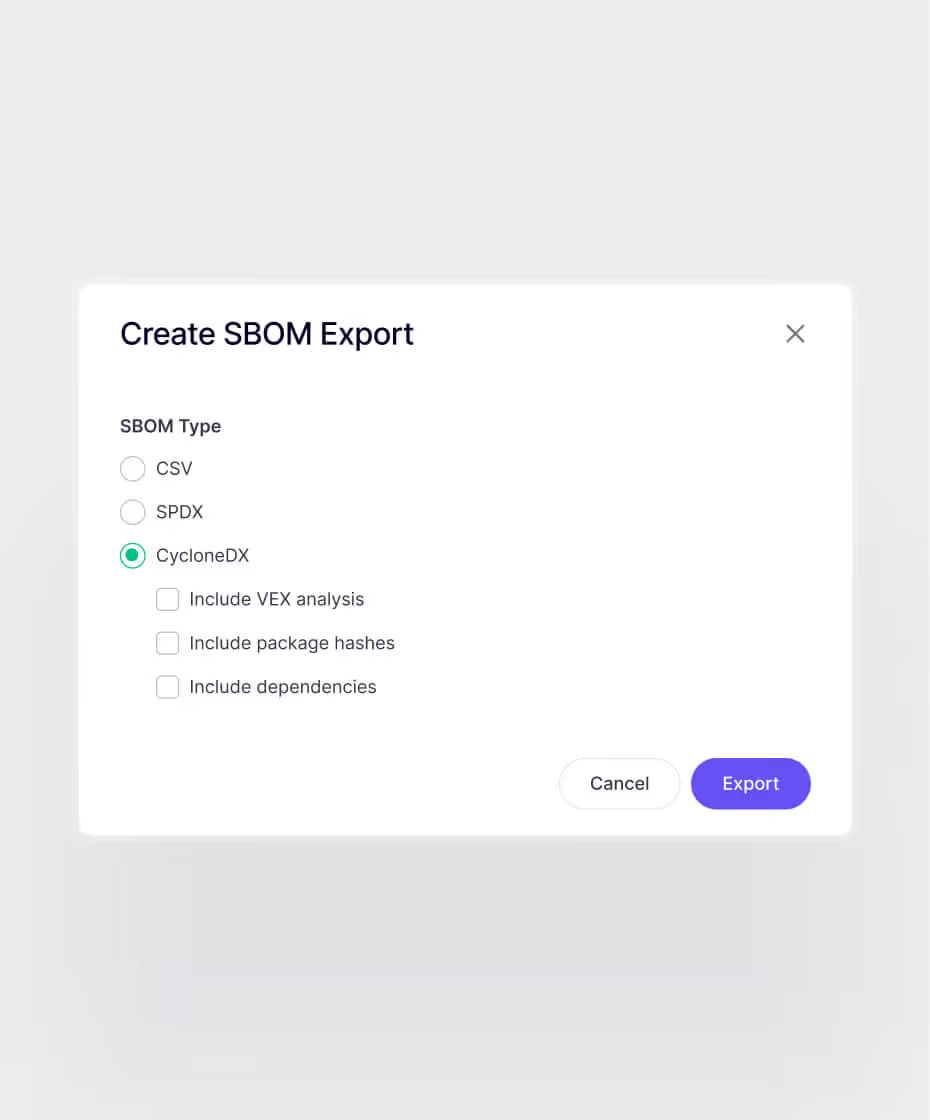
Prouvez la conformité à la demande
Analyses RA-5, SBOM et rapports prêts pour les POA&M générés automatiquement. Des preuves pour FedRAMP, GovRAMP, SOC 2, ISO 27001 et NIS2, sans la corvée des démarches manuelles.
Maintenez votre certification
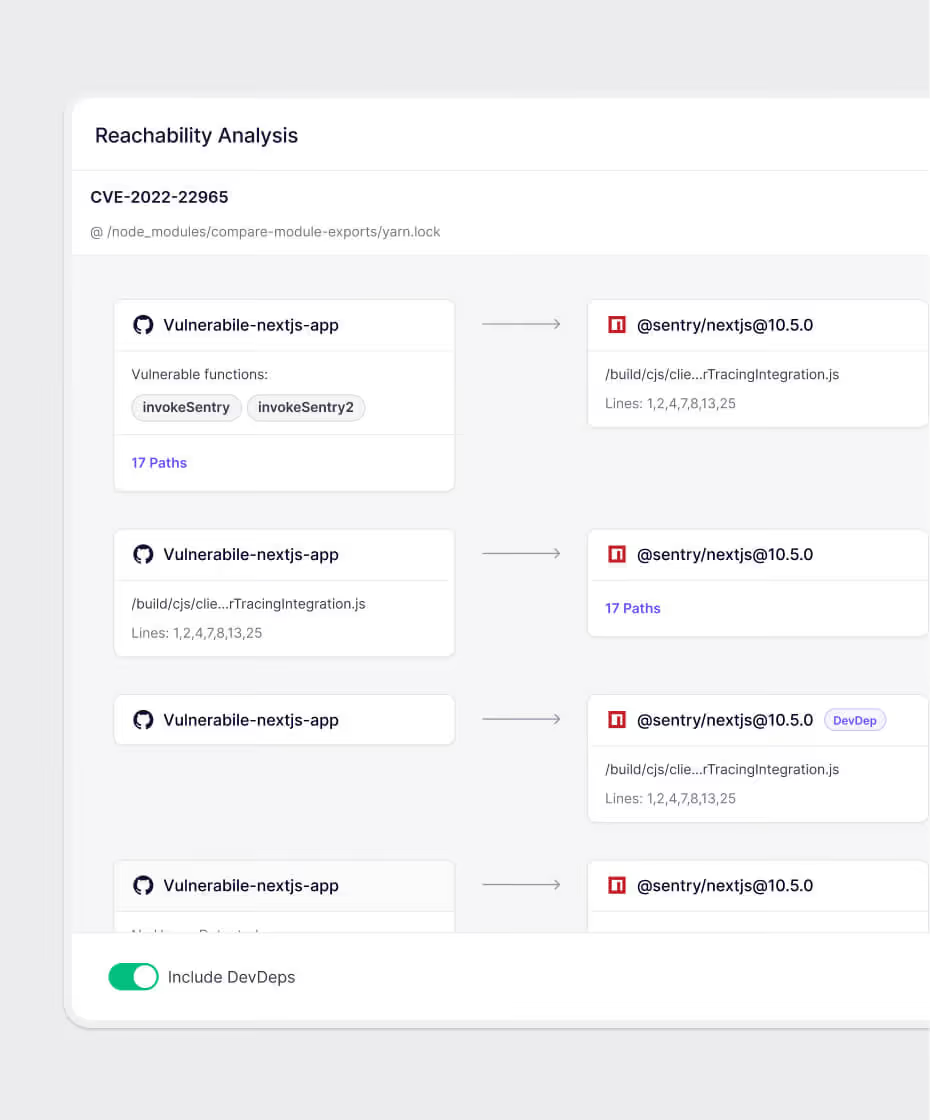
Une surveillance continue à chaque commit, et non une fois par trimestre. La priorisation basée sur l'exploitabilité réduit les faux positifs jusqu'à 95 %, permettant à votre équipe de traiter en premier les failles réellement exploitables.

« Aikido a permis à nos ingénieurs de se concentrer sur ce qu'ils font de mieux : construire des systèmes de défense avancés sans s'enliser dans le nettoyage des CVE. Cela nous a aidés à remporter des projets, à renforcer la confiance et à respecter les délais. »
Sam StentonResponsable DevOps & Plateforme, SiXworks

« Le délai le plus court pour corriger une vulnérabilité n'a été que de 5 secondes après sa détection. C'est ça l'efficacité. »
Aufar SukmajayaDéveloppeur Back-End
Conçu pour une certification continue
Surveillance continue (ConMon)
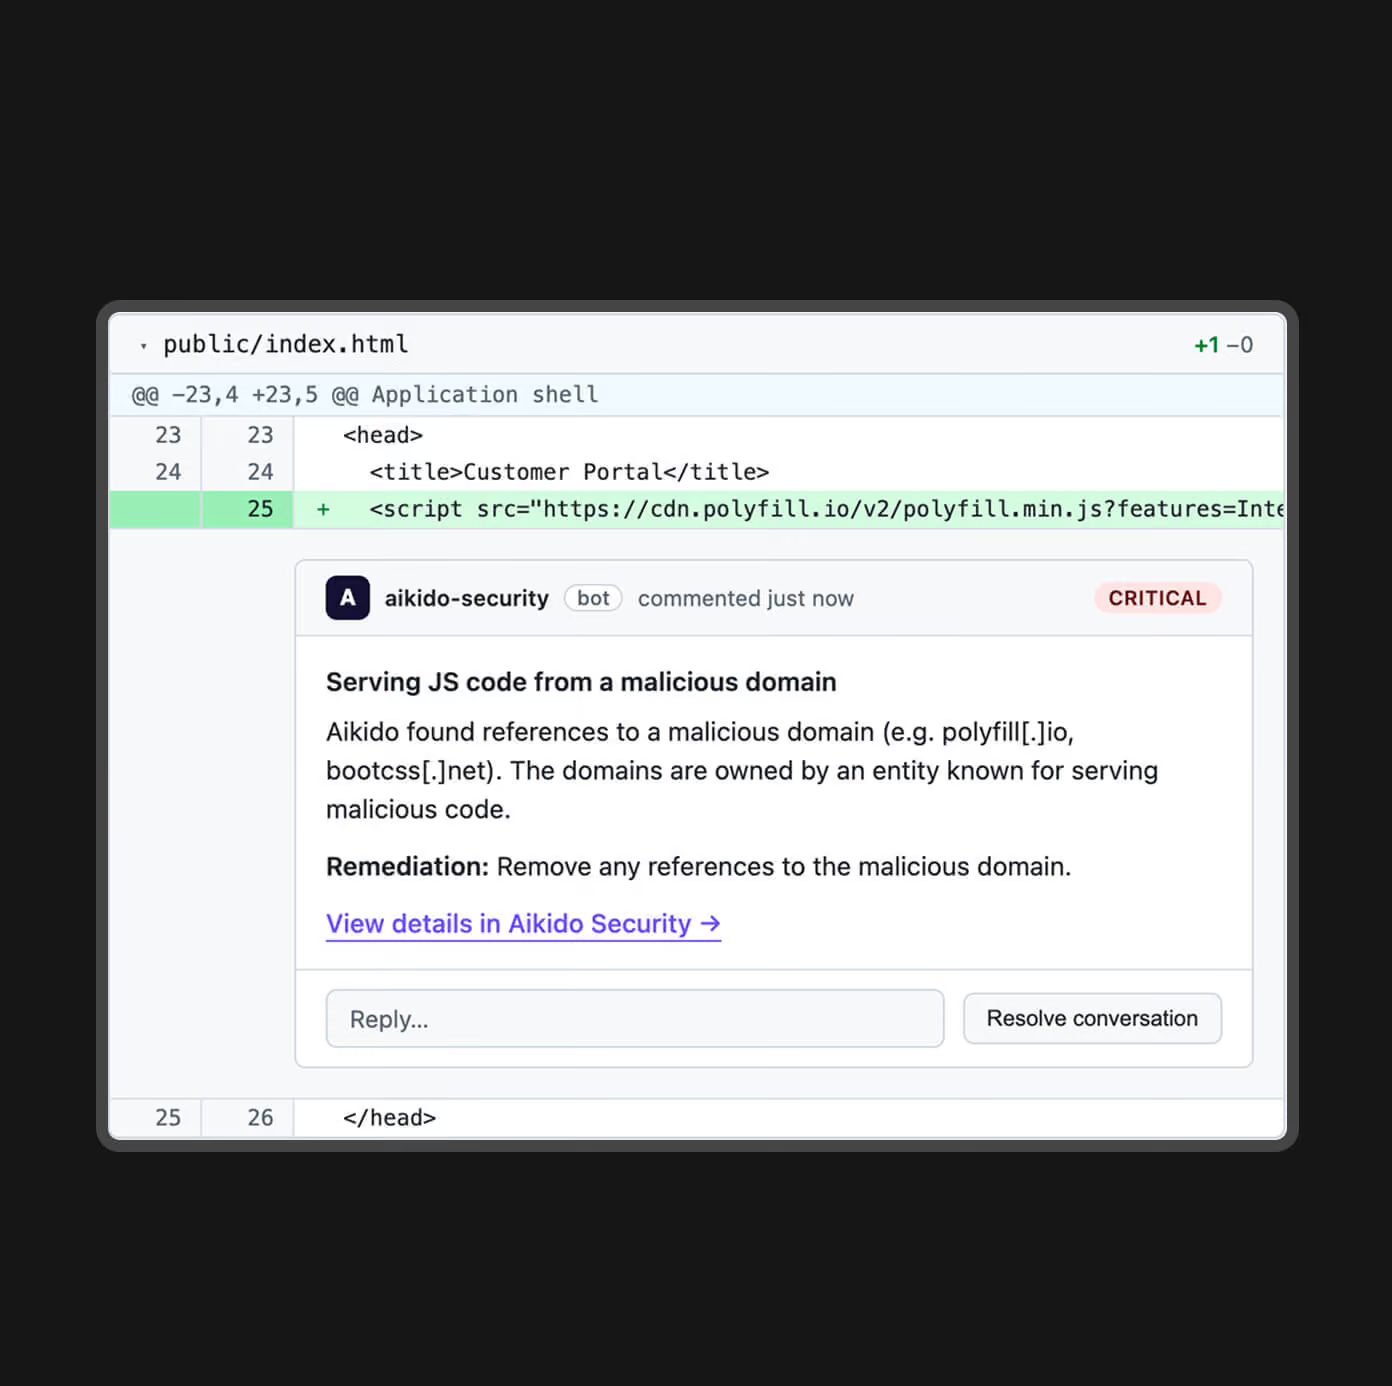
L'analyse des vulnérabilités est un élément clé des activités de surveillance continue (ConMon), conformément à FedRAMP. Aikido analyse en continu le code, les dépendances, les conteneurs, l'IaC et la posture cloud. Pour les fournisseurs FedRAMP, il s'agit désormais d'une certification continue.
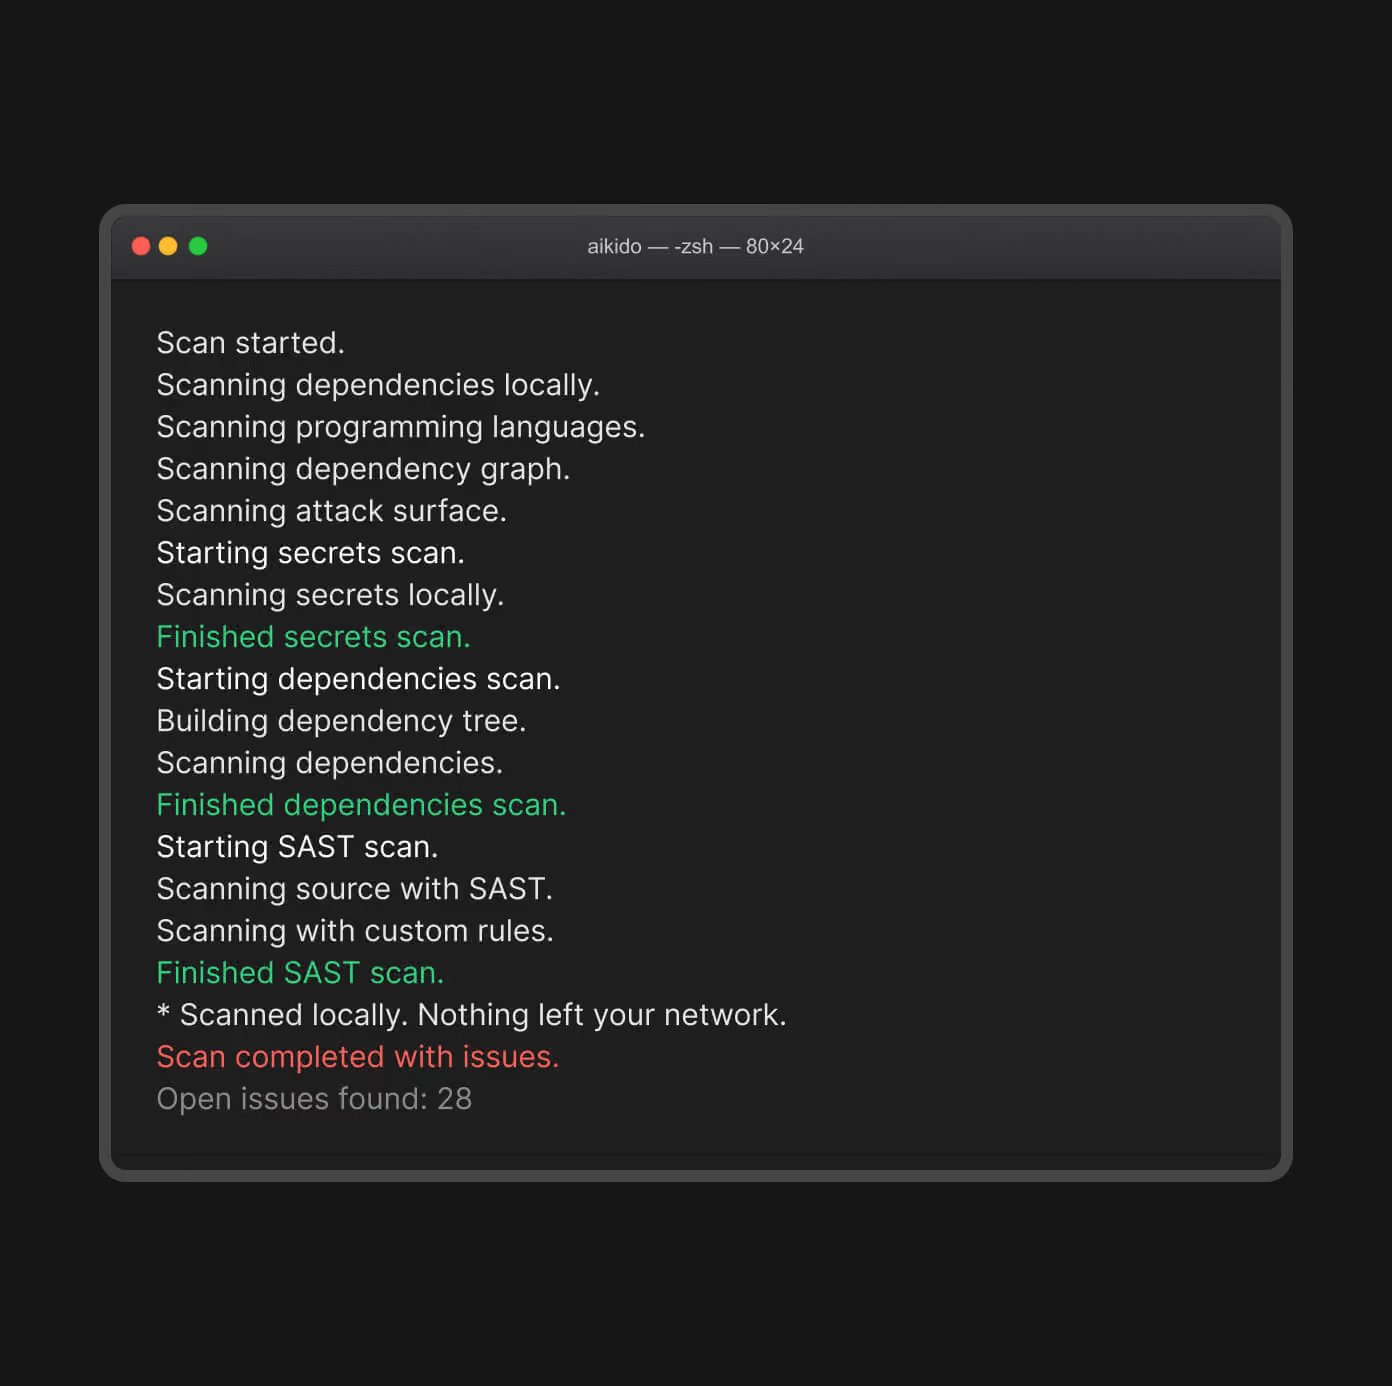
Sécurité on-premise
Aikido exécute l'ensemble de la plateforme, y compris le pentest IA, au sein de votre réseau. Rien ne quitte votre périmètre.
Entièrement sur site (on-prem) : La plateforme complète pour les environnements IL5+, cloisonnés (air-gapped) et liés au secret défense.
Option CI uniquement : Les scanners locaux s'exécutent dans votre pipeline ; aucun code ne quitte votre environnement de build.
Mêmes preuves : Résultats et exportations identiques, que ce soit sur site ou dans le cloud.
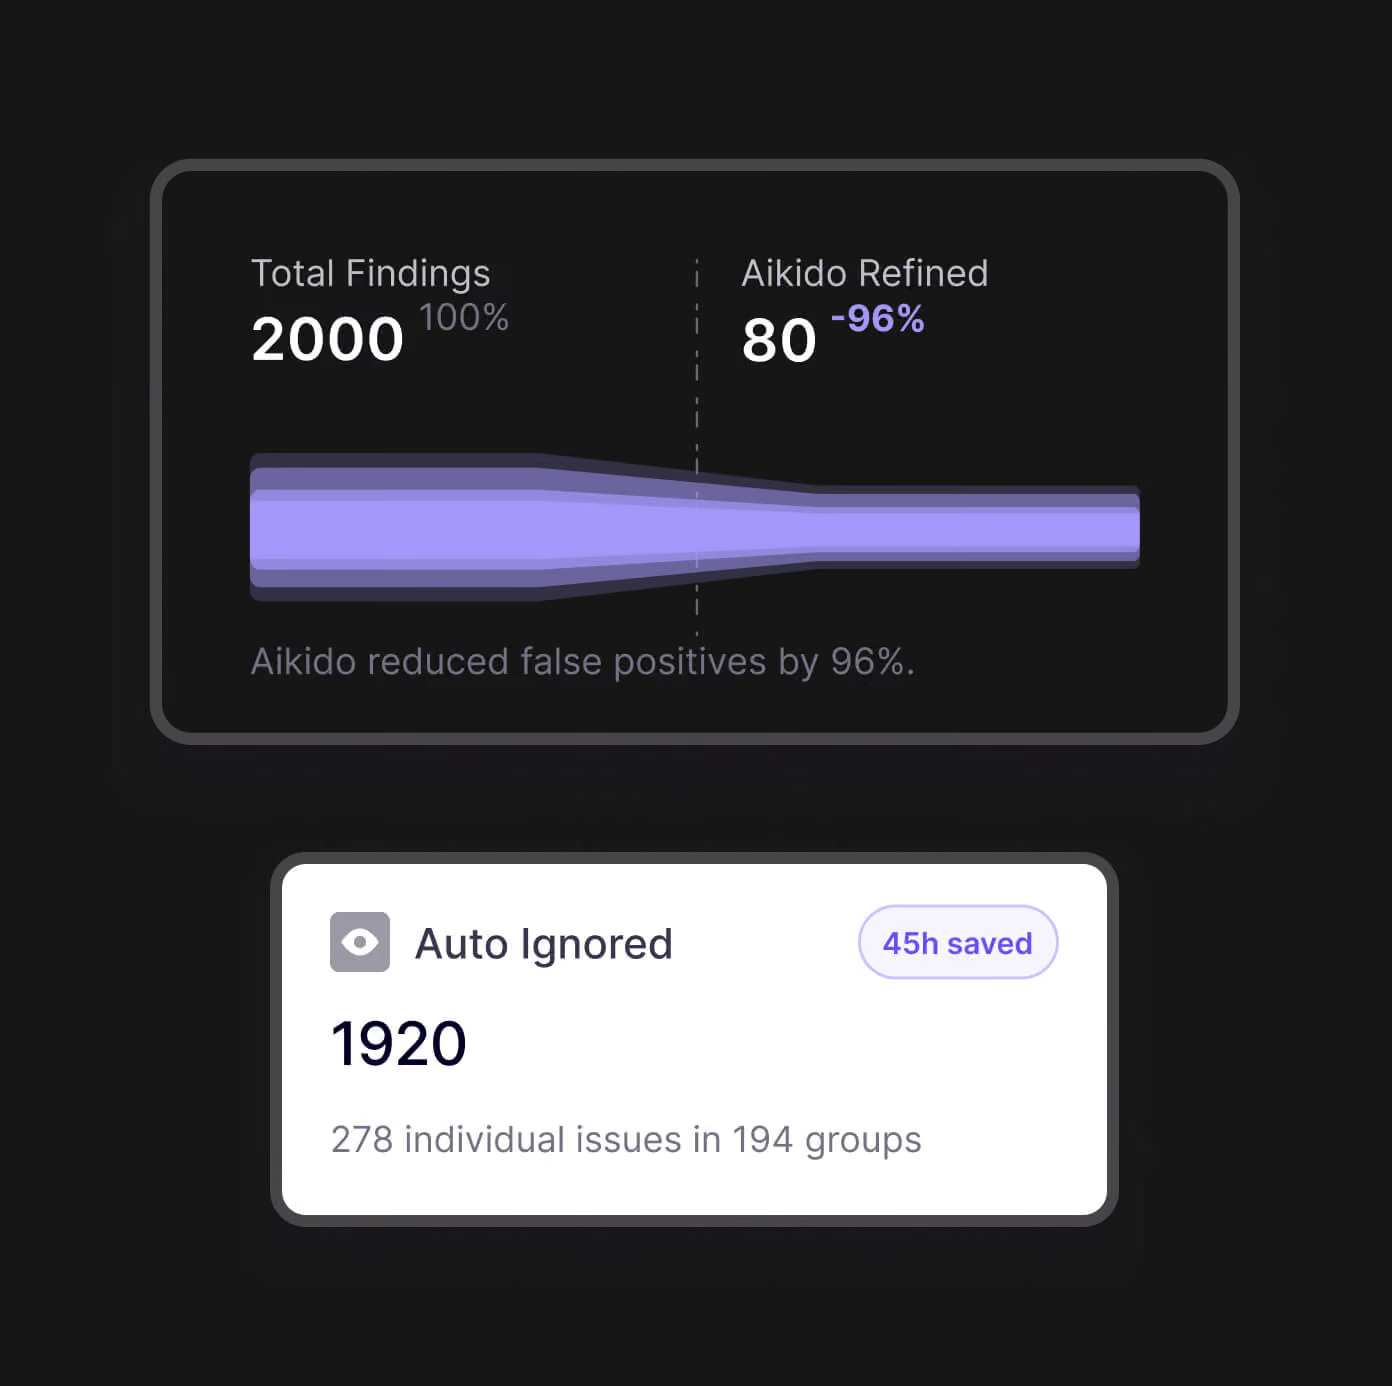
La meilleure réduction du bruit de sa catégorie
Aikido vous offre une vue d'ensemble instantanée de vos problèmes de sécurité du code et du cloud, vous permettant de trier et de corriger rapidement les vulnérabilités à haut risque. Soyez notifié lorsqu'une menace mérite votre attention. Réduisez le bruit jusqu'à 95 %, libérant ainsi un temps précieux pour les développeurs.
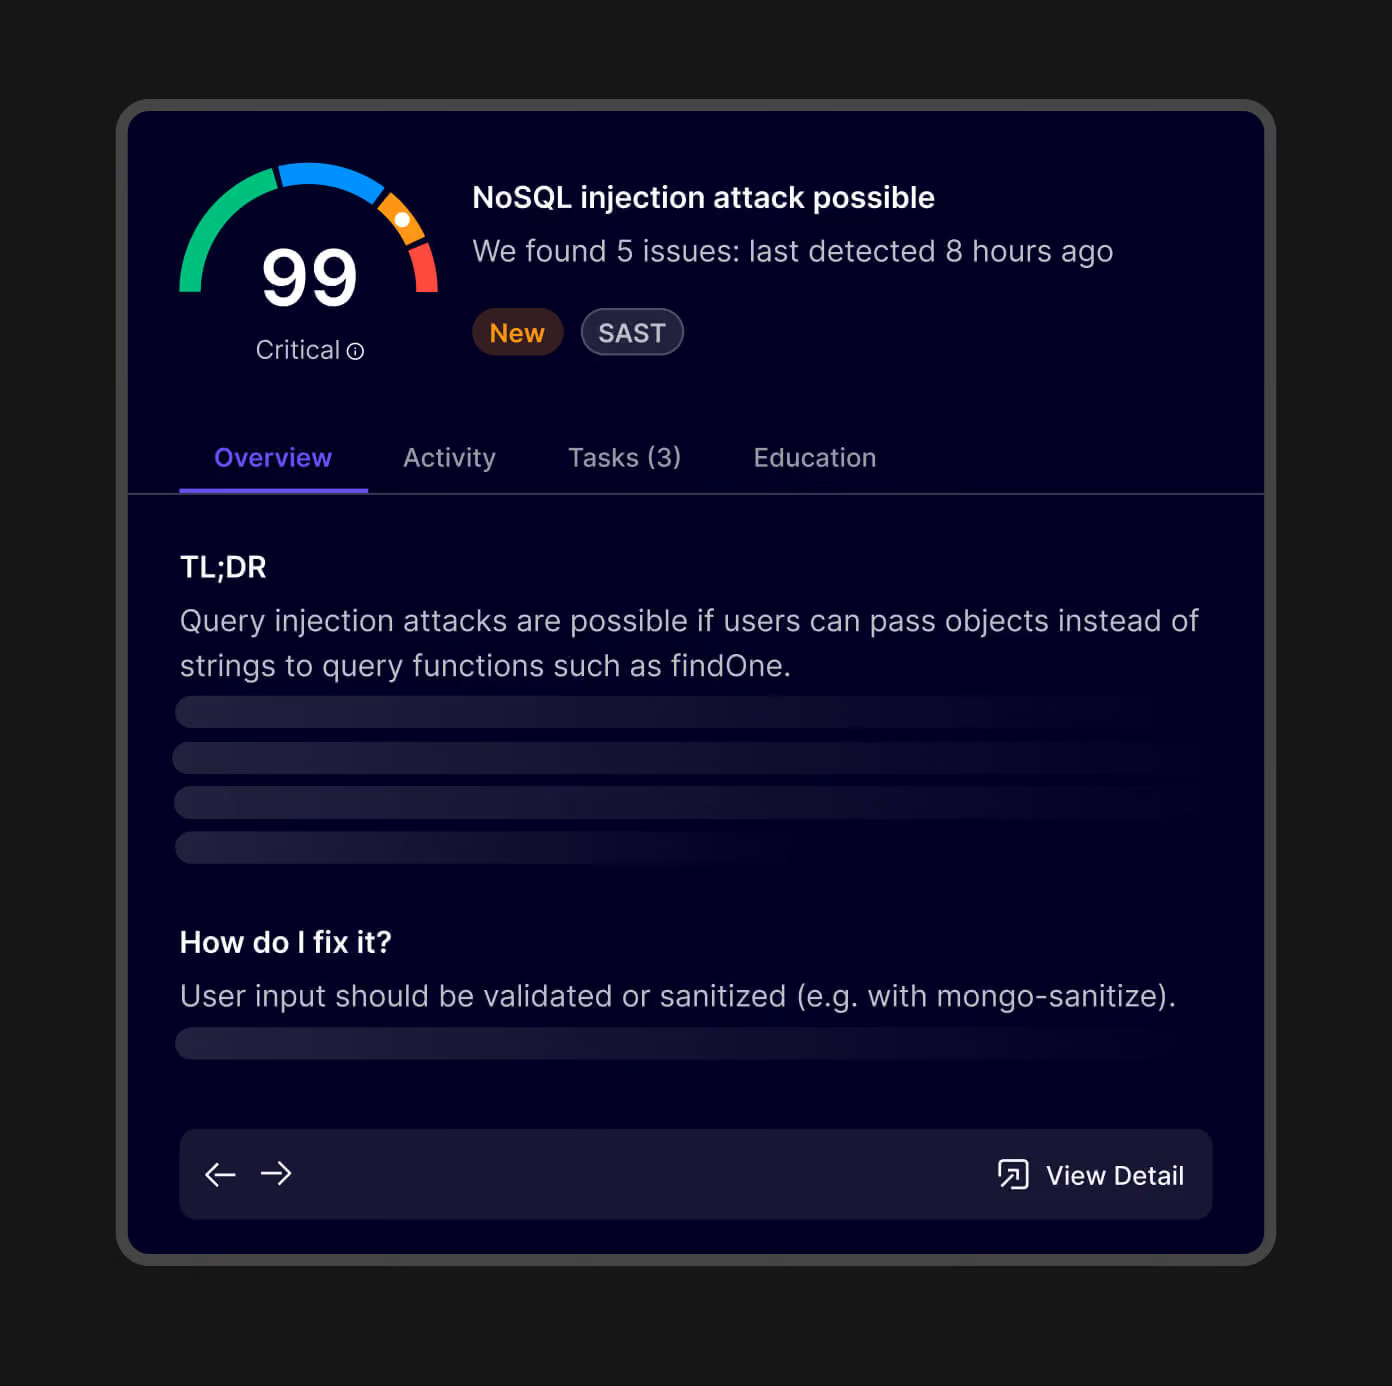
Un pentest IA entièrement sous votre contrôle
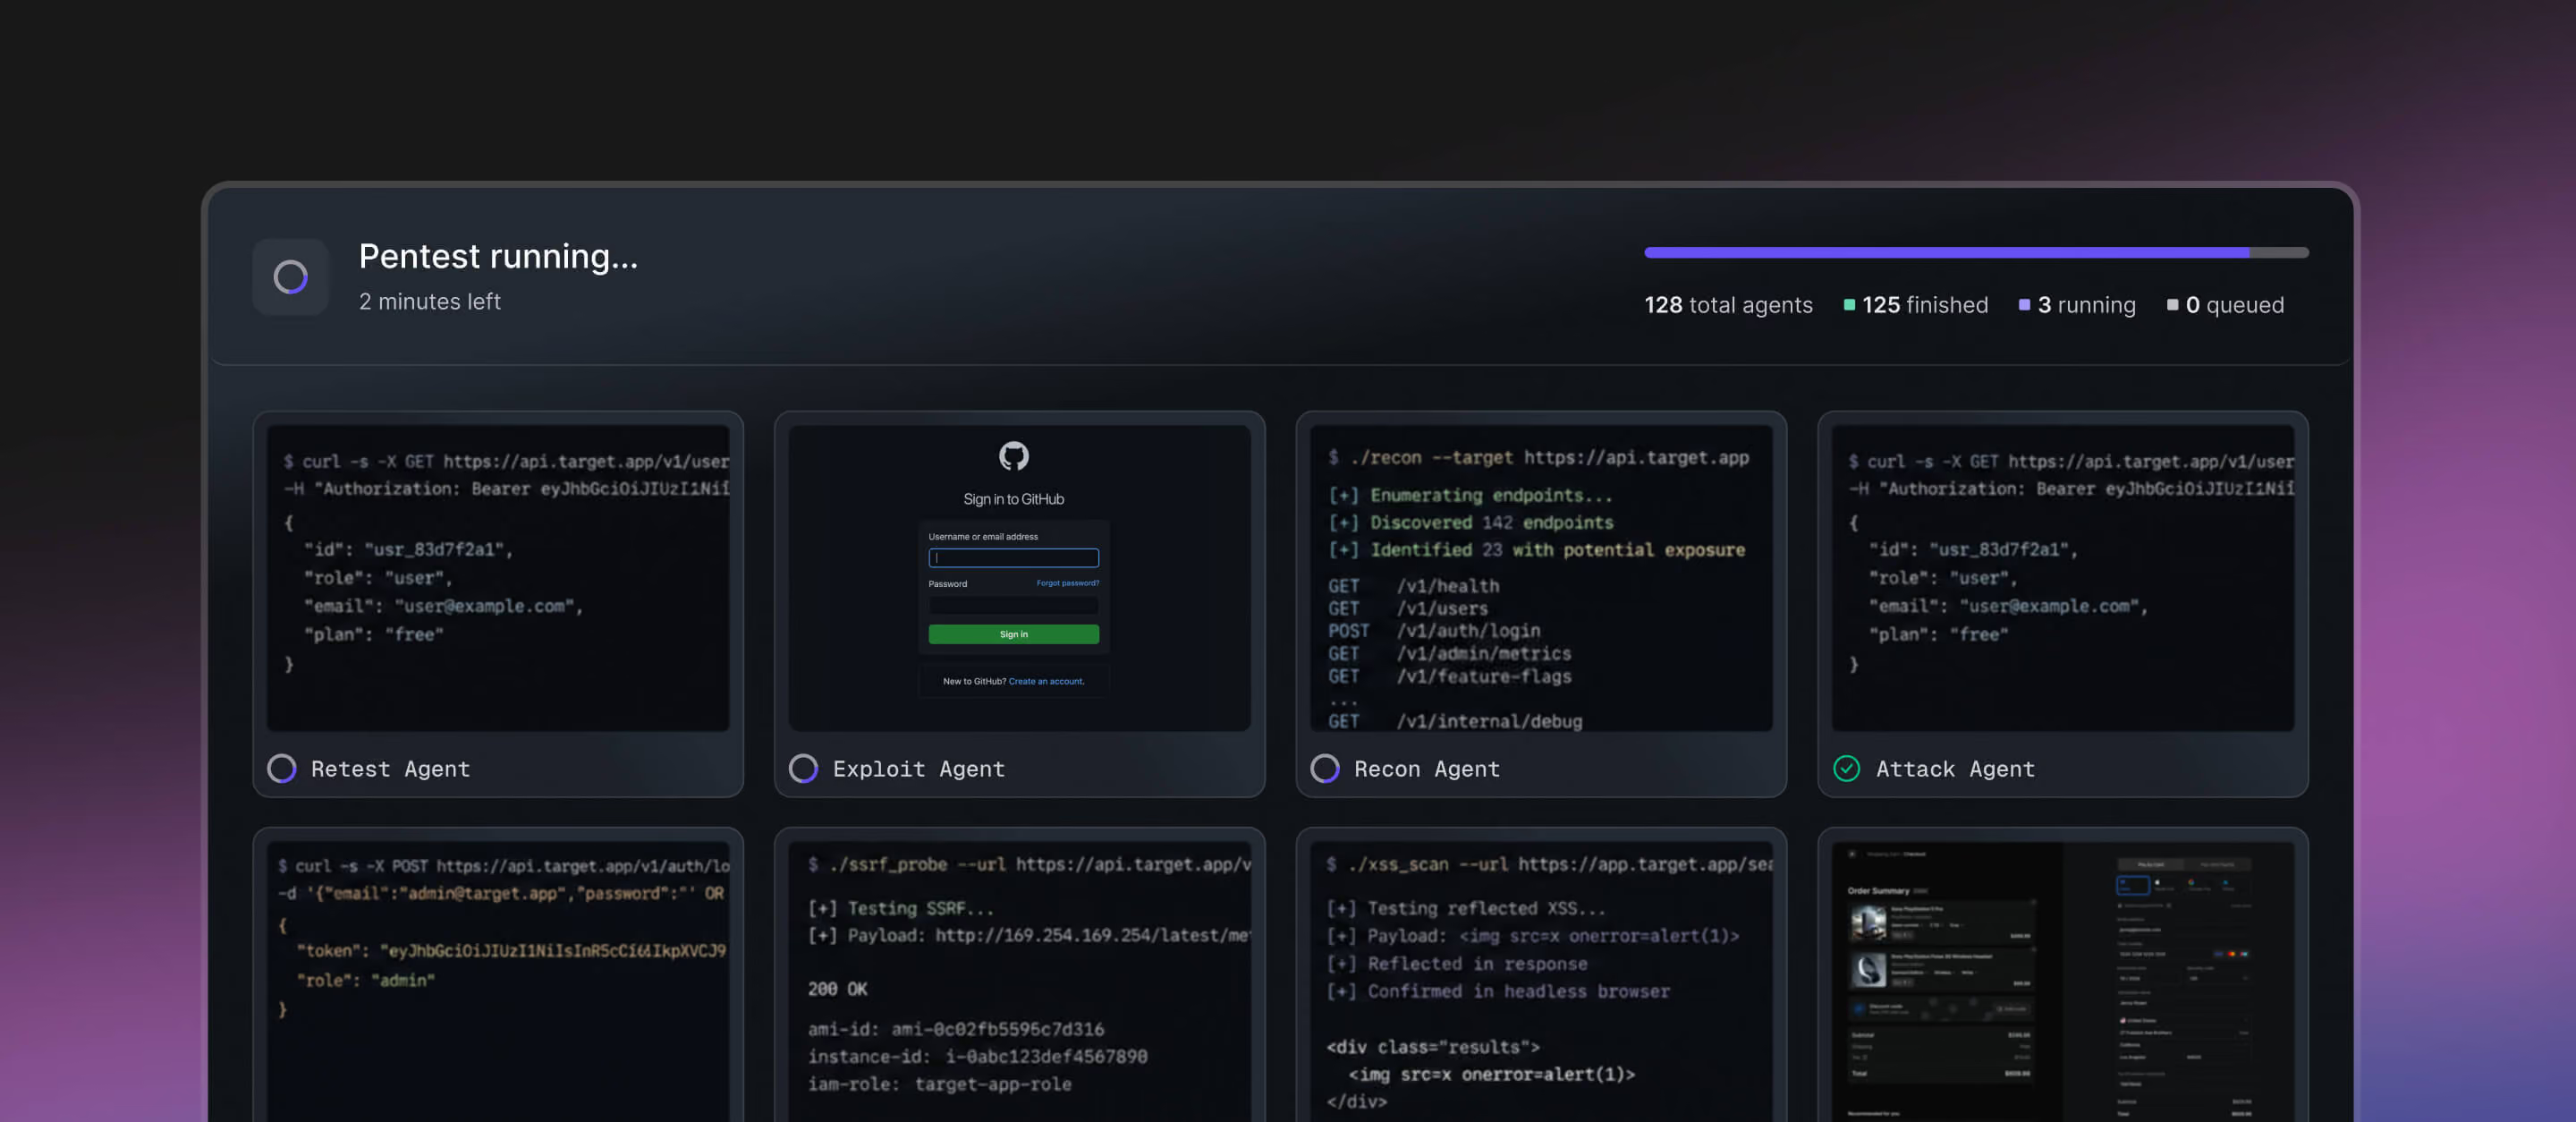
Du pentest IA continu qui garde votre code on-prem.
La finance, la santé et l'industrie pharmaceutique déploient en continu et la conformité exige des pentests réguliers, mais votre code ne peut pas quitter le réseau.
Aikido Machine réalise des pentests à chaque déploiement, valide l'exploitabilité, génère des correctifs et teste de nouveau la correction.
Pentest autonome pour les réseaux qui ne sont jamais connectés à Internet.
Les systèmes classifiés et critiques ne peuvent pas envoyer de code vers le cloud et ne permettent souvent pas l'accès d'opérateurs externes.
Aikido Machine s'exécute entièrement au sein de votre enclave, en mode air-gapped, avec ses propres modèles sur son propre matériel, afin que rien ne quitte le réseau.
Testez les systèmes critiques sans que les données des citoyens ne sortent.
Les systèmes gouvernementaux détiennent les données personnelles des citoyens et fonctionnent souvent pendant des décennies. Des réglementations telles que le RGPD et FedRAMP imposent généralement que les données restent dans le pays et hors du cloud public, ce qui exclut la plupart des outils de pentest IA.
Aikido Machine s'exécute entièrement sur votre propre infrastructure, garantissant la souveraineté des données.
Contactez notre équipe fédérale
Découvrez Aikido sur l'un de vos systèmes, hébergé dans GovCloud ou au sein de votre réseau.
Questions fréquentes

Oui. Depuis octobre 2026, Aikido bénéficie de l'autorisation FedRAMP Moderate sur le Knox Systems ATO dans le FedRAMP Marketplace.
Le nouveau parcours FedRAMP pour les services cloud construits sur une infrastructure certifiée : continu, basé sur des preuves, sans version spécifique au gouvernement. La norme Rev5 cesse d'accepter les nouvelles certifications en juin 2027.
Non. Les analyses s'exécutent dans des conteneurs temporaires détruits après l'analyse. Accès en lecture seule, en tout temps.
Oui. Aikido for Government peut être déployé en tant que solution sur site, y compris le pentest IA. Les scanners locaux gèrent les configurations purement CI. Rien ne sort de votre périmètre.
Nous faisons correspondre les résultats aux contrôles NIST SP 800-53, y compris RA-5. Exportez les preuves pour les dossiers d'ATO, les POA&M et les rapports de certification continus.
Aikido for Government est l'édition gouvernementale dédiée (app.aikidogov.us, AWS GovCloud, gérée par des citoyens américains). Il est impossible de souscrire en libre-service ou de migrer vers l'environnement FedRAMP. Ce sont deux produits SaaS complètement distincts avec des droits d'accès différents.
Oui. En tant qu'Aikido for Government, l'édition gouvernementale dédiée. Vous pouvez nous trouver dans le cadre de la liste Knox.