

Checkmarx Veracode se distinguent principalement par la manière dont le code est soumis au scanner et dont les résultats sont communiqués aux développeurs. Checkmarx SAST analyse le code source sans nécessiter de compilation. L’analyse statique d’Veracode utilise des artefacts d’application packagés, dont les exigences de préparation varient selon le langage. Cette comparaison se concentre sur les workflows « Checkmarx One » et « Veracode» de SAST , et non sur l’ensemble des modules proposés par l’éditeur. Aikido SAST Cette solution figure parmi les finalistes lorsque le triage tenant compte du code et des corrections contrôlées et vérifiables constituent les principales exigences.
Cette comparaison s'appuie sur la documentation technique publiée relative aux produits et non sur un test pratique de précision.
TL;DR
- Optez pour « Checkmarx » pour bénéficier d'une analyse au niveau du code source et de requêtes de détection personnalisables lorsque votre équipe souhaite exercer un contrôle direct sur la configuration d'SAST .
- Optez pour « Veracode » pour les évaluations d'applications packagées et les politiques de sécurité à l'échelle du portefeuille lorsque la centralisation des rapports d'évaluation constitue la principale exigence.
- Consultez Aikido pour découvrir des procédures de triage spécifiques à chaque base de code et des corrections de type « SAST » soumises à un contrôle de fiabilité, que les développeurs peuvent examiner dans le cadre de leur workflow Git habituel.
Checkmarx Veracode : aperçu
Comparez le flux de travail que vous comptez mettre en place, et non la liste de fonctionnalités la plus longue. Le tableau met en évidence les différences spécifiques à SAST; les fonctionnalités d’IA et les intégrations dépendent de la configuration choisie. Pour une sélection plus large, consultez nos guides sur les alternatives àCheckmarx et àVeracode .
Analyses des sources ou analyses des applications packagées ?
Checkmarx supprime les prérequis de compilation ; Veracode intègre le packaging dans l'évaluation. Checkmarx construit un graphe des éléments et des flux du code source, puis applique des requêtes de sécurité. Cette approche convient aux équipes qui souhaitent analyser les modifications avant de produire un artefact d'application complet. La documentation de son scanner, disponible à l'adresseSAST , explique ce modèle de traitement.
VeracodeLes exigences en matière d’empaquetage varient selon le langage : les applications compilées peuvent nécessiter des binaires ou du bytecode, tandis que les langages interprétés sont soumis à des règles de soumission différentes. L’affirmation «Veracode nécessite toujours un binaire compilé » est donc trop générale. L’empaquetage automatique permet d’automatiser la préparation, mais l’artefact soumis doit tout de même respecter les exigences du scanner.
Veracode propose également deux parcours d'évaluation distincts. « Upload and Scan » offre des évaluations basées sur la plateforme, ainsi que des environnements de test pour l'évaluation et le développement des politiques. « Pipeline Scan » permet d'effectuer des contrôles fréquents par les développeurs et sert de référence pour identifier de nouvelles vulnérabilités, mais ne propose pas les fonctionnalités de la plateforme en matière d'atténuation des failles et de mise en correspondance.
Concrètement, il s'agit de déterminer à quel stade de votre processus de livraison des problèmes surviennent. Testez un référentiel représentatif, y compris ses dépendances de compilation, plutôt que de comparer les temps d'analyse annoncés. Un scanner qui démarre rapidement mais produit une évaluation inutilisable n'a pas pour autant raccourci le chemin menant à la correction du problème.
Aikido propose des vérifications IDE locales et l'analyse des référentiels. Sa documentation sur le traçage inter-fichiers distingue la prise en charge inter-fichiers de la prise en charge intra-fichier selon les langages. Vérifiez ce niveau de détail pour votre pile plutôt que de considérer que tous les langages pris en charge bénéficient d'une couverture identique.
Un triage qui comprend votre base de code
Une information utile permet de déterminer si des données non fiables peuvent aboutir à une opération dangereuse. Une étiquette de gravité ne suffit pas à elle seule à répondre à cette question, en particulier lorsque des bibliothèques internes effectuent des validations en dehors du fichier signalé.
CheckmarxLe système « AI Triage » évalue l'accessibilité, l'exploitabilité et les contrôles d'atténuation. Son moteur basé sur les requêtes peut également être personnalisé, et l'outil « AI Query Builder » permet de générer des requêtes CxQL. Il s'agit là de véritables capacités de personnalisation, et non pas simplement d'une file d'attente d'alertes gérée manuellement.
Veracode prend en charge les annotations personnalisées de « cleanser » pour les cas Java et .NET pris en charge. Elles identifient les fonctions qui assainissent les données et peuvent influencer les décisions en matière d'atténuation. Les références de pipeline ont un objectif différent : le fait d'exclure des résultats déjà connus des vérifications de nouveaux problèmes ne prouve pas que ces résultats soient des faux positifs.
AikidoAutoTriage, deSAST , vérifie d’abord s’il est possible d’exclure toute exploitabilité, puis hiérarchise les résultats restants en fonction du contexte du code. Il combine des règles et des modèles de raisonnement pour les cas plus complexes. Les développeurs peuvent ainsi examiner le chemin d’exécution d’un résultat plutôt que de se limiter à l’analyse d’une ligne isolée.
Ce qui fait la différence lors de l'achat, c'est la manière dont vous gérez ce contexte. Checkmarx propose la personnalisation des requêtes ; Veracode prend en charge les annotations de nettoyage et les contrôles d'atténuation ; Aikido vous permet d'ajouter un contexte en langage naturel à une règle éligible de SAST , soit globalement, soit pour un référentiel spécifique. Cela modifie l'interprétation, mais pas le détecteur lui-même. Comparez la manière dont chaque approche gère vos aides à la validation réelles, y compris un chemin d'accès intentionnellement non sécurisé.
De la détection du problème à la correction validée du code
Ces trois outils proposent des corrections générées par l'IA. Il est plus utile de savoir où ces corrections peuvent être générées et relues que de se contenter d'une simple comparaison « IA : oui/non ».
CheckmarxL’outil « Triage and Remediation Assist » permet de générer des corrections pour les résultats pris en charge. Son flux de travail natif «PR » et la création automatique d’ PR s de correction s’appliquent actuellement aux projets pris en charge par l’intégration du référentiel de code GitHub. Les autres types de projets pris en charge peuvent bénéficier d’une correction au sein de « Checkmarx One » sans qu’un fichier « PR » ne soit créé automatiquement. Il ne faut pas confondre la prise en charge plus large de l’analyse des référentiels Git avec la fourniture équivalente de corrections.
Veracode La fonctionnalité « Fix » d’ SAST utilise les fichiers source et les résultats de Pipeline Scan pour proposer des correctifs. Elle prend en charge les workflows IDE, CLI et GitHub Actions, mais ne résout pas directement les résultats d’Upload et de Scan. Un résultat de scan basé sur des règles nécessite donc un parcours « scan-and-fix » adapté par le développeur, et non pas simplement un bouton « Fix » sur cette évaluation. Vérifiez les langages et les classes de vulnérabilités pris en charge avant de supposer que chaque résultat est éligible.
Aikido AutoFix propose des aperçus des correctifs et indique leur niveau de fiabilité. Les équipes peuvent créer des pull requests directement depuis l’interface ou appliquer les correctifs pris en charge dans l’IDE, où le workflow « appliquer puis réanalyser » vérifie si le problème signalé persiste. Son workflow documenté «PR-check » prend en charge GitHub, GitLab, Bitbucket et Azure DevOps.
Pour la sélection, suivez le traitement d’un problème pris en charge par SAST , depuis sa détection jusqu’à sa validation par les développeurs. Consignez chaque transfert de responsabilité et chaque intégration requise. Un correctif généré n’est utile que si l’équipe responsable peut l’examiner, effectuer des tests et l’ merge r dans le respect des contrôles requis.
Options de déploiement et contrôles du programme de sécurité
Le déploiement et la gouvernance méritent des vérifications précises, et non une simple note globale indiquant que la solution est « prête à l’emploi en entreprise ». Les recommandations commerciales actuelles d’Checkmarx décrivent les options SaaS et auto-hébergées. Vérifiez quelles configurations de produit, quels services d’IA et quels flux de données sont inclus, plutôt que de supposer que toutes les fonctionnalités d’ Checkmarx One fonctionnent de la même manière en mode sur site.
VeracodeLe modèle d’évaluation géré de [nom] convient aux organisations qui souhaitent uniformiser la manière dont les applications sont testées. Ses politiques de sécurité permettent de définir des exigences et la fréquence des analyses pour différents profils d’applications. En contrepartie, il faut veiller à maintenir la distinction entre les évaluations de la plateforme et les résultats propres aux développeurs lors du suivi des mesures correctives.
Aikido prend en charge l'analyse locale du code pour les espaces de travail concernés, mais l'exécution locale n'est pas identique à l'intégration standard. Sa documentation recommande les intégrations standard pour une meilleure couverture, et les comptes avec analyse locale disposent d'un accès différent à la fonctionnalité AutoFix. Considérez cela comme un choix architectural, et non comme une affirmation selon laquelle toutes les fonctions d'IA fonctionnent hors ligne.
Le fait de disposer d'une équipe de sécurité dédiée ne favorise pas automatiquement l'un ou l'autre des concurrents. Définissez d'abord les contrôles requis, les procédures de reporting et les limites de déploiement, puis demandez à chaque fournisseur de démontrer qu'il répond à ces mêmes critères d'acceptation. La décision doit se fonder sur ces exigences, et non sur une hypothèse concernant la taille de l'entreprise.
Tarification, conditionnement et charge de travail
Checkmarx propose des forfaits plutôt qu'un prix catalogue unique. Le devis dépend de l'étendue du projet et du mode de déploiement. Sa tarification de l'assistance par IA intègre une composante d'utilisation mesurable : un crédit par action de triage et trois par action de correction. Les crédits ne correspondent pas à des montants en dollars.
Pour Veracode, demandez un devis commercial détaillé et vérifiez les produits inclus. Upload and Scan peut effectuer simultanément les analyses « SAST » et « SCA », mais l’accès aux deux jeux de résultats nécessite les licences appropriées. Le guide destiné aux développeurs précise également qu’une licence «Veracode Fix » est requise. Ne partez pas du principe que la correction des vulnérabilités est incluse dans tous les contrats SAST .
AikidoL'offre tarifaire publique comprend un niveau « Developer » gratuit avec deux utilisateurs et dix dépôts, des niveaux de plateforme publiés, ainsi qu'une option de devis « SAST » autonome. Les niveaux de plateforme payants incluent un nombre illimité de corrections automatiques par IA, mais il convient de noter que les produits basés sur des crédits et les restrictions propres à chaque forfait restent applicables. L'accès gratuit ne couvre pas l'ensemble des workflows décrits ici.
Exemple de devis : établir un devis pour 20 développeurs, 50 dépôts, les hébergeurs Git requis, la couverture « SAST » et le workflow de correction. Selon les tarifs publiés sur Checkmarx, 100 triages et 25 corrections consomment 175 crédits ; ce calcul ne correspond pas à un coût monétaire. Demander à Veracode et Aikido d’inclure les droits et l’utilisation équivalents. Ajouter l’effort interne nécessaire à la gestion des paquets, des requêtes et des files d’attente de révision avant de comparer les totaux.
Quand « Aikido » est plus approprié
AikidoL’argumentation repose sur la profondeur de l’ SAST , et non sur l’ajout de scanners. Nos comparaisons disponibles sur Checkmarx et Veracode offrent un contexte plus large ; ces deux critères concrétisent l’argumentation des spécialistes.
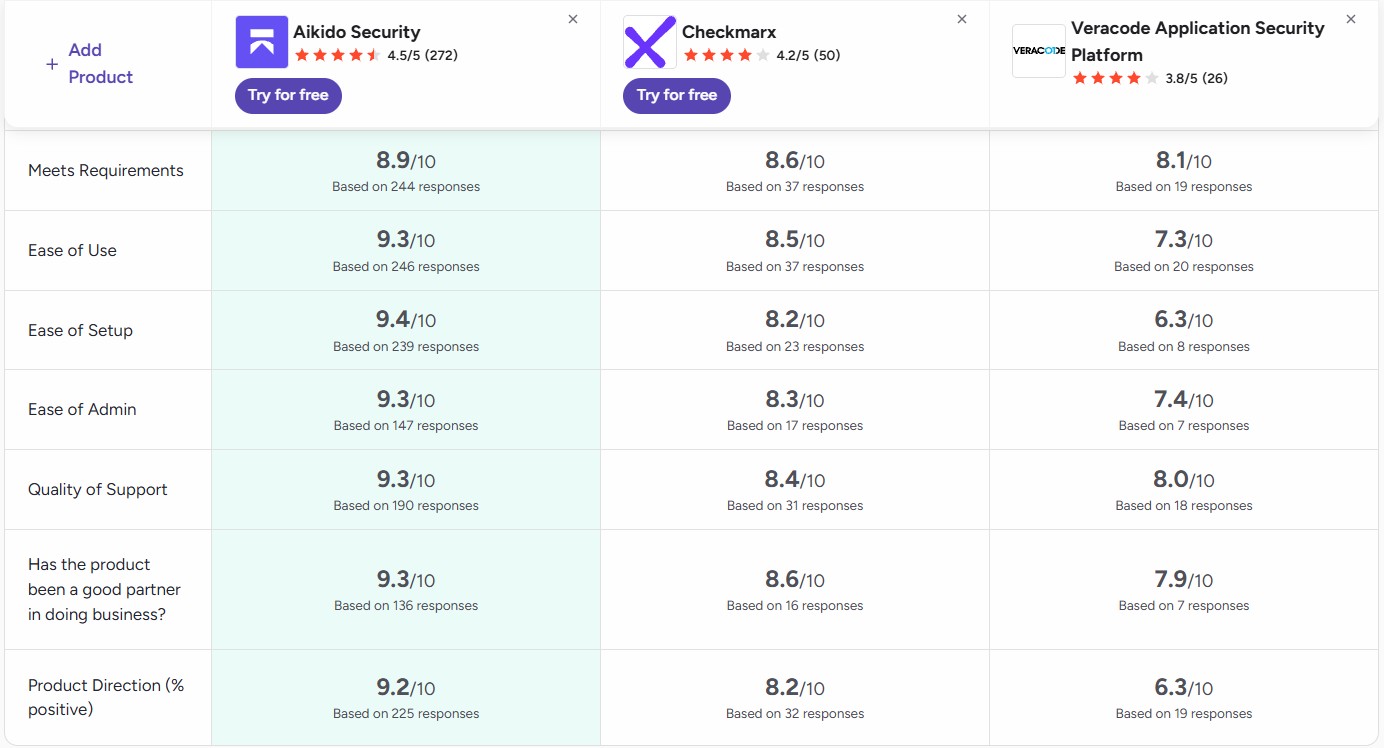
Apprenez à définir vos limites de sécurité réelles
Aikido combine le traçage inter-fichiers avec le contexte de code spécifique à chaque règle. Exemple illustratif : une fonction d'aide interne `approvedRedirect()` impose une liste blanche de destinations. Expliquez cette garantie restreinte pour la règle et le référentiel concernés, puis relancez l'analyse. Une redirection directe qui contourne cette fonction d'aide doit tout de même faire l'objet d'un examen minutieux. Il s'agit là d'une interprétation contextuelle, et non d'une suppression systématique des résultats relatifs aux redirections.
Cette approche est à privilégier lorsqu'il s'agit de décrire des « wrappers » fiables sans modifier les requêtes du détecteur ni ajouter d'annotations spécifiques à l'analyseur dans le code de l'application. Les outils de requête de Checkmarxet les annotations de « cleanser » prises en charge par Veracoderépondent à des besoins similaires, mais impliquent un travail de maintenance différent. L'avantage de Aikidoréside ici dans son workflow de configuration ciblé, et non dans une allégation de précision non vérifiée.
Transformez le backlog en revues de correction maîtrisées
AikidoLe workflow AutoFix d’ SAST , planifié, transforme les résultats éligibles en une file d’attente de révision quotidienne délimitée. Par défaut, il crée jusqu’à deux PR d’ SAST par dépôt et par exécution quotidienne, modifie au maximum cinq fichiers par PR et limite à dix le nombre de PR AutoFix SAST en cours par dépôt. La création automatique nécessite un niveau de confiance moyen ou élevé.
Cela offre aux équipes de sécurité un moyen concret de gérer le volume des corrections à apporter, plutôt que d'inonder les développeurs de correctifs. Les équipes peuvent configurer les brouillons de PR, les étiquettes et les tâches associées afin de s'adapter aux processus de validation existants.
Par rapport à la création d’ PR s par IA spécifique à GitHub documentée sur Checkmarx, Aikido mérite d’être testé lorsque la mise en production sur d’autres hébergeurs Git pris en charge est importante. Comparé au parcours de correction basé sur Pipeline Scan présenté sur Veracode, son attrait réside dans une file d’attente de correction SAST configurée de manière centralisée et récurrente. Les deux concurrents proposent des fonctionnalités d’automatisation ; il convient de démontrer le flux de travail exact du dépôt plutôt que de supposer une parité ou une absence de celle-ci.
Maintenez les vérifications manuelles et les tests d'intégration continue. Les « confidence gates » d'Aikidogèrent l'automatisation ; elles ne garantissent pas que chaque correctif préserve le comportement de l'application.
Checkmarx Veracode: lequel choisir ?
Optez pour Checkmarx lorsque les requêtes de détection personnalisées et l'analyse axée sur la source sont déterminantes. Optez pour Veracode lorsque l'évaluation des applications packagées et la gestion centralisée des règles correspondent le mieux à votre modèle opérationnel.
Optez pour Aikido lorsque vous souhaitez bénéficier d’un triage des SAST s spécifiques au code et d’un parcours contrôlé menant des s éligibles à des correctifs pouvant faire l’objet d’une révision. Ce sont là autant de raisons de l’inclure dans votre sélection pour la tâche de sécurité initiale, même sans tenir compte de l’ensemble de sa plateforme.




