

Wiz a bâti sa réputation sur la sécurité du cloud, domaine où il reste le plus performant pour identifier et hiérarchiser les risques du cloud sans installer d'agents. La sécurité du code est arrivée plus tard. Wiz Code a été lancé en 2024 pour couvrir les composants du code liés à l'infrastructure, tels que les modèles IaC, les secrets et les conteneurs. Fin 2025, le SAST de Wiz a atteint le stade de la disponibilité générale pour les clients de Wiz Code. Les tests dynamiques sont encore plus récents : Wiz a intégré le DAST natif en 2026 via son agent intelligent Red Agent et Wiz ASM. Toutefois, cette fonctionnalité est hébergée au sein de la plateforme Wiz élargie plutôt que dans le produit Wiz Code, et elle complète les résultats DAST tiers que Wiz intègre depuis longtemps.
Cela soulève une question précise pour les équipes évaluant l'outil en 2026 : l'intégration de la sécurité du code et des applications au sein d'une plateforme cloud offre-t-elle aux développeurs le workflow dont ils ont réellement besoin, ou s'agit-il simplement d'outils pensés pour le cloud auxquels on a greffé le reste ? En pratique, Wiz Code constitue un complément pratique si vous utilisez déjà Wiz, mais s'avère incomplet si la sécurité du code représente votre problématique principale.
Si vous recherchez des alternatives proposant une analyse de code plus approfondie, un DAST intégré au workflow des développeurs, ou des solutions conçues autour de leurs méthodes de travail réelles, plusieurs options méritent le détour. Voici les six outils comparés selon leur couverture, l'expérience développeur, le triage alimenté par l'IA et le coût :
- Aikido Security
- Snyk
- Checkmarx
- GitHub Advanced Security
- Mend
- Veracode
Quels problèmes Wiz Code résout-il ?
Wiz Code représente la couche de sécurité applicative de la plateforme CNAPP de Wiz, qui ajoute l'analyse de code aux fonctionnalités de surveillance cloud de Wiz. Elle couvre le SAST (disponible de manière générale pour les clients de Wiz Code depuis fin 2025), le SCA, la détection de secrets, l'analyse IaC, la sécurité des conteneurs et la détection de logiciels malveillants.
La valeur ajoutée réside dans le graphe de sécurité, qui met en relation les anomalies détectées dans le code avec vos ressources cloud en production. En présence d'une vulnérabilité par injection SQL, Wiz Code est capable d'indiquer si le code concerné est déployé, quelle base de données il contacte et si cette dernière est exposée à Internet. En 2026, Wiz a renforcé cette approche en corrélant les résultats du SAST, du SCA, de la détection de secrets, de l'analyse IaC et du DAST importé au sein d'un parcours d'attaque unique, de la source au runtime.
Si vous utilisez déjà Wiz pour la sécurité du cloud, Wiz Code vous permet d'intégrer le code, le SCA et l'analyse IaC sans recourir à un autre fournisseur. L'outil signale les vulnérabilités dans le code généré par l'IA, relie les erreurs de configuration IaC aux ressources déployées et offre aux équipes de sécurité une vue unifiée des risques liés au code, au cloud, aux conteneurs, à Kubernetes et aux VM. Pour une équipe ayant déjà standardisé ses outils sur Wiz, cette centralisation constitue le principal attrait.
Quels sont les défis avec Wiz Code ?
Wiz Code reste avant tout axé sur le cloud. L'analyse de code constitue la facette la plus récente et la plus légère de la plateforme, et cela se ressent. En 2026, les fonctionnalités SAST et SCA restent fonctionnelles mais secondaires par rapport à l'infrastructure, s'appuyant davantage sur le Security Graph pour le contexte que sur un workflow de développement propre. Les résultats se présentent souvent sous forme de liste brute, laissant aux équipes la charge de déterminer quelles alertes sont réellement critiques.
La remédiation est le domaine où l'écart est le plus marqué. Le SAST de Wiz s'est doté d'une remédiation assistée par IA lors de son lancement en 2025, mais les comparatifs indépendants réalisés en 2026 indiquent toujours que Wiz AutoFix reste limité à la branche principale dans de nombreuses configurations. Cela le rend peu pratique pour les workflows de PR, et plus efficace pour les mises à jour de dépendances que pour les corrections englobant le SAST, l'analyse IaC et les conteneurs. Lorsque les signalements s'accumulent et que l'outil n'aide pas à les résoudre, les équipes le contournent. Deux tiers des équipes contournent la sécurité, ignorent les alertes ou retardent les correctifs, ce qui explique pourquoi la confiance des développeurs est primordiale lors du choix d'un outil de sécurité du code.
L'analyse des secrets illustre parfaitement cette approche minimaliste. Wiz Code détecte les secrets codés en dur dans le code, l'analyse IaC et les images de conteneurs, mais n'indique pas si un secret est toujours actif, ne cartographie pas les autorisations qu'il accorde et ne propose pas de rétrogradation automatique. Il ne peut pas non plus bloquer les secrets avant qu'ils n'atteignent la branche par défaut (PR gating) ou l'historique des commits (hooks pre-commit).
Le problème structurel plus large réside dans l'emplacement de la sécurité du code et des applications. Wiz a introduit les tests dynamiques natifs en 2026 avec le Red Agent, un attaquant virtuel basé sur l'IA qui a atteint la disponibilité générale au milieu de l'année pour analyser les applications web et les API à la recherche de failles logiques et de contournements d'autorisation, tout en continuant d'ingérer des résultats DAST tiers. Cependant, ces tests dynamiques sont rattachés à la plateforme Wiz élargie et à ses outils de gestion de la surface d'attaque plutôt qu'à Wiz Code, et ils sont plus récents que le DAST intégré aux plateformes qui l'exploitent en CI depuis des années. Étant donné que la corrélation du Security Graph ne fonctionne qu'au sein de la plateforme Wiz élargie, Wiz Code ne constitue toujours pas un produit que l'on achète ou exécute de manière autonome. La tarification est indexée sur l'infrastructure cloud et dépasse largement les 100 000 $ par an pour des déploiements de taille moyenne. De plus, l'expérience quotidienne cible davantage les équipes de sécurité et les RSSI que les développeurs, avec une intégration IDE plus limitée et des boucles de rétroaction plus lentes.
Wiz Code s'avère pertinent si vous utilisez déjà intensivement Wiz Cloud et recherchez un complément pratique pour l'analyse IaC, la détection de secrets et désormais la couverture de code. En revanche, si la sécurité du code constitue votre priorité absolue et que vous souhaitez l'intégrer tout au long du SDLC là où travaillent les développeurs, vous devrez examiner d'autres alternatives.
Quelles sont les meilleures alternatives à Wiz Code ?
Nous avons évalué les alternatives en fonction de la couverture (SAST, SCA, DAST, IaC, conteneurs, sécurité cloud), de l'expérience développeur (intégration IDE, CI/CD, feedback des PR), du triage et de la remédiation assistés par l'IA, de la transparence des prix et de la vitesse de déploiement.
Aikido Security
Plateforme de sécurité logicielle de niveau entreprise dotée d'un triage piloté par l'IA et de correctifs automatisés
Aikido sécurise le code, le cloud et le runtime au sein d'une plateforme unique, offrant la gouvernance exigée par les équipes de sécurité d'entreprise ainsi qu'un workflow que les développeurs adopteront réellement. L'outil s'intègre à chaque étape du cycle de vie du code, de l'IDE et des hooks pre-commit jusqu'à la CI/CD, la révision des pull-requests et l'analyse périodique des dépôts, s'adaptant aussi bien au premier dépôt d'une startup qu'aux milliers de dépôts d'une grande entreprise. Là où Wiz Code génère des centaines d'alertes brutes que les développeurs doivent trier, Aikido est conçu pour restituer une liste concise des éléments qui comptent réellement.
Le moteur SAST d'Aikido s'appuie sur un suivi du taint inter-fichiers de qualité industrielle qui trace le flux de données à travers l'ensemble de votre base de code, et non au sein d'un seul fichier. Il détecte ainsi les vulnérabilités qui dépendent de la manière dont les données transitent entre les composants. Le propre SAST de Wiz n'a atteint la disponibilité générale pour les clients de Wiz Code que fin 2025 et n'égale pas encore ce niveau de profondeur et de maturité.
Là où le SAST basé sur des règles s'arrête, Code Security Audit d'Aikido poursuit l'analyse. Lancée en 2026, cette solution utilise des agents de raisonnement de niveau pentest qui lisent directement votre code source et analysent la logique à travers les fichiers, les services et les dépôts pour mettre en évidence les failles échappant aux modèles traditionnels, telles que le contrôle d'accès défaillant, les IDOR, l'élévation de privilèges et les contournements de logique métier en plusieurs étapes. Ne nécessitant aucun environnement de staging ni cible en production, l'outil s'exécute sur des bases de code difficiles à tester en conditions réelles, et Aikido le positionne entre le SAST et un pentest complet. Lors de ses premiers tests, il a permis de détecter environ 70 à 80 % des vulnérabilités révélées par un audit d'intrusion complet pour environ un dixième du coût, avec une médiane d'environ 25 problèmes par base de code et aucun audit revenu sans anomalie. Ce même moteur de raisonnement alimente Deep PR Review, qui analyse chaque pull request en disposant du contexte complet de la base de code et signale les anomalies avérées avant leur merge, permettant ainsi de corriger les failles logiques au moment où cela coûte le moins cher. Le SAST de Wiz Code se limite à une analyse de dépôt et de PR basée sur des règles, sans couche de raisonnement équivalente pour cette catégorie de vulnérabilités.
Les dépendances constituent le terrain de prédilection de la plupart des risques réels. Le SCA d'Aikido est conçu pour ne faire remonter que ce qui est réellement exploitable. L'analyse d'accessibilité au niveau des fonctions (reachability analysis) confirme si une fonction vulnérable est effectivement appelée dans votre code avant de déclencher une alerte, tandis que l'analyse d'impact des mises à jour vérifie si un correctif risque de bloquer votre build avant d'en proposer un. Ainsi, les pull requests ouvertes sont sûres d'être mergées et ne constituent pas de simples mises à jour techniques. Wiz Code s'appuie sur son capteur de runtime pour contextualiser l'accessibilité, et sa remédiation des dépendances est plus limitée.
L'autre composante majeure du risque lié aux dépendances concerne les logiciels malveillants, et non plus seulement les CVE connues, ce qui amène le rôle de Aikido Intel. Intel est le flux de menaces open source en temps réel d'Aikido. Il surveille plus de 4 millions de packages open source sur npm, PyPI, Packagist et d'autres registres, en combinant analyse statique, sandboxing, raisonnement par IA et validation humaine pour identifier la plupart des packages malveillants dans les huit minutes suivant leur publication. Au cours du deuxième trimestre 2026, l'outil a analysé environ 7,5 millions de versions de packages et en a confirmé 19 500 comme étant malveillantes, tout en signalant des vulnérabilités non divulguées qui ne font l'objet d'aucune CVE. Ce flux alimente directement le SCA d'Aikido et bénéficie d'une confiance suffisante pour protéger Packagist, le registre PHP, où les packages signalés sont bloqués dès l'installation. Wiz Code analyse les packages de vos dépôts mais n'exploite aucun flux en direct sur les registres eux-mêmes.
Grâce à AI AutoTriage et à l'analyse d'accessibilité, Aikido élimine les CVE non exploitables et ne fait remonter que les vulnérabilités réellement appelées dans votre code, réduisant les faux positifs jusqu'à 95 % pour que les développeurs se concentrent sur les vrais problèmes. L'outil réalise cette opération directement à partir du code sans nécessiter d'agents à déployer pour l'analyse, tandis que Wiz Code s'appuie sur un agent de runtime distinct (le capteur Wiz) pour obtenir le contexte nécessaire à son analyse plus basique.
Lorsqu'une correction est nécessaire, l'outil AI AutoFix d'Aikido ouvre des pull requests avec les modifications déjà rédigées. Pour les alertes SAST, les erreurs de configuration IaC et les vulnérabilités des conteneurs, l'outil analyse d'abord les changements cassants, puis propose des PR prêtes à être mergées intégrant des mises à jour sécurisées. Wiz a ajouté la remédiation assistée par IA à son SAST en 2025, mais les comparatifs indépendants menés en 2026 indiquent toujours que son AutoFix reste cantonné à la branche principale dans de nombreuses configurations, ce qui le rend peu adapté aux workflows de PR et plus performant pour les mises à jour de dépendances que pour les correctifs englobant le SAST, l'IaC et les conteneurs.
La détection de secrets d'Aikido va bien au-delà d'une simple détection. L'outil vérifie si un secret divulgué est toujours actif, cartographie les autorisations qu'il accorde, prend en charge la rétrogradation automatique et bloque les secrets avant qu'ils n'atteignent l'historique des commits grâce à une protection pre-commit. Wiz Code identifie les secrets codés en dur mais s'arrête là.
Pour les entreprises, la gouvernance tient la route face aux audits. Aikido propose le SSO SAML avec Okta, Microsoft Entra ID, Google Workspace et JumpCloud, le contrôle d’accès basé sur les rôles avec des profils d’accès SAML, l’application de politiques en CI/CD permettant de bloquer les pull requests selon des règles de sévérité, ainsi qu’une API de journal d’activité intégrable à votre SIEM. La plateforme bénéficie des certifications SOC 2 Type II, ISO 27001:2022 et ISO 42001, gère la sécurité de manière centralisée sur plusieurs organisations Git et comptes cloud, et offre un scanner local pour les équipes dont le code source ne peut pas quitter leur réseau. La corrélation de Wiz Code fonctionne uniquement au sein de la plateforme Wiz élargie, et délègue la gestion de la conformité à un outil GRC distinct.
Cette assise orientée entreprise ne s'accompagne pas d’un processus d’intégration fastidieux. Vous pouvez configurer Aikido en 10 minutes environ via une application GitHub ou un CLI, et Aikido Pro propose une tarification transparente d'environ 15 000 $ par an pour 20 utilisateurs, un montant accessible sans avoir à contacter le service commercial. Wiz Code nécessite la plateforme Wiz globale ainsi qu'un cycle de vente en entreprise, et dépasse généralement les 100 000 $ par an avec une tarification basée sur l'infrastructure qui évolue en fonction de votre empreinte cloud.
Fonctionnalités principales
- La sécurité des API et le DAST natif intégrés au workflow des développeurs. Les tests REST et GraphQL, le DAST authentifié et la protection par pare-feu au runtime permettent de détecter ce que l'analyse statique rate, et s'exécutent directement en CI et sur les pull requests plutôt que lors d’un exercice offensif séparé. Wiz a ajouté des tests dynamiques natifs en 2026 via son attaquant Red Agent et Wiz ASM, mais cette fonction est hébergée dans la plateforme Wiz globale et reste plus récente qu’un DAST intégré au workflow.
- Automatisation de la conformité intégrée. Des contrôles préconfigurés pour ISO 27001, SOC 2, NIST, PCI, HIPAA, DORA et NIS2, avec une intégration directe à Vanta, Drata et Secureframe. Wiz Code vous renvoie vers une plateforme GRC séparée.
- Analyse plus rapide. Lors de benchmarks menés par des clients sur trois grands dépôts open source, l'association du SAST et du SCA d'Aikido a surperformé les tests 100 % SAST de Wiz Code, scannant Jellyfish en 12 secondes contre 36, et Grafana en 61 secondes contre 115.
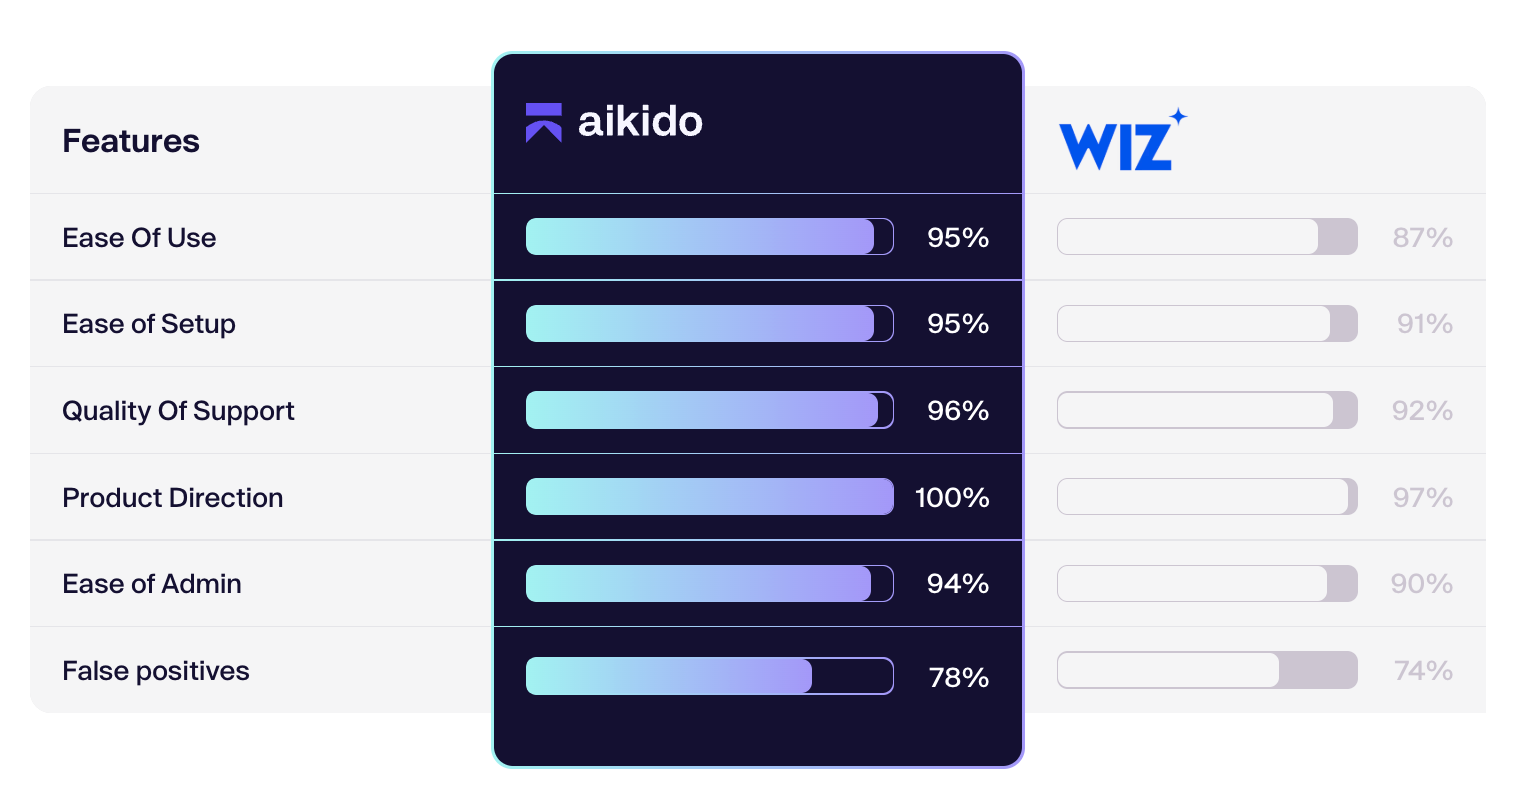
Une entreprise qui a essayé les deux outils a déclaré : « Nous avons testé Wiz Code en même temps qu'Aikido. Il était plus difficile à configurer qu'Aikido. » Aikido s'est distingué comme une option solide et complète, et il n'a pas fait exploser le budget.
Contrairement à d'autres alternatives de sécurité du code, Aikido propose également du pentest IA, offrant la profondeur d'un test d'intrusion manuel sans les délais de plusieurs semaines et les coûts supplémentaires.
Aikido Security vs. Wiz Code : Comparaison des fonctionnalités
Fonctionnalités principales
- AI AutoTriage et l'analyse d'accessibilité réduisent les faux positifs
- AI AutoFix génère des PR pour les vulnérabilités SAST, IaC et de conteneurs avec des mises à jour minimales et sécurisées
- SAST, SCA, DAST, secrets, IaC, conteneurs, CSPM, le tout sur une seule plateforme
- Protection en temps d’exécution via un pare-feu intégré à l’application pour le blocage des menaces en temps réel
- Détection de malwares pour les fichiers téléchargés et les dépendances
- Cartographie de la conformité à plus de 10 frameworks avec intégration d'outils GRC
- Pentest IA agentique pour détecter les vulnérabilités complexes
Snyk
Plateforme axée sur le SCA avec des capacités établies en matière de sécurité des conteneurs
Snyk a débuté comme une alternative axée sur les développeurs aux plateformes destinées aux équipes de sécurité comme Checkmarx et Veracode, et cette orientation initiale a contribué à sa popularité. Il maintient une base de données couvrant les vulnérabilités open source. L'analyse de la sécurité des conteneurs et Kubernetes est disponible, ainsi que l'analyse IaC pour Terraform, CloudFormation et les manifestes Kubernetes.
Pour aider les développeurs, le DeepCode AI de Snyk génère des suggestions de correctifs pour certaines vulnérabilités de code. Il propose également des intégrations IDE pour VS Code, IntelliJ, Eclipse et Visual Studio, et effectue des analyses directement dans les environnements de développement au lieu de nécessiter une infrastructure centralisée comme Wiz Code.
Malheureusement, après son succès initial, Snyk a pivoté pour conclure des affaires et a connu une croissance par acquisitions, et... cela se voit. Le plugin IDE est lourd et ralentit les environnements de développement. La plateforme ressemble à un ensemble d'outils distincts avec des intégrations maladroites (en particulier Jira, qui ne se synchronise pas correctement) et plusieurs interfaces utilisateur à maîtriser. Au lieu de permettre aux développeurs de corriger les problèmes directement, Snyk vous oblige à créer un ticket Jira pour tout. Le produit inonde les développeurs de faux positifs car il ne dispose pas de filtrage intelligent, et l'analyse d’accessibilité n'est disponible que dans les plans de niveau supérieur.
Snyk n'offre pas de sécurité cloud et, comme Wiz Code, Snyk n'inclut pas le DAST, vous devrez donc acheter plusieurs outils différents pour obtenir une couverture de sécurité étendue. La tarification devient rapidement coûteuse avec des niveaux basés sur les fonctionnalités et des modules complémentaires pour le CI/CD, l'accès API et le reporting. Une couverture d'entreprise complète peut dépasser 50 000 $ par an, et vous devez dépenser au moins 20 000 $ pour obtenir un support humain. Éléments à prendre en compte si vous envisagez Snyk.
Fonctionnalités :
- SCA avec une base de données de vulnérabilités couvrant plus d'un million de packages open source
- DeepCode AI pour des suggestions de correctifs automatisées
- Analyse de la sécurité des conteneurs et Kubernetes
- Sécurité IaC pour Terraform, CloudFormation, manifestes Kubernetes
- Intégrations IDE (VS Code, IntelliJ, Eclipse, Visual Studio)
- Conformité des licences et gestion des politiques
Checkmarx
Plateforme de sécurité des applications aux racines on-premise historiques
Checkmarx est présent sur le marché du SAST depuis 2006 et s’est forgé une réputation grâce à une inspection approfondie du code pour les secteurs réglementés tels que la finance, la santé et le secteur public, où les pistes d’audit détaillées comptaient plus que la vitesse de scan. L'outil prend en charge un large éventail de langages, notamment Java, C#, JavaScript, TypeScript, Python, C/C++, PHP, Ruby, Go et COBOL, et son analyse des chemins exploitables retrace la manière dont un attaquant pourrait atteindre une fonction vulnérable à partir d'une entrée utilisateur. Pour les équipes dont les exigences principales sont la profondeur d'analyse et la conformité, cet héritage reste un véritable point fort.
Le produit a également évolué au-delà de l'outil décrit dans les anciens tests. Checkmarx One regroupe désormais le SAST, le SCA, l'IaC, les API, le DAST et la sécurité des conteneurs au sein d'une même couche ASPM qui corrèle et déduplique les résultats entre les différents types de scans. Le DAST fait désormais partie intégrante de cette plateforme et n'est plus un produit totalement isolé, tandis que la famille d'agents IA Checkmarx One Assist apporte un tri exploitant l'accessibilité et l'exploitabilité pour réduire les faux positifs, ainsi qu'une remédiation capable d'ouvrir des pull requests de correction prêtes à être examinées pour certains types de vulnérabilités. Les plugins IDE pour VS Code, IntelliJ, Cursor et autres affichent les résultats avant même que le code ne soit commité. Si votre dernière évaluation de Checkmarx remonte à l'époque du moteur on-prem, la plupart de ces lacunes ont depuis été comblées.
Ce qui n'a pas changé, c'est la nature de la décision d'achat. Checkmarx incite ses clients à délaisser son moteur on-premise au profit de Checkmarx One, ce qui impose aux utilisateurs on-prem de planifier une migration ou d'envisager des alternatives. La tarification est calculée par développeur contributeur avec des frais supplémentaires pour les modules avancés. Par conséquent, la « plateforme unique » se présente toujours sous la forme d'un empilement de fonctionnalités sous licence séparée, et l'obtention du tarif global nécessite un échange commercial plutôt qu'une simple page publique. La remédiation par IA est une réelle nouveauté et sa conception est encadrée : elle se révèle utile, mais se limite aux résultats éligibles plutôt qu'à l'ensemble des éléments signalés.
Par rapport à Wiz Code en particulier, le contraste est l'inverse de la majorité de cette liste. Checkmarx va beaucoup plus loin en matière de sécurité applicative que le scan de code léger récemment ajouté par Wiz Code. En revanche, il ne gère pas la posture de sécurité cloud : il n'y a pas d'équivalent au Security Graph de Wiz reliant les résultats à une infrastructure cloud active. Le choix entre les deux se résume généralement à savoir si votre problème principal réside dans la profondeur applicative ou dans le contexte cloud.
Fonctionnalités principales
- SAST avec une prise en charge étendue des langages (plus de 25 langages) et analyse des chemins exploitables
- SCA pour les vulnérabilités de dépendances et la conformité des licences
- DAST, API, IaC et sécurité des conteneurs unifiés dans Checkmarx One (modules sous licence séparée)
- Checkmarx One Assist : tri par IA basé sur l'accessibilité et l'exploitabilité, avec des PR de remédiation pour les résultats éligibles
- Corrélation et déduplication ASPM entre les différents types de scans
- Formation des développeurs Codebashing et plugins IDE (VS Code, IntelliJ, Cursor, etc.)
GitHub Advanced Security (GHAS)
Analyse de sécurité native pour les équipes de développement centrées sur GitHub
Si votre équipe travaille principalement sur GitHub, GHAS offre l'avantage de ne jamais avoir à quitter cet environnement, mais c'est une alternative légère aux autres plateformes de sécurité du code. Pour certaines organisations, GHAS est inclus dans leur accord GitHub Enterprise, ce qui le rend gratuit pour elles. Dans ce cas, GHAS est une bonne option pour les équipes qui débutent en sécurité, car il n'y a pas de processus d'intégration ni de connexion séparée pour commencer. En termes de capacités, il couvre spécifiquement le SAST et le SCA, analysant à la fois le code propriétaire et le code tiers.
GitHub Advanced Security offre une bonne base de feedback en temps réel pendant le développement, l'analyse de code, l'analyse des secrets et les revues de dépendances. Il utilise Dependabot pour la gestion des dépendances – c'est un outil open source qui s'intègre nativement aux dépôts GitHub, automatise les PR et les correctifs avec une configuration minimale. En général, GHAS est plus facile à adopter pour les développeurs que les alternatives.
Mais bien sûr, GHAS ne fonctionne que si vous êtes sur GitHub. Ainsi, si vous utilisez GitLab, Bitbucket ou Azure DevOps (tous deux supportés par Wiz Code et Aikido Security), vous n'avez pas de chance. Il n'y a pas de capacité DAST, pas de gestion de la posture de sécurité du cloud, et pas de scan d'infrastructure (vous aurez besoin d'un autre outil pour vérifier vos templates Terraform ou CloudFormation à la recherche de mauvaises configurations). Wiz, quant à lui, propose le scan du cloud et de l'infra dans son produit CNAPP.
Bien que Dependabot gère les mises à jour de dépendances, il reste assez basique comparé aux outils SCA dédiés. CodeQL, le moteur d'analyse sémantique de GitHub, permet d'écrire des requêtes de sécurité personnalisées dans son propre langage. Toutefois, il peut expirer sur de grands dépôts après une ou deux heures, ce qui pose problème aux entreprises disposant d'importantes bases de code.
Et comme Wiz Code, GHAS n'offre pas de triage automatique ni d'analyse d’accessibilité, vous devez donc examiner manuellement chaque alerte pour déterminer ce qui est réellement pertinent.
Fonctionnalités principales
- CodeQL pour l'analyse SAST sémantique avec des requêtes personnalisées
- Dependabot pour les mises à jour de dépendances automatisées
- Analyse des secrets avec protection au push
- L'intégration native des PR affiche les résultats directement avec les modifications de code
- Règles de triage automatique personnalisées pour les alertes Dependabot
- Tableau de bord de sécurité au sein de GitHub
Pour en savoir plus :
Alternatives à GitHub Advanced Security
Mend.io
SCA de niveau entreprise et gestion de la conformité des licences
Mend, anciennement WhiteSource, se concentre exclusivement sur les dépendances open source, offrant une analyse plus approfondie que le SCA de Wiz Code. Mend propose une analyse avancée des graphes de dépendances, le suivi des vulnérabilités transitives, ainsi que la gestion des risques liés aux licences et l'application des politiques.
L'analyse d’accessibilité de Mend identifie les dépendances vulnérables réellement appelées dans votre code, filtrant ainsi les risques théoriques qui ne s'exécutent jamais en pratique. Il intègre également un moteur de remédiation qui calcule les mises à niveau sûres minimales pour éviter les changements cassants, en adoptant une stratégie de 'Paquet le Moins Vulnérable' qui évalue l'ensemble de l'arbre de dépendances plutôt que de simplement passer à la dernière version.
Mend est un outil ciblé, à usage unique, qui ne scanne que les dépendances et non le code propriétaire. Vous devrez donc recourir à plusieurs outils SAST distincts pour couvrir les bases. En raison de son champ d'action limité, Mend n'offre pas de sécurité cloud ni de corrélation d'infrastructure comme le Security Graph de Wiz Code. Et, à l'instar de Wiz, il n'y a pas de capacité DAST. Le scan de conteneurs se limite à l'analyse des dépendances plutôt qu'à une sécurité complète des images.
Les organisations ont toujours besoin d'autres outils pour le scan de code, le DAST et la sécurité cloud, ce qui fait de Mend une solution ponctuelle plutôt qu'une solution capable de répondre à de nombreux besoins de sécurité. De plus, le modèle de tarification basé sur l'utilisation peut devenir coûteux, surtout si l'on considère qu'il ne couvre qu'une petite partie de votre sécurité. Certaines équipes recherchent des alternatives à Mend si elles ont besoin de plus que du SCA.
Fonctionnalités principales
- SCA avec une base de données de plus de 200 millions de composants open source
- Conformité des licences et application des politiques
- Analyse d’accessibilité pour filtrer les vulnérabilités non exploitables
- Sécurité de la chaîne d'approvisionnement et cartographie des graphes de dépendances
- Requêtes de tirage (pull requests) automatisées pour les mises à jour de dépendances
- Intégration avec les workflows juridiques et de conformité
Veracode
Analyse binaire et rapports de conformité pour les industries réglementées
Veracode est un acteur de longue date dans le domaine du scan de sécurité, ayant été lancé en 2006, à l'époque de la méthode en cascade, tout comme Checkmarx. Leur pari technique était le scan binaire, analysant les applications compilées plutôt que le code source. À l'époque, cela résolvait un problème réel, car le scan des applications C et C++ impliquait l'inspection à la fois du code source et des binaires compilés pour effectuer une analyse de taint fiable. Veracode était révolutionnaire pour son temps en lançant un produit hébergé dans le cloud, ce qui permettait aux clients de télécharger des builds pour analyse sans installer d'infrastructure supplémentaire sur site (pour référence, AWS a été lancé la même année, et le cloud computing ne faisait pas encore partie du langage courant).
Veracode, grâce à son focus sur les binaires, peut analyser des applications compilées sans accès au code source (Wiz Code, lui, le requiert). Il est également conçu pour générer une documentation conviviale pour les audits dans les industries réglementées, telles que la finance, la santé et le gouvernement. Veracode inclut des tests dynamiques et propose une analyse manuelle par des experts en sécurité en complément de son scan automatisé (ce que Wiz Code ne fait pas).
Malheureusement, ce qui était révolutionnaire en 2006 n'est plus vraiment adapté aux workflows CI/CD (ou autres pratiques logicielles modernes). Le modèle 'télécharger et attendre' de Veracode prend des heures, voire des jours, pour obtenir des résultats. Veracode scanne les applications de manière isolée, sans aucun contexte de sécurité cloud ni corrélation d'infrastructure, et son interface est orientée vers les analystes de sécurité avec une intégration IDE minimale.
Veracode verrouille également l'accès au produit, avec des mois de configuration avant même de pouvoir détecter la première vulnérabilité (l'entreprise exige bizarrement un questionnaire de compatibilité avant de vous permettre de l'essayer). Et contrairement à certaines autres alternatives à Wiz figurant sur la liste, Veracode n'offre pas d'AI AutoTriage ni d'analyse d’accessibilité, et la correction automatique par IA n'est disponible que pour quelques langages. De plus, comme pour Wiz, la tarification est opaque et coûteuse.
Fonctionnalités principales
- Analyse SAST binaire et de bytecode sans code source
- DAST pour les tests de sécurité des applications dynamiques
- SCA pour l'analyse des vulnérabilités des dépendances
- Rapports de conformité pour SOC 2, PCI DSS, HIPAA
- Environnement sandbox pour une analyse de code sécurisée
- Options de tests d'intrusion assistés par l'humain
- Application des politiques et automatisation des workflows
Pour en savoir plus : Alternatives à Veracode
Quelle alternative à Wiz Code vous convient le mieux ?
Aikido Security s'impose comme la meilleure alternative à Wiz Code en alliant couverture, rentabilité et expérience développeur. Aikido propose le SAST, le SCA, le DAST, l'IaC, les conteneurs, le CSPM, les secrets, les malwares et les tests d'API sur une seule et même plateforme, dotée des fonctionnalités AI AutoTriage et d'analyse d’accessibilité pour réduire les faux positifs, ainsi que d'une fonction de correction automatique par IA qui ouvre des PR prêtes à merge pour les problèmes de SAST, d'IaC et de conteneurs. GitHub Advanced Security mérite également d'être mentionné : c'est un choix solide pour les équipes centrées sur GitHub qui souhaitent sécuriser leur code sans quitter leur workflow actuel, bien qu'il ne couvre que les dépôts GitHub.
Les organisations qui utilisent Wiz pour la sécurité cloud peuvent conserver Wiz pour le CSPM tout en remplaçant Wiz Code par Aikido afin de bénéficier d'une sécurité du code plus approfondie et d'un DAST intégré au workflow des développeurs, le tout avec une tarification transparente par siège plutôt qu'un coût basé sur l'infrastructure. Wiz a depuis intégré ses propres tests dynamiques natifs via le Red Agent, mais il s'agit d'une fonctionnalité plus récente au niveau de la plateforme. L'argument d'Aikido repose donc sur la couverture au sein d'une seule plateforme native pour les développeurs, sur son intégration au workflow et sur son prix, plutôt que sur l'absence de DAST chez Wiz. Si votre organisation n'évolue pas dans l'écosystème Wiz, Aikido vous évite d'avoir à acheter la plateforme globale.
Foire aux questions (FAQ)
1. Wiz Code est-il un outil de sécurité du code autonome ?
Non. Wiz Code est une extension de la plateforme de sécurité cloud (CNAPP) de Wiz. Il ne peut pas être acheté ou utilisé indépendamment de Wiz Cloud. Ses fonctionnalités de Security Graph et de corrélation ne fonctionnent que dans l'écosystème Wiz plus large, dont la tarification est généralement basée sur l'utilisation de l'infrastructure cloud plutôt que sur le nombre de licences développeur. Si vous recherchez une plateforme AppSec autonome axée uniquement sur les workflows développeur, des outils comme Aikido Security, Snyk ou GitHub Advanced Security pourraient être mieux adaptés.
2. Wiz Code inclut-il le DAST ou les tests de sécurité des API ?
Non. Wiz Code n'offre pas de DAST natif (Tests de sécurité des applications dynamiques) ni de fuzzing d’API. Les organisations qui ont besoin de détection de vulnérabilités en runtime, d'analyse authentifiée ou de tests de sécurité des API doivent intégrer des outils tiers. Des alternatives comme Aikido Security, Checkmarx (module complémentaire) et Veracode offrent des capacités DAST, tandis que la plupart des autres concurrents de Wiz Code se concentrent uniquement sur l'analyse statique (SAST/SCA).
3. Comment Wiz Code se compare-t-il à Aikido Security ?
Wiz Code est axé sur le cloud et ajoute des fonctionnalités légères de SAST, SCA, détection de secrets et analyse IaC à sa plateforme CNAPP. Cependant, il lui manque le DAST, l'analyse d’accessibilité, l'AutoFix natif aux PR et des intégrations axées sur les développeurs comme la protection pre-commit. Aikido Security offre une couverture plus large au sein d'une plateforme unique, incluant SAST, SCA, DAST, sécurité des API, IaC, conteneurs, CSPM, détection de secrets avec vérifications de l'état de vie, et triage et AutoFix alimentés par l'IA, tout en s'intégrant directement aux IDE, aux workflows de PR et aux pipelines CI/CD. Pour les équipes qui privilégient l'expérience développeur et la Sécurité Shift Left, Aikido est généralement l'option la plus robuste.
4. Pourquoi les équipes recherchent-elles des alternatives à Wiz Code ?
Les équipes recherchent souvent des alternatives à Wiz Code car :
- Wiz Code ne dispose pas de DAST natif ni de tests de sécurité des API
- Les faux positifs nécessitent un triage manuel
- L'AutoFix est limité et n'est pas natif aux PR dans de nombreuses configurations
- L'analyse des secrets ne détecte les fuites qu'en l'absence de validation de leur vivacité.
- La tarification dépend de la taille de l'infrastructure cloud, dépassant souvent les 100 000 $ par an.
Les organisations qui recherchent des workflows axés sur les développeurs, une priorisation par IA, une tarification transparente et une couverture complète du SDLC évaluent souvent des alternatives telles qu'Aikido Security, Snyk ou GitHub Advanced Security.


