

CodeRabbit regroupe dans un seul flux de travail les revues automatisées, les corrections et les tâches d’ PR. Greptile met l’accent sur l’analyse à l’échelle de l’ensemble du code, avec un niveau de détail personnalisable. Ces deux outils vont au-delà des lignes modifiées ; il ne s’agit donc pas simplement d’opposer les résumés à une revue contextuelle. Les différences utiles résident dans la manière dont vous contrôlez l’analyse, appliquez les normes de l’équipe et donnez suite aux résultats.
Aikido mérite d'être retenu lorsque les revues axées sur la sécurité et les vérifications de code testées à l'aide d'exemples constituent des priorités. Cette comparaison se concentre sur ces capacités de revue, et non sur l'ensemble des gammes de produits proposées par les éditeurs.
TL;DR
- Optez pour « CodeRabbit » si vous souhaitez que les résultats des revues soient transformés en commits ou en PR groupés ; les formules supérieures incluent en outre des tâches d’ PR-completion supplémentaires.
- Optez pour Greptile lorsque vous souhaitez effectuer une analyse plus approfondie des modifications complexes et transmettre les résultats à l'outil de codage que vos développeurs utilisent déjà.
- Pensez à « Aikido » lorsque le raisonnement en matière de sécurité des applications et les contrôles personnalisés, que vous pouvez valider à l'aide d'exemples de réussite et d'échec, occupent une place centrale dans votre processus de révision.
Ces recommandations s'inscrivent dans le cadre du processus de correction documenté surCodeRabbit , des niveaux de révision de Greptile, ainsi que du processus de révision et des règles personnalisées de Aikido, disponibles surPR .
Comparaison rapide : CodeRabbit vs Greptile vs Aikido Sécurité
Qu'est-ce que CodeRabbit ?
CodeRabbit est un outil de révision basé sur l'IA qui combine le contexte du code, l'analyse automatisée et les commentaires sous forme de dialogue dans les pull requests. Son intérêt réside également dans la capacité à mener à bien le travail généré par la révision : mise en œuvre des corrections, génération de tests et résolution des conflits d'merge , la disponibilité de ces fonctionnalités variant selon la formule choisie. Consultez les formules proposées et l'étendue des fonctionnalités.
Les points forts d'CodeRabbit
- Vérification du code associé. Les dépôts liés fournissent le contexte nécessaire pour les types partagés, les contrats d'API et les modifications en aval.
- Applique les corrections. La fonction « Autofix » peut mettre à jour la branche existante ou ouvrir une « PR » empilée distincte pour révision.
- Permet de finaliser l'PR. Les formules plus complètes incluent la génération de tests unitaires et la résolution des conflits d'merge.
La documentation relative aux dépôts multiples et le guide « Autofix » expliquent ces processus.
Les lacunes d'« CodeRabbit »
- Le plan d'entrée ne correspond pas à l'ensemble du processus. L'analyse de sécurité avancée et plusieurs tâches de finalisation nécessitent des niveaux supérieurs.
- Un nombre illimité de PR ne signifie pas un débit illimité. Les plafonds horaires par développeur restent applicables ; les révisions supplémentaires éligibles peuvent donner lieu à des frais d'utilisation.
Vérifiez les limites actuelles en fonction des périodes les plus chargées de votre équipe, et pas seulement en fonction du volume moyen d'PR s.
Qu'est-ce que Greptile ?
Greptile cartographie les relations au sein d'un référentiel afin d'analyser l'impact d'une pull request sur le code au-delà des modifications visibles dans le diff. Les équipes peuvent définir l'effort de révision requis, respecter leurs propres normes et intégrer les résultats dans un workflow existant de l'agent de codage.
Les points forts de Greptile
- Permet de configurer le niveau de détail de l'analyse. Les versions Base, Plus et Apex consacrent des ressources d'analyse différentes à chaque modification.
- Convient au développement basé sur des agents. Les développeurs peuvent envoyer des résultats individuels ou l'ensemble des résultats à leur agent de codage.
- Prend en charge les normes spécifiques aux dépôts. Les règles soumises au contrôle de version peuvent s'appliquer en cascade à travers les répertoires, ce qui est utile pour les monodépôts.
Consultez ses niveaux de révision, son processus de correction et ses normes personnalisées.
Les points faibles de Greptile
- Les analyses plus approfondies utilisent davantage de crédits. Le nombre de places ne détermine pas à lui seul le montant de la facture une fois que le forfait inclus est épuisé.
- La configuration comporte plusieurs niveaux. Les règles du référentiel et celles du tableau de bord sont distinctes ; la configuration du référentiel prévaut.
- Certaines options de déploiement nécessitent la version Enterprise. L'auto-hébergement et plusieurs intégrations de code gérées en autonomie ne sont pas inclus dans l'achat de licences Pro.
La page consacrée aux tarifs et le tableau des prestataires définissent ces limites.
Comparaison fonction par fonction
Contexte du code et niveau d'analyse
Ces deux outils vont au-delà du simple comparatif. La différence réside dans la manière dont vous orientez ce contexte et cette analyse.
CodeRabbitLe workflow de « dépôts liés » permet d'utiliser une branche spécifique ou d'ouvrir l'PR dans un dépôt connecté sur GitHub et GitLab. Cela s'avère important lorsqu'une modification du front-end dépend d'une mise à jour du back-end qui n'a pas encore été fusionnée : une révision par rapport à la branche par défaut pourrait ne pas tenir compte du contrat prévu.
Greptile construit un graphe regroupant les fonctions, les classes, les importations et les dépendances. Ses niveaux « Base », « Plus » et « Apex » permettent aux équipes de consacrer davantage d'efforts d'analyse aux modifications plus importantes ou plus risquées. Les niveaux supérieurs accordent davantage de temps à la révision pour mener des investigations approfondies, plutôt que de se contenter de demander un résumé plus long. Consultez l'annonce relative aux niveaux.
Privilégiez « CodeRabbit » lorsque la sélection explicite des branches associées est importante pour la coordination des versions. Privilégiez « Greptile » lorsque la répartition des efforts d’analyse en fonction du risque lié à l’ PR e est une exigence centrale. Aucune de ces deux distinctions, prise isolément, ne permet de déterminer quel outil détectera le plus de bogues valides dans votre base de code.
Normes de l'équipe et bruit lié aux révisions
Une personnalisation utile consiste à appliquer la règle adéquate au code concerné, et non à multiplier les commentaires.
CodeRabbit prend en charge les instructions basées sur des chemins d'accès, ce qui permet aux contrôleurs API de bénéficier de conseils axés sur l'autorisation tandis que les tests font l'objet de vérifications distinctes. Il prend également en charge les vérifications personnalisées de prémerge s sur les forfaits éligibles ; il ne se limite pas aux instructions informelles.
Greptile prend en charge les normes soumises à un contrôle de version, avec des règles de remplacement au niveau des répertoires. Des paramètres distincts concernant le niveau de rigueur et le type de commentaires permettent de contrôler les retours affichés. Cette séparation permet à une équipe de demander une analyse plus approfondie sans pour autant susciter davantage de commentaires sur le style.
Aikido ajoute une option utile pour les équipes qui évaluent des alternatives à l'CodeRabbit : définir des exemples conformes et non conformes, puis valider un contrôle personnalisé par rapport à ceux-ci avant son activation. La différence réside dans la manière dont vous testez la règle, et non dans le fait que les autres produits prennent ou non en charge les normes.
Dans le cadre d'un projet pilote, prévoyez une modification qui devrait déclencher votre règle et une autre qui ne devrait pas. Un évaluateur qui signale les deux n'a pas démontré une application pertinente de la règle.
Constatations en matière de sécurité et marche à suivre pour y remédier
Ces deux outils permettent d'effectuer des analyses de sécurité. Ils se distinguent par leur champ d'application et par la manière dont les problèmes identifiés sont corrigés.
CodeRabbit comprend des intégrations de linter et d'analyse statique, tandis que ses formules « Advanced » et « Enterprise » ajoutent des audits de sécurité et une surveillance dédiés. L'analyse de sécurité complète du code source est facturée séparément. Consultez les descriptions actuelles des formules.
Le contrôle de sécurité de Greptile combine des règles Opengrep, des vérifications des dépendances et une analyse par IA des chaînes d'exploitation potentielles. Il permet ainsi de détecter aussi bien les vulnérabilités liées aux dépendances que les défauts dans le code des applications.
Le processus de mise en œuvre est plus particulier. CodeRabbit Autofix peut générer un commit ou un « stacked PR », puis tenter de vérifier la compilation. Sa documentation précise que les modifications générées sont tout de même déployées si la vérification échoue ; il convient donc d’examiner le résultat plutôt que de considérer un correctif généré comme une compilation réussie.
La fonctionnalité « Fix with your Agent » de Greptile envoie le résultat de l'analyse, l'emplacement du problème et la correction suggérée à l'agent choisi par le développeur. Le choix porte sur un flux de correction intégré ou un transfert vers les outils existants, et non pas sur la décision de corriger ou non le problème.
Intégrations, déploiement et configuration
Vérifiez votre hébergeur de code avant de comparer les fonctionnalités avancées de révision.
CodeRabbit documentation sur GitHub, GitLab, Bitbucket et Azure DevOps dans son guide d'intégration des référentiels. La matrice des fournisseurs de Greptile répertorie GitHub Cloud, GitLab.com et Bitbucket Cloud, avec des options supplémentaires en gestion autonome dans la section « Enterprise ». Azure DevOps n'y figure pas.
Pour une équipe Azure DevOps, l’option « CodeRabbit » est donc la plus clairement documentée des deux. Pour les équipes GitHub ou GitLab, il convient de vérifier s’il s’agit bien de l’édition « cloud » ou de l’édition autogérée, plutôt que de partir du principe que le nom de la plateforme garantit la prise en charge.
La configuration est un travail de fond pour ces deux produits. Déterminez qui est chargé de gérer les liens vers les référentiels, les normes, les exclusions et les autorisations. Même un réviseur doté des compétences techniques nécessaires a besoin du code adéquat et de conseils pour évaluer une modification touchant plusieurs services.
Tarifs et maintenance
CodeRabbit Greptile et Aikido proposent tous deux des formules par licence, mais leurs limites d'utilisation diffèrent. Deep Review utilise des crédits par PR distincte, ce qui ne reflète pas entièrement le coût de ses autres fonctionnalités liées aux avis.
CodeRabbit Team coûte 60 $ par développeur et par mois, ou 48 $ par mois en cas de facturation annuelle. Les niveaux d'analyse plus approfondis de Greptile épuisent plus rapidement les crédits inclus. Consultez les formules d'CodeRabbit s et les tarifs de Greptile.
Exemple : 20 développeurs et 300 révisions par mois. Avec une facturation mensuelle, « CodeRabbit Essentials » coûte 600 $, à condition que les limites incluses soient respectées. « Greptile Pro » coûte également 600 $ ; les 300 révisions « Base » sont comprises dans les 1 000 crédits inclus si l'utilisation reste dans les limites des quotas par licence applicables. « Aikido » consomme 300 crédits, soit l'équivalent de 300 $ de solde de portefeuille, pour 300 PR distincts avant l'utilisation des crédits gratuits.
Il s'agit de produits différents ; il ne s'agit pas d'une offre promotionnelle proposant des économies équivalentes. Le seuil d'achat minimum de 500 crédits sur Aikido implique que le montant versé en espèces peut dépasser le nombre de crédits utilisés au cours du mois. Les soldes existants du portefeuille, les abonnements à la plateforme, l'accès à Code Quality et les droits à AutoFix doivent être pris en compte séparément. La documentation relative au portefeuille explique le fonctionnement du modèle de crédits.
Pour un accès gratuit, CodeRabbit propose des résumés « PR » et une analyse locale limitée, ainsi que des avantages spécifiques à l’open source. Greptile Starter comprend un développeur actif et 50 crédits mensuels. Le forfait «Developer» de Aikido ne comprend pas de crédits gratuits pour l’analyse approfondie («Deep Review»). Consultez les limites deCodeRabbit , les forfaits Greptile et les règles associées du portefeuille Aikido .
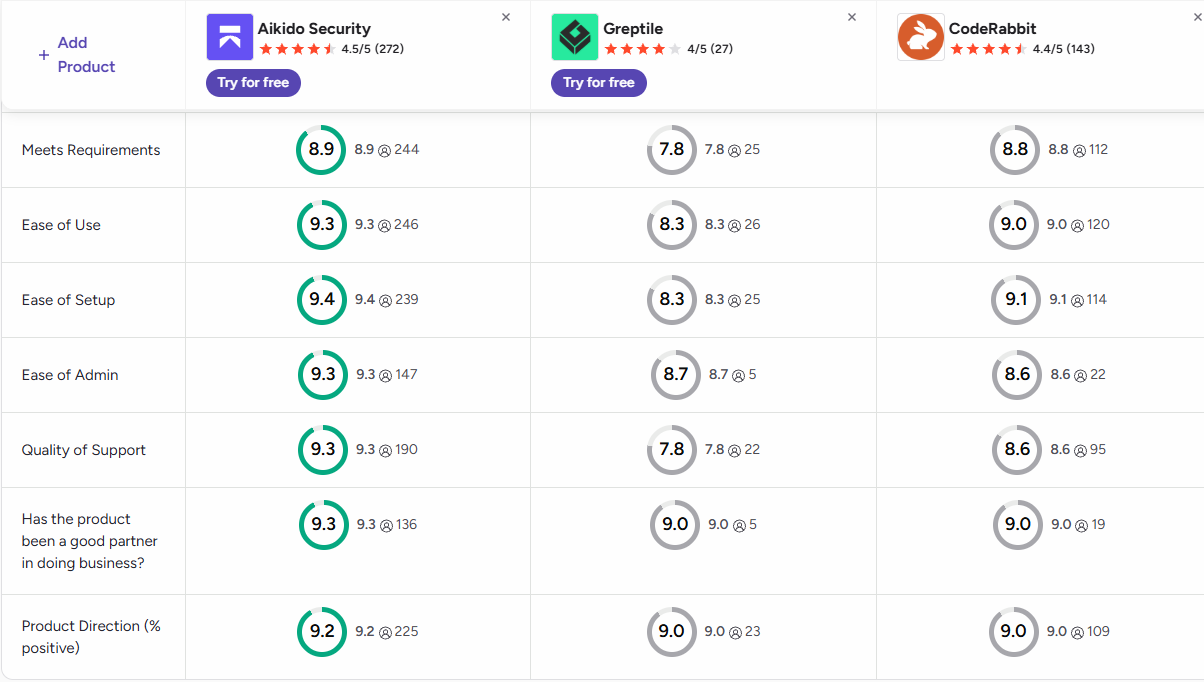
Aikido Sécurité : pour les évaluations sensibles en matière de sécurité et les normes vérifiables
Aikido associe une analyse axée sur la sécurité ( PR ) à des vérifications adaptées au code de votre équipe. Pour les équipes qui comparent Aikido à CodeRabbit ou Aikido à Greptile, ces deux workflows de révision sont particulièrement pertinents.
Examiner les hypothèses en matière de sécurité tout au long du processus de changement
AikidoLe réviseur de « PR » s'appuie sur la structure du code source, les dépôts concernés, les résultats de l'analyse statique et les commentaires d'PR s pour évaluer les implications en matière de sécurité et de fonctionnalité.
Exemple illustratif : une fonction d'exportation interne part du principe que son appelant a déjà vérifié les droits d'accès au compte. Un nouveau point de terminaison public l'appelle. L'analyse doit retracer ensemble l'appelant, la vérification d'autorisation et l'accès aux données, et ne pas se contenter d'inspecter la fonction modifiée à la recherche d'un schéma dangereux.
CodeRabbit propose des analyses contextuelles et des évaluations de sécurité ; Greptile associe l'analyse contextuelle à des contrôles de sécurité. Il convient de privilégier Aikido lorsque cette enquête de sécurité constitue la tâche principale, en particulier lorsque les discussions issues de l'examen et les résultats des analyses existantes doivent éclairer l'évaluation. C'est une raison de tester son approche, et non la preuve d'une supériorité universelle en matière de précision.
Testez vos normes techniques avant de les rendre obligatoires
AikidoLes règles de code personnalisées vous permettent de définir une exigence, de fournir des exemples de cas réussis et échoués, puis de valider la vérification avant de l'activer pour les nouvelles demandes de pull.
Par exemple, une équipe pourrait exiger que les gestionnaires de données clients appellent un wrapper approuvé au niveau du tenant, puis tester un gestionnaire conforme et une méthode de contournement. Il s'agit d'une configuration à titre d'exemple, et non d'un résultat de détection mesuré.
CodeRabbit prend en charge les instructions et les vérifications préalables à l’merge ; Greptile prend en charge les normes de référentiels et les PR de test. L’attrait de Aikido réside dans l’étape explicite de validation par exemple lors de la rédaction des règles. Il convient aux équipes qui souhaitent examiner le comportement d’une vérification avant de la déployer. Cette fonctionnalité relève de la qualité du code et ne se limite pas à l’achat de crédits Deep Review.
Optez pour CodeRabbit pour les tâches de finalisation de l'PR, ou pour Greptile pour une analyse personnalisable et le transfert vers des agents. Privilégiez Aikido lorsque le raisonnement en matière de sécurité et des normes vérifiables définissent les critères d'une révision réussie. Évaluez la révision « PR » d’ Aikido sur une modification sensible en matière de sécurité issue de votre propre référentiel.
Foire aux questions
CodeRabbit et Greptile peuvent-ils analyser plusieurs dépôts à la fois ?
Ces deux outils gèrent le contexte inter-référentiels. CodeRabbit vous permet de sélectionner une branche liée ou d’ouvrir PR sur les hôtes pris en charge ; Greptile permet de configurer le contexte inter-référentiels. Vérifiez les autorisations et les versions des référentiels qui fournissent le contexte avant de tester des modifications coordonnées. Consultez le guide de configuration disponible à l’adresseCodeRabbit.
Les tests d'exécution de Greptile sont-ils identiques à ceux de l'code review e en IA ?
Non. L'analyse du code permet d'identifier les raisons d'une modification ; les tests d'exécution permettent de la mettre en œuvre. Greptile présente T-Rex comme une version bêta : cet outil génère des tests ciblés, les exécute dans un environnement isolé et joint des preuves à ses conclusions. Évaluez sa disponibilité, ses exigences en matière d'environnement et ses tarifs indépendamment d'une révision classique. Consultez sa documentation relative à la validation en temps réel.




