
13 novembre 2026
Le « flux d’informations sur les paquets logiciels malveillants (renseignement sur les menaces ) » couvre un large éventail de domaines, allant des listes noires d’indicateurs de compromission (IOC) réseau au suivi du dark web. Avec l’essor récent de l’ attaques de la chaîne d’approvisionnement, ce terme désigne de plus en plus souvent les renseignements sur les paquets open source, le segment abordé dans cet article. Ces attaques se sont produites presque chaque semaine en 2026, notamment la compromission en août de « keyv », une bibliothèque de mise en cache enregistrant environ 127 millions de téléchargements hebdomadaires. Au deuxième trimestre 2026, Aikido Intel a confirmé l’existence de 19 500 paquets malveillants.
Les outils de détection par correspondance CVE ne repéreront pas ce problème. Les logiciels malveillants se voient rarement attribuer un identifiant CVE, car ceux-ci sont destinés aux vulnérabilités des logiciels légitimes, et les paquets malveillants sont généralement retirés en quelques heures, souvent avant même que les avis de sécurité publics ne soient publiés. Les bases de données publiques sur les vulnérabilités peinent elles aussi à faire face à l'afflux de vulnérabilités, et depuis avril 2026, la National Vulnerability Database n'analyse en profondeur que les CVE les plus critiques.
En l'absence de source publique capable de suivre le rythme, les entreprises et les organisations ont pris le relais pour combler ce vide et détecter les menaces dès leur apparition. Les flux ci-dessous se distinguent principalement par leur capacité à détecter une menace le plus tôt possible et à la bloquer dès son installation.
Dans cet article, nous comparons :
- Aikido Intel : Idéal pour une alerte précoce sur les paquets malveillants et les vulnérabilités non divulguées dans 20 écosystèmes
- Socket Threat Feed : Idéal pour les équipes qui s'intéressent au comportement des paquets au niveau de la PR et de l'installation
- Snyk Security Database : Idéal pour les équipes déjà standardisées sur Snyk qui souhaitent intégrer le renseignement sur les vulnérabilités dans leurs scanners existants
- OSV.dev : Idéal comme référence gratuite pour les vulnérabilités divulguées et les logiciels malveillants signalés
- Spectra Intelligence (ReversingLabs) : Idéal pour les équipes soumises à des réglementations qui ont besoin d'une analyse forensique approfondie des binaires et des artéfacts
{{cta}}
Quels flux de renseignement sur les menaces devriez-vous retenir ?
Si vous avez besoin d'une alerte précoce sur les paquets open source malveillants
- Aikido Intel : Analyse et suit à la fois les logiciels malveillants et les vulnérabilités non divulguées dans de nombreux écosystèmes, et publie un flux ouvert incluant l'analyse comportementale des paquets
- Socket Threat Feed : Analyse comportementale des actions d'un paquet
Si vous souhaitez intégrer du renseignement sur les vulnérabilités open source dans votre workflow de développement et d'AppSec
- Aikido Intel : Détecte les vulnérabilités pré-CVE et non divulguées ainsi que les logiciels malveillants dans un flux unique, accessible via une API et le blocage à l'installation de Safe Chain
- Snyk Security Database : Propose une base de données de bulletins de sécurité mature et étroitement intégrée à sa plateforme
Si vous recherchez un flux gratuit pour démarrer, exploitable par machine
- Aikido Intel : Flux de renseignement sur les menaces de la chaîne d’approvisionnement open source
- OSV.dev : Regroupe gratuitement les vulnérabilités OSS connues, mais repose sur les CVE et la détection intervient après la divulgation
Si vous devez examiner des binaires et des artéfacts tiers
- Spectra Intelligence (ReversingLabs) : Réputation de fichiers et analyse de logiciels malveillants issues d'un vaste corpus d'échantillons, utile pour les binaires et les logiciels de fournisseurs
Là où les flux de renseignement sur les menaces s'avèrent souvent insuffisants
- La plupart des flux s'appuient sur les données CVE, si bien qu'un paquet vulnérable n'est signalé qu'une fois qu'il a été divulgué et qu'un identifiant lui a été attribué. À ce stade, la version malveillante est déjà active depuis des heures ou des jours.
- Les données publiques sous-tendant de nombreux flux s'appauvrissent : depuis avril 2026, le NIST n'enrichit plus pleinement la plupart des CVE dans la NVD, de sorte que tout flux qui la réplique hérite d'entrées sans score de sévérité ni données sur les versions affectées. Un flux n'est aussi performant que la source qu'il consulte, et les principales sources publiques ne parviennent plus à suivre le volume.
- Les logiciels malveillants et les vulnérabilités sont des problèmes distincts, et de nombreux flux ne gèrent bien qu'un seul de ces aspects. Un scanner de vulnérabilités qui recherche des failles dans du code légitime ne signalera pas un paquet compromis qui tente actuellement de dérober votre jeton npm.
- La couverture a tendance à s'arrêter aux principaux registres de paquets, ce qui laisse de côté les GitHub Actions et les marchés d'extensions, alors même que les attaquants y déploient activement des logiciels malveillants.
- Les flux d'alertes uniquement vous informent d'un problème une fois que le paquet est déjà intégré à votre build. En l'absence de mise en application au moment de l'installation, la découverte arrive trop tard pour y remédier.
- Les informations sont souvent enfermées dans la propre plateforme du fournisseur, ce qui vous empêche de les intégrer aux outils ou aux agents IA que vous utilisez déjà.
Principaux flux de renseignement sur les menaces
Aikido Intel
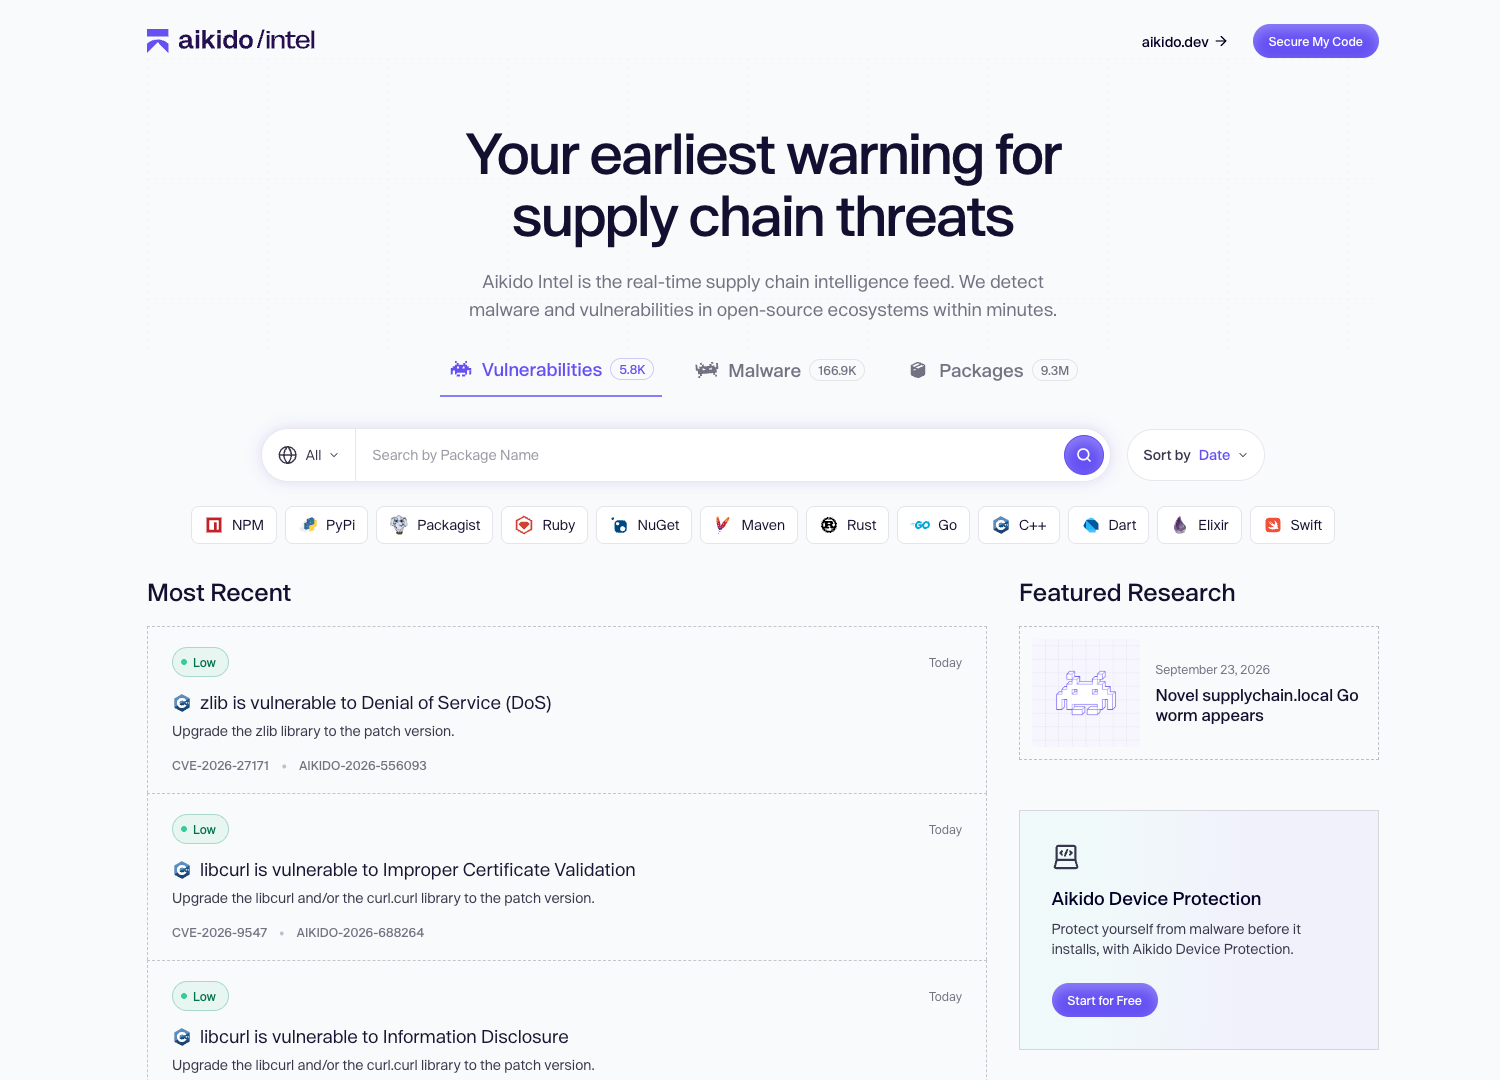
Ce qu'il fait : Aikido Intel est un flux ouvert en temps réel qui suit les logiciels malveillants et les vulnérabilités non divulguées dans plus de quatre millions de packages open source répartis sur 20 écosystèmes. Ceux-ci incluent npm, PyPI, Maven et Go, ainsi que les places de marché GitHub Actions, VS Code et d'extensions de navigateur, et les plugins WordPress.
Pourquoi il se démarque : Aikido Intel analyse ce que fait le code des packages. Les nouveaux packages sont déobfusqués et vérifiés par rapport aux règles Opengrep et YARA-X. Les packages npm sont également exécutés dans une sandbox. L'intelligence artificielle suit le comportement à travers les fichiers, et tout ce qu'elle ne peut pas écarter comme sûr est envoyé aux chercheurs en sécurité d'Aikido, qui prennent la décision finale manuellement. Cette équipe rédige les règles de détection et surveille le pipeline 24h/24 et 7j/7 depuis trois continents. Intel a détecté s1ngularity/nx et les deux vagues de Shai-Hulud de manière précoce, et pendant la seconde vague, le chercheur en sécurité principal Charlie Eriksen a publié la liste de plus de 400 packages npm infectés que d'autres équipes de recherche ont utilisée pour corroborer leurs propres conclusions. Le travail de l'équipe est régulièrement cité par KrebsOnSecurity. Packagist bloque les téléchargements Composer signalés par le flux. Le rapport AppSec 2026 de Latio a distingué son travail sur les vulnérabilités avant divulgation.
Pour les vulnérabilités, Intel lit les journaux des modifications (changelogs) des packages open source afin de repérer les correctifs de sécurité que les mainteneurs publient silencieusement, et les diffuse avec des identifiants Aikido même lorsqu'aucun CVE ne suit. En plus d'enrichir les vulnérabilités, Intel envoie les résultats pertinents au pipeline de création de correctifs pour alimenter Aikido Libraries. Les clients d'Aikido reçoivent le correctif sous la forme d'une variante corrigée et compatible de la même version de package, sans même avoir à consulter eux-mêmes le flux de vulnérabilités. Chaque vulnérabilité non divulguée est examinée et validée par l'un des ingénieurs en sécurité d'Aikido avant d'être publiée avec un ID de vulnérabilité Aikido et un score de sévérité.
Intel alimente également Safe Chain, qui assure le blocage gratuit lors de l'installation, ainsi que Device Protection, qui applique ce blocage sur les machines des développeurs et l'étend aux extensions d'IDE et de navigateur.
Ce qu'il faut savoir : La navigation et la recherche sont gratuites sur intel.aikido.dev, et les équipes qui souhaitent exploiter les données peuvent obtenir une licence pour l'ensemble de la base de données via l'API commerciale. La couverture se limite à la chaîne d’approvisionnement open source, de sorte que le flux n'inclut pas d'indicateurs de compromission (IOC) réseau ni d'attribution d'adversaires.
Socket Threat Feed
Ce qu'il fait : Un flux commercial de paquets malveillants et suspects, détectés grâce à l'analyse par Socket des registres open source tels que npm, PyPI, Maven et Go.
Pourquoi il se démarque : Socket analyse le comportement du code des paquets. Il signale les scripts d'installation, les appels réseau, l'accès au système de fichiers, l'obfuscation et l'exécution de commandes shell. Cette approche comportementale permet de détecter les typosquattings et les comptes de mainteneurs compromis avant même qu'ils ne reçoivent de CVE. Les résultats sont également transmis à l'application GitHub, au CLI et au pare-feu de dépendances de Socket.
Ce qu'il faut savoir : Ce flux fait partie de l'offre entreprise de Socket, de sorte que la plupart des petites équipes le découvrent via le produit sans jamais manipuler l'API brute. Il se concentre sur les comportements malveillants, ce qui laisse une couverture moindre pour les vulnérabilités non divulguées dans les paquets légitimes. L'IA de Socket signale un paquet dès que ses signaux comportementaux se déclenchent, et une révision humaine intervient après la publication de cette étiquette. Ce mode opératoire permet d'émettre des alertes rapidement, mais cela signifie aussi que des paquets légitimes sont parfois signalés à tort, obligeant leurs mainteneurs à contester l'étiquette avant qu'elle ne soit levée.
Base de données de sécurité Snyk
Ce qu'il fait : La base de données de vulnérabilités gérée par Snyk couvre les paquets open source dans les principaux écosystèmes, ainsi que les images de conteneurs de base. Le public peut la consulter sur security.snyk.io.
Pourquoi il se démarque : L'équipe de recherche de Snyk ajoute des avis allant au-delà de la NVD, incluant des problèmes issus de ses propres recherches. Chaque entrée est enrichie d'informations sur la sévérité, la maturité des exploits et des conseils de correction, tels que la version minimale sécurisée. Ce contexte alimente la priorisation de Snyk et les pull requests de mise à niveau automatisées.
Ce qu'il faut savoir : Cette base de données est conçue pour alimenter la plateforme de Snyk, et l'accès programmatique est généralement inclus avec une licence Snyk plutôt que sous forme de flux indépendant. Axée sur les vulnérabilités, sa couverture des paquets malveillants est plus restreinte que celle des flux spécialisés dans les logiciels malveillants. Les équipes n'utilisant pas Snyk en tirent un intérêt limité au-delà du site public.
OSV.dev
Ce qu'il fait : Une API et base de données de vulnérabilités gratuite, gérée par Google. Elle regroupe les avis provenant de GitHub Security Advisories, PyPA, RustSec, Go et de nombreuses distributions Linux dans le schéma ouvert OSV.
Pourquoi il se démarque : Le schéma associe les vulnérabilités à des versions de paquets et des plages de commits exactes, ce qui réduit les faux positifs par rapport à une mise en correspondance basée sur les CPE. Il est facile à interroger dans les pipelines CI et s'associe à l'outil open source OSV-Scanner. Il intègre également des rapports de paquets malveillants issus du projet OpenSSF Malicious Packages.
Ce qu'il faut savoir : OSV étant un agrégateur, il se limite aux informations publiées par les sources en amont ; sa couverture et sa réactivité dépendent de la divulgation des failles. Il ne dispose pas d'équipe de recherche interne, ne fournit pas de conseils de correction et n'offre aucun SLA. Il constitue une solide base gratuite sur laquelle superposer d'autres flux, mais non une source d'alerte précoce.
Spectra Intelligence (ReversingLabs)
Ce qu'il fait : Le service commercial de renseignement sur les menaces de ReversingLabs. Il fournit des données sur la réputation des fichiers, la classification des programmes malveillants et des indicateurs issus d'un corpus de dizaines de milliards de fichiers analysés, transmis via des API et des flux.
Pourquoi il se démarque : Son analyse statique décompresse les binaires, les programmes d'installation, les archives et les documents pour classer les menaces sans les exécuter. Cela permet d'obtenir des verdicts sur des artefacts que les flux au niveau des paquets ne voient jamais. Les équipes de SOC l'utilisent pour enrichir leurs workflows SIEM, SOAR et TIP avec des hachages de fichiers, des indicateurs réseau et des noms de menaces.
Ce qu'il faut savoir : Il est conçu pour les équipes de SOC et d'analyse de logiciels malveillants plutôt que pour les workflows des développeurs, et la tarification est exclusivement réservée aux entreprises. ReversingLabs propose son analyse de la chaîne d’approvisionnement logicielle de manière distincte, au sein de Spectra Assure. Prévoyez des efforts d'intégration pour exploiter pleinement les données au-delà de la simple recherche de hachages.
Comment choisir un flux de renseignement sur les menaces
- Définissez le périmètre à couvrir : Les flux de logiciels malveillants détectent les paquets conçus pour vous attaquer. Les flux de vulnérabilités identifient les failles dans du code légitime. Certains flux font l'un ou l'autre, d'autres font les deux, et la plupart des équipes ont besoin des deux.
- Déterminez si vous avez besoin de signaux préalables à la divulgation : Une base de données de problèmes connus ne vous informe des vulnérabilités qu'après leur signalement par un tiers. De nombreux mainteneurs corrigent des failles de sécurité sans les divulguer. Si vous souhaitez en être informé, vous avez besoin d'un flux qui analyse les modifications du code, et non d'un système qui attend la publication de CVE.
- Vérifiez la couverture des écosystèmes au-delà des registres de paquets : npm et PyPI captent l'essentiel de l'attention, mais les attaquants ciblent également les extensions d'IDE, les extensions de navigateur et GitHub Actions. Un flux qui se limite aux registres laisse de côté des surfaces d'attaque bien réelles.
- Comparez les solutions gratuites et payantes : Les flux gratuits suffisent pour des consultations de référence et une base de référence. L'accès payant devient crucial lorsque vous avez besoin d'une utilisation programmatique à grande échelle, de SLA ou de données injectées dans vos propres outils. Déterminez si vous avez besoin d'une API ou simplement d'un flux consultable.
- Prenez en compte la vitesse et le taux de faux positifs : Les attaques de la chaîne d'approvisionnement se déroulent en quelques heures, la rapidité de détection est donc la mesure essentielle. Un flux rapide qui submerge votre équipe de faux positifs est simplement ignoré, vérifiez donc la manière dont les résultats sont validés.
- Vérifiez comment l'application des règles est effectuée : Certains outils ne protègent que les installations qui passent par un wrapper ou une commande spécifique. Les développeurs peuvent contourner le wrapper, exécuter un autre gestionnaire de paquets ou procéder à l'installation depuis une machine où il n'est pas configuré. L'application des règles directement sur l'appareil couvre chaque installation, quel que soit son mode d'exécution.
- Vérifiez si le flux vous aide à corriger ce qu'il découvre : Une découverte laisse toujours à quelqu'un la charge de mettre à niveau le paquet et de gérer les dépendances transitives. Certains outils s'arrêtent à l'alerte, tandis que d'autres vous fournissent la correction. Aikido Libraries, par exemple, rétroporte des correctifs de sécurité dans la version que vous avez épinglée et livre un fichier de verrouillage propre sous forme de merge request, y compris pour les dépendances en fin de vie qui ne peuvent pas être mises à niveau.
Conclusion
Les flux de renseignement sur les menaces open source suivent les paquets malveillants et vulnérables dès leur publication, offrant aux équipes un moyen de signaler ou de bloquer les dépendances à risque. À ce titre, Aikido Intel constitue le système d'alerte précoce le plus puissant de cette liste :
- Il figure fréquemment parmi les premiers à détecter une attaque de la chaîne d'approvisionnement, généralement quelques minutes seulement après la mise en ligne d'une version malveillante.
- Il suit les logiciels malveillants et les vulnérabilités pré-CVE au sein d'un même flux.
- La base de données complète est disponible sous licence via une API commerciale.
- Elle alimente Safe Chain pour le blocage gratuit au moment de l'installation et Device Protection pour l'application des règles sur chaque machine de développeur.
- Il alimente Aikido Libraries, de sorte que les paquets présentant des vulnérabilités découvertes reçoivent des versions corrigées en un jour. Pin & Protect veille à ce que votre infrastructure dispose toujours des correctifs les plus récents dans la version de paquet que vous préférez utiliser.
{{walkthrough}}