

Acunetix est une solution DAST pour les applications web et les API maintenue par Invicti. Elle exécute des vérifications prédéfinies sur les endpoints découverts et compare les réponses à des signatures connues pour signaler les classes de vulnérabilités standard et les composants obsolètes.
Mais la plupart des équipes qui se tournent vers Acunetix aujourd'hui demandent des fonctionnalités pour lesquelles il n'a pas été conçu. Les solutions DAST modernes intègrent la surveillance continue de la surface d’attaque et la découverte automatique d’API à partir du trafic en direct, des capacités qu'Acunetix ne possède pas ou qui sont réservées aux niveaux d'entreprise d'Invicti. Et avec la disponibilité du pentest moderne, le DAST ne suffit plus. Un pentest est une simulation d’attaque contextuelle, évaluant comment les permissions et les workflows interagissent dans des conditions réelles. Et lorsqu'un audit SOC 2 ou ISO 27001 est prévu, les équipes ont besoin de rapports de pentest conformes aux exigences d'audit.
Les outils ci-dessous sont classés en fonction de leur performance par rapport à Acunetix pour les équipes qui ont besoin d'une couverture de pentest réelle en complément de leur DAST.
TL;DR
Aikido Security est l'alternative la plus robuste à Acunetix pour les équipes qui recherchent le DAST et le pentest IA continu. Le DAST de niveau entreprise d'Aikido effectue des tests authentifiés, la découverte d’API via le trafic en direct et la surveillance de la surface d’attaque, tandis que son pentest IA envoie des centaines d'agents autonomes pour analyser la logique métier, enchaîner les découvertes et produire des rapports SOC 2 et ISO 27001 prêts pour l'audit le jour même. Burp Suite, StackHawk, Invicti et Rapid7 complètent la liste pour les équipes ayant des besoins plus spécifiques en matière de tests manuels, de DAST natif CI ou d'engagements de plateforme existants.
Quels problèmes Acunetix vise-t-il à résoudre
L'argument d'Acunetix est le DAST automatisé pour les équipes qui ont besoin de vérifier leurs applications web et leurs API à la recherche de classes de vulnérabilités courantes, et il fait ce travail assez bien. Il dispose d'une vaste base de données de vulnérabilités qui couvre les classes standard du Top 10 OWASP. Le scanning basé sur des preuves pour certaines catégories comme les injections SQL (SQLi) et certaines failles XSS réduit les faux positifs sur ces découvertes. Et il offre une couverture sur les principaux protocoles API, avec les tests les plus approfondis sur REST et SOAP.
Mais les capacités de l'outil sont entravées par les limitations inhérentes au DAST. Acunetix produit un rapport de type liste de contrôle. Il ne raisonne pas sur le comportement attendu de votre application, et il n'enchaîne pas les découvertes en chemins d'attaque.
Idéal pour : Les petites et moyennes entreprises qui ont besoin d'un DAST automatisé et ne nécessitent pas de tests pour des workflows logiques complexes ou de pentest de niveau conformité.
Pourquoi les équipes recherchent des alternatives à Acunetix
Un rapport DAST n'est pas un pentest
Par endroits, Acunetix se présente comme un « logiciel de test d'intrusion automatisé ». Leur propre page produit le définit comme un scanner de vulnérabilités et admet que les outils automatisés ne peuvent pas entièrement remplacer le jugement humain pour les failles de logique métier. « Automatisé » signifie ici une automatisation basée sur des règles, et non un raisonnement autonome.
Cela signifie que des éléments tels que les autorisations brisées, les chemins d'attaque en chaîne, les IDOR, l'accès aux données inter-locataires et l'escalade de privilèges via des workflows légitimes sont invisibles pour le DAST car le DAST ne comprend pas ce que votre application est censée faire. Il envoie des charges utiles aux endpoints et évalue les réponses.
Pour la conformité, cette lacune devient un obstacle. SOC 2 Type II, ISO 27001 et PCI DSS exigent tous des preuves de tests d'intrusion. Remettre un rapport DAST en le qualifiant de pentest est le genre de chose qui ressort lors d'une constatation d'audit.
La mise à l'échelle est un défi
Un portefeuille de 10 applications dans Acunetix peut facilement se transformer en 30 à 50 FQDN sous licence, car les sous-domaines consomment des emplacements de licence distincts, quelle que soit la base de code partagée, et chaque FQDN nécessite sa propre authentification, son profil de scan et sa configuration d'agent. La documentation d'Acunetix confirme que des sous-domaines comme api.example.com et app.example.com comptent comme deux cibles. Les équipes gérant des sous-domaines de développement (dev), de staging, de QA et de production (prod) le ressentent immédiatement.
Positionné dans la stack Invicti
Acunetix est le produit d'entrée de gamme dans le portefeuille d'Invicti. Les capacités plus avancées (ASPM, RBAC multi-équipes, corrélation DAST-SAST avancée, Network Traffic Analyzer et découverte d’API automatique) résident chez Invicti et sont réservées aux niveaux supérieurs. Les équipes qui dépassent les capacités d'Acunetix n'obtiennent pas de chemin de mise à niveau naturel au sein du même produit. Elles sont orientées vers une ligne de produits différente avec une tarification et des discussions d'approvisionnement différentes.
Ce qu'il faut rechercher dans une alternative à Acunetix
La barre a été relevée. Un remplacement moderne devrait inclure :
- Pentest IA : Des agents autonomes qui analysent le comportement des applications, enchaînent les exploits et produisent des résultats validés avec des preuves de concept fonctionnelles.
{{pentest}}
- Évolutivité sans friction par FQDN : Pas de consommation de licence punitive pour chaque sous-domaine.
- Découverte automatique d’API à partir du trafic en direct ou du code : Vous ne pouvez pas tester les endpoints dont vous ignorez l'existence.
- Couverture au-delà du DAST : SAST, SCA, analyse d’images de conteneurs, posture cloud et tests d'API sur la même plateforme, afin que les résultats puissent être facilement corrélés.
Meilleures alternatives à Acunetix
Aikido Security
Aikido Security est la meilleure alternative à Acunetix pour les équipes qui recherchent des capacités de niveau entreprise.
Spécifiquement en ce qui concerne le DAST, Aikido Security couvre ce qu'Acunetix propose et ajoute des capacités qu'Acunetix omet :
- Surveillance continue de la surface d’attaque qui découvre les sous-domaines, les actifs exposés et les infrastructures oubliées sans les ajouter à un décompte de licences
- Découverte automatique d’API à partir du trafic en direct, afin que vous puissiez tester des endpoints que vous n'avez jamais documentés
Ensuite, il va au-delà du DAST avec le pentest IA.
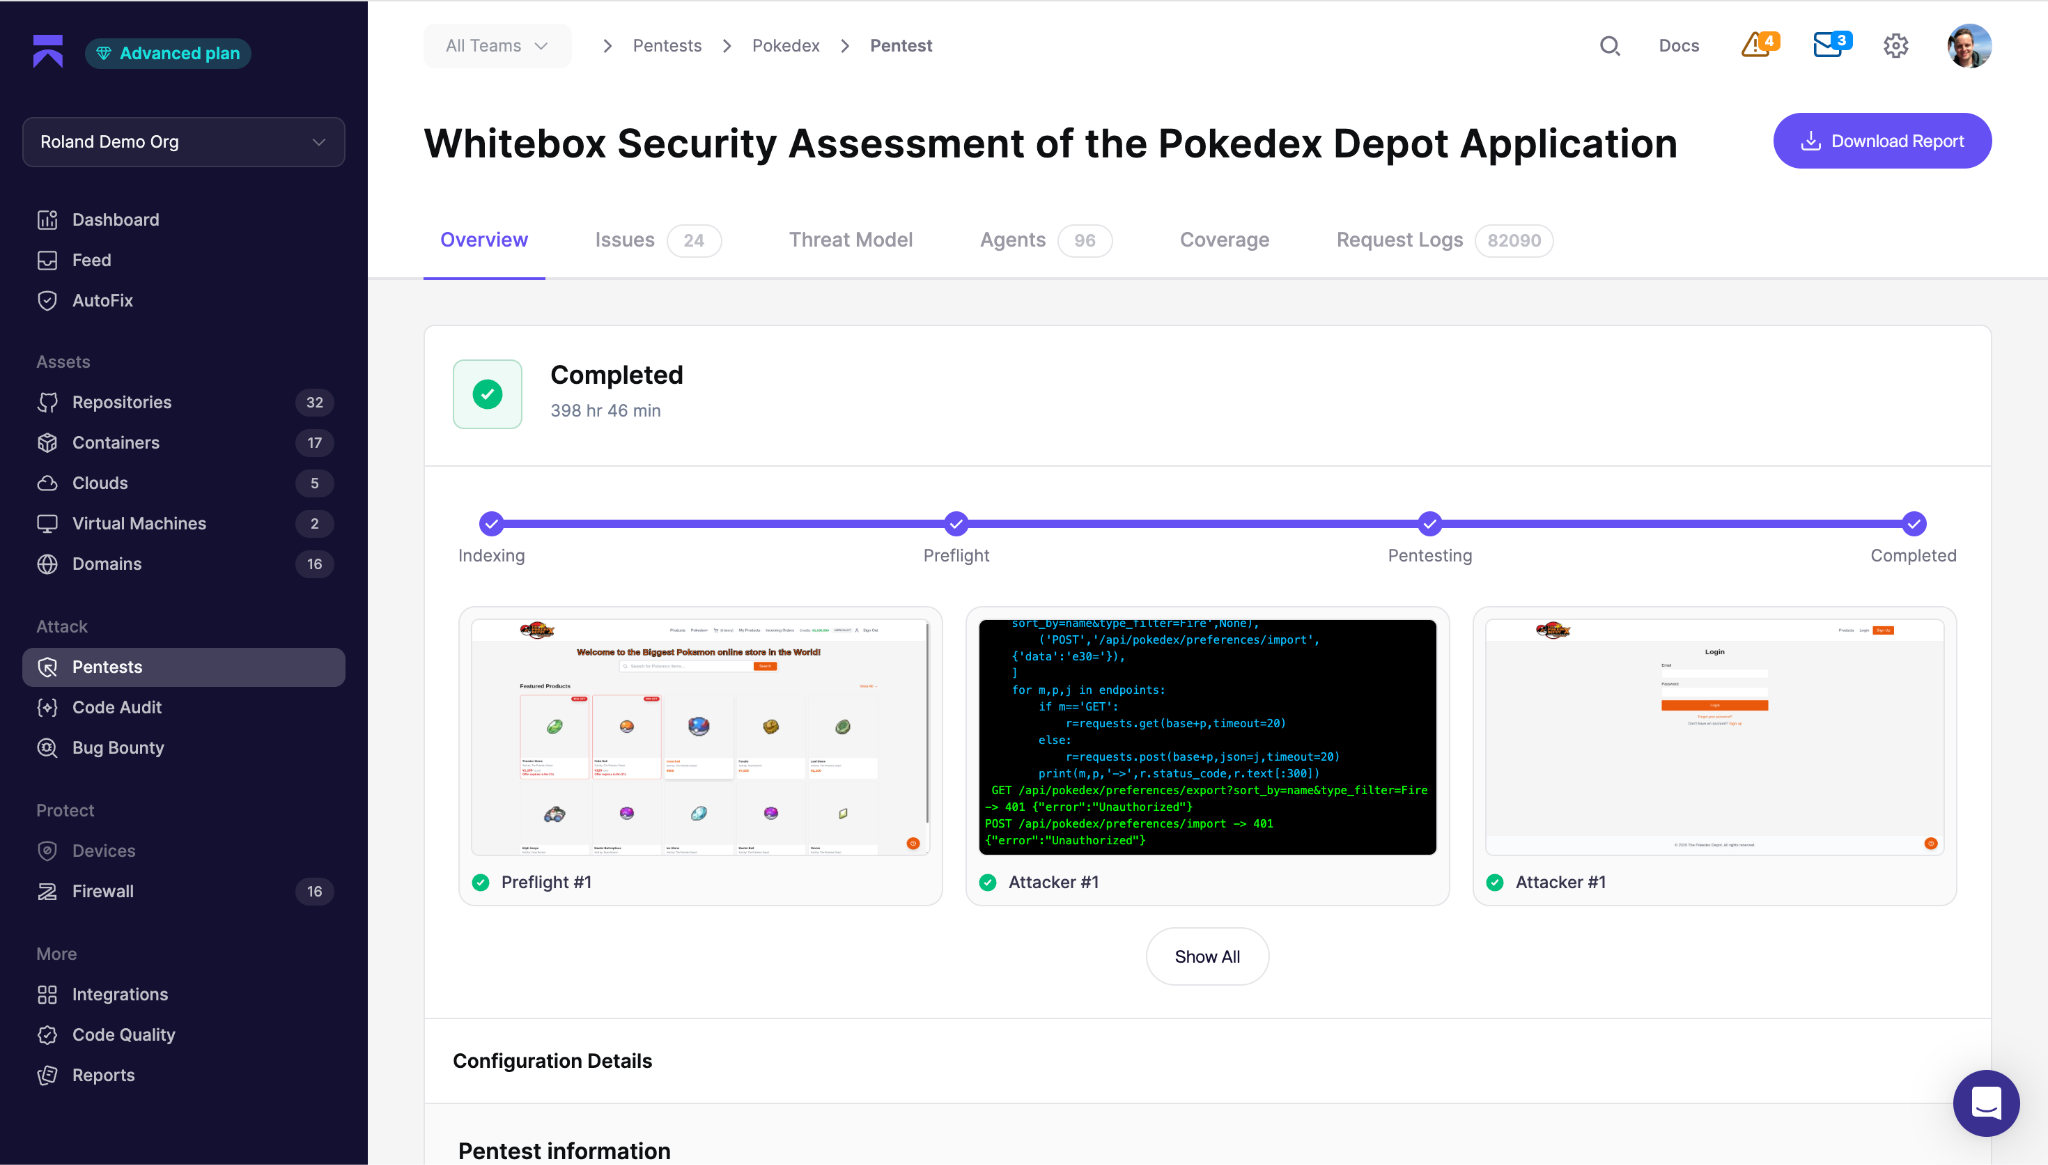
Le DAST teste votre application de l'extérieur et rend compte de ce qu'il peut identifier par correspondance de motifs. Le pentest IA fait quelque chose de structurellement différent. Aikido Attack déploie des centaines d'agents IA autonomes qui se comportent comme de véritables pentesters, cartographiant votre surface d'attaque et raisonnant sur le fonctionnement prévu de votre application. Les agents exploitent les failles pour prouver un impact réel et valident chaque découverte avec une preuve de concept fonctionnelle. Des agents distincts ré-exploitent chaque découverte pour confirmer sa réalité, ce qui élimine la charge de triage des faux positifs qui peut rendre les rapports de pentest difficiles à gérer.
Essentiel pour la conformité, Aikido produit des rapports de pentest SOC 2 et ISO 27001 de qualité audit en quelques heures plutôt qu'en plusieurs semaines. Des retests sont inclus jusqu'à 90 jours après les corrections, y compris la découverte de contournements pour vos correctifs de bugs.
Une autre différence majeure est le périmètre. Acunetix vous indique ce qui ne va pas avec l'application en cours d'exécution. Aikido vous le dit aussi, et intègre également le SAST pour détecter les problèmes dans le code source qui n'atteignent jamais l'exécution, le SCA avec analyse d’accessibilité pour vous indiquer quelles dépendances vulnérables sont réellement importantes, l'analyse d’images de conteneurs pour signaler les CVEs avant le déploiement, et la détection de malwares pour repérer les éléments qui apparaissent dans npm du jour au lendemain. Les correctifs passent par AutoFix, qui ouvre la PR pour vous. Les résultats sont acheminés vers Jira, Slack, ou tout autre outil que votre équipe utilise déjà.
Idéal pour : Les équipes qui ont besoin d'une couverture de pentest de niveau entreprise ainsi que d'un DAST de niveau entreprise qui couvre ce qu'Acunetix propose et plus encore.
{{walkthrough}}
Burp Suite
Un outil de test manuel bien connu. Burp Suite Professional offre un proxy d'interception, Burp Scanner et un vaste écosystème d'extensions. Sa force réside dans la flexibilité du pentest manuel. Si vous avez un ingénieur de sécurité expérimenté, Burp est l'outil qu'il privilégiera.
Sa limitation est qu'il est conçu pour des praticiens individuels plutôt que pour des programmes organisationnels. Il ne produit pas de couverture continue de manière autonome, il ne s'adapte pas à un portefeuille d'applications sans un scriptage important, et son scanner automatisé hérite des mêmes limites structurelles sur la logique métier que tout outil DAST.
Idéal pour : Les ingénieurs de sécurité individuels et les petites équipes effectuant des tests manuels pratiques, mais pas pour les équipes qui ont besoin des capacités de raisonnement plus approfondies du pentest automatisé.
Consultez cet article sur les alternatives à Burp Suite pour une analyse plus approfondie.
StackHawk
StackHawk se positionne comme un DAST conçu pour le CI/CD. Ses résultats apparaissent dans les pull requests, l'intégration GitHub Actions est native, et le modèle d'analyse est destiné à s'exécuter à chaque compilation plutôt que comme un exercice de sécurité hors bande.
Le compromis est la profondeur. StackHawk est un produit DAST, ce qui signifie qu'il hérite des mêmes limites structurelles qu'Acunetix concernant la logique métier et l'autorisation complexe. Il offre une meilleure expérience développeur qu'Acunetix, mais il s'agit de la même catégorie d'outil.
Idéal pour : Les équipes d'ingénierie qui souhaitent un DAST intégré dans leur pipeline CI, mais pas pour les équipes qui ont besoin d'un pentest de niveau conformité.
Invicti
Invicti est le produit de niveau entreprise de la même société qui gère Acunetix. Il inclut des fonctionnalités qu'Acunetix ne propose pas, telles que la découverte d’API automatique et la corrélation avancée.
Les inconvénients sont les délais d'approvisionnement et le fait qu'Invicti reste une plateforme centrée sur le DAST. Vous obtenez un meilleur DAST qu'Acunetix, mais vous ne bénéficiez pas du pentest autonome ni de la couverture plus large de la posture de sécurité qu'une plateforme moderne inclut.
Idéal pour : Les grandes entreprises ayant déjà investi dans les outils Invicti et souhaitant un ensemble de fonctionnalités DAST plus complet, mais pas le bon choix pour les équipes qui ont besoin de pentesting pour la conformité.
Rapid7 (InsightAppSec)
InsightAppSec de Rapid7 est le produit DAST d'un portefeuille de sécurité plus large qui couvre la gestion des vulnérabilités et la posture cloud. Si vous utilisez déjà Rapid7 pour la gestion des vulnérabilités de l'infrastructure, l'ajout d'InsightAppSec vous offre une vue intégrée.
Le DAST lui-même est compétent mais sans particularité. Il présente des limitations de logique métier similaires à celles d'autres offres purement DAST, et une approche du workflow développeur moins aboutie que StackHawk ou Aikido Security.
Idéal pour : Les organisations déjà standardisées sur la plateforme Rapid7, mais pas le bon choix pour les équipes recherchant un pentesting moderne.
FAQ
<script type="application/ld+json">
[
{
"@context": "https://schema.org",
"@type": "TechArticle",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#article",
"mainEntityOfPage": {
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives"
},
"headline": "Top Acunetix alternatives for automated vulnerability scanning",
"description": "Acunetix is a DAST solution, but teams today need AI pentesting, attack surface monitoring, and automatic API discovery. Compare Aikido Security, Burp Suite, StackHawk, Invicti, and Rapid7 as Acunetix alternatives.",
"image": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/blog/top-acunetix-alternatives/og.png",
"width": 1200,
"height": 630
},
"author": {
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"jobTitle": "Senior SEO & Growth Lead",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"worksFor": {
"@type": "Organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev"
},
"sameAs": [
"https://www.linkedin.com/in/nicholas-thomson",
"https://x.com/nicholas-thomson"
]
},
"publisher": {
"@type": "Organization",
"@id": "https://www.aikido.dev#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png"
}
},
"datePublished": "2026-07-24T00:00:00+00:00",
"dateModified": "2026-07-24T00:00:00+00:00",
"wordCount": 2100,
"timeRequired": "PT9M",
"inLanguage": "en",
"keywords": [
"Acunetix alternatives",
"DAST",
"dynamic application security testing",
"AI pentesting",
"automated penetration testing",
"vulnerability scanning",
"application security",
"SOC 2 pentesting",
"ISO 27001 pentesting",
"API security testing",
"attack surface monitoring",
"Aikido Security",
"Burp Suite",
"StackHawk",
"Invicti",
"Rapid7 InsightAppSec",
"OWASP Top 10",
"IDOR",
"business logic testing"
],
"about": [
{
"@type": "SoftwareApplication",
"name": "Acunetix",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Web",
"url": "https://www.acunetix.com"
},
{
"@type": "Thing",
"name": "Dynamic Application Security Testing",
"sameAs": "https://en.wikipedia.org/wiki/Dynamic_application_security_testing"
},
{
"@type": "Thing",
"name": "Penetration testing",
"sameAs": "https://en.wikipedia.org/wiki/Penetration_test"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Burp Suite",
"applicationCategory": "SecurityApplication",
"url": "https://portswigger.net/burp"
},
{
"@type": "SoftwareApplication",
"name": "StackHawk",
"applicationCategory": "SecurityApplication",
"url": "https://www.stackhawk.com"
},
{
"@type": "SoftwareApplication",
"name": "Invicti",
"applicationCategory": "SecurityApplication",
"url": "https://www.invicti.com"
},
{
"@type": "SoftwareApplication",
"name": "Rapid7 InsightAppSec",
"applicationCategory": "SecurityApplication",
"url": "https://www.rapid7.com/products/insightappsec/"
},
{
"@type": "Thing",
"name": "SOC 2",
"sameAs": "https://en.wikipedia.org/wiki/System_and_Organization_Controls"
},
{
"@type": "Thing",
"name": "ISO 27001",
"sameAs": "https://en.wikipedia.org/wiki/ISO/IEC_27001"
},
{
"@type": "Thing",
"name": "PCI DSS",
"sameAs": "https://en.wikipedia.org/wiki/Payment_Card_Industry_Data_Security_Standard"
},
{
"@type": "Thing",
"name": "OWASP Top 10",
"sameAs": "https://owasp.org/www-project-top-ten/"
}
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": [
".article-headline",
".article-tldr"
]
}
},
{
"@context": "https://schema.org",
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#alternatives-list",
"name": "Top Acunetix alternatives for automated vulnerability scanning",
"description": "Ranked list of Acunetix alternatives for teams that need AI pentesting alongside DAST.",
"numberOfItems": 5,
"itemListOrder": "https://schema.org/ItemListOrderDescending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"description": "Enterprise-grade DAST with attack surface monitoring and automatic API discovery, plus AI pentesting with hundreds of autonomous agents that produce audit-ready SOC 2 and ISO 27001 reports."
},
{
"@type": "ListItem",
"position": 2,
"name": "Burp Suite",
"url": "https://portswigger.net/burp",
"description": "Industry-standard manual security testing tool with an interception proxy, automated scanner, and large extension ecosystem. Built for individual practitioners."
},
{
"@type": "ListItem",
"position": 3,
"name": "StackHawk",
"url": "https://www.stackhawk.com",
"description": "DAST built for CI/CD with native GitHub Actions integration and pull request findings. Same structural DAST limits on business logic."
},
{
"@type": "ListItem",
"position": 4,
"name": "Invicti",
"url": "https://www.invicti.com",
"description": "Enterprise-tier DAST from the same company as Acunetix. Adds automatic API discovery and advanced correlation but remains DAST-centric without autonomous pentesting."
},
{
"@type": "ListItem",
"position": 5,
"name": "Rapid7 InsightAppSec",
"url": "https://www.rapid7.com/products/insightappsec/",
"description": "DAST product within Rapid7's broader security portfolio spanning vulnerability management and cloud posture. Competent DAST with weaker developer workflow integration."
}
]
},
{
"@context": "https://schema.org",
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#faq",
"mainEntity": [
{
"@type": "Question",
"name": "Is DAST enough for compliance?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Not for most standards that require pentesting evidence. SOC 2, ISO 27001, and PCI DSS specifically call for penetration testing, which requires reasoning about application behavior in ways DAST doesn't do. A DAST report can be one input, but on its own it isn't a pentest, and auditors know the difference."
}
},
{
"@type": "Question",
"name": "Can automated tools replace human pentesters?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Traditional automated tools like DAST can't. They match against known signatures and can't reason about your application. AI pentesting is a different category: autonomous agents that plan, reason, and chain exploits at machine speed, then validate with proof-of-concepts. The 2026 model is autonomous agents for breadth and continuous coverage, humans for the highest-stakes validation."
}
},
{
"@type": "Question",
"name": "How does Acunetix pricing work?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Acunetix licenses by Fully Qualified Domain Name (FQDN). Each subdomain is a separate FQDN, so license count scales with infrastructure sprawl rather than application count. All prices are quote-based on Acunetix's own site."
}
},
{
"@type": "Question",
"name": "What's the difference between Acunetix and Acunetix 360?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Acunetix is the standalone product. Acunetix 360 (formerly Netsparker Enterprise) adds gRPC API testing, reusable authentication profiles, and other capabilities missing from the base product. They're often treated as one product in marketing but they're separately licensed."
}
}
]
},
{
"@context": "https://schema.org",
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top Acunetix alternatives for automated vulnerability scanning",
"item": "https://www.aikido.dev/blog/top-acunetix-alternatives"
}
]
}
]
</script>


