

La remédiation des vulnérabilités et expositions communes (CVE) consiste à corriger ou à réduire le risque lié aux failles de sécurité dans les logiciels. Auparavant, la partie la plus difficile était de trouver ces failles, mais la situation a évolué. L'IA a rendu la recherche de vulnérabilités peu coûteuse, maintenant que chaque modèle de pointe peut les repérer plus rapidement que les humains ne peuvent les valider. La NVD, la base de données sur les vulnérabilités du gouvernement américain, a discrètement cessé d'attribuer des scores à la plupart des CVE, classant tout ce qui a été soumis avant mars 2026 comme « Non programmé ». Par conséquent, les données de sévérité sur lesquelles les équipes s'appuient pour le triage font souvent défaut. Le nouveau goulot d'étranglement est la remédiation.
Mais la remédiation open source se résume généralement à trois options imparfaites :
- Mettre à niveau au risque de casser votre application
- Migrer vers une stack de remplacement durcie
- Ou rester bloqué sur une version vulnérable en attendant un correctif qui ne viendra peut-être jamais
Aucune de ces options n'offre de solution propre, c'est pourquoi le choix de la méthode de remédiation dépend de la connaissance exacte des versions de paquets exécutées en production. Cet article aborde la manière dont l'IA a accéléré la détection et la découverte des CVE, le piège de la mise à niveau, la réalité de la remédiation des CVE en 2026, ainsi que les solutions pour résoudre ce problème.
TL;DR
L'IA met en évidence les CVE plus rapidement que les équipes ne peuvent les valider, et la NVD a cessé d'évaluer la majorité des failles découvertes. La remédiation constitue le principal goulot d'étranglement. La recommandation habituelle consiste à mettre à niveau la dépendance, mais une nouvelle version peut casser votre build, et migrer vers une autre stack ne fait que remplacer un problème par un autre. Il existe une autre alternative : appliquer un rétropatch (backporting) du correctif sur la version que vous utilisez déjà, sans avoir à effectuer de mise à niveau ni de migration.
Comment l'IA a accéléré la découverte et la divulgation des CVE
Le coût de la découverte d'une vulnérabilité s'est effondré. Le nombre de divulgations annuelles de CVE devrait dépasser les 60 000 en 2026, et l'IA pousse la cadence sur les deux fronts : elle génère davantage de code et l'analyse à la recherche de failles plus rapidement que n'importe quelle équipe humaine.
Chaque modèle de pointe peut désormais identifier des vulnérabilités plus rapidement que les relecteurs ne peuvent les valider. Claude Mythos Preview a mis au jour des milliers de bugs de sévérité critique, notamment une faille vieille de 27 ans dans OpenBSD qui avait résisté à des décennies de révision et à des millions de tests automatisés. Et cela ne se limite pas aux bugs isolés. Les modèles sont capables de combiner des CVE de moindre sévérité pour créer un chemin d'exploitation critique, même si aucun maillon individuel ne semble urgent de prime abord.
Le pipeline de divulgation ne parvient plus à suivre le rythme. Les vulnérabilités sont soumises plus vite qu'elles ne peuvent être enrichies, et le backlog en témoigne. La plupart des nouvelles CVE arriveront dans la NVD sous forme d'entrées brutes, dépourvues des scores de sévérité et des données de référence dont les outils de vulnérabilité ont besoin pour prioriser et corriger les failles.
Le piège de la mise à niveau
Les applications web reposent en grande partie sur l'open source, et la sagesse populaire a toujours dicté de maintenir les dépendances à jour. Lorsqu'un outil signale une CVE, le correctif proposé consiste presque toujours à passer à la version corrigée pour fermer le ticket.
Or, les mainteneurs publient presque toujours le correctif uniquement dans la toute dernière version. Ils reviennent rarement en arrière pour patcher les versions plus anciennes. Par conséquent, si vous utilisez une version antérieure — que vous l'ayez figée délibérément ou qu'un paquet parent vous y oblige —, le correctif en amont ne vous parvient pas. La « mise à niveau » devient alors votre unique levier, et elle échoue dans trois cas fréquents.
- Il n'existe aucune version corrigée vers laquelle basculer et il n' y en aura jamais, car le paquet est obsolète ou abandonné.
- Le correctif n'a tout simplement pas encore été publié, et toutes les versions existantes restent vulnérables.
- Le correctif est bien disponible, mais il s'accompagne de modifications cassantes (breaking changes) qui font planter votre application.
Même lorsqu'une mise à jour existe, elle a généralement un coût. Les mises à jour mineures peuvent modifier le comportement d'un paquet et vous forcer à tout retester. Les versions majeures impliquent un véritable travail de migration. De plus, le paquet vulnérable se trouve souvent profondément enfoui dans votre arbre de dépendances, maintenu par la contrainte de version d'un paquet parent plutôt que par un choix de votre part, ce qui vous empêche de le mettre à jour sans mettre à jour tout ce qui se trouve au-dessus.
Le CVE-2026-48937 de Node illustre ce troisième cas. Le correctif a été livré avec une dépendance SEMVER-MAJOR mise à jour de la nghttp2 qui supprimait entièrement la signalisation de priorité HTTP/2. Le comportement vulnérable et la fonctionnalité supprimée provenaient du même code sous-jacent, il était donc impossible d'appliquer le correctif de sécurité sans subir la modification cassante. Quiconque dépendait de ce comportement devait rechercher via grep les setPriority et .priority() et les supprimer avant même que la mise à jour ne puisse passer.
Les équipes ont pris l'habitude de mettre à jour dès que possible, et les attaquants l'ont remarqué. Si tout le monde télécharge machinalement la dernière version, c'est précisément là que l'on plante des malwares. La compromission de chalk et debug a poussé des versions malveillantes via le canal npm officiel, et tous les pipelines configurés pour se mettre à jour automatiquement les ont intégrées directement en production. Rester à jour comporte désormais ses propres risques, raison pour laquelle les équipes ont commencé à instaurer un délai de carence avant d'adopter toute nouvelle version de paquet.
Vous vous retrouvez donc face à un mauvais compromis. Mettre à jour, c'est risquer des builds cassés ou un paquet compromis. Geler les versions, c'est s'asseoir sur une vulnérabilité connue tandis que la dette de sécurité s'accumule.
Lisez une analyse complète du piège des mises à jour, accompagnée d'exemples pour ces trois types d'échecs de mise à jour.
Ce que la correction de CVE implique en 2026
Avant qu'une CVE ne survienne, il est important de savoir ce que vous exécutez et pourquoi. La plupart des équipes peuvent vous indiquer leur nombre de CVE ouvertes, mais si vous demandez pourquoi un paquet ou une image utilise telle version, vous aurez du mal à obtenir une réponse claire. Nombreux sont ceux qui s'en tiennent à la sagesse populaire selon laquelle une version plus ancienne est plus risquée qu'une plus récente, et optent donc par défaut pour des mises à jour automatiques. L'instinct inverse, qui consiste à épingler une version testée et de confiance pour la conserver délibérément, est également un choix légitime, à condition qu'il s'agisse d'une décision mûrement réfléchie plutôt que d'un hasard.
Réussir sa remédiation dépend d'une connaissance préalable de son arbre de dépendances, ce qui n'est possible qu'en le surveillant en continu. Considérez le SBOM comme une référence dynamique à confronter aux nouvelles divulgations dès leur apparition.
Cela fait, vous pouvez déterminer le bon correctif selon que le chemin de code vulnérable est accessible et, le cas échéant, s'il est exploitable dans votre environnement. Corriger une CVE par une mise à jour implique d'accepter tout le reste de cette version, y compris les dépendances transitives et les modifications par défaut. Assurez-vous donc de bien comprendre l'impact de ce nouveau code sur votre système.
Lorsqu'une mise à jour propre existe et que vous avez jugé le rayon d'impact acceptable après avoir évalué les modifications cassantes et les conflits transitifs, appliquez-la. Si ce n'est pas le cas, vous devez choisir entre trois approches. Vous pouvez :
- Filtrer à l'installation pour intercepter les paquets corrompus avant qu'ils n'atteignent votre build, bien que cela ne résolve rien pour ce qui se trouve déjà en production.
- Basculer vers une pile de remplacement durcie, ce qui transforme la remédiation en une migration vers un écosystème que vous ne contrôlez pas.
- Rétroporter (backporter) le correctif sur la version déjà en use, la seule option qui clôt la CVE sans nécessiter de nouvelle version ni de migration.
Comment Aikido Libraries résout le piège de la mise à niveau
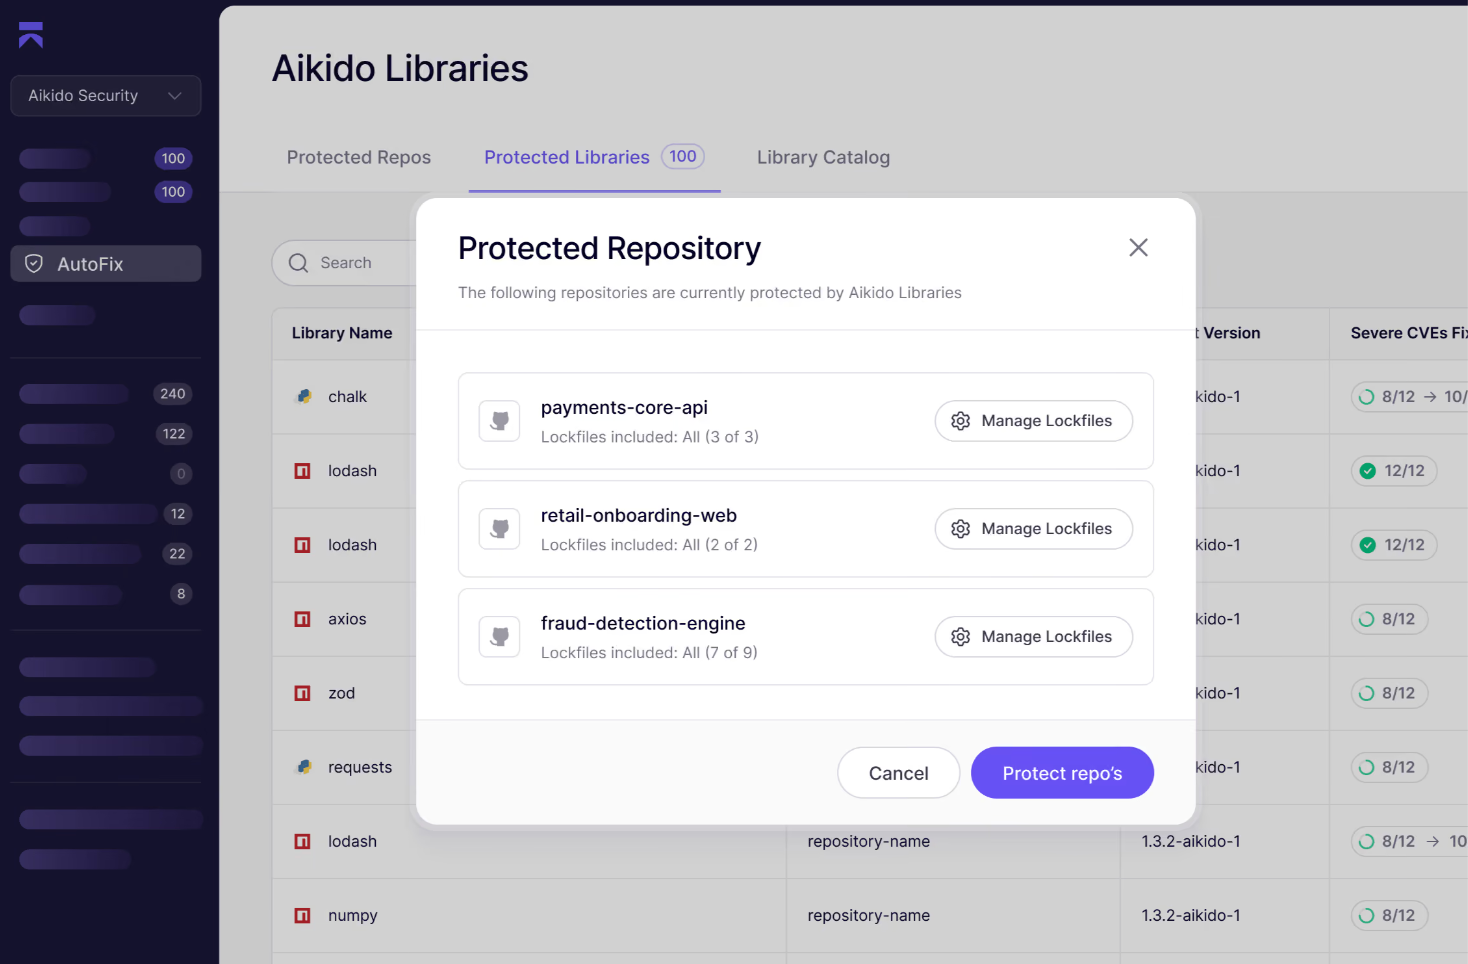
Aikido Libraries vous permet d'échapper au piège de la mise à niveau en rétroportant les correctifs CVE vers la version exacte du package épinglée dans votre lockfile. Lorsqu'une CVE est corrigée en amont, Libraries produit une variante sécurisée de la version exacte que vous utilisez déjà et la déploie sous forme de PR AutoFix quotidienne. Vous obtenez le correctif sans les changements cassants ni la migration.
{{cta}}
Sous le capot, la solution s'appuie sur le système de type usine de Root's où des agents génèrent des correctifs CVE précis pour les versions de packages réellement utilisées par les équipes, puis les testent et les valident par rapport à la version en service. Cela fonctionne avec npm, PyPI, Maven et d'autres, de sorte que la même approche s'applique quel que soit l'écosystème utilisé par votre stack.
Aikido Security rétroporte également les correctifs pour les CVE open source activement exploitées, celles de la liste Known Exploited Vulnerabilities de la CISA, et les met gratuitement à disposition de la communauté.
Libraries s'exécute au sein de la plateforme d'Aikido Security aux côtés de SCA, qui analyse vos dépendances à la recherche de CVE, de logiciels malveillants, de problèmes de licence et de fin de vie, puis priorise ce qui est réellement accessible. SCA est alimenté par Aikido Intel, un flux en temps réel suivant à la fois les logiciels malveillants et les vulnérabilités dans les écosystèmes open source.
FAQ
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"@id": "https://www.aikido.dev/#logo",
"url": "https://www.aikido.dev/logo.png",
"contentUrl": "https://www.aikido.dev/logo.png",
"caption": "Aikido Security"
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity"
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"inLanguage": "en-US"
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"jobTitle": "Senior SEO & Growth Lead",
"worksFor": { "@id": "https://www.aikido.dev/#organization" },
"sameAs": [
"https://www.linkedin.com/in/nicholas-gray-thomson/"
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage",
"url": "https://www.aikido.dev/blog/cve-remediation/og-image.png",
"contentUrl": "https://www.aikido.dev/blog/cve-remediation/og-image.png",
"caption": "What is CVE remediation in 2026?"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/cve-remediation#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "What is CVE remediation in 2026?",
"item": "https://www.aikido.dev/blog/cve-remediation"
}
]
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/cve-remediation#webpage",
"url": "https://www.aikido.dev/blog/cve-remediation",
"name": "What is CVE remediation in 2026?",
"description": "Finding CVEs got cheap; fixing them didn't. How open source CVE remediation actually works in 2026, and how backporting closes the gap without an upgrade.",
"isPartOf": { "@id": "https://www.aikido.dev/#website" },
"primaryImageOfPage": { "@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage" },
"breadcrumb": { "@id": "https://www.aikido.dev/blog/cve-remediation#breadcrumb" },
"inLanguage": "en-US",
"datePublished": "2026-08-21T09:00:00+00:00",
"dateModified": "2026-08-21T09:00:00+00:00",
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", ".tldr"]
}
},
{
"@type": ["TechArticle", "BlogPosting"],
"@id": "https://www.aikido.dev/blog/cve-remediation#article",
"isPartOf": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"mainEntityOfPage": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"headline": "What is CVE remediation in 2026?",
"description": "CVE remediation is the process of fixing or reducing the risk of security flaws in software. Why upgrading often fails, what remediation actually involves in 2026, and how backporting fixes the version you already run.",
"abstract": "AI surfaces CVEs faster than teams can validate them and the NVD has stopped scoring most of what is found, making remediation the bottleneck. Backporting applies the fix to the version you already run, without an upgrade or migration.",
"articleSection": "Open Source Security",
"url": "https://www.aikido.dev/blog/cve-remediation",
"author": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"image": { "@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage" },
"datePublished": "2026-08-21T09:00:00+00:00",
"dateModified": "2026-08-21T09:00:00+00:00",
"inLanguage": "en-US",
"wordCount": 1400,
"timeRequired": "PT6M",
"proficiencyLevel": "Intermediate",
"dependencies": "Familiarity with open source dependencies, package managers, and CVEs",
"keywords": [
"CVE remediation",
"backporting",
"open source security",
"vulnerability management",
"software composition analysis",
"supply chain security",
"dependency management",
"transitive dependencies",
"upgrade trap",
"NVD"
],
"about": [
{
"@type": "DefinedTerm",
"name": "CVE remediation",
"description": "The process of fixing or reducing the risk of known security flaws in the software you run, by confirming exposure and applying a fix such as an upgrade, a mitigation, or a backported patch."
},
{
"@type": "DefinedTerm",
"name": "Backporting",
"description": "Taking the specific fix for a vulnerability and applying it to the older version already in use, instead of upgrading to the release that contains the upstream fix."
},
{
"@type": "Thing",
"name": "Vulnerability management"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Libraries",
"url": "https://www.aikido.dev/code/aikido-libraries",
"applicationCategory": "SecurityApplication"
},
{
"@type": "Thing",
"name": "CVE-2026-48937"
},
{
"@type": "Thing",
"name": "OpenBSD"
},
{
"@type": "Thing",
"name": "Node.js"
},
{
"@type": "Thing",
"name": "npm"
},
{
"@type": "Thing",
"name": "PyPI"
},
{
"@type": "Thing",
"name": "Maven"
},
{
"@type": "Thing",
"name": "National Vulnerability Database"
},
{
"@type": "Thing",
"name": "CISA Known Exploited Vulnerabilities Catalog"
},
{
"@type": "Thing",
"name": "Software Bill of Materials"
},
{
"@type": "Thing",
"name": "Claude Mythos Preview"
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/cve-remediation#faq",
"isPartOf": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"mainEntity": [
{
"@type": "Question",
"name": "What is CVE remediation?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Fixing or reducing the risk of a known security flaw in software you run. In practice that means deciding whether the vulnerability is reachable and exploitable in your environment, and applying a fix."
}
},
{
"@type": "Question",
"name": "Is patching the same as upgrading?",
"acceptedAnswer": {
"@type": "Answer",
"text": "No, and conflating them is the core of the upgrade trap. Upgrading moves you to a newer release and everything else that shipped in it. Patching means applying only the fix for the specific vulnerability. Backporting lets you patch without upgrading."
}
},
{
"@type": "Question",
"name": "How do I fix a CVE in a transitive dependency?",
"acceptedAnswer": {
"@type": "Answer",
"text": "The vulnerable package is often pulled in by another package you don't directly control, so you can't bump it without bumping its parent. Options are pressuring the parent to update, overriding the resolved version if your package manager allows it and it's compatible, or backporting the fix to the version already resolved in your tree."
}
},
{
"@type": "Question",
"name": "Is it safe to auto-update dependencies?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Not on its own. Auto-update keeps you current but pulls new releases straight into production, which is exactly how the chalk and debug malware reached teams within minutes. Many teams now add a cooldown before adopting new versions and screen packages at install."
}
},
{
"@type": "Question",
"name": "What is backporting?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Taking the specific fix for a vulnerability and applying it to the older version you're already running, instead of jumping to the release that contains the fix upstream. It closes the CVE without breaking changes or a migration. Linux distributions have done this for OS packages for years."
}
},
{
"@type": "Question",
"name": "What happens to CVEs the NVD no longer enriches?",
"acceptedAnswer": {
"@type": "Answer",
"text": "They still get a CVE ID, but without the severity scores and reference data that many tools depend on to prioritize them. Tools that rely solely on NVD enrichment may not surface them at all, so teams increasingly pull from multiple vulnerability sources rather than treating the NVD as complete."
}
}
]
}
]
}
</script>


