Aikido acquiert Root pour sécuriser la chaîne d'approvisionnement
Aujourd'hui, Aikido acquiert Root. 🚀
L'open source alimente presque toutes les applications du monde, et il est devenu le principal point d'entrée pour les attaquants. La chaîne d'approvisionnement logicielle est sous le feu des critiques. (quelque chose quelque chose mème de chat se réveillant à une autre attaque de la chaîne d'approvisionnement)
Les attaquants sont également de plus en plus rapides. L'IA rend moins coûteux l'exploitation des vulnérabilités connues avant que la plupart des équipes n'aient eu la chance de les corriger. Près d'un tiers des vulnérabilités connues sont exploitées le jour même ou avant leur divulgation. Pendant ce temps, notre vieil ami Log4Shell, découvert en 2021, fonctionne toujours dans des millions de systèmes de production aujourd'hui.
Mais la plupart des équipes sont contraintes de choisir entre trois options qui ne fonctionnent pas :
Mettre à niveau et risquer de casser la production
Migrer vers un remplacement verrouillé par un fournisseur
Continuer à exécuter des logiciels vulnérables
La réalité est que la mise à niveau n'est pas simple (surprise). Une mise à jour de dépendance peut casser la production, entraîner des dizaines de changements non liés, dépendre de versions qui n'existent pas encore, ou même introduire de nouvelles vulnérabilités. Même lorsque tout se passe bien, les mises à niveau consomment des semaines de temps d'ingénierie.
Le fait est : l'open source nécessite des correctifs, et elle en a besoin rapidement.
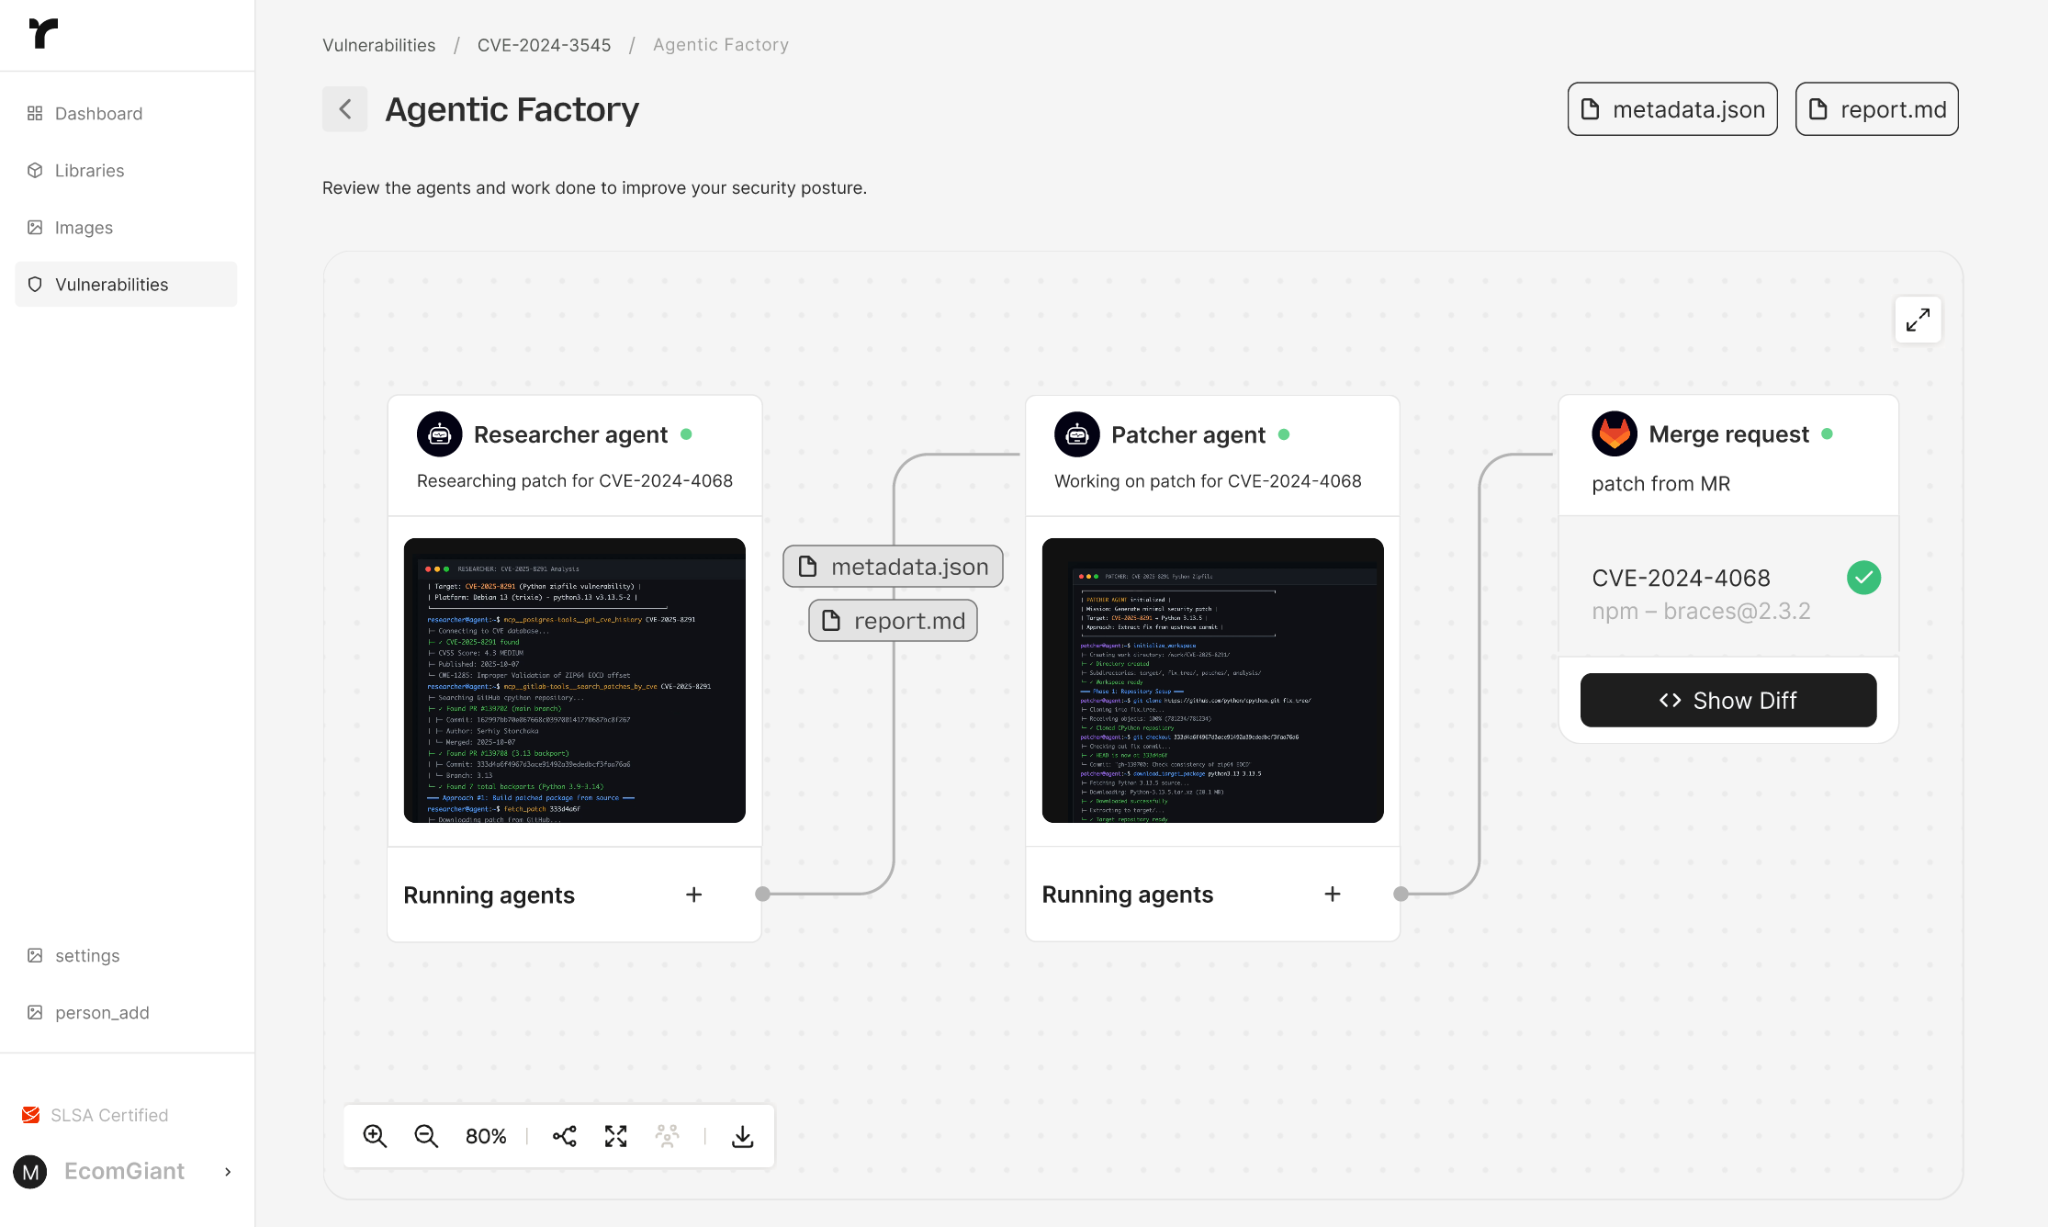
Root résout ce défi de la chaîne d'approvisionnement avec une approche native d'agent. Au lieu d'agents qui ne font que détecter les vulnérabilités, ils ont construit un système de type usine où les agents génèrent des correctifs CVE précis pour les versions de packages que les équipes exécutent réellement, à la vitesse de la machine.
Le résultat ? Des centaines de correctifs CVE vérifiés produits chaque jour. Qui – tenez-vous bien – n'introduisent pas de changements cassants.
« L'industrie est toujours bloquée sur le triage, prenant une liste géante de CVE et se disputant sur lesquelles corriger en premier. Ou pire, disant aux équipes de jeter leurs images et de recommencer avec celles de quelqu'un d'autre », déclare Ian Riopel, co-fondateur et PDG de Root. « Nous avons construit Root pour éviter la discussion et simplement résoudre le problème sur place. C'est un choix entre les jardins clos et un véritable support pour l'open source. Nous avons choisi l'open source. »
Maintenant, nous intégrons cette capacité dans Aikido.
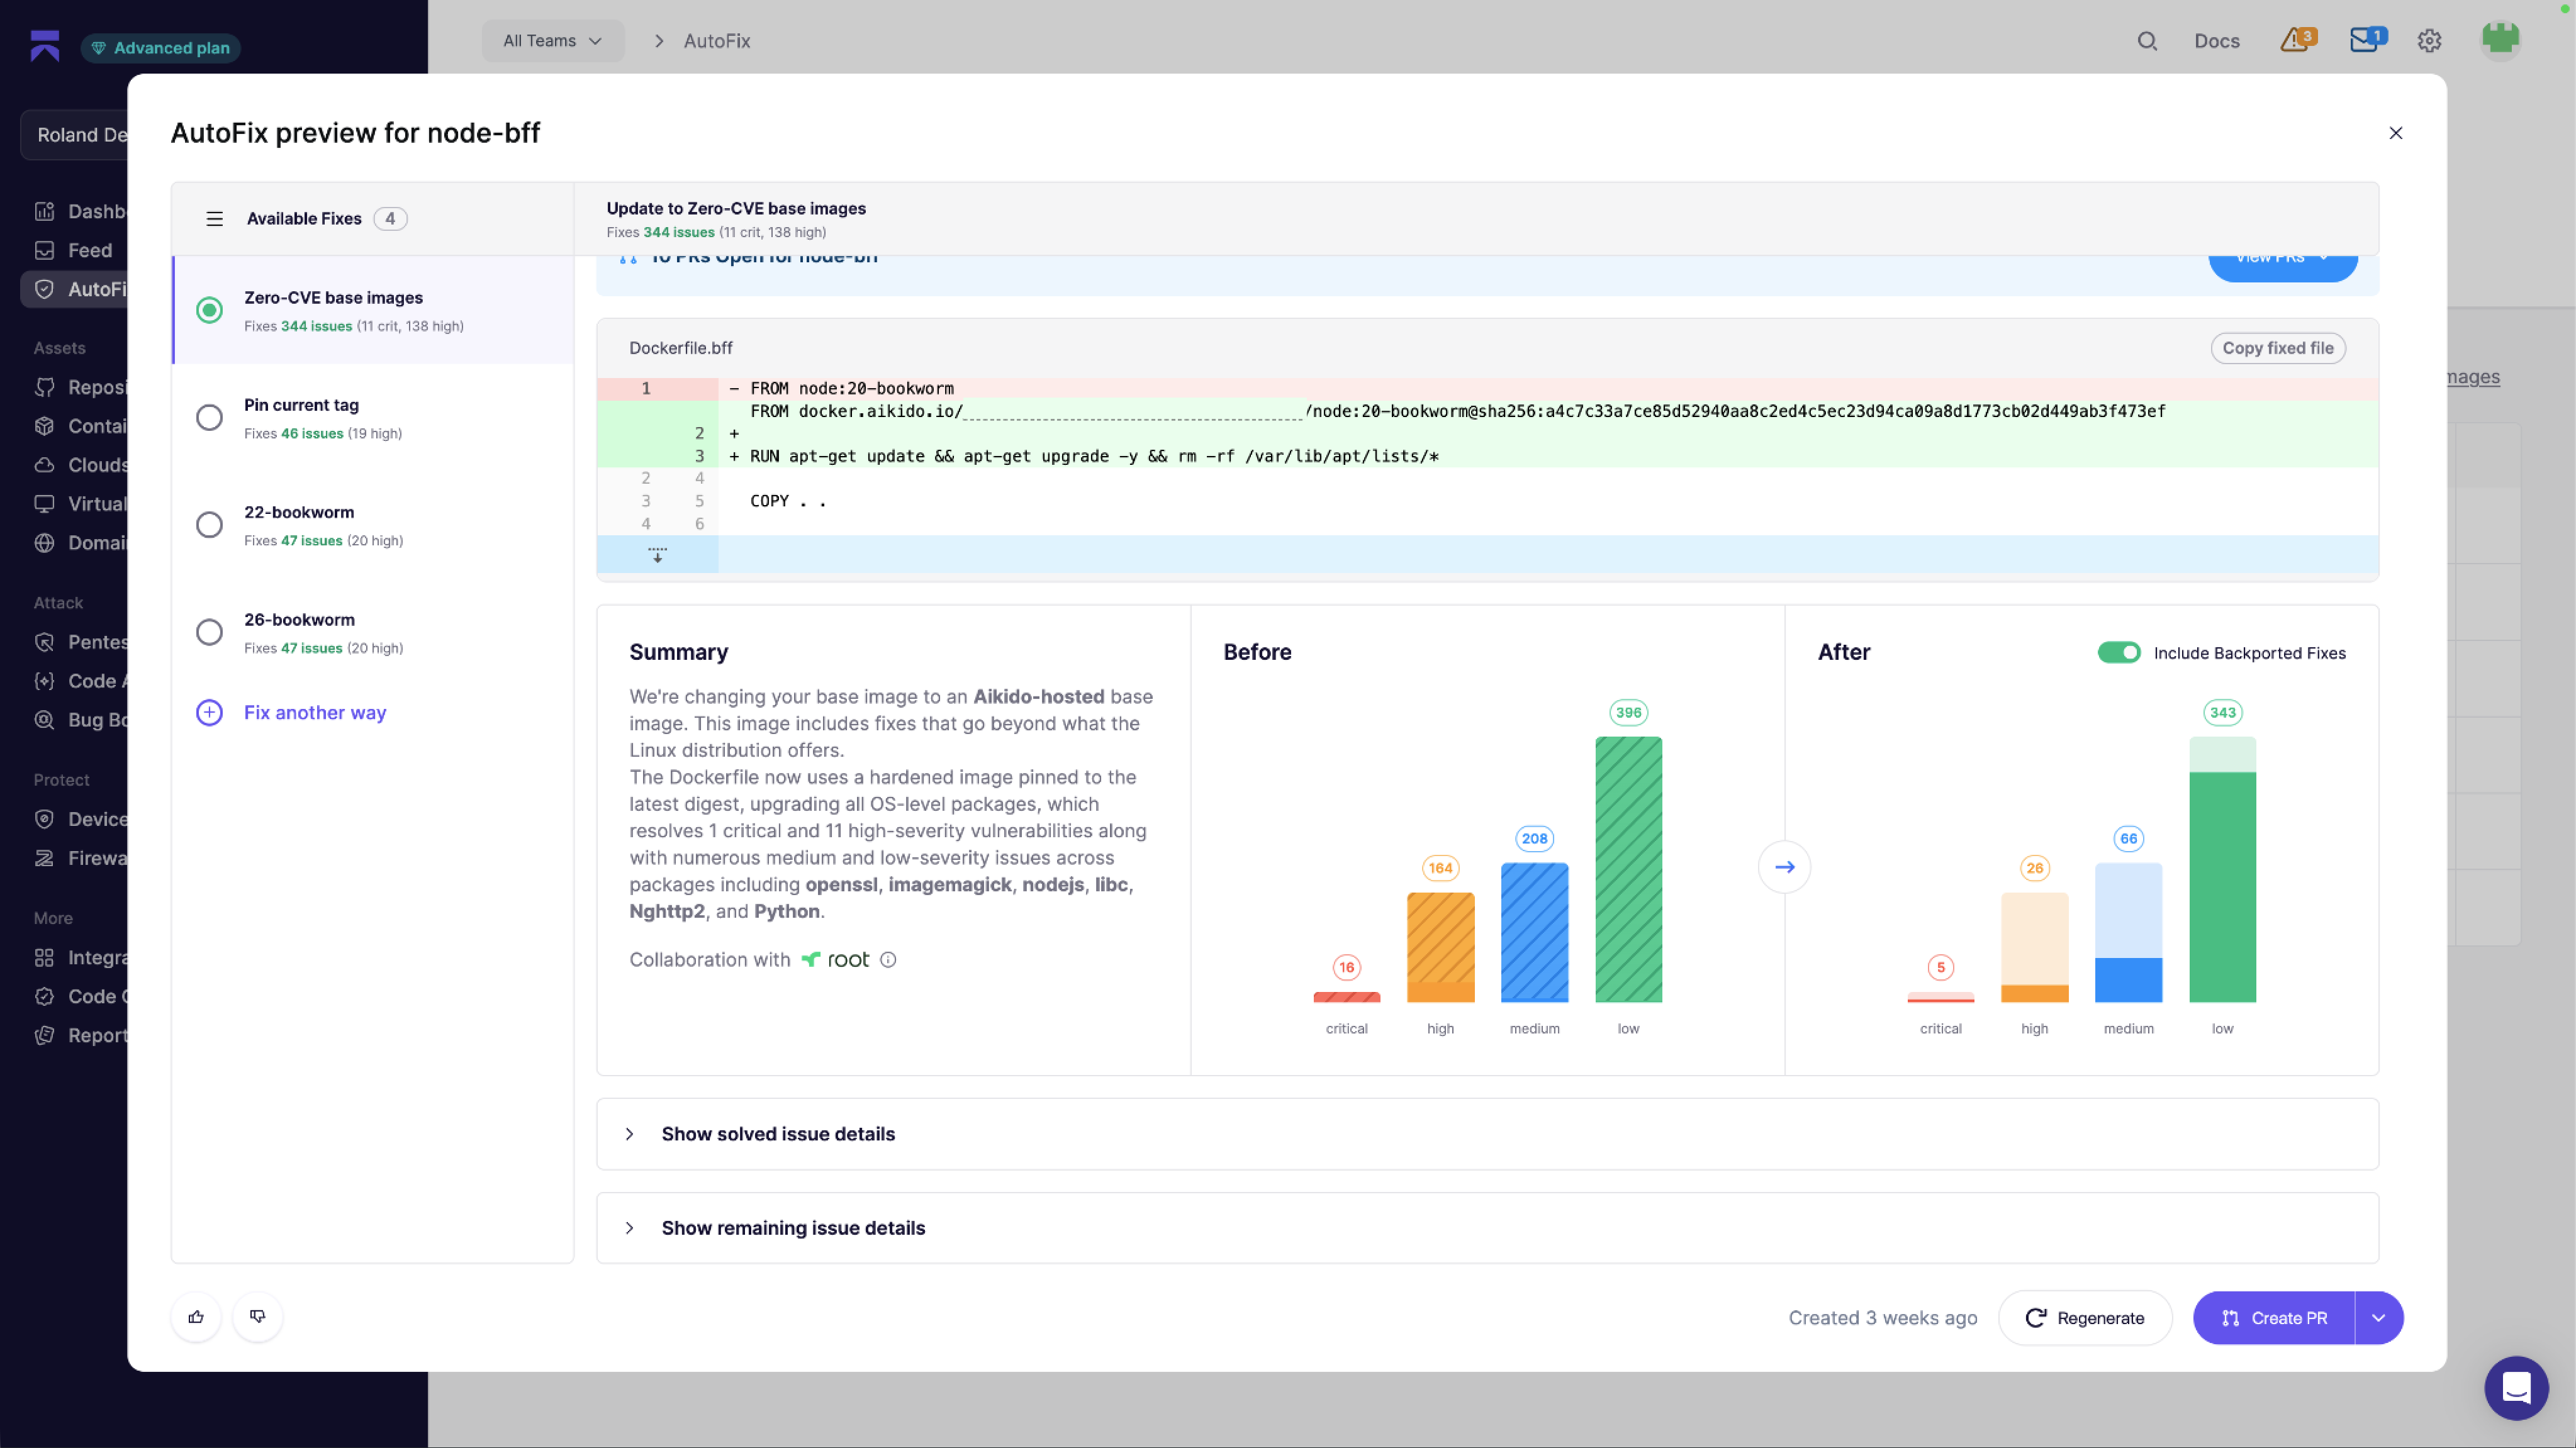
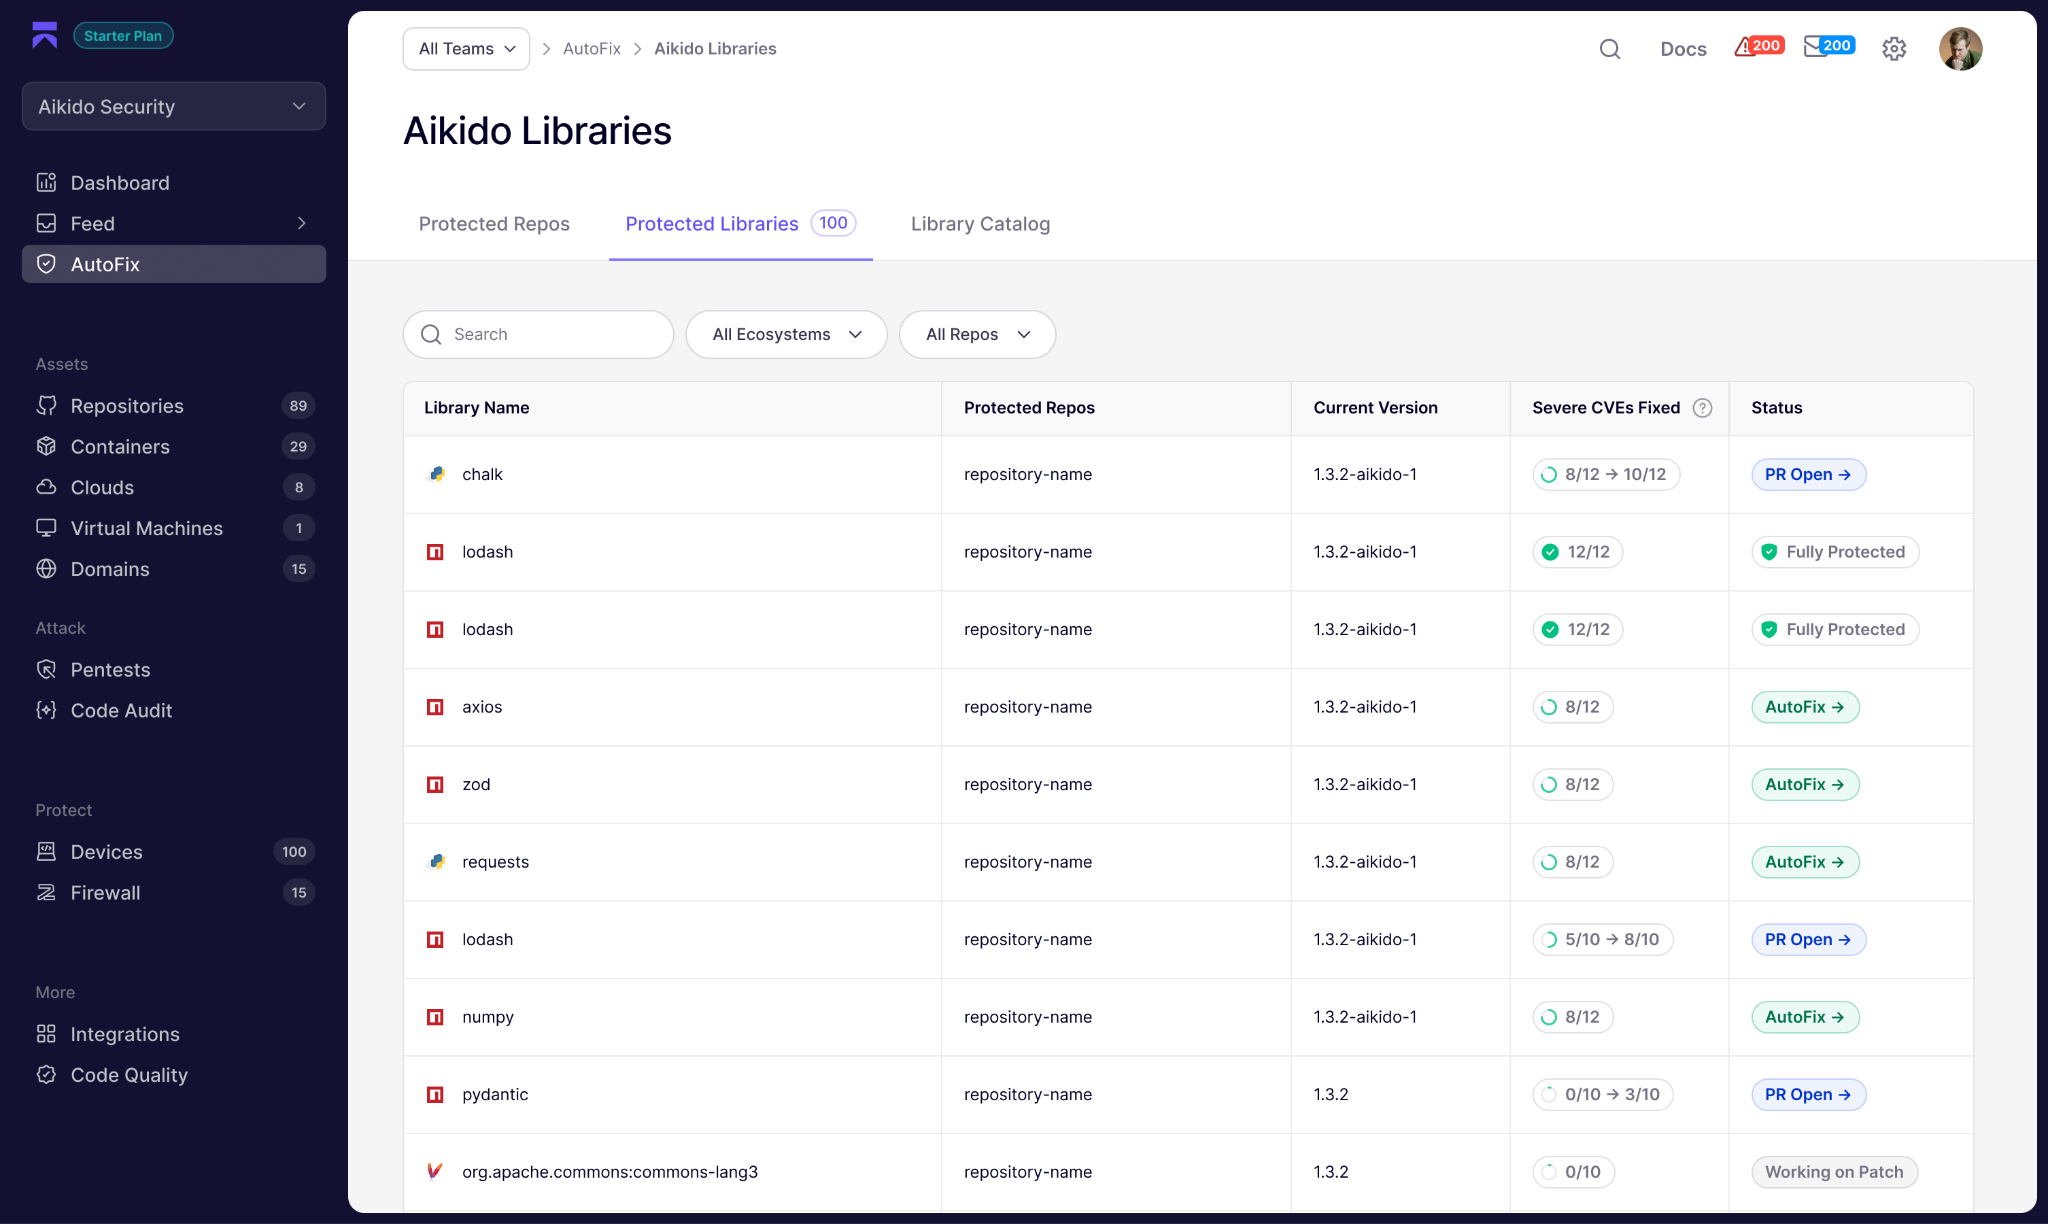
Nous lançons Aikido Libraries etAikido Images : des bibliothèques et images de conteneurs de remplacement directes, sans vulnérabilité, qui corrigent les logiciels que les équipes exécutent déjà, sans migration, et surtout, sans changements cassants.
Ils sont déjà en production et disponibles pour chaque client Aikido (découvrez le catalogue d'images ici)
Lorsqu'une nouvelle CVE est introduite, nous générerons le correctif qui fonctionne pour votre système, sur votre version exacte. Vous assurant une protection continue.
Et non, « correctifs privés pour l'open source » n'est pas le titre.
Les correctifs critiques pour les vulnérabilités activement exploitées continueront de retourner à la communauté, en amont à travers les écosystèmes, non bloqués derrière un mur de paiement. Si nous voulons résoudre la sécurité de la chaîne d'approvisionnement logicielle, l'écosystème doit devenir plus sécurisé, pas seulement nos clients.
« Les mainteneurs de l'open source sont submergés par le travail de sécurité tout en essayant de maintenir les projets dont le monde dépend », déclare Adrian Estrada, CTO de NodeSource, directeur du conseil d'administration d'OpenJS et contributeur principal de Node.js. « Aikido et Root nous déchargent en rétroportant les correctifs et en les contribuant en amont. »
Bienvenue à Aikido, Root. Et un accueil chaleureux aux co-fondateurs de Root, Ian, John, Benji et Mickey, ainsi qu'au reste de l'équipe Root !
La mission ? Permettre aux développeurs de se concentrer à nouveau sur la construction.
xo Madeline, Aikido
{{cta}}
4,7/5
Fatigué des faux positifs ? Essayez Aikido, comme 100 000 autres.
Aikido lance un service de tests d'intrusion basés sur des agents pour les applications iOS
AikidoLes agents de cette société effectuent désormais des tests d'intrusion sur les applications iOS ; ainsi, vos applications mobiles et le backend qu'elles partagent sont testés dans le cadre d'une seule évaluation en « whitebox ».
Aikido lance des tests d'intrusion sur les réseaux externes
Aikido lance des tests d'intrusion sur le réseau externe : des agents IA attaquent vos systèmes exposés à Internet depuis l'extérieur et ne signalent que les vulnérabilités qu'ils parviennent réellement à exploiter.
Aikido lance Noon : la sécurité au travail pour tous les salariés
Nous avons créé Aikido pour protéger les développeurs. Aujourd’hui, nous lançons Noon afin de protéger tout le monde, qu’il s’agisse du phishing et des deepfakes basés sur l’IA ou des outils d’IA que les équipes de sécurité ne peuvent pas détecter.