

Soixante-treize pour cent des équipes s'appuient encore sur des revues manuelles, alors même que la GenAI écrit une part croissante de leur code. Si vous faites partie de ces équipes, c'est tout à fait compréhensible, mais il existe une meilleure approche.
La supervision humaine est essentielle. Sur une large base de code, elle s'avère toutefois lente, inconstante et sujette aux oublis, ce qui donne tout leur sens aux outils de code review par IA. Ils détectent ce qu'une lecture humaine rapide laisse passer, garantissent la cohérence du style et permettent aux développeurs de se concentrer sur les revues qui exigent véritablement un arbitrage humain.
Les meilleurs outils actuels analysent les modifications par rapport au reste de la base de code pour antester les répercussions potentielles ailleurs, en s'intégrant directement dans les pull requests et les IDE qu'utilisent déjà les développeurs. Ce guide présente les principaux outils de code review par IA utilisés par les équipes aujourd'hui, avec un comparatif direct pour faciliter votre choix.
Curieux de savoir comment fonctionnent les code reviews basées sur l'IA ? Consultez ces articles : Utiliser l'IA pour la Code Review : Ce qu'elle peut (et ne peut pas) faire aujourd'hui et Code Review Manuelle vs. Automatisée : Quand utiliser chacune.
TL;DR
Aikido Security décroche la première place en tant que meilleur outil de code review par IA de cette sélection. Il analyse chaque pull request et sécurise son contenu. La revue par IA fournit des commentaires en ligne sur les PR, des suggestions de correctifs en un clic et des règles personnalisées qui s'appuient sur l'historique des PR de votre équipe pour détecter les bogues logiques et les déréférencements de pointeurs nuls qu'une revue standard a tendance à rater. Une couche d'analyse plus approfondie évalue la logique métier de chaque modification afin que les problèmes de contrôle d'accès, comme les IDOR, soient interceptés tant que le pull request est encore ouvert. Ce même raisonnement s'applique à l'ensemble du dépôt, mettant en évidence de réelles failles logiques avant même qu'une cible de production n'existe pour les tester.
Les résultats sont accompagnés de recommandations pour des corrections de code sécurisées et de suggestions en un clic pour les problèmes SAST et IaC. Les plugins d'IDE détectent les secrets et les problèmes de code au fil de la frappe, avant que quoi que cela n'atteigne le dépôt. Et cela ne s'arrête pas à la pull request. Les dépendances, le cloud et le runtime sont couverts au sein de la même plateforme.
{{cta}}
Les 4 meilleurs outils de code review basés sur l'IA (Tableau comparatif)
Comment Aikido Security Gère la Code Review
Les 9 meilleurs outils de code review basés sur l'IA
1. Aikido Security
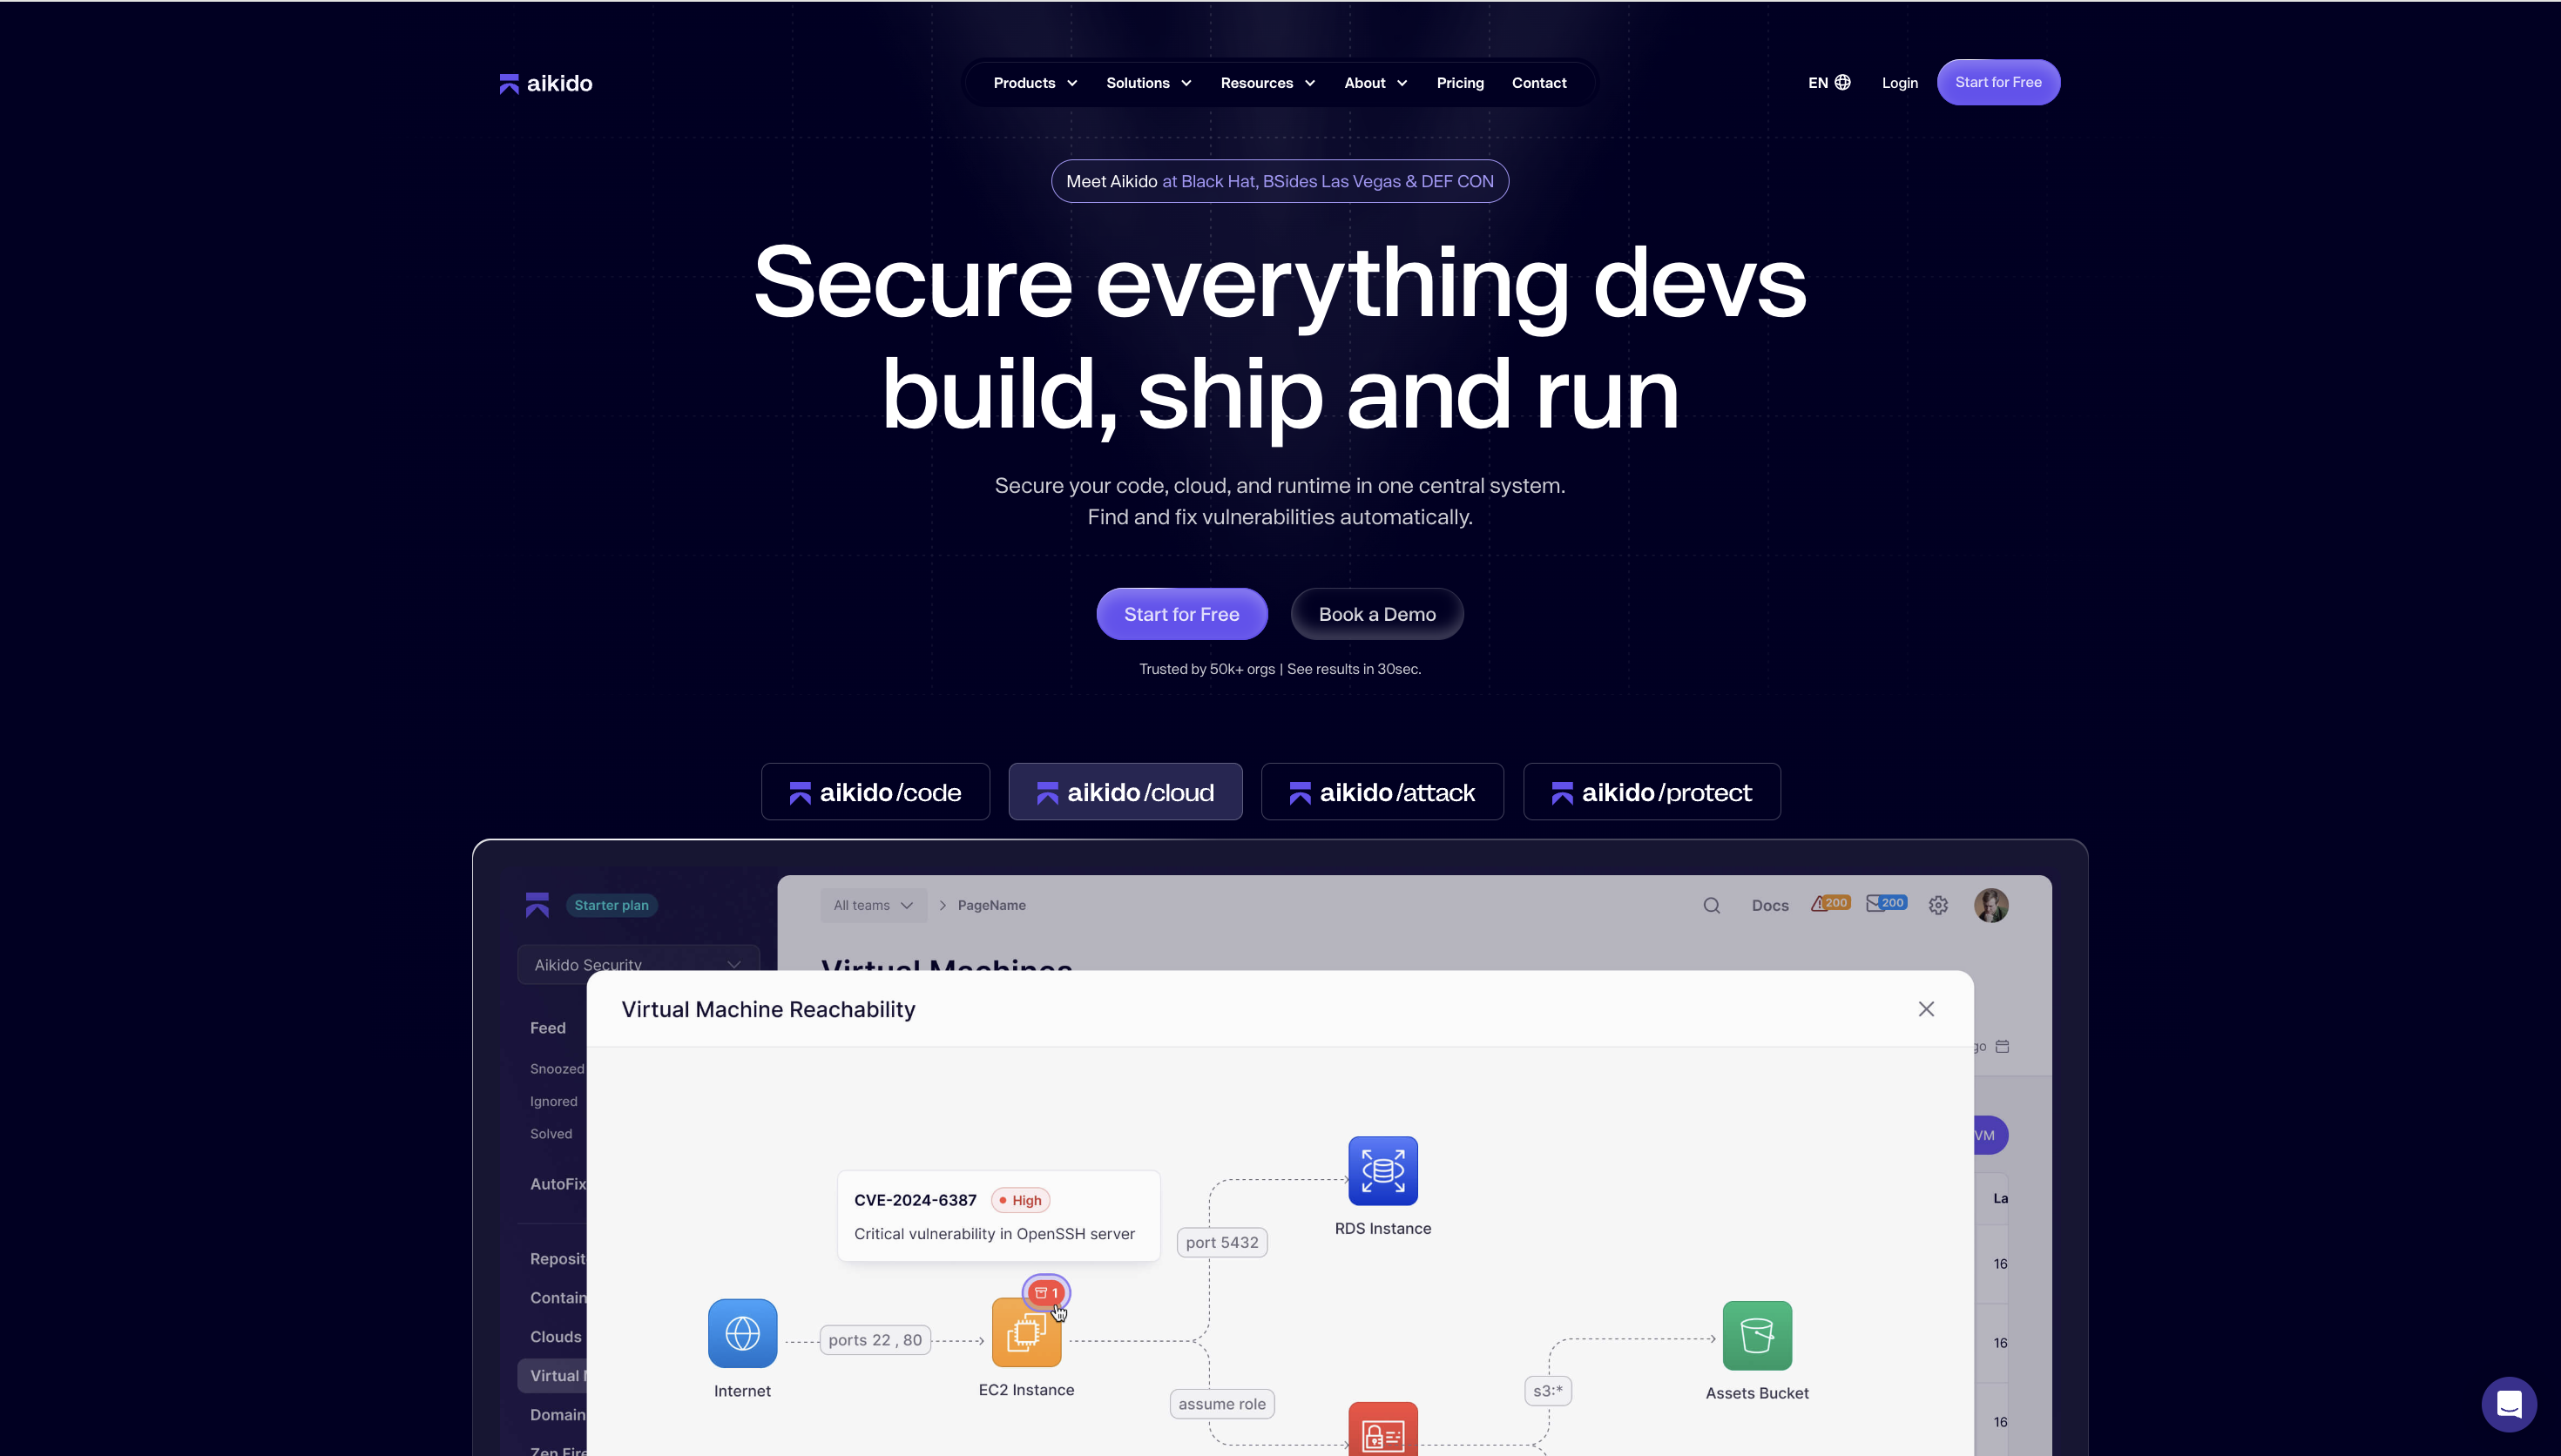
Aikido Security examine chaque pull request et en sécurise le contenu à travers trois produits opérant à différents niveaux de profondeur. Code Quality prend en charge la revue quotidienne. Deep PR Review applique un raisonnement complet par IA sur chaque pull request dès son ouverture. Code Security Audit applique ce même raisonnement au code que vous avez déjà déployé. Ces trois solutions fonctionnent avec votre gestion de version, vos pipelines CI/CD et vos IDE, en confrontant chaque modification à l'ensemble de la base de code plutôt qu'au seul fichier diff.
Code Quality génère des commentaires en ligne sur les PR et des correctifs en un clic pour chaque modification, en s'appuyant sur des règles personnalisées et prédéfinies appliquées à l'échelle de l'équipe. Connectez un dépôt et l'outil s'exécute avec des paramètres intelligents par défaut, sans aucune configuration. Il fournit des retours instantanés et contextuels, apprend de votre base de code à partir des revues passées et convertit le savoir informel de votre équipe en règles réutilisables, intégrant ainsi l'expertise de vos meilleurs ingénieurs dans chaque revue. Plutôt que de se limiter à une simple recherche de motifs, il utilise des LLM pour comprendre l'intention et le contexte, ce qui lui permet de signaler du code d'apparence irréprochable qui compile sans erreur mais pourrait compromettre la production. Les développeurs ne voient que des notifications exploitables à haute criticité, ce qui leur permet de passer de la détection à la résolution sans changer d'outil.
Deep PR Review est la couche dédiée aux équipes qui déploient plus vite qu'elles ne peuvent lire. Les agents de code ouvrent désormais plus de modifications en un jour qu'une équipe ne peut en analyser, et une vérification au niveau des diffs n'a pas été conçue pour un tel volume. Deep PR Review lit chaque pull request de la même manière qu'un ingénieur senior disposant d'un temps illimité le ferait. Avant de signaler quoi que ce soit, il intègre l'ensemble de votre base de code, les répertoires associés, les résultats statiques existants et les commentaires déjà présents sur la modification. C'est ce contexte qui lui permet de raisonner sur la logique métier et de détecter les bugs de contrôle d'accès tels que les IDORs pendant que la pull request est encore ouverte, bien au-delà de ce qu'un linter ou une lecture rapide humaine permettra de voir.
Code Security Audit applique ce même raisonnement au code que vous avez déjà déployé, en suivant le flux de données et en effectuant des vérifications d’autorisations entre les services afin d’identifier les failles de la logique. Il prend plusieurs bogues de faible gravité pris individuellement et détermine le chemin unique d’escalade de privilèges auquel ils aboutissent, c’est-à-dire le type d’exploitation en plusieurs étapes qu’un attaquant mettrait réellement en œuvre. Chaque résultat indique ce qui est exploitable et comment un attaquant pourrait y parvenir, avec une trace complète du raisonnement, et l’outil s’exécute directement sur votre code source sans nécessiter la mise en place d’un environnement de test.
La couverture de code vous permet d'importer la couverture de test depuis GitHub Actions et de la suivre parallèlement à vos résultats en matière de sécurité et de qualité. Identifiez les dépôts insuffisamment testés, parcourez les fichiers non couverts ligne par ligne et observez l'évolution de la couverture à mesure que vous ajoutez des tests. Lorsqu'une analyse ou une vérification d'PR s signale un fichier, vous pouvez vérifier au même endroit si ce fichier a bien été testé. En savoir plus
Ensemble, ces trois solutions couvrent le pull request, sa revue et le code déjà en production. Et la revue n'est qu'un volet d'une plateforme plus large : le SAST, les dépendances, la détection de secrets, le cloud et les malwares se trouvent au même endroit, chacun constituant un produit à part entière plutôt qu'un module accessoire. En 2025, Aikido a racheté Trag AI, une entreprise qui a entraîné des modèles de langage personnalisés sur des bases de code réelles, conférant ainsi au moteur de revue une compréhension sémantique plus poussée et un meilleur contexte à travers les bases de code complexes.
Fonctionnalités clés :
- Prise en compte de la logique métier via les LLM : comprend l'intention et le contexte, détectant les failles logiques et de contrôle d'accès que les outils purement statiques ne voient pas.
- Deep PR Review : analyse la logique métier sur chaque pull request, interceptant les IDOR et les problèmes de contrôle d'accès défaillant que le SAST et une revue humaine rapide manquent tous deux.
- Code Security Audit : analyse le code déployé en traçant les flux de données et les périmètres de permissions entre les fichiers et les services pour mettre en évidence les failles et les chaînes d'exploitation complexes, sans nécessiter de configuration d'environnement.
- Couverture du code : vous présente la couverture des tests au niveau des dépôts, des fichiers et des lignes de code, ainsi que les résultats relatifs à la qualité de votre code.
- Génération de règles adaptées à la base de code : s'appuie sur l'historique des PR de votre équipe et transforme le savoir informel en règles réutilisables.
- SAST piloté par l'IA : examine le code source à la recherche de vulnérabilités, de problèmes de configuration et de défauts de qualité aux étapes de pré-commit et de merge.
- détection de secrets : repère les identifiants codés en dur et les clés API avant qu'ils n'atteignent la production.
- Surveillance continue de la conformité : associe les résultats aux référentiels SOC 2, RGPD, HIPAA et autres grâce à des rapports exportables et prêts pour l'audit.
- Confidentialité des données : ne stocke pas votre code source après l'analyse et ne l'utilise pas pour entraîner ses modèles.
Avantages :
- Trois produits couvrant la pull request, la review et le code déployé, qui raisonnent tous sur la logique métier plutôt que de simplement faire correspondre des modèles.
- Des règles personnalisées maintenues de manière cohérente sur des centaines de dépôts, d'un service unique à l'ensemble du parc informatique.
- Une couverture de conformité robuste pour les secteurs réglementés, avec des rapports prêts pour l'audit.
- Une large compatibilité avec les langages et une gestion multi-dépôt centralisée.
- Une tarification prévisible et forfaitaire, sans mauvaises surprises liées au nombre de lignes ou de modules.
Idéal pour :
- Équipes d'entreprise pour lesquelles la détection et la correction rapides des problèmes sont cruciales.
- Les équipes qui déploient du code généré par IA plus vite que les humains ne peuvent le relire, et qui ont besoin d'une couche indépendante sur chaque PR.
- Environnements réglementés où les pistes d'audit et la conformité sont impératives.
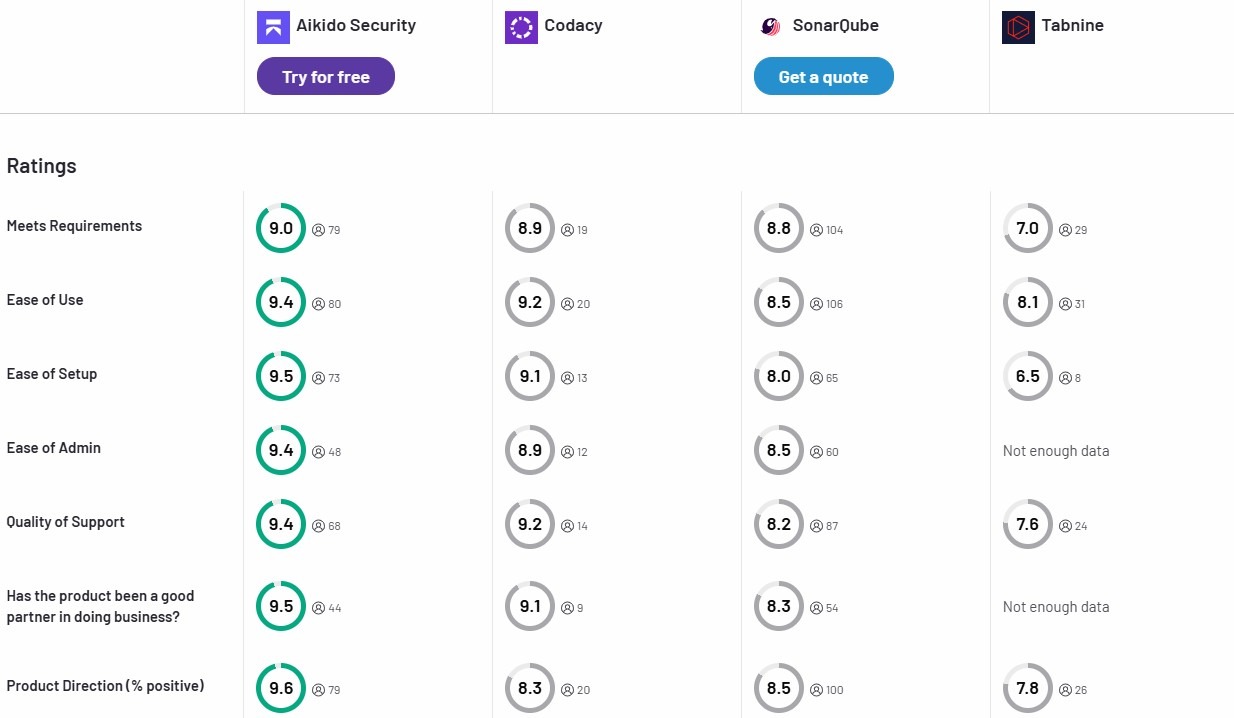
Évaluation Gartner : 4.9/5.0
Avis sur Aikido Security :
Au-delà de Gartner, Aikido Security a également une note de 4,7/5 sur Capterra et SourceForge.
Curieux de connaître la différence entre les outils de code review basés sur l'IA et les outils de code review automatisés ? Consultez notre article, Code Review par IA vs Code Review Automatisée : Le Guide Complet.
2. Codacy
Codacy est un outil d'automatisation de la qualité du code qui se concentre sur le style de code, l'analyse statique, la détection de duplications et l'application des standards.
Fonctionnalités clés :
- Quality Gates Personnalisables : Les équipes peuvent définir des critères minimaux pour la fusion de code, comme les seuils de couverture ou de linting.
- Feedback en temps réel : Dès que le code est poussé, il fournit des informations automatisées sur les problèmes, accélérant ainsi les cycles d'itération.
- Prise en charge de plusieurs langages : Fonctionne bien pour diverses stacks techniques, appliquant les standards de manière cohérente.
Avantages:
- Large prise en charge des langages
- Quality gates personnalisables
- Prend en charge les plateformes CI/CD courantes
- Automatise les revues en commentant les pull requests.
Inconvénients:
- Le prix peut être élevé pour les grandes équipes.
- Personnalisation limitée pour les règles avancées
- Les utilisateurs signalent une réponse lente du support
- Les utilisateurs signalent une analyse plus lente dans les grandes bases de code
- Fonctionnalités de sécurité et de conformité limitées
Cas d'utilisation idéaux:
- Équipes de petite à moyenne taille : En particulier celles qui cherchent à formaliser leurs pratiques de qualité sans configuration complexe.
- Startups en phase de démarrage : Où les ressources pour les revues de code manuelles sont limitées, mais où les vérifications statiques de base sont essentielles.
Évaluation Gartner : 4.4/5.0
3. DeepCode AI (maintenant intégré à Snyk)
DeepCode AI (qui fait désormais partie de Snyk) utilise l'apprentissage automatique et l'analyse sémantique pour identifier les risques de sécurité et les modèles de code récurrents que les linters traditionnels auraient manqués.
Fonctionnalités clés :
- Analyse sémantique basée sur l'IA : Passe au crible de vastes ensembles de données open source pour signaler les schémas de bugs inhabituels ou jusqu'alors inconnus.
- Intégration avec Snyk : S'intègre à la plateforme Snyk pour une analyse approfondie des dépendances et des risques de licence.
Règles personnalisées : Permet aux équipes de définir et d'enregistrer leurs propres règles.
Avantages :
- Prise en charge multilingue
- Informations tenant compte des dépendances
- Intégration CI/CD
Inconvénients :
- Faux positifs
- Courbe d'apprentissage
- Nécessite un réglage pour réduire le bruit
- Il peut ne pas détecter les problèmes dans les bases de code non standard ou propriétaires
- Les suggestions de correctifs sont parfois génériques
- Les utilisateurs signalent des analyses lentes sur les grands dépôts
Cas d'utilisation idéaux :
- Équipes axées sur la sécurité : Projets gérant des dépendances open source où des bugs de sécurité subtils peuvent s'introduire.
- Projets open source : Où la détection de vulnérabilités non conventionnelles est une priorité.
Note Gartner : 4.4/5.0
Avis sur DeepCode AI :
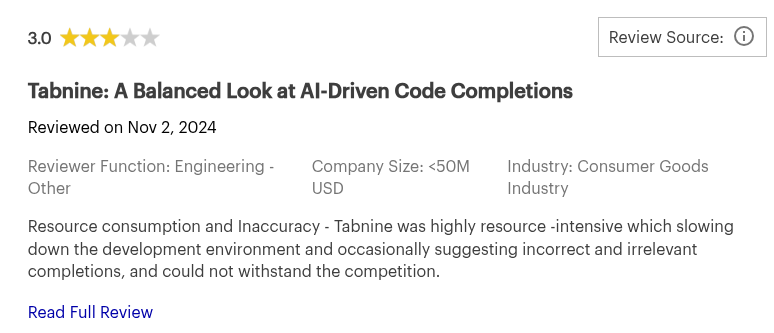
4. Tabnine
Tabnine est un assistant de codage alimenté par l'IA qui se spécialise dans la complétion de code, offrant des suggestions en temps réel pendant que les développeurs tapent. Il se concentre principalement sur l'amélioration de la productivité et de la cohérence du code.
Fonctionnalités clés :
- Complétions de code en temps réel : Accélère la vélocité des développeurs, en particulier pour les tâches répétitives ou à forte teneur en code passe-partout.
- Compatible avec les IDE populaires : L'intégration avec VS Code, les IDE JetBrains et d'autres apporte des suggestions d'IA aux flux de travail de codage quotidiens.
- Partage des connaissances de l'équipe : S'entraîne sur la base de code de votre projet pour offrir des suggestions personnalisées, favorisant la cohérence de l'équipe.
Avantages :
- Prise en charge multilingue
- Suggestions contextuelles
- S'intègre aux principaux IDE
Inconvénients :
- Courbe d'apprentissage
- L'agent de code review basé sur l'IA est limité à son plan entreprise
- Fonctionnalités gratuites limitées
- Peut gérer la sémantique inter-fichiers dans les grands projets.
- Les utilisateurs ont signalé une consommation élevée de ressources lors de l'utilisation.
Cas d'utilisation idéaux :
- Développeurs individuels : Ceux qui recherchent rapidité et efficacité, en particulier au sein d'équipes produit au rythme soutenu.
- Tâches répétitives : Projets comportant de nombreuses structures de code répétitives ou génériques.
Évaluation Gartner : 4.1/5.0
Avis sur Tabnine :
Vous explorez d'autres outils et leur comparaison ? Consultez notre article sur Les 18 Meilleurs Outils de Code Review de 2026
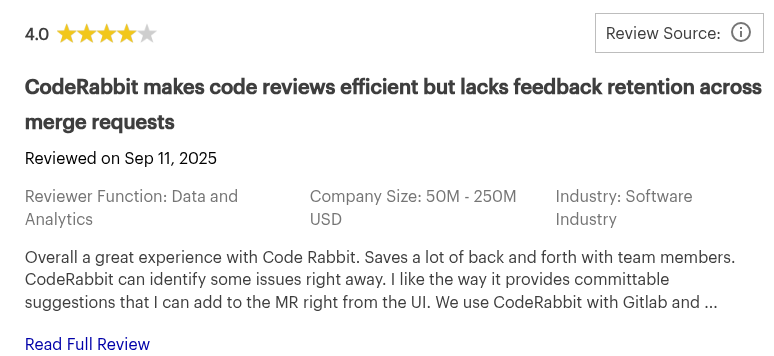
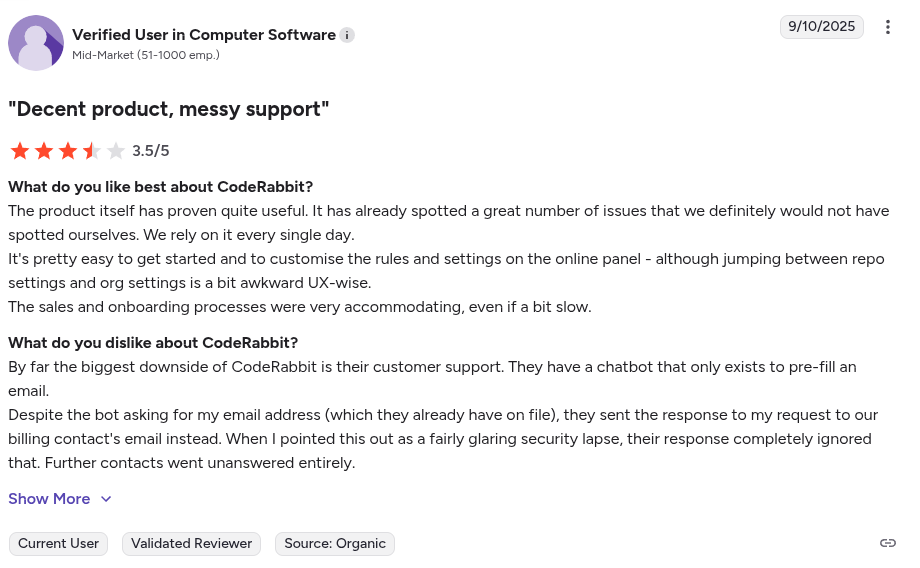
5. CodeRabbit
Coderabbit rationalise les processus de code review en fournissant des commentaires automatisés, de la collaboration et des règles personnalisables pour répondre aux normes du projet.
Fonctionnalités clés :
- Résumés et explications de PR : Fournit des résumés des modifications de code pour aider les réviseurs à comprendre les pull requests.
- Visualisation du contexte : Peut générer des diagrammes de séquence ou des explications de flux pour les modifications de code complexes.
Avantages :
- Prend en charge plusieurs langages de programmation
- S'intègre aux workflows Git et aux IDE comme VS Code.
- Politique de rétention des données nulle
Inconvénients :
- Les fonctionnalités avancées (comme l'auto-hébergement ou les options de conformité) ne sont disponibles que dans les forfaits de niveau supérieur.
- Personnalisation limitée
- Les utilisateurs ont signalé des problèmes de performance dans les grands dépôts et les PR complexes.
- Peut générer des commentaires bruyants ou non pertinents s'il n'est pas finement ajusté.
Cas d'utilisation idéaux :
- Startups et équipes de taille moyenne : Équipes qui souhaitent maintenir la qualité du code tout en évoluant rapidement.
Tarifs :
- Gratuit
- Lite : 15 $ par mois/développeur
- Pro : 30 $ par mois/développeur
- Entreprise : Tarification personnalisée
Évaluation Gartner : 4.0/5.0
Avis CodeRabbit :
6. CodeAnt AI
CodeAnt AI combine automatisation et flexibilité, offrant des outils pour détecter, corriger et optimiser le code de manière efficace. Les développeurs l'utilisent principalement en raison de sa code review assistée par IA de bout en bout et de sa compréhension des arbres syntaxiques abstraits (AST).
Fonctionnalités clés :
- Intégration CI/CD : Prend en charge les outils CI/CD courants.
- Documentation automatisée : Il peut générer automatiquement de la documentation pour l'ensemble de la base de code.
- Règles personnalisées : Permet aux équipes de définir et d'appliquer des normes de codage personnalisées.
Avantages :
- Règles personnalisées
- Fonctionnalités de sécurité intégrées
- Documentation automatisée
- Résumés automatiques des PR
Inconvénients :
- Courbe d'apprentissage
- Encore un outil relativement nouveau
- Faux positifs
- Peut nécessiter une configuration supplémentaire
- La vitesse et les performances de la revue peuvent se dégrader avec de très grands dépôts
- Temps de réponse lent
Cas d'utilisation idéaux :
- Startups et équipes techniques en croissance : Particulièrement utile pour les équipes à croissance rapide qui souhaitent appliquer des normes de code et des contrôles de sécurité sans avoir besoin d'une grande équipe de relecteurs seniors.
Tarifs :
- Plan Basique : 12 $ par utilisateur/mois
- Plan Premium : 25 $ par utilisateur/mois
- Plan Entreprise : Tarification personnalisée
Évaluation Gartner :
Pas d'avis Gartner.
Avis CodeAnt AI :
Aucun avis utilisateur indépendant.
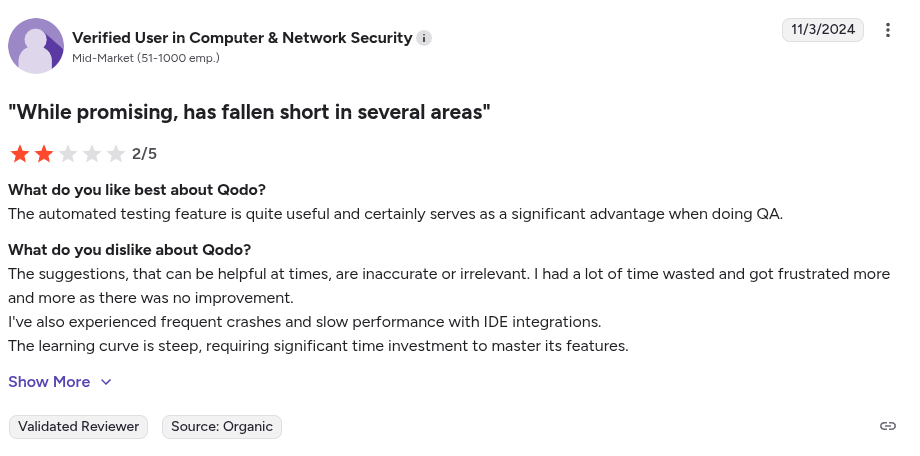
7. Qodo (anciennement Codium)
Qodo (anciennement Codium) est une plateforme d'intégrité du code pilotée par l'IA qui aide les équipes à écrire, tester et réviser le code grâce à une automatisation avancée et une compréhension contextuelle.
Fonctionnalités clés :
- Analyse sensible au contexte : Utilise la génération augmentée par récupération (RAG) pour indexer les bases de code et comprendre les architectures
- Génération de tests automatisés : Générez des tests unitaires, suggérez des améliorations de couverture.
- Framework multi-agents : Qodo est construit autour d'agents (par exemple, Gen pour la génération/le test de code, Merge pour la revue de PR)
Avantages :
- Suggestions contextuelles
- Workflows de PR automatisés
- Large prise en charge des langages
Inconvénients :
- Courbe d'apprentissage pour les fonctionnalités avancées
- Faux positifs
- Les utilisateurs ont signalé que l'interface utilisateur était confuse/peu ergonomique
Cas d'utilisation idéaux :
- Équipes d'ingénierie pratiquant le shift-left testing : Générez automatiquement des tests et identifiez les problèmes tôt dans les PRs pour détecter les bugs avant qu'ils n'atteignent la CI.
Évaluation Gartner : 4.5/5.0
Avis sur Qodo :

8. Sourcery
Sourcery utilise une approche hybride pour sa code review. Il utilise des modèles de langage (LLM) pour les tâches contextuelles telles que la génération de résumés de pull requests et un moteur d'analyse statique basé sur des règles pour la qualité du code.
Fonctionnalités clés :
- Métriques et notation de la qualité du code : Fournit des métriques pour les fonctions, telles que le score de qualité, la complexité et la longueur des méthodes.
- Analyse de sécurité (SAST) : Recherche activement les vulnérabilités de sécurité et les secrets dans le code.
Avantages :
- Retour d'information automatisé
- Confidentialité des données renforcée
Inconvénients :
- Manque de revue conversationnelle
- Peut rencontrer des difficultés avec une logique complexe
- Faux positifs
- Les fonctionnalités avancées (règles personnalisées robustes) sont réservées aux niveaux payants.
Cas d'utilisation idéaux :
- Développeurs individuels : En tant que « pair programmer » automatisé et outil d'apprentissage qui fournit un feedback instantané pour aider à améliorer les compétences de codage et l'efficacité.
Évaluation Gartner :
Pas d'avis Gartner.
Avis sur Sourcery :
Aucun avis utilisateur indépendant.
9. Greptile
Greptile est un outil de code review basé sur l'IA conçu pour détecter les bugs, les anti-patterns et les incohérences que des linters plus simples ou des outils de comparaison uniquement pourraient manquer.
Fonctionnalités clés :
- Code review par IA : Révise automatiquement les pull requests (PR) avec le contexte complet de la base de code.
- Capacité d'apprentissage : Greptile peut apprendre de vos commentaires et s'adapter à votre projet.
- Assistance contextuelle : Les développeurs peuvent poser des questions à Greptile en langage naturel concernant la codebase.
Avantages :
- Feedback exploitable
- Contexte complet de la codebase
Inconvénients :
- Courbe d'apprentissage
- Dépend de modèles tiers pour l'inférence LLM
- La tarification peut devenir coûteuse lors de la mise à l'échelle
- Prise en charge limitée des architectures multi-dépôts
Cas d'utilisation idéaux :
Évaluation Gartner :
Pas d'avis Gartner.
Avis sur Greptile :
Aucun avis utilisateur indépendant.
Vous ne savez pas comment améliorer la qualité du code de votre équipe ? Consultez notre article sur Qualité du code : Qu'est-ce que c'est et pourquoi c'est important
Comparaison des 9 meilleurs outils de Code Review par IA
Pour vous aider à comparer les capacités des outils ci-dessus, le tableau ci-dessous résume les fonctionnalités prises en charge par chaque outil ainsi que leurs cas d'utilisation idéaux.
Choisir le bon outil de Code Review par IA pour votre workflow
Les outils de code review basés sur l'IA peuvent accélérer le développement et réduire les erreurs humaines, mais seulement s'ils sont précis, adaptés aux développeurs et s'intègrent parfaitement à vos workflows existants. Aikido Security offre précisément cela.
Aikido Security propose les meilleures revues de code IA de leur catégorie pour les startups comme pour les grandes entreprises, se distinguant lors des comparaisons techniques et des POC en confrontation directe dans chacune de ces catégories.
Fini de jongler avec plusieurs outils, de se noyer dans les faux positifs ou de passer des heures sur des revues manuelles : place à un code plus propre, plus rapide et plus fiable.
Vous voulez des revues plus rapides et un code plus propre ? Commencez votre essai gratuit ou planifiez une démo avec Aikido Security dès aujourd'hui.
FAQ
Quelle est la précision de la revue IA d'Aikido Security ?
Aikido privilégie le signal par rapport au bruit. Il filtre plus de 90 % des faux positifs avant que les alertes n'atteignent les développeurs. Cela réduit la fatigue liée aux alertes et maintient un feedback exploitable.
Peut-il suggérer ou appliquer des correctifs automatiquement ?
Oui. Aikido Security fournit des correctifs générés par IA et des patchs de pull request en un clic pour les langages et vulnérabilités pris en charge.
Scanne-t-il uniquement les dépôts complets, ou peut-il scanner seulement les PR ?
Il scanne les deux. Par défaut, Aikido Security s'exécute sur les pull requests pour fournir un feedback précoce, mais vous pouvez également configurer des scans de dépôts complets ou des vérifications de pipeline planifiées.
Y a-t-il un support pour les monorepos ou les grandes bases de code ?
Oui. Aikido Security est conçu pour les équipes en croissance et les monorepos. Il peut scanner des architectures multi-services et des environnements à fort taux de commits sans ralentir les workflows.
Pouvons-nous personnaliser les règles ou les niveaux de gravité ?
Oui. Vous pouvez définir des standards de codage internes, modifier les niveaux de gravité, supprimer des règles spécifiques ou définir des portes de qualité/sécurité avant les fusions.
Aikido Security prend-il en charge les exigences de conformité telles que ISO, SOC 2, HIPAA ou GDPR ?
Oui. Il mappe les résultats aux principaux frameworks de conformité et aide à maintenir des enregistrements prêts pour l'audit pour les industries réglementées comme la santé et la finance.
Vous pourriez aussi aimer :
- Les meilleures alternatives à SonarQube en 2026
- Meilleurs outils d'analyse statique du code comme Semgrep
- Les 10 meilleurs outils SAST basés sur l'IA en 2026
- Les 13 meilleurs scanners de vulnérabilités de code en 2026
- Les 7 meilleurs outils ASPM en 2026
- Les meilleurs scanners d'Infrastructure as Code (IaC)
- Meilleurs outils de surveillance continue de la sécurité


