

Protégez vos applications contre Mythos
L'émergence de modèles de pointe tels que Claude Mythos permet aux pirates de détecter et d'exploiter les vulnérabilités de votre base de code quelques heures seulement après sa publication. Vous avez besoin d'Aikido s pour détecter ces vulnérabilités avant même leur publication.
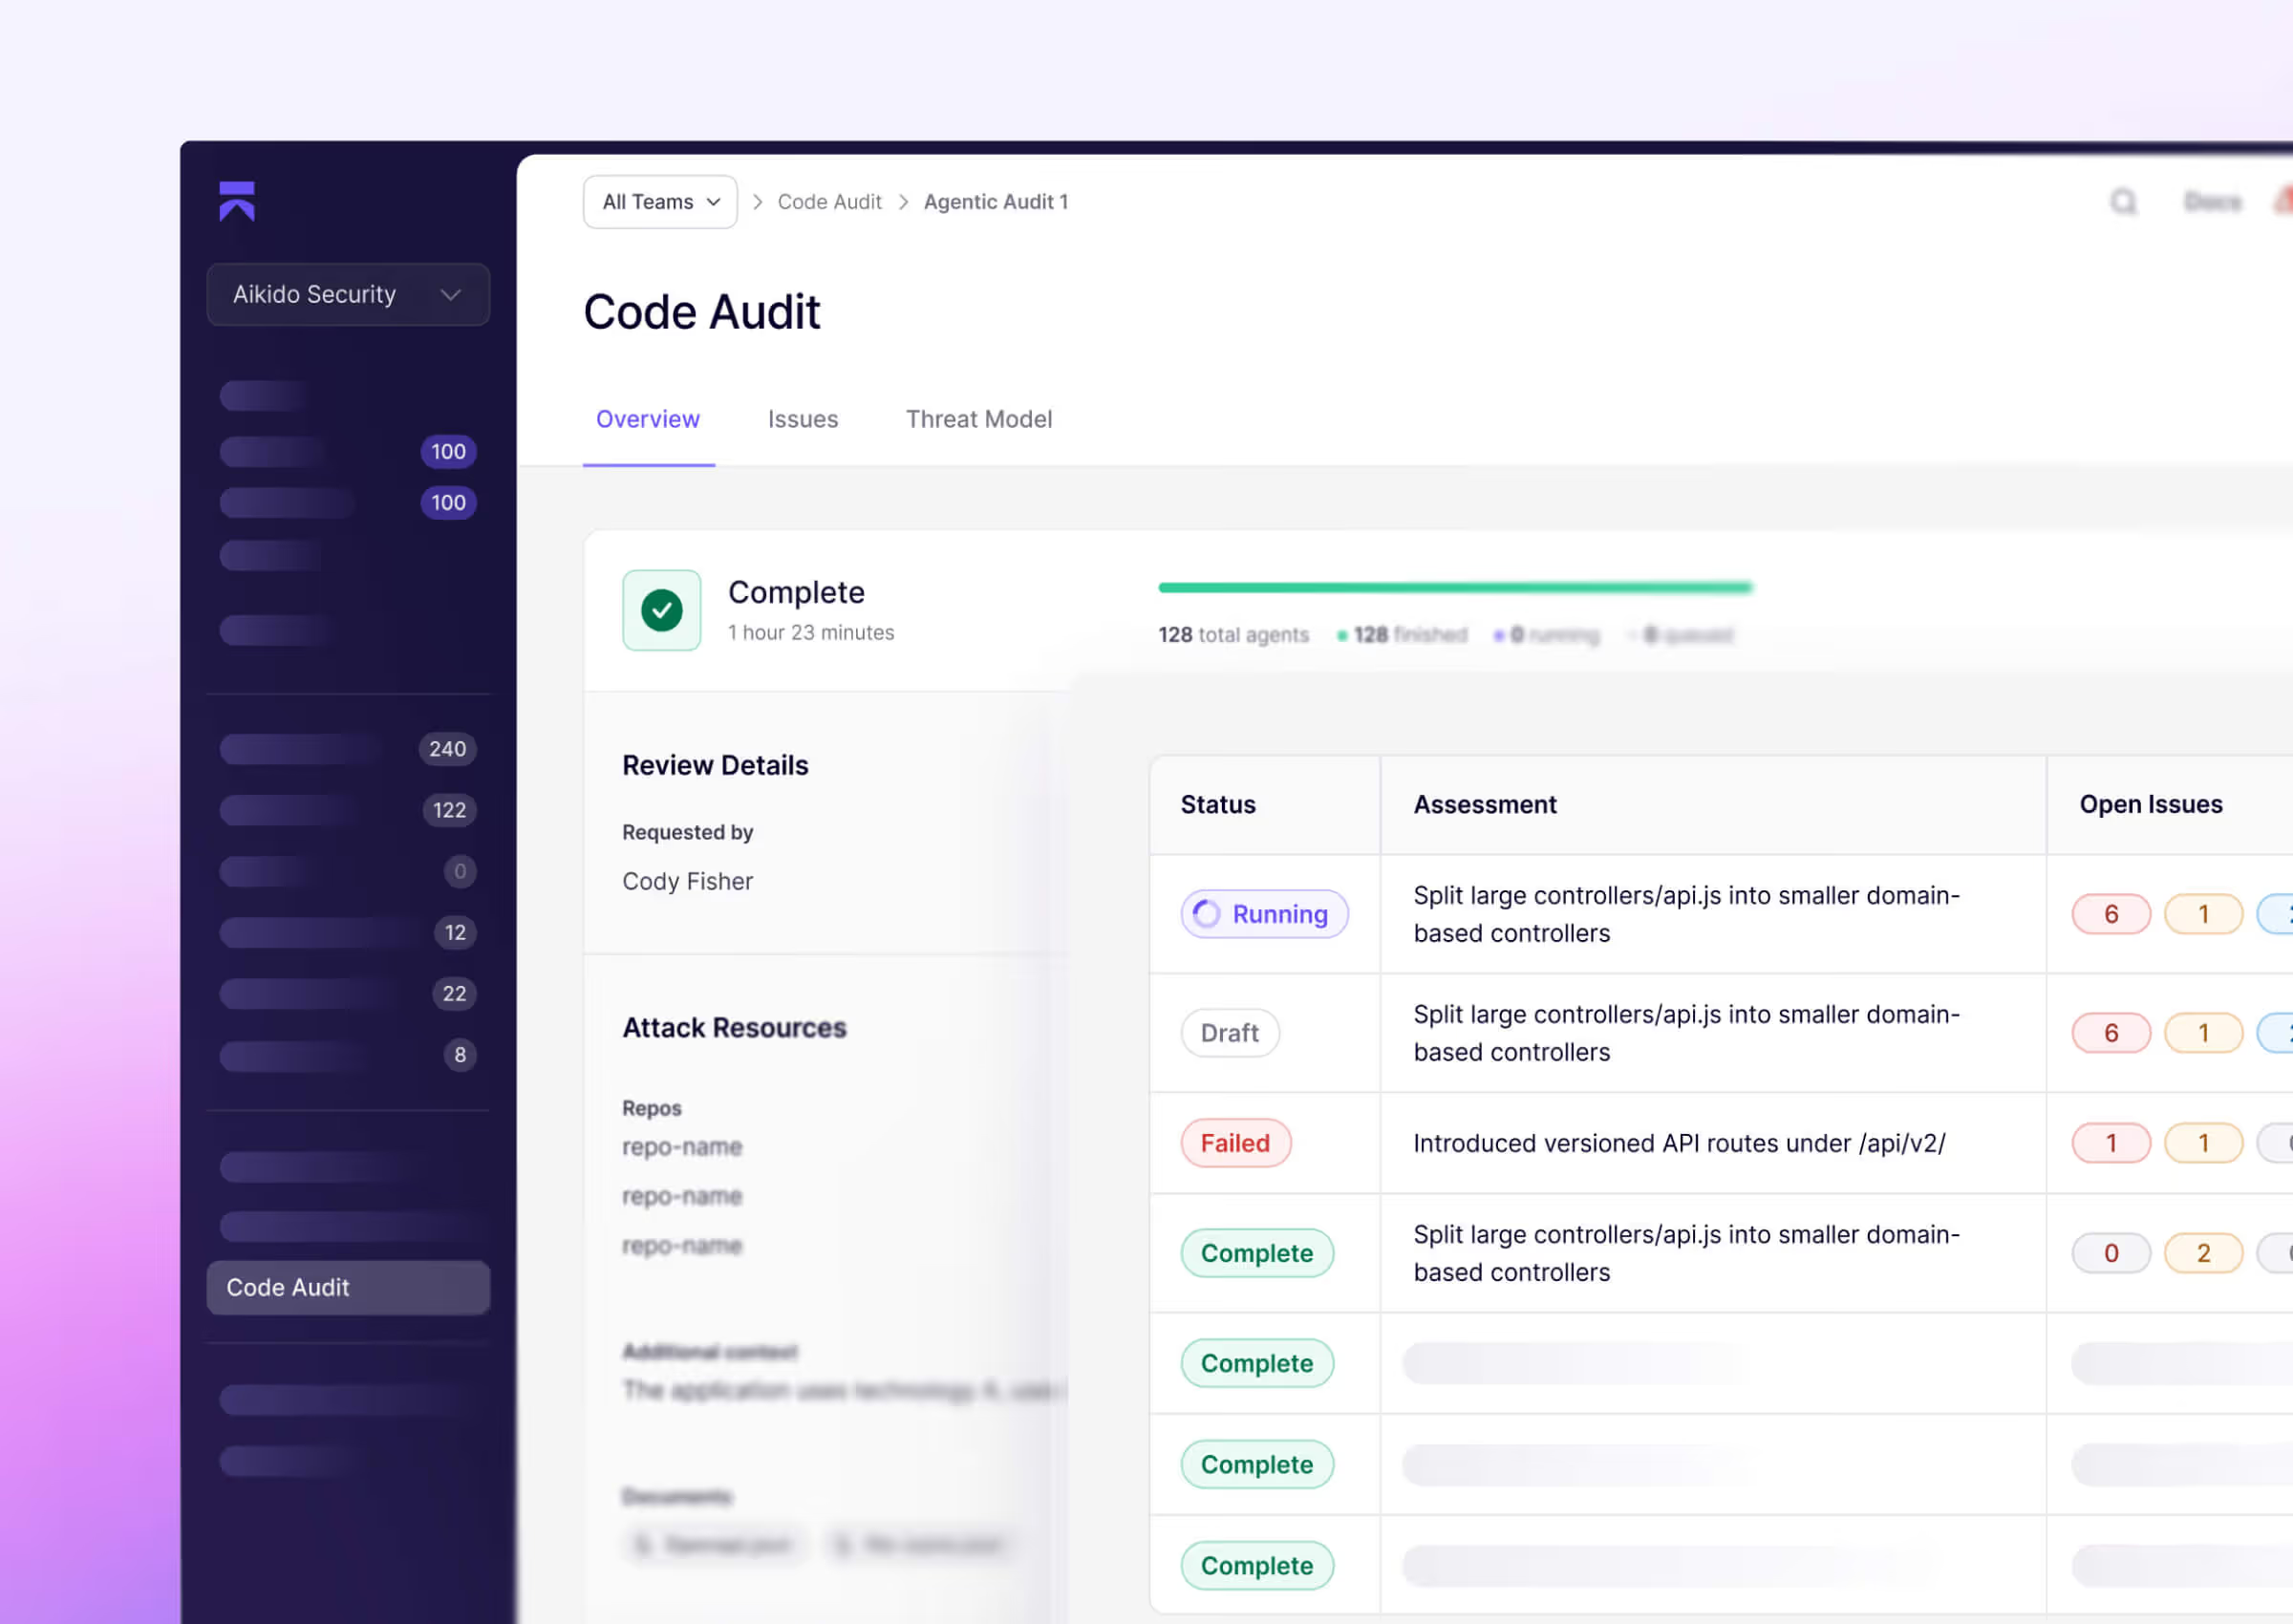





Les modèles de langage de grande envergure (LLM) réduisent le délai entre la découverte d'une vulnérabilité et la mise au point d'exploits fonctionnels.
Des outils comme Claude Mythos modifient le niveau de maîtrise et la rapidité nécessaires pour mener à bien une attaque sérieuse.
La sécurité des applications est en transition entre deux mondes
D'un côté, vous avez l'ensemble traditionnel de scanners automatisés qui font le travail mais manquent de raisonnement, tandis que de l'autre, des agents autonomes poussent votre application à ses limites.
Scanners automatisés.
Contexte superficiel, simpliste et restreint.
Les scanners déterministes s'exécutent sur votre base de code. Ils détectent les vulnérabilités OWASP courantes. Chaque découverte est un candidat qui nécessite encore un triage.

Agents autonomes.
Approfondi, validé, continu.
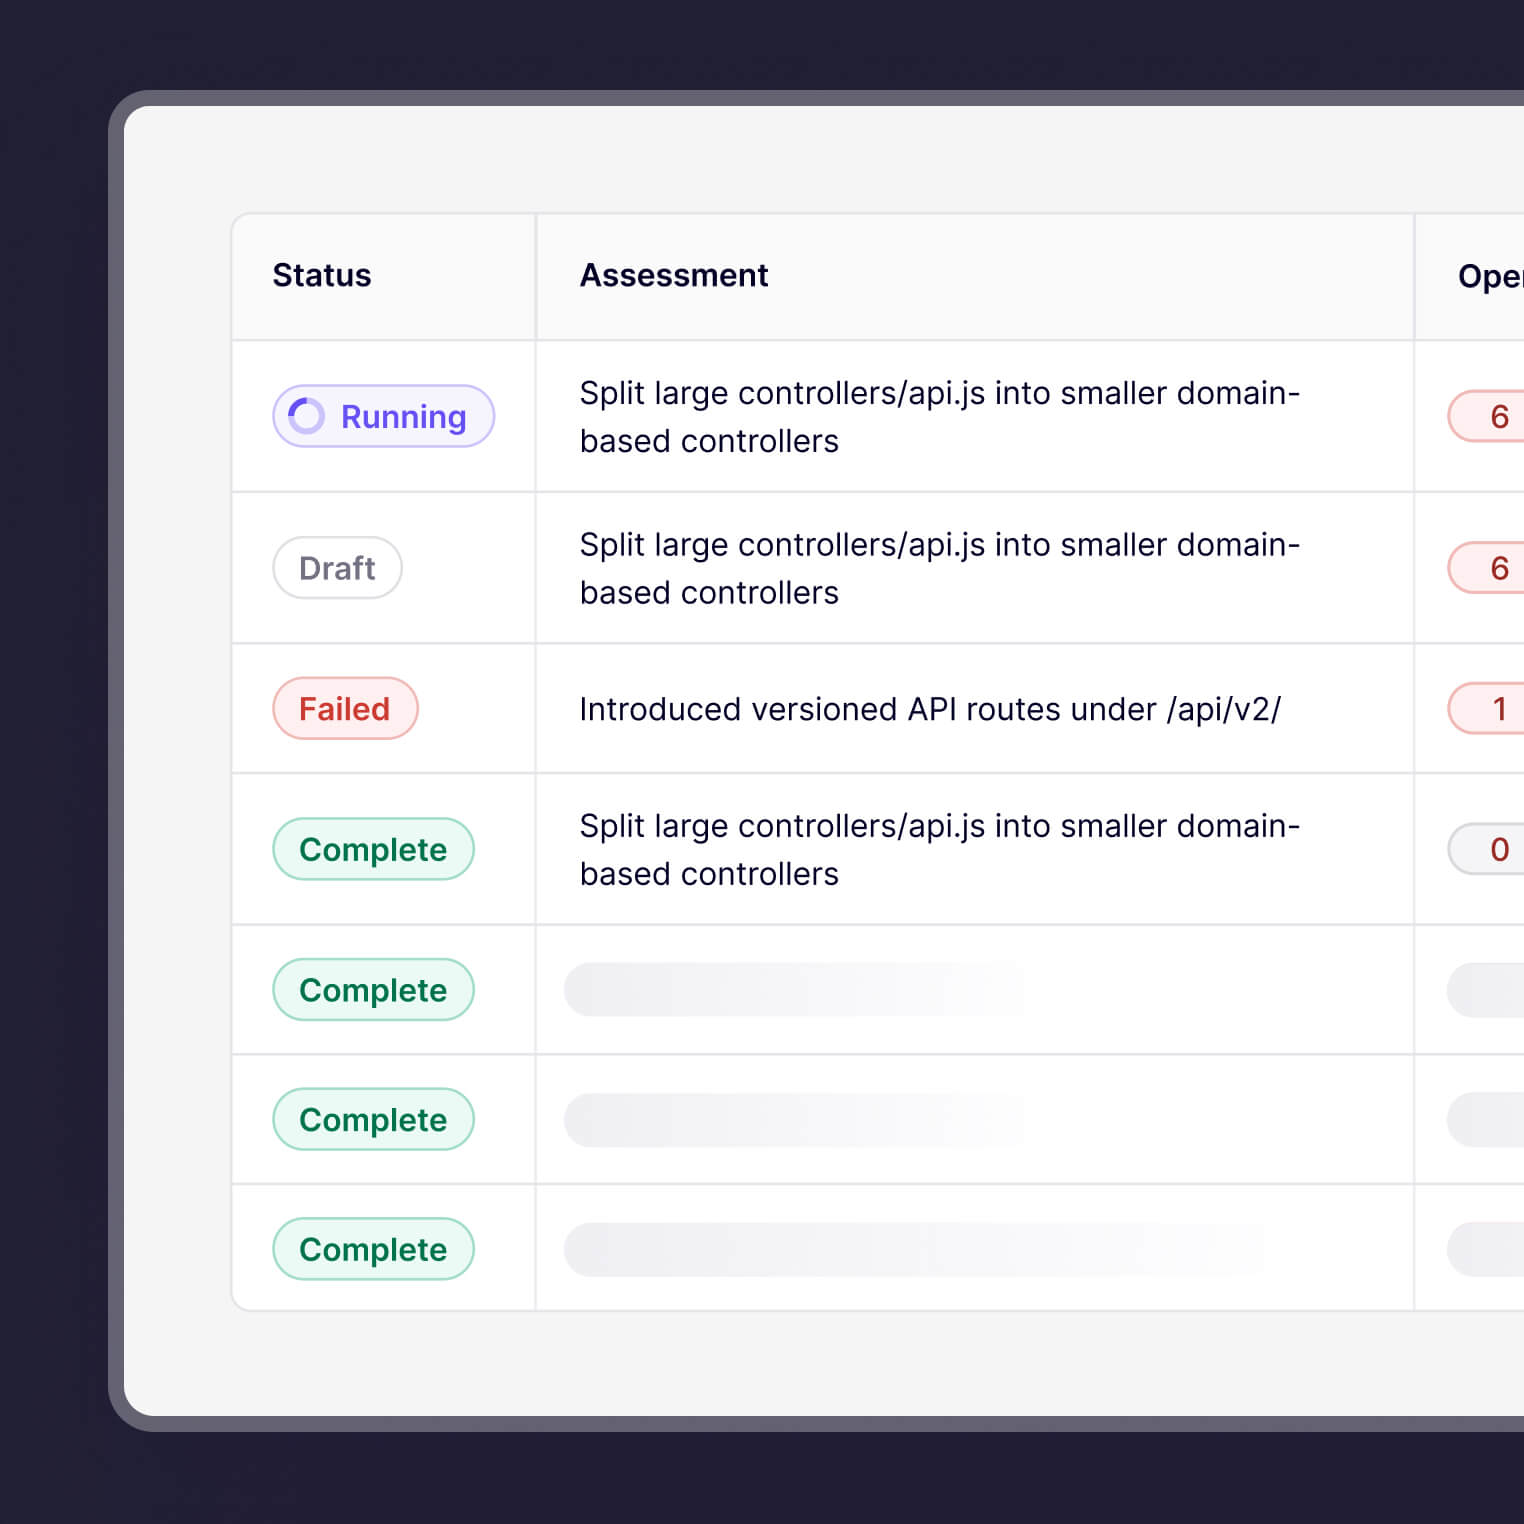
Les agents d'audit de code raisonnent sur vos codebases pour détecter les failles logiques avancées avant le déploiement.
Une checklist sécurité pratique pour CTO pour être prêt pour Mythos
La référence absolue en matière d'attaque appsec
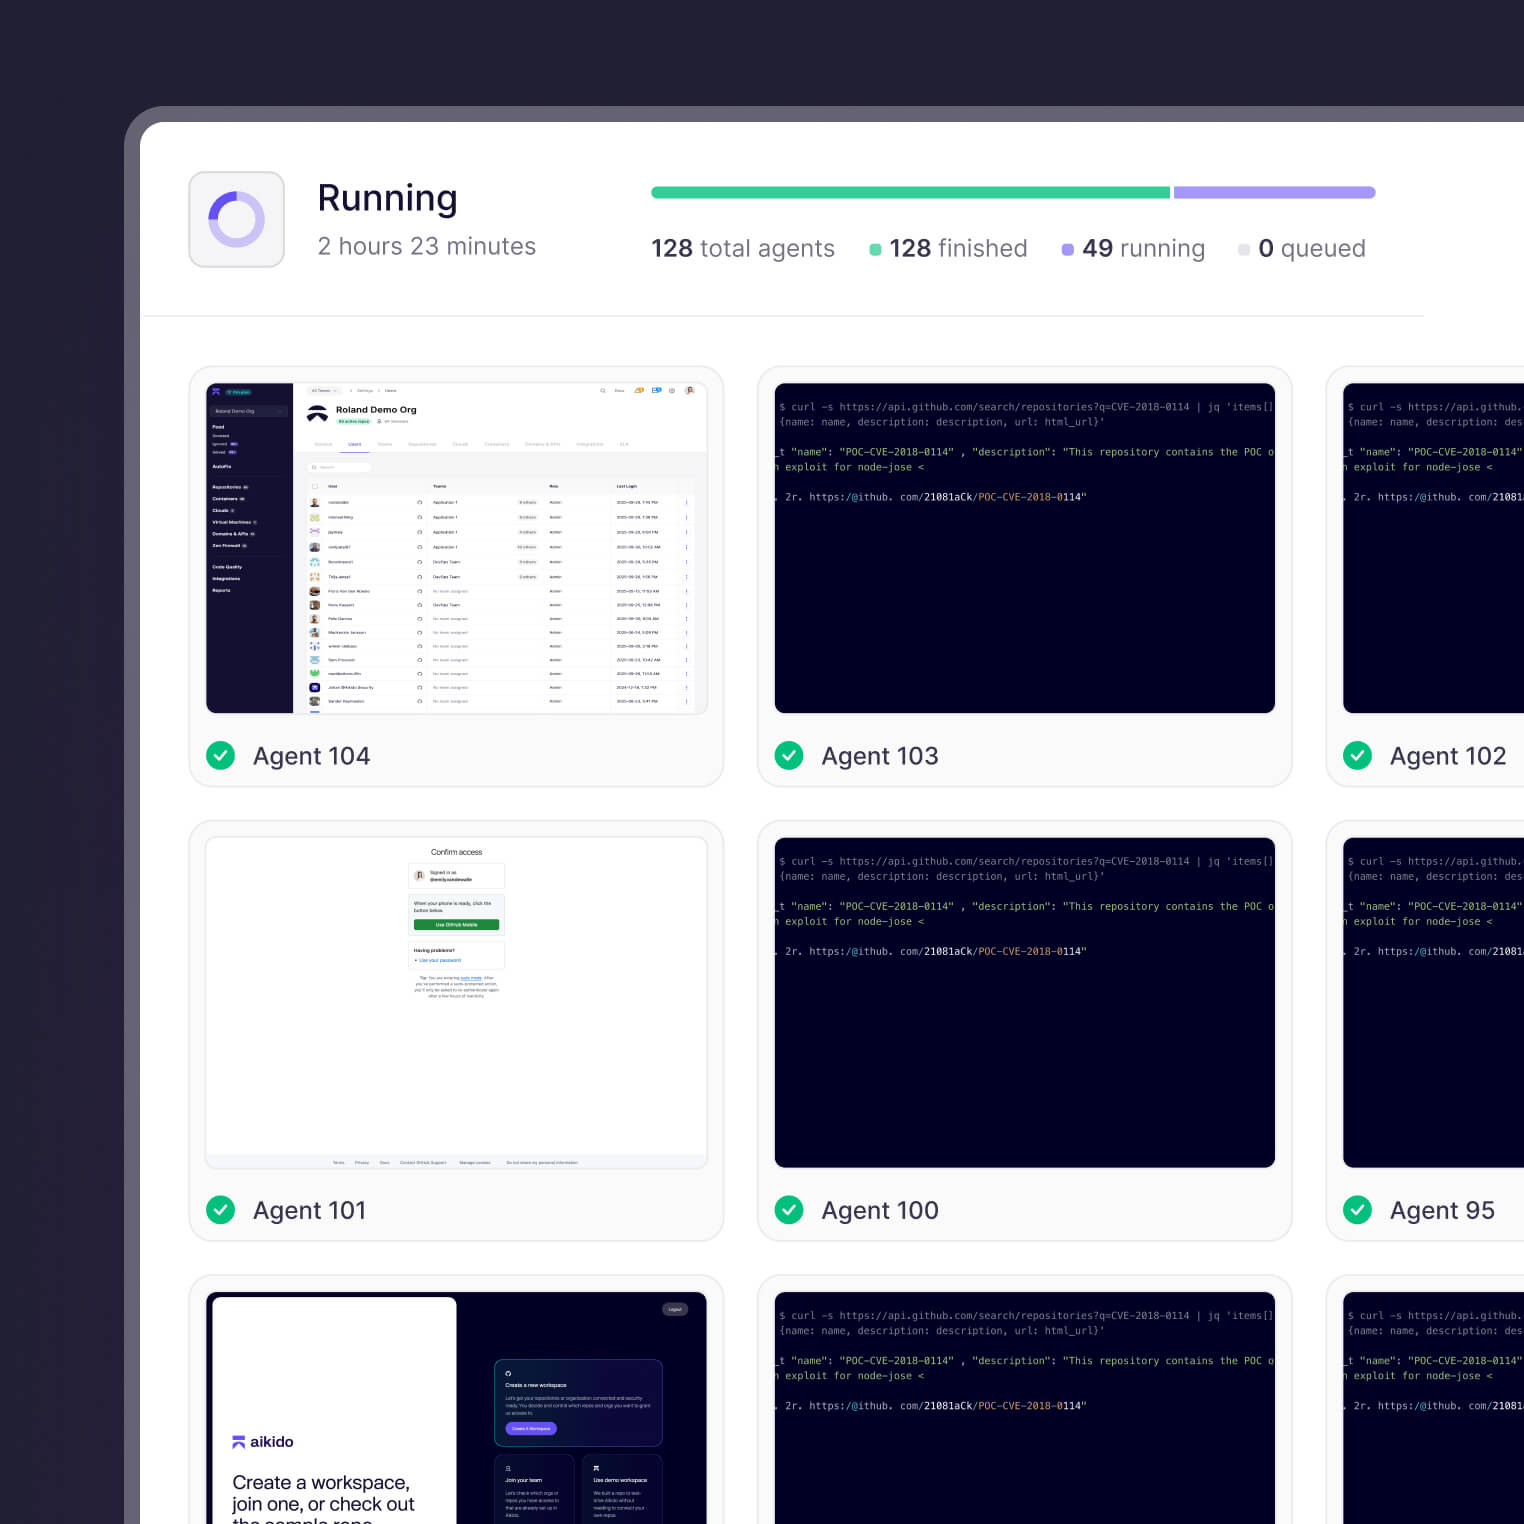
Faites tester tous les aspects de votre application en production par des centaines d'agents.
Des agents IA autonomes qui surpassent les humains grâce à la vitesse des machines. Évaluez la vulnérabilité réelle à l'aide d'un trafic réel, comprenant des domaines, des utilisateurs authentifiés et des points d'accès détectés par exploration.
Protégez votre application contre Mythos
Connectez un dépôt pour découvrir ce que les agents de raisonnement trouvent dans votre base de code.
Ou laissez des centaines d'agents IA s'attaquer à votre application en production.



Deux questions différentes.
Deux outils différents.
« Ce code peut-il faire l'objet d'une exploitation avant sa mise en production ? »
« Est-ce que quelqu'un pourrait pirater mon application de course à pied, en ce moment même ? »
Foire aux questions sur Claude Mythos

- L'IA améliore la rapidité et les capacités des deux camps, mais elle ne donne pas automatiquement l'avantage aux attaquants.
- Les défenseurs disposent toujours d'un avantage décisif, car ils ont une vue d'ensemble complète du système (code, comportement d'exécution, limites), tandis que les attaquants n'ont qu'une visibilité limitée.
- Nous évaluons et comparons en permanence tous les nouveaux modèles. Les modèles les plus performants sont intégrés à nos processus de travail là où ils apportent une valeur ajoutée, mais aucun modèle n'est le meilleur dans tous les domaines.
- La valeur réside dans l'orchestration et le harnais, et pas seulement dans le choix du modèle.
- La détection va se démocratiser, mais le goulot d'étranglement ne fera que se déplacer.
- Plus on recueille de résultats, plus il y a de bruit. Les plateformes qui s'imposeront seront celles qui passeront réellement à l'action : en validant les problèmes, en les hiérarchisant et en résolvant le plus grand nombre d'entre eux dans les systèmes réels, sans ralentir le travail des développeurs.
- Oui, cela représente une véritable avancée, notamment pour l'analyse de systèmes complexes tels que les navigateurs et les systèmes d'exploitation, mais cela modifie avant tout l'échelle des découvertes plutôt que de réinventer complètement le domaine.
- Le principal changement réside dans l'augmentation du nombre de vulnérabilités, des CVE publiées et dans l'accélération du délai entre la découverte et l'exploitation. Cependant, les outils d'SAST s basés sur l'IA, lorsqu'ils sont utilisés avec des frameworks adaptés, sont déjà très efficaces, offrant des résultats jusqu'à 10 fois supérieurs à ceux des méthodes traditionnelles d'SAST.
- Pas forcément. Lorsque les comptes, qui font l'objet d'audits rigoureux,
curlLe code source a été analysé par Mythos ; le modèle avait initialement affirmé avoir détecté cinq vulnérabilités « confirmées ». - À l'issue d'une analyse humaine approfondie, cette liste a été réduite à une seule vulnérabilité de faible gravité, un bug standard et trois faux positifs.
- D'autres outils d'IA, tels qu'AISLE et ZeroPath, avaient déjà permis d'apporter des centaines de corrections de bogues dans
curlAuparavant, cela démontrait que l'SAST e en matière d'IA existante était déjà très compétitive.
- Exécuter un seul modèle de grande envergure sur l'ensemble d'une base de code est à la fois lent et financièrement prohibitif.
- Pour une entreprise comptant 10 000 employés, Claude lui-même a estimé que l'exécution native des jetons Mythos AI bruts coûterait environ 52 millions de dollars par an.
- De plus, se limiter à un seul modèle n'est pas la solution idéale, car chaque modèle est particulièrement adapté à des tâches spécifiques.
- Un modèle brut, dépourvu d'infrastructure d'accompagnement, n'est en réalité qu'un simple outil de recherche.
- Pour la mettre en œuvre, il faut un « harnais » permettant de fournir le contexte « whitebox » adéquat (afin que l'IA sache quoi faire), ainsi qu'une « structure de soutien » permettant à la plateforme d'intégrer différents modèles à mesure que la technologie évolue.
- Par ailleurs, la charge de travail doit être structurée en différentes étapes d'exécution : identification, validation, exploitabilité et correction.
- À mesure que les capacités de détection se généralisent et s'intègrent à des plateformes de plus en plus variées, le volume considérable de résultats et de bruit va exploser.
- Le principal goulot d'étranglement ne résidera plus dans la simple détection des problèmes , mais dans leur validation, leur hiérarchisation et leur correction dans les environnements de production. Les outils de sécurité qui s'imposeront seront ceux axés sur la couche d'exécution, permettant aux développeurs de déployer des correctifs en toute fluidité et sans difficulté.
- Pour être « prêt pour Mythos », il faut abandonner les analyses ponctuelles au profit de tests continus des applications.
- Les entreprises doivent se préparer à un afflux de CVE et de mises à jour de dépendances en acquérant une visibilité claire sur leurs microservices et en mettant en place des cycles de correctifs plus serrés.
- L'objectif est de mettre en place des flux de travail automatisés permettant de réduire considérablement le temps nécessaire entre la détection d'une vulnérabilité et la mise en place d'un correctif.
- Découvrez notre « https://www.aikido.dev/blog/mythos-ready-checklist »
- Non, mais le marché va s'orienter vers des outils permettant une exécution en continu. Alors que les outils traditionnels d'SAST , non basés sur l'IA, pourraient perdre de leur pertinence, les solutions basées sur l'IA pour l'SCA et l'audit continu du code vont prendre une importance croissante.
- Les plateformes utilisant l'IA peuvent s'appuyer sur des modèles actuels tels que GPT 5.5 pour fournir des résultats d'un niveau équivalent à ceux de Mythos aujourd'hui, et sont conçues avec l'infrastructure nécessaire pour intégrer de manière transparente des modèles plus performants dès qu'ils seront disponibles.