

Le battage médiatique autour de la sécurité basée sur l'IA s'est transformé en une véritable adoption. Des revues de code par l'IA à la réponse aux incidents, les équipes explorent désormais jusqu'où l'intelligence native de l'IA peut aller pour remplacer le travail manuel. Et nulle part ce changement n'est plus visible que dans le pentest. Ce qui prenait des semaines et n'était effectué que deux fois par an, peut désormais être autonome et continu.
Dans le rapport 2026 d'Aikido sur l'IA dans la sécurité et le développement, mené auprès de 450 répondants, 97 % des RSSI, ingénieurs AppSec et développeurs ont indiqué qu'ils envisageraient les tests d'intrusion par IA, et 9 sur 10 estiment que l'IA finira par dominer le domaine du pentest. La promesse est séduisante : des tests plus rapides, une couverture plus approfondie et une visibilité continue sur votre surface d'attaque, sans avoir à attendre des semaines ni dépendre de consultants.
C'est là que des outils comme XBOW sont entrés en jeu. Positionné comme un outil de pentest IA de niveau humain, il promet de découvrir, d'exploiter et de prioriser automatiquement les vulnérabilités dans votre environnement. En théorie, il devrait remplacer les tests d'intrusion manuels et vous offrir une visibilité en temps réel sur votre surface d'attaque.
En pratique, la comparaison utile est spécifique. Que teste chaque outil et comment une anomalie passe-t-elle d'une preuve à une correction vérifiée ?
C'est pourquoi les leaders de la sécurité posent désormais une question différente. Non pas « Le pentest IA est-il réel ? » mais « Quels outils de pentest IA tiennent réellement leurs promesses ? ».
Dans ce guide, nous explorerons les meilleures alternatives à XBOW en 2026. Vous verrez comment des options comme Aikido Security et d'autres se comparent en termes de portée, d'utilisabilité et de couverture, afin que vous puissiez choisir la solution adaptée à votre maturité en matière de sécurité et à votre vitesse.
TL;DR
Aikido Security mérite d'être évalué comme une alternative à XBOW lorsque vous recherchez un pentest IA doté d'un parcours documenté vers la remédiation pour les développeurs et d'un test continu. Aikido AI Pentesting évalue les applications et API en cours d'exécution, et Aikido Infinite étend les tests aux modifications d'applications pertinentes.
Vous pouvez adopter le pentest tout en conservant vos outils de sécurité existants. Comparez les deux produits sur l'application que vous devez tester, les preuves qu'ils retournent, la configuration requise et la manière dont votre équipe valide une correction. Un portefeuille de produits plus large ne suffit pas à lui seul à déterminer la profondeur du pentest de l'un ou l'autre produit.
Aikido Security vs XBOW
Chaque entrée reflète les informations communiquées publiquement par chaque fournisseur au 18 septembre 2026. Les chiffres auto-déclarés sont identifiés comme tels. Lorsqu'un fournisseur ne fait aucune déclaration publique, cette page le signale au lieu de faire des suppositions.
Qu'est-ce que XBOW ?
Fondée en 2024 par Oege de Moor, Xbow se présente comme une plateforme de test d'intrusion alimentée par l'IA, offrant des tests de sécurité de niveau humain à la vitesse d'une machine. Créée par d'anciens ingénieurs de GitHub Copilot et GitHub Advanced Security, la mission d'Xbow est de transformer la sécurité des applications grâce à des attaques continues pilotées par l'IA. La plateforme propose actuellement des tests web et API, tandis que des solutions autonomes pour les API et le mobile sont annoncées pour 2026.
En substance, XBOW AI promet de penser comme un hacker en cartographiant automatiquement votre environnement, en trouvant des chemins exploitables et en simulant des attaques réelles. Pour ce faire, il utilise des centaines d'agents IA qui travaillent en parallèle pour découvrir, valider et exploiter les vulnérabilités sans intervention humaine.
Ses fonctionnalités en un coup d'œil :
- Agents IA autonomes
- Couverture Complète
Avec tout cela, vous pourriez vous demander : pourquoi chercher des alternatives ?
Pourquoi chercher des alternatives à Xbow
Bien que l'approche de Xbow ait été dédiée à l'utilisation de l'IA dès le départ, les retours des premiers utilisateurs dressent un tableau plus nuancé.
Voici les huit raisons les plus fréquentes qui poussent les équipes à rechercher des alternatives à Xbow :
- Lourdeur des interventions. Xbow dispose de solides financements et effectifs, la question n'est donc pas de savoir si l'entreprise pérennisera son activité, mais plutôt le temps que vous coûte un test. Selon le benchmark indépendant de Doyensec, publié en mai 2026 et sponsorisé par Aikido, les analyses d'Xbow ont planté à plusieurs reprises, nécessitant plus de 20 e-mails au support et des mises à niveau de l'infrastructure en cours de route pour aller au bout, et ont pris 11 jours pour livrer un rapport sur l'une des deux applications. Aikido a analysé les deux applications en moins de 20 minutes, en libre-service, avec un rapport fourni le jour même.
- Visibilité limitée : Les mêmes tests ont révélé que la visibilité sur une exécution se limite à des traces d'agents individuels, sans vue en direct des actions menées par ces derniers, ce qui peut donner l'impression d'une boîte noire.
- Un seul retest, puis un nouvel achat. Xbow inclut un seul retest dans les 30 jours. Si un correctif est déployé tardivement ou si le premier correctif s'avère inopérant, la vérification suivante fait l'objet d'un nouvel achat. Aikido inclut des retests illimités pendant quatre mois sans frais supplémentaires, avec des résultats en quelques minutes.
- Profondeur : Doyensec a évalué Aikido et Xbow sur les mêmes deux applications, dans la même gamme de prix et avec les mêmes identifiants. Aikido a détecté 49 vulnérabilités vérifiées contre 31 pour Xbow, avec des taux de faux positifs presque identiques (4 % contre 3 %).
- Transfert aux développeurs : comparez la manière dont chaque produit transmet une anomalie validée à son responsable, puis la façon dont la correction est enregistrée et le résultat du nouveau test renvoyé à l'élément de travail. XBOW dispose d'une intégration Jira documentée et Aikido propose des workflows de remédiation et de retest documentés. La comparaison utile porte sur le processus pris en charge spécifique, y compris les éventuelles étapes manuelles.
- Souveraineté des données et préoccupations de conformité : Xbow est exclusivement hébergé aux États-Unis, ce qui peut poser problème pour les organisations européennes tenues d'héberger leurs données en Europe pour des raisons de conformité.
- Difficultés face aux failles de logique métier complexes : Si Xbow s'en sort bien pour identifier les vulnérabilités courantes telles que les failles XSS ou les injections SQL, les évaluateurs soulignent qu'il rate fréquemment les défauts de logique métier et les problèmes de conditions de course (race conditions), là précisément où l'analyse du comportement prévu de l'application prime sur la simple recherche de motifs.
En bref, Xbow tient sa promesse en termes de vision, mais pas encore en termes d'exhaustivité. Il représente la direction que prend le pentest IA, mais pas nécessairement là où il doit être pour les programmes de sécurité axés sur les développeurs d'aujourd'hui.
Ne nous croyez pas sur parole, voici quelques avis d'utilisateurs de Xbow :


Top 5 des alternatives à Xbow
1. Aikido Security comme alternative à XBOW
Le rapport de Doyensec de mai 2026 a comparé Aikido et XBOW sur deux applications open source, chaque fournisseur obtenant de meilleurs résultats sur l'une d'elles. L'étude a été commanditée par Aikido et les configurations de test différaient. Considérez les résultats comme des indices concernant ces deux applications, et lisez le rapport pour en comprendre la méthodologie et les limites.
Aikido Attack déploie des centaines d'agents autonomes qui découvrent et exploitent des failles au sein des applications et des API, en les connectant dans des graphes d'attaque pour vous permettre de visualiser le déroulement d'une exploitation, de l'accès initial jusqu'au compromis. Par défaut, les tests sont exécutés en boîte blanche. Chaque découverte est validée sur un système en production avec une preuve de concept et des étapes de reproduction.
Les problèmes non vérifiés sont écartés avant d'arriver jusqu'à vous. Seuls les problèmes confirmés et exploitables sont transmis, accompagnés des éléments nécessaires à leur reproduction.
Tyro Payments, une banque réglementée par l'APRA, a choisi Aikido après un test comparatif face à son équipe de pentest humaine habituelle. Aikido a bouclé l'exercice en environ 5,5 heures contre près de 15 jours, et a découvert 30 problèmes, dont 9 critiques, contre 5 (dont 1 critique) pour l'équipe précédente.
Aikido simplifie également la remédiation :
- Explications claires de chaque constatation
- Correctifs suggérés directement dans votre IDE ou vos pull requests
- AI AutoFix pour une remédiation instantanée
Les agents s'exécutent dans un périmètre strict. Le plan de contrôle qui orchestre le pentest est séparé du bac à sable (sandbox) isolé où s'exécutent les agents. Chaque agent fonctionne dans son propre bac à sable, sans accès aux secrets d'orchestration ni aux autres sessions, et ne peut joindre que les domaines explicitement configurés. La production est exclue, sauf si vous l'incluez délibérément dans le périmètre. L'accès à Internet est bloqué, ce qui atténue les risques d'injection de requêtes (prompt injection) et d'exfiltration de données. De plus, toutes les requêtes sont limitées en débit (rate-limiting) et conscientes de la charge afin de ne pas saturer les cibles ni déclencher un flot d'alertes.
Le contrôle d'accès basé sur les rôles (RBAC) et l'authentification unique (SSO) régissent qui peut exécuter des tests sur quels actifs, avec des pistes d'audit disponibles sur l'ensemble de la plateforme. Les rapports correspondent aux attentes des auditeurs pour les normes SOC 2 et ISO 27001, incluant un journal complet de chaque requête et action effectuée pendant le test.
Aikido Infinite effectue des tests d'intrusion en continu, ce qui permet aux équipes qui déploient chaque semaine ou plus rapidement de valider le nouveau code au moment de sa livraison. Pour les secteurs réglementés et toute entreprise ayant des exigences strictes en matière de résidence des données, Aikido Machine exécute des pentests IA continus entièrement au sein de votre propre réseau, sans connexion Internet requise.
Chaque pentest génère automatiquement des rapports prêts pour l'audit et mappés à des référentiels tels que SOC 2, ISO 27001, ISO 42001 et Top 10 OWASP, ce qui réduit les efforts et les coûts liés à la certification.
Grâce à son modèle de pentest IA autonome, Aikido aide les organisations à réaliser des pentests de niveau humain en quelques heures, et non en plusieurs semaines. Il remplace les tests manuels répétitifs par une validation continue et intelligente qui s'adapte aux bases de code et aux déploiements.
Pour les équipes soucieuses de la conformité, Aikido prend en charge l'hébergement dans des régions personnalisées, en UE ou aux États-Unis, garantissant une souveraineté totale des données, une flexibilité qui fait actuellement défaut à Xbow. Et grâce à une tarification transparente et prévisible (sans les obstacles du “contactez nos ventes”), les organisations peuvent commencer les tests en quelques minutes et savoir exactement ce qu'elles dépenseront en un an.
Cette combinaison de profondeur technique, de rapidité et de conception axée sur les développeurs explique pourquoi plus de 50 000 équipes font déjà confiance à Aikido Security pour leurs applications et leur infrastructure.
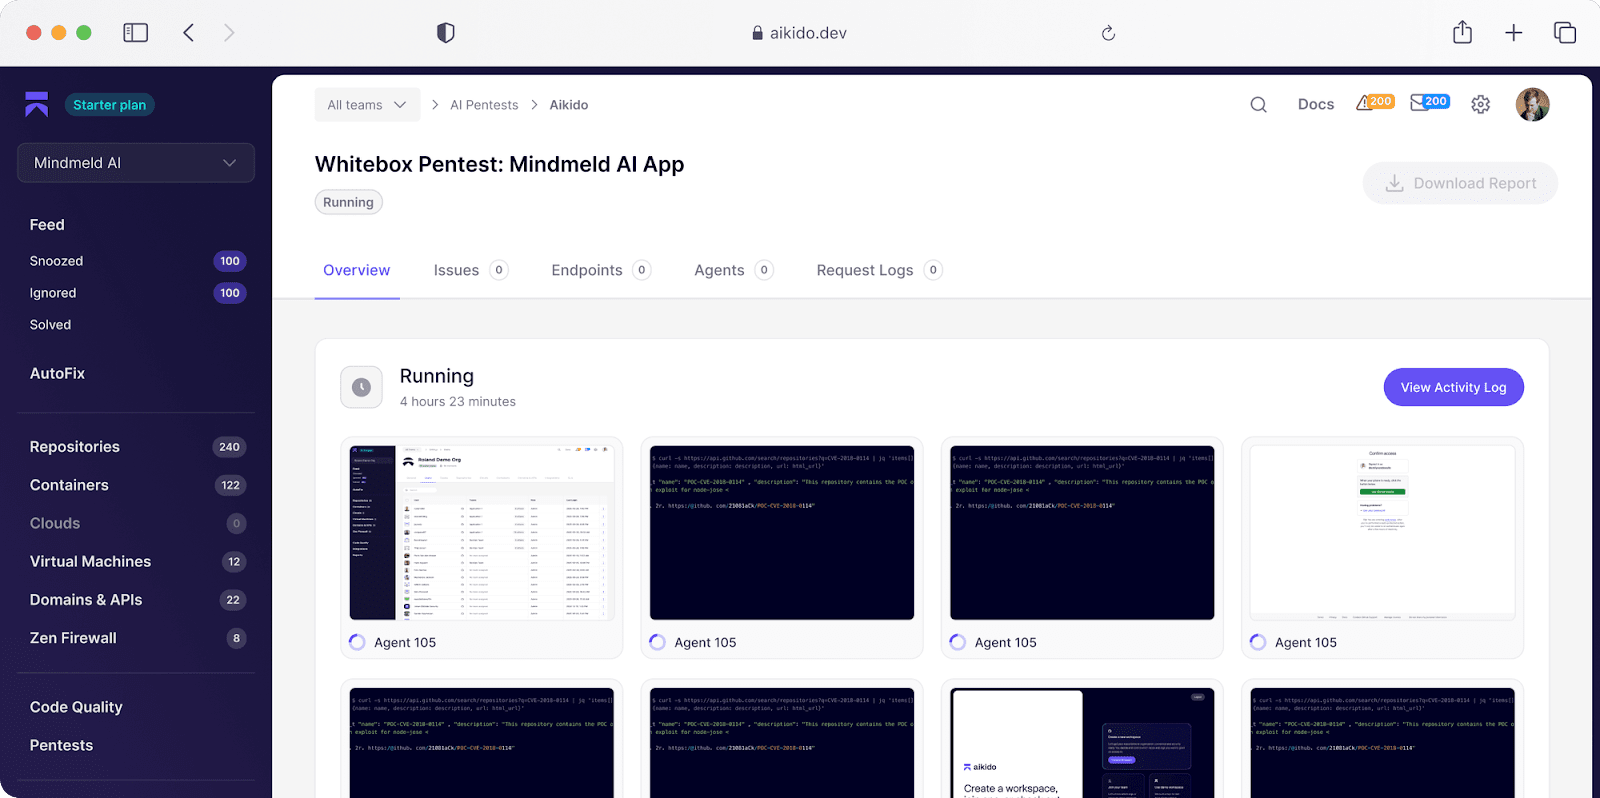
Se distinguant lors des comparaisons techniques et des POC en face-à-face, l'étendue des tests offensifs d'Aikido explique pourquoi il est plébiscité par plus de 50 000 clients et a déjà fait ses preuves en matière de sécurité du code, du cloud et de la protection en temps d’exécution.
Fonctionnalités clés :
- Maturité du produit : Contrairement à XBOW, qui vient de sortir de sa liste d'attente à la mi-2025, Aikido s'est imposé comme un acteur incontournable sur le marché de la cybersécurité, avec plus de 50 000 organisations s'appuyant déjà sur sa base établie de sécurité du code, du cloud et du runtime.
- Analyse des chemins d'attaque de bout en bout : Aikido Security simule les tactiques des attaquants pour valider l'exploitabilité, prioriser les réels chemins d'attaque et produire des preuves d'exploitation reproductibles.
- Réduction du bruit : Aikido effectue un triage automatique des résultats pour éliminer le bruit. Si un problème n'est pas exploitable ou accessible, il est masqué automatiquement. Vous obtenez de vrais signaux, pas de simples alertes.
- Flux de travail des développeurs. Les résultats s'accompagnent de détails de reproduction et de conseils de remédiation, et Aikido Security s'intègre aux IDE, au contrôle de version ainsi qu'aux outils de conformité.
- UX adaptée aux développeurs : Des tableaux de bord clairs et exploitables que votre équipe utilisera réellement, avec un déploiement complet en moins d'une heure.
- Prise en charge du Top 10 OWASP : Aikido Security s'aligne sur le Top 10 OWASP et les normes de conformité afin que les équipes de sécurité puissent avoir une totale visibilité sur la couverture assurée.
- Hébergement en région personnalisée : Aikido Security est hébergé dans la région de votre choix (UE ou États-Unis). C'est l'une des nombreuses raisons pour lesquelles les entreprises européennes choisissent Aikido comme partenaire en cybersécurité.
- Preuves comparatives externes. Doyensec a évalué Aikido et XBOW sur deux applications, et chaque fournisseur a pris la tête sur l'une d'elles. L'étude a été commanditée par Aikido et les configurations étaient différentes. Le rapport complet détaille les résultats et les limites, veuillez donc le lire avant de considérer un nombre de vulnérabilités comme un classement.
- Vulnérabilité phpBB. Les agents d'Aikido ont découvert un contournement critique de l'authentification dans phpBB qui était resté indétecté depuis 2014.
- Gouvernance intégrée : RBAC, SSO, application des politiques de sécurité et pistes d'audit sur l'ensemble de la plateforme, avec des intégrations dans les IDE, la gestion de version et les outils de conformité.
Avantages
- Approche axée sur les développeurs avec de nombreuses intégrations IDE et des conseils d'atténuation.
- Politiques de sécurité personnalisables et ajustement flexible des règles pour tout type de besoins.
- Rapports centralisés et modèles de conformité (PCI, SOC2, ISO 27001).
- Prise en charge des applications mobiles et des binaires (APK/IPA, applications hybrides).
- Tarification prévisible
- Tests à la demande
- Pentests whitebox, greybox et blackbox basés sur l’IA
Hébergement/Résidence des données
Aikido Security prend en charge l'hébergement aux États-Unis et dans l'UE.
Approche de test
Aikido cartographie les chemins d'attaque de bout en bout en trois étapes :
- Découverte : Lorsque le pentest commence, les fonctionnalités et les endpoints des applications sont cartographiés.
- Exploitation : Des centaines d'agents sont déployés sur ces fonctionnalités et endpoints, chacun explorant en profondeur, axé sur son vecteur d'attaque.
- Validation : Pour chaque découverte, une validation supplémentaire est effectuée pour éviter les faux positifs et les hallucinations.
Le pentest IA d'Aikido en complément de vos outils existants
Les produits de pentest d'Aikido Security peuvent être évalués indépendamment d'une migration complète vers une plateforme de sécurité. Conservez vos contrôles de sécurité et votre processus de développement actuels, puis configurez le périmètre applicatif et l'accès nécessaires pour l'évaluation.
Pour le pentest IA continu, Aikido Infinite s'appuie sur une évaluation initiale et des dépôts connectés. Confirmez les autorisations actuelles, les crédits et la cadence des tests dans le guide de configuration.
La question opérationnelle est de savoir ce qui se passe après la découverte d'une vulnérabilité. Qui en est responsable et quelles preuves confirment la correction une fois qu'elle a été examinée et déployée ? Consultez le guide pratique CI/CD d'Aikido et les instructions de retest des vulnérabilités.
Avis sur Aikido Security :
Au-delà de Gartner, Aikido Security affiche également une note de 4,7/5 sur Capterra et SourceForge (en date de septembre 2026).
Consultez notre comparatif direct pour plus d'informations.
2. RunSybil
RunSybil utilise un agent IA orchestrateur autonome nommé “Sybil” pour contrôler des agents IA spécialisés, chacun adapté à une phase de pentest particulière. Son objectif est d'imiter l'intuition des hackers et d'effectuer la reconnaissance, la simulation d'exploitation et l'enchaînement des vulnérabilités, avec la promesse d'exécuter toutes les phases de pentest sans aucune intervention humaine.
Fonctionnalités clés :
- Agent d'orchestration : Utilise un agent IA orchestrateur pour gérer plusieurs agents IA spécialisés en parallèle.
- Génération de rapports : Les agents de rapport génèrent en temps réel des découvertes détaillées sur les exploits et leur reproductibilité.
- Couverture continue : Fonctionne en continu en effectuant des pentests automatisés.
- Relecture d'attaques: Permet aux équipes de rejouer les chemins d'attaque identifiés.
- Intégration CI/CD: Prend en charge les plateformes CI/CD courantes.
Avantages :
- Simule le comportement de la red team
- Tests automatisés continus
- Les utilisateurs peuvent rejouer les chemins d'attaque
Inconvénients :
- Taux élevé de faux positifs
- Faible maturité du produit
- Peut passer à côté de logiques métier complexes
- Pas de vérification humaine pour détecter les hallucinations
Hébergement / Résidence des données :
Non disponible publiquement
Approche de test:
L'approche de test de RunSybil implique la coordination d'agents IA entièrement autonomes pour cartographier les applications, sonder les entrées et tenter des exploits en chaîne.
Évaluation Gartner :
N/A
Avis sur RunSybil :
Aucun avis utilisateur indépendant.
3. Cobalt.io
Cobalt est un outil de pentesting en tant que service (PTaaS) qui met en relation les entreprises avec des pentesters via le crowdsourcing. Il offre un accès à la demande à sa communauté d'experts en sécurité « Cobalt Core ». Des outils automatisés sont utilisés pour cartographier la surface d'attaque d'un client, puis une équipe de pentest spécialisée lui est attribuée.
Fonctionnalités clés :
- Collaboration en temps réel: Permet une communication en temps réel entre les équipes internes et les pentesters.
- Pentesting en tant que service (PTaaS): Connecte les entreprises à des pentesters expérimentés du monde entier.
- Support de conformité: Offre un support pour les cadres de conformité.
Avantages :
- Accès à des pentesters expérimentés
- Options de résidence des données
- Communication en temps réel
Inconvénients :
- Pas un outil de pentest IA
- La tarification peut devenir coûteuse
- Des frictions de workflow peuvent survenir lors de l'intégration des pentesters
- Les clients doivent définir des objectifs clairs
- La qualité du pentest varie en fonction des pentesters
- Non idéal pour les pentests continus à long terme
Hébergement / Résidence des données :
Cobalt prend en charge l'hébergement aux États-Unis et dans l'UE
Approche de test:
L'approche de test de Cobalt utilise une approche « dirigée par l'humain, alimentée par l'IA » pour exécuter son modèle Pentest-as-a-Service (PTaaS) qui associe des pentesters humains vérifiés à des entreprises.
Évaluation Gartner: 4,5/5,0
Avis sur Cobalt :


4. Astra Security
Astra Security est une plateforme de Pentest-as-a-Service (PTaaS) qui utilise une approche hybride combinant des évaluations de vulnérabilités basées sur le cloud et des tests d'intrusion manuels pour identifier les failles dans les applications web, les environnements cloud et les réseaux.
Fonctionnalités clés :
- Rapports conformes: Astra s'aligne sur des normes telles que ISO 27001, SOC 2, HIPAA, GDPR, PCI-DSS.
- Tableau de bord et collaboration: Offre une visibilité en temps réel des découvertes, une communication avec les pentesters et les développeurs, et une vérification des retests.
- Pare-feu applicatif (WAF): Filtre activement le trafic entrant en temps réel pour détecter les attaques et requêtes malveillantes.
- Surveillance des listes noires: Surveille les listes noires des moteurs de recherche et informe les utilisateurs si leur site web a été signalé.
Avantages :
- Examen par des experts humains + tests pilotés par l'IA
- Conseils de remédiation
- Support de conformité
- WAF complet
Inconvénients :
- Orienté entreprise uniquement. Non accessible aux startups.
- Courbe d'apprentissage abrupte
- Faux positifs fréquents lors des tests initiaux
- Tarification élevée
- Certaines fonctions nécessitent l'aide du support client
- Les utilisateurs ont signalé un délai de communication en dehors du fuseau horaire de l'Inde
Hébergement / Résidence des données :
Astra Security prend en charge l'hébergement aux États-Unis et dans l'UE
Approche de test:
Astra Security utilise une approche de test hybride qui combine son scanner de vulnérabilités automatisé avec des tests d'intrusion manuels par des experts pour une découverte, un reporting et une remédiation continus.
Évaluation Gartner: 4,5/5,0
Avis sur Astra Security :


5. Terra Security
Terra Security est une plateforme PTaaS basée sur l'IA agentique. Elle combine des agents IA autonomes avec des pentesters experts pour effectuer en continu des tests d'intrusion d'applications web.
Fonctionnalités clés :
- Attaques sensibles au contexte métier: Les agents IA de Terra adaptent les tests en fonction de la logique applicative et de l'impact métier, garantissant que les risques critiques (tels que l'escalade de privilèges ou l'exposition de données financières) sont priorisés.
- Orchestration IA: Utilise plusieurs agents IA spécialisés pour explorer, cartographier et exploiter les vulnérabilités.
- Couche de validation humaine: Fournit des experts en sécurité pour vérifier les découvertes des scanners IA automatisés.
Avantages :
- Tests sensibles au contexte
- Couverture continue
Inconvénients :
- Portée limitée au-delà des applications web
- Orienté entreprise
- Les scanners automatisés peuvent avoir des difficultés avec la logique métier complexe
- Tarification élevée
Hébergement / Résidence des données :
Terra Security prend en charge l'hébergement aux États-Unis et en Israël (septembre 2026)
Approche de test:
L'approche de test de Terra Security implique l'utilisation d'IA agentiques autonomes avec une validation par un humain dans la boucle pour exécuter des tests d'intrusion d'applications web continus et sensibles au contexte.
Évaluation Gartner :
Pas d'avis Gartner.
Avis sur Terra Security :
Aucun avis utilisateur indépendant.
Quand XBOW est le bon choix
Si vous avez besoin de tests web et d'API autonomes, que vous refusez de partager votre code source en toutes circonstances, que vous n'avez pas d'exigence de résidence dans l'UE et que vous effectuez des tests une ou deux fois par an plutôt qu'à chaque release, XBOW fait l'affaire et ses rapports répondent aux exigences de pentest SOC 2 et ISO 27001. L'aspect économique devient moins favorable lorsque vous déployez fréquemment, la tarification par test s'échelonnant selon la cadence des releases.
Comparaison des alternatives à Xbow
Comparaisons datant de septembre 2026
Choisir votre alternative à Xbow
L'essor des outils de test d'intrusion par IA a complètement transformé la façon dont les équipes de sécurité envisagent les tests offensifs. Des outils tels que XBOW, Terra Security et Astra ont fait progresser le secteur. Cependant, toutes les équipes n'ont pas besoin d'une IA en boîte noire ou d'une configuration réservée aux grandes entreprises pour obtenir de vrais résultats.
Le meilleur choix est celui qui correspond à votre flux de travail, à vos besoins de conformité et à votre maturité en matière de sécurité, et non celui qui affiche les prétentions les plus audacieuses en matière d'IA. Pour la plupart des organisations, cela signifie équilibrer l'automatisation avec la clarté, la couverture et une conception axée sur le développeur.
C'est précisément là qu'Aikido Security se distingue.
Aikido vous offre les mêmes tests autonomes avec un historique que vous pouvez auditer. Des contrôles d'entreprise, un hébergement dans la région de votre choix ou entièrement au sein de votre propre réseau, ainsi que des résultats de benchmarks indépendants plutôt que de simples promesses.
Pour une comparaison plus complète incluant Horizon3.ai, Pentera, Hadrian et Cobalt, consultez notre guide des meilleurs outils de pentest IA pour entreprises. Pour un comparatif direct entre Aikido et XBOW, lisez le benchmark Doyensec.
Que vous soyez une startup en croissance rapide ou une entreprise avec un environnement mature, Aikido offre une sécurité IA continue, autonome et auditable.
Si vous envisagez sérieusement de remplacer Xbow par une plateforme qui correspond réellement aux objectifs de vitesse et de sécurité de votre équipe, démarrez votre pentest en 5 minutes.
FAQ
Xbow ou les IA pourront-ils remplacer les Pentesters ?
Les agents IA effectuent des tests plus approfondis que les humains, et ce, plus souvent. Lors du test comparatif mené par Aikido sur quatre applications web, les agents IA ont trouvé deux fois plus de failles de contrôle d’accès défaillant que des testeurs humains seniors, et ont détecté une falsification de signature électronique dans une application de paiement que l'équipe manuelle avait complètement ratée. Dans un cas client, un pentest manuel de 120 heures n'a retourné aucune vulnérabilité, tandis qu'une exécution par IA a mis en surface 13 problèmes valides, dont 3 de haute criticité. Les humains restent en tête sur les chaînes d'attaque inédites et les cas d'abus hautement contextuels, raison pour laquelle la plupart des programmes matures utilisent les deux.
Quelle est la meilleure alternative à Xbow ?
La bonne alternative à XBOW dépend de votre application et de vos exigences opérationnelles. Aikido Security constitue une option pour les équipes qui recherchent des tests d'applications et d'API pilotés par des agents avec un parcours de remédiation pour les développeurs, ainsi que des tests continus aux côtés de leurs outils de sécurité existants. Avant de faire votre choix, comparez une évaluation représentative sur votre propre application et vérifiez comment chaque produit valide une correction.
Le pentest IA est-il adapté aux audits de conformité ?
Oui, pour les référentiels par rapport auxquels la plupart des équipes sont auditées. Chaque pentest Aikido génère un rapport prêt pour l'audit, comprenant des résultats validés et des détails de preuve d'exploitation, structuré pour répondre aux exigences SOC 2 et ISO 27001. De plus, les résultats sont mappés au Top 10 OWASP et aux CWE, ce qui évite que la collecte de preuves ne devienne une tâche manuelle. Des clients ont déjà soumis des rapports Aikido lors de revues de conformité sans le moindre problème. La norme PCI DSS est le point à soulever en amont, car l'exigence 11.4 précise les conditions requises pour être qualifié à effectuer le test ; confirmez donc l'approche avec votre auditeur avant de réserver.
Quelle est la précision des outils de pentest IA comme Xbow par rapport aux tests menés par des humains ?
Les outils de pentest IA ont fait d'énormes progrès en matière de rapidité et d'automatisation, mais la précision dépend toujours du contexte. Bien que les agents IA puissent identifier les vulnérabilités courantes plus rapidement que les humains, ils ont souvent du mal avec les failles de logique métier, les exploits en chaîne ou les cas limites spécifiques à l'environnement.




