

Selon le rapport State of AI in Pentesting 2026 d'Aikido, 76 % des équipes déploient des modifications importantes au moins chaque semaine et près de 40 % le font quotidiennement, mais seulement 21 % valident la sécurité à chaque publication. L'explosion du code généré par l'IA ne fait qu'accentuer le décalage entre la vitesse de livraison et la couverture de sécurité, ce qui signifie qu'un plus grand nombre d'équipes aura besoin d'un pentest continu.
{{cta}}
La plupart des solutions de pentest IA capables de suivre ce rythme de déploiement s'exécutent dans le cloud, mais les organisations hautement réglementées dans des secteurs tels que la banque et la défense ne peuvent pas envoyer de code source ou de données sensibles en dehors de leur réseau.
Jusqu'à récemment, cela ne leur laissait que deux options inadéquates pour tester l'intérieur du réseau. Elles pouvaient effectuer un pentest manuel, qui arrive sous forme de cliché annuel, ou s'appuyer sur le DAST traditionnel, qui s'exécute en continu mais se limite à la détection de problèmes superficiels. Aucune de ces approches n'offrait de validation continue et consciente du code pour identifier ce qui est réellement exploitable sur une application en production. Mais aujourd'hui, une poignée de plateformes permettent d'exécuter un pentest IA continu entièrement au sein du réseau.
Nous comparons ces options on-prem et en réseau isolé (air-gap) pour déterminer si chacune est capable d'exécuter un pentest approfondi et conscient du code sans que votre code source ne quitte jamais le réseau :
- Aikido Security
- Pentera
- RidgeBot (Ridge Security)
- Horizon3.ai (NodeZero)
- Zero Hunt
- Strix
TL;DR
Aikido Security est le meilleur choix pour le pentest IA on-prem. Aikido Machine exécute l'ensemble de la pile de pentest autonome sur du matériel local au sein de votre réseau, en déployant des agents qui découvrent et exploitent les failles dans les applications et les API, sans que rien ne quitte jamais le périmètre. Le pentest IA fonctionne par défaut en mode whitebox, avec des options blackbox et greybox également disponibles. Chaque vulnérabilité est validée par une preuve de concept et des étapes de reproduction, et le périmètre est appliqué par le biais de contrôles techniques. Aikido gère pour vous le matériel, les mises à jour, le remplacement des GPU et les SLA. Belfius, une banque-assurance belge, utilise Aikido Machine dans son propre centre de données, et lors du benchmark de déploiement d'Aikido, le moteur on-prem a identifié les mêmes problèmes de criticité haute et critique que la version cloud.
Tableau comparatif des meilleurs outils de pentest IA on-prem 2026
Voici comment se comparent les principaux outils de pentest en réseau en matière de prise en charge des environnements isolés (air-gap), de tests conscients du code et de couverture des applications.
Pourquoi le pentest IA s'impose partout
De nombreuses organisations s'en remettent encore à des pentests manuels une ou deux fois par an, ce qui laisse des mois de modifications non vérifiées entre chaque intervention. Dans le rapport sur l'état de l'IA dans le pentest d'Aikido, 79 % des équipes affirment s'inquiéter des vulnérabilités introduites entre les tests planifiés. Un pentest manuel est un instantané à un moment donné qui arrive des semaines après avoir été demandé ; par conséquent, lorsque le rapport arrive entre vos mains, le code a déjà été déployé à nouveau. Près de la moitié des équipes (48 %) indiquent que les résultats sont déjà obsolètes à leur réception, un chiffre qui grimpe à 84 % pour les équipes effectuant plusieurs déploiements par jour.
Le pentest IA s'exécute beaucoup plus rapidement que les tests humains. Dans le comparatif d'Aikido face à des pentests manuels externes, le moteur autonome a mené ses tests pour chaque application web en l'espace de 8 à 14 heures environ, tandis que les tests humains prenaient de 8 jours à 4 semaines. Dans un autre cas client, un pentest manuel de 120 heures n'a retourné aucune vulnérabilité, alors qu'une exécution par IA a mis en évidence 13 problèmes valides, dont 3 de haute criticité.
De plus, le pentest IA va plus loin qu'une intervention humaine, car les agents IA peuvent sonder continuellement les cibles et couvrir un périmètre bien plus vaste qu'il n'est humainement possible de le faire. Dans le même comparatif, les agents IA ont ainsi trouvé deux fois plus de failles de contrôle d’accès défaillant que des testeurs séniors sur une application de paiement, et ont détecté une falsification de signature électronique dans une application de signature de documents que l'équipe humaine avait manquée.
Pourquoi les équipes ont besoin d'options sur site (on-prem)
Les organisations œuvrant dans des secteurs réglementés tels que la finance, la défense, le secteur public, la banque et la santé doivent conserver un contrôle total sur leurs données sensibles afin de respecter des exigences strictes de conformité. En pratique, cela signifie que le code source et les résultats ne peuvent pas quitter le périmètre du réseau, ce qui exclut d'office toutes les options hébergées dans le cloud. Même un outil majoritairement local est disqualifié s'il fait appel à un modèle hébergé, dans la mesure où cela envoie également des données à un tiers. Pour être éligible, l'inférence doit s'exécuter à l'intérieur du réseau, sans qu'aucun code source ou résultat ne parvienne à une API tierce.
Ces mêmes équipes doivent continuellement tester un ensemble vaste et en constante évolution d'applications, bien plus souvent qu'une intervention annuelle ou semestrielle ne le permet. Jusqu'à récemment, rien ne pouvait exécuter ce type de tests profonds et continus sans sortir du réseau, ce qui signifiait devoir renoncer aux tests continus par IA.
Quels critères rechercher dans un outil de pentest IA sur site (on-prem)
- Reste au sein de votre réseau : Tout, y compris l'inférence du modèle, s'exécute à l'intérieur de votre réseau. Aucun code source ni résultat ne quitte le réseau pour atteindre un fournisseur cloud ou un modèle tiers. Dans le rapport sur l'état de l'IA dans le pentest d'Aikido, les garanties de résidence des données figurent parmi les principaux contrôles techniques exigés par les équipes avant d'accepter le pentest piloté par l'IA, devançant même la présence d'un humain dans la boucle.
- Confidentialité des données : Le fournisseur ne se sert jamais de votre code ou de vos résultats pour entraîner ses modèles.
- Tests continus : L'outil s'exécute à chaque publication et poursuit les tests au rythme des évolutions de l'application.
- Raisonnement en boîte blanche (Whitebox) : Les agents peuvent travailler à partir du code source complet. La recherche menée par Aikido sur plus de 1 000 pentests a révélé que les tests en boîte blanche mettaient en évidence 7 fois plus de vulnérabilités que les tests en boîte noire sur les mêmes dépôts.
- Résultats validés : Chaque problème est fourni avec une preuve de concept et des étapes de reproduction, vous assurant ainsi d'obtenir des bugs exploitables confirmés.
- Application du périmètre : Des contrôles techniques maintiennent les agents sur des cibles figurant sur liste blanche et les empêchent d'accéder aux environnements de production, sauf si cela est délibérément configuré dans le périmètre.
- Certifications du fournisseur : Choisissez un fournisseur dont les certifications prouvent qu'il est digne de confiance pour ce type d'accès, en particulier SOC 2, ISO 27001 et ISO 42001, la norme de gouvernance de l'IA qui couvre Aikido Machine.
- Performances par rapport au cloud : Le mode sur site (on-prem) implique généralement de sacrifier un peu de vitesse et de volume en échange de l'isolement (air-gap).
- Logistique claire et délais courts : Un calendrier prévisible qui englobe la livraison et l'installation sur site.
Principaux outils de pentest IA on-prem en 2026
Aikido Security
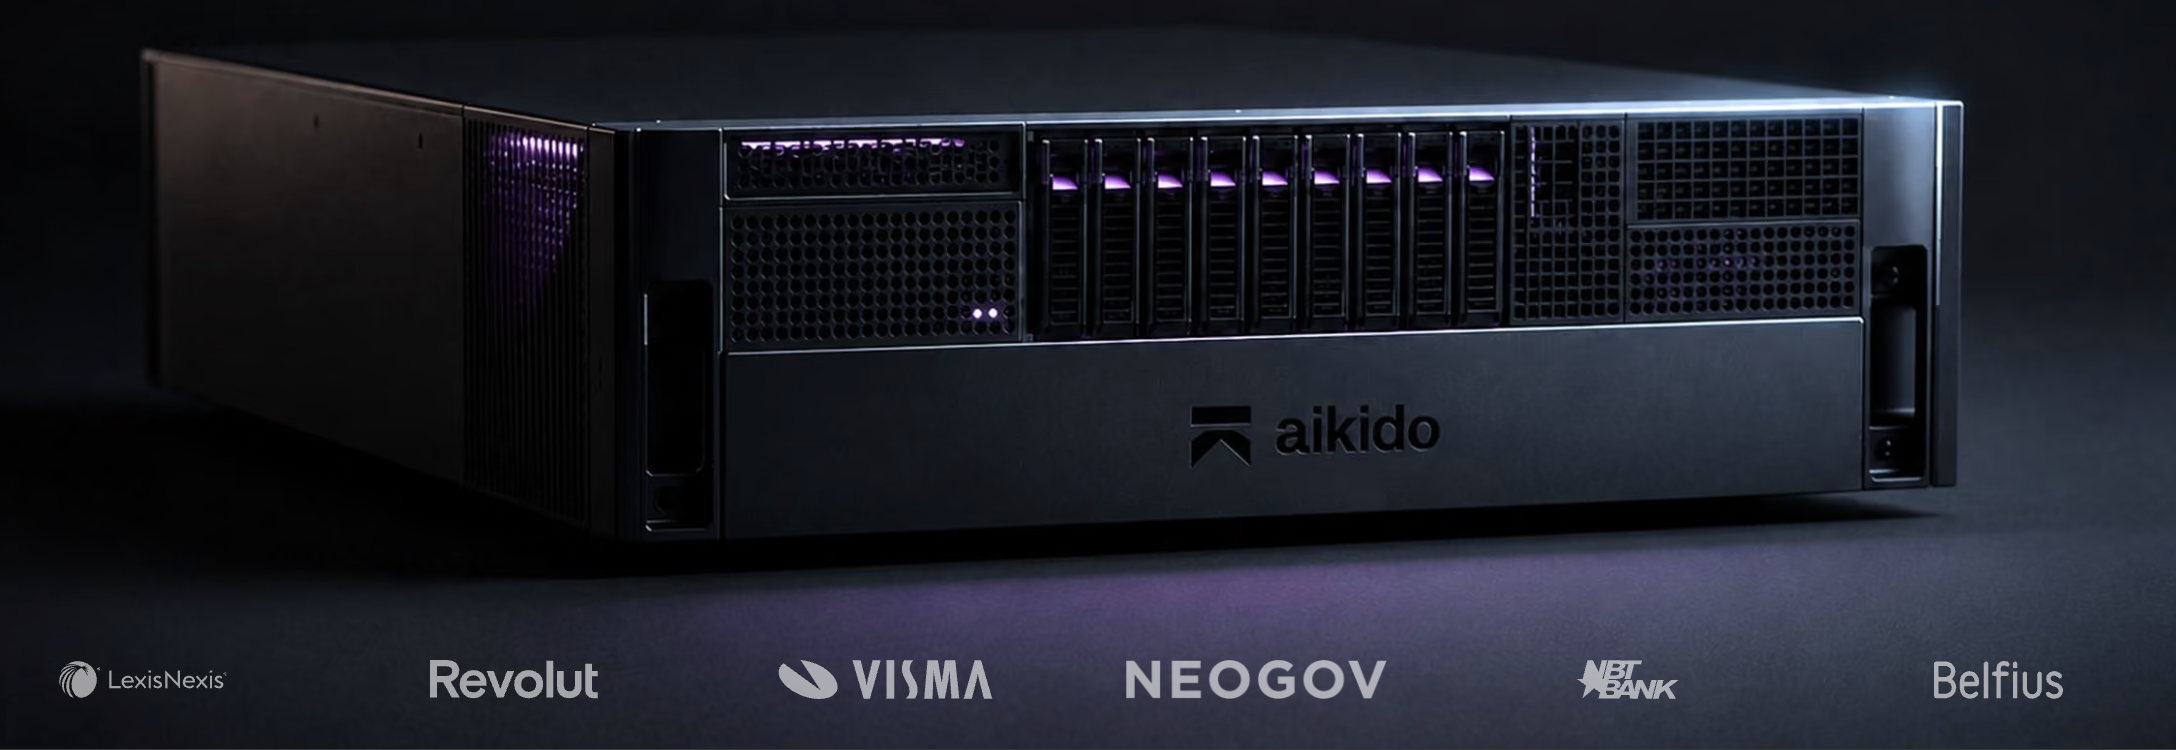
Aikido Machine est un équipement rackable qui s'installe physiquement dans les bureaux ou le centre de données du client, exécutant l'ensemble de la pile de pentest IA sur des processeurs graphiques locaux H200, récupérant les dépôts du contrôle de source du client via une connexion sur liste blanche, attaquant un environnement de staging figurant sur liste blanche et enregistrant chaque résultat localement.
Le pentest IA d'Aikido fonctionne en mode boîte blanche, car les tests en boîte blanche génèrent 7 fois plus de résultats que les tests en boîte noire sur les mêmes dépôts. En mode sur site (on-prem), il n'y a aucune raison de s'en priver, puisque le code ne quitte de toute façon jamais le réseau, ce qui fait disparaître la réticence habituelle à le confier.
La seule connexion sortante en mode standard est celle vers le point de terminaison de mise à jour logicielle d'Aikido, et même celle-ci disparaît en mode totalement isolé (air-gapped). Les mises à jour sont livrées sous forme d'images signées que le client télécharge de manière sécurisée via une application web interne et applique lui-même sur le boîtier, si bien que la machine ne se connecte jamais à Internet et que personne en dehors du réseau n'a besoin d'y accéder.
Exécuter l'ensemble de la pile en réseau interne ne fonctionne que si l'IA elle-même y est exécutée également, ce qui amène Altar en jeu. Altar est le propre modèle de sécurité à poids ouverts d'Aikido, et il effectue le raisonnement sur les propres GPU de l'appliance, de sorte qu'aucun code ni aucune découverte ne soit jamais envoyé à un modèle hébergé tel que GPT ou Claude. Aikido l'a élagué et quantifié à partir d'un modèle frontalier à poids ouverts pour atteindre 328 Go, une taille suffisamment petite pour s'exécuter sur le boîtier tout en conservant la majeure partie de la couverture des vulnérabilités du modèle parent. Peu de temps après qu'Aikido l'a déployé sur l'ensemble de sa flotte de machines, Altar a détecté une vulnérabilité critique valide lors du pentest de production d'un client.
Dans le cadre des tests de déploiement d'Aikido sur trois applications de production, Machine a atteint la parité totale en matière de problèmes et de vulnérabilités critiques/élevées par rapport au moteur cloud, et les deux ont trouvé un plus grand nombre de problèmes plus rapidement que le testeur humain senior auquel ils étaient comparés.
Belfius, un groupe bancaire et d'assurance belge disposant de 192,8 milliards d'euros d'actifs et de 3,4 millions de clients, utilise Aikido Machine, avec des agents testant ses systèmes en continu pour identifier les risques plus rapidement. Tyro payments a adopté Aikido pour le pentest IA après un test où le pentest IA d'Aikido a surpassé leur test humain habituel (~5,5 heures contre ~15 jours), trouvant 30 problèmes (dont 9 élevés) contre 5 problèmes (dont 1 élevé).
La tarification commence avec la Machine sous forme de location annuelle fixe, en version Small (quatre processeurs graphiques) ou Medium (huit processeurs graphiques), dimensionnée selon le volume de votre code. Cette location inclut le matériel, une installation avec chiffrement complet du disque, le SLA, le remplacement des processeurs graphiques, les mises à jour gérées et l'interface de la plateforme on-premise.
De plus, les modules d'IA sont facturés au forfait par taille de machine, avec un usage illimité une fois payés. Il s'agit du pentest IA et de l'audit de sécurité du code, qui analyse l'ensemble de votre base de code pour détecter les failles logiques avant qu'une cible de test en direct ne soit disponible. Tous les produits Aikido classiques, y compris l'ensemble des produits cloud à l'exception du CSPM, fonctionneront sur Machine selon les tarifs entreprise standard à partir de fin 2026.
{{pentest}}
Pentera
Pentera est une plateforme de validation de sécurité sans agent (agentless) pour les réseaux et les infrastructures que vous hébergez vous-même sur un nœud au sein de votre propre environnement, ce qui signifie qu'elle s'exécute en réseau, bien qu'elle ne soit pas conçue comme un déploiement cloisonné (air-gapped) à égresses nulles comme le serait un boîtier entièrement hors ligne. Elle fonctionne par conception en boîte noire (blackbox) sans accès au code source, ce qui la rend utile pour valider l'exposition externe et interne, mais aveugle face aux failles logiques au niveau du code que les tests en boîte blanche (whitebox) permettent de détecter.
Les acheteurs doivent savoir que le pentest de Pentera s'exécute sur un moteur déterministe combiné à des charges utiles adaptées par IA, plutôt que sur des agents autonomes capables de raisonner sur une cible de zéro. Si vous souhaitez que la plateforme identifie de nouveaux chemins d'attaque en dehors de cette bibliothèque, l'architecture n'est pas conçue pour cela. La couverture du cloud est également plus restreinte que sur le reste de la plateforme : Pentera Cloud gère assez bien les chemins basés sur les identités d'Active Directory vers les systèmes d'identité cloud, mais les avis des utilisateurs soulignent que le cloud est un domaine nécessitant davantage de profondeur. Les tests au niveau des applications sont encore plus récents, annoncés en juillet 2026 et, au moment où nous écrivons ces lignes, en version bêta privée plutôt qu'en disponibilité générale.
Idéal pour : les équipes qui recherchent une validation fiable et reproductible des expositions réseau et infrastructure. Moins adapté aux équipes qui ont besoin de la profondeur du pentest agentique, dont le risque principal réside dans les applications web et les API, ou dont l'environnement est orienté cloud-first.
RidgeBot
RidgeBot est une plateforme de pentest IA qui se déploie on-premise sur du matériel nu (bare metal) ou des serveurs virtuels au sein de votre environnement. Elle cible les réseaux, les infrastructures et les API web, en s'appuyant sur une base de connaissances de techniques d'attaque connues pour déceler les faiblesses exploitables et cartographier la manière dont un attaquant pourrait les enchaîner à travers l'environnement.
Elle fonctionne en boîte noire (blackbox) et en boîte grise (graybox), sans accès au code source, manquant ainsi les failles logiques au niveau du code que les tests en boîte blanche (whitebox) détectent. Son périmètre se concentre sur le réseau et l'infrastructure plutôt que sur les tests d'application prenant en compte le code, qui font l'objet de cet article. Et parce qu'elle valide des techniques connues au lieu de raisonner sur une cible à partir de zéro, sa couverture est optimale sur les chemins d'attaque déjà présents dans sa bibliothèque. En contrepartie, elle a moins de chances de mettre en évidence des failles inédites ou inhabituelles.
Idéal pour : les équipes qui recherchent une validation automatisée en boîte noire (blackbox) de techniques d'attaque connues en réseau, et moins adapté aux équipes dont le risque principal réside dans la logique applicative ou qui recherchent des tests en boîte blanche (whitebox) conscients du code.
Horizon3.ai (NodeZero)
NodeZero est une plateforme de pentest autonome pilotée depuis un conteneur Docker déployé au sein de votre réseau. Elle couvre les réseaux internes, la surface d’attaque externe et les environnements cloud, notamment AWS, Azure et Kubernetes, en pivotant à travers l'infrastructure et en enchaînant les identifiants récoltés, les erreurs de configuration et les vulnérabilités exploitables pour illustrer comment un attaquant pourrait progresser d'un point d'ancrage jusqu'à un compromis complet.
Le nœud d'attaque s'exécute dans votre environnement, mais l'orchestration et les résultats transitent par le portail cloud de Horizon3 ; il ne s'agit donc pas du modèle cloisonné (air-gapped) « rien ne sort » requis par les équipes soumises à de strictes réglementations. Les tests d'applications web n'ont été introduits qu'en juillet 2026, il s'agit donc d'une fonctionnalité récente plutôt que d'une solution éprouvée et, à l'instar des autres outils axés sur l'infrastructure présentés ici, elle fonctionne sans accès au code source, laissant hors de portée les failles logiques au niveau du code mises en lumière par les tests en boîte blanche (whitebox).
Idéal pour : les équipes qui recherchent une validation autonome de techniques d'attaque connues au sein de l'infrastructure interne et cloud, mais moins adapté aux équipes nécessitant des tests applicatifs en boîte blanche (whitebox) conscients du code et restant entièrement cantonnés au réseau.
Zero Hunt
Zero Hunt est un boîtier spécialisé doté de processeurs graphiques dédiés et de ses propres modèles offensifs, capable de fonctionner en mode cloisonné (air-gapped) sans aucun appel externe à un LLM, et conçu pour les acheteurs soumis aux réglementations NIS2 et DORA. Il exécute des modèles propriétaires en interne (« on-box »), garantissant que rien ne quitte le périmètre, ce qui le place dans la même catégorie entièrement en réseau qu'un équipement Aikido Machine cloisonné.
Son cœur de cible réside dans l'analyse du trafic réseau et le raisonnement basé sur la chaîne d'attaque (kill-chain), plutôt que dans le pentest d'application conscient du code. Il est donc orienté vers la détection et la validation de chemins d'attaque réseau au détriment de l'analyse de la logique applicative à la source. C'est également une solution plus récente et non éprouvée, qui ne dispose pas encore de benchmarks indépendants ou de références clients publiques.
Idéal pour : les équipes réglementées qui recherchent un boîtier on-premise combinant tests offensifs et détection au niveau du trafic, et moins adapté aux équipes dont le risque principal réside dans la logique des applications et des API.
Strix
Strix est un outil de pentest IA open source (sous licence Apache-2.0) qui couvre les applications web, les API et les infrastructure. Il s'exécute en mode auto-hébergé ou entièrement cloisonné (air-gapped) avec un modèle local, isole chaque agent dans des règles d'engagement définies et maintient le code source au sein du réseau, répondant ainsi aux exigences du on-premise au même titre qu'un boîtier cloisonné.
Strix est un logiciel que vous déployez et exploitez vous-même, sans le bénéfice d'un boîtier managé, d'un matériel dédié, d'un SLA et du remplacement des processeurs graphiques inclus dans un contrat global comme avec Aikido Machine. Il est également plus récent et open source, dépourvu des benchmarks indépendants ou de l'historique des outils établis ; la charge de prouver son efficacité dans votre environnement vous incombe donc.
Idéal pour : les équipes disposant des compétences en ingénierie de sécurité en interne pour exploiter et ajuster un outil auto-hébergé, et moins adapté à celles qui préfèrent une solution de pentest on-premise entièrement gérée et maintenue pour leur compte.
Les meilleurs outils de pentest IA on-premise si vous avez besoin d'une isolation totale (air-gap)
Certains outils s'exécutent au sein de votre réseau mais acheminent tout de même l'orchestration ou les résultats via le cloud d'un éditeur. Si aucune donnée relative à votre code ou à vos découvertes ne doit quitter votre périmètre, la sélection se restreint considérablement.
- Aikido Security exécute l'ensemble de la pile de pentest, modèles compris, sur du matériel physiquement hébergé dans vos locaux. En mode cloisonné (air-gapped), les mises à jour prennent la forme d'images signées que vous appliquez vous-même, de sorte que le boîtier ne se connecte jamais à Internet.
- Zero Hunt est un boîtier on-premise doté de modèles propriétaires fonctionnant également de manière totalement hors ligne, axé sur l'analyse du trafic réseau et le raisonnement de la chaîne d'attaque (kill-chain) plutôt que sur la logique applicative.
- Strix s'exécute en mode auto-hébergé ou cloisonné (air-gapped) avec un modèle local, bien que vous deviez le déployer, l'ajuster et le maintenir vous-même au lieu de disposer d'un boîtier managé.
Les meilleurs outils de pentest IA on-premise si vous avez besoin de la profondeur de la boîte blanche (whitebox)
Les outils de type boîte noire testent l'application de l'extérieur et passent à côté des failles de logique au niveau du code (contrôle d’accès défaillant, IDOR, bugs multi-étapes) qui ne se révèlent que lorsqu'un outil est capable d'analyser le fonctionnement prévu d'une application. Les tests en boîte blanche nécessitent un accès au code source, ce que les solutions sur site (on-prem) sécurisent puisque le code ne quitte jamais l'infrastructure.
- Aikido Security effectue par défaut des tests en boîte blanche à partir du code source complet. Les recherches d'Aikido ont montré que cette approche met en évidence 7 fois plus de vulnérabilités que les tests en boîte noire sur les mêmes dépôts. De plus, elle s'exécute selon le modèle de sécurité sur site d'Aikido, garantissant ainsi que le code reste au sein de votre réseau.
- Strix intègre la logique du code et conserve ce dernier sur le réseau, ce qui en fait l'alternative en boîte blanche la plus proche, à condition que votre équipe dispose des compétences en ingénierie nécessaires pour le faire fonctionner.
- Pentera fonctionne en boîte noire sans accès au code ; il est donc performant pour identifier l'exposition de l'infrastructure, mais moins adapté aux failles au niveau du code que révèlent les tests en boîte blanche.
Conclusion
Pendant longtemps, les équipes soumises aux règles les plus strictes ont été privées des meilleurs tests de sécurité, contraintes de choisir entre le maintien de leur code au sein du réseau et l'exécution de pentests IA continus. Ce compromis n'a plus lieu d'être. Le pentest IA sur site permet désormais d'effectuer des tests approfondis et conscients du code à l'intérieur du périmètre, sans qu'aucune donnée ne sorte du réseau, bien que les options ne soient pas interchangeables. Aikido Machine analyse la logique applicative à partir du code source et se présente sous la forme d'un boîtier géré, exécutant des pentests en boîte blanche sur le matériel de vos locaux, selon le propre modèle sur site d'Aikido, chaque découverte étant validée sur un système réel.




