

Aqua est une plate-forme de protection des applications cloud natives (CNAPP) conçue pour surveiller les conteneurs en direct en déployant des agents sur chaque cluster. En plus du runtime des conteneurs, elle couvre les images, Kubernetes, le serverless et les machines virtuelles, tout en maintenant le scanner open-source Trivy.
Mais les équipes regardent ailleurs car le modèle de runtime d'Aqua implique un déploiement complexe et une charge opérationnelle importante. Le comportement des conteneurs en direct pouvant être bruyant, il faut un réglage constant pour distinguer une véritable attaque d'une activité inhabituelle mais normale. De plus, le scanner open-source d'Aqua, Trivy, a été victime d'attaques de la chaîne d’approvisionnement à deux reprises en 2026, ce qui pose un problème sérieux pour un outil qui s'exécute au sein du CI/CD et a accès à vos secrets.
{{cta}}
Cet article présente six alternatives à examiner en détail, en mettant en avant les points forts et les limites de chacune. Nous abordons :
- Aikido Security
- Wiz
- Prisma Cloud (Palo Alto Networks)
- Sysdig Secure
- Orca Security
- CrowdStrike Falcon Cloud Security
TL;DR
Aikido Security est la meilleure alternative à Aqua en 2026 pour le CSPM et la couverture de code à cloud sans agents sur chaque cluster. La configuration repose sur une API en lecture seule, ce qui lui permet de se connecter à AWS, Azure et GCP en quelques minutes et d'identifier rapidement les problèmes réels. L'évaluation des risques basée sur le contexte classe un problème de production au-dessus du même problème en staging et réévalue les CVE d'un conteneur en fonction de l'environnement où ils s'exécutent. Les correctifs arrivent dans les pull requests pour les images de base de conteneurs, les CVE des machines virtuelles et les erreurs de configuration IaC. L'intelligence d'Aikido va au-delà des bases de données de CVE pour signaler les vulnérabilités non divulguées et les malwares, souvent quelques minutes après leur publication. De plus, les contrôles de conformité sont mappés sur SOC 2 et ISO 27001.
Tableau comparatif des meilleures alternatives à Aqua Security
Les meilleures alternatives à Aqua Security en 2026 sont Aikido Security, Wiz, Prisma Cloud, Sysdig Secure, Orca Security et CrowdStrike Falcon. Voici comment elles se comparent en matière de couverture, de déploiement, de transparence des prix et de cas d'usage.
Ce qu'Aqua Security vise à accomplir
Aqua trouve ses origines dans Kubernetes et la sécurité des conteneurs, et maintient toujours Trivy, son scanner de vulnérabilités open source. Sa plateforme commerciale s'étend désormais aux images de conteneurs, à Kubernetes, aux fonctions sans serveur (serverless) et aux machines virtuelles sur les principaux clouds et OpenShift, de la phase de build jusqu'au runtime.
Elle est reconnue pour son enforcement du runtime en mode inline, un moteur eBPF qui bloque les actions non autorisées au moment de l'exécution. En 2021, Aqua a fait l'acquisition d'Argon, ajoutant ainsi des contrôles d'intégrité de la chaîne d'approvisionnement logicielle et CI/CD à sa plateforme, et détient les certifications SOC 2 Type II et ISO 27001. Pour des images de base durcies et sans CVE, elle s'appuie sur des partenaires, en intégrant Echo et Minimus via son programme Trivy Partner Connect.
Pourquoi chercher une alternative à Aqua Security ?
Le modèle axé sur le runtime a un coût
- L'enforcement du runtime installe des agents sur chaque cluster que les spécialistes doivent déployer et maintenir ; une charge opérationnelle qui augmente avec votre environnement.
- La détection au niveau du runtime compare l'activité en direct à une base de référence du comportement normal de la charge de travail et signale les écarts, de sorte que les anomalies bénignes telles qu'un nouveau déploiement ou un événement de mise à l'échelle déclenchent les mêmes alarmes que de véritables attaques, obligeant les équipes à affiner les règles pour éviter d'être submergées par les faux positifs.
- La mise en application basée sur eBPF présente un angle mort face aux attaques par injection. Au moment où une charge utile d'injection SQL atteint la couche des appels système, il ne s'agit plus que de simples octets dans un tampon, impossibles à distinguer d'un trafic légitime. Pour la détecter, il faut une visibilité au cœur de l'application même, soit à une couche différente de celle accessible à un moteur eBPF.
Couverture et coût
- La couverture est maximale autour des conteneurs et s'amoindrit en matière de posture et d'identité, les testeurs évaluant régulièrement son CSPM et son CIEM en deçà de ceux des concurrents de cette liste.
- La tarification se fait uniquement sur devis, sans tarif public ni offre en libre-service, et le modèle par charge de travail devient difficile à anticiper à mesure que vous grandissez.
Lourd à exécuter
- Les testeurs décrivent régulièrement l'interface comme difficile à prendre en main, les nouveaux utilisateurs peinant à trouver les données nécessaires parmi les différents modules sans expérience préalable.
- Les tableaux de bord et les rapports font l'objet de critiques répétées, les utilisateurs souhaitant bien plus que des métriques basiques et jugeant complexe la comparaison entre un rapport précédent et l'actuel.
- Concernant les rapports d'images statiques, certains utilisateurs signalent que des images autrefois identifiées comme problématiques peuvent disparaître discrètement du rapport sans qu'aucun correctif n'ait été apporté, ce qui mine la confiance envers les informations affichées par le portail.
- L'intégration prend des semaines, voire des mois et requiert souvent des services professionnels. De plus, les utilisateurs relèvent que les demandes de fonctionnalités et les correctifs peuvent mettre plus de temps qu'espéré à arriver.
La compromission de trivy-action
Les propres outils open source d'Aqua ont fait l'objet d'un avertissement retentissant au début de l'année 2026. Des attaquants ont dérobé un jeton d'accès personnel dans un workflow mal configuré du dépôt Trivy fin février. Aqua a renouvelé ses identifiants, mais le nettoyage s'est avéré incomplet, et un seul jeton encore valide a suffi aux attaquants pour revenir trois semaines plus tard. Le 19 mars, ce même groupe d'attaquants a forcé l'envoi de commits malveillants sur 75 des 76 balises de version d'aquasecurity/trivy-action, les remplaçant par un voleur d'identifiants, et a publié un binaire Trivy piégé sur Docker Hub, GHCR et ECR. Plus de 10 000 workflows font référence à trivy-action, et tous ceux qui se sont exécutés durant la période d'exposition ont vu leurs secrets de pipeline dérobés, ce qui a ensuite propagé un ver auto-réplicatif à travers des dizaines de paquets npm.
Aqua a confirmé la compromission et retiré les artefacts malveillants. Il y a toutefois une certaine ironie à voir un scanner de vulnérabilités se transformer en vecteur de malware, ce qui rappelle que l'utilisation de tags mutables représente un risque pour la chaîne d'approvisionnement.
Que faut-il rechercher dans une alternative à Aqua Security ?
- Une couverture complète englobant le code, les dépendances, les secrets, les images de conteneurs, l'analyse IaC et la posture cloud au sein d'une seule et même plateforme. Cela signifie qu'Aikido peut suivre un secret depuis le moment où il est commité dans le code jusqu'à l'image de conteneur qui l'intègre.
- Une priorisation basée sur l'exploitabilité réelle et le contexte, plaçant un bug exploitable en production au-dessus d'un problème enfoui en staging.
- Une remédiation qui génère automatiquement le correctif dans une pull request.
- Un modèle de déploiement sans agent qui évite la complexité et la maintenance d'un déploiement cluster par cluster.
- Une gouvernance (RBAC, SSO/SCIM, politiques, audits) intégrée directement aux workflows Git et CI que les développeurs utilisent déjà.
- Une tarification transparente qui permet de planifier ses dépenses sereinement.
- Un support de qualité, comprenant une interface intuitive, des tableaux de bord et rapports utiles, une intégration simplifiée et un service client à l'écoute.
Quelles sont les meilleures alternatives à Aqua Security en 2026 ?
Aikido Security
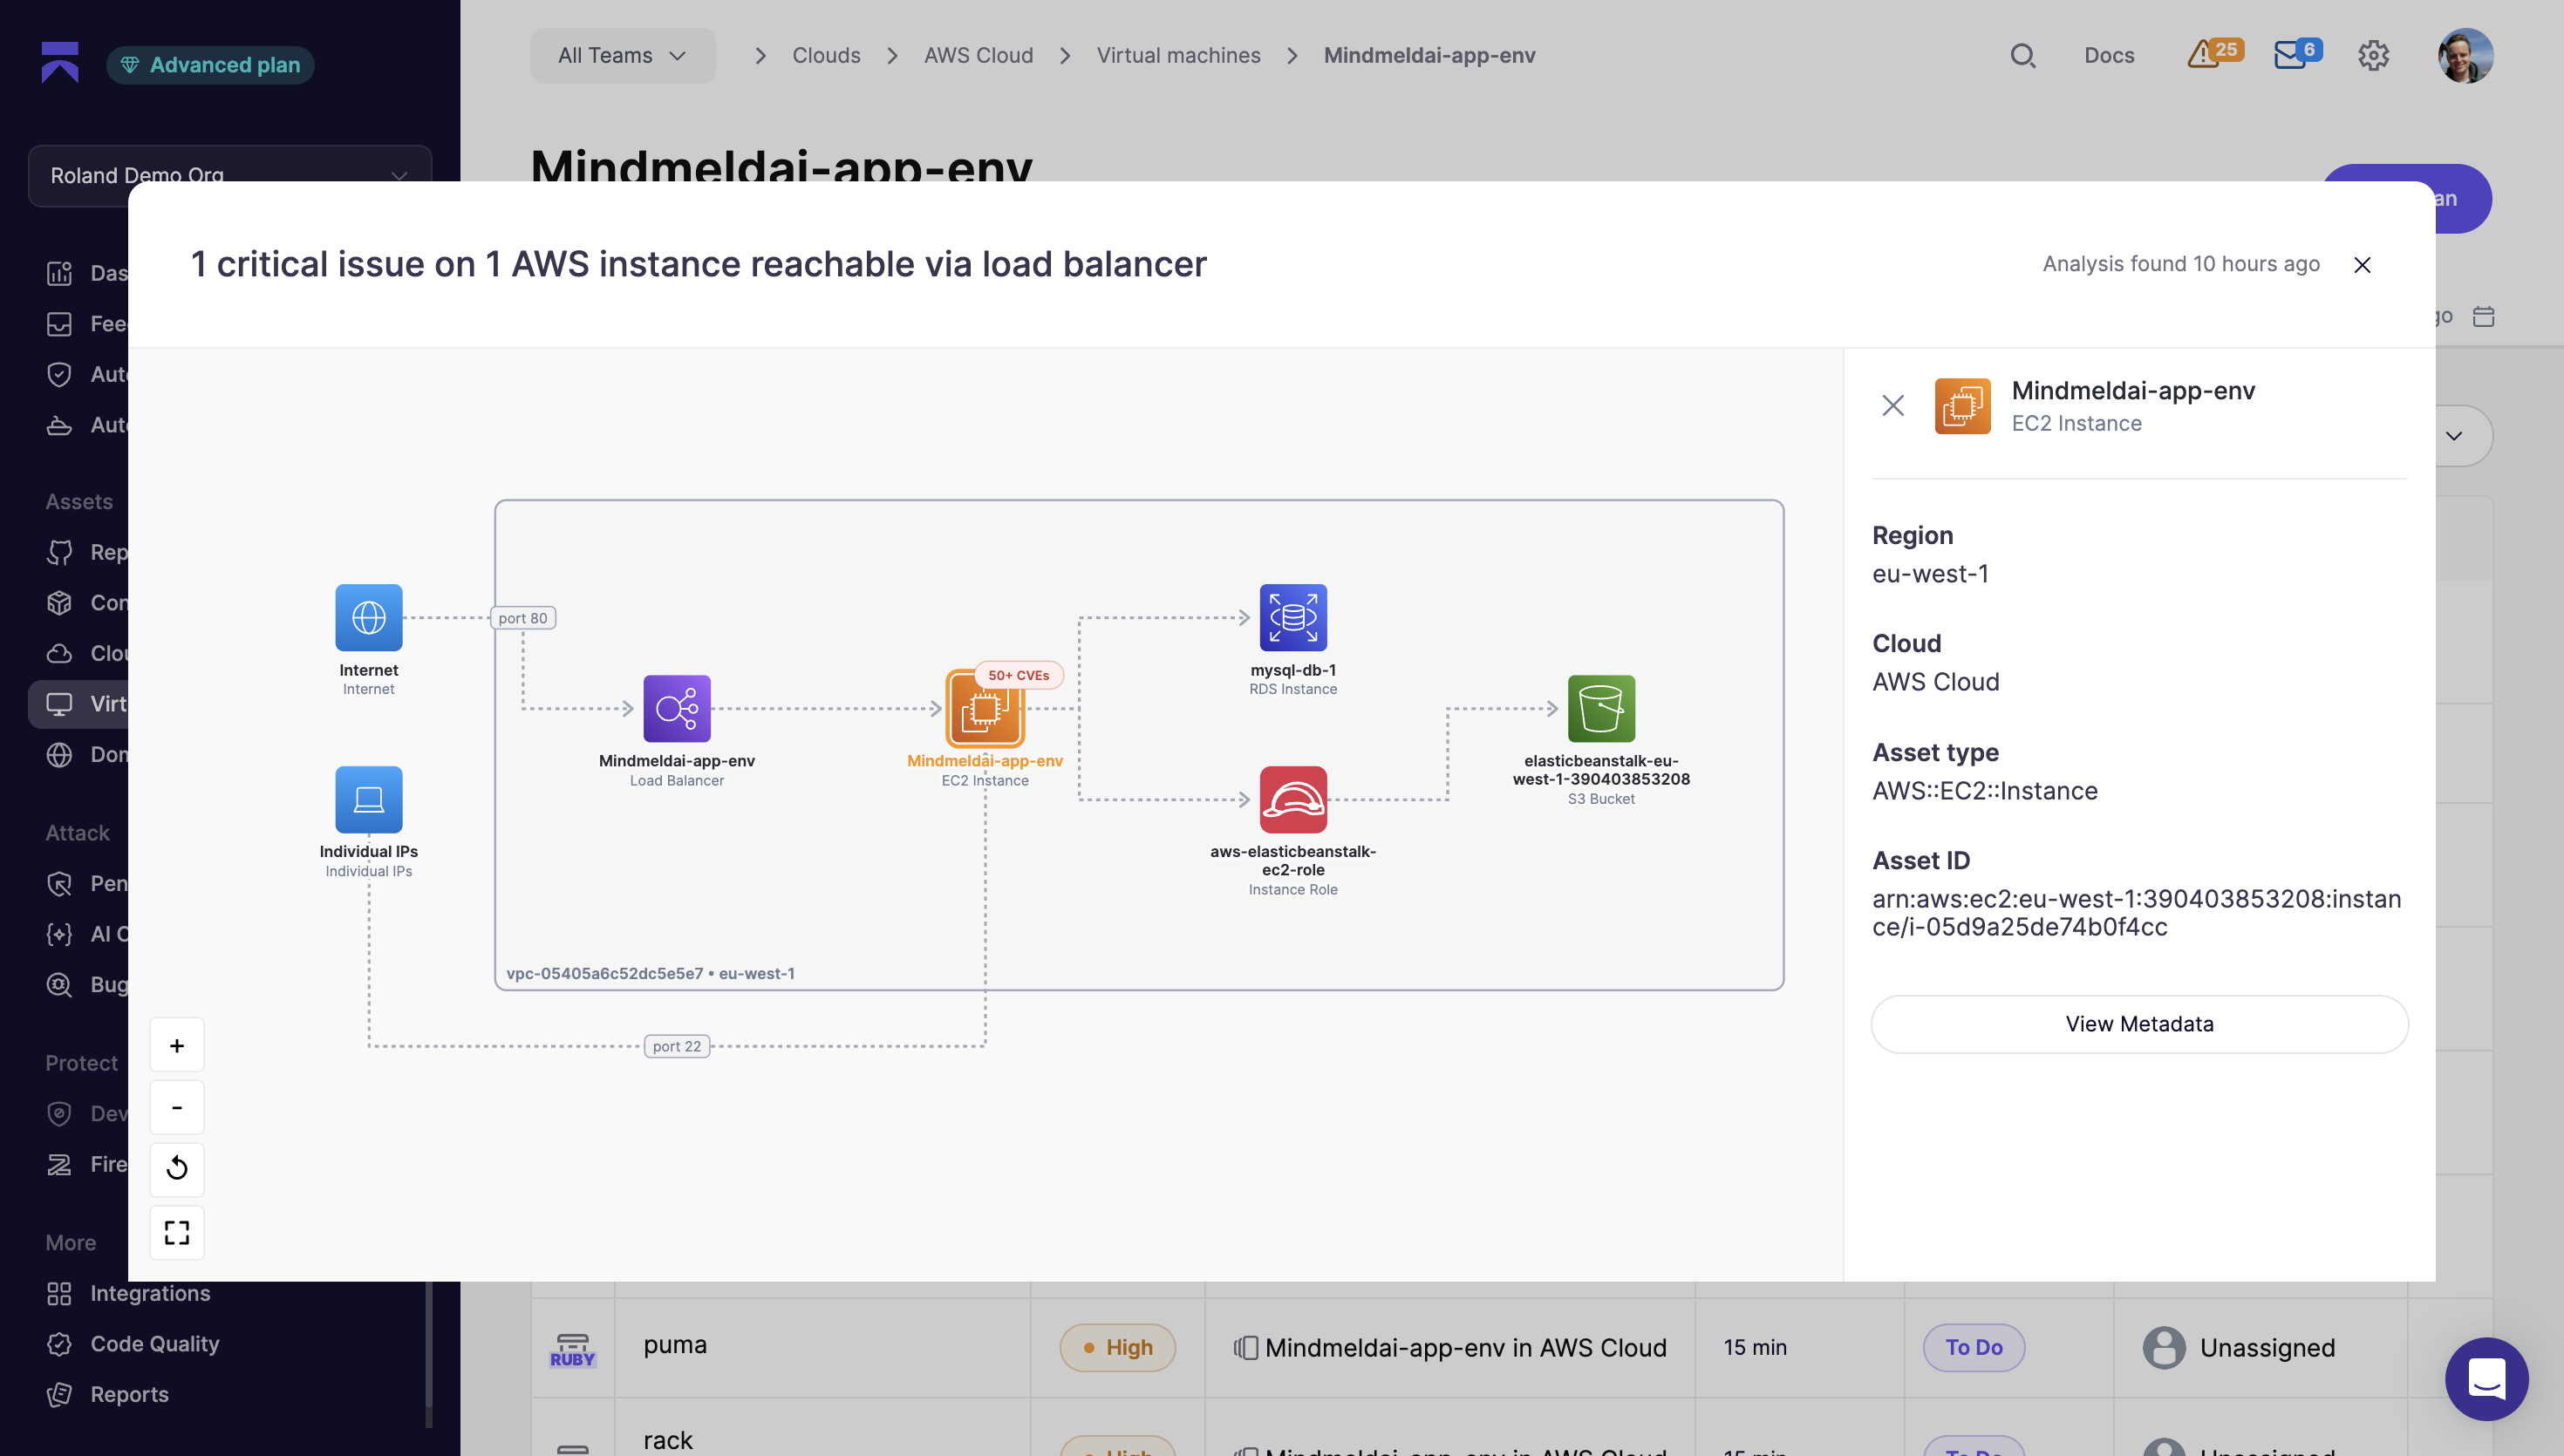
Aikido Security est une plateforme unifiée de sécurité logicielle couvrant le code, le cloud et le runtime. Côté cloud, elle déploie un CSPM complet sur AWS, Azure et GCP, permettant de visualiser en un seul coup d'œil les erreurs de configuration, les expositions, les droits IAM trop permissifs et les lacunes en matière de conformité. La connexion s'effectue par API en quelques minutes, en n'utilisant que les privilèges de lecture stricts nécessaires et sans aucun accès à vos données.
L'analyse d’images de conteneurs détecte les CVE et déduplique les alertes des fournisseurs cloud en un seul rapport clair. L'analyse de machines virtuelles couvre les instances EC2 avec ou sans agent, en lisant directement les snapshots cloud pour vous éviter d'exécuter des services supplémentaires sur vos instances. L'analyse IaC pour Terraform, CloudFormation et les manifestes Kubernetes s'intègre à la CI pour bloquer les configurations à risque avant qu'elles n'atteignent la production. Aikido suit également les runtimes en fin de vie (EOL) au niveau des images de base, des fonctions Lambda, d'Elastic Beanstalk et de Kubernetes, permettant d'identifier les logiciels obsolètes.
Les images durcies d'Aikido sont des images de base de remplacement transparentes et sans CVE, qui rétroportent les correctifs vers la version que vous utilisez déjà. Vous éliminez ainsi les CVE critiques et élevées sans avoir à changer de distribution ni subir les modifications applicatives imposées par une mise à niveau majeure. Chaque téléchargement depuis docker.aikido.io s'accompagne d'un SBOM, d'un statut d'exploitabilité VEX et d'une traçabilité SLSA. Aikido continue de corriger les builds bien après qu'Amont a abandonné la version, permettant à une image de base en fin de vie de rester en service sans porter de failles connues. Vous restez protégé sans modifier vos images de conteneurs. Avec un outil axé sur la détection comme Aqua, cette même base en fin de vie est signalée comme vulnérable et la charge de la remédiation vous incombe.
Toutes les alertes ne nécessitent pas le même degré d'urgence, et Aikido les note en conséquence. La notation des risques axée sur le contexte classe un problème en production au-dessus du même problème en staging, et réévalue les CVE d'un conteneur en fonction de son environnement d'exécution. Cloud Search vous permet d'interroger l'ensemble de votre environnement en langage naturel et de transformer n'importe quelle recherche en alerte en temps réel, comme l'apparition d'un nouveau bucket S3 public ou l'ajout d'un rôle administrateur.
Le runtime est le domaine où Aikido et Aqua interviennent à différents niveaux. La protection en temps d’exécution d'Aikido est Zen, un firewall intégré qui s'exécute au sein de votre application grâce à une simple installation npm et une seule ligne de code, sans nécessiter d'agents par cluster ni de privilèges hôte élevés requis par un outil eBPF. En se positionnant sur le chemin du code avec un contexte complet, il identifie l'entrée reçue et la fonction qu'elle s'apprête à atteindre ; Zen bloque ainsi l'injection et le path traversal au moment exact où elles deviennent dangereuses, avec un faible taux de faux positifs et une réelle couverture des zero-days pour ces catégories. Pour les attaques pour lesquelles il a été conçu (injection, fuites IDOR inter-tenant, path traversal et zero-days dans votre propre code), Zen constitue l'option la plus fiable et la plus légère à exécuter. Si vous craignez la présence de logiciels malveillants déjà actifs sur l'hôte, c'est le rôle de la couche noyau, pour laquelle la protection en temps d’exécution d'Aqua a été conçue.
Lorsqu'il détecte un élément à corriger, AutoFix ouvre une PR pour remédier aux vulnérabilités des images de base de conteneurs, aux CVE de machines virtuelles et aux erreurs de configuration IaC, tout en signalant si le correctif introduit un nouveau problème. Les contrôles de conformité correspondent aux normes SOC 2 et ISO 27001, avec une synchronisation automatique vers Vanta et Drata.
Idéal pour : Les équipes d'entreprise recherchant une couverture complète du code au cloud avec une réelle remédiation et une gouvernance prête pour l'audit, sans le déploiement d'agents.
{{walkthrough}}
Wiz
Wiz est une solution CNAPP sans agent qui met en corrélation les vulnérabilités avec les actifs, les identités, la configuration et les chemins d'attaque, offrant un CSPM et un CIEM plus robustes qu'Aqua. Elle cartographie la manière dont une charge de travail exposée et une CVE connue se combinent pour former un chemin d'attaque réel.
Les compromis commencent par le coût. Wiz est tarifé pour les grandes entreprises et vendu par le biais de contrats pluriannuels. Sa couverture en temps d’exécution est plus légère que l'application de règles d'Aqua, dans la mesure où l'analyse sans agent lit des instantanés à un instant T, et c'est une plateforme très lourde à gérer si vous aviez simplement besoin d'une couverture de conteneurs. Elle fait par ailleurs désormais partie de Google Cloud suite à la clôture de l'opération en mars 2026 et, bien que l'entreprise se soit engagée à maintenir la nature multi-cloud de Wiz, les acheteurs engagés auprès d'AWS et d'Azure pourraient souhaiter observer l'évolution de cette situation.
Idéal pour : Les équipes recherchant une visibilité sur l'exposition cloud et le contexte des chemins d'attaque, mais pour qui cette solution s'avère excessive et hors budget si le besoin principal concerne la sécurité du code et des conteneurs.
Prisma Cloud (Palo Alto Networks)
Prisma Cloud est une solution CNAPP du code au cloud dotée d'une portée multi-cloud. Elle couvre le CSPM, le CIEM, la protection des charges de travail et des conteneurs, ainsi que la conformité pour les benchmarks CIS, PCI DSS et HIPAA.
Cependant, la tarification se fait uniquement sur devis, et le meilleur retour sur investissement dépend de l'engagement envers le portefeuille élargi de Palo Alto. Les évaluateurs décrivent une impression de plateforme déconnectée, avec une ergonomie et une vélocité des versions en retard par rapport aux outils sans agent plus récents. Son exhaustivité peut également se faire au détriment de la profondeur, et le nombre de modules alourdit la configuration et la gestion.
Idéal pour : Les organisations déjà standardisées sur Palo Alto qui souhaitent une consolidation à travers le SOC, le firewall et le cloud, bien qu'il s'agisse d'un déploiement et d'un réglage lourds si vous l'adoptez de manière isolée.
Sysdig Secure
Sysdig effectue une détection des menaces basée sur l'eBPF, en privilégiant les vulnérabilités présentes dans les paquets réellement chargés à l'exécution. C' étant le pair le plus proche d'Aqua en termes d'historique, toutes deux provenant du domaine des charges de travail et du runtime, il est pertinent d'évaluer ces deux solutions conjointement si la profondeur du runtime constitue votre priorité.
Le déploiement d'agents entraîne une surcharge opérationnelle et un temps passé à affiner les faux positifs. Ses modules de CSPM, CIEM, sécurité du code et DSPM sont moins approfondis que son versant runtime. De plus, en ce qui concerne l'hébergement de code sur site, le code est copié vers le SaaS de Sysdig, ce que certaines équipes de sécurité refuseront.
Idéal pour : Les équipes qui recherchent la détection en temps d’exécution et peuvent absorber le travail lié aux agents et au paramétrage, bien que cela soit excessif si vous ne souhaitiez que des vérifications d'images.
Orca Security
Orca utilise une analyse sans agent pour examiner l'ensemble du périmètre cloud, avec une couverture de la posture et des identités. Son déploiement est rapide et sa gestion de la posture de sécurité des données (DSPM) repère l'emplacement des données sensibles ainsi que les personnes y ayant accès.
Ce qu'Orca ne fait pas, c'est bloquer quoi que ce soit au moment de l'exécution. Son scanner lit des instantanés, il n'y a donc aucune prévention en temps d’exécution intégrée de la manière dont Aqua l'applique. De plus, sa sécurité du code s'oriente principalement vers le SCA et manque de profondeur en matière de SAST, de secrets ou d'IaC, ce qui l'empêche de constituer une solution de remplacement complète du code au cloud à elle seule.
Idéal pour : Les équipes recherchant une visibilité cloud étendue et un contexte de données, qui acceptent qu'elle ne bloque rien au moment de l'exécution et qu'elle laisse des lacunes du côté du code.
CrowdStrike Falcon Cloud Security
Falcon Cloud Security intègre la protection en temps d’exécution et la détection des menaces au sein de l'écosystème plus large de Falcon, offrant une visibilité sur les charges de travail et les identités dans la même console que pour les endpoints. Pour les équipes exploitant déjà Falcon sur leurs endpoints, cette console partagée et ce renseignement sur les menaces constituent l'attrait principal.
L'argumentaire s'avère plus complexe pour un acheteur recherchant une solution autonome. L'interface est complexe pour les nouveaux utilisateurs, les coûts de licence s'accumulent à travers les modules Falcon et la valeur optimale dépend d'un engagement envers la plateforme élargie. La solution repose également sur des agents, ce qui engendre les mêmes contraintes de déploiement et de gestion que les autres outils basés sur des sondes présentés ici.
Idéal pour : Les équipes déjà standardisées sur CrowdStrike qui souhaitent regrouper le cloud et les endpoints sous un même toit, bien qu'il s'agisse d'un choix plus difficile à justifier si vous n'êtes pas déjà dans l'écosystème Falcon et ne souhaitez pas gérer un agent supplémentaire.
Les meilleures alternatives à Aqua Security si vous souhaitez des correctifs
Aqua applique la sécurité au moment de l'exécution et signale les anomalies, mais la remédiation vous incombe. Certains outils rédigent le correctif à votre place.
- Aikido Security propose ici le meilleur workflow de remédiation. Un système de score basé sur le contexte élimine les éléments inaccessibles avant qu'un développeur ne les voie, et AutoFix ouvre la pull request pour les images de base de conteneurs, les CVE de machines virtuelles et les erreurs de configuration IaC, tout en signalant si le correctif introduit de nouveaux problèmes.
- Wiz fournit des recommandations de remédiation cartographiées selon les vecteurs d'attaque, ce qui vous permet de voir immédiatement quel correctif réduit le plus votre exposition.
- Prisma Cloud associe les correctifs à son moteur de règles, avec une remédiation guidée à la fois sur le code et sur le cloud pour les équipes travaillant déjà au sein de l'écosystème Palo Alto.
Les meilleures alternatives à Aqua Security si vous recherchez des fonctionnalités au-delà du runtime des conteneurs
Aqua est particulièrement performant sur les conteneurs et Kubernetes, mais la posture, la gestion des identités et la partie code sont moins poussées ou nécessitent des outils tiers.
- Aikido Security est une plateforme de sécurité logicielle complète qui couvre le CSPM ainsi que l'analyse statique, l'analyse de la composition logicielle, la détection de secrets, les contrôles d'infrastructure en tant que code (IaC), l'analyse d’images de conteneurs, les tests dynamiques et le pentest IA.
- Orca Security analyse l'environnement cloud sans agent, avec de solides capacités en matière de posture, de gestion des identités et de gestion de la posture de sécurité des données (DSPM).
- Wiz met en corrélation les vulnérabilités à travers les actifs, les identités et la configuration pour offrir une vue unifiée de ce qui est réellement exposé.
Les meilleures alternatives à Aqua Security pour une tarification prévisible
Aqua fonctionne uniquement sur devis, sans tarif public et avec un modèle basé sur le nombre de charges de travail, ce qui rend les coûts difficiles à anticiper au fil de votre croissance.
- Aikido Security est la solution idéale dans ce cas. Des forfaits à tarif fixe incluant les utilisateurs et une offre gratuite sans limite de durée permettent de connaître les coûts à l'avance.
- Sysdig Secure fait preuve de plus de transparence que la plupart des acteurs sur le marché des grandes entreprises, avec quelques tarifs publics pour ancrer un budget.
- Orca Security fonctionne toujours sur devis, mais son architecture sans agent évite les coûts par cluster générés par les agents ailleurs.




