

Qodo est une plateforme d'IA dédiée à la qualité et à la gouvernance du code qui examine une pull request en analysant le diff à l'aide du contexte environnant, incluant les tickets Jira et les PR passées. Elle se focalise sur l'architecture multi-agents et la génération de tests.
Cependant, Qodo n'excelle dans aucun domaine en particulier. Les benchmarks placent Qodo dans la moyenne en matière de profondeur d'analyse et de bruit, donc si vous recherchez l'analyse la plus pointue du marché, Qodo n'est pas la solution idéale. De plus, Qodo exécute un agent de sécurité parmi d'autres passes, mais il ne remplace pas une solution SAST ou SCA dédiée, ce qui vous oblige à utiliser des outils complémentaires. Enfin, il a été prouvé que Qodo était vulnérable aux attaques lorsqu'un service de cybersécurité a transformé un simple commentaire de PR en exécution de code à distance et a entraîné la fuite d'une clé d'administrateur AWS sur les propres serveurs de Qodo.
Les équipes à la recherche d'alternatives à Qodo recherchent une solution capable de leur indiquer si le code peut être déployé en toute sécurité, tout en s'appuyant sur une couverture réelle des dépendances, de la détection de secrets et des vecteurs d'attaque réels. Les outils présentés ci-dessous se distinguent par leur objectif d'optimisation. Certains privilégient la réduction du bruit lors des code review, d'autres misent sur une analyse croisée approfondie des fichiers, et quelques-uns associent la code review à une véritable sécurité. Dans cet article, nous comparons :
- Aikido Security
- Coderabbit
- Greptile
- Graphite
- SonarQube
- CodeAnt AI
TL;DR
Aikido Security s'impose comme le meilleur choix car il analyse et sécurise votre code. Son module de qualité du code est conçu pour garantir une précision maximale et fonctionne avec n'apporte quel langage, y compris les langages dits legacy comme COBOL, que les outils récents ignorent. Là où l'analyse approfondie de Qodo se limite à une poignée de langages courants, Aikido examine et audite les langages plus anciens et de niche que les moteurs d'analyse statique ne prenaient traditionnellement pas en charge. Il évalue le code règle par règle, lors de passes distinctes, permettant ainsi au modèle de se concentrer pleinement sur une seule question plutôt que de tout traiter simultanément. Les prompts sont évalués par rapport à des échantillons étiquetés par l'humain et configurés pour limiter volontairement les faux positifs dans les cas ambigus, ce qui évite aux développeurs de crouler sous les alertes superflues. Cette approche est complétée par une code review axée sur la sécurité propulsée par l'IA, où des agents analysent le code déjà déployé ainsi que chaque PR en prenant en compte l'ensemble de la codebase et des dépôts associés, afin de détecter des vulnérabilités complexes telles que des failles de logique métier et de contrôle d'accès.
Tableau comparatif des alternatives à Qodo
Le tableau ci-dessous compare les principales alternatives à Qodo en 2026, à savoir Aikido Security, Coderabbit, Greptile, Graphite, SonarQube et CodeAnt AI, en fonction du bruit généré lors des revues, de la couverture de sécurité, de la tarification et des limites.
Ce que Qodo cherche à accomplir
Qodo, anciennement CodiumAI, examine automatiquement chaque pull request à la recherche de bugs et de problèmes de fiabilités, tout en générant des tests unitaires. Son intégration Git se déclenche à chaque PR et s'appuie sur le contexte historique, les commentaires de PR précédents, les suggestions acceptées et les discussions de revue passées pour évaluer une modification par rapport aux décisions préalables de votre équipe. Les revues s'exécutent sur des modèles de pointe d'OpenAI, Anthropic et Google, et les modèles premium coûtent plus cher. Claude Opus consomme environ cinq crédits par requête contre un pour un modèle standard ; une utilisation intensive des modèles haut de gamme épuise donc rapidement le solde de crédits. Il propose une architecture multi-agents, avec des agents distincts pour les bugs, la sécurité, la qualité du code et la couverture de tests. Lorsqu'il détecte du code dépourvu de test, il en génère un pour le couvrir.
En plus de la fonction de revue, il propose un plugin d'IDE permettant aux développeurs de détecter les problèmes de qualité avant d'ouvrir une PR, ainsi qu'une couche de gouvernance avec un déploiement sur site (on-prem) ou en réseau isolé (air-gapped), disponible dans les offres entreprises.
Pourquoi les équipes cherchent des alternatives à Qodo
Qodo évalue la qualité de manière compétente. Les raisons d'aller voir ailleurs sont qu'il n'est pas le meilleur pour la revue en elle-même, et que la revue constitue l'essentiel de ce qu'il propose.
- Il se situe dans la moyenne : Les benchmarks placent Qodo au milieu du classement des concurrents en matière de profondeur de revue et de bruit. Le point fort de Qodo réside dans la génération de tests, et non dans la revue la plus pointue du marché.
- La sécurité s'arrête à la pull request : Qodo intègre un agent de sécurité, mais il ne remplace pas une solution SAST dédiée. Il ne vérifie pas non plus les dépendances importées par votre code et ne suit pas une faille jusqu'au cloud ou à l'exécution.
- La tarification basée sur les crédits est difficile à prévoir : Les modèles premium consomment des crédits supplémentaires, et une utilisation intensive de l'IDE ou de la CLI peut entraîner des dépassements inattendus, l'offre gratuite étant limitée à 30 revues de PR et 250 crédits par mois.
- Les agents CLI personnalisés demandent un réel effort de configuration : Un obstacle pour les équipes qui ne disposent pas des capacités DevOps nécessaires pour les créer et les maintenir.
- Il a été compromis : Des chercheurs de Kudelski ont transformé un simple commentaire de PR en une exécution de code à distance sur le serveur de revue de Qodo et ont dérobé une clé d'administrateur AWS, et ce à deux reprises. Qodo a corrigé la faille et révoqué la clé, mais tout outil disposant d'un accès en écriture à vos dépôts mérite d'être scruté pour sa propre sécurité.
Principales alternatives à Qodo en 2026
Aikido Security
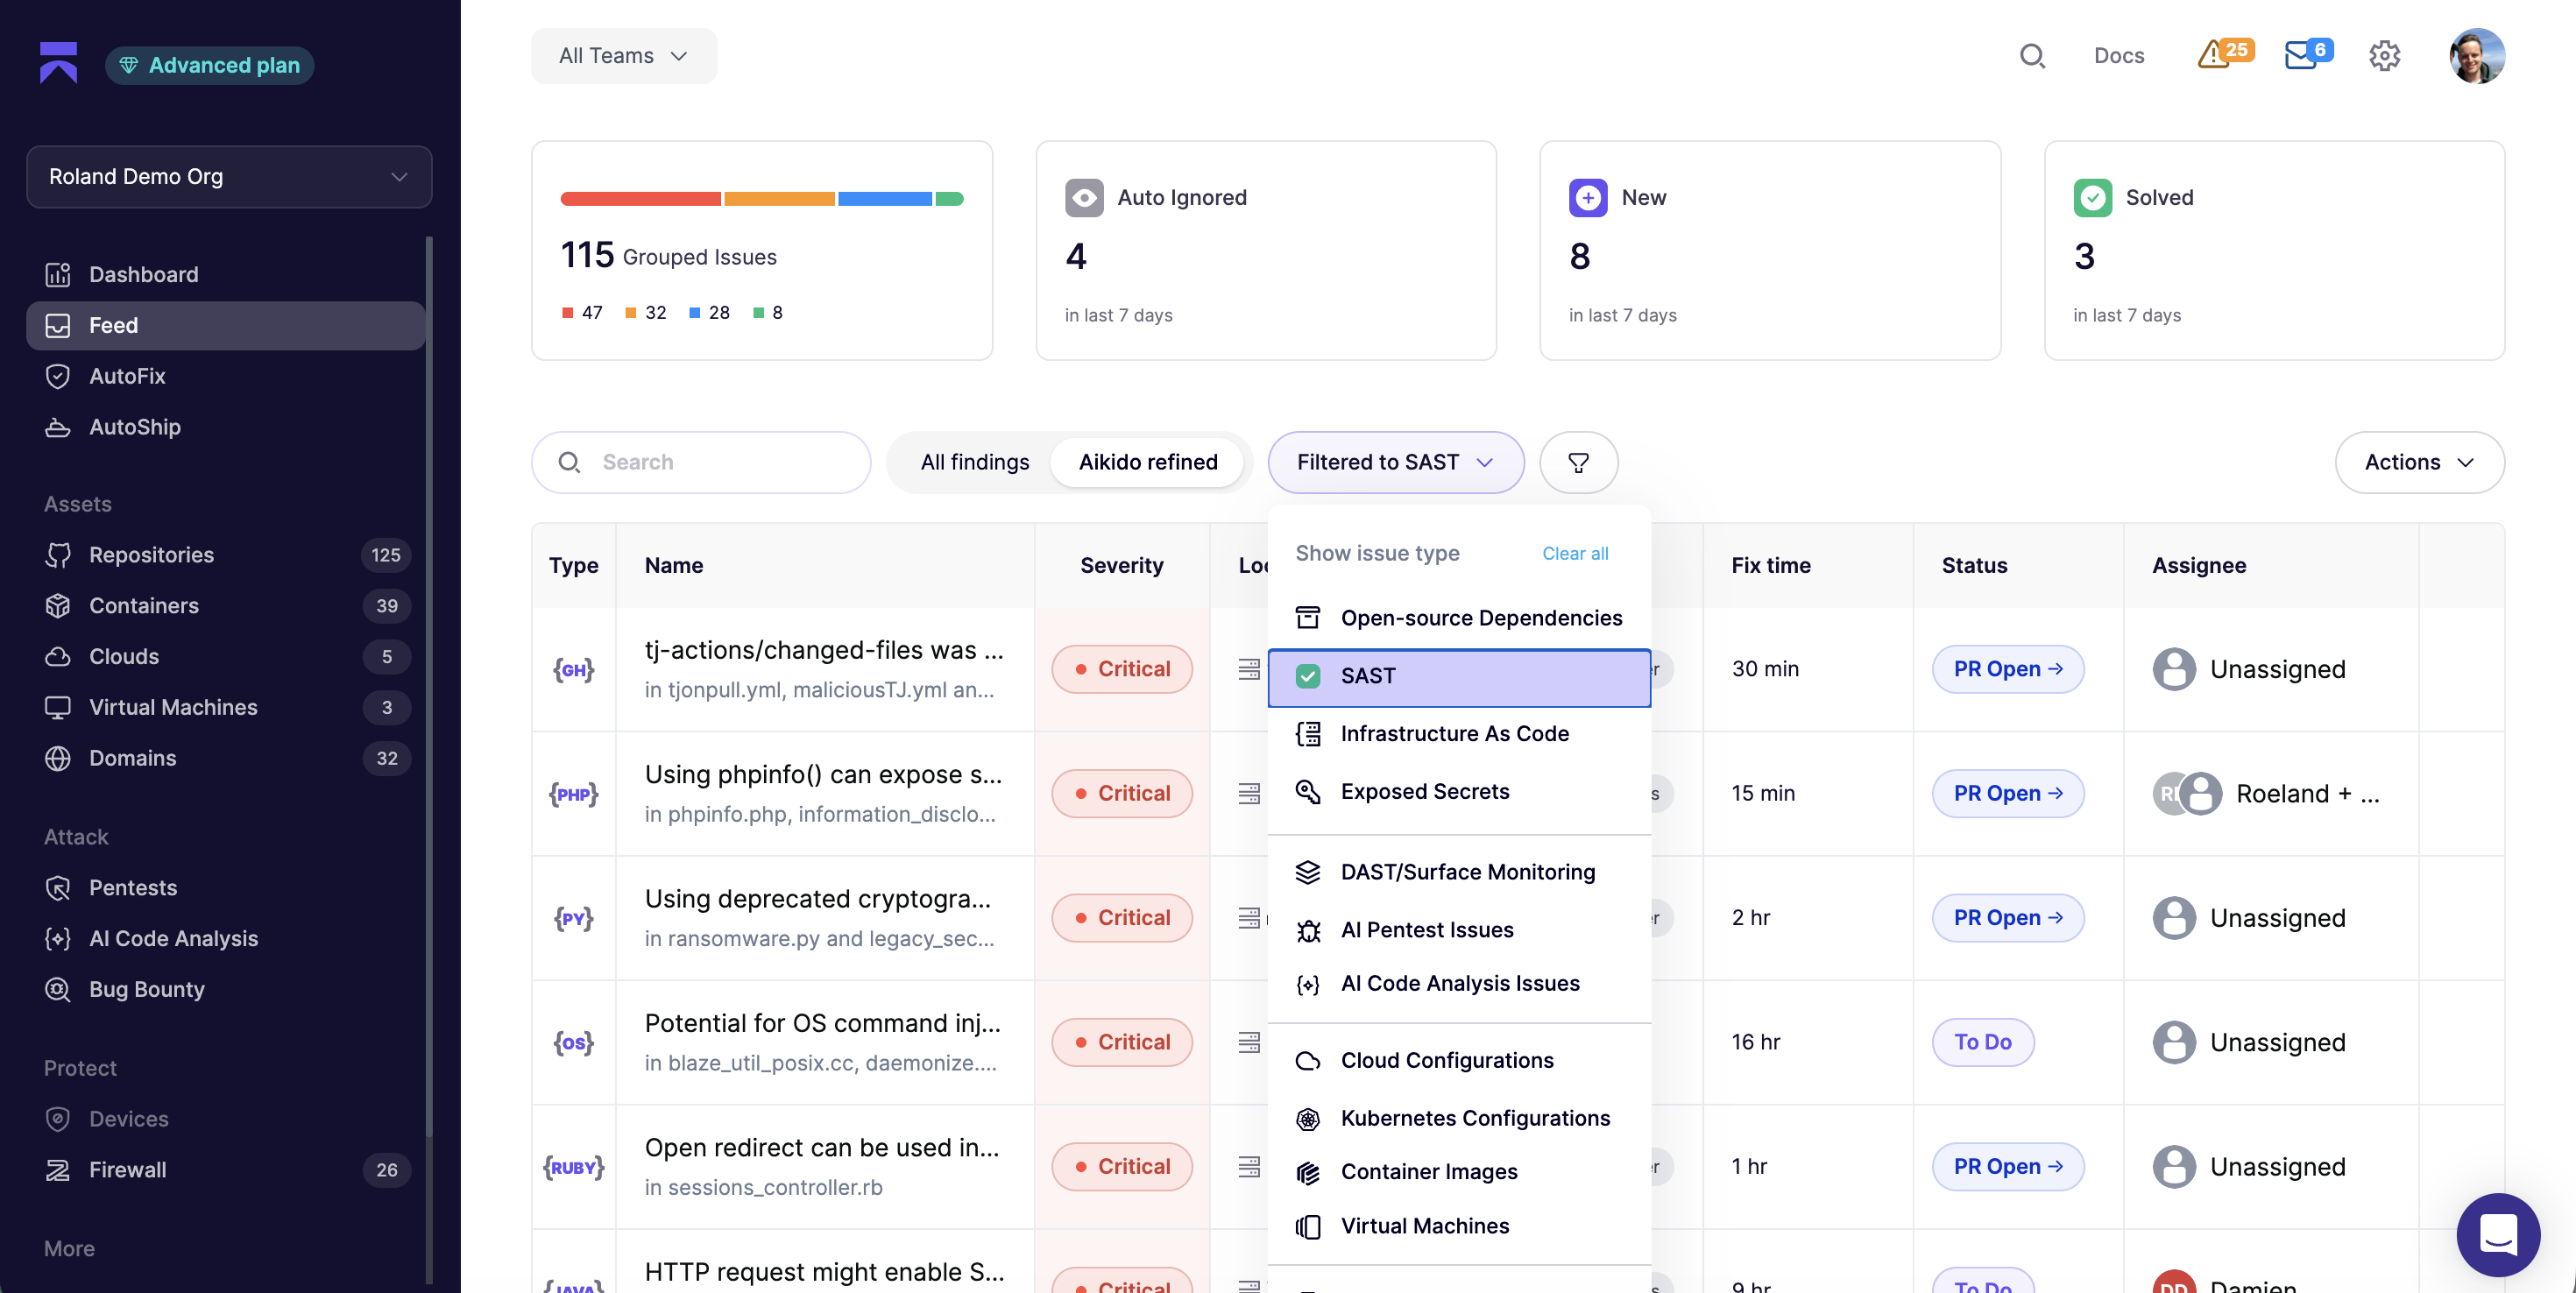
Aikido Security est une plateforme complète de sécurité logicielle intégrant un produit complet de qualité du code. Elle examine les pull requests sous l'angle de la qualité et complète cette analyse par une couverture de sécurité qui s'étend à votre code, vos dépendances, votre cloud et votre environnement d'exécution.
Le module Code Quality d'Aikido repose sur des appels LLM par règle. Chaque vérification répond ainsi à une question spécifique avec toute l'attention du modèle, ce qui génère des résultats plus précis et moins de faux positifs qu'une passe unique tentant de tout détecter. Les règles sont affinées avec votre propre contexte afin que les résultats correspondent à votre style de code, avec des règles personnalisées disponibles pour tout ce qui n'est pas couvert par défaut. Vous lui enseignez les standards et les exceptions de votre équipe une seule fois, et il les applique de manière cohérente.
Ses prompts sont évalués par rapport à des échantillons étiquetés par des scores de confiance, puis ajustés afin que les résultats affichés aux développeurs correspondent exactement à ce qu'ils souhaitent voir signaler. En arrière-plan, les cas ambigus sont traités avec méthode. Une mauvaise appréciation sur une trouvaille limite est moins pénalisée qu'une erreur sur une évidence, ce qui garantit des résultats précis et réduit le bruit que les développeurs finissent par ignorer.
Ces mêmes règles affinées s'appliquent à la fois aux pull requests et aux dépôts complets, si bien que les métriques au niveau des dépôts correspondent aux retours que les développeurs voient sur leurs PR. Cette revue au niveau du dépôt sert également d'indicateur pour le management, permettant d'identifier quelles équipes ont besoin d'un soutien senior et lesquelles doivent revoir leur niveau de qualité à la hausse.
Code Quality fonctionne sans nécessiter de configuration complexe. Connectez un dépôt et l'outil effectue les vérifications selon des configurations par défaut pertinentes, tout en permettant l'ajout de règles personnalisées selon vos besoins. Il publie des commentaires intégrés aux PR avec des correctifs en un clic sur chaque modification. Il fonctionne avec n'importe quel système ou langage, et les vérifications de qualité comme de sécurité s'exécutent en moins d'une minute après un push.
Sa fonctionnalité « Couverture du code » affiche également la couverture des tests au même endroit ; vous pouvez ainsi voir quels dépôts, fichiers et lignes ne sont pas couverts par vos tests, directement à côté des résultats relatifs à la qualité et à la sécurité, plutôt que dans un outil distinct.
Une fois qu’une IA examine chaque modification, on peut naturellement se demander pourquoi elle ne recherche que la moitié des problèmes potentiels. Les problèmes de qualité et de sécurité sont intégrés dans la même pull request, et la plupart des réviseurs ne détectent que les premiers. C’est justement en matière de sécurité que la plupart des autres réviseurs de qualité du code présentent leurs plus grandes faiblesses. Ils repèrent les secrets évidents et les injections, mais une faille d’autorisation subtile liée à la logique métier leur échappe. Aikido utilise deux outils conçus précisément dans ce but : analyser ce que le code est censé faire.
L'analyse approfondie « PR » et l'audit de sécurité du code s'appuient tous deux sur des agents d'IA capables d'analyser les intentions et de suivre le flux de données entre les fichiers.
L'audit de sécurité du code est le point de départ de la plupart des équipes. Vous l'appliquez à l'ensemble du code source et il analyse chaque service, en suivant les flux de données et les vérifications d'autorisations où qu'ils mènent. Sa fonctionnalité la plus performante est le « chaînage » : il prend plusieurs vulnérabilités présentant individuellement une gravité faible et détermine le chemin unique d'escalade de privilèges auquel elles aboutissent, c'est-à-dire le type d'exploitation en plusieurs étapes qu'un attaquant mettrait réellement en œuvre. Il est conçu pour les versions à enjeux élevés ou pour un code source hérité que vous souhaitez faire examiner comme le ferait un testeur d'intrusion.
Deep PR Review applique ensuite ce même raisonnement à chaque nouvelle modification. Il analyse chaque pull request dès sa création, en récupérant l'intégralité de la base de code et des dépôts associés pour établir le contexte avant d'examiner les différences qui lui sont présentées. Il en résulte une analyse de chaque modification du point de vue d'un attaquant, au moment où il est le plus économique d'y remédier.
Idéal pour : les équipes d'entreprise qui déploient du code généré par l'IA plus rapidement qu'elles ne peuvent le vérifier, et qui souhaitent que cette vérification s'appuie sur une couverture de sécurité réelle.
{{walkthrough}}
Coderabbit
CodeRabbit associe son modèle d'IA pour la qualité du code à plus de 40 linters et outils d'analyse statique. Il retient les commentaires à faible niveau de confiance, ce qui lui permet de publier moins de résultats tout en inspirant davantage confiance par commentaire. Il effectue des code review sur GitHub, GitLab, Bitbucket et Azure DevOps, et les dépôts publics bénéficient gratuitement des fonctionnalités Pro.
Le revers de la médaille concerne le rappel et le périmètre. La retenue de CodeRabbit signifie qu'il détecte moins de problèmes qu'un outil plus bruyant, et des tests indépendants le classent moins bien en matière de profondeur et d'exhaustivité. Bien qu'il signale désormais les secrets et les vulnérabilités courantes, des comparaisons neutres s'accordent à dire qu'il ne s'agit pas d'une plateforme de sécurité dédiée. Il ne propose ni SCA, ni couverture cloud et runtime, de sorte qu'une base de code critique en matière de sécurité doit toujours l'associer à des outils conçus à cet effet.
Idéal pour : les équipes qui recherchent un reviewer qu'elles peuvent laisser actif par défaut, mais pas comme unique couche de sécurité.
Greptile
Greptile fait le pari inverse. Il construit un index sous forme de graphe de l'ensemble de votre base de code, incluant les fonctions et les relations d'appel, avant d'effectuer la code review, ce qui lui permet de détecter des bugs s'étendant sur plusieurs fichiers, le genre de problèmes qu'un reviewer basé uniquement sur les diffs ne voit jamais. Aikido lit également l'ensemble de la base de code, en traçant les entrées compromises (tainted input) et le flux de données à travers plusieurs fichiers plutôt que d'évaluer un diff de manière isolée, afin que les bugs transversaux et les erreurs de runtime qu'ils provoquent ne passent pas entre les mailles du filet. Il exécute également un agent en version bêta qui rédige et exécute des tests pour chaque PR dans un bac à sable (sandbox), bien que les reviewers soulignent que les résultats restent encore incohérents.
Mais la profondeur de Greptile s'accompagne de bruit et de coûts. Greptile génère davantage de faux positifs que ses concurrents, et l'indexation de bases de code massives peut prendre du temps. Sa tarification facture un dollar par analyse au-delà de 50 code reviews par mois, de sorte que les flux de travail à haut volume ou basés sur des agents doivent anticiper les dépassements plutôt que de tabler sur un tarif fixe par siège. Cela contribue à rendre sa tarification difficile à prévoir.
Idéal pour : les bases de code volumineuses ou héritées (legacy) où les bugs transversaux se cachent dans les connexions entre les fichiers, mais uniquement si votre équipe peut absorber les commentaires supplémentaires et budgétiser le coût par code review.
Graphite
Graphite est conçu autour de pull requests empilées (stacked pull requests), décomposant les changements importants en diffs petits et ciblés, et optimisé pour un faible volume de commentaires, ce qui vise à réduire le délai de merge. Si votre équipe travaille déjà avec des stacks, la code review peut s'intégrer naturellement dans votre processus de livraison.
Le piège est que l'essentiel de la valeur provient de l'adoption de ce workflow, ce qui en fait un mauvais choix à moins que toute l'équipe ne s'engage à utiliser des PR empilées, et une courbe d'apprentissage est nécessaire pour y parvenir. Depuis qu'Anysphere (la société mère de Cursor) a acquis Graphite en décembre 2025, l'outil s'oriente également de plus en plus vers les équipes natives de Cursor.
Idéal pour : les équipes travaillant déjà avec des pull requests empilées, mais difficile à justifier si l'adoption de ce workflow n'est pas déjà envisagée.
SonarQube
SonarQube propose une vaste bibliothèque de règles et des quality gates qui bloquent le code non conforme avant son merge, avec du SSO et des journaux d'audit pour le volet gouvernance. Il exécute également un moteur d'analyse statique qui détecte les bugs et les vulnérabilités dans une grande variété de langages. C'est une option à examiner pour les équipes qui standardisent la santé du code sur de nombreux dépôts.
Mais SonarQube demande également davantage d'efforts. La configuration des règles représente un vrai travail, et les coûts augmentent sur les déploiements volumineux ou sur site (on-prem). SonarQube identifie les problèmes mais laisse aux développeurs le soin d'interpréter et d'appliquer de nombreux correctifs manuellement. Il se contente également d'inspecter votre code source sans l'exécuter, de sorte que les équipes ajoutent d'autres outils pour tester l'application en cours d'exécution et vérifier la couverture des tests. De plus, ses code reviews sont lentes, prenant apparemment 40 minutes pour analyser n'importe quel projet comptant 10 000 fichiers.
Idéal pour : les grandes organisations qui standardisent la santé du code et les quality gates sur de nombreux dépôts, mais pas pour les équipes qui souhaitent tester l'application en cours d'exécution.
CodeAnt AI
CodeAnt AI associe la code review par IA et la sécurité en un seul passage, en exécutant des contrôles déterministes sur plusieurs langages ainsi qu'une correction en masse (bulk-fix) qui gère jusqu'à 200 fichiers en un seul clic. Les équipes écrivent des règles personnalisées en anglais simple, et une action de correction en masse peut nettoyer jusqu'à 200 fichiers à la fois. C'est une solution adaptée aux équipes qui recherchent à la fois la code review et la SAST sans passer par une tarification entreprise.
C'est également l'option la plus récente et la moins éprouvée de cette liste, et elle peut s'avérer coûteuse pour les petites équipes. En raison de sa forte orientation cloud, la prise en charge hors ligne et en pré-commit est limitée. De plus, certains utilisateurs signalent des faux positifs occasionnels qui nécessitent un ajustement manuel.
Idéal pour : les équipes qui souhaitent une code review par IA et des contrôles de sécurité en un seul passage, mais qui font un pari si elles ont besoin d'un historique avéré avant de s'engager.
Les meilleures alternatives à Qodo si vous souhaitez un meilleur workflow de remédiation
Qodo publie des correctifs sous forme de suggestions à l'intérieur de la pull request, dont certains peuvent être appliqués en un clic sur une case à cocher. Si vous préférez que les correctifs soient triés avant d'atteindre un développeur, plusieurs outils adoptent une approche différente.
- Aikido Security offre le meilleur workflow de remédiation du lot. AutoTriage utilise l'accessibilité (reachability) et le contexte runtime pour écarter les résultats non exploitables avant même qu'un développeur ne les voie, et AutoFix rédige la remédiation pour le reste.
- Snyk Code intègre des suggestions de correctifs par IA dans l'IDE et la pull request, au plus près de l'endroit où le développeur travaille.
- CodeRabbit applique des correctifs en un clic sur les commentaires de code review et les associe à des linters qu'il peut appliquer automatiquement.
Les meilleures alternatives à Qodo si vous voulez aller au-delà de la code review
Qodo examine le code et génère des tests, mais les dépendances, les secrets, l'infrastructure as code et le cloud nécessitent tous d'autres outils.
- Aikido Security est une plateforme de sécurité complète, couvrant l'analyse statique ainsi que l'analyse de la composition logicielle, la détection de secrets, les contrôles d'infrastructure as code, l'analyse d’images de conteneurs, les tests dynamiques, le pentest IA et le cloud.
- Snyk s'est développé autour de la sécurité des dépendances et de l'open source, et s'étend à l'infrastructure as code et aux conteneurs.
- CodeAnt AI associe la code review à l'analyse statique, aux secrets et à l'infrastructure as code en un seul passage.
Les meilleures alternatives à Qodo si vous recherchez une tarification prévisible
Qodo fonctionne avec des crédits, et les modèles premium comme Claude Opus en consomment plusieurs par requête, ce qui rend les usages intensifs difficiles à anticiper.
- Aikido Security est l'option idéale ici. Des forfaits à tarif fixe incluant les utilisateurs et sans comptage, pour un coût connu à l'avance.
- CodeRabbit facture un tarif fixe par utilisateur avec des revues illimitées, ne facturant que les développeurs qui ouvrent des PR.
- L'offre communautaire de SonarQube est gratuite en auto-hébergement, avec des forfaits payants tarifés selon les lignes de code.
Quelle alternative à Qodo choisir en 2026 ?
La plupart des équipes quittent Qodo parce qu'elles n'obtiennent qu'une code review, tandis que le code est déployé avec des dépendances non vérifiées, des secrets commités et des failles logiques. C'est pourquoi Aikido Security constitue le meilleur remplacement, en effectuant une code review des pull requests sous l'angle de la qualité et en l'associant à une sécurité couvrant votre code, vos dépendances, votre cloud et votre runtime. Ainsi, un seul flux de travail vous indique si le code est propre et s'il peut être déployé en toute sécurité.




