Le Cyber Resilience Act est arrivé ! Démystification et premières impressions
La première échéance du Cyber Resilience Act est entrée en vigueur la semaine dernière. Le Cyber Resilience Act (CRA) est la nouvelle réglementation européenne qui définit les exigences minimales de cybersécurité pour tous les produits comportant des éléments numériques, y compris leurs composants (matériels et logiciels). Elle s'applique à toute entité qui met des produits sur le marché de l'UE, et pas seulement aux entreprises qui y sont basées.
Je suis de près l'élaboration de cette réglementation depuis trois ans. Maintenant que la plateforme de signalement unique (Single Reporting Platform - SRP) est en ligne, je souhaite partager mes premières impressions et dissiper certains mythes concernant la mise en conformité avec le CRA, afin que vous puissiez avancer en toute sérénité.
Utilisation de la nouvelle plateforme de signalement unique du CRA
Depuis le 11 septembre, les entreprises ont l'obligation légale de signaler toute vulnérabilité activement exploitée ou tout incident grave aux autorités de l'UE dans les 24 heures suivant leur découverte. Vous pouvez effectuer cette démarche via la nouvelle plateforme de signalement unique (SRP).
Le signalement initial (après 24 heures) est suivi d'une notification dans les 72 heures contenant des informations sur la menace et les mesures d'atténuation. Les organisations doivent soumettre un rapport final dans les 14 jours suivant la mise à disposition d'un correctif pour les vulnérabilités exploitées, ou dans le mois suivant la notification des 72 heures pour les incidents graves.
Jusqu'à présent, les seuls champs obligatoires du signalement initial sont :
Type (vulnérabilité ou incident)
Titre
Résumé
Nom du fabricant
États membres où le produit est disponible
Nom du produit
Version
Dans la section du produit, il est également demandé (de manière facultative) le type de produit (classification), et vous pouvez bien sûr ajouter plusieurs produits. C'est tout !
Le signalement volontaire sera lancé lors d'une phase ultérieure, permettant à quiconque de divulguer des vulnérabilités sans s'exposer à des poursuites judiciaires. En attendant, n'utilisez la plateforme que pour les notifications obligatoires.
Chez Aikido Security, nous recevons de nombreuses questions concernant le CRA et ses obligations de signalement d'incidents. Je clarifie ci-dessous certaines des idées reçues les plus fréquentes que j'ai entendues.
Mythe 1 : Nous devons signaler à l'ENISA chaque vulnérabilité que nous trouvons
Vous n'avez pas réellement besoin de signaler chaque vulnérabilité découverte dans votre produit (excellente nouvelle !). Les seules vulnérabilités à déclarer sont celles qui font l'objet d'une exploitation active dans votre produit à des fins malveillantes, ou les incidents graves affectant la sécurité de votre produit.
Par conséquent, si vous découvrez une vulnérabilité dans votre produit, mais que vous n'avez aucune preuve ni aucun indicateur d'exploitation, vous n'avez pas à la signaler. En revanche, si vous apprenez qu'elle a été exploitée par un acteur malveillant, vous devrez le faire. Je vous recommande donc de prioriser les vulnérabilités en fonction de leur exploitabilité afin d'éviter qu'elles ne se transforment en événements signalables à l'avenir.
Mythe 2 : Le rapport final doit être soumis 14 jours après la découverte de la vulnérabilité
C'est faux. La directive officielle indique que le rapport final (pour les vulnérabilités exploitées) n'est dû que 14 jours après que vous avez fourni la correction. Beaucoup de gens interprètent cela comme un délai de 14 jours à compter de la découverte, ce qui provoque une panique inutile face à une échéance erronée. Cela vous laisse plus de temps, deux semaines n'étant pas réalistes pour certains produits !
Voici le calendrier complet :
Dans les 24 heures, envoyez une alerte précoce. (« Un incident s'est produit »)
Après 72 heures, envoyez une notification de vulnérabilité. (« Voici ce qui s'est passé. »)
14 jours après la publication d'une remediation pour les vulnérabilités activement exploitées, envoyez le rapport final. (« Voici comment nous avons résolu le problème. »)
1 mois après la notification des 72 heures pour les incidents graves, envoyez le rapport final. (« Voici comment nous avons géré l'incident. »)
Mythe 3 : Il suffit d'informer l'ENISA de la vulnérabilité et le tour est joué
Malheureusement, ce n'est qu'une étape. En vertu du Cyber Resilience Act, vous devez effectivement faire un signalement directement sur la Single Reporting Platform (SRP), accessible à la fois par votre CSIRT local et par l'ENISA. Cependant, vous devez également informer les utilisateurs touchés par un incident des mesures correctives qu'ils peuvent déployer pour atténuer l'impact de cette vulnérabilité. Selon l'incident, il peut être nécessaire d'informer l'ensemble de votre base d'utilisateurs.
Mythe 4 : Nous devons nous inscrire sur la Single Reporting Platform maintenant qu'elle est en ligne
Non, inutile de faire quoi que ce soit pour l'instant si vous n'avez rien à signaler. J'avais quelques doutes à ce sujet au début, mais le manuel d'utilisation a clarifié les choses : l'ENISA recommande en réalité aux entreprises d'attendre avant de procéder à une pré-inscription.
Je craignais un peu que l'absence de pré-inscription n'oblige à attendre la validation du CSIRT en cas d'urgence. Heureusement, ce n'est pas un problème. Un représentant autorisé (AR) peut tout à fait soumettre des notifications alors que la validation est toujours en attente. La plateforme accepte jusqu'à 20 soumissions provenant d'utilisateurs non validés, ce qui permet à un maximum de 20 personnes de s'inscrire pour une même entreprise afin de déposer des rapports.
Premières impressions et perspectives
Mes premières impressions concernant la SRP du Cyber Resilience Act sont globalement positives. La vérification de mon compte en tant que véritable employé d'Aikido (via l'association de représentant désigné) a pris trois jours ouvrés auprès du CSIRT belge. Cette vérification garantit que des trolls ne peuvent pas usurper votre entreprise avant vous.
La plateforme a rencontré quelques problèmes de déploiement le 11, mais tout est revenu en ligne en quelques heures. Une fois la configuration effectuée, vous recevez une notification par e-mail dès que votre association est validée. La plateforme prend également en charge l'authentification par passkey, même si je vous conseille vivement de configurer quelques appareils de secours pour éviter de vous retrouver bloqué.
Pour l'avenir, ce sont les futures normes harmonisées qu'il conviendra de suivre de près, car elles définiront les règles techniques concrètes pour concevoir des produits conformes. Il est vivement recommandé de se plonger dans ces projets de normes le tôt possible. Dans le cas contraire, vous risquez de concevoir des produits inadaptés, entraînant par la suite des refontes coûteuses.
Surveillez de très près les normes EN 40000-1-1 (qui définit la terminologie) et EN 40000-1-3 (qui fixe les règles en matière de gestion et de divulgation des vulnérabilités). Se familiariser rapidement avec ces normes vous donnera une longueur d'avance considérable sur vos concurrents !
L'avenir du Cyber Resilience Act
Cette échéance de septembre n'était qu'une première étape. Tous les produits comportant des éléments numériques vendus dans l'UE devront se conformer à l'ensemble des exigences de sécurité du Cyber Resilience Act d'ici le 11 décembre 2027. À compter de cette date, les produits non conformes ne pourront tout simplement plus être mis sur le marché de l'UE, entraînant un manque à gagner direct pour les entreprises mal préparées.
Pour les consommateurs, un étiquetage clair permettra de connaître la période de support et les spécifications de sécurité avant d'acheter un produit. Les produits devront également offrir un niveau de sécurité par défaut dès leur sortie de la boîte, adossé à des mises à jour gratuites garanties pendant au moins cinq ans.
Effet secondaire positif, l'UE peut désormais exploiter l'ensemble des rapports de vulnérabilité pour alimenter l'EUVD (European Vulnerability Database). Cela permet de combler le vide laissé par la NVD du NIST, submergée par un retard colossal et qui a annoncé qu'elle cesserait de noter et d'enrichir chaque soumission de CVE. Personnellement, je pense que cela fait aussi écho au sentiment croissant selon lequel l'UE doit gagner en indépendance technologique. Grâce aux données du Cyber Resilience Act, l'UE a l'opportunité de créer sa propre base de données. À mesure que les soumissions afflueront, nous verrons si l'UE parvient à atteindre ces objectifs.
Pour l'instant, nous suivrons de près l'évolution des systèmes et ne manquerons pas de vous tenir informés des nouveautés.
Comment Aikido vous aide à respecter vos obligations liées au Cyber Resilience Act
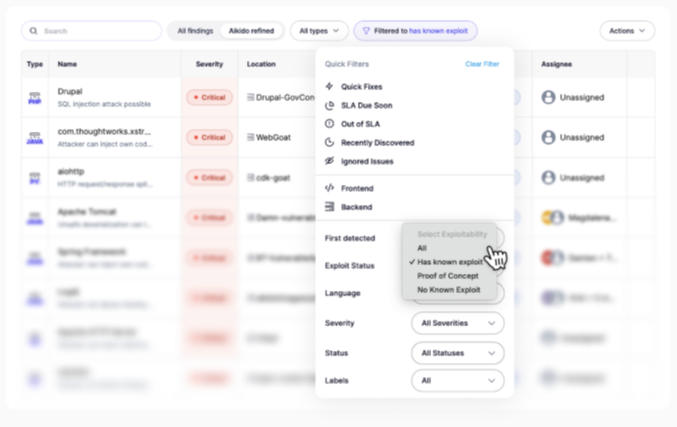
Bien qu'aucun outil ne puisse rédiger vos rapports du Cyber Resilience Act à votre place, nous surveillons le catalogue des vulnérabilités activement exploitées connues (KEV) de la CISA. Par conséquent, le filtre « Statut d'exploitabilité » de votre fil d'actualité Aikido ne sélectionne que les vulnérabilités présentant un exploit connu dans la nature, qui sont précisément celles les plus susceptibles de provoquer un incident. Vous pouvez ainsi les prioriser et éviter les événements soumis à déclaration. Vous pouvez également consulter le score de sévérité d'une vulnérabilité pour vérifier si la mention « activement exploitée dans la nature » figure parmi les facteurs contributifs. Il s'agit de votre indicateur précoce pour vérifier si vous avez été ciblé intentionnellement et si des obligations de reporting s'appliquent.
Utilisez analyse de l’exploitabilité CVE pour voir comment une CVE pourrait concrètement être exploitée dans votre codebase. C'est très utile pour prioriser les actions et, si vous devez effectivement effectuer un signalement, pour décrire la nature technique de l'exploit aux régulateurs comme aux utilisateurs.
Supprimer une clé qui a fait l'objet d'une fuite de votre dépôt ne vous protège pas
Une clé d'administration divulguée sur GitHub, supprimée en quelques heures, a tout de même entraîné une faille de sécurité plusieurs mois plus tard chez LiteLLM. Découvrez pourquoi l'historique Git recèle des secrets et pourquoi il est indispensable de renouveler régulièrement vos clés.
Faire face aux défis de la cybersécurité jusqu'à la fin de l'année 2026
Après Binance, LiteLLM, PHP2Shell et eMudhra, voici six bonnes pratiques et une liste de contrôle pour limiter la portée de la prochaine faille de sécurité d'ici 2027.
Piratage de Binance : comment l'ordinateur portable d'un développeur piraté a pu entraîner une fuite de 6,3 milliards de dollars
Binance affirme qu'un ordinateur portable du service DevOps, qui aurait été piraté, pourrait être à l'origine du piratage de 6,3 milliards de dollars, et qu'elle a depuis identifié d'autres points de violation. Voici comment un simple ordinateur portable peut mener à un service de transfert d'argent, et comment protéger les appareils situés au début de cette chaîne.