

Cher Internet,
Hier, j'ai publié un article expliquant comment Shai-Hulud a été l'une des meilleures choses qui soient arrivées à la sécurité de la chaîne d'approvisionnement. La thèse était ouvertement provocatrice. Car, en fin de compte, les attaques de la chaîne d'approvisionnement que nous avons observées au cours de la dernière année, et en particulier ces six derniers mois, ont causé des dommages et des perturbations considérables tant aux entreprises qu'aux particuliers.
La recrudescence d'attaques auxquelles nous avons assisté, en particulier de la part de TeamPCP, a causé un préjudice incroyable. Même si certaines des conséquences à long terme finiront peut-être par renforcer l'écosystème, personne ne doit pour autant considérer que les attaques elles-mêmes étaient une bonne chose.
Aujourd'hui, je ressens surtout un grand soulagement après avoir pris connaissance des informations communiquées par la Police fédérale australienne (AFP), le Federal Bureau of Investigation (FBI) et la Police d'Australie-Occidentale (WAPF). Selon leur communiqué, ils ont arrêté deux hommes âgés d'une vingtaine d'années, qu'ils soupçonnent d'être à l'origine du groupe TeamPCP.
À propos de Shai-Hulud
Avant d’approfondir l’actualité qui a fait la une aujourd’hui : rien n’indique en aucun cas que TeamPCP soit à l’origine des premières attaques « S1ngularity » et « Shai-Hulud » observées durant l’été 2025. Cependant, ce groupe a cloné le ver, et des informations ont régulièrement fait état de son implication dans les attaques « Shai-Hulud ». Je tiens à préciser qu’il s’agit d’attaques distinctes. Nous ne savons toujours pas qui était à l'origine des attaques initiales, et nous ne le saurons peut-être jamais.
Un soupir de soulagement
Ces six derniers mois ont été assez surréalistes. Pour moi personnellement, les choses ont pris une tournure étrange le 21 mars 2026, alors que j'enquêtais sur une attaque et que j'ai vu ceci :
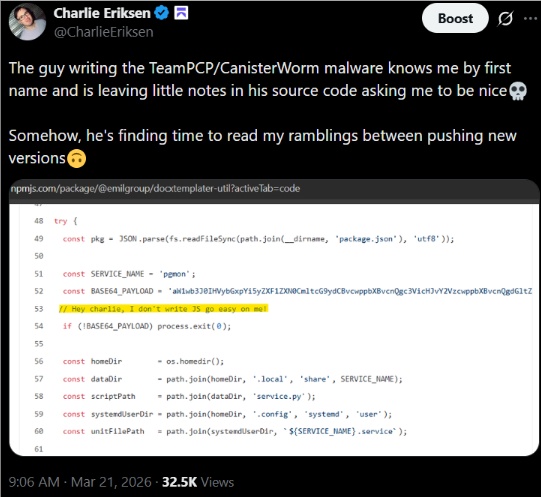
Vous auriez pu vous sentir flatté. Pour ma part, ce n'était pas le cas. Depuis le début de ma carrière dans le domaine de la sécurité, j'ai dû faire face à des groupes criminels organisés, et il n'y a rien d'amusant ni de flatteur à attirer leur attention. Ces individus peuvent être instables, imprévisibles et tout à fait capables de vous rendre la vie impossible s'ils décident de s'en prendre à vous.
C’est ce qui rend ces dynamiques parasociales si dérangeantes. Elles sont à sens unique, instables et potentiellement dangereuses. Se faire remarquer par des criminels peut facilement être interprété à tort comme une forme de statut ou de reconnaissance. En réalité, cela signifie surtout que des personnes dont on préférerait se tenir à l’écart ont décidé de s’intéresser à vous.
Un acteur malveillant inhabituel
TeamPCP n'a jamais vraiment correspondu aux catégories habituelles. Ce n'était pas vraiment un acteur étatique, pas tout à fait une organisation de cybercriminalité, ni un groupe purement idéologique. Il semblait se situer quelque part entre ces trois catégories, mêlant argent, politique, perturbation, ego et soif d'attention d'une manière qui le rendait difficile à cerner.
Ils n'étaient pas non plus particulièrement sophistiqués. Ce qui les rendait dangereux, c'était leur capacité à s'approprier les exploits, les techniques, les recherches et les concepts de logiciels malveillants rendus publics, puis à les mettre rapidement en œuvre. Les modèles de langage à grande échelle (LLM) semblent avoir contribué à réduire le délai entre la découverte d'une technique d'attaque et son déploiement à grande échelle. Une capacité accrue, sans restriction supplémentaire, est sans doute la manière la plus simple de décrire ce qui faisait de TeamPCP un tel problème.
Les institutions ont davantage d'importance
Alors que les LLM accélèrent l'apprentissage, l'expérimentation, la création d'outils et la mise à l'échelle, des acteurs relativement peu matures peuvent devenir capables de causer de graves préjudices beaucoup plus rapidement qu'auparavant. TeamPCP a montré l'ampleur des dégâts qu'un tout petit groupe peut causer en un laps de temps remarquablement court. Cela confère aux institutions en charge de la sécurité un rôle encore plus crucial.
Les défenses techniques permettent de contenir un incident, mais elles ne peuvent pas garantir à elles seules l'obligation de rendre des comptes. C'est pourquoi j'ai une immense reconnaissance pour les autorités australiennes impliquées dans cette affaire. Une grande partie de ce travail est ardue, minutieuse et invisible de l'extérieur, mais ce sont finalement les institutions fonctionnelles qui nous permettent de passer de la simple réaction face aux attaques à l'application de véritables conséquences.
Mais les institutions évoluent lentement
Le fait dérangeant est que les attaquants et les institutions évoluent désormais selon des calendriers radicalement différents. Une poignée de personnes dotées des bons outils peut passer d'une idée à une nouvelle campagne en quelques heures ou quelques jours, tandis que la collecte de preuves, la coordination transfrontalière et l'obtention d'un résultat pérenne peuvent prendre des mois, voire des années.
Les LLM ne feront qu'aggraver le problème. Nous réduisons le temps nécessaire pour acquérir des compétences et transformer des idées en actions, alors que les systèmes chargés de répondre à ces préjudices ne peuvent tout simplement pas s'accélérer de la même manière. Trouver comment combler cet écart sans sacrifier les procédures régulières va devenir de plus en plus important.
La suite
S'il y a une chose que je retiens de ces six derniers mois, c'est que TeamPCP ne sera pas le dernier groupe de ce genre. Les barrières s'abaissent, les outils s'améliorent et les petites équipes acquièrent des capacités qui auraient exigé bien plus d'expertise et d'infrastructure il y a seulement quelques années.
Les conditions qui ont permis l'émergence de TeamPCP ne vont pas disparaître. Elles s'aggravent. Le fossé entre la rapidité avec laquelle les attaquants peuvent acquérir des compétences et celle avec laquelle nos institutions peuvent réagir risque de se creuser encore davantage. Le défi consiste à s'assurer que l'écosystème et les systèmes qui l'entourent peuvent s'adapter assez rapidement à un monde où de très petits groupes, immatures et imprévisibles, peuvent causer des dommages disproportionnés.
Pour moi, cependant, la journée d'aujourd'hui ne concerne pas tant cet avenir qu'elle ne permet de tourner une page. TeamPCP a exigé beaucoup de sommeil, de nombreux week-ends et bien plus d'espace mental que je l'aurais souhaité. Je sais qu'il y aura un jour un autre incident, un autre groupe et une autre longue nuit.
Mais espérons pas ce week-end.


