

Les entreprises savent quel type de données sensibles elles détiennent, mais ignorent souvent où tout cela a fini par aboutir ou qui peut y accéder, en particulier à l'échelle de l'entreprise. Les données personnelles telles que les noms et adresses e-mail, les informations de cartes bancaires, les dossiers médicaux, les secrets et jetons, ainsi que toutes les données alimentant désormais les fonctionnalités d'IA, constituent autant d'exemples d'informations personnelles identifiables (PII) et de données réglementées dont des lois telles que le RGPD et la HIPAA vous tiennent responsable.
Le problème est que les données ne sont pas statiques. L'e-mail d'un client saisi dans un formulaire d'inscription peut transiter par une API, arriver dans Postgres, être copié dans Snowflake, puis être récupéré ultérieurement dans un prompt d'IA.
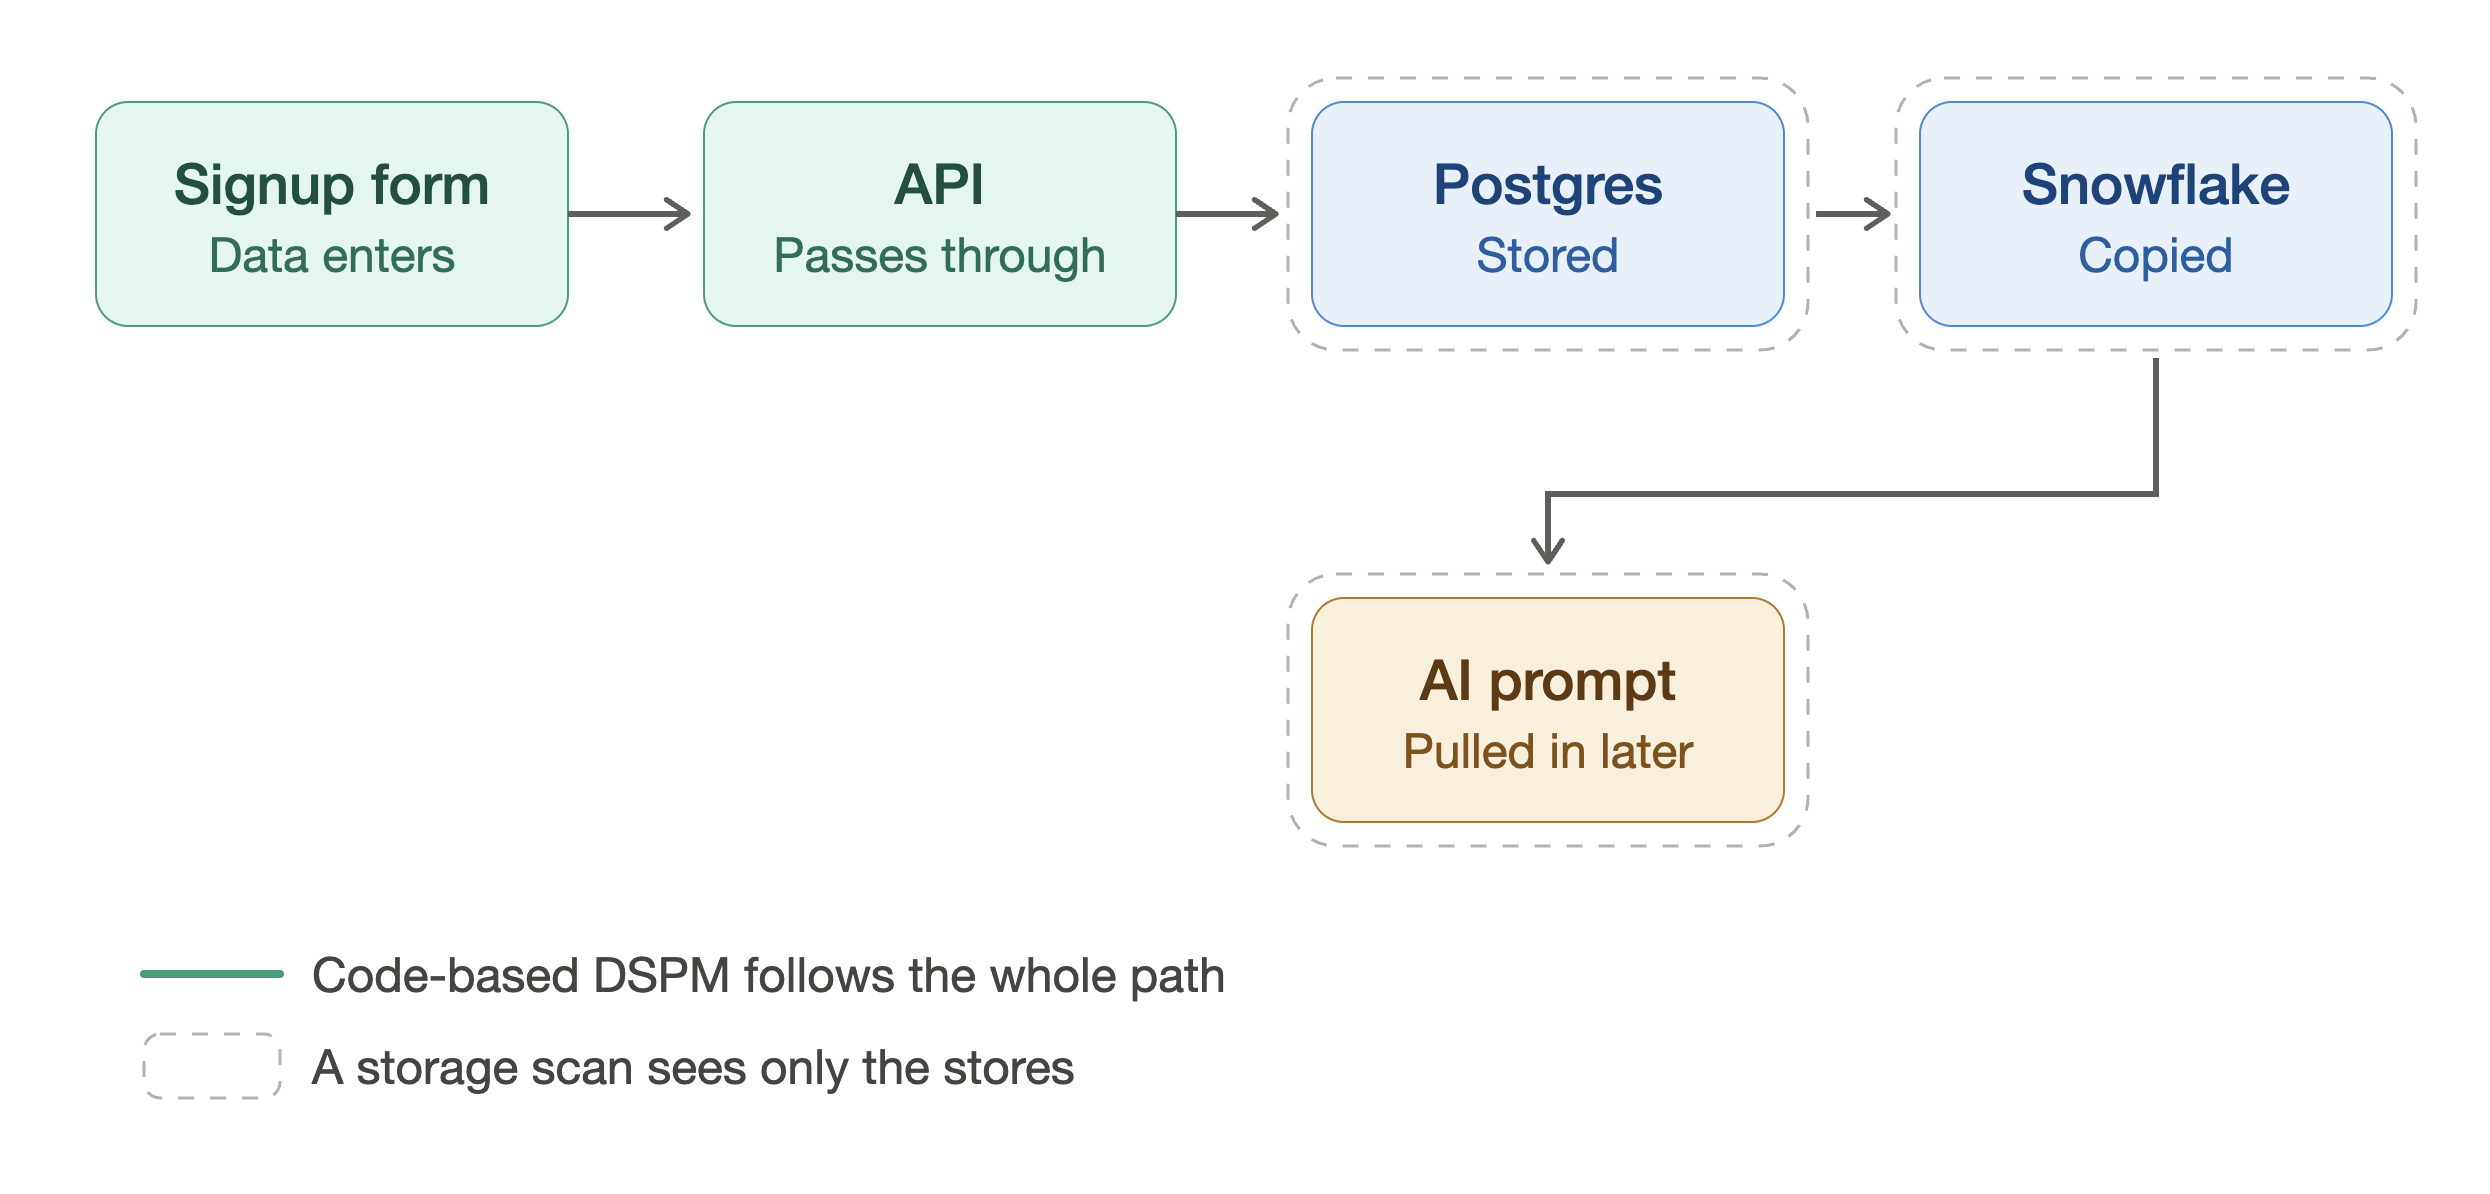
Les outils DSPM (Data Security Posture Management) cartographient l'emplacement de vos données sensibles et là où elles sont exposées, car perdre le fil de leur suivi coûte cher. Une violation s'étendant sur plusieurs environnements s'élève en moyenne à 5,05 millions de dollars et prend 276 jours à être détectée et contenue, selon le rapport Cost of a Data Breach 2025 d'IBM.
Les outils DSPM en 2026 se divisent en deux catégories. Les solutions traditionnelles se connectent directement à vos bases de données, buckets et data warehouses pour en lire le contenu, puis vous signalent la présence de données personnelles là où elles ne devraient pas être, comme un e-mail ou un numéro de carte dans un fichier de journalisation (log). C'est utile, mais cela s'arrête là. L'outil vous indique que la donnée existe, mais pas quelle partie de l'application l'a générée ni comment y remédier.
Les outils basés sur le code lisent plutôt votre code. Au lieu de se connecter aux données, ils retracent le parcours d'un champ à travers l'application qui le crée et le déplace, sans jamais toucher aux données de production. Ainsi, au lieu de voir s'afficher « des données personnelles ont été trouvées dans ce journal », vous obtenez le chemin de code exact qui en est la cause, les champs exposés et la modification qui permet de corriger le problème.
Cet article compare la manière dont les principaux outils gèrent chacune de ces tâches, et avec quelle efficacité. Nous examinons :
- Aikido Security
- Wiz
- Cyera
- Varonis
- Orca
{{cta}}
TL;DR
Si vous avez besoin d'un outil de DSPM pour détecter et corriger l'exposition des données, Aikido est notre choix de prédilection. Son DSPM basé sur le code analyse vos schémas et vos modèles ORM pour tracer les mouvements de données sensibles dans votre application, sans jamais se connecter aux informations confidentielles. Chaque résultat indique le fichier et la ligne exacts, et s'accompagne d'une pull request corrective, le tout en quelques minutes. Aikido couvre la couche applicative, là où la plupart des expositions survient réellement, et l'associe au CSPM pour la couche de stockage. Si vous devez inventorier les données déjà présentes dans votre système, Wiz et Orca le font sous forme de module unique au sein d'une vaste plateforme cloud ; Cyera et Varonis le proposent quant à eux comme produit dédié.
DSPM basé sur le code vs basé sur le stockage
Les outils DSPM basés sur le stockage se connectent à vos bases de données et entrepôts pour analyser leur contenu. Ils excellent dans la recherche de données copiées et oubliées, comme une sauvegarde pleine d'enregistrements de production dormant dans un bucket que personne n'a consulté depuis un an. Cependant, ils nécessitent un accès en lecture à vos données. Comme ils identifient les données sensibles d'après leur format plutôt qu'en lisant le code, leur action s'arrête là où résident les données. Un outil de stockage peut vous indiquer qu'une information PII se trouve dans un journal, mais il ne pourra pas vous dire quelle partie de l'application l'y a inscrite ni quelle modification permettrait d'y remédier.
Le DSPM basé sur le code lit le code de votre application pour retracer le flux des données, depuis les API et les modèles ORM qui les déplacent jusqu'aux appels de journalisation et aux intégrations d'IA susceptibles de les fuiter. Il ne touche jamais à vos données. Comme il lit les noms de champs et les schémas au lieu de deviner la nature des données d'après leur format, il génère moins de faux positifs et peut pointer directement vers le chemin de code à l'origine de l'exposition, souvent avec le correctif associé.
Le DSPM basé sur le code permet également d'identifier l'exposition avant qu'elle ne se produise. En effet, un outil de stockage ne détecte les données sensibles qu'une fois qu'elles se trouvent déjà dans un journal ou un bucket, tandis que l'analyse du code signale la ligne de journalisation risquée ou la réponse d'API trop large directement dans la pull request, avant même son passage en production. Il va également au-delà de la simple exposition en vérifiant si les données sont manipulées en toute sécurité à chaque étape (par exemple, si le chiffrement est correct ou si un flux risque d'acheminer des champs sensibles vers des emplacements non autorisés). Le principe est simple : si le code a créé l'exposition, le correctif doit se trouver dans le code.
Critères de choix d'un outil DSPM
- Nécessite-t-il l'accès à vos données sensibles ? Certains outils se connectent à vos stockages et lisent ou échantillonnent leur contenu ; d'autres travaillent à partir de votre code et n'accèdent jamais aux données. La lecture des données permet de classifier ce qui s'y trouve réellement, mais implique d'accorder un accès à la production. Travailler à partir du code évite cet accès, mais ne permet de voir que les données référencées par le code.
- Peut-il détecter les données là où elles circulent et là où elles reposent ? La découverte basée sur le stockage permet de trouver les données oubliées qu'aucun code ne pointe plus. La découverte basée sur le code permet de capturer les données en transit, comme un numéro de téléphone inclus dans la charge utile d'un webhook vers un tiers avant même qu'il ne soit stocké. Ces deux approches couvrent des angles morts différents, il est donc possible que vous ayez besoin des deux.
- Quel est le niveau de faux positifs ? Les outils qui déduisent la sensibilité à partir de modèles signalent chaque numéro à neuf chiffres comme un numéro de sécurité sociale. Les outils basés sur le code qui lisent les noms de champs et les schémas identifient la nature d'un champ sans deviner, ce qui réduit les faux positifs.
- Cartographie-t-il l'exposition et son origine ? Savoir que des PII se trouvent dans un journal indique qu'il y a un problème, mais vous laisse la charge du triage. Recherchez un outil capable de remonter à la source, qu'il s'agisse du chemin de code qui les a écrites ou de la mauvaise configuration qui a exposé le stockage.
- Corrige-t-il ce qu'il trouve ? Les meilleurs outils suggèrent une correction via une pull request concrète ou une modification de configuration que vous pouvez examiner et appliquer.
- Associe-t-il les résultats aux obligations de conformité ? Une anomalie brute telle qu'un « modèle de journalisation non sécurisé » laisse le travail de mise en conformité en suspens. Les outils les plus utiles relient le problème aux règles de conformité. Les données PII enregistrées sans masquage se heurtent aux exigences de minimisation et de conservation des données, et les enregistrements qui subsistent après une demande de suppression relouisent directement du GDPR et du CCPA, que vous ne pouvez corriger que dans la logique de suppression elle-même.
Meilleurs outils DSPM en 2026
DSPM basé sur le code
Aikido Security
Le DSPM basé sur le code d'Aikido s'exécute sous la forme d'un audit d'exposition des données au sein de son analyse de code par IA. Plutôt que de se connecter à vos stockages de données, il utilise des agents LLM pour analyser votre code et les fichiers associés, cartographiant la manière dont les données sensibles sont créées, déplacées, stockées et exposées, sans jamais toucher aux données de production. Il retrace les champs sensibles depuis leurs sources (corps de requêtes, transferts de fichiers, lectures de bases de données et configurations) jusqu'à leurs destinations (journaux, API tierces, invites LLM, caches et stockages). Chaque résultat indique précisément le fichier et la ligne, détaille le flux de données et précise le risque d'exposition.
"La plupart des incidents de sécurité des données ne sont détectés qu'après qu'ils se sont produits. L'approche axée sur le code de la DSPM d'Aikido permet aux équipes de stopper les configurations erronées et coûteuses avant qu'elles ne surviennent." — James Berthoty, Fondateur et Analyste principal, Latio
Ce qu'il détecte
- Sur-exposition des API. Des points de terminaison renvoyant plus de champs que ce auquel l'appelant a droit, et des vérifications d'appartenance au locataire (tenant-ownership) manquantes. Une page de profil public affiche un nom et un avatar, mais le point de terminaison /me sous-jacent renvoie l'ensemble de l'enregistrement utilisateur, y compris la date de naissance, qui est transmise au navigateur à chaque chargement.
- Journalisation et exportations non sécurisées. PII non masquées et secrets dans les journaux d'application, les traces et les vidages. Le contrôleur de paiement consigne l'objet de facturation complet lors d'un échec de paiement, y compris l'e-mail, le téléphone et les quatre derniers chiffres de la carte, et les envoie à Datadog.
- Partage excessif avec des tiers et l'IA. Données clients et secrets envoyés à des fournisseurs, des outils d'analyse, des invites LLM et des bases de données vectorielles au-delà du strict nécessaire.
- Identifiants dans les URL. Jetons et clés d'API dans les chaînes de requête, les redirections et les URL de clonage, où les journaux et l'historique du navigateur peuvent les capturer.
- Stockage vulnérable. Données réglementées stockées sans chiffrement, ou protégées par du Base64, MD5 ou SHA-1 en guise de véritable chiffrement.
- Suppression incomplète. Flux de suppression qui suppriment la ligne utilisateur mais laissent derrière eux des documents, des tickets et des enregistrements en aval.
De la découverte à la correction
Lorsque la correction se situe au niveau du code, AutoFix ouvre une PR que vous examinez et merge, sans qu'aucun ticket ne soit transmis à une autre équipe. Vous pouvez relancer le test de n'importe quelle anomalie pour confirmer qu'elle est résolue. L'audit s'exécutant sur les dépôts déjà connectés à Aikido, aucune nouvelle source de données n'est à intégrer, et chaque audit déduit des crédits de votre portefeuille Aikido Wallet.
Comment il s'intègre au cloud et à la conformité
Puisqu'il fonctionne à partir du code, l'audit cartographie l'utilisation des données par vos applications. Ainsi, les données qu'aucun code ne référence, comme un export oublié dans un ancien bucket, relèvent d'une question de configuration cloud plutôt que de code. Le CSPM d'Aikido prend cela en charge depuis la même plateforme, aux côtés des rôles IAM sur-privilégiés et des banques de données non authentifiées, de sorte que la couche code et la couche cloud ne font qu'un. De plus, les résultats étant associés aux données réglementées par le HIPAA et le PCI DSS (ainsi que le GDPR), ils se connectent au module de conformité d'Aikido, qui les transforme en preuves d'audit.
Idéal pour : Les équipes d'entreprise qui souhaitent détecter et corriger l'exposition des données à la source, sans accorder d'accès aux données de production, et maintenir les données réglementées en conformité avec le RGPD et la PCI DSS.
{{walkthrough}}
Plateformes DSPM dédiées
Cyera
Cyera propose une DSPM native cloud, sans agent et basée sur l'IA, qui se connecte à vos environnements cloud, SaaS et sur site pour localiser et classifier les données sensibles. Elle se configure rapidement, les utilisateurs signalant une visibilité étendue en quelques jours, et est reconnue pour la précision de sa classification.
Cependant, comme la plupart des autres solutions présentées ici, Cyera a besoin d’accéder à vos données sensibles pour fonctionner. Elle tend également davantage à recenser l’emplacement de ces données qu’à mettre en œuvre des mesures correctives; la valeur que vous en tirerez dépendra donc de la maturité de votre propre gouvernance. Les équipes ne disposant pas d’un programme de gouvernance des données mature risquent d’accumuler les constatations sans les transformer en solutions. Le reporting constitue un autre sujet de mécontentement courant: les exportations personnalisées nécessitent souvent l’aide du fournisseur, et les rapports destinés à la direction restent peu développés.
Idéal pour : les équipes qui ont besoin d'une visibilité rapide sur leurs données, mais qui doivent être prêtes à mettre en œuvre elles-mêmes les mesures correctives, car Cyera excelle davantage dans la détection des données que dans leur correction.
Varonis
Varonis est réputé pour mettre en évidence le contexte d'accès. Au-delà de l'identification des données sensibles, il recense précisément qui et quoi peut accéder à chaque fichier ou enregistrement, en retraçant les droits d'accès et les liens de partage qui, ensemble, constituent un accès réel, puis en surveillant la manière dont cet accès est utilisé.
Varonis Ayant été conçu à l’origine pour la gouvernance des fichiers sur site, sa couverture des données natives d’ cloud ne rivalise pas avec celle des outils conçus dès le départ pour cloud, et les équipes disposant principalement d’environnements cloud peuvent le trouver plus lourd que nécessaire. Sa richesse fonctionnelle repose sur la collecte de données d’activité exhaustives, ce qui rend son déploiement et sa mise en service plus lents que la plupart des outils présentés ici ; les évaluateurs soulignent en outre son coût élevé et sa tarification complexe.
Idéal pour : les équipes dont les données sensibles sont principalement stockées dans des partages de fichiers et sur M365, et qui ont besoin d'une gouvernance approfondie de l'accès à ces données ; en revanche, cette solution n'est pas adaptée si vos données se trouvent principalement dans l'cloud, ou si vous recherchez une solution légère à mettre en place.
Plateformes unifiées avec DSPM intégré
Wiz
Wiz Il offre un accès API sans agent et en lecture seule, avec une mise en place rapide sur tous les comptes d’ cloud , et intègre chaque constat relatif aux données dans son graphe de sécurité, aux côtés des informations d’identité et de l’exposition réseau, ce qui vous permet de voir qui a accès aux données sensibles. Cette corrélation permet aux équipes utilisant déjà Wiz d’évaluer un constat relatif aux données en fonction de son exposition réelle et de le classer prioritairement au même endroit où elles gèrent le reste de leurs risques liés à l’ cloud .
Comme pour les autres solutions, vous devez lui donner accès à vos données sensibles, et Wiz échantillonne des enregistrements issus des données de production afin de classer les vulnérabilités. Le DSPM étant un module intégré à la plateforme « CNAPP » plutôt qu’un produit autonome, sa couverture des bases de données est moins étendue que celle des plateformes spécialement conçues à cet effet. Les avis des utilisateurs soulignent qu’il y a encore des progrès à faire en matière de détection des données sensibles et financières, ainsi qu’une gamme encore limitée de bases de données prises en charge. La correction repose sur le contexte du graphe et des extraits IaC que vous appliquez vous-même, et un résultat n’est résolu qu’après qu’ Wiz e a réanalysé la ressource lors de son cycle suivant.
Orca
La fonctionnalité d'analyse sans agent d'Orca détecte et classe les données dans les référentiels d'cloud s sans déployer d'agents. Elle établit un lien entre la sensibilité des données et l'accès, l'exposition et les voies d'attaque, de sorte qu'un référentiel contenant des données clients réelles est considéré comme plus critique qu'un autre contenant des données de test. Ce contexte permet à Orca, par exemple, de classer un référentiel de données clients réelles accessible au public avant des données bien contrôlées, afin que les équipes puissent prioriser les risques d'exposition réels.
À l'instar du reste de ce groupe, il nécessite un accès à vos données sensibles pour fonctionner. Son DSPM est également intégré à un large CNAPP, ce qui élargit le périmètre d'évaluation et augmente la charge opérationnelle. De plus, la protection en temps réel n'est pas native dans le modèle sans agent, ce qui vous oblige à déployer le capteur de runtime.
Idéal pour : les utilisateurs actuels d'Orca qui souhaitent retrouver les résultats concernant les données dans la même vue de parcours d'attaque que leurs autres risques cloud, et non pour les équipes recherchant un outil de sécurité des données autonome et ciblé.
Quel outil de DSPM vous faut-il réellement en 2026
Un outil de stockage vous indique qu'un numéro de carte bancaire se trouve dans un fichier de journalisation. Un outil basé sur le code remonte jusqu'à l'appel de journalisation qui l'y a placé et vous fournit la pull request pour le supprimer. La plupart des équipes ont besoin des deux, car les données oubliées au repos et les fuites de données via des chemins de code actifs constituent des angles morts différents. Mais l'exposition qui vous coûte cher naît généralement dans l'application. Aikido Security analyse vos schémas et modèles ORM pour la détecter avant qu'elle n'atteigne la production, indique le fichier et la ligne exacts, et propose une pull request corrective, reliée à vos obligations au titre du GDPR et du PCI DSS.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"@id": "https://www.aikido.dev/#logo",
"url": "https://www.aikido.dev/logo.png",
"contentUrl": "https://www.aikido.dev/logo.png"
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity"
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": { "@id": "https://www.aikido.dev/#organization" }
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"jobTitle": "Senior SEO & Growth Lead",
"worksFor": { "@id": "https://www.aikido.dev/#organization" },
"sameAs": [
"https://www.linkedin.com/",
"https://x.com/"
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage",
"url": "https://www.aikido.dev/blog/top-dspm-tools-2026.png",
"contentUrl": "https://www.aikido.dev/blog/top-dspm-tools-2026.png"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top DSPM tools in 2026",
"item": "https://www.aikido.dev/blog/top-dspm-tools-2026"
}
]
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage",
"url": "https://www.aikido.dev/blog/top-dspm-tools-2026",
"name": "Top DSPM Tools in 2026: Compared and Ranked",
"description": "Compare the top DSPM tools of 2026, Aikido, Wiz, Cyera, Varonis, and Orca, on data access, remediation, and how they find exposure.",
"isPartOf": { "@id": "https://www.aikido.dev/#website" },
"primaryImageOfPage": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage" },
"breadcrumb": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#breadcrumb" },
"inLanguage": "en-US",
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2"]
}
},
{
"@type": ["BlogPosting", "TechArticle"],
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#article",
"isPartOf": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage" },
"mainEntityOfPage": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage" },
"headline": "Top DSPM tools in 2026",
"description": "The top DSPM tools of 2026 compared. How code-based and storage-based tools differ on data access, accuracy, and fixing exposure at the source.",
"datePublished": "2026-09-01",
"dateModified": "2026-09-01",
"author": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"image": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage" },
"inLanguage": "en-US",
"wordCount": 2600,
"timeRequired": "PT12M",
"articleSection": "DevSec Tools & Comparisons",
"keywords": [
"DSPM",
"Data Security Posture Management",
"code-based DSPM",
"storage-based DSPM",
"data exposure",
"PII",
"CSPM",
"cloud data security",
"data security tools 2026"
],
"about": [
{
"@type": "DefinedTerm",
"name": "Data Security Posture Management",
"alternateName": "DSPM",
"description": "A category of tools that find, classify, and monitor sensitive data and flag where it is exposed."
},
{ "@type": "Thing", "name": "Data exposure" },
{ "@type": "Thing", "name": "Personally identifiable information" },
{ "@type": "Thing", "name": "Cloud data security" }
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Wiz",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.wiz.io"
},
{
"@type": "SoftwareApplication",
"name": "Cyera",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.cyera.io"
},
{
"@type": "SoftwareApplication",
"name": "Varonis",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.varonis.com"
},
{
"@type": "SoftwareApplication",
"name": "Orca Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://orca.security"
},
{ "@type": "Thing", "name": "GDPR" },
{ "@type": "Thing", "name": "HIPAA" },
{ "@type": "Thing", "name": "PCI DSS" },
{ "@type": "Thing", "name": "CCPA" }
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#itemlist",
"name": "Top DSPM tools in 2026",
"itemListOrder": "https://schema.org/ItemListOrderAscending",
"numberOfItems": 5,
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev/cloud/dspm"
},
{
"@type": "ListItem",
"position": 2,
"name": "Wiz",
"url": "https://www.wiz.io"
},
{
"@type": "ListItem",
"position": 3,
"name": "Cyera",
"url": "https://www.cyera.io"
},
{
"@type": "ListItem",
"position": 4,
"name": "Varonis",
"url": "https://www.varonis.com"
},
{
"@type": "ListItem",
"position": 5,
"name": "Orca Security",
"url": "https://orca.security"
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#faq",
"mainEntity": [
{
"@type": "Question",
"name": "What is DSPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "DSPM stands for Data Security Posture Management. These tools work out where an organization stores sensitive data, what type it is, and whether it is at risk, for example because it is not encrypted or the wrong people can access it. Most do this by connecting to your databases and cloud storage and reading what is inside."
}
},
{
"@type": "Question",
"name": "What is code-based DSPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Instead of scanning your data stores, code-based DSPM analyzes the application that handles the data: your code, ORM models, API definitions, infrastructure as code, and CI/CD pipelines. From those it works out where sensitive data is created, stored, exposed, and leaked, and which code change fixes each problem."
}
},
{
"@type": "Question",
"name": "How can Aikido do DSPM without accessing my data?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Your repos already contain the information other tools try to find by scanning data. Schemas and ORM models describe what you store. Storage calls and infrastructure config describe where it goes. Encryption logic describes how it is protected. Aikido reads all of this with the same read-only access as its other products."
}
},
{
"@type": "Question",
"name": "Why does code-based analysis produce fewer false positives?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Tools that scan data contents have to guess what a piece of data is based on how it looks, and wrong guesses become false positives. Code-based tools read your field names and schemas instead, so they know what the data is without guessing."
}
},
{
"@type": "Question",
"name": "Which compliance frameworks does DSPM help with?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Any framework that requires you to know where regulated data lives and prove it is handled safely. That includes GDPR and CCPA for personal data, HIPAA for health data, and PCI DSS for cardholder data, all of which expect data minimization, controlled access, and proper deletion. A code-based approach helps by tying each finding to the obligation it touches, and Aikido's Compliance product turns those findings into audit evidence."
}
},
{
"@type": "Question",
"name": "What about data that no code touches, like old buckets or forgotten exports?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Code-based DSPM maps what your applications do with data. If an old bucket exists but no code references it, this will not see it. That is a cloud configuration problem, and CSPM covers it."
}
},
{
"@type": "Question",
"name": "How does this relate to CSPM and ASPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "They answer different questions about different layers. CSPM checks whether your cloud is configured safely, flagging things like a public bucket or an over-permissioned role. ASPM tracks vulnerabilities across your application security tools and helps you prioritize them. Aikido's code-based DSPM sits alongside both, tracing how your application creates, moves, and exposes sensitive data, and how to fix it in the code."
}
}
]
}
]
}
</script>


