
Tarifs


- 10 dépôts
- 2 images de conteneurs
- 1 Domaine
- 1 compte cloud
- 10 corrections automatiques par IA/mois
- 250k requêtes protégées/mois
- 100 dépôts
- 50 Images de Conteneurs
- 3 domaines
- 3 comptes cloud
- Corrections automatiques par IA illimitées par mois
- 10 millions de requêtes protégées/mois
- 200 dépôts
- 100 images de conteneurs
- 10 Domaines
- 10 comptes cloud
- 30 groupes de mise à l'échelle de VM
- Corrections automatiques par IA illimitées par mois
- 20M de requêtes protégées/mois
- 500 dépôts
- 200 images de conteneurs
- 20 Domaines
- 20 comptes cloud
- 100 groupes de mise à l'échelle de VM
- Corrections automatiques par IA illimitées par mois
- 50M de requêtes protégées/mois
Sous réserve de notre politique d'utilisation équitable.
Rapport PDF complet pour SOC 2 et ISO 27001
Une application, un ensemble d'API
Rapport PDF complet pour SOC 2 et ISO 27001
La couverture évolue avec votre application
Comment un pentest sur mesure est calculé

Rapports continus et vulnérabilités en temps réel
Toujours actif, évolue avec vos versions
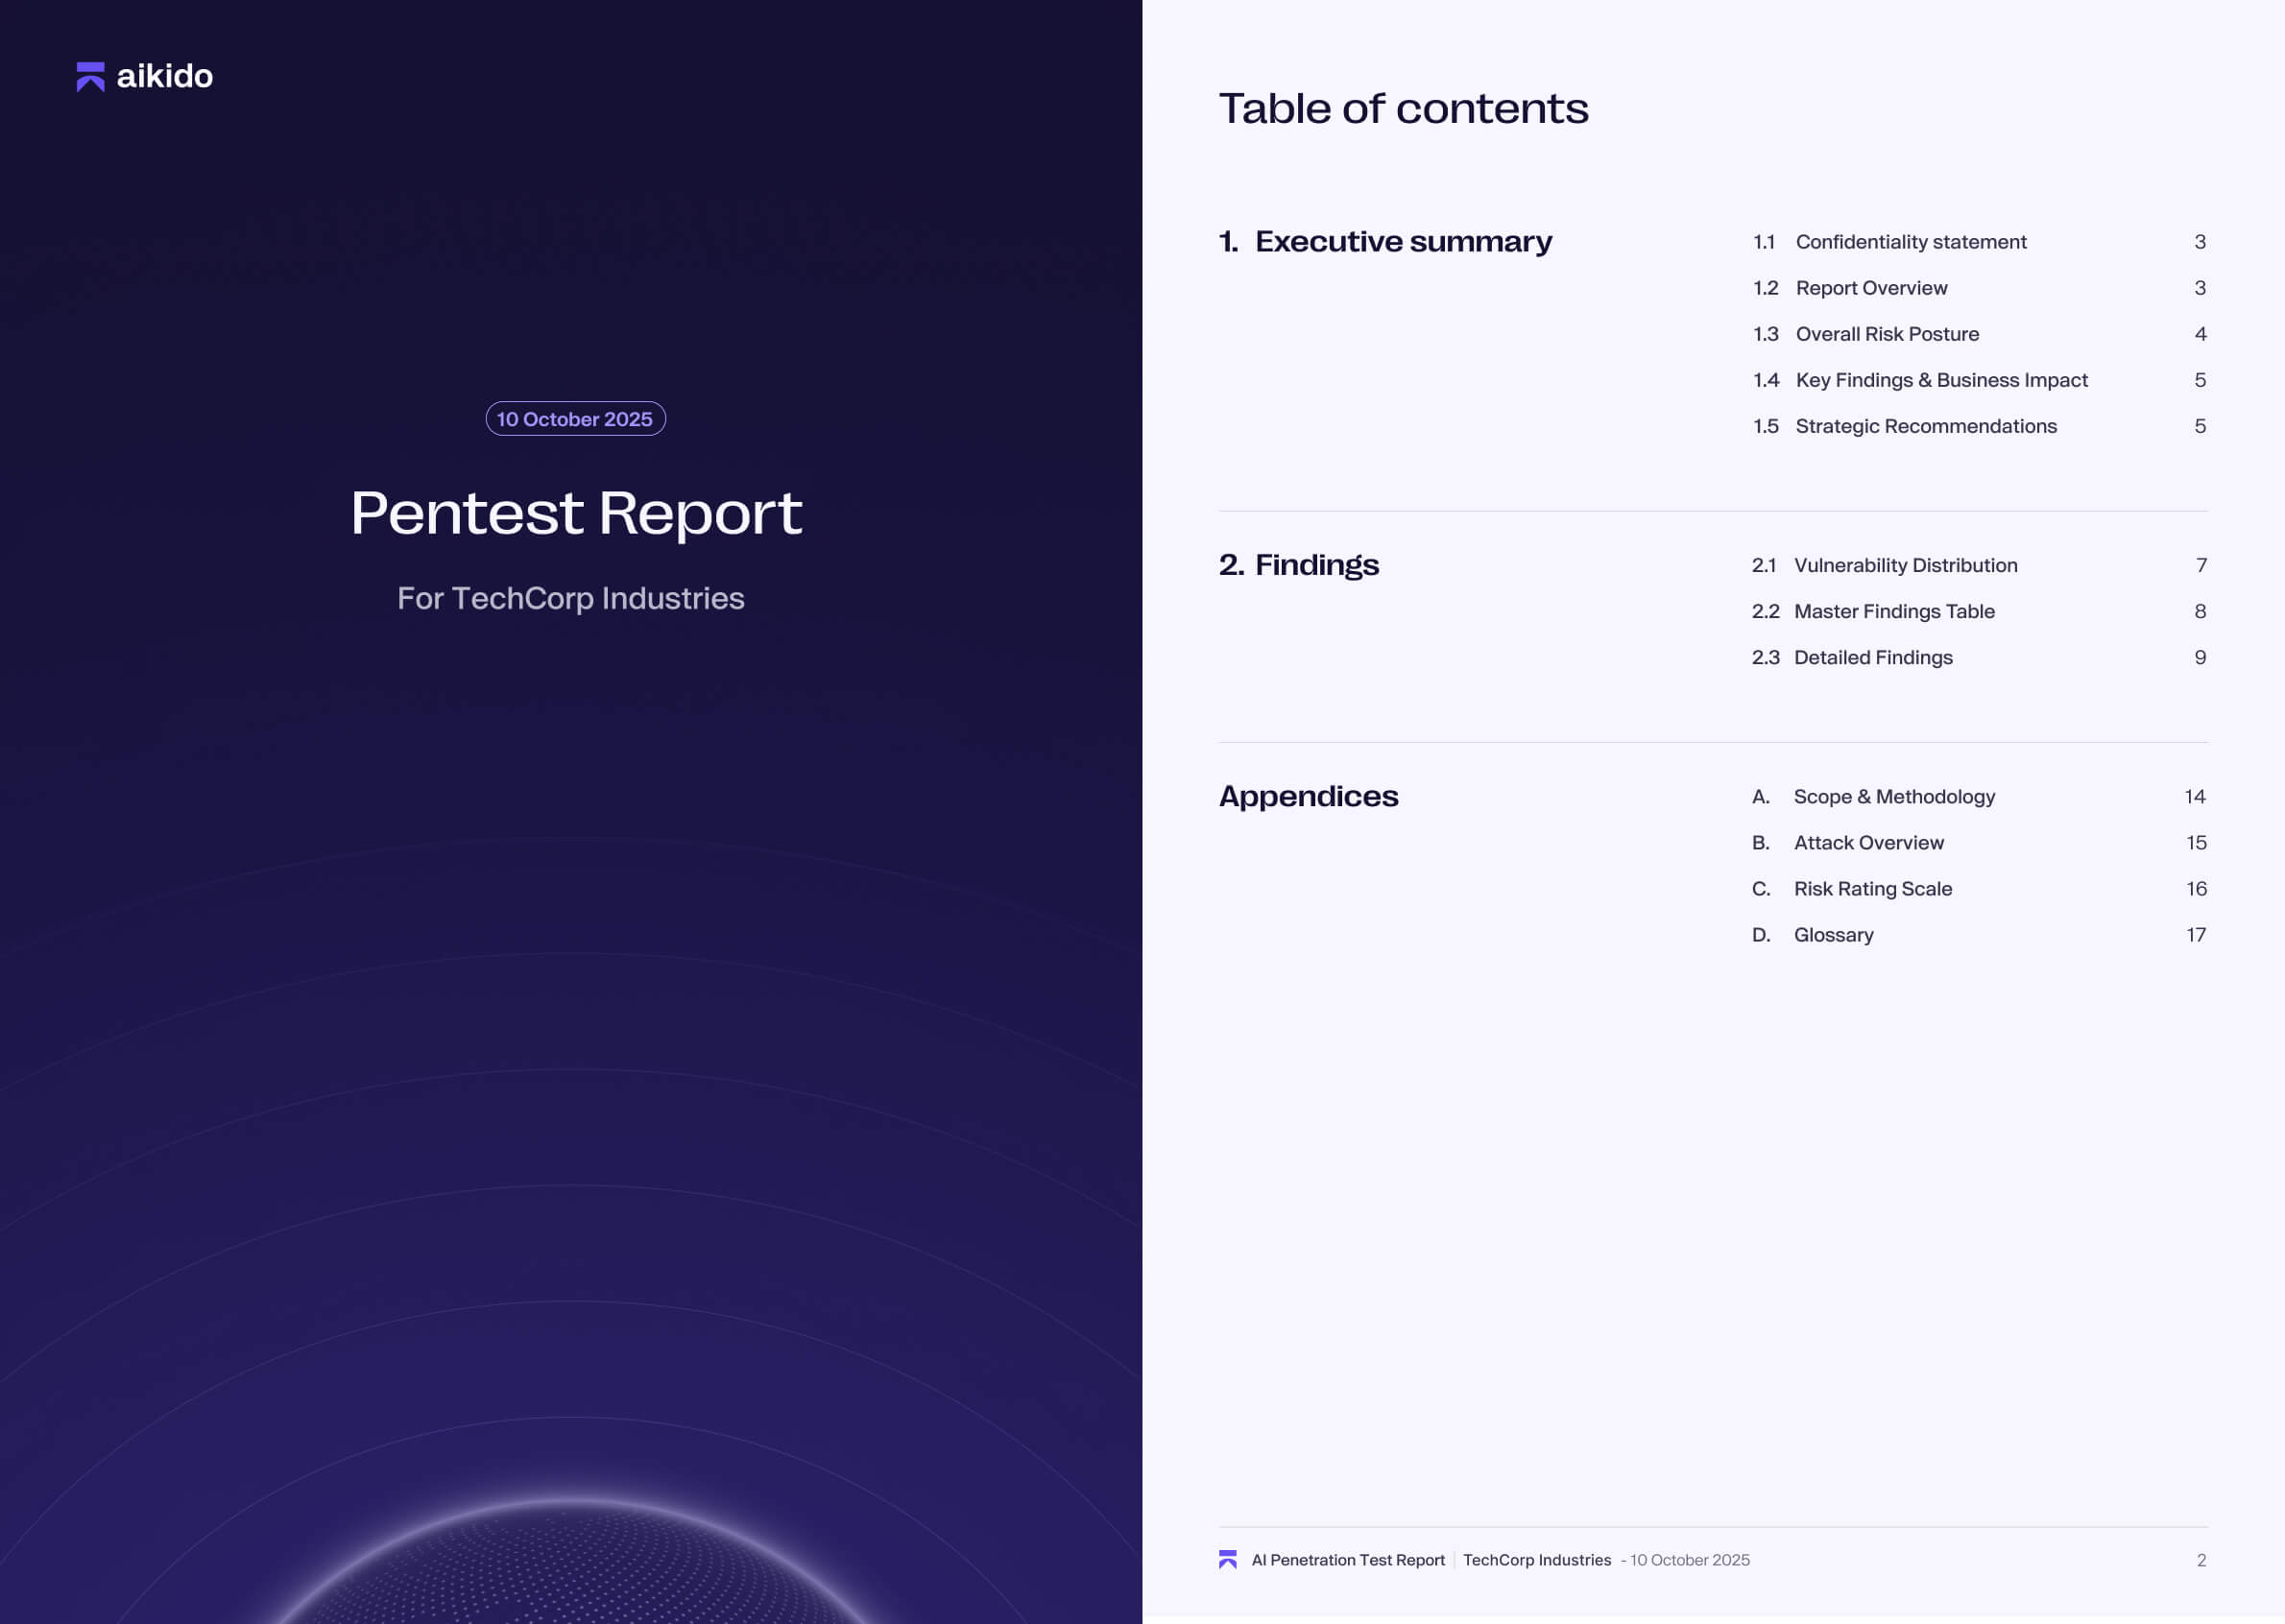
Télécharger un exemple de rapport de pentest
Obtenez un exemple de notre dossier complet, de qualité audit (SOC2, ISO27011, etc.), avec preuves, étapes de reproduction et directives de remédiation pour la certification.
Une seule plateforme. Modulaire par conception.
Chaque module offre des capacités de niveau entreprise à lui seul et s’intègre parfaitement lorsqu’ils sont déployés ensemble.
Suite AppSec avancée, conçue pour les développeurs.




Sécurité cloud unifiée avec une visibilité en temps réel.


Interrogez et explorez tous les actifs cloud, tous fournisseurs confondus.
Interrogez et explorez tous les actifs cloud, tous fournisseurs confondus.
Gagnez des heures en corrigeant les images de base et les dépendances grâce à des PR de correction à haute fiabilité.
Réduisez la bande passante et les coûts d’analyse jusqu’à 50 %.
Découvrez et analysez automatiquement toutes les ressources cloud au sein de l’ensemble de l’organisation et des comptes.
Surveillance continue de la conformité SOC2, ISO et CIS
Interrogez et explorez tous les actifs cloud, tous fournisseurs confondus.
Identifiez les erreurs de configuration en chaîne qui conduisent à de réelles violations
Tests de sécurité offensifs alimentés par l’IA.


Les résultats du pentest sont mis à jour immédiatement après le déploiement.
Lancez des tests d'intrusion et obtenez des résultats en quelques jours, et non en plusieurs semaines.
Détecte les failles logiques complexes que d'autres ne voient pas
Tests d'intrusion approfondis utilisant le contexte de l'application et l'authentification
Générer des PR hautement fiables pour les problèmes confirmés
Rapports acceptés par les auditeurs pour SOC2, ISO, HIPAA, etc.
Détecte les IDOR, les contournements d’authentification, l’OWASP Top 10 et les risques critiques
Réalisez des pentests sur des applications hébergées sur des réseaux internes
Une fois qu'un correctif est déployé, validez immédiatement son exactitude.

Automatisez les pentests et corrigez les vulnérabilités à chaque nouvelle version

Défense en temps d’exécution intégrée à l’application et détection des menaces.


Bloquez les exploits inconnus sans signatures ni mises à jour de règles.
Node.js, Python, PHP, Java, .NET, Ruby et Go
Empêchez les abus, le scraping et les attaques par force brute. Configurez chaque route depuis le tableau de bord.
Bloquez ou limitez le débit de certains utilisateurs, pas seulement les adresses IP ou les régions.
Générez automatiquement des spécifications OpenAPI à partir du trafic en direct et obtenez une visibilité complète sur chaque endpoint exposé par votre application.
Suivez l'utilisation des modèles et les coûts des jetons sans aucune modification du code, sans proxy, vos données ne quittent jamais votre application.
Toutes les analyses de sécurité s'exécutent localement dans votre application, aucune donnée de requête n'est envoyée vers le cloud.
Bloquez Tor, les scrapers IA, les bots, les pays et les acteurs malveillants connus (grâce à CrowdSec)
Bloquez les injections SQL/NoSQL, SSRF, RCE et plus encore

Services Enterprise :
SLA personnalisé
Délais de réponse et de résolution garantis qui correspondent à vos exigences de sécurité.
Portail multi-locataire
Gérez plusieurs unités commerciales ou clients depuis un espace de travail Aikido centralisé.
Formation et onboarding
Déploiement rapide avec accompagnement pour les administrateurs, les équipes de sécurité et les développeurs.
Support Enterprise
Accès direct à notre équipe pour une aide prioritaire, des conseils et un succès continu.

Le pentest d’Aikido a fourni des résultats complets de niveau humain à une vitesse fulgurante et a passé un audit de conformité rigoureux sans aucun problème.
Dan SherwoodDirecteur Général chez Khaos Control Solutions
"Cela a pris cinq heures et demie et a permis de détecter environ 30 problèmes, dont neuf critiques, tandis que les pentesters humains en ont trouvé cinq, dont un critique."
Arun SinghCISO
Conçu pour les développeurs. Approuvé par la sécurité.
Pour les développeurs
À l'attention des équipes de sécurité
Pour les CISO

Citation
Données
Données
Données
Titre 1
Titre 2
Titre 3
Titre 4
Titre 5
Titre 6
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
Citation en bloc
Liste ordonnée
- Élément 1
- Élément 2
- Élément 3
Liste non ordonnée
- Élément A
- Élément B
- Élément C
Texte en gras
Accentuation
Exposant
Indice

"L'automatisation et la précision d'Aikido permettent à nos équipes de se concentrer sur le développement, plutôt que de surveiller continuellement les vulnérabilités."
2,500+
15 min
Le jour même

"Il faut au maximum une dizaine de minutes sur les gros pull requests. Ça a tout changé. Les développeurs peuvent livrer plus rapidement, et vous identifiez les problèmes bien plus tôt."
15 h → 10 min
3 min
400

Lorsqu'une vulnérabilité zero-day survient, nous pouvons effectuer des recherches dans tous les espaces de travail en quelques secondes et savoir exactement où nous sommes exposés, si nous le sommes. Nous n'avions pas cette visibilité auparavant.
1 clic
0
Secondes
"Aikido nous aide à combler les angles morts de notre sécurité que nous ne pouvions pas entièrement couvrir avec nos outils actuels. C'est un véritable tournant pour nous, bien au-delà de la simple analyse de la composition logicielle (SCA)."
150+
2.7M
1



Des milliers de développeurs au sein des plus grandes organisations mondiales nous font confiance.


Aikido offre une couverture AppSec robuste avec une excellente approche centrée sur le développeur.
Aikido a fourni un soutien constamment solide tout au long du développement de notre programme de sécurité des applications. Dès le début, l'équipe a démontré une compréhension claire de nos objectifs et a interagi avec nous de manière réfléchie et collaborative. Ils nous ont mis en contact avec les bons experts en la matière et ont rendu l'exploration approfondie de la plateforme simple. Ce qui a particulièrement marqué, c'est leur volonté d'aller au-delà des attentes pendant la phase d'évaluation, en s'assurant que nous puissions tester, valider et démontrer la valeur avant de prendre un engagement commercial. Cette approche a contribué à renforcer la confiance et a créé une base solide pour le partenariat. Depuis l'adoption, notre expérience avec le support est restée excellente. Les demandes sont traitées rapidement, les retours sont pris au sérieux et les améliorations sont souvent livrées à un rythme soutenu. Il est évident qu'Aikido s'engage à améliorer continuellement le produit et à maintenir une relation constructive avec ses clients.
"Nous avons constaté une réduction de 75 % du bruit grâce à Aikido jusqu'à présent"
Supermetrics utilise désormais un workflow AppSec axé sur les développeurs, plus rapide, plus fluide et plus facile à gérer. Avec 75 % de réduction du bruit, des intégrations instantanées et une automatisation sur Jira, Slack et CI/CD, la sécurité évolue désormais aussi facilement que leurs opérations de données.
« En seulement 45 minutes de formation, nous avons intégré plus de 150 développeurs. »
Aikido est parfaitement intégré à notre outil CI/CD, comme Azure DevOps. Même sans aucune expérience DevOps, vous pouvez être productif en quelques clics.
"Avec 92 % de réduction du bruit, nous nous sommes rapidement habitués au « calme »."
Avec 92 % de réduction du bruit, nous nous sommes rapidement habitués au « calme ». Maintenant, j'aimerais que ce soit encore plus silencieux ! C'est un énorme gain de productivité et de sérénité.
« Un acteur disruptif majeur dans l’écosystème des outils de sécurité »
Le principal avantage d'Aikido est sa facilité d'utilisation. Vous pouvez littéralement démarrer en 2 minutes. Les résultats sont réellement utiles et proposent de bons conseils pour résoudre les problèmes.

« Rapide à configurer et doté des fonctionnalités adéquates »
Aikido a été rapide et facile à déployer, et fournit des alertes claires et pertinentes sans ajouter de complexité. Il connecte plusieurs outils de sécurité, ce qui les rend plus simples et plus efficaces à utiliser.
Il dispose de toutes les intégrations nécessaires, couvre les besoins de sécurité clés comme le SAST, les analyses de conteneurs et d’infrastructure, et le triage automatique avec mise en sourdine intelligente change la donne. L'interface utilisateur est intuitive, le support a été extrêmement réactif et les tarifs sont équitables. J'apprécie également leur participation à la communauté open source.
Globalement, cela nous aide à anticiper les problèmes de sécurité avec un minimum d'effort.
« Solution efficace et à prix juste »
Comparé à des concurrents bien connus comme Snyk, Aikido est bien plus abordable, plus complet et surtout bien meilleur pour présenter les vulnérabilités qui atteignent réellement vos systèmes. Ils utilisent de nombreuses bibliothèques open source populaires pour analyser votre code, ainsi que des bibliothèques propriétaires, offrant ainsi un bon équilibre.
« Excellent logiciel de sécurité et excellente entreprise »
Nous recherchions une alternative moins chère à Snyk et Aikido remplit ce rôle de manière fantastique. Bon logiciel, interface simple, et surtout une équipe très facile à contacter pour partager des retours.
Tout était vraiment simple à configurer et l'intégration des membres de l'équipe un jeu d'enfant.
« Analyse les dépôts GitHub en temps réel pour détecter les problèmes de sécurité / proposer des améliorations »
Aikido est très facile à mettre en place ; en moins de 10 minutes, nous avions notre premier rapport.
Les rapports sont très concis tout en mentionnant toutes les informations nécessaires, ce qui permet à nos développeurs de planifier et de mettre à jour le système facilement.
Nous avons contacté l’assistance pour un problème mineur et avons obtenu une réponse en moins de 4 heures.
Aujourd’hui, nous utilisons Aikido au moins une fois par semaine pour vérifier s’il y a de nouvelles améliorations à apporter.
« Le couteau suisse des équipes de sécurité »
Aikido est une solution hautement évolutive et facile à utiliser, qui agrège plusieurs contrôles en un seul endroit et s'intègre parfaitement aux IDE et aux pipelines CI/CD. L'équipe de support est réactive et a effectué des ajustements rapides dans notre environnement. De plus, elle filtre efficacement les faux positifs évidents, ce qui nous a fait gagner de nombreux jours-homme.
« Difficile de faire mieux »
J'apprécie vraiment la non-intrusivité de leur service. C'est une application web où vous enregistrez vos dépôts de code, de conteneurs, d'IaC, etc., et ils les analysent régulièrement, signalant les problèmes qu'ils ont trouvés via l'analyse statique. Il y a une intégration pour créer facilement/automatiquement des actions de suivi (tickets), etc. L’application est excellente, et vous êtes opérationnel très rapidement.
Parfois, vous avez besoin d’assistance, et c’est très appréciable (même si c’est très technique).
« Une révolution en cybersécurité »
Nous utilisons Aikido Security depuis plusieurs mois maintenant, et je peux affirmer avec confiance qu'il a transformé la façon dont nous gérons et atténuons les risques de sécurité au sein de notre organisation. Dès le premier jour, le processus d'intégration a été fluide, et l'interface intuitive de la plateforme a rendu son intégration avec notre infrastructure existante incroyablement facile.
Ce qui distingue véritablement Aikido, c’est son approche proactive et sa couverture complète. Les alertes en temps réel nous confèrent un avantage certain, nous aidant à anticiper les problèmes de sécurité potentiels. Leur équipe de support est également de premier ordre. Chaque fois que nous avions une question ou besoin d’aide, leur réponse était rapide et complète.
Si vous recherchez une solution de sécurité complète, fiable et avant-gardiste, je recommande vivement Aikido Security. C'est un véritable atout pour toute organisation soucieuse de sa sécurité.
« Un formidable outil de sécurité apprécié par les ingénieurs et les développeurs »
Aikido nous a permis de mettre en œuvre un processus de sécurité dès la conception de manière fluide et rapide. Mon équipe apprécie l'intégration avec Jira et la façon dont l'outil est adapté aux besoins des ingénieurs (et non des experts en sécurité), ni plus ni moins. Travailler avec l’équipe d’Aikido a été excellent, tant pour nous accompagner dans le processus de sélection que pour recueillir nos retours – ce qui a souvent abouti au développement rapide de nouvelles fonctionnalités !
Compte tenu du prix abordable, c’est une évidence pour toute PME.
"Un nouvel outil AppSec prometteur"
Notre organisation a mis en œuvre Aikido comme solution principale de sécurité applicative pour gérer le SCA, le SAST et l’analyse des conteneurs et des secrets au sein de notre base de code. Dans l'ensemble, nous sommes très satisfaits des performances et de la facilité d'utilisation d'Aikido. Le déploiement a été rapide et facile grâce à l'intégration Bitbucket Cloud.
Je pense que les fonctionnalités les plus révolutionnaires d’Aikido sont la mise en sourdine automatique et l’analyse de portée (reachability analysis). Cela aide notre équipe de développement à gagner du temps en filtrant les faux positifs et en priorisant les problèmes à traiter rapidement.
Le support que nous avons reçu de la part de l’équipe Aikido a été excellent.
« Une sécurité accessible et abordable »
Transparence, facilité d’utilisation : ils améliorent leur outil en permanence.
Prix abordable et résultats exceptionnels. Les concurrents typiques ont des tarifs élevés qui augmentent avec le nombre de dépôts / le nombre d'instances en cours d'exécution.
Aikido nous aide à garder une longueur d'avance.Il nous informe sur les risques potentiels et implique toute l'équipe d'ingénierie.
« Sécurité instantanée prête à l'emploi »
Aikido Security est très facile à configurer et fournit ses premiers résultats en quelques minutes seulement. Il combine toutes les analyses de sécurité essentielles telles que l’analyse de dépôts, la sécurité cloud et la détection de fuites d’identifiants dans une seule solution facile à utiliser par n’importe quelle équipe de développement.
« Meilleure plateforme de sécurité centrée sur les développeurs »
Aikido a joué un rôle essentiel dans la sécurisation de notre application. La plateforme s’intègre parfaitement aux pipelines CI/CD les plus courants et à d’autres outils de sécurité, facilitant ainsi un processus de gestion des vulnérabilités plus fluide.
"Aikido rend la sécurité accessible et simple"
Aikido repose principalement sur des outils déjà existants, ce qui rend possible la reproduction des fonctionnalités techniques de base qu’il propose. Cela signifie qu’ils n’introduisent pas de nouvelles fonctionnalités d’analyse de sécurité. Ils sont également très transparents à ce sujet en fournissant des références indiquant comment et avec quel outil un résultat donné a été identifié.
Aikido a été initialement mis en œuvre pour répondre à certaines normes ISO. Nous effectuions déjà nous-mêmes des analyses périodiques (manuelles), mais Aikido a été un excellent ajout car il réalisait les analyses automatiquement, plus fréquemment, et fournissait les rapports nécessaires à la direction et aux auditeurs.
"Une plateforme de sécurité axée sur les développeurs qui soutient votre activité"
Nos équipes ont pu déployer Aikido rapidement et en tirer de la valeur, alors que notre solution précédente générait trop de bruit et était lourde à utiliser. Le fait que nous obtenions toute la couverture de code dont nous avons besoin avec SAST+, SCA, IaC, détection de secrets, licences, etc.
Le produit tout-en-un est incroyable et permet à nos équipes d'ingénierie d'identifier et de corriger rapidement les zones problématiques. L’autre fonctionnalité majeure, le triage automatique, a fait gagner un temps considérable à nos équipes : elle nous indique si nous utilisons réellement ces bibliothèques (ou certains de leurs modules) et les exclut lorsqu’elles ne sont pas pertinentes, ce qui est essentiel pour nous.
Cela permet à notre entreprise de se concentrer sur la résolution des problèmes critiques, d'ignorer ceux qui ne sont pas pertinents et de livrer des produits à nos clients.
"Informations concrètes sur la gestion des vulnérabilités"
Aikido Security se distingue par sa capacité à fournir des informations de sécurité complètes et exploitables de manière claire et intuitive. J'ai été impressionné par la rapidité et la fluidité avec lesquelles il a pu s'intégrer aux dépôts BitBucket, GitLab et GitHub existants, et la simplicité de connexion de notre environnement cloud (Google Cloud dans ce cas) était louable. L'un des points forts d'Aikido est sa capacité à filtrer le bruit et à fournir des vulnérabilités importantes et exploitables au lieu de vous inonder de problèmes triviaux ou de faux positifs.
"Aikido nous aide à détecter les angles morts que nous ne pouvions pas entièrement traiter auparavant"
Tenter de réduire le bruit que d'autres outils génèrent réellement – en plongeant dans le rapport signal/bruit – est un cauchemar. Aikido a parfaitement géré cela pour nous. Ils résolvent également les problèmes liés à l’ancien modèle de tarification de Visma grâce à leur offre Enterprise avec utilisateurs illimités : un tarif forfaitaire connu à l’avance. Aucun coût imprévu = un énorme avantage pour la budgétisation.
"Aikido nous aide à offrir plus de valeur en matière de sécurité en moins de temps."
Ce qui a distingué Aikido, c'est qu'il semblait avoir été conçu par des développeurs, pour des développeurs. L’analyse de portée d’Aikido nous aide à filtrer les résultats non pertinents afin que nous puissions nous concentrer sur les problèmes réels et exploitables. Nous pouvons désormais accomplir plus de travail de sécurité en moins de temps, ce qui profite directement à nos clients. On voit que l'équipe Aikido se soucie réellement de ses utilisateurs et développe un meilleur produit chaque jour. C'est rafraîchissant.
"La meilleure plateforme de sécurité du marché"
Nous avons essayé Checkmarx et Snyk, mais Aikido était plus rapide, plus efficace et plus facile à utiliser.
"Correctifs rapides"
Le délai le plus court pour corriger une vulnérabilité n’était que de 5 secondes après sa détection. Voilà ce qu’on appelle l’efficacité.
"Mise à niveau après avoir utilisé Snyk"
"Après deux ans à lutter avec Snyk, Aikido a redonné le sourire à nos développeurs en 10 minutes."
Aikido offre une couverture AppSec robuste avec une excellente approche centrée sur le développeur.
Aikido a fourni un soutien constamment solide tout au long du développement de notre programme de sécurité des applications. Dès le début, l'équipe a démontré une compréhension claire de nos objectifs et a interagi avec nous de manière réfléchie et collaborative. Ils nous ont mis en contact avec les bons experts en la matière et ont rendu l'exploration approfondie de la plateforme simple. Ce qui a particulièrement marqué, c'est leur volonté d'aller au-delà des attentes pendant la phase d'évaluation, en s'assurant que nous puissions tester, valider et démontrer la valeur avant de prendre un engagement commercial. Cette approche a contribué à renforcer la confiance et a créé une base solide pour le partenariat. Depuis l'adoption, notre expérience avec le support est restée excellente. Les demandes sont traitées rapidement, les retours sont pris au sérieux et les améliorations sont souvent livrées à un rythme soutenu. Il est évident qu'Aikido s'engage à améliorer continuellement le produit et à maintenir une relation constructive avec ses clients.
"Nous avons constaté une réduction de 75 % du bruit grâce à Aikido jusqu'à présent"
Supermetrics utilise désormais un workflow AppSec axé sur les développeurs, plus rapide, plus fluide et plus facile à gérer. Avec 75 % de réduction du bruit, des intégrations instantanées et une automatisation sur Jira, Slack et CI/CD, la sécurité évolue désormais aussi facilement que leurs opérations de données.
« En seulement 45 minutes de formation, nous avons intégré plus de 150 développeurs. »
Aikido est parfaitement intégré à notre outil CI/CD, comme Azure DevOps. Même sans aucune expérience DevOps, vous pouvez être productif en quelques clics.
"Avec 92 % de réduction du bruit, nous nous sommes rapidement habitués au « calme »."
Avec 92 % de réduction du bruit, nous nous sommes rapidement habitués au « calme ». Maintenant, j'aimerais que ce soit encore plus silencieux ! C'est un énorme gain de productivité et de sérénité.
« Un acteur disruptif majeur dans l’écosystème des outils de sécurité »
Le principal avantage d'Aikido est sa facilité d'utilisation. Vous pouvez littéralement démarrer en 2 minutes. Les résultats sont réellement utiles et proposent de bons conseils pour résoudre les problèmes.
« Rapide à configurer et doté des fonctionnalités adéquates »
Aikido a été rapide et facile à déployer, et fournit des alertes claires et pertinentes sans ajouter de complexité. Il connecte plusieurs outils de sécurité, ce qui les rend plus simples et plus efficaces à utiliser.
Il dispose de toutes les intégrations nécessaires, couvre les besoins de sécurité clés comme le SAST, les analyses de conteneurs et d’infrastructure, et le triage automatique avec mise en sourdine intelligente change la donne. L'interface utilisateur est intuitive, le support a été extrêmement réactif et les tarifs sont équitables. J'apprécie également leur participation à la communauté open source.
Globalement, cela nous aide à anticiper les problèmes de sécurité avec un minimum d'effort.
« Solution efficace et à prix juste »
Comparé à des concurrents bien connus comme Snyk, Aikido est bien plus abordable, plus complet et surtout bien meilleur pour présenter les vulnérabilités qui atteignent réellement vos systèmes. Ils utilisent de nombreuses bibliothèques open source populaires pour analyser votre code, ainsi que des bibliothèques propriétaires, offrant ainsi un bon équilibre.
« Excellent logiciel de sécurité et excellente entreprise »
Nous recherchions une alternative moins chère à Snyk et Aikido remplit ce rôle de manière fantastique. Bon logiciel, interface simple, et surtout une équipe très facile à contacter pour partager des retours.
Tout était vraiment simple à configurer et l'intégration des membres de l'équipe un jeu d'enfant.
« Analyse les dépôts GitHub en temps réel pour détecter les problèmes de sécurité / proposer des améliorations »
Aikido est très facile à mettre en place ; en moins de 10 minutes, nous avions notre premier rapport.
Les rapports sont très concis tout en mentionnant toutes les informations nécessaires, ce qui permet à nos développeurs de planifier et de mettre à jour le système facilement.
Nous avons contacté l’assistance pour un problème mineur et avons obtenu une réponse en moins de 4 heures.
Aujourd’hui, nous utilisons Aikido au moins une fois par semaine pour vérifier s’il y a de nouvelles améliorations à apporter.
« Le couteau suisse des équipes de sécurité »
Aikido est une solution hautement évolutive et facile à utiliser, qui agrège plusieurs contrôles en un seul endroit et s'intègre parfaitement aux IDE et aux pipelines CI/CD. L'équipe de support est réactive et a effectué des ajustements rapides dans notre environnement. De plus, elle filtre efficacement les faux positifs évidents, ce qui nous a fait gagner de nombreux jours-homme.
« Difficile de faire mieux »
J'apprécie vraiment la non-intrusivité de leur service. C'est une application web où vous enregistrez vos dépôts de code, de conteneurs, d'IaC, etc., et ils les analysent régulièrement, signalant les problèmes qu'ils ont trouvés via l'analyse statique. Il y a une intégration pour créer facilement/automatiquement des actions de suivi (tickets), etc. L’application est excellente, et vous êtes opérationnel très rapidement.
Parfois, vous avez besoin d’assistance, et c’est très appréciable (même si c’est très technique).
« Une révolution en cybersécurité »
Nous utilisons Aikido Security depuis plusieurs mois maintenant, et je peux affirmer avec confiance qu'il a transformé la façon dont nous gérons et atténuons les risques de sécurité au sein de notre organisation. Dès le premier jour, le processus d'intégration a été fluide, et l'interface intuitive de la plateforme a rendu son intégration avec notre infrastructure existante incroyablement facile.
Ce qui distingue véritablement Aikido, c’est son approche proactive et sa couverture complète. Les alertes en temps réel nous confèrent un avantage certain, nous aidant à anticiper les problèmes de sécurité potentiels. Leur équipe de support est également de premier ordre. Chaque fois que nous avions une question ou besoin d’aide, leur réponse était rapide et complète.
Si vous recherchez une solution de sécurité complète, fiable et avant-gardiste, je recommande vivement Aikido Security. C'est un véritable atout pour toute organisation soucieuse de sa sécurité.
« Un formidable outil de sécurité apprécié par les ingénieurs et les développeurs »
Aikido nous a permis de mettre en œuvre un processus de sécurité dès la conception de manière fluide et rapide. Mon équipe apprécie l'intégration avec Jira et la façon dont l'outil est adapté aux besoins des ingénieurs (et non des experts en sécurité), ni plus ni moins. Travailler avec l’équipe d’Aikido a été excellent, tant pour nous accompagner dans le processus de sélection que pour recueillir nos retours – ce qui a souvent abouti au développement rapide de nouvelles fonctionnalités !
Compte tenu du prix abordable, c’est une évidence pour toute PME.
"Un nouvel outil AppSec prometteur"
Notre organisation a mis en œuvre Aikido comme solution principale de sécurité applicative pour gérer le SCA, le SAST et l’analyse des conteneurs et des secrets au sein de notre base de code. Dans l'ensemble, nous sommes très satisfaits des performances et de la facilité d'utilisation d'Aikido. Le déploiement a été rapide et facile grâce à l'intégration Bitbucket Cloud.
Je pense que les fonctionnalités les plus révolutionnaires d’Aikido sont la mise en sourdine automatique et l’analyse de portée (reachability analysis). Cela aide notre équipe de développement à gagner du temps en filtrant les faux positifs et en priorisant les problèmes à traiter rapidement.
Le support que nous avons reçu de la part de l’équipe Aikido a été excellent.
« Une sécurité accessible et abordable »
Transparence, facilité d’utilisation : ils améliorent leur outil en permanence.
Prix abordable et résultats exceptionnels. Les concurrents typiques ont des tarifs élevés qui augmentent avec le nombre de dépôts / le nombre d'instances en cours d'exécution.
Aikido nous aide à garder une longueur d'avance.Il nous informe sur les risques potentiels et implique toute l'équipe d'ingénierie.
« Sécurité instantanée prête à l'emploi »
Aikido Security est très facile à configurer et fournit ses premiers résultats en quelques minutes seulement. Il combine toutes les analyses de sécurité essentielles telles que l’analyse de dépôts, la sécurité cloud et la détection de fuites d’identifiants dans une seule solution facile à utiliser par n’importe quelle équipe de développement.
« Meilleure plateforme de sécurité centrée sur les développeurs »
Aikido a joué un rôle essentiel dans la sécurisation de notre application. La plateforme s’intègre parfaitement aux pipelines CI/CD les plus courants et à d’autres outils de sécurité, facilitant ainsi un processus de gestion des vulnérabilités plus fluide.
"Aikido rend la sécurité accessible et simple"
Aikido repose principalement sur des outils déjà existants, ce qui rend possible la reproduction des fonctionnalités techniques de base qu’il propose. Cela signifie qu’ils n’introduisent pas de nouvelles fonctionnalités d’analyse de sécurité. Ils sont également très transparents à ce sujet en fournissant des références indiquant comment et avec quel outil un résultat donné a été identifié.
Aikido a été initialement mis en œuvre pour répondre à certaines normes ISO. Nous effectuions déjà nous-mêmes des analyses périodiques (manuelles), mais Aikido a été un excellent ajout car il réalisait les analyses automatiquement, plus fréquemment, et fournissait les rapports nécessaires à la direction et aux auditeurs.
"Une plateforme de sécurité axée sur les développeurs qui soutient votre activité"
Nos équipes ont pu déployer Aikido rapidement et en tirer de la valeur, alors que notre solution précédente générait trop de bruit et était lourde à utiliser. Le fait que nous obtenions toute la couverture de code dont nous avons besoin avec SAST+, SCA, IaC, détection de secrets, licences, etc.
Le produit tout-en-un est incroyable et permet à nos équipes d'ingénierie d'identifier et de corriger rapidement les zones problématiques. L’autre fonctionnalité majeure, le triage automatique, a fait gagner un temps considérable à nos équipes : elle nous indique si nous utilisons réellement ces bibliothèques (ou certains de leurs modules) et les exclut lorsqu’elles ne sont pas pertinentes, ce qui est essentiel pour nous.
Cela permet à notre entreprise de se concentrer sur la résolution des problèmes critiques, d'ignorer ceux qui ne sont pas pertinents et de livrer des produits à nos clients.
"Informations concrètes sur la gestion des vulnérabilités"
Aikido Security se distingue par sa capacité à fournir des informations de sécurité complètes et exploitables de manière claire et intuitive. J'ai été impressionné par la rapidité et la fluidité avec lesquelles il a pu s'intégrer aux dépôts BitBucket, GitLab et GitHub existants, et la simplicité de connexion de notre environnement cloud (Google Cloud dans ce cas) était louable. L'un des points forts d'Aikido est sa capacité à filtrer le bruit et à fournir des vulnérabilités importantes et exploitables au lieu de vous inonder de problèmes triviaux ou de faux positifs.
"Aikido nous aide à détecter les angles morts que nous ne pouvions pas entièrement traiter auparavant"
Tenter de réduire le bruit que d'autres outils génèrent réellement – en plongeant dans le rapport signal/bruit – est un cauchemar. Aikido a parfaitement géré cela pour nous. Ils résolvent également les problèmes liés à l’ancien modèle de tarification de Visma grâce à leur offre Enterprise avec utilisateurs illimités : un tarif forfaitaire connu à l’avance. Aucun coût imprévu = un énorme avantage pour la budgétisation.
"Aikido nous aide à offrir plus de valeur en matière de sécurité en moins de temps."
Ce qui a distingué Aikido, c'est qu'il semblait avoir été conçu par des développeurs, pour des développeurs. L’analyse de portée d’Aikido nous aide à filtrer les résultats non pertinents afin que nous puissions nous concentrer sur les problèmes réels et exploitables. Nous pouvons désormais accomplir plus de travail de sécurité en moins de temps, ce qui profite directement à nos clients. On voit que l'équipe Aikido se soucie réellement de ses utilisateurs et développe un meilleur produit chaque jour. C'est rafraîchissant.
"La meilleure plateforme de sécurité du marché"
Nous avons essayé Checkmarx et Snyk, mais Aikido était plus rapide, plus efficace et plus facile à utiliser.
"Correctifs rapides"
Le délai le plus court pour corriger une vulnérabilité n’était que de 5 secondes après sa détection. Voilà ce qu’on appelle l’efficacité.
"Mise à niveau après avoir utilisé Snyk"
"Après deux ans à lutter avec Snyk, Aikido a redonné le sourire à nos développeurs en 10 minutes."
Questions fréquentes

Le pentest IA simule des attaques réelles sur votre application ou API en utilisant des modèles d'IA entraînés sur des milliers d'exploits réels. Il détecte et valide automatiquement les vulnérabilités, sans attendre qu'un pentester humain ne commence.
Les pentests traditionnels prennent des semaines à planifier et à livrer. Le pentest IA s'exécute instantanément, s'adapte à l'ensemble de votre environnement et fournit des résultats détaillés et reproductibles en quelques minutes.
Généralement en quelques minutes. Connectez votre cible, définissez le périmètre, et le système lance les tests immédiatement, sans coordination ni allers-retours superflus. Près de 100 % des pentests IA identifient de véritables vulnérabilités.
Oui. Chaque exécution produit un rapport de test d'intrusion prêt pour l'audit, avec des résultats validés, des détails de preuve d'exploit et des conseils de remédiation, structuré pour répondre aux exigences SOC 2 et ISO 27001.
Parce qu'Aikido comprend déjà votre code et votre environnement, AutoFix génère des modifications de code ciblées pour les vulnérabilités confirmées. Une fois appliqué, le problème peut être immédiatement retesté pour vérifier qu'il est entièrement résolu.
Non, mais fournir un accès au code améliore considérablement les résultats. Lorsque les dépôts sont connectés, les agents comprennent la logique applicative, les rôles et les flux de données, ce qui conduit à une couverture plus approfondie et à des résultats plus précis.
Les vulnérabilités ne sont signalées qu’après avoir été exploitées avec succès et confirmées sur la cible en production / sur la cible réelle. Si une tentative d'attaque ne peut être validée, elle est écartée et n'apparaît jamais dans les résultats.
Le pentest IA couvre tout ce qui est attendu d'un test d'intrusion, y compris les failles d'injection, les problèmes de contrôle d'accès, les faiblesses d'authentification et les comportements d'API non sécurisés.
Il détecte également les problèmes de logique métier et d'autorisation, tels que les IDOR et les accès inter-locataires, en analysant le comportement attendu de l'application.
Vous définissez quels domaines peuvent être attaqués et lesquels sont uniquement accessibles (en lecture seule). Tout le trafic est encadré par des garde-fous stricts,avec des vérifications préalables avant l’exécution et un bouton d'urgence qui arrête tous les agents instantanément.
Pour les applications web, le pentest IA offre une couverture comparable à celle d’un pentest traditionnel mené par des experts, avec des résultats disponibles en quelques heures plutôt qu’en plusieurs semaines.
Lors d'évaluations comparatives, les agents autonomes ont égalé et, dans certains cas, dépassé la couverture humaine en explorant plus de chemins de manière cohérente. Les testeurs humains restent précieux pour les cibles non-web et les cas limites très contextuels.
Non. Démarrez le pentest avec « Ignorer le paiement ». Une fois terminé, vous verrez le résumé des résultats. Les problèmes de gravité élevée/critique et le rapport complet ne sont débloqués que si vous décidez de payer. Pas de coût initial. Aucun risque à essayer.
Oui. Vous pouvez adopter le pentest IA d'Aikido sans migrer l'intégralité de votre pile de sécurité vers Aikido.
Pour un pentest ponctuel, vous pouvez commencer par le pentest IA tout en continuant à utiliser vos outils de code, de cloud, SAST, SCA, de gestion des tickets et autres solutions de sécurité existants.
Si vous souhaitez utiliser le pentest continu, des configurations supplémentaires sont requises. Vous devez d'abord réaliser une évaluation initiale et connecter les dépôts utilisés par Aikido pour identifier les modifications ayant un impact sur la sécurité. Une fois configuré, Aikido peut exécuter des pentests ciblés au fil des évolutions de votre application.
Cela signifie que vous pouvez d'abord intégrer les fonctionnalités de pentest d'Aikido à votre workflow AppSec actuel, plutôt de considérer cette adoption comme une migration complète de plateforme.
Consultez le guide de configuration du pentest IA et les exigences du pentest continu pour connaître la configuration requise pour votre mode de test.
Pour suivre une vulnérabilité de sa correction par le développeur jusqu'à sa vérification, consultez le pentest IA continu en CI/CD.
Certaines normes et certains auditeurs exigent encore qu’un test d’intrusion soit réalisé par un humain. Aikido est accrédité CREST pour les tests d’intrusion ; vous pouvez donc faire appel à nos services pour un test d’intrusion mené par un humain lorsque vous en avez besoin, et effectuer des tests d’intrusion basés sur l’IA à chaque nouvelle version entre-temps. Il vous suffit de vous rendre sur Planifiez une démo et de mentionner « CREST » à notre équipe.
Questions fréquentes
Oui, vous pouvez exporter un SBOM complet au format CycloneDX, SPDX ou CSV en un seul clic. Il suffit d'ouvrir le rapport Licences et SBOM pour visualiser tous vos packages et licences.
Oui, vous pouvez connecter un dépôt réel (accès en lecture seule) ou utiliser notre projet de démonstration public pour explorer la plateforme. Toutes les analyses sont en lecture seule et Aikido ne modifie jamais votre code. Les correctifs sont proposés via des pull requests que vous examinez et fusionnez.
Nous ne pouvons ni ne voulons, c'est garanti par un accès en lecture seule.
Aikido ne stocke pas votre code après une analyse. Certaines analyses, telles que le SAST et la détection de secrets, nécessitent une opération de clonage git. Des informations plus détaillées sont disponibles sur help.aikido.dev.
Bien sûr ! Lorsque vous vous inscrivez avec votre compte Git, ne donnez accès à aucun dépôt et sélectionnez plutôt le dépôt de démonstration !
Sécurisez votre environnement dès maintenant.
Sécurisez votre code, votre cloud et votre environnement d’exécution dans un système centralisé unique.
Détectez et corrigez les vulnérabilités rapidement et automatiquement.

