

Jusqu'à 20 % de réduction sur Aikido pour la communauté Rebl Ventures
Sécurisez tout ce que les développeurs créent, déploient et exécutent grâce à Aikido.





Une plateforme unifiée pour sécuriser vos logiciels
Du code à l'cloud , en passant par l'exécution, Aikido couvre toutes les couches de la sécurité logicielle moderne. Commencez par le module dont vous avez besoin, puis débloquez l'intégralité de la plateforme à mesure que votre activité se développe.
Tous les outils de sécurité dont une start-up a besoin
Dépendances, SAST, secrets, conteneurs, infrastructure en tant que code, cloud posture, DAST, logiciels malveillants dans les paquets et pentest IA.
Configuration complète en quelques minutes
Connectez votre dépôt et lancez votre première analyse en quelques minutes. Ne consultez que les résultats importants et corrigez-les en un seul clic.
SOC 2 et « conformité ISO 27001 » : une simplification
Votre premier gros client s'attendra à ce que vous lui fournissiez ces éléments. Aikido effectue les vérifications techniques requises dans le cadre des normes SOC 2, ISO 27001, RGPD et NIS2, génère les justificatifs et les synchronise directement dans Vanta ou Drata.
Un système de sécurité unique,du code à la production.
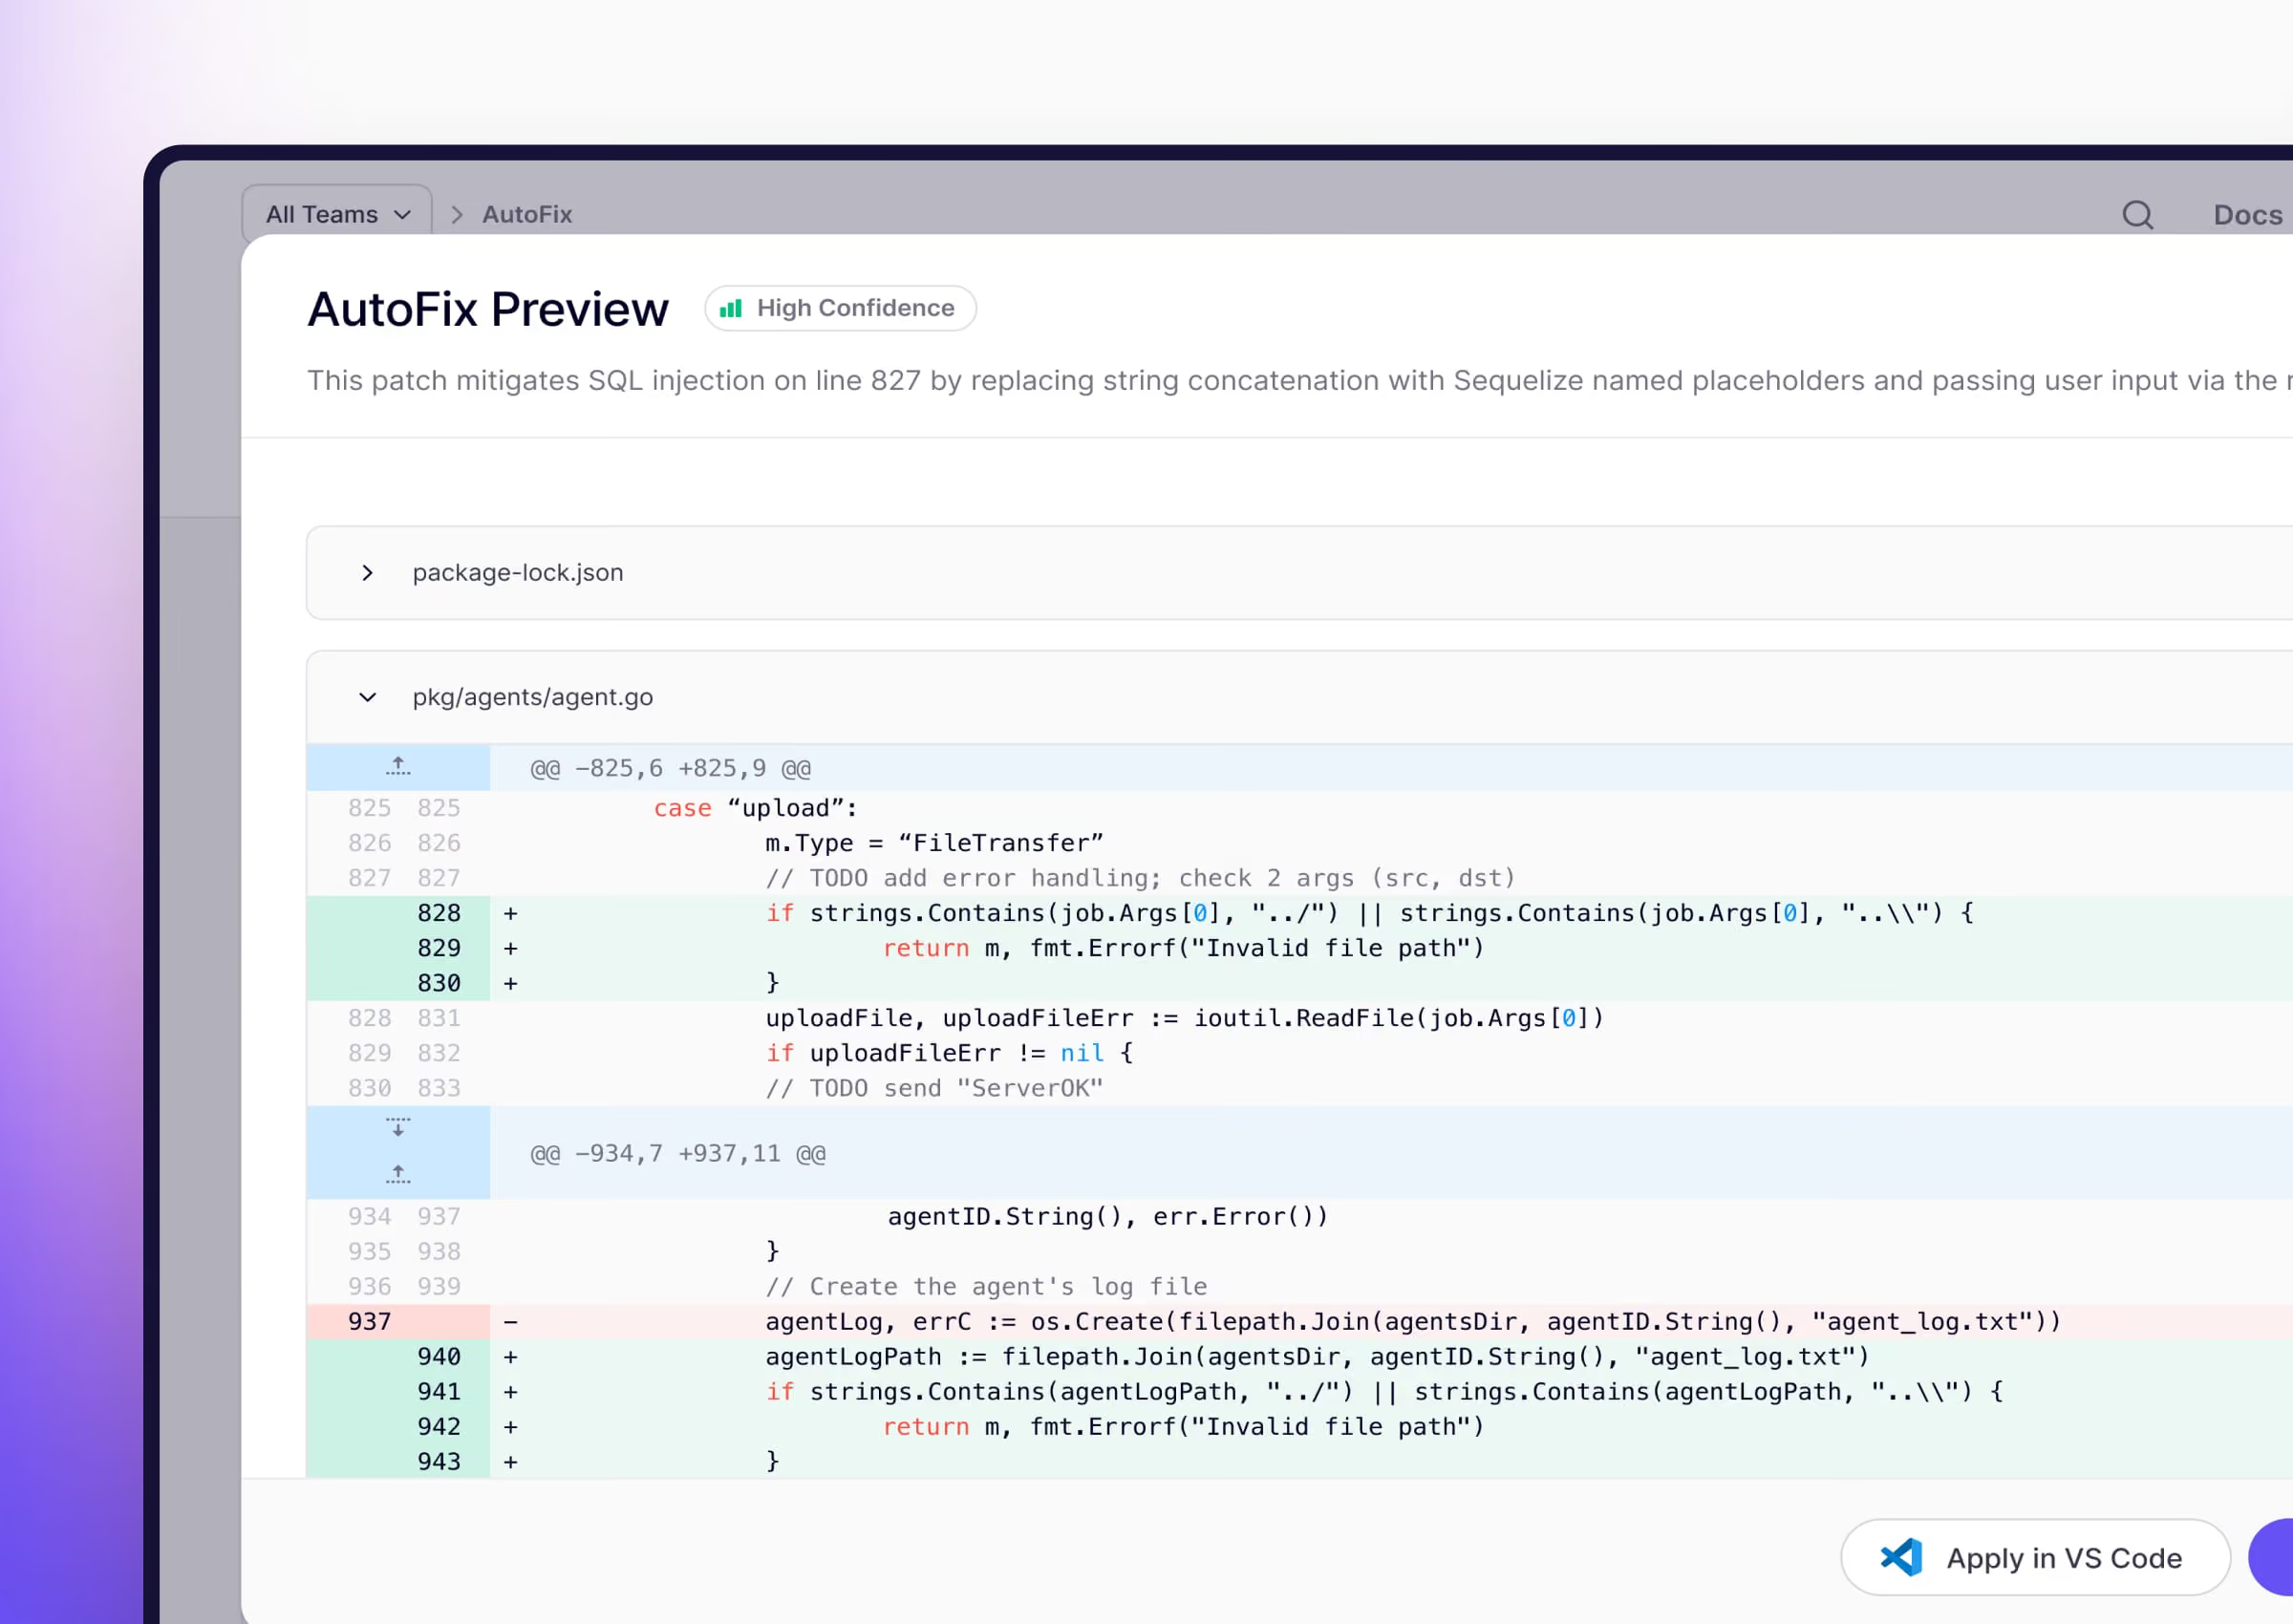
Déployer le code sécurisé de l'environnement de test à l'environnement de production.
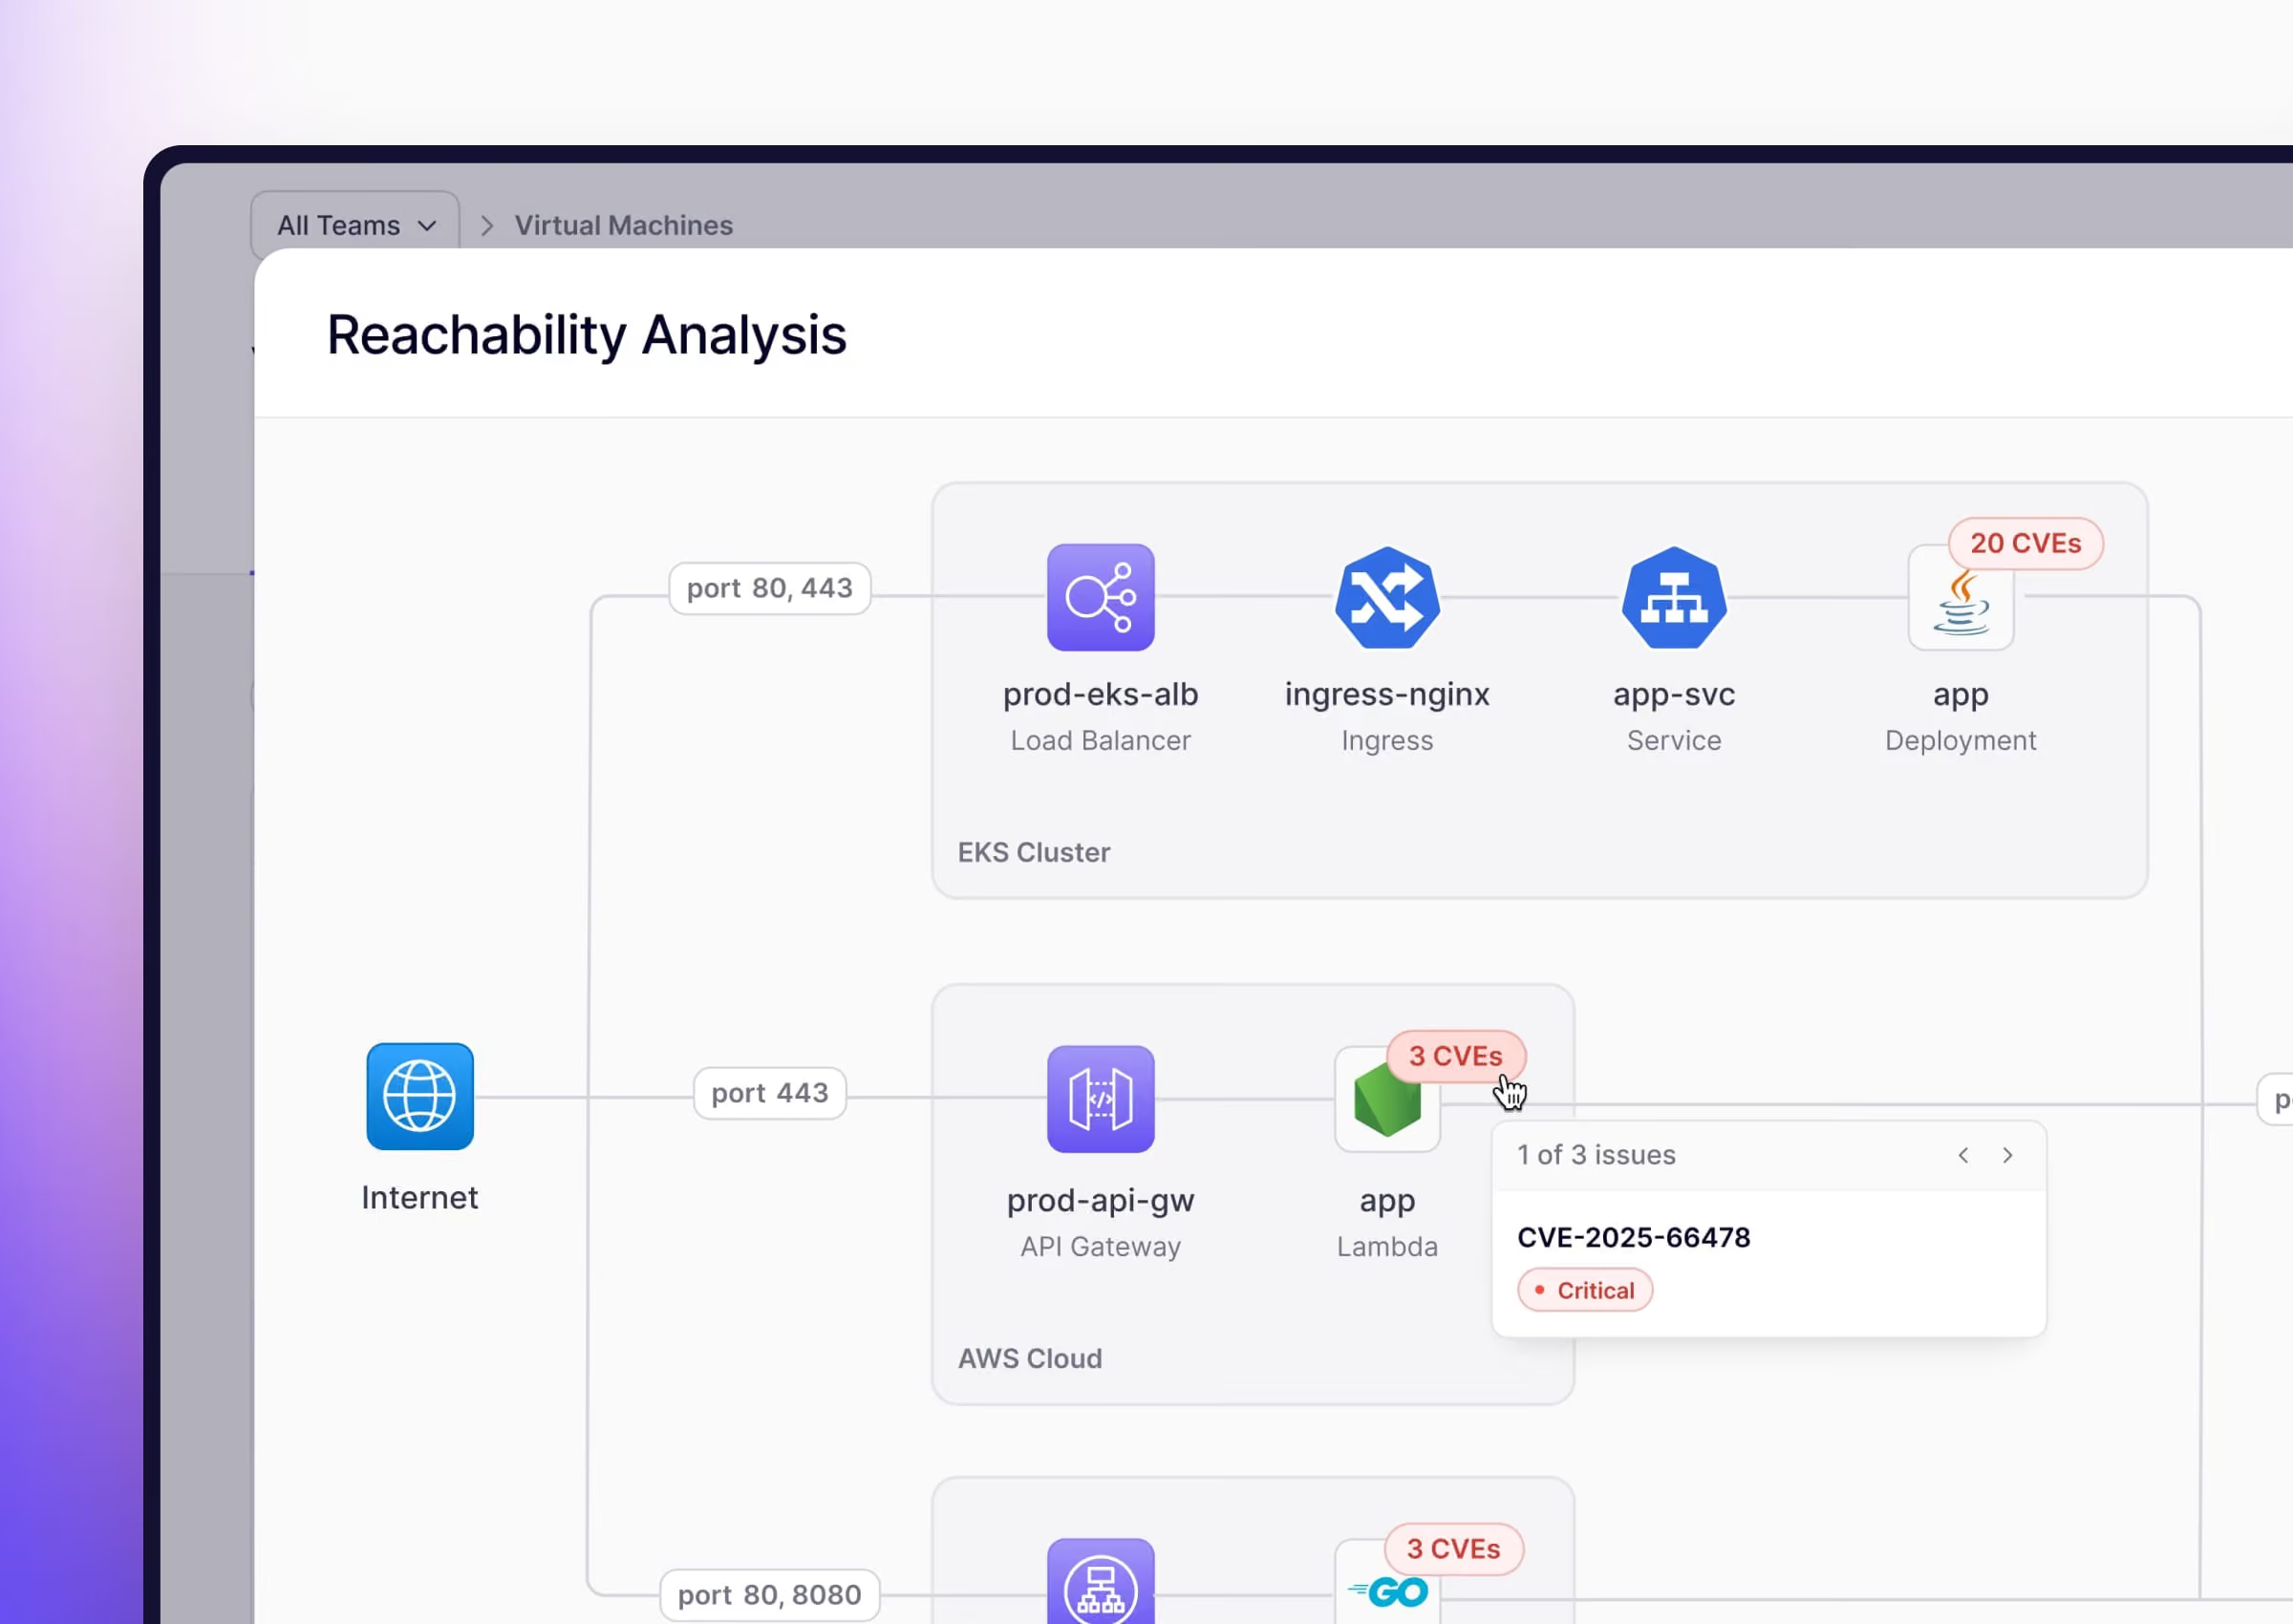
Assurez la sécurité de votre infrastructure « cloud » grâce à une visibilité en temps réel.
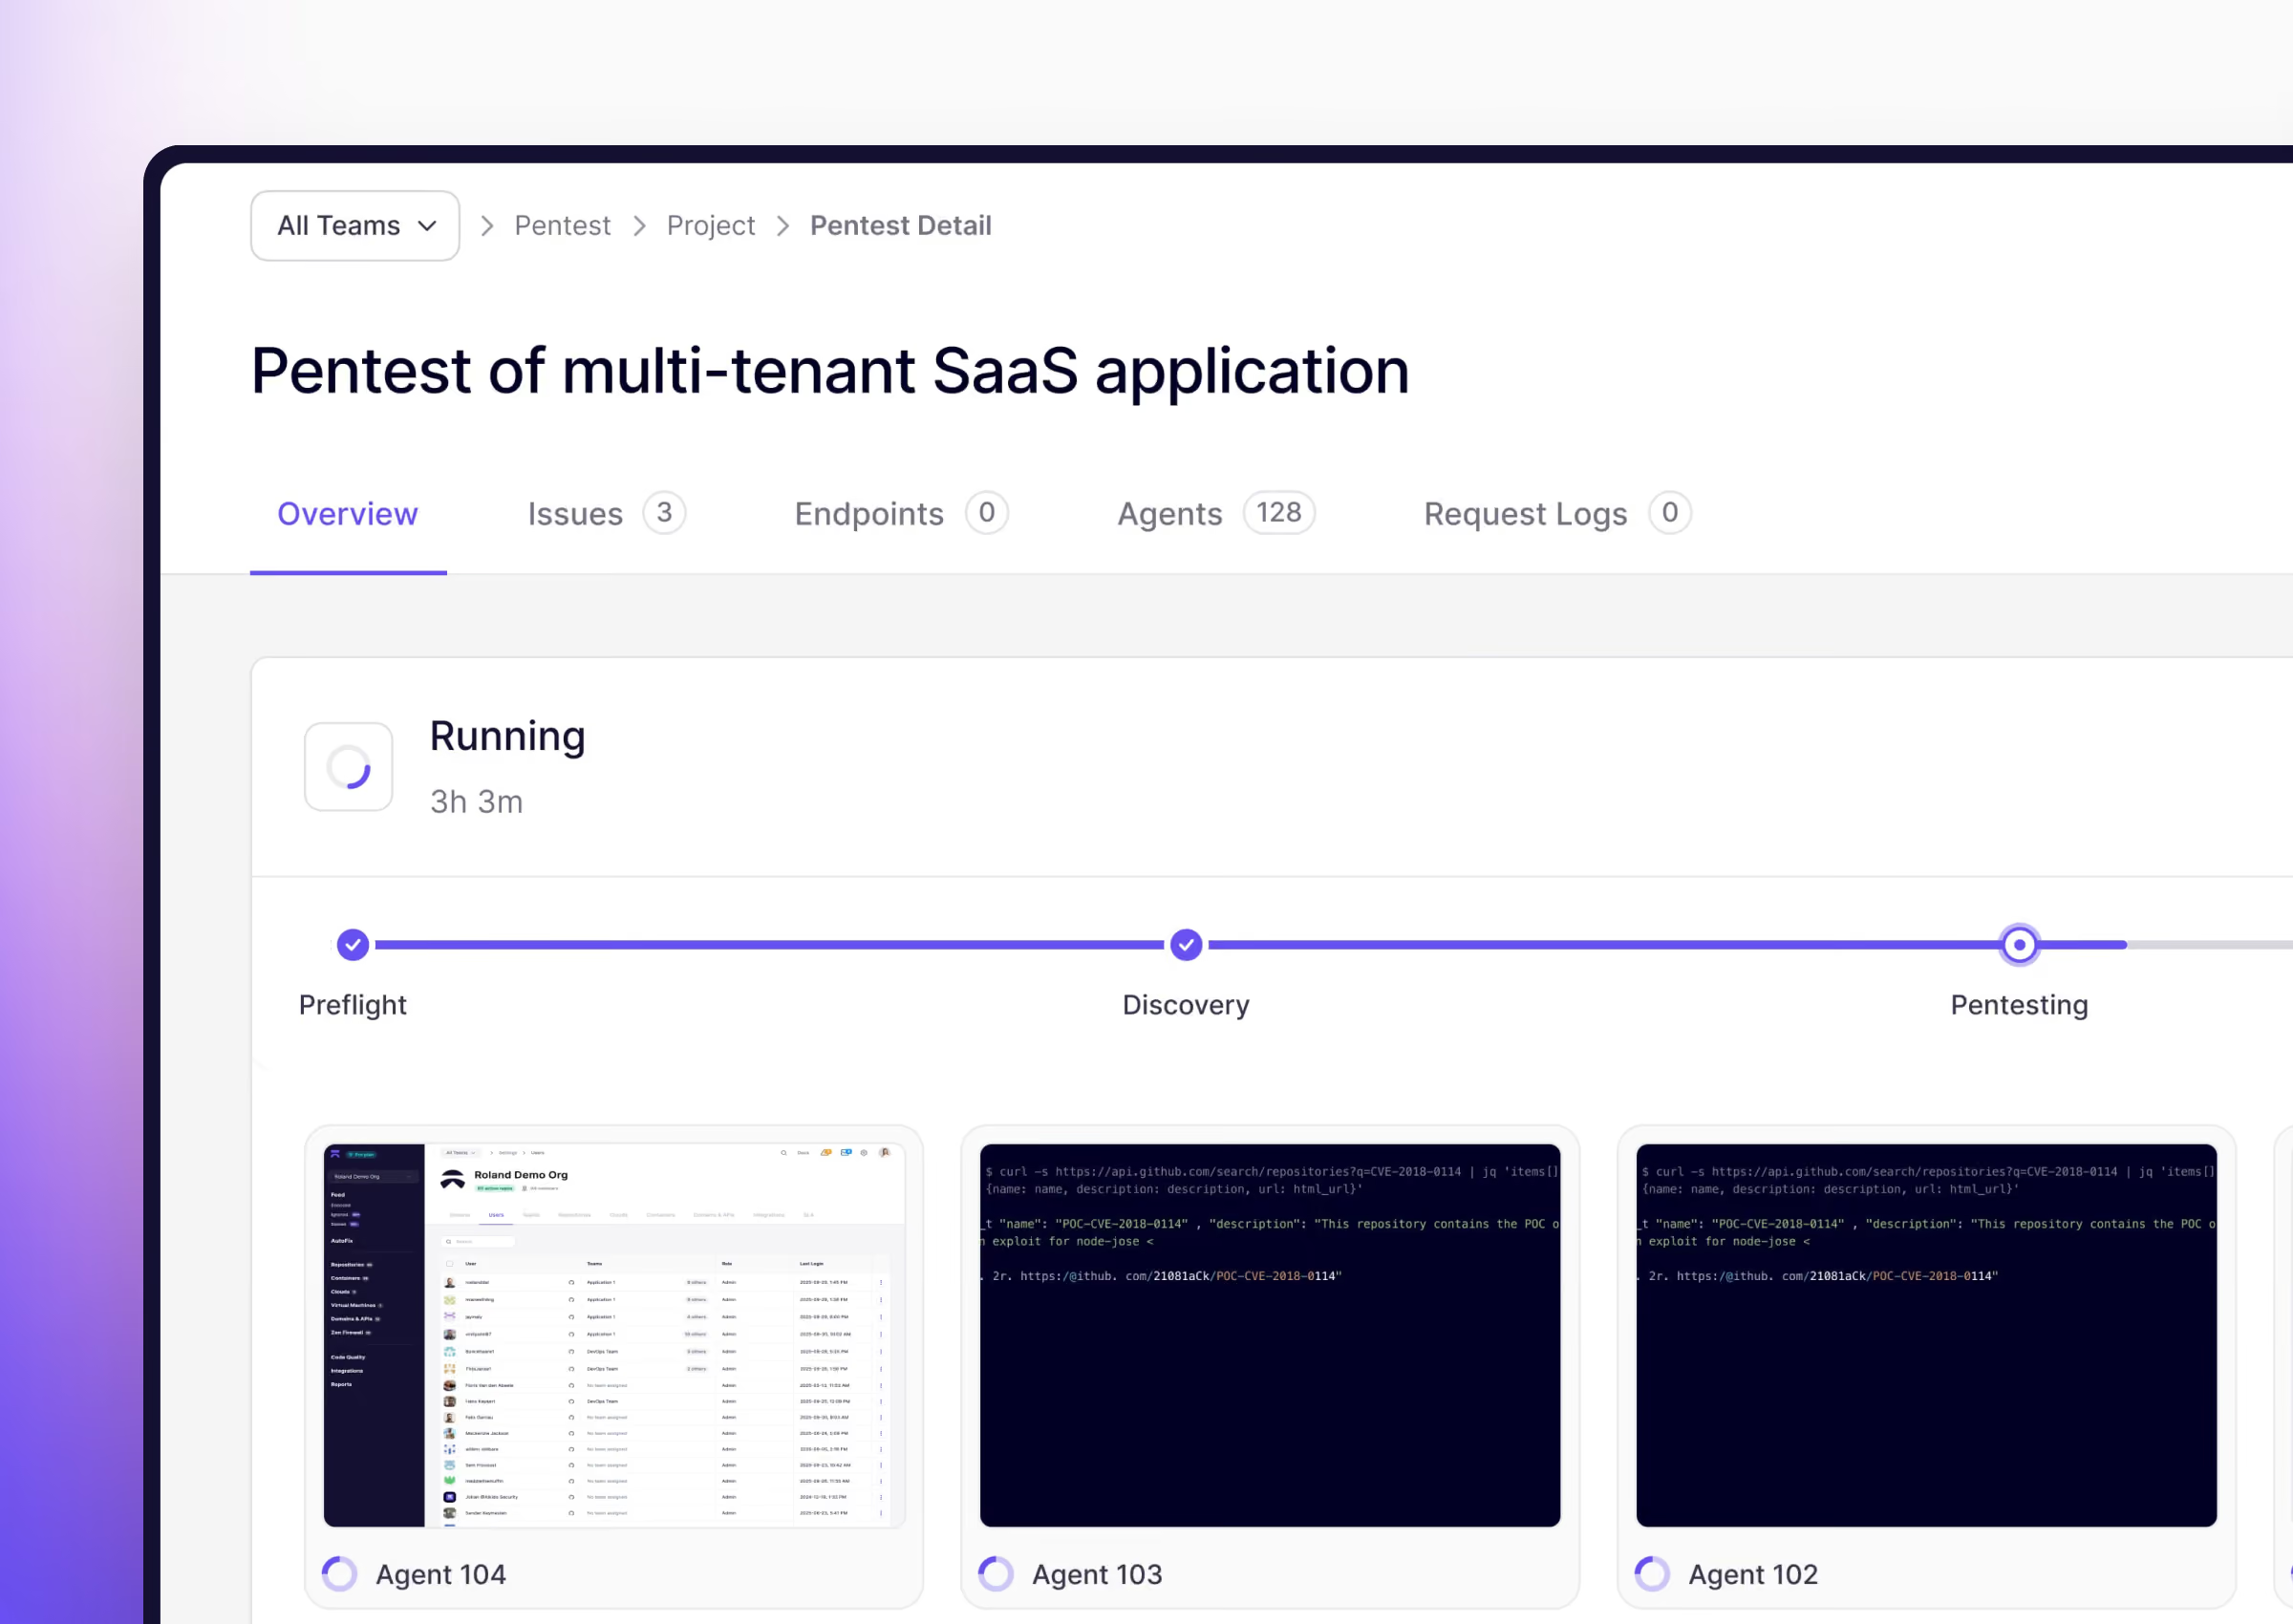
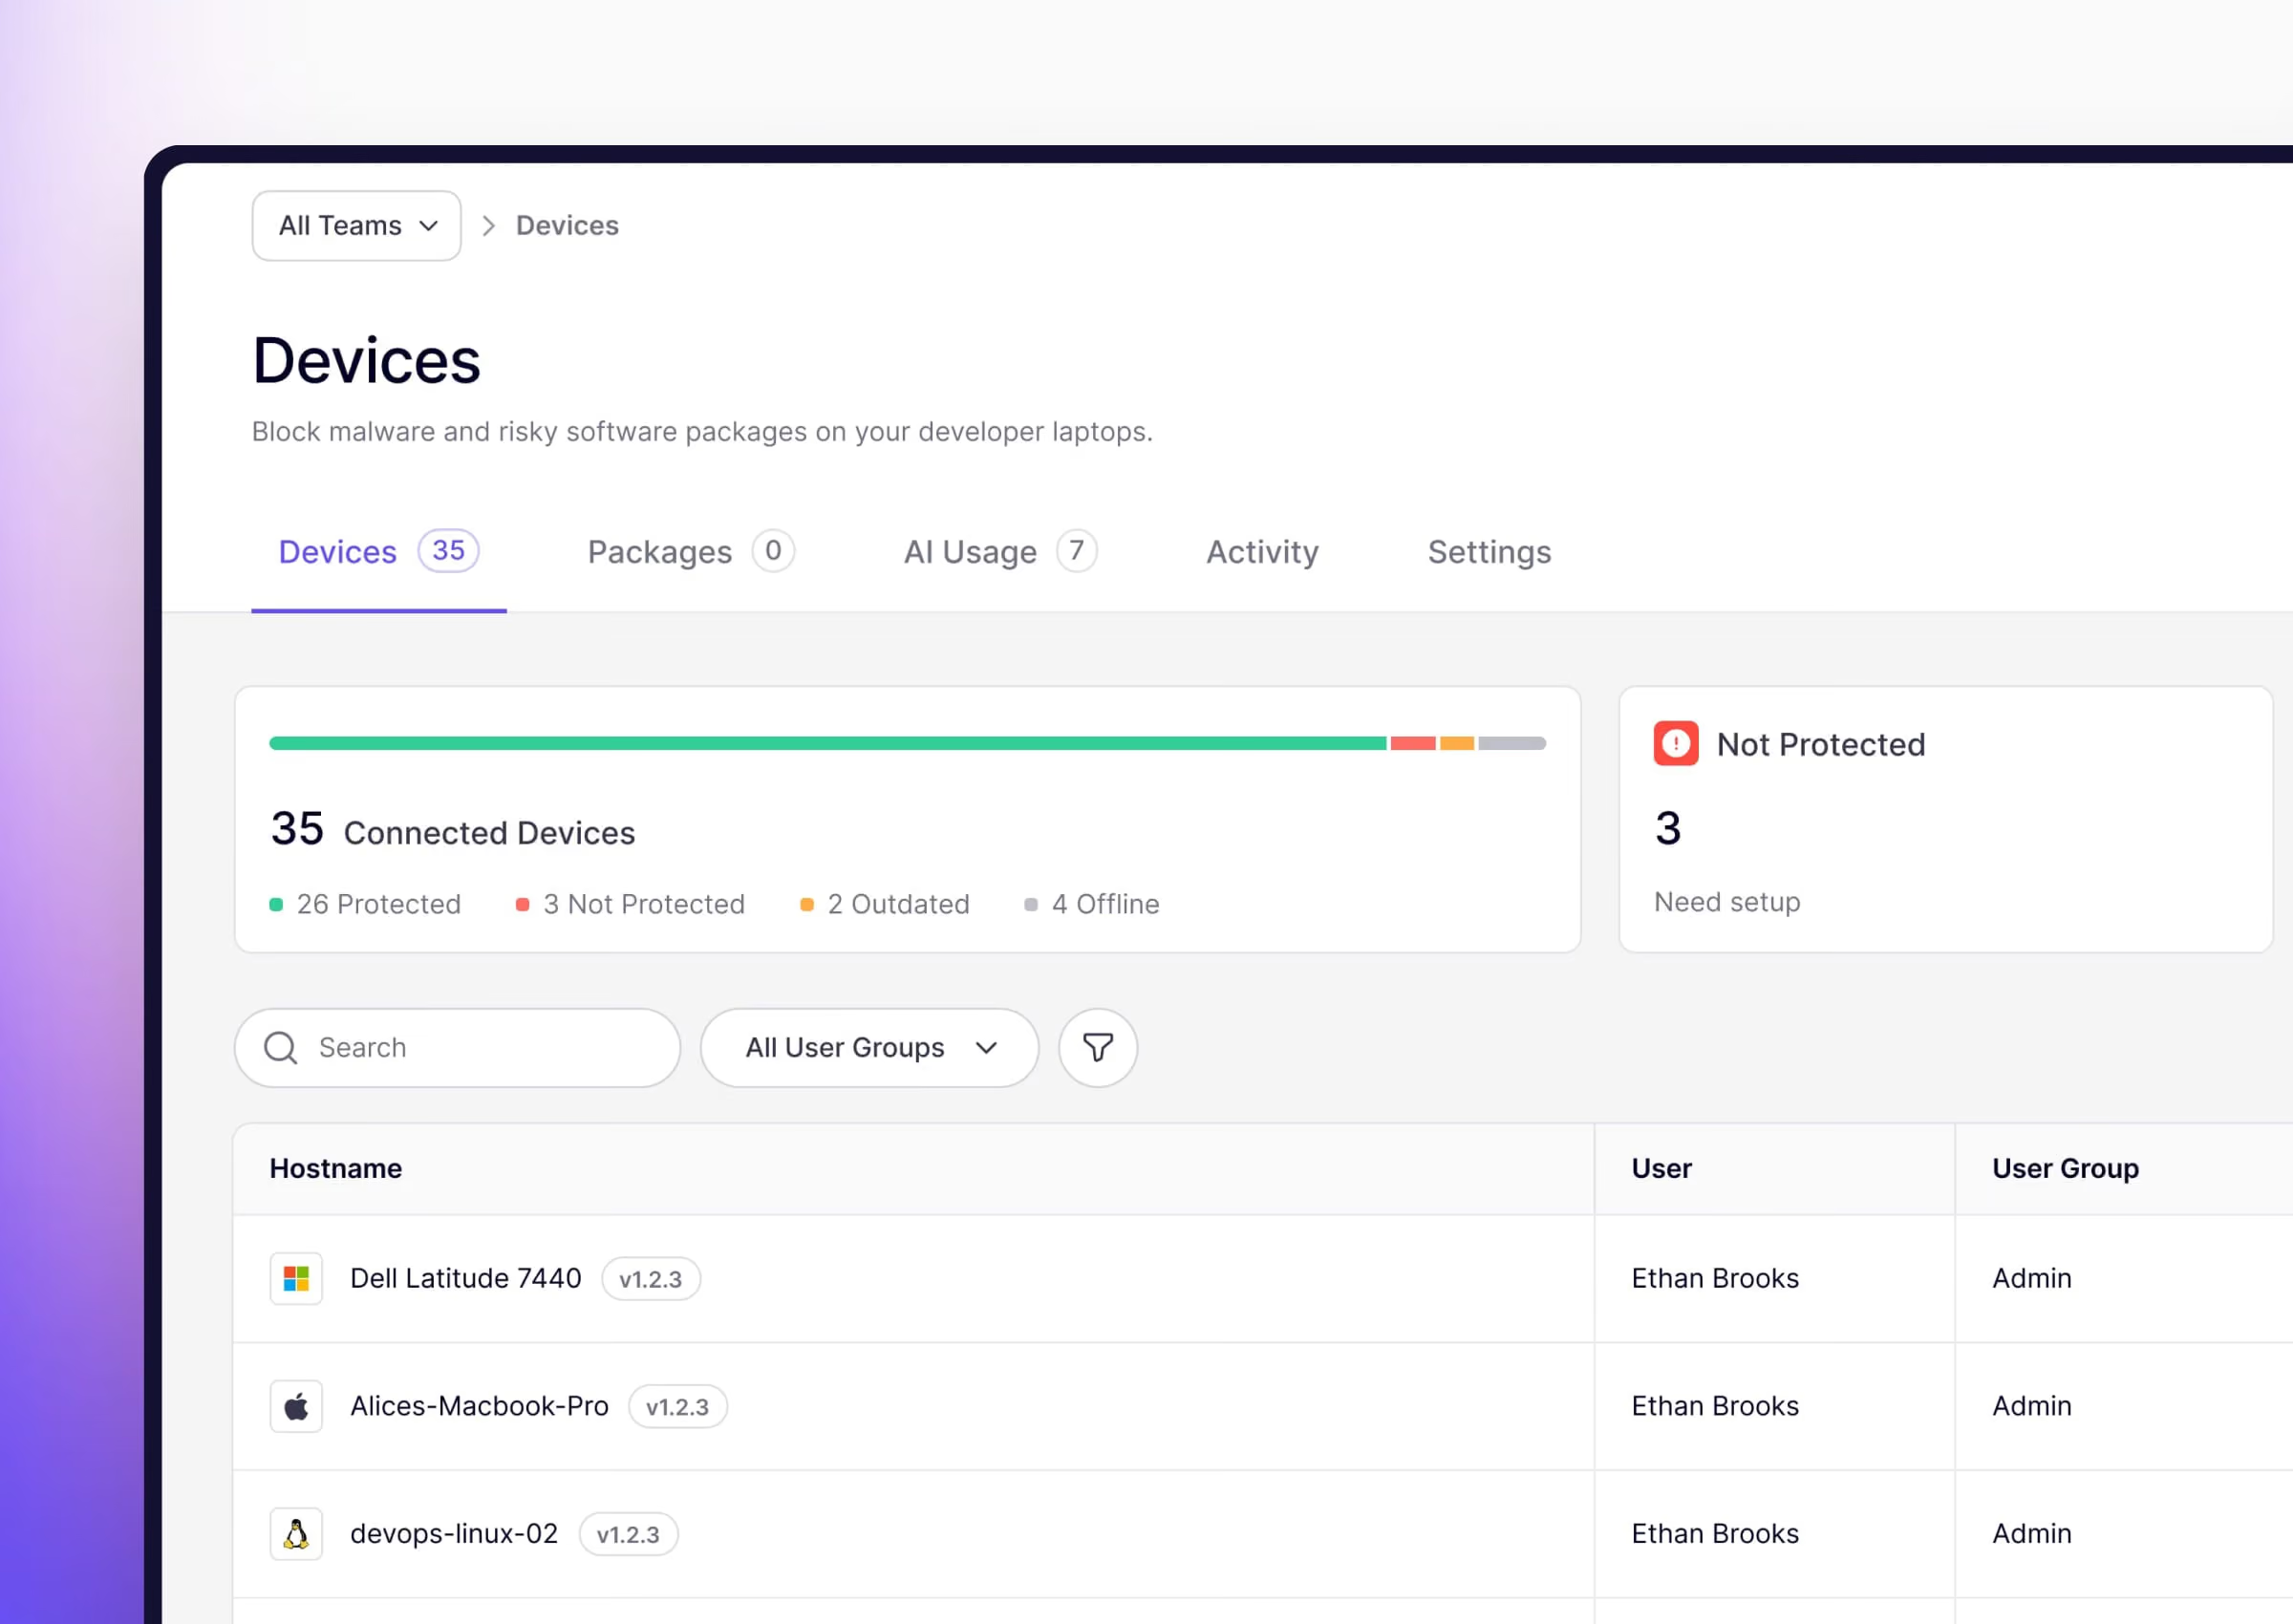
Prouvez ce qui est exploitable. Corrigez ce qui l'est.
Couverture de la conformité
Aikido effectue des vérifications et génère des preuves de contrôles techniques pour les normes ISO 27001:2022, SOC 2 Type 2, PCI, HIPAA et DORA.
L'automatisation des contrôles techniques représente une avancée majeure vers la conformité.
ISO 27001:2022

ISO 27001 est particulièrement pertinent pour les entreprises FinTech. Cette norme mondialement reconnue garantit une approche systématique de la gestion des informations sensibles de l'entreprise, assurant leur confidentialité, leur intégrité et leur disponibilité. Aikido automatise une variété de contrôles techniques ISO 27001:2022.
DORA

Le Digital Operational Resilience Act (DORA) est un règlement de l'UE qui exige des institutions financières qu'elles renforcent leurs défenses contre les risques liés aux TI. Aikido aide à la conformité DORA en automatisant la détection et la remédiation des vulnérabilités de sécurité, permettant une surveillance continue, le signalement des incidents et la gestion des risques tiers, comme l'exige le règlement DORA.
PCI

Le Payment Card Industry Data Security Standard (PCI DSS) exige un ensemble de normes de sécurité conçues pour protéger les données des titulaires de carte pendant et après les transactions financières. Toute organisation qui gère des informations de carte de crédit doit se conformer à ces normes pour assurer le traitement, le stockage et la transmission sécurisés des données des titulaires de carte. Aikido automatise de nombreux contrôles techniques.
OWASP Top 10

Le Top 10 OWASP aligne les pratiques de sécurité des applications web avec les risques de sécurité les plus critiques identifiés par l'Open Web Application Security Project (OWASP). Le Top 10 OWASP est une liste largement reconnue de vulnérabilités courantes telles que les failles d’injection, l'authentification défaillante et le cross-site scripting (XSS), et l'atteinte de la conformité implique de traiter ces vulnérabilités pour sécuriser les applications web contre les menaces courantes.
Rapports de pentest
Une fois la validation du pentest Aikido terminée, un rapport détaillé est généré, combinant une vue d'ensemble pour la direction et des résultats exploitables pensés pour les développeurs. Ce rapport est conçu pour permettre aux équipes de sécurité, d'ingénierie et de conformité d'agir immédiatement. Vous pouvez également exporter des types de rapports personnalisés pour les auditeurs, la direction ou des tiers dans les rapports de pentest.
Indicateurs SLA et problèmes
SLA Insights vous offre une visibilité sur la capacité de votre organisation à respecter ses objectifs de remédiation (MTTR : Mean Time to Remediation). Cet outil se concentre sur les délais de réponse, les problèmes en retard et les performances globales de remédiation par niveau de sévérité. Ce rapport vous aide à déterminer si les problèmes de sécurité sont résolus dans les délais définis.
RGPD
Le Règlement général sur la protection des données (RGPD) est la législation de l'UE qui régit la manière dont les organisations collectent et traitent les données personnelles des personnes se trouvant dans l'UE. Entre autres exigences, il impose de protéger ces données à l'aide de mesures techniques et organisationnelles appropriées. Aikido intervient sur le plan technique en signalant les problèmes de sécurité susceptibles d'exposer des données personnelles, tels que des secrets divulgués ou un stockage cloud mal configuré.
UK Cyber Essentials
Cyber Essentials est une certification soutenue par le gouvernement britannique et supervisée par le National Cyber Security Centre (NCSC). Elle établit un niveau de protection de base contre les cyberattaques courantes, articulé autour de cinq contrôles techniques : pare-feu, configuration sécurisée, gestion des mises à jour de sécurité, contrôle d'accès des utilisateurs et protection contre les logiciels malveillants. Certains contrats du gouvernement britannique l'exigent. Aikido signale les problèmes de code et de cloud qui affectent ces contrôles, comme des paquets obsolètes présentant des vulnérabilités connues, afin que vous puissiez les corriger avant de postuler.
SOC 2 Type 2

SOC 2 est une procédure qui garantit que vos fournisseurs de services gèrent vos données en toute sécurité afin de protéger les intérêts de votre organisation et la confidentialité de ses clients. Démontrez votre engagement à protéger les données en vous conformant à SOC2. Aikido automatise tous les contrôles techniques, rendant le processus de conformité beaucoup plus facile.
HIPAA

Le Health Insurance Portability and Accountability Act (HIPAA) établit des normes nationales pour la protection des informations sensibles des patients dans le secteur de la santé. Il impose des mesures de protection pour la confidentialité et la sécurité des données de santé, garantissant que les prestataires de soins, les assureurs et leurs partenaires commerciaux mettent en œuvre des dispositifs pour protéger les informations des patients contre les accès non autorisés et les violations.
NIS2

La directive sur la sécurité des réseaux et des systèmes d'information (NIS2) est une réglementation de l'Union européenne visant à améliorer la cybersécurité des secteurs d'infrastructures critiques. Un éventail plus large d'industries doit se conformer aux règles de cybersécurité, et elle améliore la collaboration entre les pays de l'UE pour se protéger contre les cybermenaces. Les organisations des secteurs tels que la santé, l'énergie et les transports doivent respecter ces normes.
CIS

Le Center for Internet Security (CIS) établit des bonnes pratiques et des références de sécurité pour aider les organisations à améliorer leurs défenses en matière de cybersécurité en offrant des lignes directrices spécifiques pour la sécurisation des systèmes, des réseaux et des applications. L'atteinte de la conformité CIS aide à réduire les risques de sécurité et assure un niveau de protection standardisé contre les cybermenaces. Aikido rend compte de la progression de la conformité aux contrôles CIS v8, basée sur vos clouds connectés et vos dépôts de code.
NIST
Le NIST 800-53 est un catalogue de contrôles de sécurité et de confidentialité établi par le National Institute of Standards and Technology américain. Il est obligatoire pour les systèmes d'information fédéraux américains, et de nombreux prestataires gouvernementaux ainsi que des entreprises réglementées l'utilisent comme référentiel de contrôle. Aikido regroupe vos résultats de sécurité par famille de contrôles NIST 800-53, vous permettant ainsi d'identifier les domaines nécessitant le plus d'attention.
HITRUST
Le HITRUST Common Security Framework (CSF) est un cadre certifiable qui rassemble les exigences de normes telles que HIPAA et ISO 27001 au sein d'un ensemble unique de contrôles. Très répandu dans le secteur de la santé aux États-Unis, les hôpitaux et les assureurs y demandent souvent aux fournisseurs une certification HITRUST avant de partager des données de patients. Aikido génère des rapports sur les contrôles techniques HITRUST qu'il peut vérifier automatiquement, vous donnant ainsi une longueur d'avance sur les preuves exigées par votre auditeur.
ENS
L'Esquema Nacional de Seguridad (ENS) est le cadre de sécurité national espagnol. Les organismes du secteur public espagnol doivent s'y conformer, tout comme les entreprises qui leur fournissent des services informatiques. L'ENS adapte ses mesures de sécurité en fonction de la criticité de chaque système. Aikido vous indique quelles mesures techniques de l'ENS votre configuration respecte déjà et celles qui doivent être améliorées avant votre évaluation.
Profitez de l'offre exclusive d'Aikido | Rebl Ventures
Nous proposons des réductions allant jusqu'à 20 % la première année.