

Des pull requests qui ne cassent pas votre build
Dependabot vous fait passer à la version corrigée suivante, ce qui inclut des modifications cassant la compatibilité. Aikido Libraries corrige les CVE sur la version que vous utilisez déjà, ce qui garantit que la PR peut toujours être fusionnée (merge) en toute sécurité.
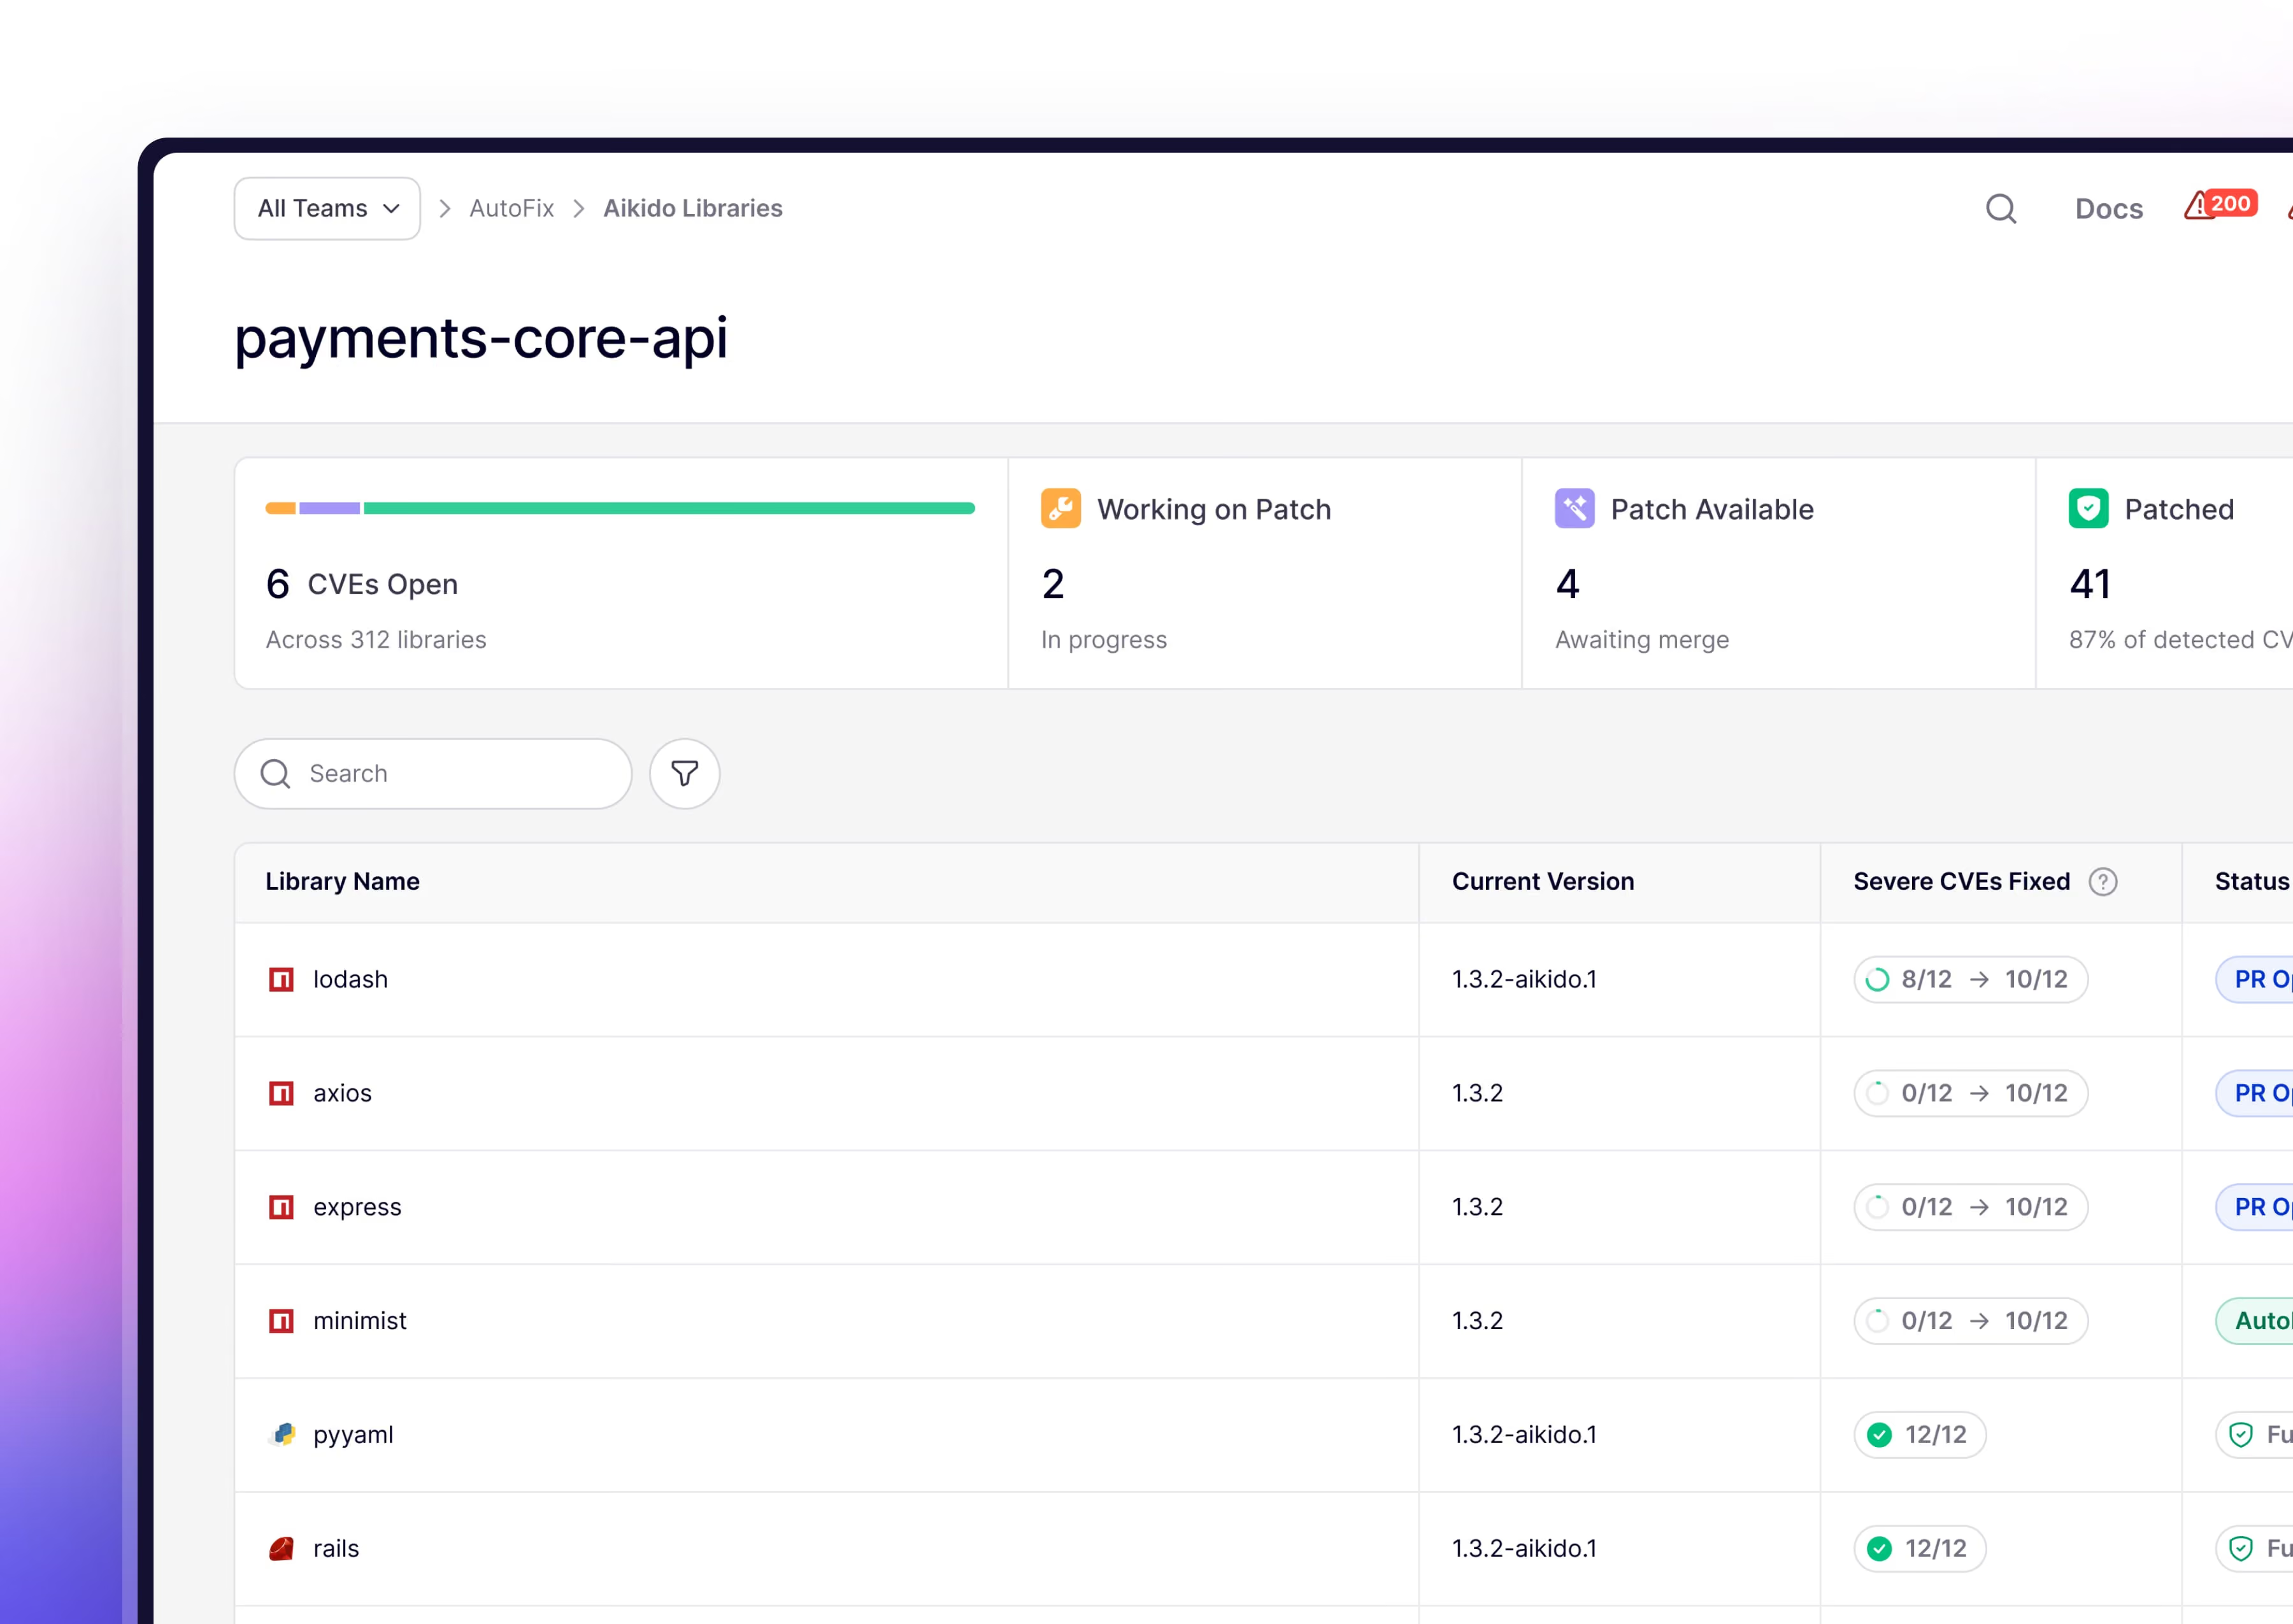





Une dépendance patchée ne fait pas une application sécurisée.
Clôturer une CVE ne signifie pas que votre logiciel est sécurisé. Aikido sécurise l'ensemble de votre cycle de développement (SDLC), du code au cloud et jusqu'à l'exécution.
Détectez les vulnérabilités dans votre code
Corrigez les vulnérabilités avant leur déploiement
Sécurisez vos dépendances
Comblez les lacunes de la chaîne d'approvisionnement avant qu'elles ne soient exploitées
Protégez le cloud et l'exécution
Corrigez les mauvaises configurations avant qu'elles ne provoquent une faille
Prouvez ce qui est exploitable
Sachez ce qui est réellement exploitable, avant les attaquants
Aikido vs Dependabot


Dependabot vous force à choisir entre des modifications cassant la compatibilité ou des vulnérabilités.
Vous force à effectuer des mises à niveau
Dependabot livre la plus petite mise à jour de version qui résout la CVE, mais il s'agit toujours d'une mise à niveau de version, incluant d'éventuels changements cassants (breaking changes).
Livre plus que le simple correctif
Les PR de Dependabot livrent la version du mainteneur, y compris d'éventuels changements cassants (breaking changes)
Le reste n'est pas analysé
Dependabot s'arrête aux paquets que vous installez. Votre propre code, vos secrets, vos conteneurs et votre configuration cloud ne sont pas couverts, ce qui nécessite un outil spécifique pour chacun.
Aikido Libraries fait bien plus que simplement mettre à jour la version
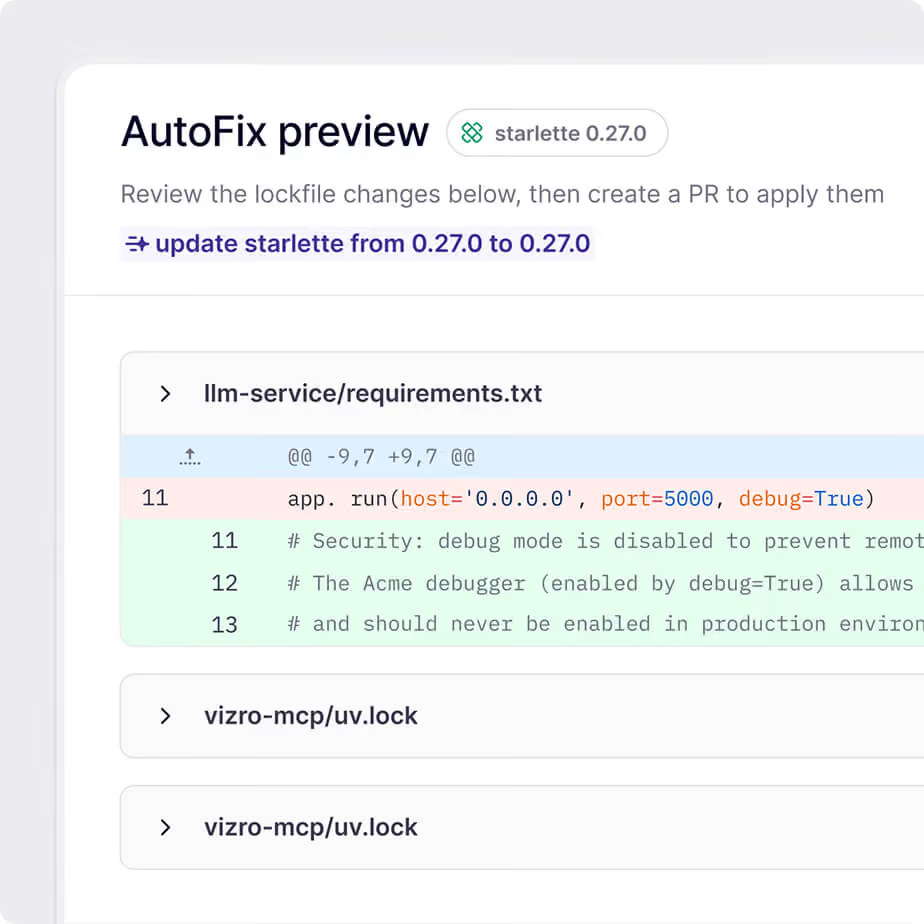
Même paquet, même chaîne de version, même API
Aikido rétroporte le correctif de la CVE directement dans votre version épinglée exacte. Un suffixe +aikido identifie le correctif (un tiret pour npm, par exemple multer 1.4.5-lts.1 devient 1.4.5-lts.1-aikido.1)
Même chaîne de version
Même API publique
Aucun code à réécrire
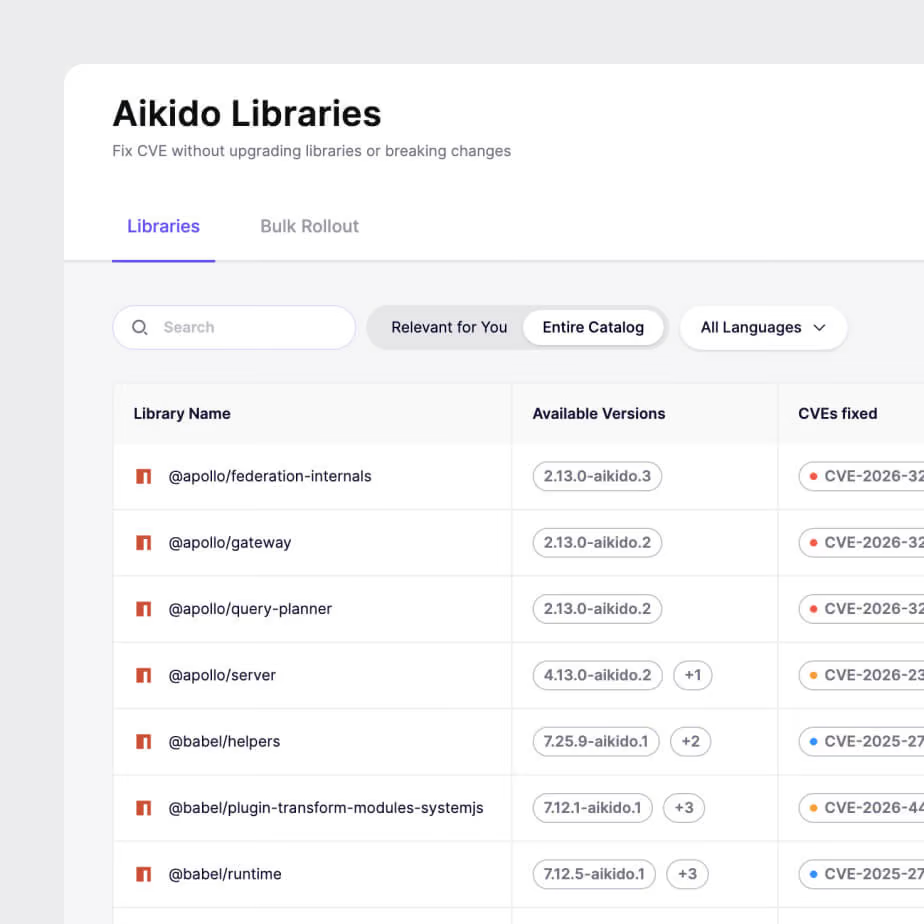
Plus de 9 000 paquets déjà corrigés
Un catalogue croissant de variantes de bibliothèques sécurisées pour npm, PyPI, Maven, Go, NuGet et Composer.
Vérifié par rapport à votre fichier de verrouillage (lockfile)
Disponible avant même d'écrire un correctif vous-même
De nouveaux correctifs déployés chaque jour
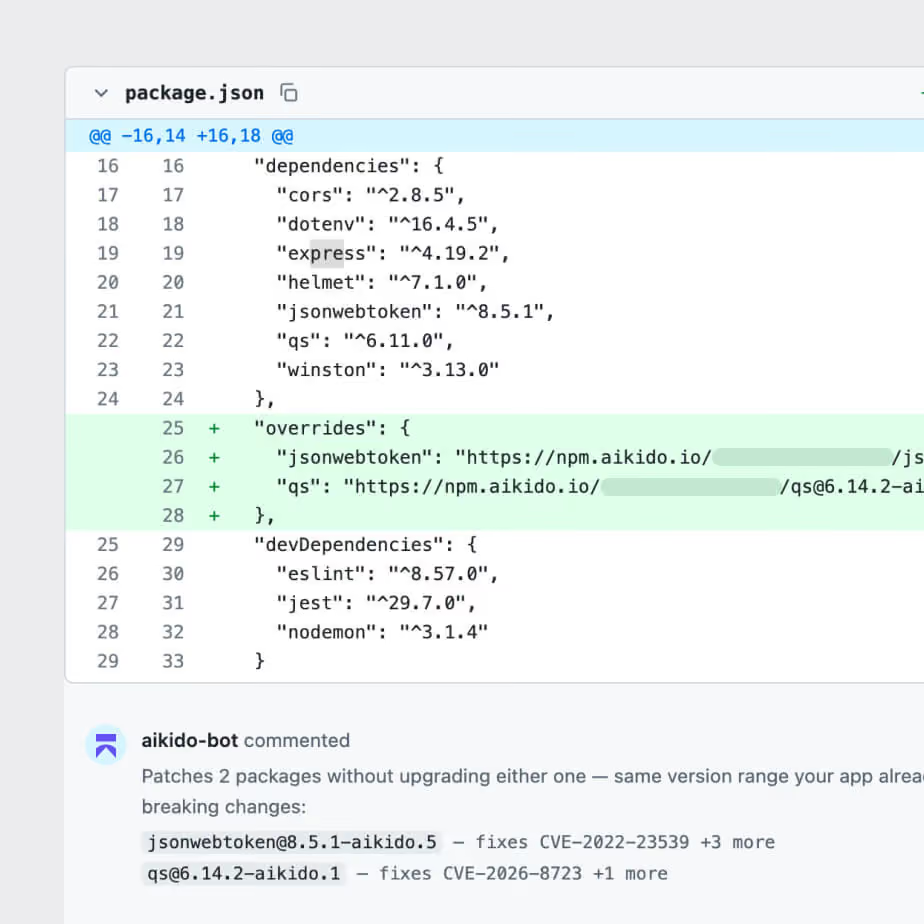
Une seule PR quotidienne, et non une nouvelle PR par avis de sécurité
Configurez-le une seule fois. Aikido épingle automatiquement chaque paquet vulnérable de votre ensemble protégé vers sa variante corrigée, y compris pour les CVE découvertes après son activation.
Protection continue
Plus besoin de retrier la même dépendance
Couvre les CVE nouvellement découvertes
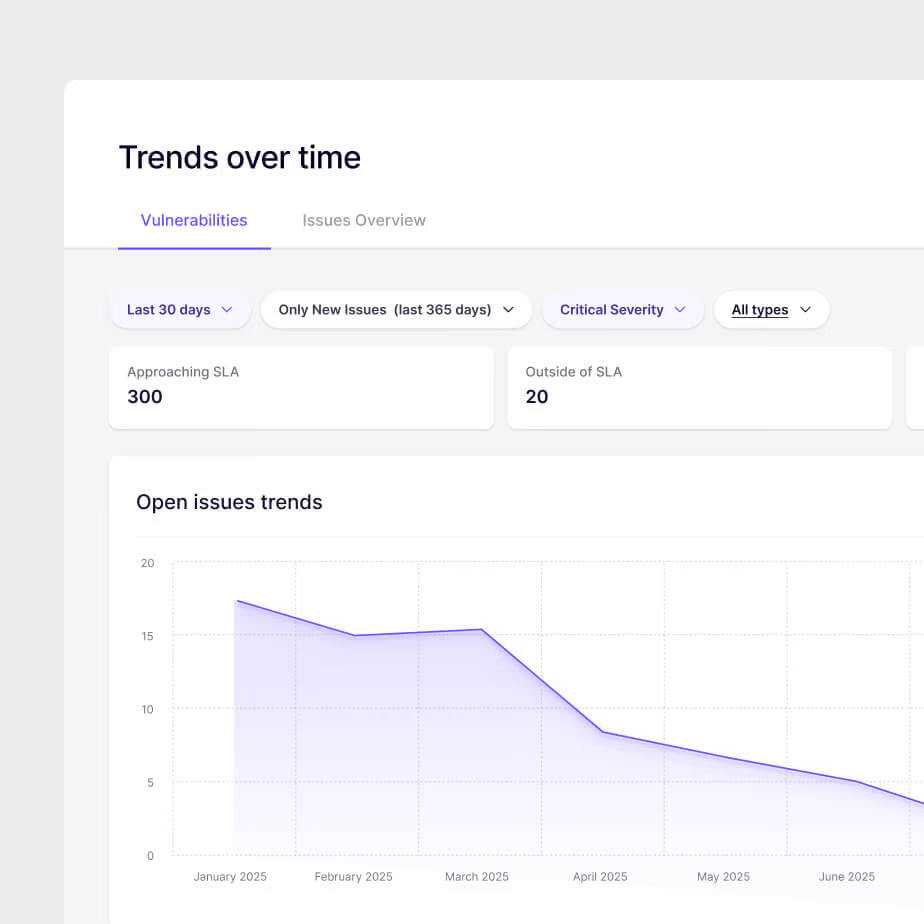
Résout l'arriéré, pas seulement l'alerte du jour
Chaque dépendance disposant d'une variante sécurisée est corrigée de la même manière, selon le même rythme. Les équipes arrêtent de rouvrir la discussion sur la même CVE à chaque sprint.
S'applique à l'ensemble de votre périmètre protégé
Libère du temps d'ingénierie pour le travail sur la feuille de route
Plus de tickets en double pour les CVE que vous avez déjà clôturées

« Aikido a permis à nos ingénieurs de se concentrer sur ce qu'ils font de mieux : construire des systèmes de défense avancés sans s'enliser dans le nettoyage des CVE. Cela nous a aidés à remporter des projets, à renforcer la confiance et à respecter les délais. »
Sam StentonResponsable DevOps & Plateforme, SiXworks

« Le délai le plus court pour corriger une vulnérabilité n'a été que de 5 secondes après sa détection. C'est ça l'efficacité. »
Aufar SukmajayaDéveloppeur Back-End



Pourquoi les équipes choisissent Aikido plutôt que Dependabot
Pas de mises à niveau forcées
Patchez la CVE sans modifier votre surface d'API ni votre suite de tests
La sécurité sur l'ensemble du SDLC
Détectez les vulnérabilités dans le code, les dépendances, le cloud et l'exécution, et pas seulement dans le graphe de dépendances.
Prouvez ce qui est exploitable
Confirmez quelles vulnérabilités sont réellement exploitables, afin que les équipes corrigent ce qui compte, et non ce qui est théorique.
Fusionnez votre correction. Évitez la migration.
Aikido corrige les vulnérabilités dans les dépendances que vous utilisez déjà, et pas seulement celles que vous êtes disposé à mettre à niveau.