Aikido

Bloquez instantanément les malwares avec Aikido Device protection

Bloquez les extensions de navigateur malveillantes, les plugins d'IDE et les bibliothèques de code. La protection des appareils vous offre une visibilité et un contrôle sur les packages logiciels installés sur les appareils de vos développeurs.

‍

Vos données ne seront pas partagées · Pas de carte de crédit requise
Utilisé par plus de 150 000 organisations
|
Adoré par plus de 300 000 développeurs
|
4,7/5
Pendo
Revolut
Soundcloud
Niantic
n8n
Visma
Montblanc
Deel
Handshake
Joe & the juice
Runway
Too Good To Go
Pendo
Revolut
Soundcloud
Niantic
n8n
Visma
Montblanc
Deel
Handshake
Joe & the juice
Runway
Too Good To Go
LACUNES DE KOI

Comment Aikido se compare à Koi
Aikido Security
Koi
Tarifs
Tarification transparente sur notre page de tarification
Tarification soumise à des cycles de vente longs et complexes.
Aikido utilise une tarification simple et forfaitaire par siège — vous payez donc pour les utilisateurs actifs, et non pour le code passif. Toutes les fonctionnalités de sécurité et de qualité essentielles sont incluses par défaut. Pas de modules cachés, pas d'add-ons surprises. Vous savez exactement ce que vous obtenez et ce que cela coûte, même si votre base de code s'agrandit.
La tarification de SonarQube est basée sur le nombre de lignes de code (LOC) dans votre dépôt. Ce modèle s'adapte mal aux bases de code plus importantes ou aux monorepos, où le code inactif ou hérité peut toujours entraîner des coûts plus élevés. Les niveaux de tarification cachés pour les fonctionnalités d'entreprise (par exemple, SAST, détection de secrets, analyse IaC) rendent difficile la prédiction du coût total.
Temps de configuration
Configuration en quelques minutes
Jours ou semaines, selon le cycle de vente.
Aikido est cloud-native et conçu pour s'intégrer à votre workflow en quelques minutes. GitHub, GitLab, Bitbucket, quel que soit votre outil. Il n'y a pas d'infrastructure à maintenir, pas de base de données à sauvegarder, pas de serveur à surveiller. Connectez votre dépôt, définissez vos règles, c'est fait.
SonarQube nécessite souvent un auto-hébergement, une configuration manuelle et une infrastructure dédiée. L'installation de mises à jour ou l'intégration dans la CI/CD peut être chronophage, avec le risque d'incompatibilités de version ou de dégradation des règles. Les équipes désignent souvent une personne uniquement pour le gérer.
Disponibilité du produit
La Protection des terminaux est incluse dans notre plan Basic
La protection des terminaux Koi est intégrée à une suite d'entreprise Palo Alto.
Aikido a été conçu en plaçant l'ergonomie du développeur au cœur de sa conception. Les alertes sont priorisées en fonction de l'exploitabilité, et non seulement des violations de règles. Vous voyez les problèmes directement dans vos PRs, avec des suggestions de code que vous pouvez appliquer ou ignorer. Les développeurs n'ont pas à quitter leur workflow ni à interpréter des résultats vagues — il suffit de corriger ce qui compte.
L'interface utilisateur et l'expérience utilisateur de SonarQube semblent souvent datées. Les résultats peuvent être accablants, avec une priorisation minimale ou un contexte en temps réel. Les développeurs sont contraints de passer au crible des dizaines d'alertes, dont beaucoup ne sont pas exploitables ou pertinentes pour la sécurité.
Blocage de malwares en temps réel
Bloque les installations malveillantes sur le terminal, avant leur exécution.
S'appuie sur votre SWG, EDR ou MDM pour bloquer ou corriger après coup.
Aikido offre une véritable couverture full-stack - du code statique aux dépendances open source, aux images de conteneurs, aux modèles IaC, aux secrets exposés, et même au comportement des applications en direct (DAST). Au lieu d'assembler cinq outils, vous obtenez une visibilité et une actionnabilité unifiées en un seul.
SonarQube se concentre principalement sur l'analyse du code propriétaire. Il couvre le SAST basique et une certaine détection de secrets, mais manque de profondeur en matière de sécurité cloud-native : pas d'analyse IaC, pas d'analyse de conteneurs, pas de DAST, pas de CSPM. Les tentatives récentes d'ajout de ces fonctionnalités semblent artificielles.
Défenses de la chaîne d'approvisionnement
L'âge minimum par défaut de 48 heures pour les packages arrête les malwares de type « publish-and-pray » avant qu'ils ne se propagent.
Aucune contre-mesure équivalente annoncée.
Aikido applique des filtres d'exploitabilité, une analyse d'accessibilité des dépendances et des heuristiques d'intention de développeur pour éviter les fausses alertes. Si nous le signalons, c'est parce qu'il peut réellement être ciblé ou exploité - pas seulement parce qu'une règle s'est déclenchée. Cela signifie moins de faux positifs, un meilleur rapport signal/bruit et moins d'alertes ignorées.
Les règles de SonarQube peuvent ressembler davantage à un linter glorifié - signalant des violations de style ou des bonnes pratiques sans comprendre le contexte. Il est facile de se retrouver avec des centaines d'alertes et sans aucune notion de priorité. Les efforts pour distinguer les vulnérabilités réelles des suggestions cosmétiques sont limités.
Protection hors réseau
L'agent sur le terminal intercepte le trafic d'installation même sur les points d'accès personnels.
L'application basée sur le réseau peut être contournée par le partage de connexion.
Aikido inclut des suggestions de correctifs au niveau du code, des explications en ligne et des liens pour en savoir plus. Dans de nombreux cas, nous générons automatiquement des recommandations de patchs que vous pouvez appliquer directement dans votre PR. Il ne s'agit pas seulement de trouver des problèmes, mais de les résoudre rapidement.
SonarQube affiche le problème, mais sa résolution incombe au développeur. Souvent, il y a peu ou pas d'explications ou de contexte – juste « cette ligne est mauvaise ». On s'attend à ce que vous déchiffriez la règle ou recherchiez vous-même la meilleure pratique.
Plateforme
La Protection des terminaux est proposée avec une large gamme d'outils de sécurité. Découvrez notre plateforme pour en savoir plus.
Solution ponctuelle pour la gouvernance des logiciels de terminaux uniquement.
Aikido itère rapidement. Les règles sont déployées chaque semaine, souvent en réponse à des schémas d'attaque réels. Nous répondons aux menaces émergentes (par exemple, les attaques de la chaîne d'approvisionnement de dépendances, l'utilisation abusive d'API, etc.) avec une couverture de règles et des alertes immédiates. Votre protection suit le rythme du paysage des menaces.
Le déploiement de nouvelles règles et de nouveaux moteurs dans SonarQube peut prendre des mois. Étant donné que leur plateforme couvre de nombreux produits (SonarQube, SonarCloud, etc.), les mises à jour peuvent être en retard par rapport aux exigences des stacks modernes.

Les appareils des développeurs sont sous attaque

Option 1) Tout verrouiller
Registres privés. Files d'attente d'approbation. Des semaines de friction, pendant que les développeurs contournent le problème.
Option 2) Ne rien faire
Laisser les postes de travail des développeurs non sécurisés, risquant de divulguer des identifiants, des jetons et du code source.
Option 3) Aikido Device Protection
Visualisez et gouvernez ce qui s'exécute sur chaque appareil. Bloquez les attaques automatiquement.
COMMENT ÇA MARCHE

Aikido protège les appareils des développeurs contre les attaques de la chaîne d’approvisionnement
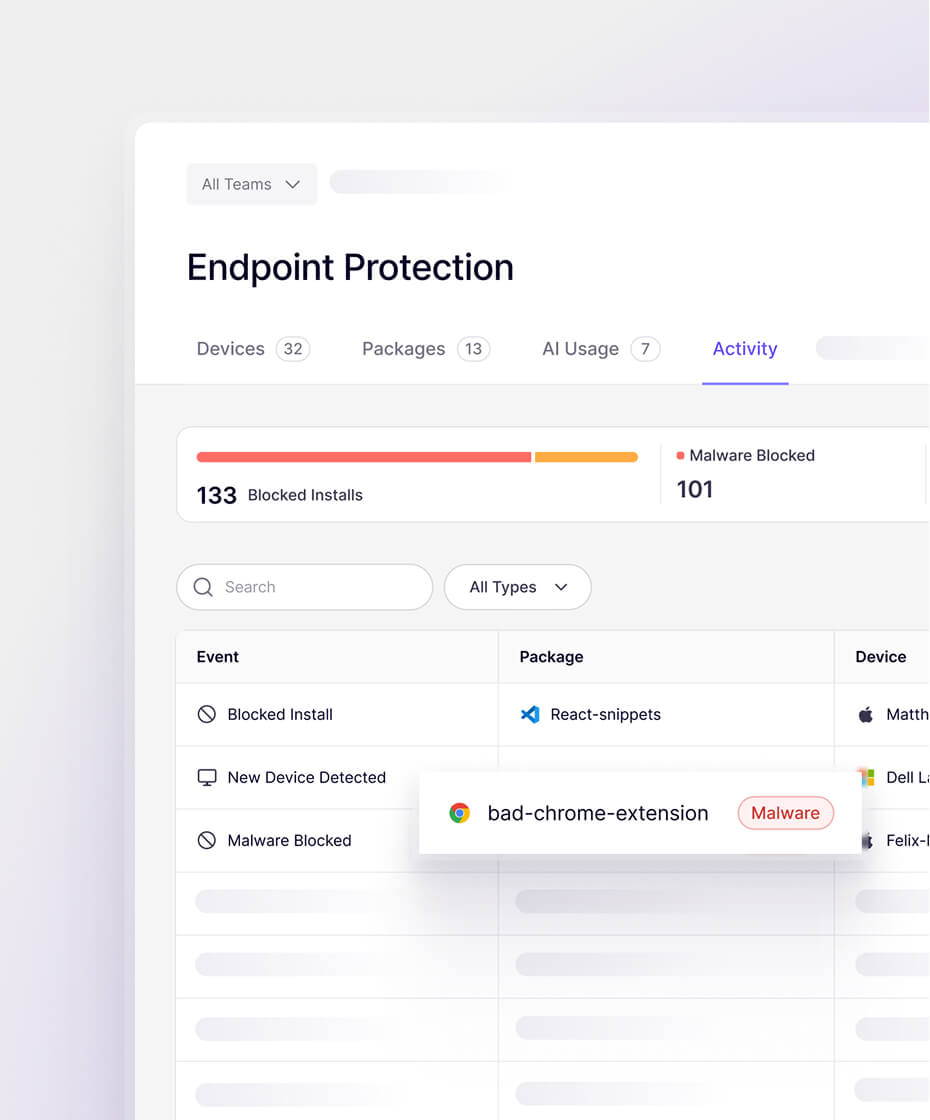
Découvrir les risques

Chaque package, extension, plug-in et installation est examiné par Aikido. Visualisez ce qui se trouve sur chaque machine.
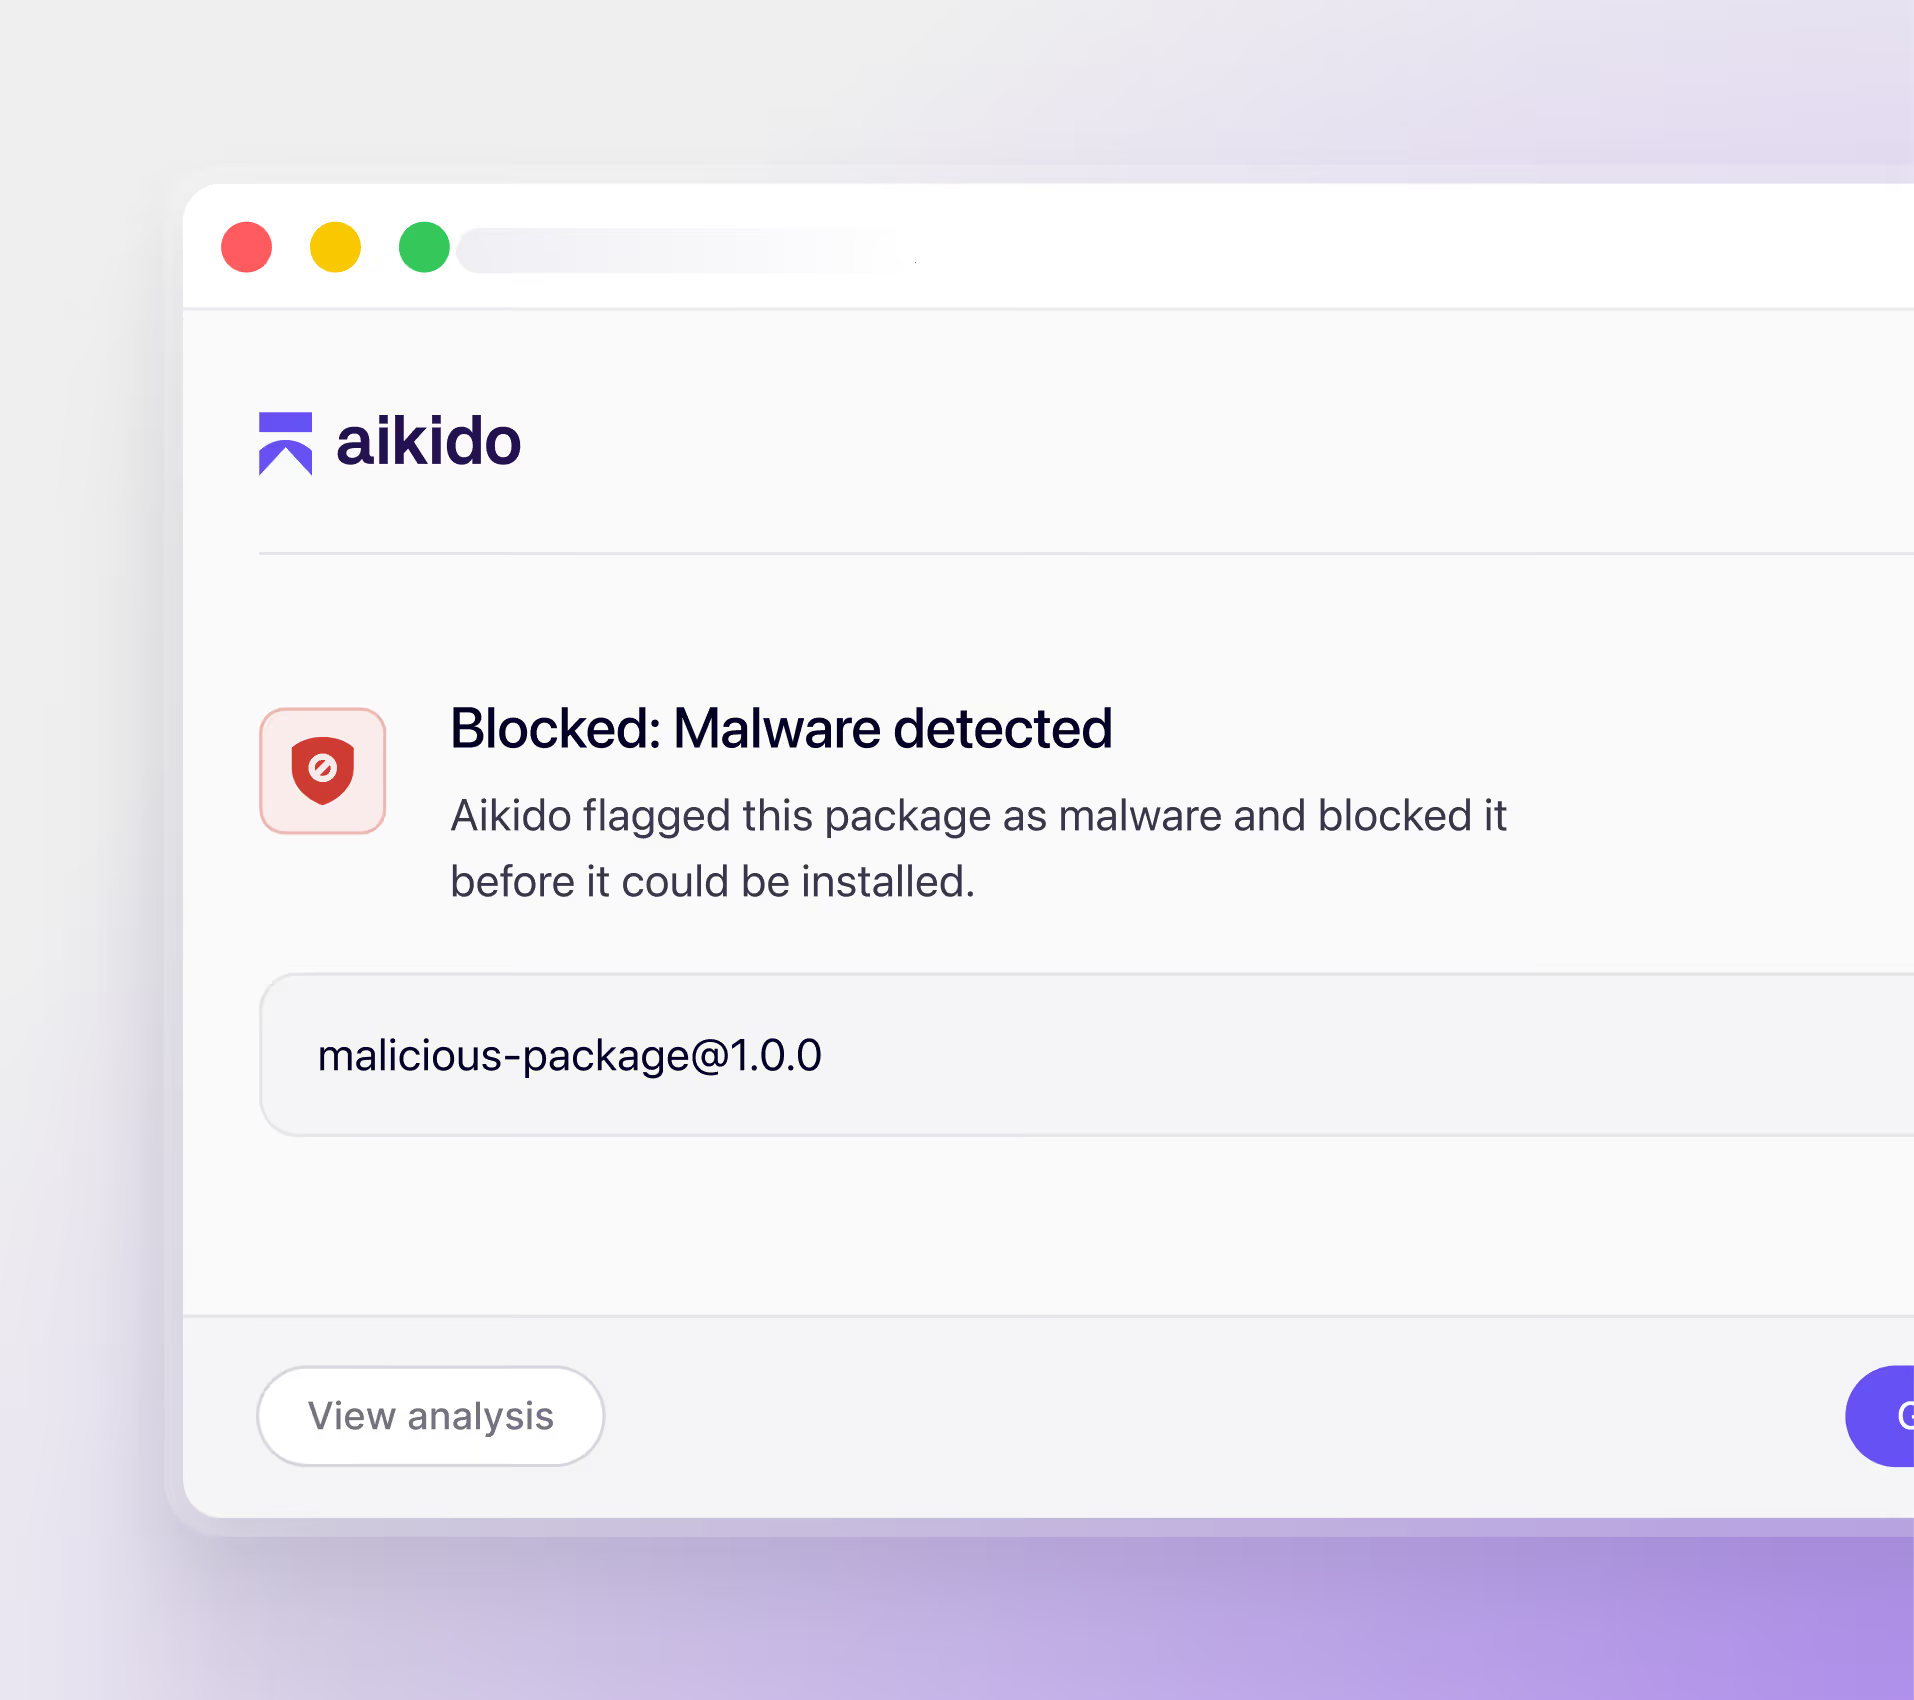
Prévenir les attaques

Les installations malveillantes sont bloquées avant qu'elles n'atteignent l'appareil. Prévenez les attaques avant qu'elles ne se produisent.
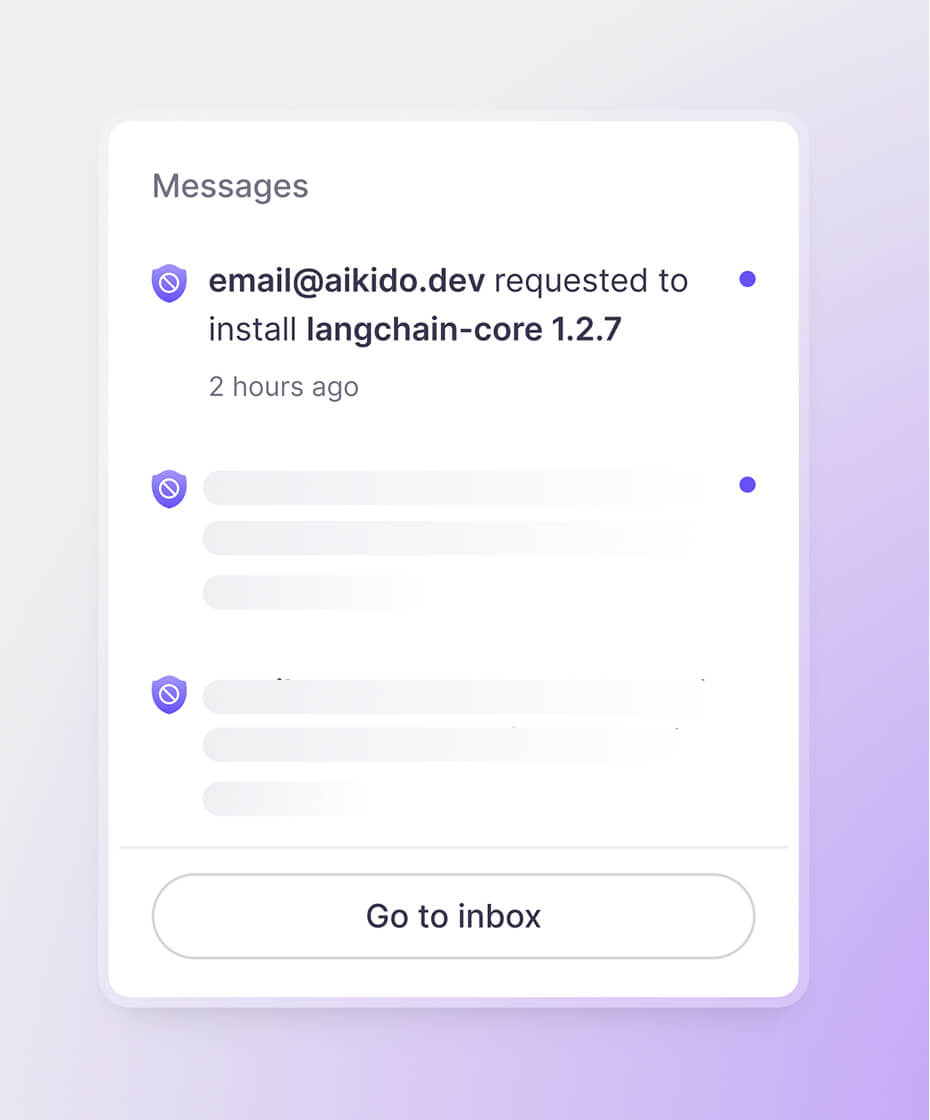
Permettre aux développeurs

Définissez les politiques d'équipe, les exceptions et les flux d'approbation. Laissez les développeurs se concentrer sur le développement.

Sources

Couverture complète sur l'ensemble des écosystèmes de développeurs

Registres de paquets

NPM
Maven
PyPi
NuGet
Go
Ruby
(Bientôt)
Rust
(Bientôt)
PhP
(Bientôt)

Extensions d'IDE et de navigateur

JetBrains
VS 
Code
OpenVSX
Firefox
Visual
Studio
Chrome
Cursor
Windsurf

Outils et modèles d'IA

Gemini
OpenAI
Github
Copilot
xAI
Serveurs
MCP
Claude Code
Skills.sh
CAPACITÉS

Contrôlez les installations d'appareils depuis un seul endroit

Blocage de malwares en temps réel

Aikido détecte et bloque activement les malwares avant qu'ils n'atteignent l'appareil

Gouvernance des extensions

Scannez et contrôlez les extensions d'IDE et de navigateur installées par les développeurs. Bloquez automatiquement les extensions malveillantes.

surveillance continue

Vérifiez chaque installation au moment où elle se produit et après. Si quelque chose tourne mal, vous le saurez.

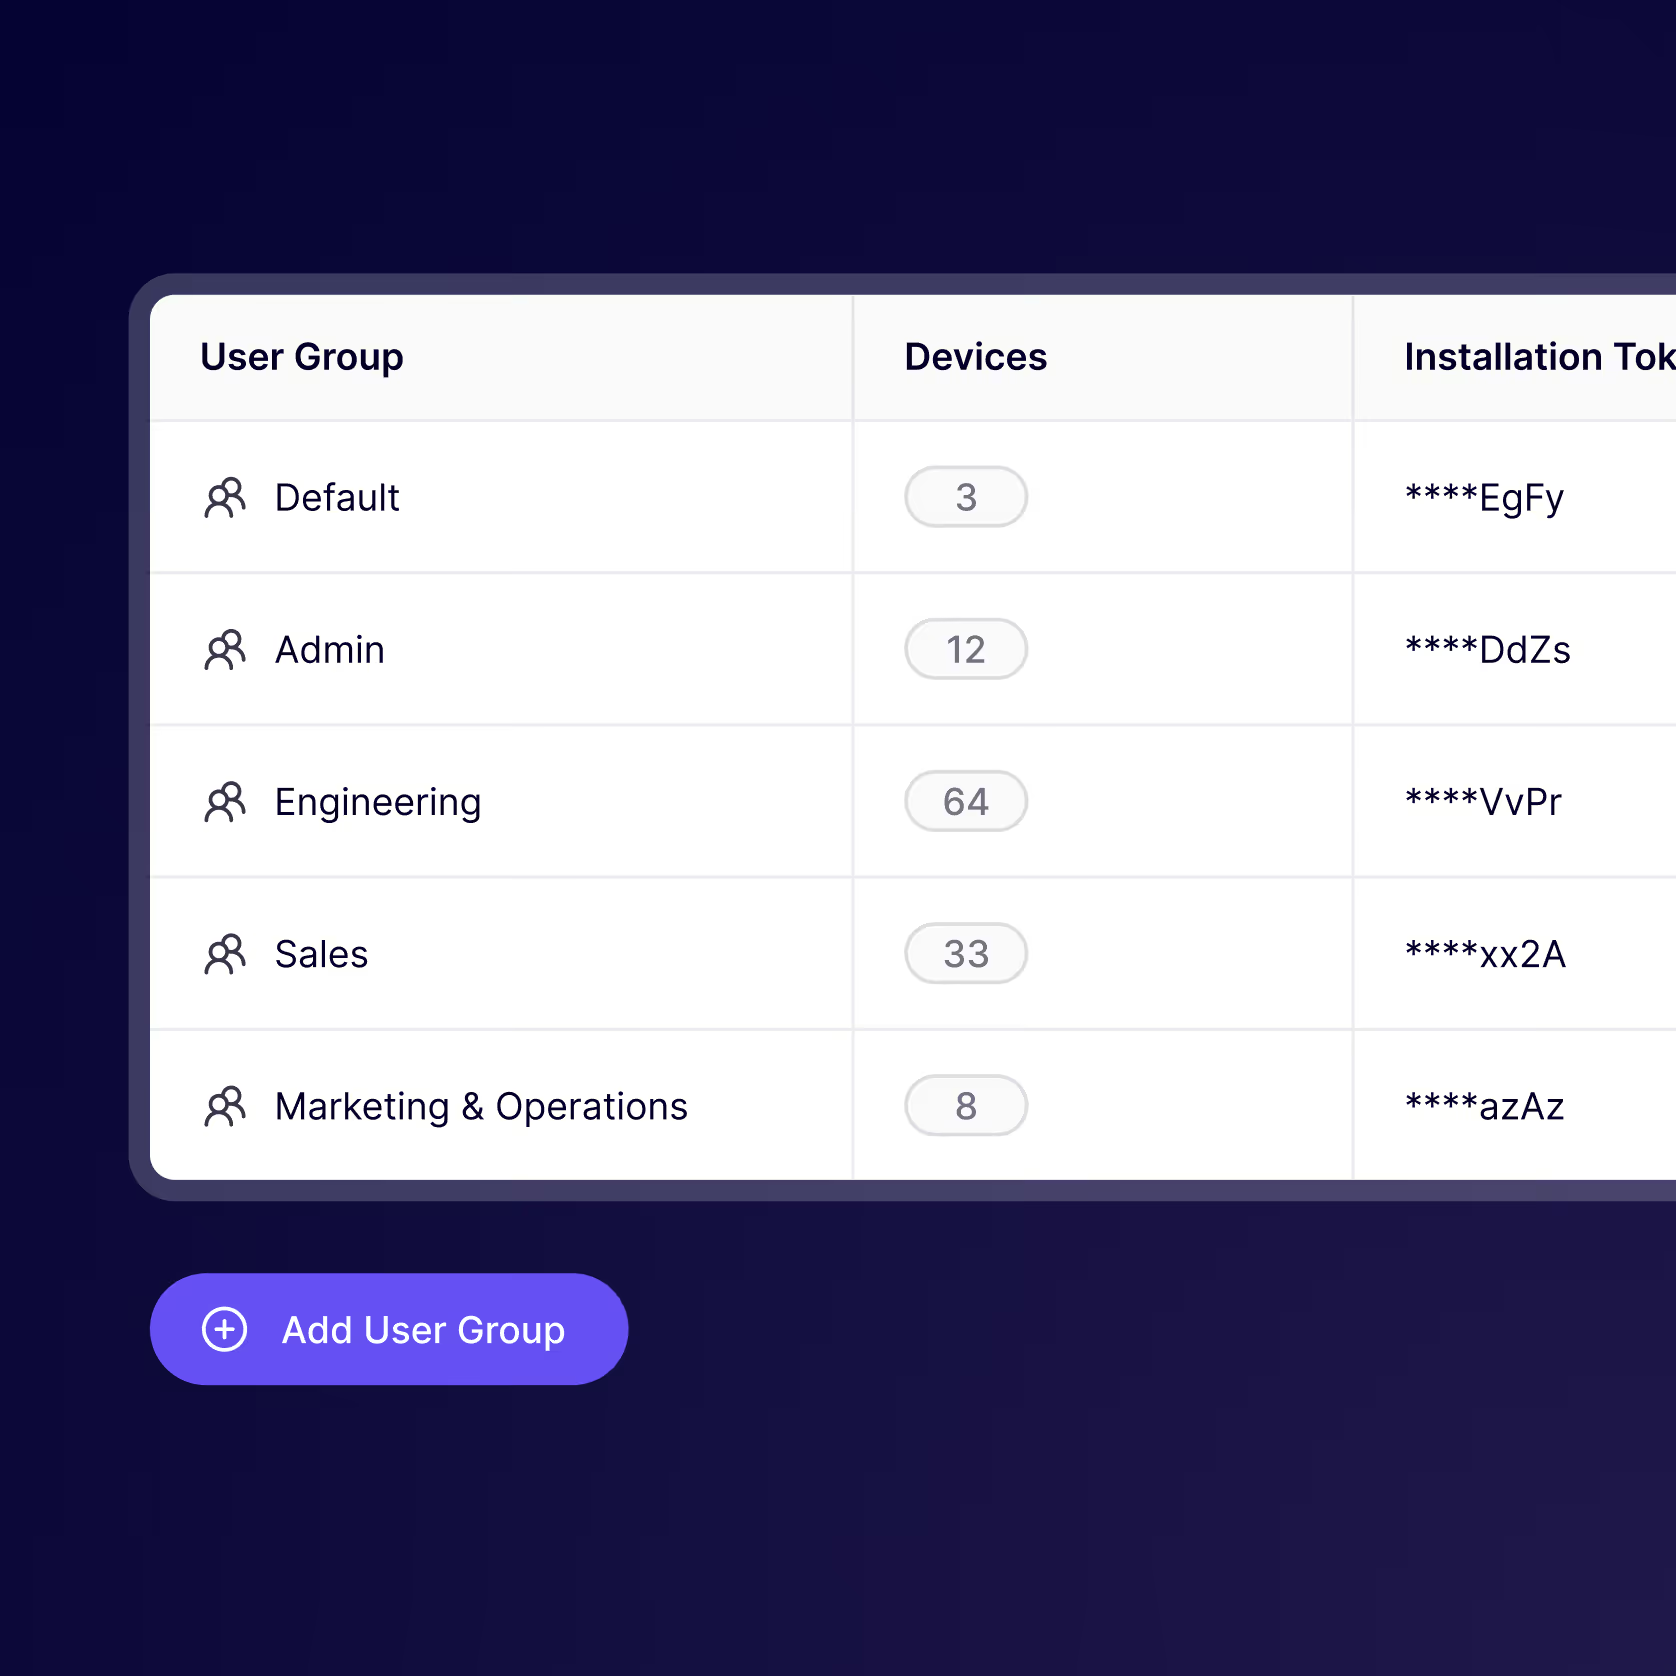
Politiques basées sur les groupes

Définissez des politiques différentes pour différentes équipes. Les développeurs bénéficient de flexibilité, les équipes de sécurité obtiennent le contrôle.

Flux de travail de demande et d'approbation

Acheminez les demandes d'équipe, définissez les exceptions et acceptez les nouvelles installations en un clic

Actions groupées

Bloquez, désinstallez ou ajustez les politiques sur tous les appareils en un clic. Inutile de gérer chaque appareil individuellement.

CONFIGURATION

Soyez opérationnel en quelques minutes
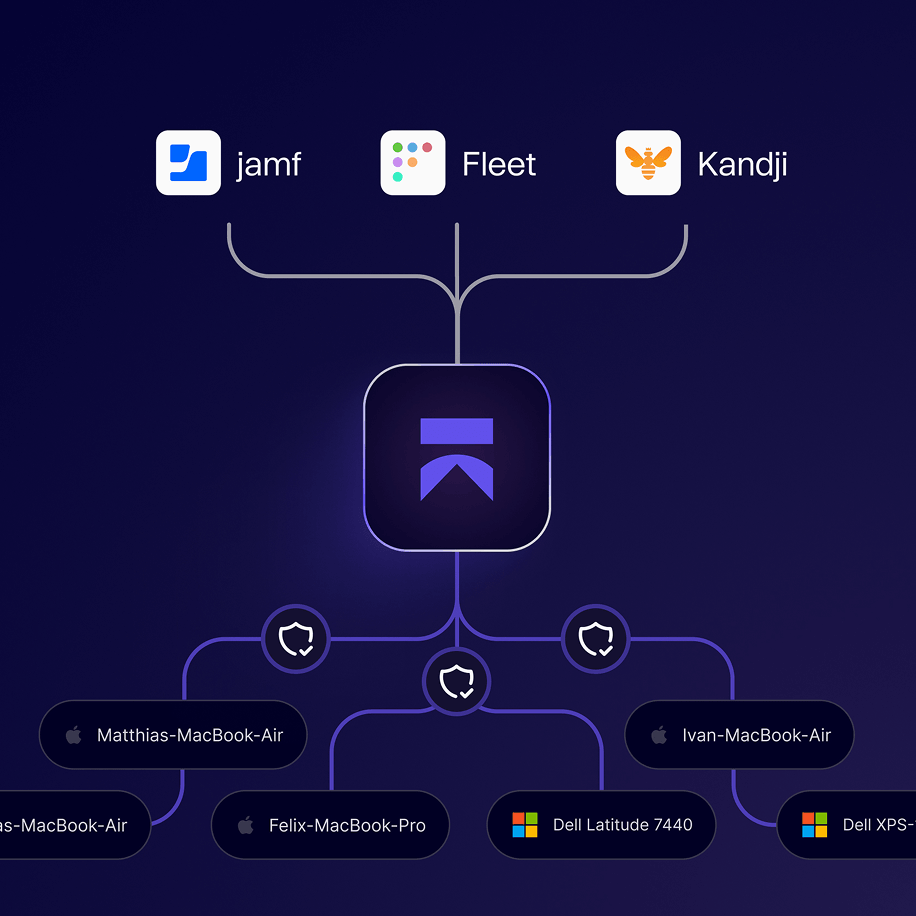
Étape 1

Déploiement sur les postes de travail

Déployez via les MDM comme Jamf, Fleet ou Iru. Aucune nouvelle infrastructure. Gérez les permissions globales et au niveau de l'équipe dans la plateforme Aikido.

Étape 2

Configurez les équipes et les écosystèmes

Choisissez les registres et les marketplaces à surveiller. Définissez l'âge minimum des packages, les listes blanches, les listes noires et les workflows d'approbation. Appliquez des règles différentes à différentes équipes.

Étape 3

Surveiller les appareils et prendre des mesures.

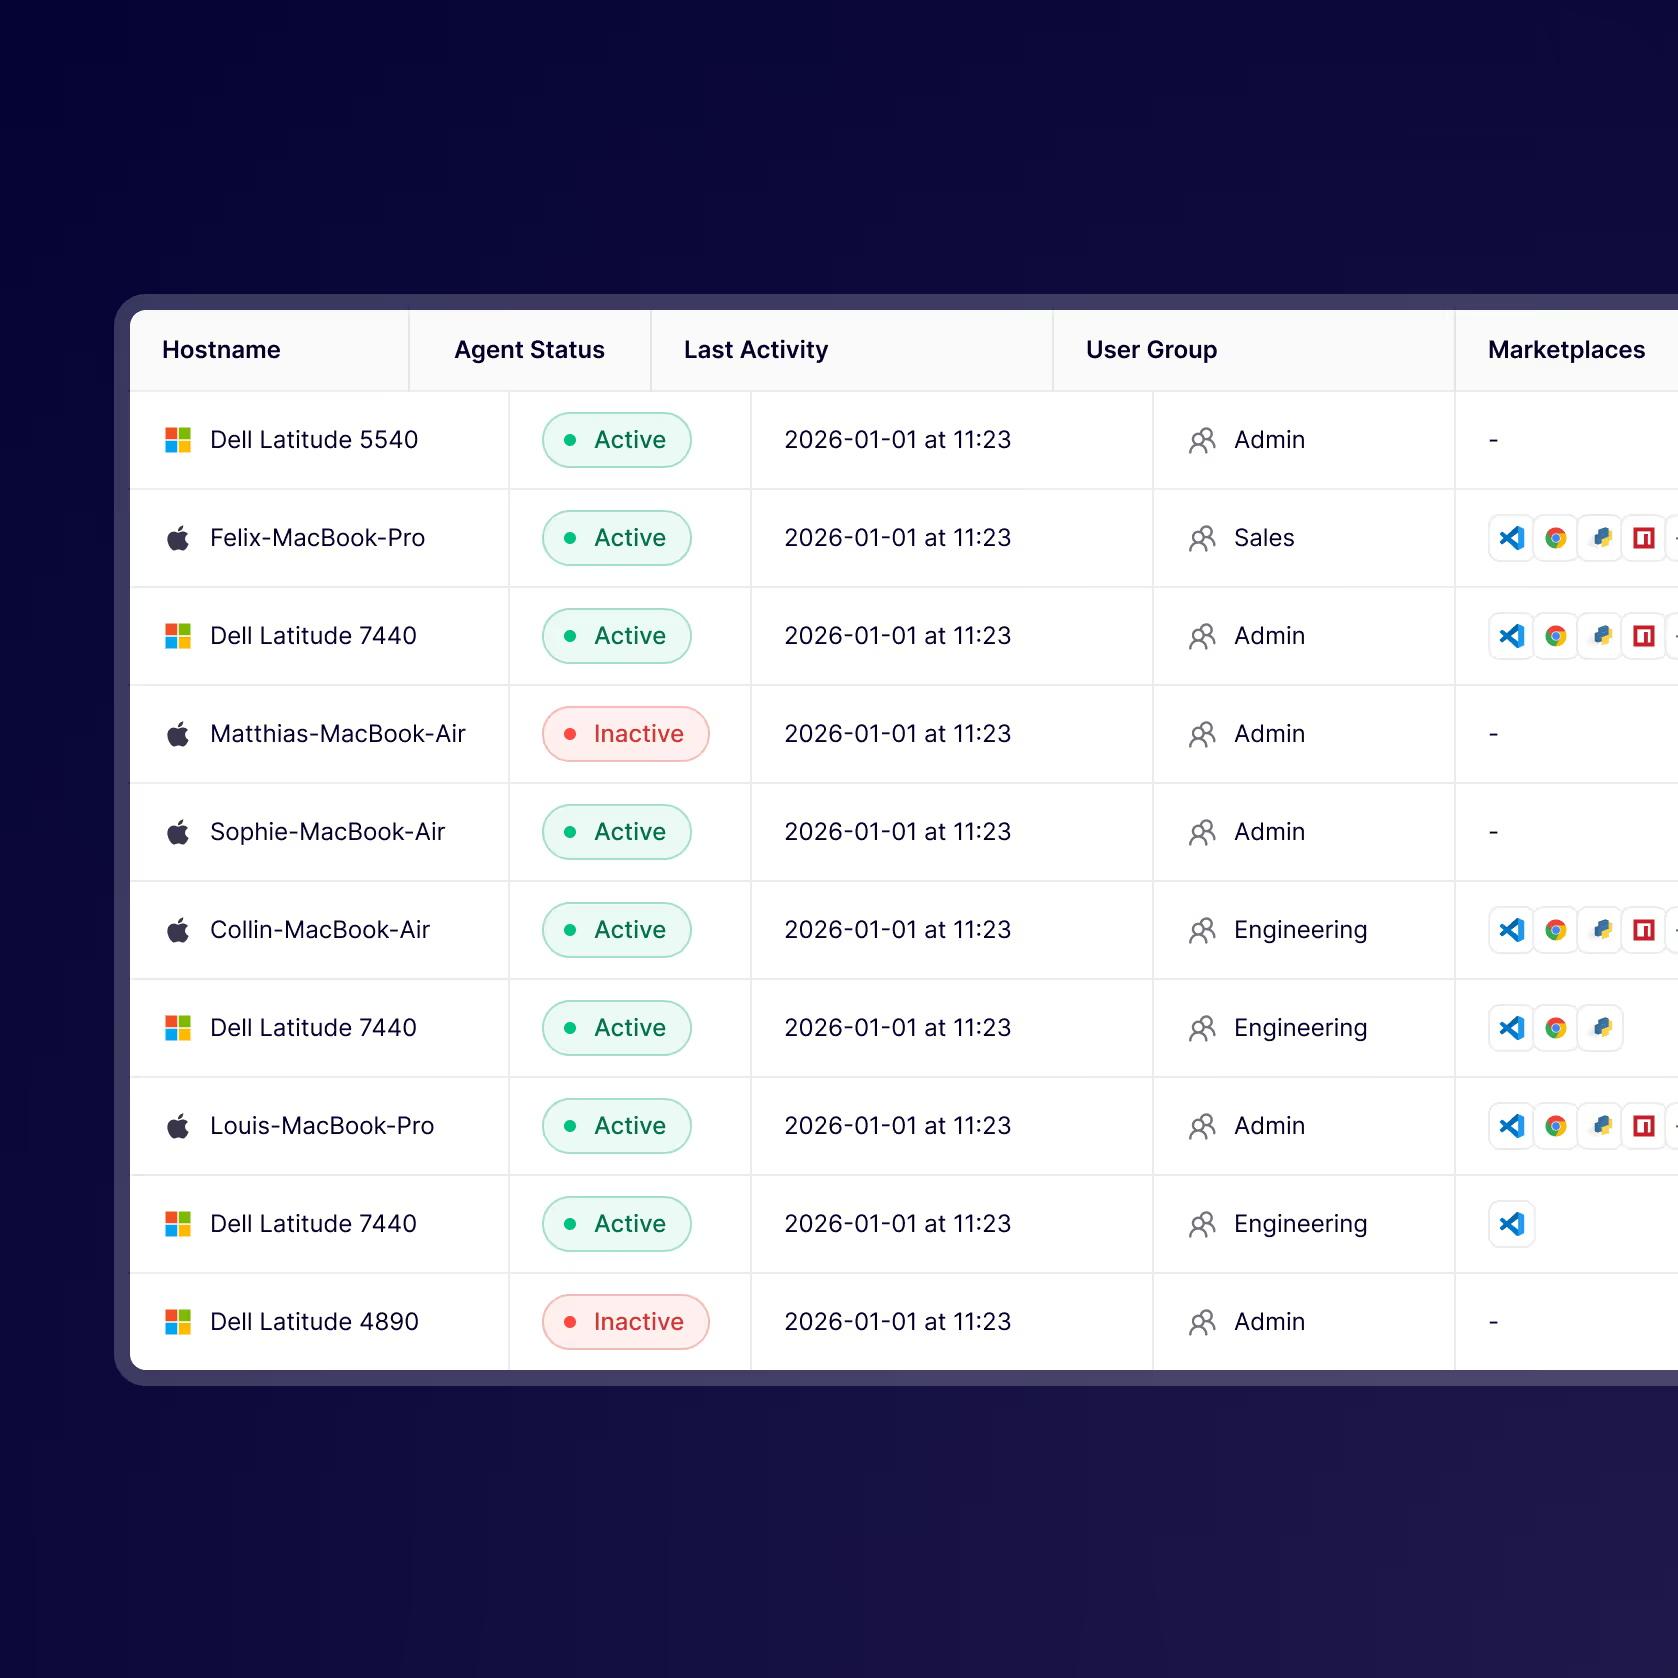
Visualisez chaque package, extension et installation sur l'ensemble des appareils de l'équipe. Gérez les requêtes et inspectez l'activité depuis un seul endroit.

AIKIDO INTEL

Propulsé par notre moteur de renseignement sur les menaces.

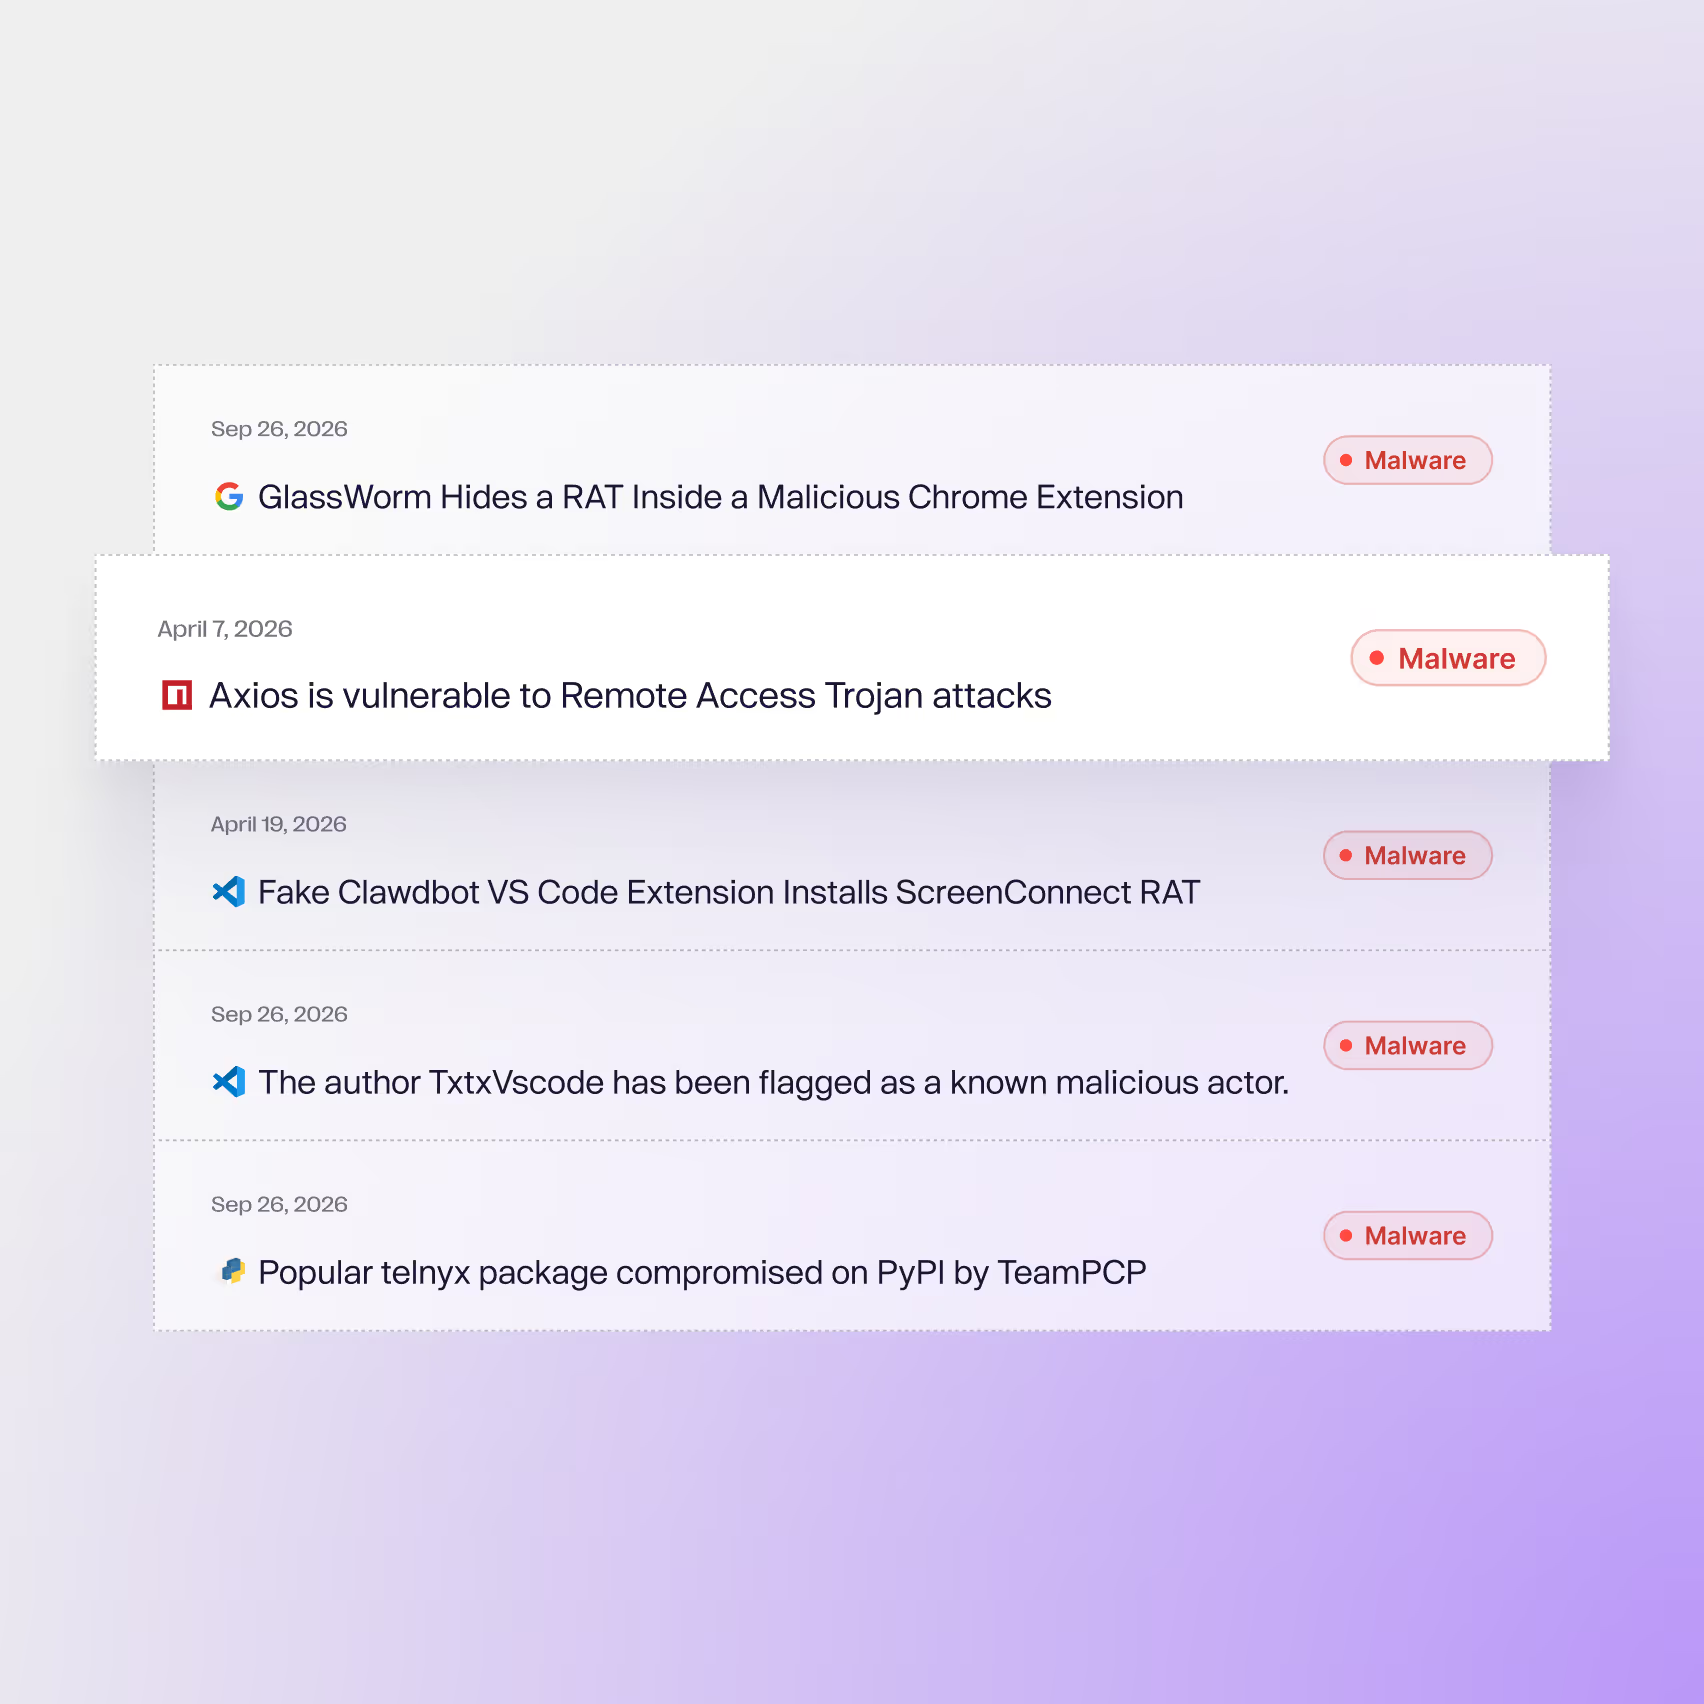
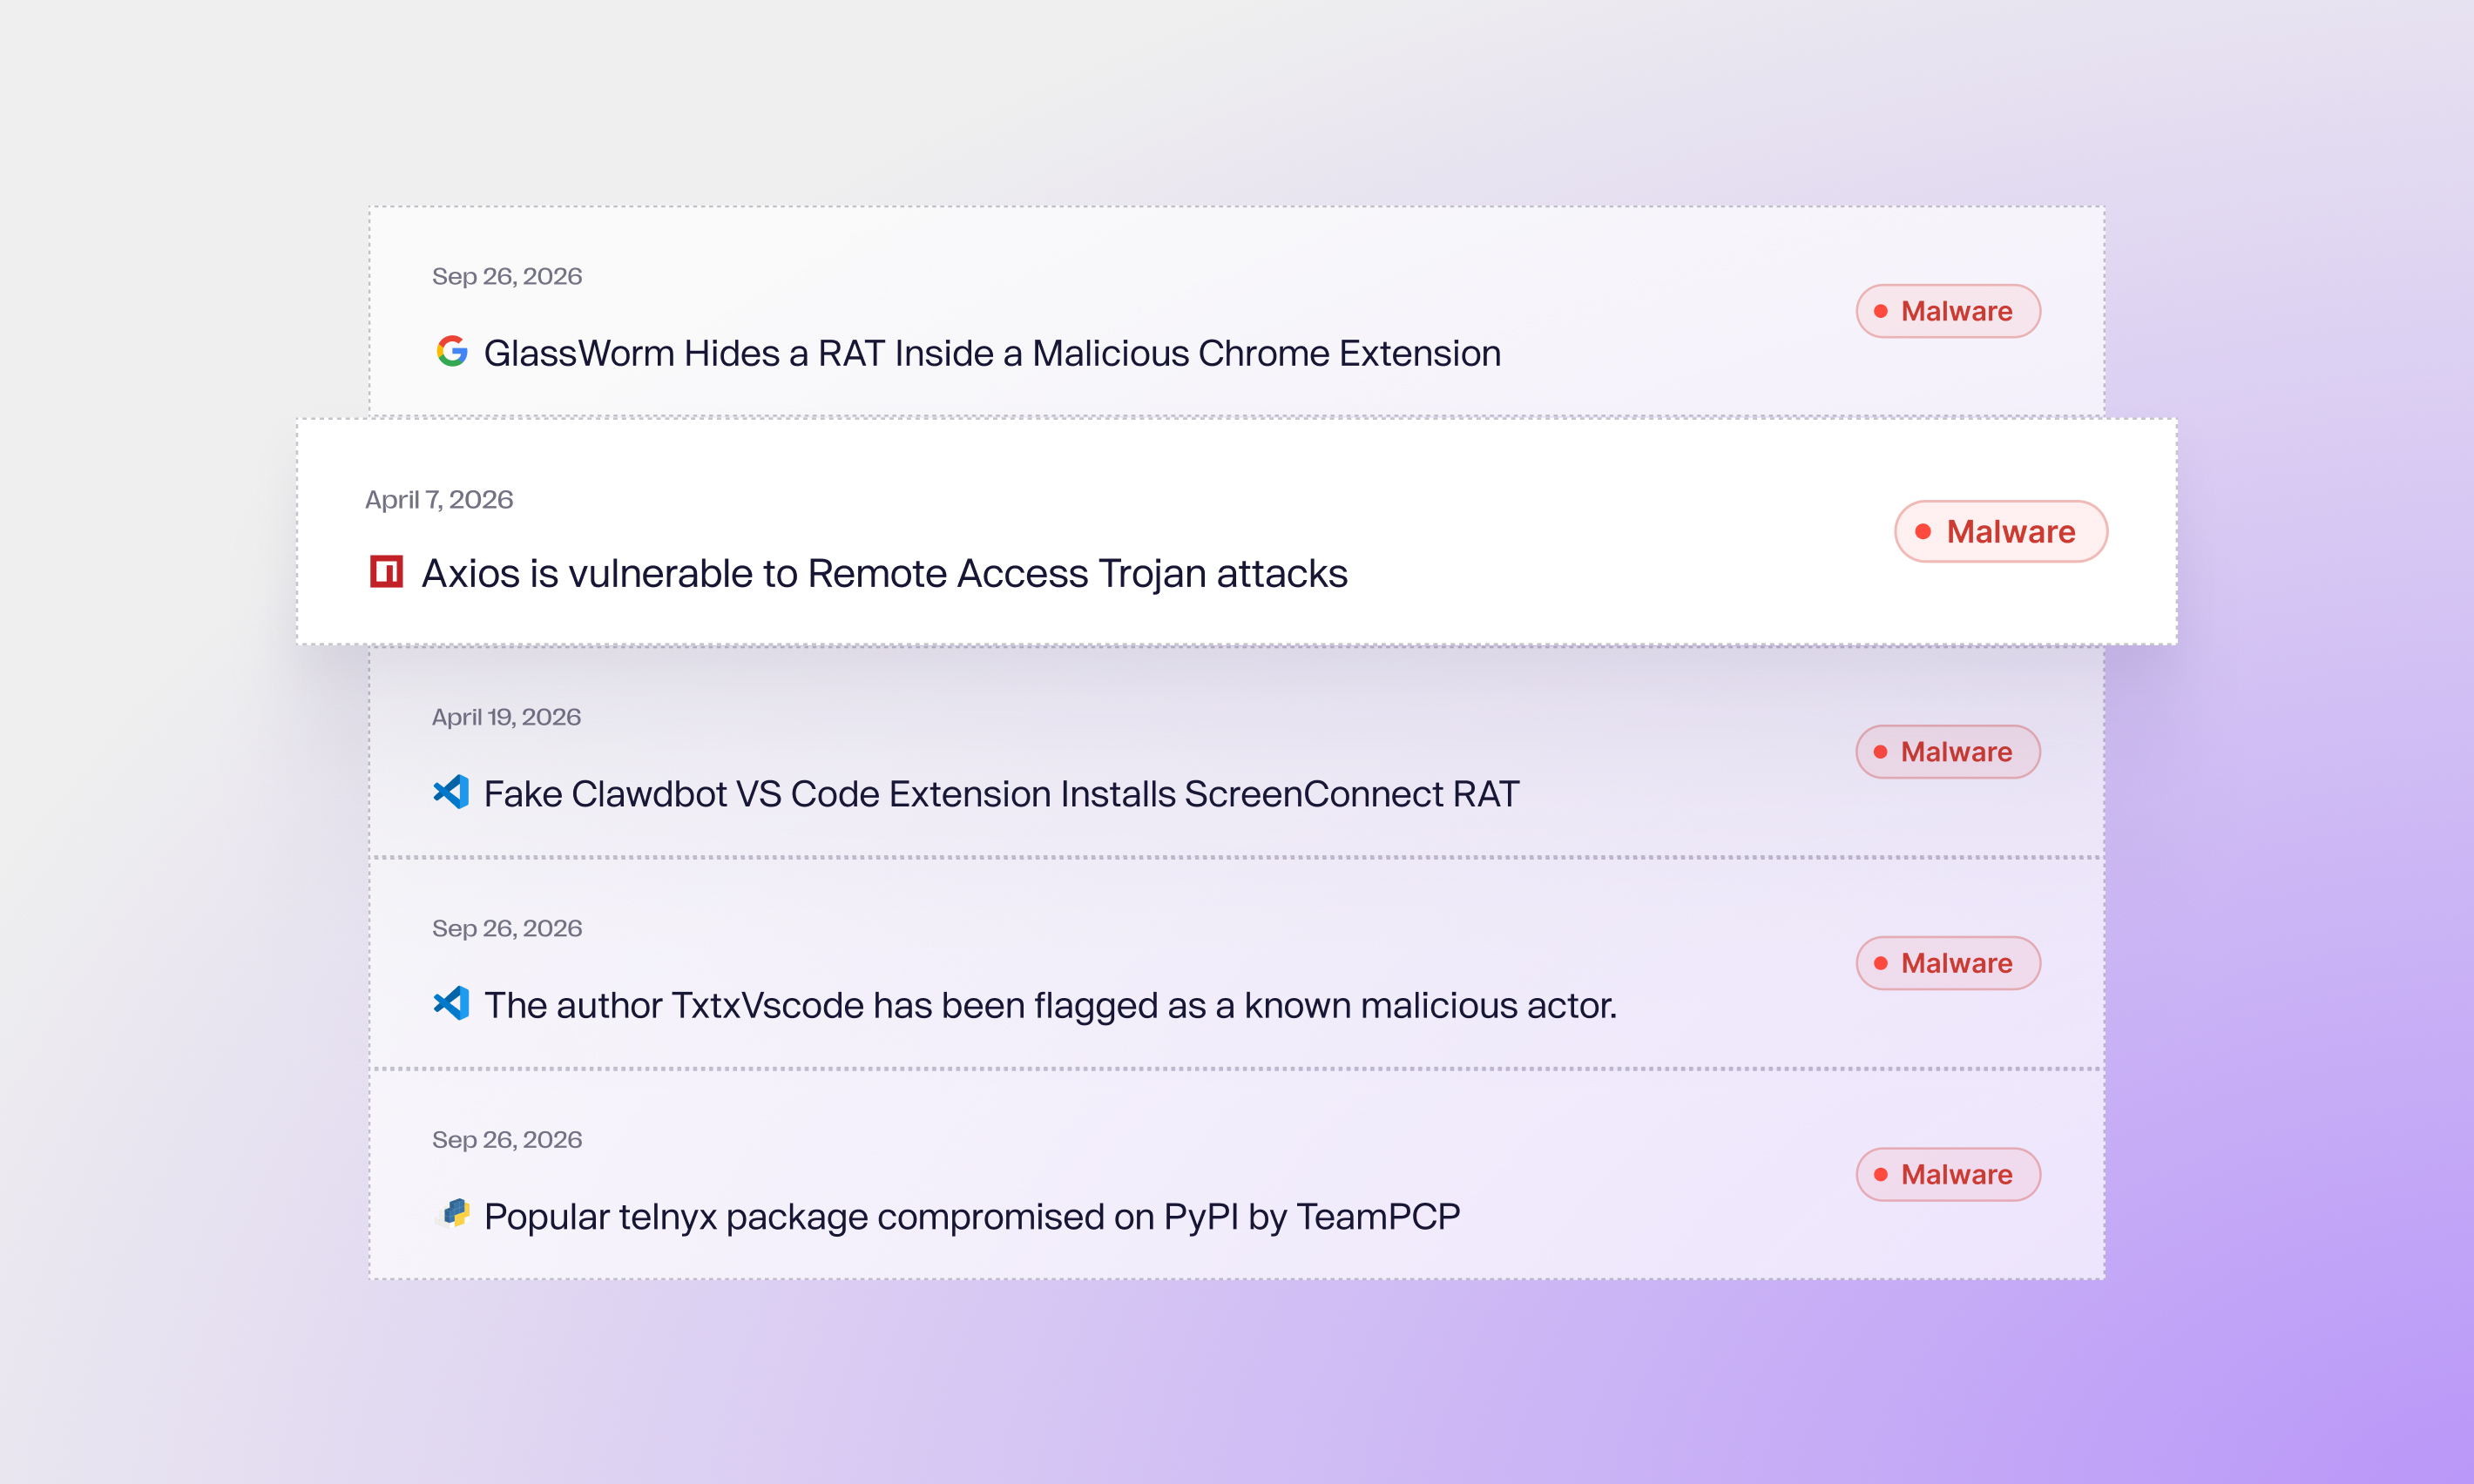
Aikido Intel surveille l'internet ouvert, détectant les malwares dans les écosystèmes open source en quelques minutes.
‍
Soutenu par une équipe dédiée de chercheurs en sécurité et d'ingénieurs en IA.
Consulter notre flux de renseignement

Protégez chaque installation. Développez sans crainte.

Les appareils des développeurs sont des cibles privilégiées, sécurisez les vôtres.

FAQ

Questions fréquentes

Comment les paquets malveillants sont-ils détectés ?

Chaque package publié sur npm, PyPI et d'autres registres est automatiquement scanné par Aikido Intel à l'aide d'une combinaison d'analyse statique, de règles comportementales et d'IA. Les packages suspects sont signalés et examinés par l'équipe de recherche interne d'Aikido. Les menaces confirmées sont transmises en temps réel à chaque poste de travail connecté. Pour une vue en direct de ce que nous détectons, visitez le flux Aikido Intel.

Comment la protection des appareils Aikido se compare-t-elle à l'utilisation d'un registre privé (par exemple, NuGet) ?

La protection des appareils Aikido offre une protection étendue sur de nombreux écosystèmes, tandis qu'un registre privé est préférable lorsque vous avez besoin d'un contrôle strict au sein d'un écosystème spécifique.

Comment fonctionne techniquement la protection des appareils Aikido ?

Il intercepte le trafic HTTP au niveau du noyau, y compris le trafic chiffré TLS en ajoutant une CA locale, et il est conçu pour fonctionner en chaîne avec d'autres solutions d'inspection du trafic.
‍

Plus d'informations détaillées : https://help.aikido.dev/aikido-device-protection/miscellaneous-aikido-endpoint/how-does-endpoint-protection-work

Comment Aikido interagit-il avec notre EDR existant ?

La Protection des appareils opère au niveau des packages, des extensions et de la couche d'IA. Elle complète l'EDR plutôt que de le remplacer. L'EDR détecte les menaces une fois qu'elles sont en cours d'exécution. Aikido les empêche de s'exécuter dès le départ.

En quoi cela est-il différent de bloquer les outils d'IA au niveau du réseau ?

Les blocs réseau sont grossiers et faciles à contourner. Un développeur sur un hotspot personnel peut les contourner entièrement. Aikido fonctionne au niveau du poste de travail, par développeur, par outil. Vous obtenez un contrôle granulaire et une véritable piste d'audit.

Qu'est-ce que l'âge minimum des paquets et pourquoi est-ce important ?

L'âge minimum des paquets retient les installations de paquets récemment publiés. La valeur par défaut est de 48 heures. Cela arrête une attaque de la chaîne d’approvisionnement courante. Un attaquant publie du code malveillant sur npm ou PyPI et tente d'inciter les développeurs à l'installer avant que la communauté ne puisse le signaler.

Quels écosystèmes sont couverts ?

Nous ajoutons constamment une nouvelle couverture d'écosystème. Vous pouvez trouver la couverture actuelle dans l'application ou dans la documentation.

Que se passe-t-il si les développeurs utilisent des comptes personnels ou des outils d'IA grand public ?

Aikido observe le trafic au niveau du poste de travail, quel que soit le compte utilisé par un développeur. Si un outil effectue des appels sortants vers un service d'IA, Aikido le voit. Ceci est vrai qu'il s'agisse d'une licence d'entreprise ou d'un compte personnel.

La protection des appareils d'Aikido prend-elle en charge Windows et Linux ?

La protection des appareils est disponible sous macOS, Windows et Linux. La liste des systèmes d’exploitation Linux pris en charge figure dans la documentation d’aide. La protection des appareils peut également fonctionner au sein de distributions WSL2 et de conteneurs Docker sur les appareils protégés. Une fois activée, l’agent de l’appareil installe automatiquement la protection dans chaque distribution ou conteneur en cours d’exécution, de sorte que les installations de paquets qui y sont effectuées sont inspectées exactement comme sur l’hôte.

Quelle est la différence entre la protection des appareils et un scanner de virus comme Nortons ?

Les scanners de virus traditionnels tels que Norton, McAfee et Crowdstrike Falcon inspectent principalement les binaires compilés à la recherche de signatures de malwares connues, tandis que la Protection des appareils se concentre sur la surface d'attaque moderne, non binaire, y compris les packages JavaScript, les extensions d'IDE, les plugins de navigateur et les marketplaces de compétences IA. Ces artefacts en texte clair et interprétés peuvent échapper aux scanners traditionnels, tout en s'exécutant avec un accès complet à l'environnement de développement et, par extension, à la chaîne d'approvisionnement logicielle.