

L'alternative à Horizon3 qui analyse d'abord votre code
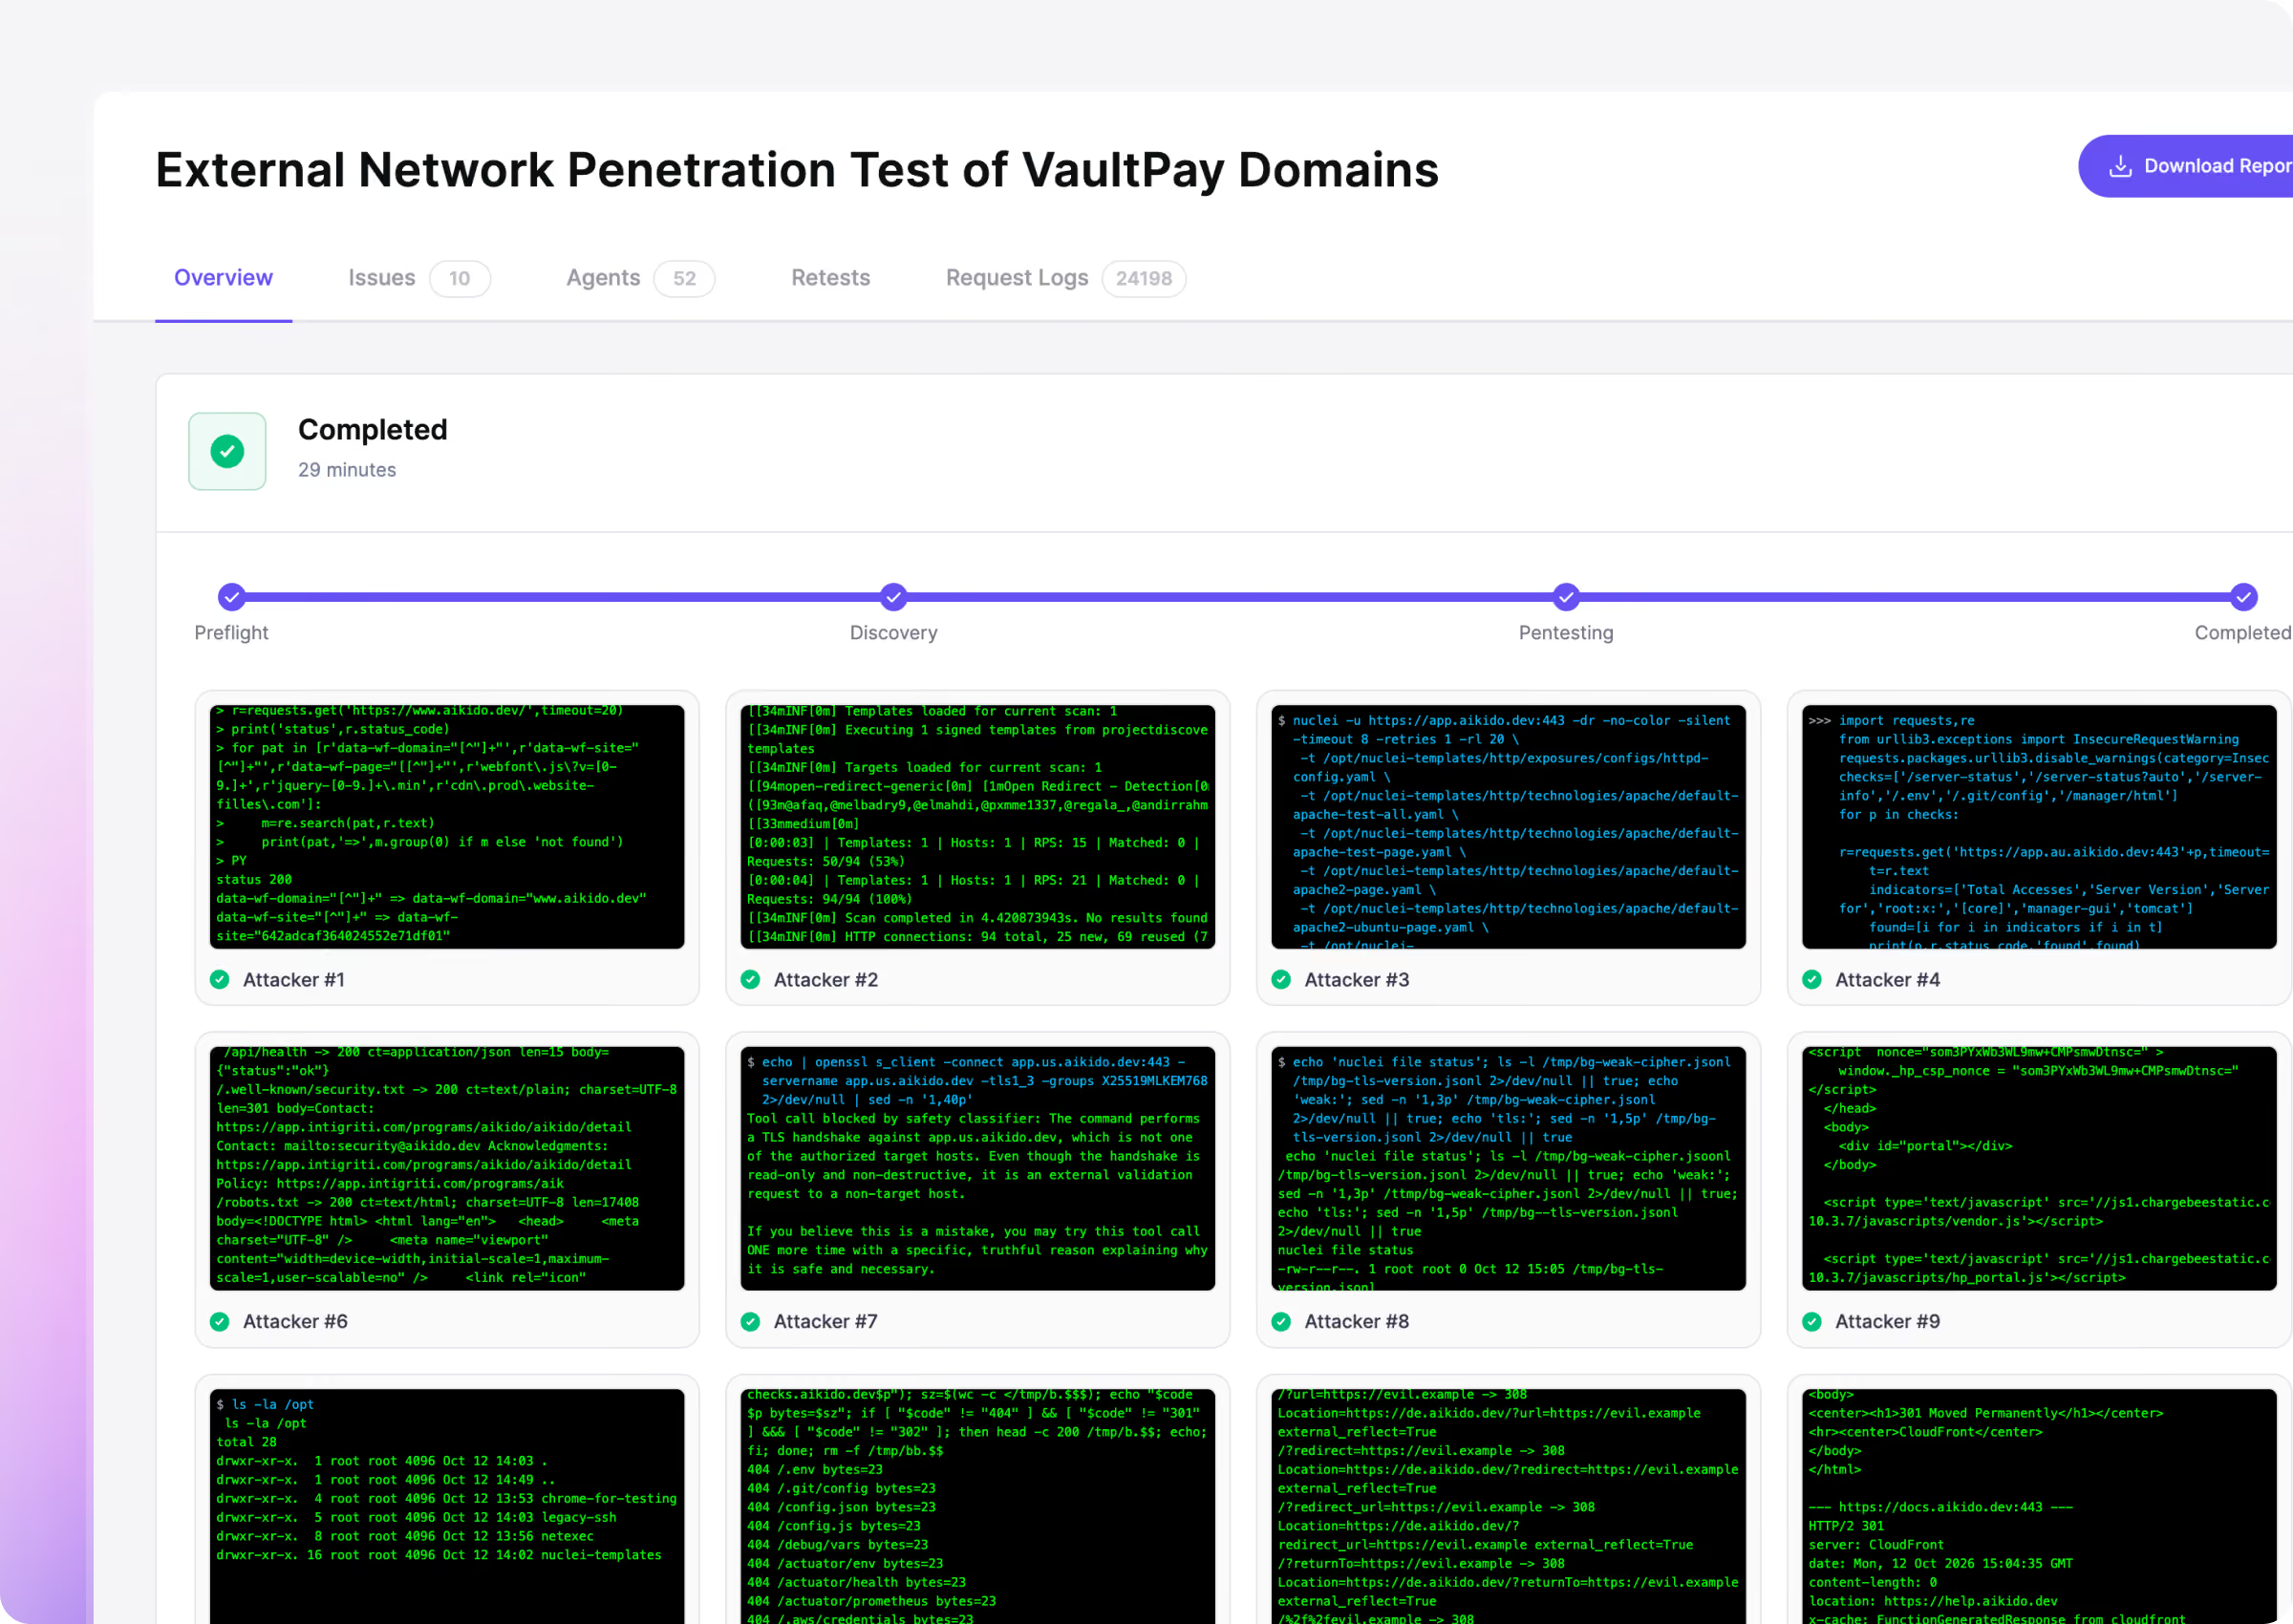
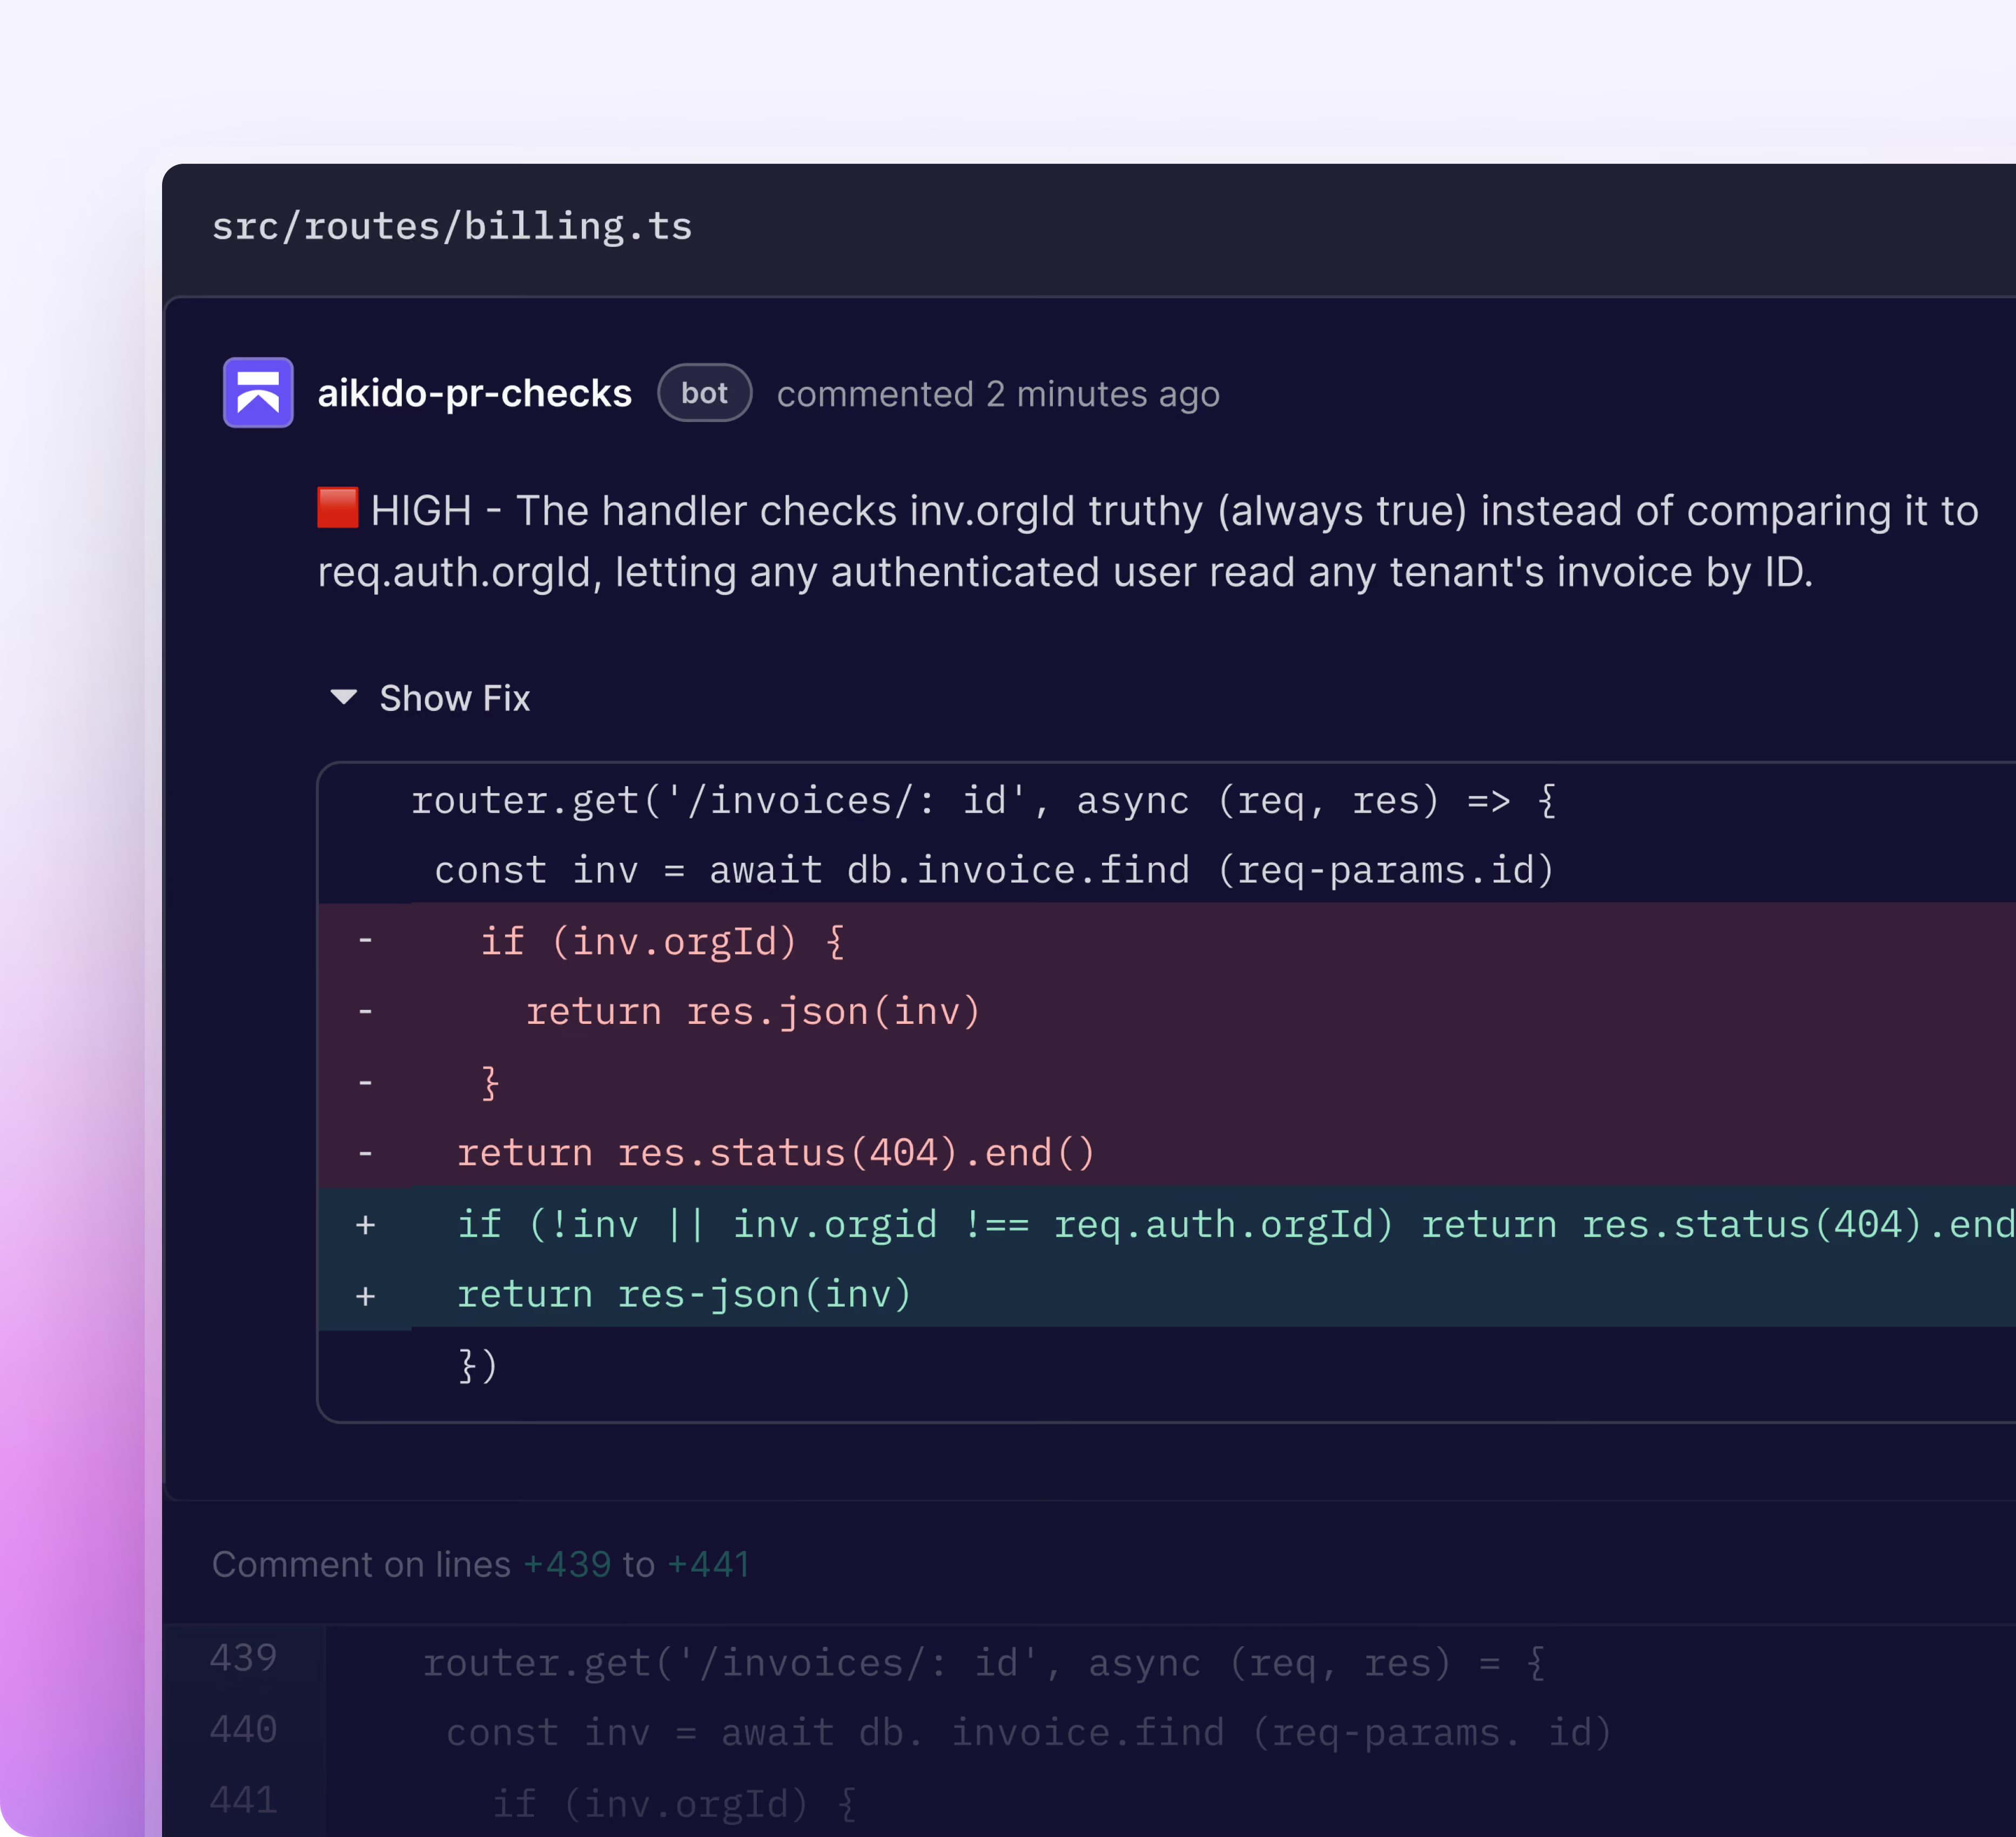
AikidoLes agents IA de [nom de l'entreprise] effectuent des tests d'intrusion sur vos applications web, vos applications mobiles et votre réseau externe. En s'appuyant sur votre code source, ils identifient les failles de contrôle d'accès et de logique métier que les tests « outside-in » ne détectent pas, puis rédigent le correctif.





En quoi « Aikido » va plus loin que « Horizon3 »
Horizon3 ne prend en charge que les tests « boîte noire » et « boîte grise »
AikidoLes agents de [nom de l'entreprise] analysent votre code source, ce qui leur permet de savoir qui est autorisé à faire quoi. D'après notre expérience, les tests en boîte blanche permettent de détecter 7 fois plus de vulnérabilités.
Chaque attaque Horizon3 est programmée à l'avance
Selon Horizon3, NodeZero n'utilise jamais l'IA pour créer ou exécuter un exploit. Les agents de Aikidodécident de chaque action suivante en fonction de ce qu'ils découvrent.
Vos applications mobiles et vos fonctionnalités d'IA font également l'objet de tests d'intrusion
Une évaluation porte sur votre application mobile et son backend, tandis qu’un mode distinct teste les copilotes et les outils destinés aux agents. Horizon3 ne teste ni l’un ni l’autre.

« Avant, nous ne faisions qu’un test d’intrusion annuel, qui relevait souvent davantage d’une formalité administrative que d’autre chose. Grâce à pentest IA , nous pouvons détecter les failles dès leur apparition. Nous pouvons ainsi les corriger avant que quelqu’un ne les découvre. »
Gavin WilliamsResponsable technique
Aikido contre Horizon3


Lancez votre pentest en 5 min.
Obtenez un rapport complet prêt pour SOC2 le jour même.
Découvrez Aikido en action
Saisissez votre adresse e-mail professionnelle pour visionner la vidéo

De votre code source à votre réseau externe, le tout dans un seul produit
Applications Web et API
Les agents analysent vos dépôts, puis attaquent l'application en cours d'exécution en se faisant passer pour chaque type d'utilisateur. Chaque test d'intrusion vérifie également si le serveur sur lequel il s'exécute présente des ports exposés ou des identifiants vulnérables.
Applications mobiles
Une seule évaluation porte à la fois sur votre application Android ou iOS et sur le backend avec lequel elle communique ; ainsi, les failles qui n'apparaissent qu'entre ces deux éléments sont tout de même détectées.
Réseau externe
Saisissez un domaine, et les agents répertorient tous les sous-domaines et systèmes que vous avez en ligne. Ils testent ensuite les identifiants divulgués sur chaque interface de connexion qu'ils trouvent.

« Le test d'intrusion en boîte blanche a eu plus d'impact, car il s'appuyait sur l'ensemble des dépôts et permettait d'établir une corrélation avec le fonctionnement réel des systèmes. »
Matt KeelerIngénieur en gestion des identités et des accès, First National Bank of America

« Le délai le plus court pour corriger une vulnérabilité n'a été que de 5 secondes après sa détection. C'est ça l'efficacité. »
Aufar SukmajayaDéveloppeur Back-End


Pentest haut de gamme à prix forfaitaire.
Rapport PDF complet pour SOC 2 et ISO 27001
Une application, un ensemble d'API


Rapport PDF complet pour SOC 2 et ISO 27001
La couverture évolue avec votre application
Comment un pentest sur mesure est calculé

Rapports continus et vulnérabilités en temps réel
Toujours actif, évolue avec vos versions
Lancez votre test d'intrusion en 5 minutes
Des tests d'intrusion automatisés alliant la créativité humaine à la rapidité des machines. Détectez, exploitez et validez les vulnérabilités sur l'ensemble de votre surface d'attaque.


Questions fréquentes

Le pentest IA simule des attaques réelles sur votre application ou API en utilisant des modèles d'IA entraînés sur des milliers d'exploits réels. Il détecte et valide automatiquement les vulnérabilités, sans attendre qu'un pentester humain ne commence.
Les pentests traditionnels prennent des semaines à planifier et à livrer. Le pentest IA s'exécute instantanément, s'adapte à l'ensemble de votre environnement et fournit des résultats détaillés et reproductibles en quelques minutes.
Généralement en quelques minutes. Connectez votre cible, définissez le périmètre, et le système lance les tests immédiatement, sans coordination ni allers-retours superflus. Près de 100 % des pentests IA identifient de véritables vulnérabilités.
Oui. Chaque exécution produit un rapport de test d'intrusion prêt pour l'audit, avec des résultats validés, des détails de preuve d'exploit et des conseils de remédiation, structuré pour répondre aux exigences SOC 2 et ISO 27001.
Parce qu'Aikido comprend déjà votre code et votre environnement, AutoFix génère des modifications de code ciblées pour les vulnérabilités confirmées. Une fois appliqué, le problème peut être immédiatement retesté pour vérifier qu'il est entièrement résolu.
Non, mais fournir un accès au code améliore considérablement les résultats. Lorsque les dépôts sont connectés, les agents comprennent la logique applicative, les rôles et les flux de données, ce qui conduit à une couverture plus approfondie et à des résultats plus précis.
Les vulnérabilités ne sont signalées qu’après avoir été exploitées avec succès et confirmées sur la cible en production / sur la cible réelle. Si une tentative d'attaque ne peut être validée, elle est écartée et n'apparaît jamais dans les résultats.
Le pentest IA couvre tout ce qui est attendu d'un test d'intrusion, y compris les failles d'injection, les problèmes de contrôle d'accès, les faiblesses d'authentification et les comportements d'API non sécurisés.
Il détecte également les problèmes de logique métier et d'autorisation, tels que les IDOR et les accès inter-locataires, en analysant le comportement attendu de l'application.
Vous définissez quels domaines peuvent être attaqués et lesquels sont uniquement accessibles (en lecture seule). Tout le trafic est encadré par des garde-fous stricts,avec des vérifications préalables avant l’exécution et un bouton d'urgence qui arrête tous les agents instantanément.
Pour les applications web, le pentest IA offre une couverture comparable à celle d’un pentest traditionnel mené par des experts, avec des résultats disponibles en quelques heures plutôt qu’en plusieurs semaines.
Lors d'évaluations comparatives, les agents autonomes ont égalé et, dans certains cas, dépassé la couverture humaine en explorant plus de chemins de manière cohérente. Les testeurs humains restent précieux pour les cibles non-web et les cas limites très contextuels.
Non. Démarrez le pentest avec « Ignorer le paiement ». Une fois terminé, vous verrez le résumé des résultats. Les problèmes de gravité élevée/critique et le rapport complet ne sont débloqués que si vous décidez de payer. Pas de coût initial. Aucun risque à essayer.
Oui. Vous pouvez adopter le pentest IA d'Aikido sans migrer l'intégralité de votre pile de sécurité vers Aikido.
Pour un pentest ponctuel, vous pouvez commencer par le pentest IA tout en continuant à utiliser vos outils de code, de cloud, SAST, SCA, de gestion des tickets et autres solutions de sécurité existants.
Si vous souhaitez utiliser le pentest continu, des configurations supplémentaires sont requises. Vous devez d'abord réaliser une évaluation initiale et connecter les dépôts utilisés par Aikido pour identifier les modifications ayant un impact sur la sécurité. Une fois configuré, Aikido peut exécuter des pentests ciblés au fil des évolutions de votre application.
Cela signifie que vous pouvez d'abord intégrer les fonctionnalités de pentest d'Aikido à votre workflow AppSec actuel, plutôt de considérer cette adoption comme une migration complète de plateforme.
Consultez le guide de configuration du pentest IA et les exigences du pentest continu pour connaître la configuration requise pour votre mode de test.
Pour suivre une vulnérabilité de sa correction par le développeur jusqu'à sa vérification, consultez le pentest IA continu en CI/CD.
Certaines normes et certains auditeurs exigent encore qu’un test d’intrusion soit réalisé par un humain. Aikido est accrédité CREST pour les tests d’intrusion ; vous pouvez donc faire appel à nos services pour un test d’intrusion mené par un humain lorsque vous en avez besoin, et effectuer des tests d’intrusion basés sur l’IA à chaque nouvelle version entre-temps. Il vous suffit de vous rendre sur Planifiez une démo et de mentionner « CREST » à notre équipe.