

Les Tests de sécurité des applications statiques (SAST) sont l'une des défenses fondamentales contre la livraison de code vulnérable, mais les outils varient dans ce qu'ils détectent réellement. L'IA a aggravé le problème en augmentant radicalement la vitesse de livraison du code.
Selon le rapport 2026 State of AI in Security & Development d'Aikido, près de 70 % des organisations déclarent avoir découvert des failles liées au code généré par l'IA, et 1 organisation sur 5 a signalé des incidents graves liés au code IA. Le rapport a également révélé que les ingénieurs passent 6,1 heures par semaine à trier les résultats de sécurité, 72 % de ce temps étant gaspillé en faux positifs. L'examen humain peine à suivre le rythme de la production de code, ce qui rend la qualité de vos outils SAST encore plus importante.
{{cta}}
Les outils ci-dessous analysent tous le code source à la recherche de vulnérabilités, mais ils diffèrent considérablement par leur stratégie de détection, leurs niveaux de bruit, la manière dont la remédiation parvient réellement aux développeurs, et leur capacité à évoluer avec votre base de code et votre équipe. Nous couvrons :
- Aikido Security
- Checkmarx
- Snyk Code
- SonarQube
- GitHub Advanced Security
- Semgrep
TL;DR
Aikido Security est l'option la plus robuste de la liste car elle associe un moteur déterministe de qualité entreprise à l'IA pour le triage, la priorisation et la correction automatique. Vous bénéficiez de la rapidité et de la prévisibilité de la détection basée sur des règles sans la fatigue d'alertes qui l'accompagne habituellement. Le moteur SAST d'Aikido réduit les faux positifs jusqu'à 95 % grâce à la réduction du bruit alimentée par l'IA et à l'analyse d’accessibilité, et les clients signalent constamment une réduction du bruit de plus de 90 % en production.
Les plateformes héritées comme Checkmarx analysent lentement les grandes bases de code, sont prohibitifs et ont été conçues pour un flux de travail axé sur l'équipe de sécurité qui précède les outils de développement modernes. Les outils axés sur les développeurs comme Snyk Code et Semgrep sont plus rapides et plus faciles à adopter, mais présentent un bruit élevé et atteignent des limites en matière de gouvernance d'entreprise, de couverture linguistique ou de tarification par produit qui s'accumule rapidement à grande échelle. Et SonarQube fonctionne pour la qualité du code, mais traite la sécurité comme un cas d'utilisation secondaire.
Qu'est-ce que le SAST ?
Le SAST analyse le code source avant son exécution, vérifiant les problèmes de syntaxe, de structure et de logique du code afin de détecter les vulnérabilités de sécurité potentielles. C'est un moteur déterministe qui correspond aux modèles de vulnérabilités connus, les classiques de l'OWASP, ce qui le rend suffisamment rapide et économique pour être exécuté à chaque commit. La détection est prévisible et reproductible, ce qui est exactement ce que l'on recherche en CI. L'inconvénient est qu'il ne détecte que ce que ses règles couvrent, et la sortie brute des règles a tendance à être bruyante.
La plupart des outils en 2026 ajoutent de l'IA pour des tâches comme le triage et la priorisation, afin que les véritables découvertes émergent du bruit, l'extension de la couverture aux langages que les règles ne supportent pas, et l'autocorrection, de sorte qu'une découverte arrive avec un correctif suggéré. L'IA ne modifie pas la méthode de détection, mais elle rend la sortie utilisable à grande échelle. Ceci est parfois appelé SAST par IA, mais cela est confondu avec le SAST par IA entièrement agentique. Vous pouvez en apprendre davantage sur ces termes ici.
Aikido propose un SAST entièrement agentique, parfois appelé analyse de code par IA, mais cela dépasse le cadre de cette comparaison.
Comment choisir un outil SAST
Triage et priorisation
La sortie brute d'un outil SAST est une liste de problèmes potentiels. Ce que vous voulez réellement, c'est une file d'attente classée des éléments à corriger. Recherchez une notation de gravité qui tient compte de l'accessibilité plutôt que des seuls CWE et CVSS, et une déduplication entre les branches afin que le même problème ne réapparaisse pas lors de merges distincts.
Conseils de correction
Une découverte sans correctif ajoute du travail aux files d'attente de vos ingénieurs déjà occupés. Les outils les plus performants créent une PR avec un correctif que vous pouvez valider et appliquer en un seul clic. Le numéro de ligne plus la référence CWE est le minimum requis. Testez la qualité de l'autocorrection sur votre propre dépôt avant de faire confiance à l'argument marketing, car la qualité des correctifs varie selon les fournisseurs et les langages au sein d'un même fournisseur.
Précision et bruit
Les faux positifs gaspillent le temps des ingénieurs et habituent les développeurs à ignorer le scanner. Les faux négatifs sont déployés en production sous forme de vulnérabilités. Recherchez comment l'outil gère l'accessibilité, car une vulnérabilité dans du code mort n'est pas la même que dans un chemin critique (hot path), et tout scanner qui les traite de manière identique générera un bruit inutile.
Augmenté par l'IA (effectivement)
Presque tous les outils SAST en 2026 ont intégré l'IA quelque part dans leur pipeline. Le triage est l'endroit le plus pertinent pour l'utiliser, car un moteur déterministe fera remonter de véritables découvertes à côté de beaucoup de bruit, et l'IA est bien adaptée pour filtrer ce bruit avant qu'un développeur ne le voie. Les suggestions de correctifs, qu'il s'agisse de conseils de remédiation en ligne ou d'un patch appliqué sur une PR, sont une autre capacité précieuse. Certains outils utilisent également l'IA pour étendre la couverture aux langages que l'ensemble de règles ne prend pas formellement en charge.
Intégration aux workflows existants
Un outil SAST qui ne s'exécute pas là où les développeurs travaillent sera ignoré, quelle que soit sa précision. Le minimum requis est le feedback de l'IDE et les commentaires de PR, avec des résultats qui s'intègrent à tout système de ticketing que votre équipe utilise déjà. Méfiez-vous des outils qui exigent que les développeurs se connectent à un tableau de bord séparé pour voir les découvertes, ce qui est un moyen rapide de voir un outil être discrètement abandonné.
Meilleurs outils SAST 2026
Aikido Security
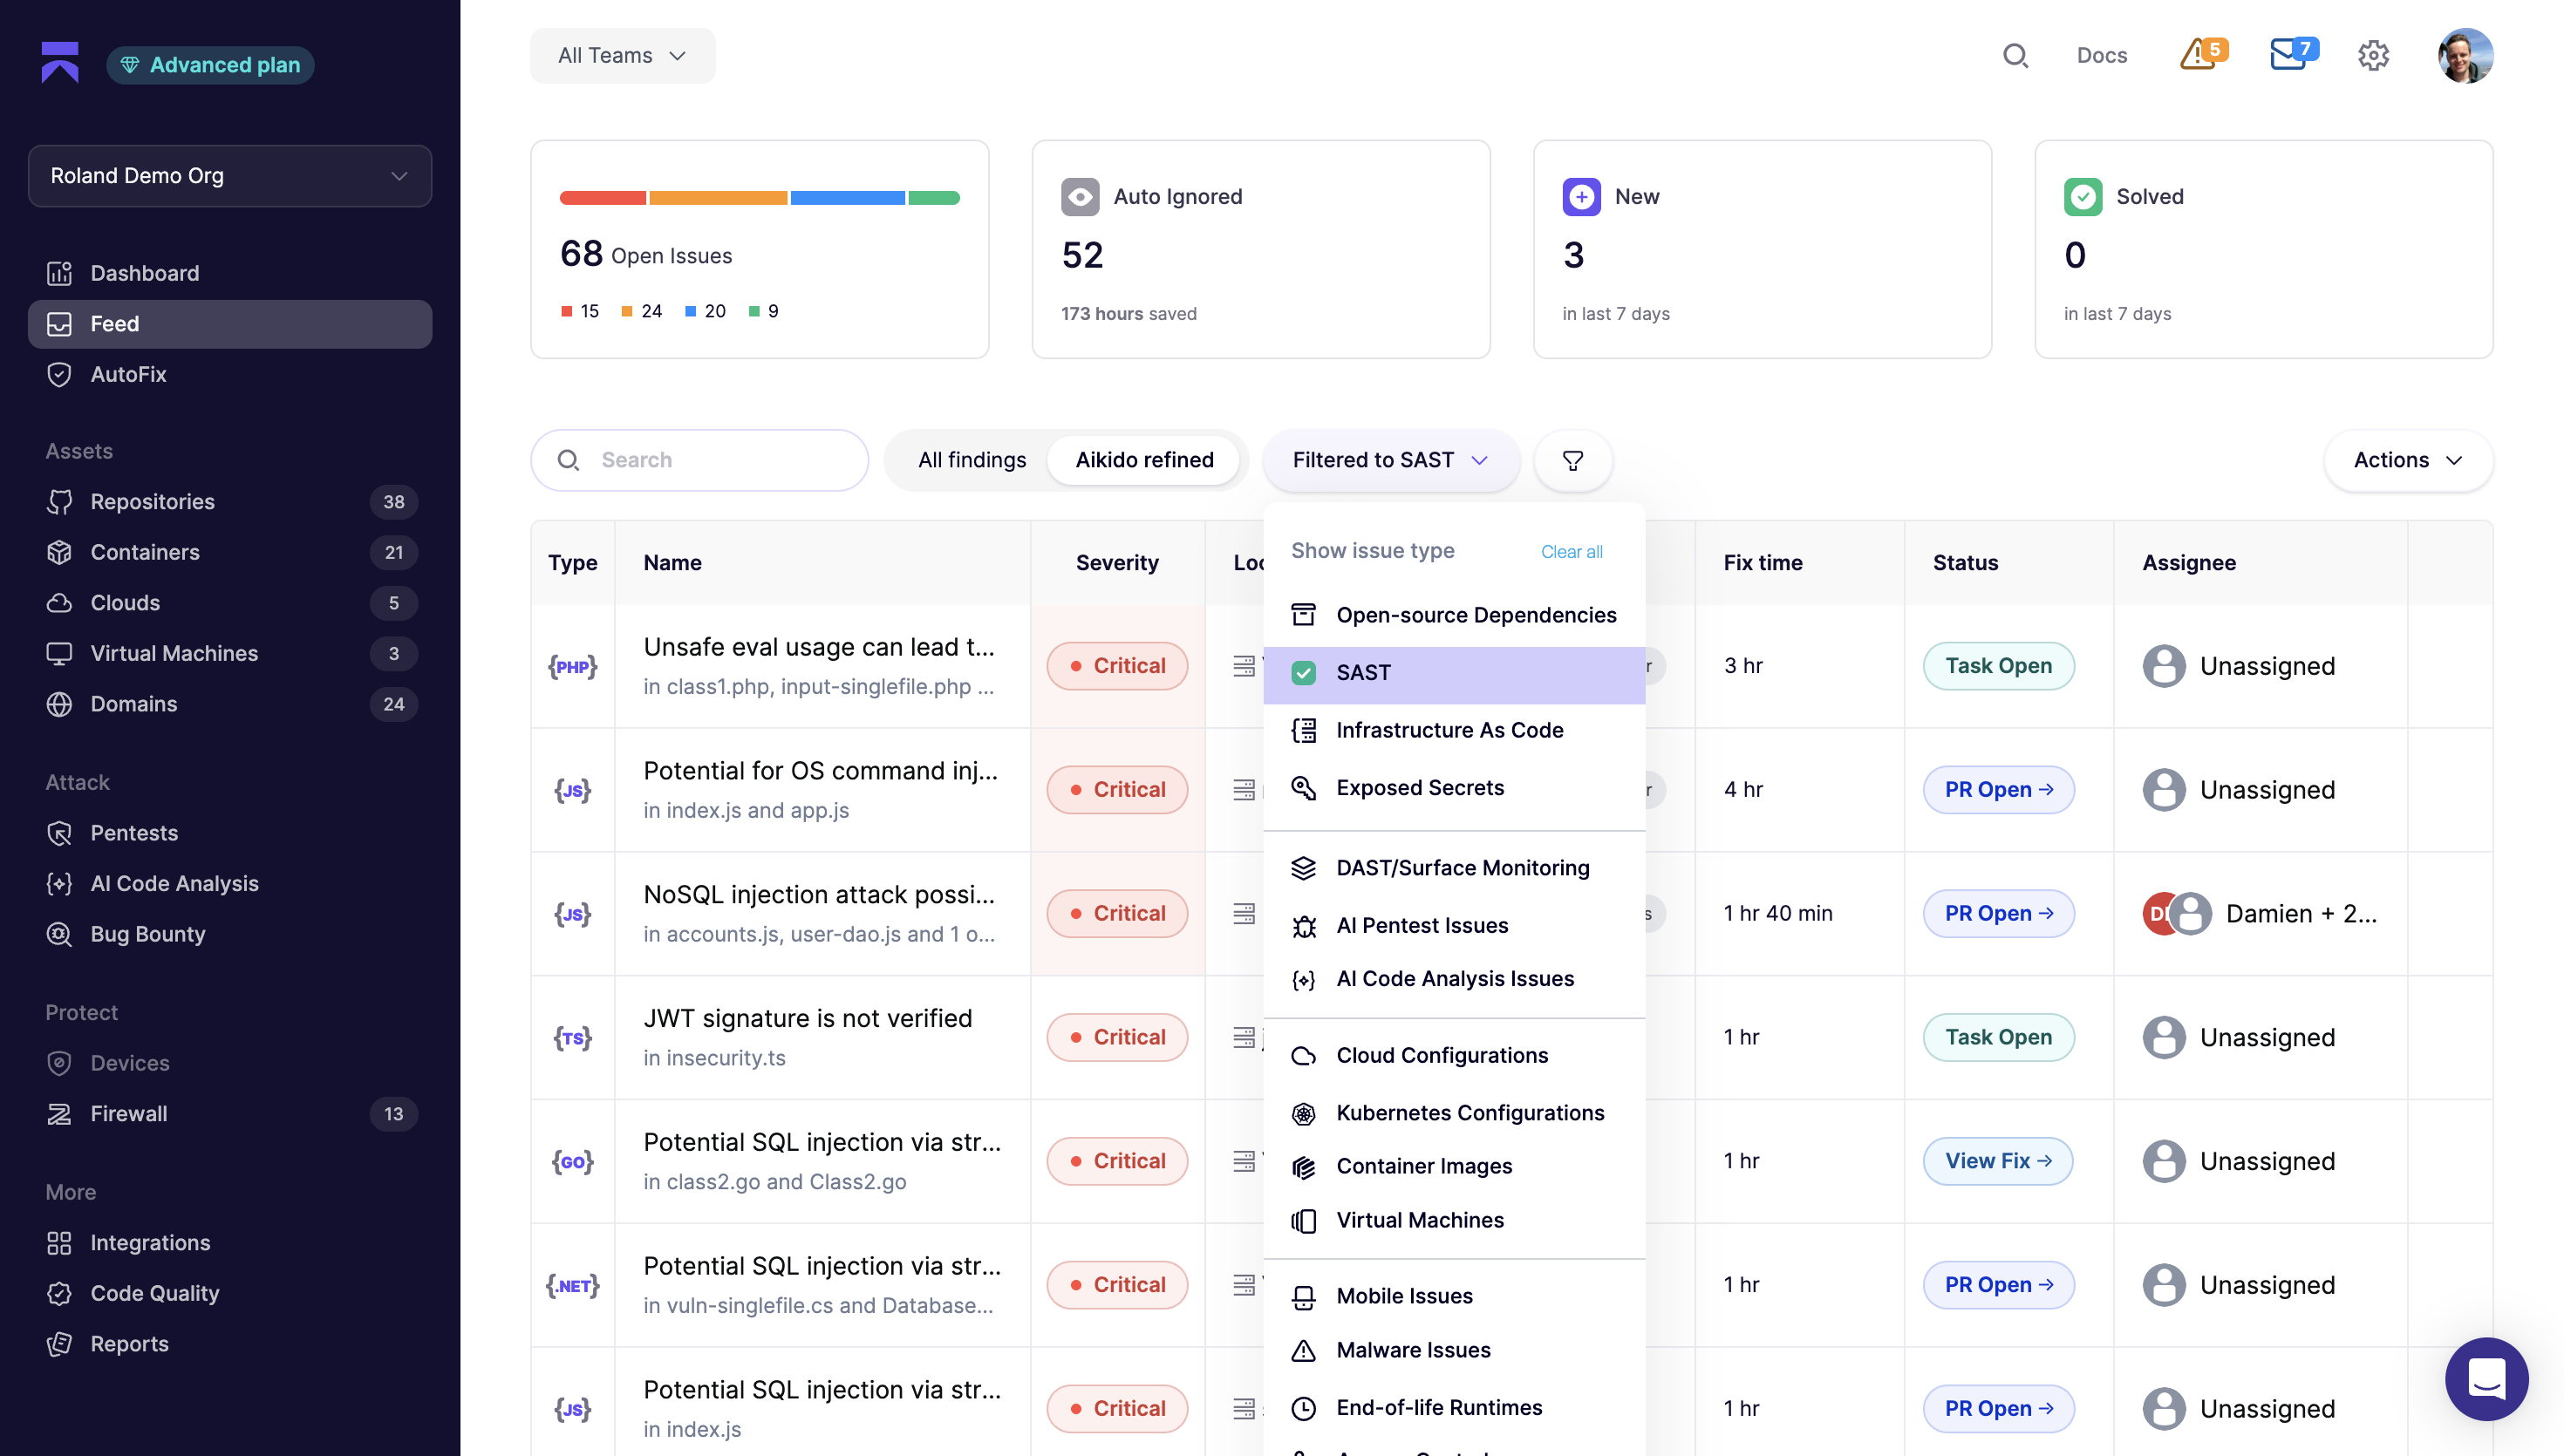
Aikido propose un moteur SAST déterministe conçu pour s'exécuter à chaque commit. Il s'intègre aux LLM pour réduire le bruit et les faux positifs de plus de 90 % par rapport aux autres outils SAST. Lorsqu'un SAST détecte une vulnérabilité et qu'un correctif est disponible, AI AutoFix joint le diff suggéré au commentaire afin que vous puissiez le réviser et le commiter en une seule fois, ou ouvre une PR dédiée dont vous pouvez affiner les métadonnées pour qu'elles correspondent à vos directives de contribution. Vous pouvez ajuster tout correctif généré avec des suivis en langage naturel pour qu'il corresponde à vos standards, et écrire des vérifications de code personnalisées en anglais simple au lieu de regex.
Les plugins IDE pour VS Code et d'autres éditeurs analysent à l'ouverture et à l'enregistrement des fichiers, mettent en évidence les problèmes en ligne et les listent dans un panneau Aikido. Survoler une détection vous permet d'évaluer son impact avec AutoTriage, et AutoFix affiche un aperçu côte à côte que vous appliquez sur place, après quoi le fichier est réanalysé pour confirmer que le problème est résolu. Tout est acheminé vers les outils que les équipes utilisent déjà. Aikido se connecte à Jira Cloud, Linear, Slack, Bitbucket et Azure DevOps, et peut insérer les ID de tickets Jira dans les titres des PR AutoFix pour assurer la traçabilité entre les correctifs et les tickets.
Au-delà du SAST, Aikido propose également un produit d'analyse de code par IA agentique qui raisonne sur le code source comme le ferait un pentester et étend la couverture à tous les langages. Pour le configurer, il vous suffit de lui donner un accès au dépôt. Plusieurs agents de sécurité travaillent ensemble sur votre codebase, enchaînant le contexte entre les fichiers et les modules pour faire apparaître les types de problèmes que les scanners basés sur des motifs ne peuvent structurellement pas voir.
Pour les équipes qui souhaitent également une validation en runtime, Aikido AI Pentest exécute le même moteur agentique sur une cible en direct que l'analyse de code par IA, et les deux produits se complètent. Utilisez Code Audit pour un raisonnement au niveau du code source à la demande et Pentest pour une preuve d'exploitabilité en direct lorsque vous disposez d'un environnement de test en cours d'exécution.
Aikido est également idéal pour de nombreuses entreprises, avec des portes CI, des politiques et règles personnalisées, la confidentialité des données, des options de déploiement privé et des journaux d'audit. Il prend en charge les grands monorepos et les langages hérités, ainsi que le reporting organisationnel, les SLA de support et les preuves de déploiement nommées.
Idéal pour : Les équipes qui recherchent un SAST de niveau entreprise ainsi qu'une analyse de code par IA et un pentest IA de pointe pour la conformité et l'audit, avec une configuration rapide et un support pratique avec lequel les équipes de développement peuvent réellement interagir.
{{walkthrough}}
Checkmarx
La plateforme Checkmarx regroupe le SAST, le DAST, le SCA, l'IaC, la sécurité des API, la sécurité des conteneurs, la détection de secrets et l'ASPM en un seul produit. La détection principale de Checkmarx SAST s'exécute sur CxQL (Checkmarx Query Language), son langage propriétaire pour l'écriture de règles de détection SAST. Checkmarx SAST offre un large support linguistique, y compris pour les piles héritées comme COBOL et RPG. Ils ont lancé un outil d'audit de code par IA en juillet 2026, mais il n'est pas encore éprouvé.
Les analyses complètes de Checkmarx SAST prennent 25 à 45 minutes par application, ce qui est des ordres de grandeur plus lent que d'autres outils SAST déterministes qui renvoient des résultats en quelques secondes. Il nécessite également une équipe pour le gérer et est moins axé sur les développeurs que d'autres options sur le marché. L'implémentation de Checkmarx dans une organisation peut souvent prendre six semaines ou plus, et la tarification est opaque et basée sur des devis via les ventes, sous licence par développeur contributeur, chaque module étant facturé séparément. Plusieurs évaluateurs de Gartner Peer Insights notent que l'outil peut sembler daté dans son expérience développeur, et les utilisateurs ont spécifiquement demandé une auto-remédiation plus avancée basée sur l'IA, comparable à ce que les outils plus récents offrent.
Si votre programme de sécurité est déjà centré sur Checkmarx, il fait toujours le travail. Si vous évaluez de nouvelles solutions, le coût total de possession et la vitesse d'analyse méritent d'être examinés attentivement.
Idéal pour : Les grandes entreprises avec des budgets importants qui disposent déjà de personnel d'ingénierie AppSec et sont prêtes à accepter une analyse plus lente et des coûts plus élevés pour une couverture étendue.
Snyk Code
Snyk a commencé comme un outil SCA, et le SAST est venu plus tard. Snyk Code est le produit SAST au sein de la plateforme AppSec plus large de Snyk. Le moteur SAST utilise un apprentissage automatique plus traditionnel, au lieu d'un LLM, pour la réduction du bruit, en particulier en ce qui concerne les classes de vulnérabilités bien connues comme l'injection de commandes et les secrets codés en dur. Snyk est connu pour produire des résultats SAST plus bruyants que ses concurrents. Si vous souhaitez qu'un LLM soit impliqué dans le triage et la priorisation du code, vous devrez vous tourner vers un autre fournisseur SAST.
L'autofix de Snyk, désormais appelé Snyk Agent Fix, extrait des exemples de correctifs écrits par des humains pour cette CWE d'une base de données de milliers de paires manuscrites, les alimente à un LLM sous forme de prompts few-shot, génère des correctifs candidats, et réexécute l'analyse statique sur chacun pour vérifier que le correctif a réellement fonctionné. Si la vérification échoue, l'erreur est renvoyée au modèle, et il réessaie.
La tarification évolue par développeur contributeur avec un seuil d'entrée en Enterprise à 15 000 dollars ou plus par an au-delà de 10 développeurs. Le moteur est fermé avec des règles personnalisées réservées à l'édition Enterprise. Snyk revendique la prise en charge de 19 langages.
Idéal pour : Les équipes axées sur les développeurs qui apprécient une expérience de scan mature, intégrée à travers l'IDE, le CLI et le CI/CD, qui peuvent absorber le modèle de tarification par développeur et ne craignent pas d'avoir à ajuster pour éviter le bruit.
SonarQube
SonarQube a commencé comme une plateforme de qualité de code et a superposé l'analyse de sécurité. L'outil SAST de l'édition Enterprise prend en charge plus de 35 langages (y compris COBOL et ABAP), ajoute l'analyse de taint pour le suivi des vulnérabilités d'injection à travers les méthodes et les classes, et fournit des rapports au niveau du portefeuille pour les organisations gérant des centaines de dépôts. Les portes de qualité qui bloquent les merges basés sur des seuils configurables sont bien comprises par les développeurs, et l'extension IDE de SonarQube fournit un feedback local.
Mais l'ADN de SonarQube est la qualité du code, pas la sécurité. La majorité de ses règles ciblent les code smells, les bugs et la maintenabilité, la sécurité étant le cas d'utilisation secondaire. Le SAST avancé avec suivi de taint à travers les bibliothèques tierces est actuellement limité à Java, C#, JavaScript et TypeScript. La création de règles SAST personnalisées est réservée à l'édition Enterprise. L'auto-hébergement nécessite une base de données PostgreSQL (ou Oracle/MSSQL), un runtime Java et des mises à niveau régulières. Prévoyez 5 à 15 heures de temps d'administration par mois. Et la tarification est basée sur le nombre de lignes de code (LOC), ce qui devient imprévisible à mesure que les bases de code augmentent, surtout avec le code généré par IA qui augmente le nombre de lignes plus rapidement que les effectifs. Des évaluateurs signalent l'utilisation de SonarQube pour l'application de la qualité et l'ajout d'un outil SAST dédié pour une sécurité approfondie, ce qui en dit long sur ses capacités SAST.
Idéal pour : Les organisations d'ingénierie qui souhaitent une qualité de code unifiée et un SAST de base sur une seule plateforme. Cependant, les équipes pourraient avoir besoin d'un outil SAST dédié pour une sécurité plus approfondie.
GitHub Advanced Security
CodeQL est le moteur d'analyse de code sémantique propriétaire de GitHub qui alimente les capacités SAST de GHAS, et fonctionne pour les cas d'utilisation standard. CodeQL fonctionne différemment des autres méthodes d'analyse SAST en traitant le code comme des données dans une base de données. Il crée une représentation de votre codebase sous forme de base de données, puis vous exécutez des requêtes sur cette base de données pour trouver des vulnérabilités.
Copilot Autofix génère des suggestions de correctifs pour les alertes CodeQL sur les pull requests et la branche par défaut. La détection elle-même reste déterministe, et les requêtes CodeQL sont open source et extensibles pour les équipes désireuses d'apprendre QL.
Cependant, il ne fonctionne que sur GitHub et, dans une moindre mesure, sur Azure DevOps, ce qui en fait un non-départ pour les équipes sur GitLab ou Bitbucket. La couverture linguistique est d'environ une douzaine, ce qui est plus restreint que celle des acteurs historiques de l'entreprise. La facturation par committer actif fluctue également de mois en mois avec l'activité de l'équipe, ce qui rend la budgétisation moins prévisible qu'une licence forfaitaire. Et des évaluateurs signalent des difficultés à écrire des requêtes CodeQL personnalisées.
Idéal pour : Les équipes natives de GitHub qui souhaitent une analyse sémantique approfondie et des correctifs assistés par l'IA sans quitter leur workflow existant, et peuvent vivre avec GitHub (ou Azure DevOps) comme dépendance forte.
Semgrep
Semgrep propose plusieurs options SAST différentes. Semgrep Community Edition est un scanner SAST open source léger avec des règles sous licences open source. Semgrep Code, son produit SAST payant, utilise l'analyse inter-fichiers et inter-fonctions pour des résultats améliorés par rapport à la Community Edition, et la couche IA, Semgrep Assistant, gère le triage. La fonctionnalité phare est les règles personnalisées, où la syntaxe de motif de Semgrep ressemble au code qu'elle correspond, sans langage de requête séparé à apprendre. Le plan Team coûte 35 $ par contributeur par mois et débloque l'analyse inter-fichiers, l'AI Assistant et plus de 20 000 règles propriétaires en plus des quelque 3 000 règles communautaires.
Les limitations concernent principalement ce que la plateforme n'inclut pas. L'analyse la plus approfondie et les fonctionnalités IA sont toutes payantes, donc le niveau gratuit qui a rendu Semgrep célèbre est un produit beaucoup plus petit que ce que son nom suggère. La propre documentation de Semgrep indique clairement que la Community Edition manquera de nombreux vrais positifs car elle ne peut analyser le code qu'au sein d'une seule fonction ou d'un seul fichier. Le changement de licence de 2024 qui a restreint la manière dont les fournisseurs peuvent utiliser les règles Semgrep a également engendré le fork Opengrep et des frictions au sein de la communauté.
Idéal pour : Les équipes avec des ingénieurs en sécurité qui veulent écrire et ajuster leurs propres règles, et qui privilégient les analyses rapides plutôt que les plateformes matures avec une couverture plus approfondie du SDLC complet.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "BlogPosting",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#blogposting",
"isPartOf": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage"
},
"mainEntityOfPage": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage"
},
"headline": "Top SAST Tools 2026: A Comparison of the Leading Static Application Security Testing Platforms",
"description": "A comparison of the top SAST tools in 2026, covering Aikido Security, Checkmarx, Snyk Code, SonarQube, GitHub Advanced Security, and Semgrep. Includes detection strategy, noise levels, remediation, and enterprise fit.",
"datePublished": "2026-07-29T09:00:00+00:00",
"dateModified": "2026-07-29T09:00:00+00:00",
"inLanguage": "en-US",
"wordCount": 1650,
"timeRequired": "PT8M",
"articleSection": "Application Security",
"keywords": [
"SAST",
"static application security testing",
"SAST tools 2026",
"Aikido Security",
"Checkmarx",
"Snyk Code",
"SonarQube",
"GitHub Advanced Security",
"CodeQL",
"Semgrep",
"AI-assisted SAST",
"AI code analysis",
"application security",
"vulnerability detection",
"AutoFix",
"AutoTriage",
"reachability analysis",
"false positive reduction",
"enterprise SAST"
],
"author": {
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person"
},
"publisher": {
"@id": "https://www.aikido.dev/#organization"
},
"image": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage"
},
"about": [
{
"@type": "Thing",
"name": "Static Application Security Testing",
"sameAs": "https://en.wikipedia.org/wiki/Static_application_security_testing"
},
{
"@type": "Thing",
"name": "Application Security",
"sameAs": "https://en.wikipedia.org/wiki/Application_security"
},
{
"@type": "Thing",
"name": "Vulnerability (computing)",
"sameAs": "https://en.wikipedia.org/wiki/Vulnerability_(computing)"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Checkmarx",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://checkmarx.com"
},
{
"@type": "SoftwareApplication",
"name": "Snyk Code",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://snyk.io/product/snyk-code/"
},
{
"@type": "SoftwareApplication",
"name": "SonarQube",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, On-Premises",
"url": "https://www.sonarsource.com/products/sonarqube/"
},
{
"@type": "SoftwareApplication",
"name": "GitHub Advanced Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://github.com/security/advanced-security"
},
{
"@type": "SoftwareApplication",
"name": "Semgrep",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, CLI",
"url": "https://semgrep.dev"
},
{
"@type": "DefinedTerm",
"name": "SAST",
"description": "Static Application Security Testing analyzes source code before it runs to uncover potential security vulnerabilities in syntax, structure, and logic.",
"inDefinedTermSet": "https://owasp.org/www-community/Source_Code_Analysis_Tools"
},
{
"@type": "DefinedTerm",
"name": "AI-assisted SAST",
"description": "SAST tooling that keeps a deterministic detection engine and adds AI for triage, prioritization, and fix generation."
},
{
"@type": "DefinedTerm",
"name": "AI Code Analysis",
"description": "Fully agentic SAST that replaces pattern-matching with AI agents that reason about code across files and services to surface issues rule-based engines cannot see."
}
],
"citation": [
{
"@type": "CreativeWork",
"name": "2026 State of AI in Security & Development Report",
"author": {
"@id": "https://www.aikido.dev/#organization"
},
"url": "https://www.aikido.dev/state-of-ai-security-development-2026"
}
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2", ".tldr", ".best-for"]
}
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage",
"url": "https://www.aikido.dev/blog/top-sast-tools-2026",
"name": "Top SAST Tools 2026: A Comparison of the Leading Static Application Security Testing Platforms",
"isPartOf": {
"@id": "https://www.aikido.dev/#website"
},
"primaryImageOfPage": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage"
},
"datePublished": "2026-07-29T09:00:00+00:00",
"dateModified": "2026-07-29T09:00:00+00:00",
"inLanguage": "en-US",
"breadcrumb": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#breadcrumb"
},
"potentialAction": [
{
"@type": "ReadAction",
"target": ["https://www.aikido.dev/blog/top-sast-tools-2026"]
}
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": {
"@id": "https://www.aikido.dev/#organization"
},
"inLanguage": "en-US"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top SAST Tools 2026",
"item": "https://www.aikido.dev/blog/top-sast-tools-2026"
}
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage",
"url": "https://www.aikido.dev/blog/top-sast-tools-2026/cover.png",
"contentUrl": "https://www.aikido.dev/blog/top-sast-tools-2026/cover.png",
"width": 1200,
"height": 630,
"caption": "Top SAST Tools 2026 comparison cover image"
},
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png",
"width": 512,
"height": 512
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity",
"https://github.com/AikidoSec"
]
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"jobTitle": "Senior SEO & Growth Lead",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"worksFor": {
"@id": "https://www.aikido.dev/#organization"
},
"sameAs": [
"https://www.linkedin.com/",
"https://x.com/"
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#itemlist",
"name": "Top SAST Tools 2026",
"description": "Ranked list of the top SAST tools for 2026, evaluated on detection strategy, noise levels, remediation workflow, and enterprise scalability.",
"numberOfItems": 6,
"itemListOrder": "https://schema.org/ItemListOrderAscending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Enterprise-grade SAST with deterministic detection, AI-powered AutoFix and AutoTriage, and agentic AI Code Analysis for pentest-depth reasoning.",
"url": "https://www.aikido.dev"
}
},
{
"@type": "ListItem",
"position": 2,
"name": "Checkmarx",
"url": "https://checkmarx.com",
"item": {
"@type": "SoftwareApplication",
"name": "Checkmarx",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Legacy enterprise SAST with broad language support and a proprietary query language (CxQL), often chosen by regulated industries with dedicated AppSec staff."
}
},
{
"@type": "ListItem",
"position": 3,
"name": "Snyk Code",
"url": "https://snyk.io/product/snyk-code/",
"item": {
"@type": "SoftwareApplication",
"name": "Snyk Code",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Developer-focused SAST integrated into the broader Snyk AppSec platform, with ML-based noise reduction and Agent Fix autofix."
}
},
{
"@type": "ListItem",
"position": 4,
"name": "SonarQube",
"url": "https://www.sonarsource.com/products/sonarqube/",
"item": {
"@type": "SoftwareApplication",
"name": "SonarQube",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, On-Premises",
"description": "Code quality platform with layered SAST capabilities, taint analysis, quality gates, and IDE feedback via SonarQube for IDE."
}
},
{
"@type": "ListItem",
"position": 5,
"name": "GitHub Advanced Security",
"url": "https://github.com/security/advanced-security",
"item": {
"@type": "SoftwareApplication",
"name": "GitHub Advanced Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "GitHub-native SAST powered by CodeQL semantic analysis, with Copilot Autofix for AI-assisted remediation on pull requests."
}
},
{
"@type": "ListItem",
"position": 6,
"name": "Semgrep",
"url": "https://semgrep.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Semgrep",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, CLI",
"description": "Pattern-based SAST platform with a lightweight Community Edition and a commercial AppSec Platform featuring cross-file analysis and AI-powered triage."
}
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#faq",
"mainEntity": [
{
"@type": "Question",
"name": "Can SAST detect vulnerabilities in AI-generated code?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Yes, and it matters more than ever. According to Aikido's 2026 State of AI in Security & Development report, nearly 70% of organizations say they've uncovered flaws tied to AI-generated code. AI-generated code enters the same repos and pipelines as human code, so any SAST tool scanning on commit covers it. The volume increase is the real problem, which makes noise reduction the deciding factor."
}
},
{
"@type": "Question",
"name": "What is the difference between deterministic and AI-assisted SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Deterministic SAST matches known patterns with predictable, repeatable results. AI-assisted SAST keeps that engine and adds AI for triage, prioritization, and fix generation. Nearly every commercial tool in 2026 is AI-assisted to some degree."
}
},
{
"@type": "Question",
"name": "What is fully AI SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "AI SAST replaces pattern-matching with AI agents that reason about code the way a security engineer would, tracing intent and data flow across files and services to surface issues rule-based engines can't see (IDORs, broken auth logic, business logic flaws). It's more expensive per run than deterministic SAST, so most teams use it for deep on-demand reviews rather than on every commit. Aikido's AI Code Analysis is an example."
}
},
{
"@type": "Question",
"name": "How do you reduce false positives in SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Reachability analysis, AI-powered triage, and tuning rules to your codebase. Look for tools that distinguish vulnerabilities in dead code from ones in hot paths."
}
},
{
"@type": "Question",
"name": "How much do SAST tools cost?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Ranges from free (open source) to $200k+ per year (legacy enterprise platforms). Common models are per-developer, per-committer, and lines-of-code pricing, each with different failure modes as you scale."
}
},
{
"@type": "Question",
"name": "What is the difference between SAST and DAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "SAST tools examine your source code before your application is deployed, to catch issues such as insecure functions, hardcoded credentials, or logic flaws during development. DAST tools run security tests while the application is live, probing it like an attacker would to identify exploitable weaknesses such as SQL injection, XSS, or authentication bypasses. Both matter, but they serve different purposes at different stages of the SDLC."
}
}
]
}
]
}
</script>


