

Les agences fédérales ont besoin d’outils de sécurité conformes à la norme FedRAMP, car les services « cloud » qui traitent des données fédérales doivent généralement détenir une autorisation FedRAMP, qui atteste de leur conformité aux contrôles de sécurité de la norme NIST SP 800-53. Les agences trouvent les services autorisés sur la plateforme FedRAMP Marketplace et les acquièrent par le biais de dispositifs contractuels tels que le SEWP. Cependant, le processus d’autorisation prend du temps, et les versions gouvernementales sont souvent en retard par rapport à leurs équivalents commerciaux ; les agences utilisent donc fréquemment des outils de sécurité d’une génération précédente, ce que l’IA rend de plus en plus difficile à supporter.
Le rapport 2026 de Verizon sur les enquêtes relatives aux fuites de données (DBIR) a révélé que l’IA réduit le délai d’exploitation des failles par les attaquants de plusieurs mois à quelques heures, et VulnCheck a constaté que près de 29 % des vulnérabilités connues exploitées en 2025 l’ont été le jour même de la publication de leur CVE, voire avant. Lorsqu’ils s’attaquent aux systèmes fédéraux, ces pirates sont souvent des acteurs étatiques dont les exploits surviennent sans qu’il y ait de CVE à consulter ni de correctif disponible. Les agences ont besoin d’outils de sécurité conformes à la norme FedRAMP capables de suivre le rythme.
Les outils de sécurité conformes à la norme FedRAMP fonctionnaient auparavant sur la base de règles et de signatures, les mesures correctives étant des étapes manuelles distinctes, chacune passant par sa propre file d’attente de vérification humaine, ce qui prenait plusieurs jours. De nombreux fournisseurs proposent désormais sur le marché des solutions de triage et de correction basées sur l’IA, mais rares sont ceux qui les intègrent au sein de leur environnement FedRAMP.
Cet article compare sept outils agréés par le FedRAMP afin d'évaluer leur capacité à suivre le rythme des attaques basées sur l'IA. Nous comparons :
- Aikido Pour les administrations publiques: plateforme de sécurité « Code-to-cloud » intégrant des mesures correctives basées sur l'IA au sein du périmètre de sécurité
- Checkmarx Une solution pour les pouvoirs publics : Une plateforme éprouvée pour les programmes d’ AppSec s de grande envergure axés sur la sécurité
- Qualys : gestion des vulnérabilités , spécialiste chevronné des infrastructures et cloud
- Rapid7 InsightGovCloud : gestion des vulnérabilités et SOAR sous une seule autorisation
- Snyk Pour les administrations publiques : Un processus de travail familier aux développeurs pour les équipes qui utilisent déjà Snyk
- Tenable: Gestion de l’exposition des infrastructures avec IL5 pour les charges de travail de défense
- Wiz Pour les administrations publiques : Posture de sécurité « sans agent » d’ cloud
{{cta}}
Quels outils de sécurité conformes à la norme FedRAMP devriez-vous retenir ?
Pour déterminer quel outil convient le mieux, il faut tenir compte d'un certain nombre de facteurs, notamment la possibilité pour les données de quitter votre réseau et la part de votre infrastructure que vous souhaitez regrouper au sein d'une même zone d'autorisation. Les scénarios ci-dessous classent les solutions en fonction de ces critères.
Si vous souhaitez une correction par IA à l'intérieur des limites
- Aikido Pour le secteur public : AutoTriage et AutoFix fonctionnent dans le cadre des limites autorisées, assurant le triage d'une nouvelle vulnérabilité CVE et fournissant un correctif testé et rétroporté, exactement comme ils le font dans le secteur privé.
- Qualys : automatise la correction des vulnérabilités au niveau de l'infrastructure et des hôtes pour le niveau « High » du programme FedRAMP, mais ne corrige pas votre code source ; il convient donc aux administrations dont la charge de travail porte principalement sur les serveurs et les terminaux.
Si vous souhaitez une conversion « code-to-cloud » en une seule étape
- Aikido pour le secteur public : SAST, SCA, DAST, secrets, IaC, conteneurs, CSPM et analyse de machines virtuelles , le tout au sein d'un même périmètre.
- Wiz Pour le secteur public : Cloud posture et Wiz Analyse du code en une seule opération. Niveau de sécurité élevé, bien que la sécurité du code repose sur les résultats fournis par des tiers.
Si le code et les données ne peuvent pas quitter votre réseau
- Aikido Pour les administrations publiques : Aikido . La machine exécute pentest IA et effectue des analyses de code sur le matériel situé au sein de votre enclave, dans le cadre de l'ATO propre à votre agence plutôt que de celui de FedRAMP.
- Tenable: Fonctionne en mode sur site et en isolation physique (air-gap) pour la gestion des risques d'exposition, mais pas pour la sécurité des applications ni pour les tests d'intrusion.
Si vous avez besoin dès aujourd'hui d'une certification FedRAMP High ou IL5
- Wiz pour le secteur public : certification FedRAMP High pour une configuration « cloud » sans agent, autorisée en septembre 2025.
- Tenable Exposition « One Cloud » : FedRAMP High plus IL5, soit le niveau d’autorisation le plus élevé proposé ici pour les charges de travail liées à la défense.
- Qualys : la plateforme « Government » et « TotalCloud » CNAPP sont toutes deux certifiées FedRAMP High.
Si la majeure partie de votre exposition concerne les infrastructures
- Tenable: Analyse d'Nessus s basée sur les identifiants et les agents, couvrant les ressources sur site et celles de cloud , s'appuyant sur l'une des plus vastes bibliothèques de plugins du secteur.
- Qualys : agents VMDR sur les serveurs et les terminaux, ainsi que le déploiement de correctifs, ce qui permet de regrouper la détection et la correction des problèmes sur les hôtes au sein d'une seule console.
Les lacunes fréquentes des outils de sécurité conformes à la norme FedRAMP
Grâce à l'IA, la détection des vulnérabilités est désormais peu coûteuse ; c'est donc leur correction qui constitue désormais le goulot d'étranglement. Quatre lacunes reviennent sans cesse dans ce domaine.
La correction par IA s'arrête à la limite
La plupart des éditeurs établis commercialisent des solutions de triage et de correction basées sur l’agentique, mais les versions destinées au secteur public en sont souvent dépourvues. Snyk for Government n’inclut pas Snyk Agent Fix, ni Tenable . Hexa AI n’est pas pris en charge dans l’environnement FedRAMP Moderate de Tenable.
Une limite couvre rarement à la fois le code et cloud
Une autorisation ne couvre que l'ensemble des systèmes évalués. Une solution d'CNAPP s autorisée ne sécurisera pas votre code, et un outil d'AppSec autorisé ne couvrira pas la posture de sécurité de l'cloud ; ainsi, choisir une plateforme aux limites restreintes implique de combiner plusieurs outils.
La hiérarchisation repose toujours sur la gravité brute
Les règles relatives aux vulnérabilités BOD 26-04 de la CISA et NTC-0014 du FedRAMP, dont l'application sera obligatoire à compter du 7 décembre 2026, orientent les mesures correctives vers les failles exploitables. Les outils qui se basent uniquement sur le score CVSS pour établir leur classement gonflent le rapport POA&M avec des résultats auxquels aucun attaquant ne peut accéder.
Les éléments de preuve se présentent sous forme de documents
Conformément aux règles consolidées pour 2026, le programme « surveillance continue » passe à des justificatifs lisibles par machine. Les outils qui génèrent des rapports ponctuels à une fréquence de numérisation donnée obligent les équipes à les convertir manuellement au format OSCAL.
Comparaison d'outils de sécurité conformes à la norme FedRAMP
Nous avons comparé les fiches de chaque fournisseur sur la plateforme FedRAMP Marketplace ainsi que leur documentation destinée aux administrations publiques, en examinant notamment la couverture du code et de l'cloud au sein du périmètre de sécurité, le triage et la correction par IA, le déploiement en mode « air-gapped » et la prise en charge des tests d'intrusion.
Top 7 des outils de sécurité et de conformité FedRAMP passés au crible
Aikido pour le gouvernement (Aikido Security)
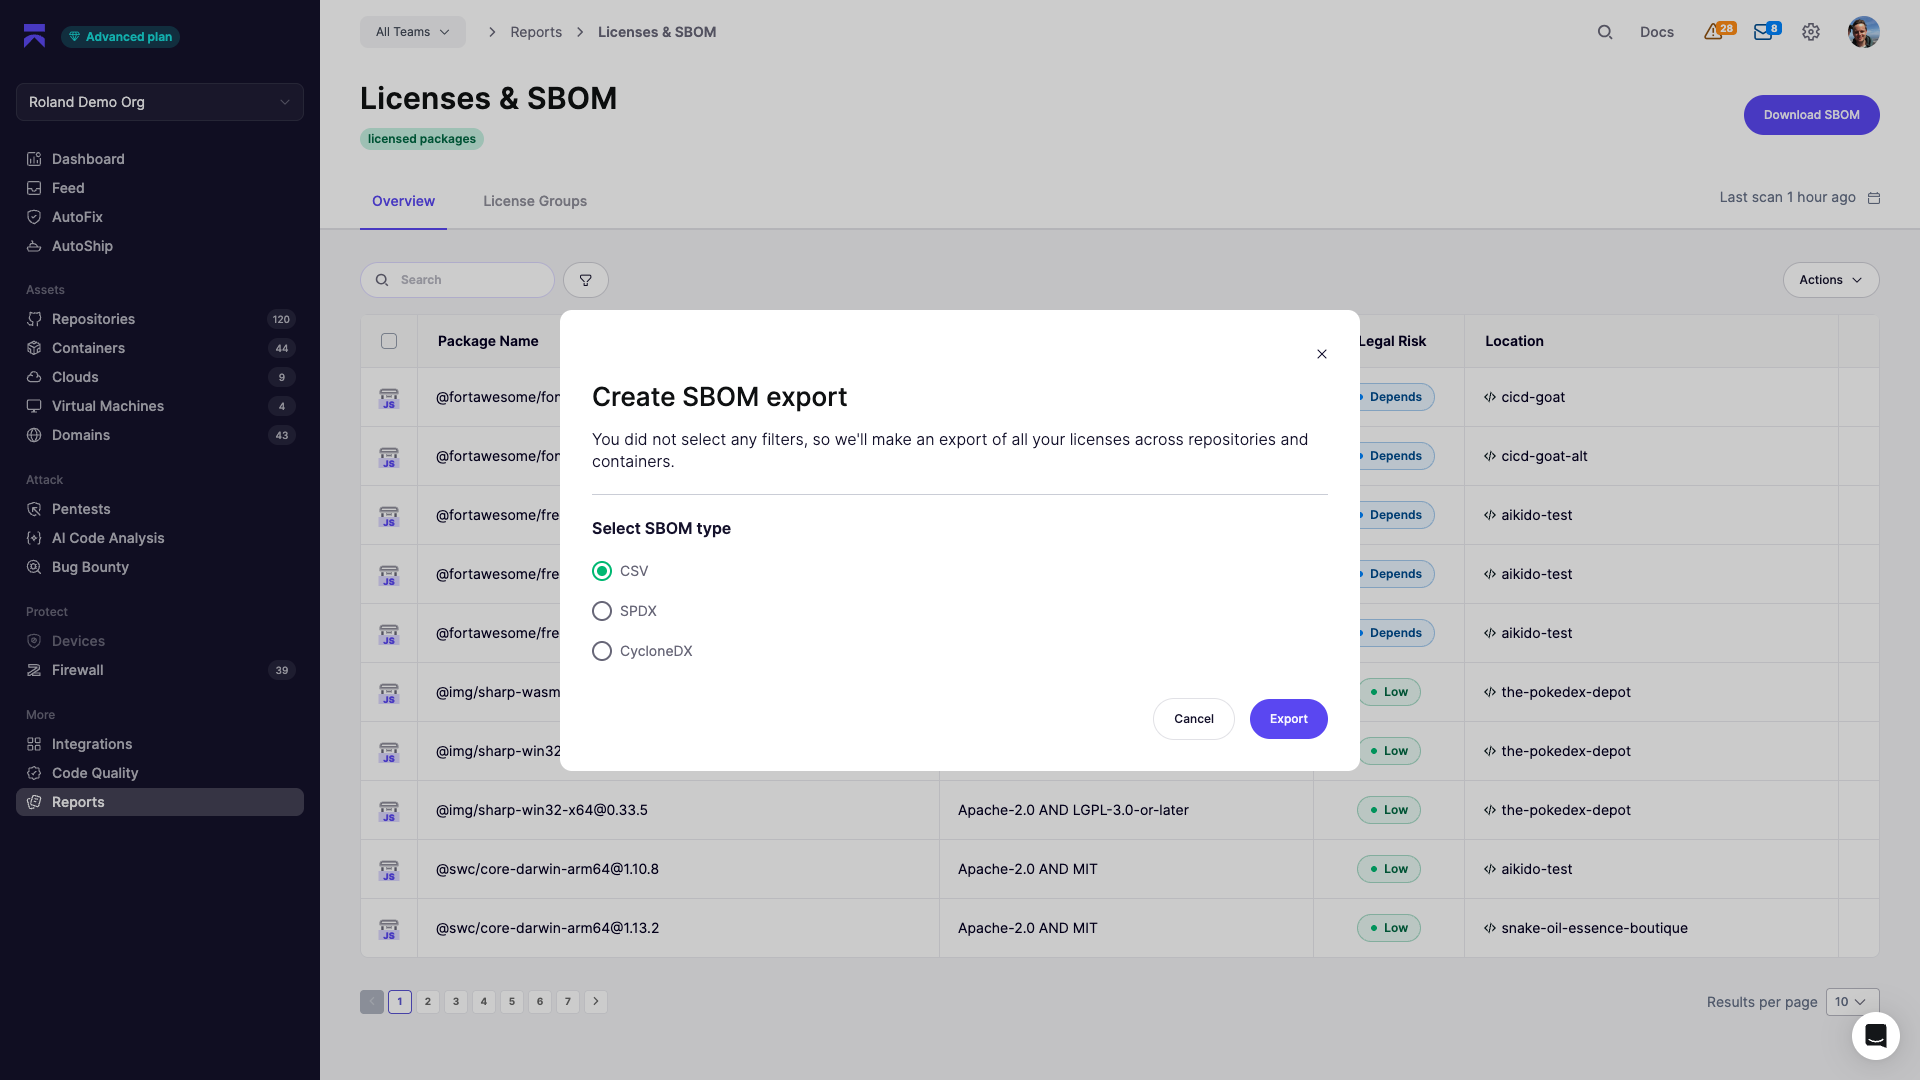
Fonctionnalités : «Aikido for Government » est la version certifiée FedRAMP « Moderate » de « Aikido Security », un tenant distinct au sein d’AWS GovCloud exploité par des personnes américaines. Elle couvre SAST, DAST, SCA, l’IaC, les conteneurs, les secrets, CSPM, ainsi qu’AWS et Azure analyse de machines virtuelles au sein d’une même périmètre de sécurité. Chaque commit génère des preuves conformes à la norme RA-5 et des résultats prêts pour le POA&M, avec des SBOM au format CycloneDX ou SPDX et des rapports conformes à la norme NIST SP 800-53.
Pourquoi cette entreprise se démarque : les vulnérabilités sont classées par ordre de priorité en fonction de leur accessibilité, et la fonctionnalité AutoFix les transforme en demandes de correction (« pull requests ») au sein même du périmètre. Aikido utilise sa propre plateforme sur son environnement FedRAMP dédié, produisant des correctifs dans un délai de 15 à 30 minutes après le signalement d’un CVE. Son équipe fédérale comprend Ian Riopel et John Amaral, qui travaillent ensemble dans le domaine de la sécurité fédérale, notamment en contre-espionnage, depuis plus de 15 ans. Pour le code qui ne peut pas quitter le réseau, Aikido Machine exécute pentest IA et l’analyse du code sur site, soit en mode « air-gapped » complet avec des mises à jour hors ligne signées, soit via une seule connexion sortante dédiée aux mises à jour.
Ce qu’il faut savoir : pour l’instant, les fonctionnalités d’ Aikido pour les administrations publiques sont moins complètes que celles de la version commerciale d’ Aikido Security. pentest IA, l’audit de sécurité du code, la correction automatique pour les conteneurs, ainsi que l’intégration avec Slack, Jira et l’ intégrations IDE seront disponibles au quatrième trimestre. Aikido Machine ne relève pas de l’autorisation FedRAMP, mais de l’ATO propre à l’agence, une parité quasi totale des plateformes étant prévue pour début 2027.
Checkmarx Un pour le gouvernement
Fonctionnalités : Checkmarx One for Government intègre la plateforme de sécurité des applications d’ Checkmarx dans le cadre du programme FedRAMP, couvrant ainsi la gestion des identités et des accès ( SAST ) ainsi que la gestion des identités et des accès ( SCA), l’infrastructure en tant que code (IaC), les conteneurs et la gestion des risques liés aux applications (ASPM). Elle a obtenu l’autorisation FedRAMP « Moderate » en juin 2026.
Pourquoi cette solution se démarque : « Checkmarx » est l’une des références les plus anciennes dans le domaine de l’analyse statique. Elle offre une large prise en charge des langages de programmation et intègre des contrôles de gouvernance conçus pour les grandes équipes de sécurité qui souhaitent standardiser l’ AppSec s sur de nombreuses applications. Pour les organismes qui recherchent une sécurité du code axée sur les développeurs au sein d’un périmètre autorisé, c’est une valeur sûre.
Ce qu’il faut savoir : Checkmarx « One for Government » ne dispose pas d’une autorisation de sécurité ( CSPM), de sorte que les agences ont toujours besoin d’une autorisation distincte ( CNAPP) et d’une deuxième limite d’autorisation pour couvrir leur posture de sécurité ( cloud ). Il ne propose pas non plus de tests d’intrusion, ce qu’exige la norme surveillance continue ; les agences doivent donc recourir à des outils distincts pour y répondre. Checkmarx se situe également dans la fourchette haute en termes de coûts et de déploiement. Les déploiements atteignent généralement des montants à six chiffres par an et prennent de quelques semaines à plusieurs mois à mettre en place, et les flux de travail sont conçus davantage autour des équipes de sécurité que des développeurs individuels.
Qualys
Fonctionnalités : Qualys assure la conformité aux normes « gestion des vulnérabilités » et « cloud » pour les environnements gouvernementaux. L’entreprise détient la certification FedRAMP « Moderate » depuis 2016, et sa plateforme gouvernementale a obtenu la certification FedRAMP « High » en 2025. En mai 2026, TotalCloud, son service de gestion des risques de sécurité ( CNAPP), a obtenu la certification « High » sous le parrainage de la DEA, tandis que TotalAI a obtenu la certification « Moderate ».
Pourquoi cette solution se démarque : aucun autre fournisseur ne dispose d'une expérience aussi longue en matière de FedRAMP, et l'autorisation de niveau « High » est désormais disponible. Pour les administrations dont la priorité est d'analyser leur infrastructure et leurs actifs « cloud » selon le niveau de référence « High », Qualys constitue une solution aboutie et éprouvée.
Ce qu'il faut savoir : les tests d'applications proposés par Qualys consistent en une analyse des applications web et non en une évaluation de la sécurité du code source ; les équipes qui sécurisent elles-mêmes leur code source ont donc toujours besoin d'un outil d'AppSec s distinct. L'interface, qui date un peu par rapport aux plateformes plus récentes, présente une courbe d'apprentissage assez raide. De plus, la tarification modulaire par ressource augmente rapidement à mesure que la couverture s'étend, ce qui va à l'encontre de l'objectif de consolidation.
Rapid7 InsightGovCloud
Rapid7Fonctionnalités : InsightGovCloud regroupe les solutions « gestion des vulnérabilités » ( ), « CNAPP » et « SOAR » au sein d’un périmètre FedRAMP « Moderate », dont l’autorisation a été accordée en juillet 2025.
Pourquoi ce produit se démarque : la consolidation est son principal atout. Les agences qui souhaitent bénéficier d’une solution d’ gestion des vulnérabilités, d’une posture de sécurité ( cloud ) et d’une orchestration de la sécurité auprès d’un seul fournisseur, sous une seule autorisation, trouveront ici ce qu’elles recherchent.
Ce qu’il faut savoir : Rapid7 InsightGovCloud ne dispose d’aucune sécurité des applications au sein de la périmètre autorisé ; par conséquent, SAST, SCA et DAST doivent tous provenir d’une autre source. InsightGovCloud exclut également plusieurs fonctionnalités commerciales de correction, notamment Remediation Hub et les workflows d’automatisation intégrés. Les agences qui souhaitent remédiation automatique doivent créer leurs propres workflows via une licence InsightConnect distincte, ce qui entraîne des coûts supplémentaires et nécessite une configuration.
Snyk pour le gouvernement
Fonctionnalités : « Snyk » pour le secteur public propose les services SAST, SCA, container et analyse IaC au sein d’un périmètre FedRAMP « Moderate », agréé en avril 2025 sous l’égide du CMS.
Pourquoi cette solution se démarque : pour les agences et les prestataires qui utilisent déjà « Snyk » à des fins commerciales, l’édition gouvernementale préserve le flux de travail de développement auquel leurs équipes sont habituées, tout en l’intégrant dans un cadre réglementaire. La couverture englobe les principaux aspects de la sécurité du code et des dépendances au sein d’un seul et même produit.
Ce qu’il faut savoir : « Snyk » génère un volume important de résultats, y compris des résultats non exploitables, ce qui allonge le temps nécessaire au triage et à l’évaluation POA&M (Plan d’action et mesures correctives) et va à l’encontre de la volonté de FedRAMP de privilégier les risques exploitables plutôt que la gravité brute. La tarification par développeur devient coûteuse pour les programmes de grande envergure, et les contrôles d’entreprise tels que l’authentification unique (SSO) nécessitent le niveau « Enterprise » complet. L’édition gouvernementale ne comprend pas non plus l’agent « Snyk Fix » ; par conséquent, les correctifs générés par l’IA mis à la disposition des clients commerciaux ne sont pas disponibles dans le cadre de FedRAMP.
Tenable
Fonctionnalités : « Tenable » assure la visibilité et l’ gestion des vulnérabilités s dans les environnements gouvernementaux. « Tenable One » et « Tenable »Cloud Security » sont certifiés FedRAMP « Moderate », tandis que « Tenable One » Cloud Exposure » est certifié FedRAMP « High » ainsi que IL5, sa certification la plus récente et la plus élevée.
Pourquoi cette solution se démarque : IL5 permet à Tenable de se distinguer pour les charges de travail de sécurité nécessitant un niveau de sécurité supérieur à « FedRAMP High ». Pour les agences dont le besoin principal est d’avoir une visibilité sur l’exposition de leur infrastructure à ce niveau, rares sont les fournisseurs qui égalent la portée de son autorisation.
Ce qu’il faut savoir : la sécurité du code natif d’ Tenable est limitée ; par conséquent, les agences qui souhaitent sécuriser leurs développements ajoutent toujours un outil dédié de « AppSec », Tenable ayant pour solution un partenariat avec OX Security. L’architecture de l’agent « Nessus » est complexe à déployer et à maintenir, et la profondeur de sa posture de sécurité ( cloud ) est inférieure à celle des fournisseurs axés sur la « CNAPP » (sécurité du code natif), tant en termes de couverture que de prix. Tenable Hexa AI, le moteur agentique derrière remédiation automatique sur la plateforme commerciale, n’est pas pris en charge dans l’environnement FedRAMP « Moderate » de Tenable.
Wiz pour le gouvernement
Fonctionnalités : « Wiz for Government » intègre la plateforme de sécurité « cloud » sans agent d’ Wiz dans un périmètre FedRAMP High, certifié en septembre 2025. Elle cartographie les charges de travail, les identités et les expositions de cloud au sein d’un graphe de sécurité unique, avec une analyse du code en complément.
Pourquoi cette solution se démarque : Cloud Son approche « High baseline » constitue son principal atout. La hiérarchisation des voies d’attaque classe les risques en fonction de ce qui est réellement accessible dans l’environnement, et les organismes qui ont déjà adopté la solution commerciale « Wiz » peuvent étendre ce même modèle à leurs charges de travail gouvernementales. Wiz a été intégrée à Google Cloud en mars 2026 tout en conservant sa marque.
Ce qu’il faut savoir : « Wiz » reste l’outil phare d cloud, auquel s’ajoute du code, s’appuyant à la fois sur une analyse native et sur l’intégration de résultats provenant de tiers. Ses agents IA, notamment le « Red Agent » pour tester les applications web et les API, et le « Green Agent » pour la correction, n’ont pas encore été annoncés pour « Wiz for Gov ». Sa gamme de prix se situe également dans le haut de gamme, ce qui constitue un frein à son adoption par les programmes de plus petite envergure.
Comment choisir un outil de sécurité conforme à la norme FedRAMP
- Commencez par le niveau d'impact : la plupart des systèmes des administrations sont classés dans la catégorie « Modéré ». La catégorie « Élevé » s'applique aux systèmes à fort impact, tels que les forces de l'ordre, les services d'urgence et certaines données financières et de santé ; laissez donc la classification de votre système déterminer le niveau, puis affinez la liste à partir de là.
- Évaluez les limites : chaque autorisation implique une formalité administrative distincte et un flux d'surveillance continue s distinct. Une plateforme qui regroupe le code et l'cloud au sein d'un même périmètre permet de réduire les formalités administratives.
- Déterminez si les données peuvent quitter vos serveurs : si ce n'est pas le cas, le SaaS dans GovCloud est exclu, et le déploiement sur site ou en « air-gap » devient alors le facteur déterminant.
- Vérifiez le contenu de l'édition gouvernementale : les pages promotionnelles ne décrivent pas le produit FedRAMP. Consultez la documentation de l'édition gouvernementale pour connaître les exclusions, en particulier celles concernant le triage et la correction par IA, et demandez au fournisseur de confirmer tout élément qui n'y figure pas.
Résoudre les vulnérabilités exploitables dans les nouvelles fenêtres de FedRAMP
Le 7 décembre 2026, la directive BOD 26-04 de la CISA imposera aux agences civiles des délais de correction basés sur l’exploitabilité, tandis que la directive NTC-0014 du FedRAMP imposera des règles de réponse aux vulnérabilités correspondantes à tous les prestataires FedRAMP, y compris l’ Aikido . Nous sommes soumis aux mêmes délais que vous. Aikido for Government classe les résultats par niveau d’accessibilité et les transforme en correctifs au sein de sa périmètre FedRAMP « Moderate », afin que votre programme « surveillance continue » passe moins de temps dans les files d’attente de révision. Le code et l’ cloud e sont regroupés sous une seule autorisation, ce qui réduit la documentation à une seule périmètre, et chaque commit génère des preuves RA-5 pour ConMon. Pour le code qui ne peut pas quitter votre réseau, Aikido Machine exécute pentest IA et l’analyse du code sur site, sous votre propre ATO. Aikido for Government est référencé sur la FedRAMP Marketplace et disponible via des partenaires fédéraux, notamment Carahsoft, GuidePoint et Epoch Concepts. Planifiez une démo avec l’équipe fédérale de Aikido pour le tester par rapport à votre backlog actuel.


