Si vous avez déjà fait l’expérience d’un audit SOC 2, vous connaissez la chanson. Cela représente des semaines passées à faire des captures d’écran de tableaux de bord et à rechercher des preuves dans une douzaine d’outils, tout en espérant que l’auditeur ne vous pose pas de question complémentaire à laquelle vous ne sauriez pas répondre. Heureusement, le SOC 2 ne doit pas nécessairement être une épreuve aussi pénible, surtout si les outils que vous utilisez déjà pour la sécurité génèrent ces preuves pour vous, simplement en faisant leur travail.
Voici ce qu'Aikido Security peut apporter en matière de sécurité des applications et de l'cloud . Voici comment ces fonctionnalités correspondent aux exigences réelles de la norme SOC 2, et en quoi elles s'appliquent différemment selon que vous visiez un rapport de type 1 ou de type 2.
SOC 2 de type 1 et de type 2
Le cabinet d'expertise comptable agréé chargé de votre audit évalue vos contrôles au regard des critères des services de confiance que vous avez retenus. La sécurité est la seule catégorie obligatoire, mais la plupart des entreprises y ajoutent la disponibilité, la confidentialité, voire les deux (la protection de la vie privée et l'intégrité du traitement constituent les deux autres catégories). En fin de compte, les catégories qu'une entreprise choisit en plus de la sécurité dépendent de ses besoins opérationnels.
Le type de rapport, SOC 2 de type 1 ou de type 2, détermine le type de preuves requises :
- Le type 1 correspond à un instantané à une date donnée. L'auditeur vérifie si vos contrôles sont conçus de manière appropriée à une date précise. Vous présentez votre système et démontrez que les contrôles existent et sont correctement configurés à ce jour.
- Le type 2 couvre une période (généralement de 3 à 12 mois) et atteste que les contrôles ont fonctionné efficacement tout au long de cette période. C'est le plus difficile à établir. Il faut disposer de preuves continues sous forme de journaux, d'horodatages et d'historique des mesures correctives. Ces éléments doivent démontrer qu'un contrôle n'existait pas seulement le premier jour, mais qu'il continuait de fonctionner le 47e jour et le 214e jour.
De nombreuses équipes négligent la préparation du rapport de type 1, car elles peuvent se contenter de fournir une capture d'écran de la configuration et passer à autre chose. Mais elles se font ensuite prendre au dépourvu par le rapport de type 2, car l'auditeur exige alors une trace complète et les captures d'écran ne suffisent plus. Les outils qui ne servent qu'à générer un instantané ne sont pas d'une grande utilité lorsqu'il s'agit de tenir à jour un rapport de type 2 année après année.
La place d'Aikido au sein des critères relatifs aux services de confiance
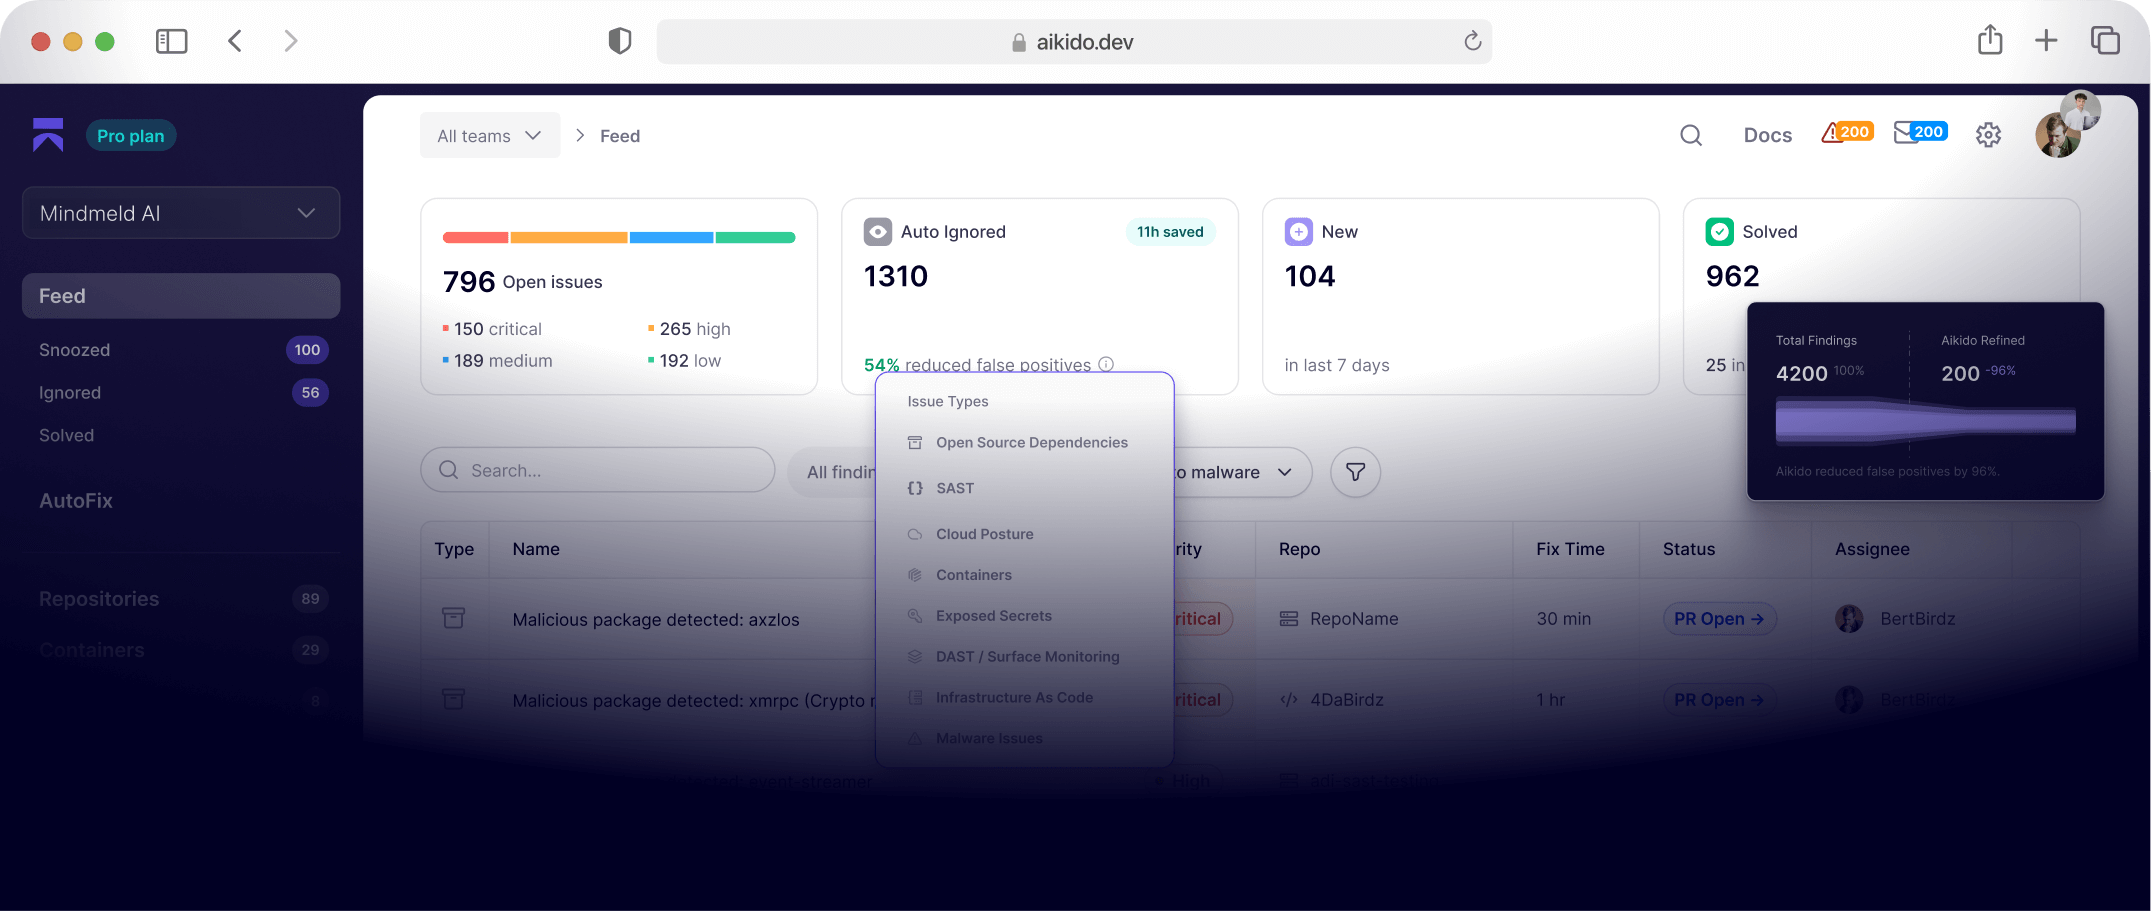
Aikido regroupe SAST, DAST, SCA, détection de secrets, la gestion de la posture des conteneurs et analyse IaC, cloud (CSPM), la détection des logiciels malveillants et pentest IA au sein d’une seule et même plateforme. Vous disposez ainsi d’un tableau de bord unifié : un seul et même endroit où rassembler toutes vos données, avec un SLA et un workflow de correction intégrés. Les auditeurs souhaitent disposer d’un récit cohérent sur les vulnérabilités détectées et corrigées dans des délais définis, et non pas de six exportations différentes assemblées à la va-vite avec des formats d’horodatage disparates.
Voici quelques-unes des mesures de contrôle pour lesquelles Aikido peut vous aider :
Accès logique (CC6.1) et protection des limites (CC6.6)
AikidoLa fonctionnalité « cloud » signale l'absence d'application de l'authentification multifactorielle (MFA) et les contrôles d'accès mal configurés, tandis que la fonctionnalité « détection de secrets » analyse en continu les identifiants exposés dans les dépôts et l'infrastructure. La norme CC6.6 traite de la protection contre les menaces externes au niveau de la périphérie du système. Les règles de posture de « Aikido » ( cloud ) signalent les lacunes en matière de segmentation du réseau et les services exposés, vous fournissant ainsi directement ces preuves.
Transmission et chiffrement des données (CC6.7)
Cloud Les contrôles « SAST » permettent de vérifier le chiffrement des données en transit (et généralement aussi au repos, bien qu’il soit recommandé de vérifier ce point auprès de votre auditeur pour connaître son interprétation précise), ce qui vous évite de devoir vérifier manuellement les configurations TLS de chaque service avant un audit.
Intégrité des logiciels et logiciels malveillants (CC6.8)
AikidoLa fonctionnalité d’analyse des dépendances et de détection des logiciels malveillants vous fournit un inventaire en temps réel des composants en cours d’exécution et signale les paquets connus pour être malveillants ou compromis. Cela répond directement à l’exigence de la norme CC6.8 visant à « prévenir ou détecter l’introduction de logiciels non autorisés ou malveillants et prendre les mesures qui s’imposent ».
Suivi et « gestion des vulnérabilités » (CC7.1/CC7.2)
Une analyse continue sur SAST, SCA, les conteneurs et DAST fournit exactement le type de preuves continues qu’un auditeur de type 2 souhaite voir sur l’ensemble de la période d’audit. Le suivi des SLA (délai de correction par rapport à des seuils définis) génère un rapport daté et exportable. Et bien que la norme SOC 2 n’exige pas explicitement de test d’intrusion, on attend généralement des organisations qu’elles en réalisent afin de s’assurer que les contrôles tiennent la route en cas d’attaque réelle. Aikido’s pentest IA déploie des agents IA qui agissent comme de véritables attaquants, découvrant et exploitant les failles au sein de vos applications, API et infrastructure. Les rapports de test d’intrusion détaillent l’ensemble des éléments testés et les vulnérabilités détectées. Quant aux tests continus, Aikido Infinite assure une surveillance en continu pentest IA.
Gestion du changement (CC8.1)
AikidoLes contrôles de sécurité des portes CI/CD et SCM vous offrent une piste de gestion des changements intégrée comprenant deux points de contrôle. Le contrôle des portes « PR » vérifie chaque pull request et la rejette lorsque des problèmes nouvellement identifiés atteignent votre seuil de gravité. Le contrôle des portes de publication applique la même logique à une build ou à une publication ; ainsi, un commit qui dépasse ce seuil n’est pas déployé. Vous définissez vous-même le seuil, de « faible » à « critique », et les contrôles portent sur les vulnérabilités des dépendances, l’ SAST, l’IaC, les secrets et les problèmes liés aux logiciels malveillants. Sur GitHub, la protection des branches avec des contrôles d’état obligatoires fait en sorte qu’un contrôle échoué bloque l’ merge. Toutes les PR, décisions de contrôle, dérogations et exceptions sont consignées et vérifiables.
Évaluation des risques (CC3.2)
L'évaluation de la gravité et l'« analyse d’accessibilité » (qui consiste à vérifier si une fonction vulnérable est réellement accessible dans votre code ou si elle est simplement présente dans un arbre de dépendances), l'analyse de l’exploitabilité des CVE, ainsi que l'pentest IA qui permet de vérifier si une vulnérabilité est exploitable dans votre environnement, alimentent tous le processus « priorisation basée sur les risques ». Lorsque la fonctionnalité « analyse de l’exploitabilité » est activée, l'agent Aikido analyse la manière dont un paquet vulnérable est utilisé dans vos référentiels et conteneurs. Chaque exécution est enregistrée dans un historique, et vous pouvez exiger une validation humaine avant que toute action ne soit appliquée. Les auditeurs s’attendent de plus en plus à voir ce type de processus plutôt que d’accepter l’argument selon lequel « nous corrigeons tout à terme ».
Disponibilité (A1.2)
Cloud Les contrôles portant sur l'intégrité et l'exhaustivité des sauvegardes répondent aux critères de disponibilité, qui ne relèvent absolument pas de la série CC, mais constituent des critères « A » à part entière.
Se préparer à la certification SOC 2
Un tableau de bord présentant le respect des engagements de niveau de service (SLA) en matière de détection et de correction des vulnérabilités sur l'ensemble de la période d'audit fournit à l'auditeur toutes les informations dont il a besoin. Sans cette vue d'ensemble continue, vous vous retrouvez face à un échange incessant d'e-mails demandant une « couverture plus complète » de la période.
Bien sûr, aucun outil ne suffira à lui seul à vous permettre de réussir votre audit. Les auditeurs voudront toujours prendre connaissance de vos politiques, de vos procédures, de vos évaluations des risques, de vos contrôles d'accès et de votre processus de gestion des incidents.
Mais Aikido prend en charge la partie la plus fastidieuse et la plus riche en preuves de la norme SOC 2, et permet de l'exporter pendant la période d'audit. gestion des vulnérabilités, la vérification du contrôle d'accès, le suivi de la gestion des changements et la validation du chiffrement sont tous regroupés sur une seule plateforme avec un seul chemin d'exportation.
Si vous visez d’abord le Type 1, avec le Type 2 comme objectif à court terme, mettez en place dès que possible le balayage continu et le suivi SLA, avant même que la période d’audit ne commence officiellement. Les preuves que vous n’avez pas recueillies n’existent pas rétroactivement, et pour le Type 2, le délai pour « fonctionner efficacement tout au long de la période » commence le jour où votre auditeur le décide.