

Grâce au codage assisté par l'IA, les équipes de développement livrent leurs produits plus rapidement que jamais. Des fonctionnalités qui prenaient auparavant plusieurs semaines peuvent désormais être mises en production en quelques jours. Pourtant, les tests de sécurité continuent de suivre l'ancien calendrier. Dans le rapport « État des lieux de l'IA dans les tests d'intrusion en 2026 » publié par Aikido, nous avons constaté que 76 % des entreprises déploient des modifications importantes en production chaque semaine, voire plus fréquemment, tandis que seules 21 % d'entre elles vérifient la sécurité à chaque mise en production.
Katie Norton, responsable de recherche senior chez IDC, a résumé la situation.
"Les tests d'intrusion traditionnels étaient basés sur des évaluations périodiques, mais la livraison de logiciels moderne ne fonctionne plus selon un calendrier périodique. À mesure que la vélocité de développement augmente, en particulier avec la création de logiciels assistée par l'IA, les tests de sécurité devront de plus en plus se rapprocher du cycle de publication lui-même."
Et comme les pirates disposent désormais de l'intelligence artificielle, les entreprises doivent se montrer à la hauteur. L'approche traditionnelle consisterait à augmenter les dépenses en matière de sécurité. Mais et si la meilleure solution consistait plutôt à repenser la manière dont nous dépensons cet argent ?
pentest IA Il est possible de réaliser des tests au rythme imposé par les équipes, et grâce à un modèle tarifaire adapté, l’ pentest IA est plus facile à planifier et à budgétiser que les tests d’intrusion manuels. Les équipes bénéficient ainsi d’un meilleur contrôle sur l’affectation de leur budget dédié aux tests.
Plus il y a de code, plus le risque est élevé
Les outils de programmation basés sur l'IA ont accéléré le rythme de développement et de mise sur le marché des logiciels. GitHub a récemment indiqué que le nombre de commits mensuels sur le site était passé de 1,4 milliard en avril 2026 à 2,9 milliards en août. En 2023, ce chiffre n'était encore que d'environ un demi-milliard par mois.
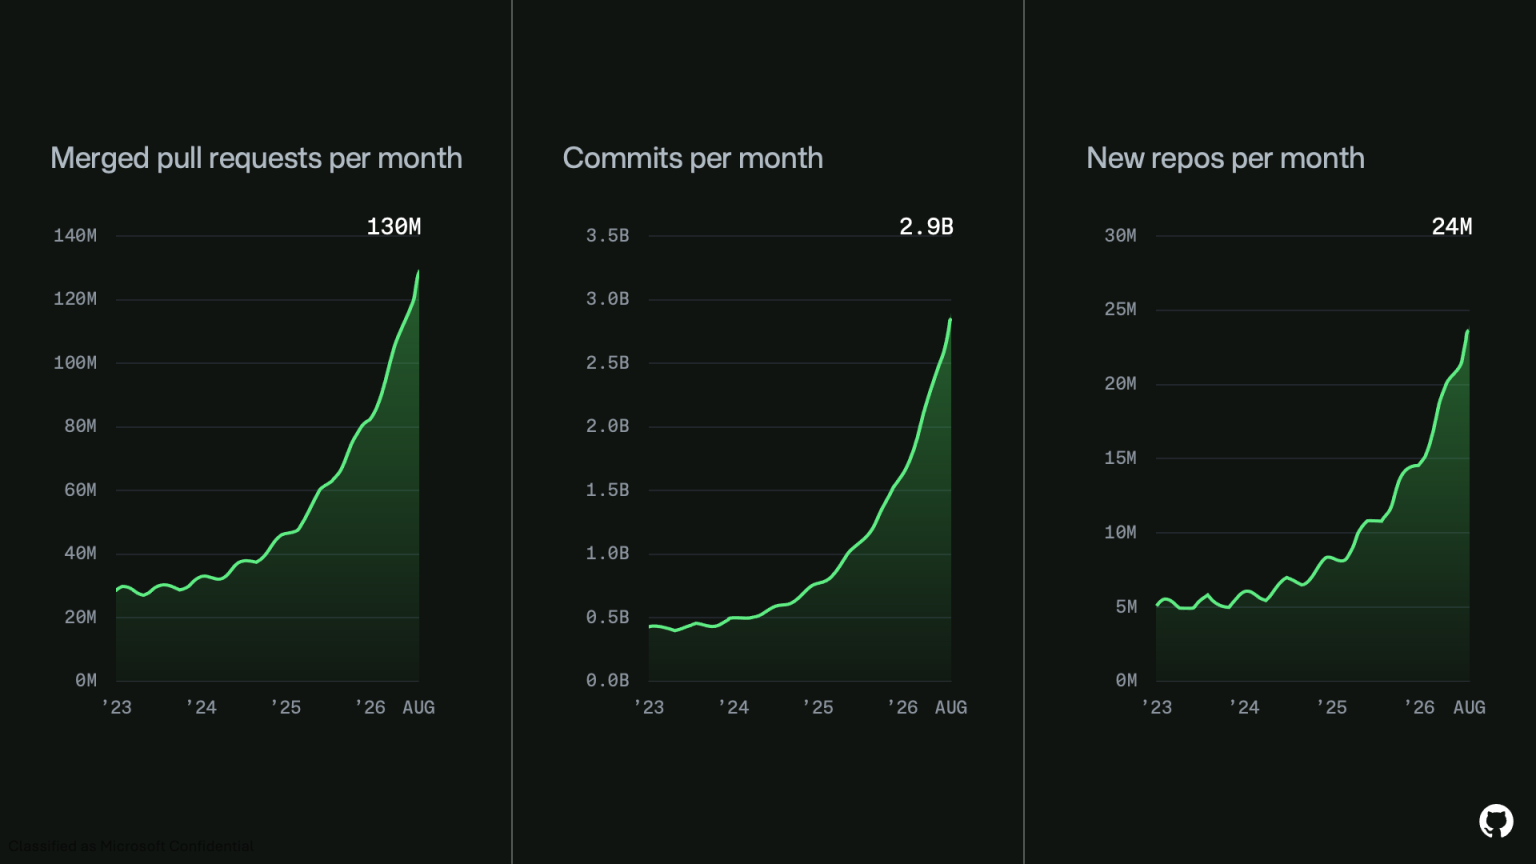
Chaque nouveau terminal ou chaque modification architecturale peut introduire une vulnérabilité, et bien qu'ils s'améliorent, les agents de codage basés sur l'IA continuent d'introduire diverses vulnérabilités, telles que des contrôles d'accès défaillants et des failles dans la logique métier.
L'IA modifie également les capacités des pirates, qui exploitent désormais les failles rendues publiques plus rapidement qu'auparavant. Les données du « Zero Day Clock », compilées par a16z, montrent que la part des CVE exploitées par les pirates le jour même de leur divulgation ou avant est passée de seulement 18,7 % en 2018 à 53,6 % en 2025. Le chiffre pour 2026, à la date de rédaction de cet article, s'élève actuellement à 86,7 %, un niveau très élevé.

Sans vouloir tomber dans les clichés, le code est déployé plus rapidement que jamais et les attaquants sont surpassés par l'IA : les équipes ne peuvent donc pas se permettre de prendre du retard en matière de sécurité.
Les tests d'intrusion manuels sont prévisibles, mais coûteux
Alors que le monde du développement évolue, les calendriers des tests d'intrusion sont restés pratiquement inchangés. De nombreux programmes ne procèdent encore qu'à une seule évaluation approfondie une ou deux fois par an ; par conséquent, la plupart des éléments mis en production entre deux sessions de tests d'intrusion ne sont pas testés. Dans ce même rapport intitulé « L'état de l'IA dans les tests d'intrusion », 79 % des personnes interrogées craignent de passer à côté de vulnérabilités introduites entre deux tests programmés (ce qui est tout à fait logique compte tenu de la rapidité avec laquelle les mises à jour sont déployées !).
Une intervention manuelle dont le périmètre est clairement défini s'accompagne d'un devis, ce qui permet au service financier de connaître le coût avant le début des travaux. Cependant, chaque application supplémentaire ou chaque nouveau test mobilise davantage de temps de la part des testeurs qualifiés ; par conséquent, doubler la fréquence des tests implique généralement de demander un budget bien plus important. Les équipes de sécurité peuvent donc se retrouver contraintes de limiter la portée de leurs tests en sélectionnant les quelques applications que leur budget fixe leur permet raisonnablement de couvrir.
Yolanda Amorim, responsable de la sécurité des applications chez Believe, a expliqué en quoi ce modèle n'était pas évolutif.
« Lorsque vous gérez la sécurité dans plusieurs régions et au sein de plusieurs équipes, vous ne pouvez pas faire évoluer les tests d'intrusion simplement en recrutant davantage de testeurs. Ce modèle atteint ses limites dès que l'organisation se développe plus rapidement que votre capacité à planifier ces missions. »
Essayer d'effectuer davantage de tests d'intrusion pour suivre le rythme d'un code qui évolue de plus en plus vite devient… disons, impossible. Environ 42 % des équipes reportent les nouveaux tests pour des raisons de coût ou de calendrier, et seules 40 % procèdent à de nouveaux tests rapidement après la mise en place d'un correctif. Une équipe qui a dû renoncer à ces nouveaux tests part du principe (autrement dit, espère) que son correctif a fonctionné.
Sans modifier votre budget, « pentest IA » vous offre une couverture plus étendue
pentest IA casse le lien entre le volume de tests effectués et le nombre d'heures de test que vous pouvez vous permettre. pentest IA confie une grande partie de chaque évaluation à des agents IA. Ceux-ci cartographient la surface d'attaque d'une application et valident chaque vulnérabilité potentielle par une exploitation réelle avant de l'intégrer au rapport.
Le fait de confier cette tâche à des agents plutôt qu'à des personnes permet à la fois :
- réduit le coût de chaque test
- réduit la durée du test
Chaque test coûte moins cher, car les agents se chargent des tâches qui étaient auparavant facturées aux testeurs, et ils explorent les vecteurs d'attaque en parallèle. Bien que cela varie considérablement en fonction de votre localisation et de votre application, nos analyses comparatives internes montrent que le coût d'un test d'intrusion complet tombe à moins de la moitié du prix d'un test d'intrusion réalisé par des testeurs humains.
Les agents fournissent également les résultats en quelques heures, contre une moyenne de 2,6 semaines pour un test manuel, sans compter le temps d'attente avant le début du test ni le temps nécessaire pour le refaire.
L'objectif n'est pas de remplacer tous les tests d'intrusion réalisés par des humains. Les évaluations menées par des spécialistes continuent de jouer un rôle important, en particulier pour les systèmes complexes et les exigences de haut niveau de sécurité. Les tests d'intrusion basés sur l'IA doivent également être gérés par vos experts en sécurité, tout comme les tests d'intrusion réalisés par des humains.
pentest IA modifie le coût de chaque test
La réduction des coûts et la rapidité d'exécution rendent les tests répétés tout à fait envisageables. La plupart des frais généraux liés à la planification et à la mise en place d'une mission disparaissent, ce qui permet aux équipes de réaliser des tests plus modestes et ciblés dès qu'un changement le justifie.
La dernière chose dont un responsable de la sécurité a besoin, c’est de remplacer le coût élevé des tests d’intrusion traditionnels par une facture imprévisible liée aux tests basés sur l’IA. Avec Aikido, le coût de chaque évaluation est fixé avant le début des tests. Les tests continus s’accompagnent d’une prévision et de contrôles des dépenses, ce qui permet aux équipes de bénéficier de tests à la demande et d’un montant que le service financier peut approuver. Un budget qui, auparavant, ne couvrait que les évaluations annuelles d’une partie de vos applications critiques peut désormais s’étendre à une partie bien plus importante de votre infrastructure.
Des tests d'IA adaptés au rythme de vos applications
Les applications présentent des niveaux de risque et des fréquences de mise à jour variables. Une application destinée aux clients et faisant l'objet de mises à jour quotidiennes n'a pas les mêmes exigences en matière de tests qu'un outil interne mis à jour deux fois par an. Or, les programmes traditionnels de tests d'intrusion leur imposent souvent des calendriers similaires.
pentest IA Cela rend plus pratique l'adoption d'une stratégie de tests axée sur les risques, dans laquelle les organisations déterminent à la fois l'ampleur et la fréquence des tests en fonction des priorités. Les équipes de sécurité bénéficient ainsi d'une plus grande flexibilité pour allouer leur budget et optimiser leur couverture.
Une approche possible consiste à classer les applications en fonction de leur importance stratégique pour l'entreprise et de leur rythme d'évolution.
- Les « joyaux de la couronne » qui font l'objet de modifications fréquentes font l'objet d'une évaluation de référence approfondie par l'IA, suivie de tests progressifs portant sur les modifications ayant une incidence sur la sécurité.
- Les applications à faible risque, qui évoluent rarement, se contentent généralement d'un test d'intrusion annuel basé sur l'IA, considéré comme une référence documentée.
Et bien sûr, vous devriez tester à nouveau les corrections sur les deux groupes.
Mais surtout, une augmentation de la fréquence des tests ne signifie pas nécessairement qu'il faille tout tester, tout le temps. L'objectif est de trouver le juste équilibre entre couverture, fréquence, risque et coût qui convienne le mieux à l'organisation.
Établissement du budget pour pentest continu
Mais que faire si vous souhaitez aller plus loin et tester chaque modification susceptible de présenter un risque au niveau de l’application ? Compte tenu de la rapidité et du coût de l’ pentest IA, il est en effet possible de tester chaque application en continu. L’ pentest IA continue consiste à tester à nouveau une application à mesure que son code évolue, ce qui permet à la validation de la sécurité de suivre le rythme des mises à jour entre deux évaluations complètes.
Tester chaque modification serait un gaspillage de budget, car la plupart des changements, comme la nouvelle couleur d'un bouton, n'ont aucune incidence sur la surface d'attaque. Un système de tests continus bien conçu examine d'abord chaque modification et ne lance un test que lorsque celle-ci a une incidence sur la sécurité. Le coût dépend alors du volume des modifications ayant une incidence sur la sécurité.
Les équipes peuvent organiser leur planning en fonction des tests continus lorsque l'outil affiche une estimation avant son activation et indique le coût de chaque unité de test. Le contrôle de la fréquence d'exécution permet de garantir la pertinence de cette estimation, et les limites de dépenses garantissent qu'un trimestre de développement chargé n'entraînera pas de facture imprévue.
Aikido Infinite fonctionne ainsi. Sa page de tarification affiche une estimation annuelle basée sur l’activité Git récente, et chaque agent qu’il lance a un coût fixe en crédits. Les équipes choisissent si Infinite effectue des tests à chaque déploiement ou selon un calendrier défini. Les exécutions sont débitées d’un portefeuille de crédits prépayés, ce qui évite toute facture surprise sur leur carte bancaire par la suite.
Pour en savoir plus sur le fonctionnement des tests sensibles aux modifications, découvrez ce qu'exige réellement la norme « pentest continu ».
Une plus grande flexibilité ne devrait pas se traduire par un relâchement du contrôle budgétaire
Remplacer le coût élevé des tests d'intrusion traditionnels par une facture imprévisible liée aux tests basés sur l'IA poserait un nouveau problème budgétaire aux responsables de la sécurité. Chez Aikido, nous estimons que la prévisibilité des coûts doit faire partie intégrante de la tarification d'pentest IA dès le premier jour.
James Berthoty, fondateur et analyste chez Latio, estime que l'IA permet à davantage d'équipes d'adopter les tests en continu.
« L'IA contribue grandement à démocratiser le rêve de l'pentest continu e pour les équipes. N'étant plus contraintes de faire des compromis coûteux liés à la définition de la portée de missions complètes, elles sont désormais en mesure d'effectuer des tests pertinents au même rythme que la livraison du code. »
Lorsque les équipes connaissent le coût de chaque test avant son exécution, elles peuvent consacrer chaque dollar du budget alloué aux tests d'intrusion aux applications et aux modifications qui en ont besoin.


