La campagne Graphalgo se propage aux fournisseurs Terraform et aux modules Go
Nous avons identifié un malware Go distribué via au moins deux fournisseurs Terraform et au moins deux modules Go. C'est la première fois que nous observons un malware distribué par le biais de fournisseurs Terraform. Les paquets suivants contiennent le malware :
Fournisseurs Terraform :
gocommunity-io/dockerd
kreuzwenker/docker
Modules Go :
gocommunity.io/orderedbtree
gogets.dev/btreex
Ce malware recoupe la campagne de malwares NPM Graphalgo, signalée pour la première fois par ReversingLabs en février 2026, et également mentionnée la semaine dernière par Safedep, Checkmarx et JFrog. Ce malware est un portage en Go du malware Graphalgo, qui partage une infrastructure blockchain et Slack ainsi qu'une clé publique avec de récents échantillons JavaScript distribués via NPM. L'acteur malveillant a également créé au moins deux faux écosystèmes Go pour promouvoir ses packages, ce qui suggère un intérêt persistant pour l'écosystème Go.
Fournisseurs Terraform malveillants
Au début du mois de septembre, un acteur malveillant a publié les fournisseurs Terraform gocommunity-io/dockerd et kreuzwenker/docker. Ce dernier est un typosquattage du populaire kreuzwerker/docker fournisseur Terraform, qui compte 56 millions de téléchargements signalés. Les deux fournisseurs contiennent des points d'entrée cachés dans le /internal/provider/resource_docker_container_funcs.go fichier qui ne s'activent que lorsque le hachage SHA256 des containerName et networkID variables Terraform concaténées ensemble est b9966e3762e9a0d5d263b8cb3cca07294f81af9714d40ddf4628cb85d74e8ad5. Cela signifie que le fournisseur malveillant reste inerte, sauf dans des conditions d'exécution spécifiques, ce qui suggère que le malware est déployé dans le cadre d'une attaque cible.
Le hachage SHA256 est utilisé comme clé AES pour déchiffrer un chemin de fichier au sein du package. Le malware décompresse le contenu de l'archive, déchiffre chaque fichier contenu à l'aide d'AES et exécute le code déchiffré en tant que package Go via une commande go run . détachée. Le fichier ZIP cible dans les deux fournisseurs est examples/resources/docker_container/import-resource.sqlite3 avec le hachage SHA256 5f892a5424e88a21a3eb3d7f82ebf04d8ac31cdb19ada25153be4165df977d0f.
RAT de second étage
Le RAT de second étage est un agent développé en Go doté de deux canaux de commande et de contrôle, utilisant des "dead drops" (boîtes aux lettres mortes) sur la blockchain et un jeton de bot Slack. Le malware collecte d'abord des informations système, notamment les attributs matériels, le système d'exploitation, le nom d'hôte et si node est disponible sur le système infecté. Le malware transmet ces informations à un canal Slack nommé frontend-devs dans l'espace de travail Slack hxxps[:]//portfolio-devs.slack[.]com/ (Portfolio Devs). Notez que le malware communique avec api.slack.com et que le sous-domaine de l'espace de travail n'est pas contacté directement par le malware.
À la suite de l'appel de prise de contact, le malware génère une paire de clés publique-privée éphémère. Il génère des clés partagées en combinant sa clé éphémère avec deux clés publiques de l'acteur malveillant. La clé partagée permet au malware de communiquer avec les clients infectés via des canaux partagés sans exposer les communications C2 ni divulguer de messages entre les hôtes infectés. Pour les communications C2 via Slack, le malware utilise la clé publique codée en dur 302a300506032b656e032100bad013df6eec5d686f4cc8551e0a5c87a0135164bdd1dafb1c75141d1b526702. Le malware écrit la clé publique de chaque client dans le canal frontend-devs, après quoi toutes les communications sont chiffrées à l'aide de la clé partagée. Les communications suivantes sont envoyées vers un espace de travail Slack différent, hxxps[:]//portfolio-testers.slack[.]com/ (Portfolio-testers), dans un canal nommé qa-announcements.
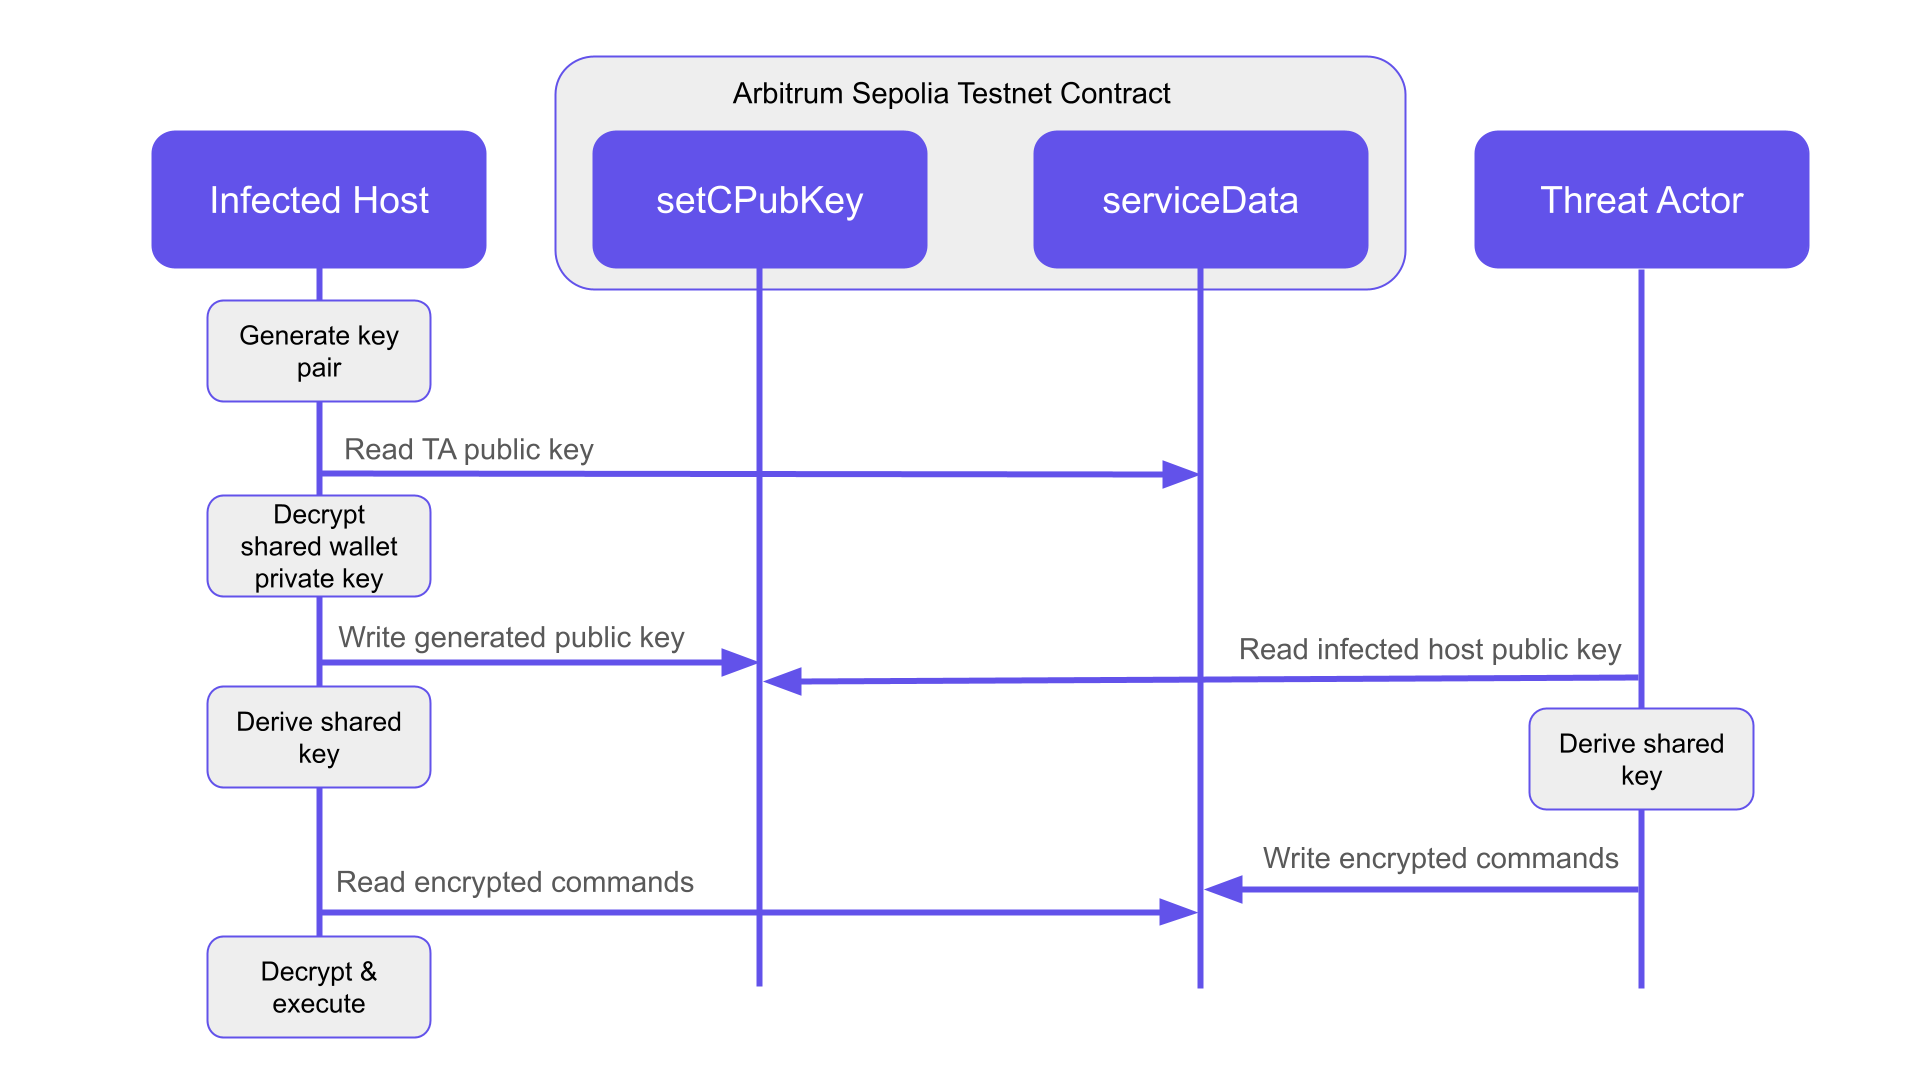
Pour le C2 basé sur la blockchain, le malware récupère des données à partir d'un contrat intelligent Ethereum sur le testnet Arbitrum Sepolia en utilisant l'adresse de contrat codée en dur 0xAD02b5cDE693529d3bdA0266299501ad0193036C, puis :
Récupère la clé privée d'un portefeuille Ethereum partagé.
Déchiffre la clé privée à l'aide d'une clé dérivée du même matériel que celui utilisé pour déchiffrer le second étage.
Récupère la clé publique de l'acteur malveillant à partir du contrat.
Crée une clé partagée en utilisant la clé publique et la clé privée éphémère.
Écrit sa clé privée éphémère dans le contrat en utilisant la méthode setCPubKey .
Lit les commandes chiffrées provenant de serviceData1 et serviceData2.
Le portefeuille partagé ne dispose que de droits en écriture pour le setCPubKey magasin clé-valeur, ce qui limite les possibilités pour des clients malveillants de perturber le canal C2 avec des messages factices.
Le malware interroge la blockchain pour obtenir des instructions toutes les 3 secondes et Slack toutes les 10 secondes. Les messages C2 déchiffrés contiennent un en-tête qui indique au malware d'exécuter le corps en tant que code Go ou JavaScript supplémentaire (via node) ou de s'auto-supprimer.
Le mécanisme C2 indique clairement que ce malware fait partie d'une opération ciblée. La capacité de l'acteur malveillant à émettre des commandes est limitée car tous les clients consomment l'ensemble des messages et effectuent une opération vide (no-op) lorsqu'ils ne parviennent pas à déchiffrer les messages destinés aux autres clients. Il s'agit d'une implémentation particulièrement sophistiquée d'une "boîte aux lettres morte" (dead drop) sur blockchain, qui intègre une communication bidirectionnelle avec un risque minimal de fuite ou de perturbation des informations. Compte tenu de la popularité croissante des dead drops sur blockchain dans les malwares, les organisations qui n'ont pas besoin interagir commercialement avec des blockchains devraient envisager de configurer des alertes sur les communications réseau avec les services blockchain basés sur HTTP.
Variantes de modules Go
Nous avons également identifié le même malware Go diffusé via deux modules Go. Le module gocommunity.io/orderedbtree, publié pour la première fois le 11 août, contenait le malware en texte clair au lieu de le dissimuler sous une forme chiffrée et compressée. Le second paquet, gogets.dev/btreex, masquait le malware dans une archive ZIP se faisant passer pour un fichier SQL avec le hash SHA256 ab01686d87565250fc4989faddb877d793667b07ec217a61cbd798f5695d62f5. Ce dernier paquet nécessitait une entrée spécialement conçue pour s'activer, conformément au fonctionnement des fournisseurs Terraform : le malware ne s'activait que lors du traitement d'un objet doté d'une valeur entière de prix spécifique.
gogets.dev/btreex a été publié pour la première fois le 8 septembre. L'acteur malveillant a utilisé des commits falsifiés dans le dépôt gogets-dev/btreex pour antidater des commits à novembre 2025. Comme les modules Go considèrent les dates de commit comme faisant foi, le proxy de modules Go et pkg.go.dev affichent la date de publication falsifiée.
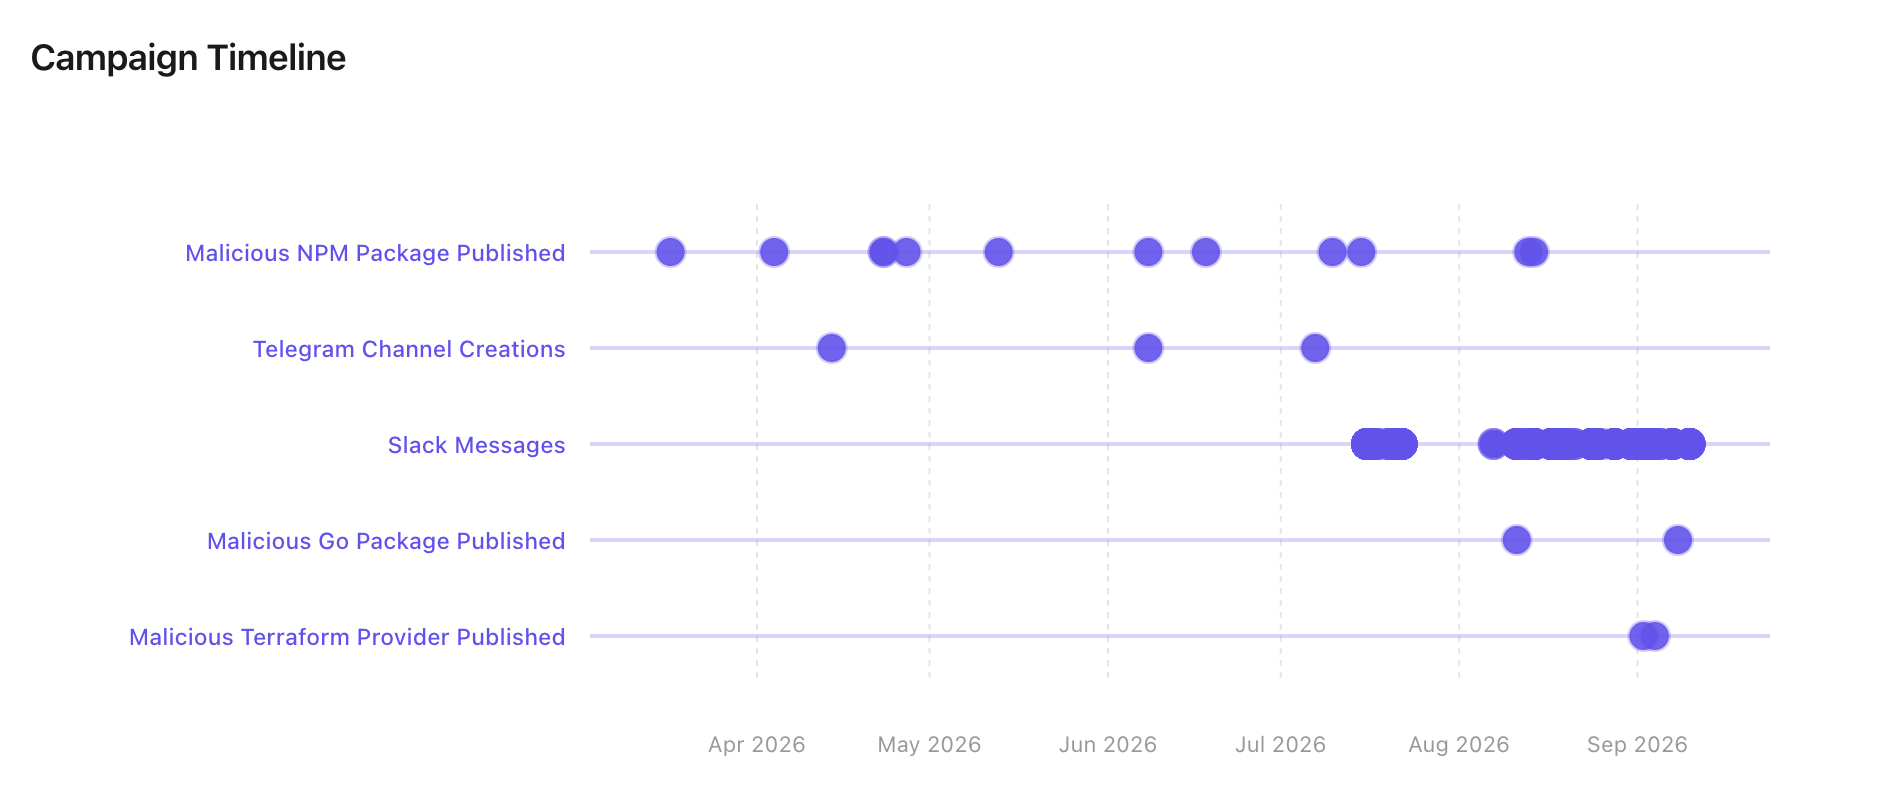
Chronologie de la campagne
La clé publique 302a300506032b656e032100bad013df6eec5d686f4cc8551e0a5c87a0135164bdd1dafb1c75141d1b526702 utilisée dans ce malware a également été employée dans des charges utiles NPM depuis au moins avril 2026, apparaissant pour la première fois dans le paquet NPM malveillant modern-events. Des adresses de contrats intelligents, des adresses Telegram et des espaces de travail Slack communs renvoient à l'article de blog de ReversingLabs d'avril concernant la campagne Graphalgo.
Au moment de notre analyse, le canal qa-announcements Slack contenait 1240 messages chiffrés depuis le tout premier message disponible le 16 juillet, et le contrat recensait 1402 transactions remontant jusqu'au 6 août.
Les messages de pointage en texte clair dans le canal Slack de l'acteur malveillant contiennent 18 noms d'hôtes uniques répartis sur 725 messages. Trois victimes enregistrées utilisent des appareils Windows, cinq Linux et 10 macOS. Nous ne disposons pas d'informations suffisantes pour notifier les victimes sur la base des données de pointage en texte clair, mais l'échelle des opérations de l'acteur malveillant semble restreinte et ciblée. D'après les premiers messages de la discussion, l'acteur malveillant a testé cette variante du malware sur un appareil Windows portant le nom d'hôte Frank et le nom d'utilisateur Frank1, à partir du 16 juillet 2026.
Pivots GitHub et faux écosystèmes Go
Les comptes et organisations GitHub suivants ont été utilisés pour soutenir cette activité. Nous observons que l'acteur malveillant nettoie périodiquement ses malwares sur GitHub, probablement pour prolonger la durée de vie de ses comptes.
Paquet associé
Compte/Org GitHub
Commentaire
gocommunity-io/dockerd
gocommunity-io
Organisation contrôlée par l'acteur de la menace
gocommunity-io/dockerd
go-pack-tech
Malware engagé
kreuzwenker/docker
kreuzwenker
Malware engagé
gocommunity.io/orderedbtree
victormmpp
Publication d'un dépôt dropper avec des commits forgés pour exécuter un malware
gogets.dev/btreex
gogets-dev
Organisation contrôlée par l'acteur de la menace
gogets.dev/btreex
markcary3
Malware engagé
gogets.dev/btreex
steveb082
Membre d'une organisation contrôlée par l'acteur de la menace
gogets.dev/btreex
go-community-admin
Membre d'une organisation contrôlée par l'acteur de la menace
Les deux organisations GitHub contrôlées par l'acteur de la menace disposent de sites Web compagnons prétendant être de nouveaux écosystèmes de paquets Go, gogets[.]dev et gocommunity[.]io. Les deux domaines ont été enregistrés dans les vingt-quatre heures suivant la création des organisations GitHub contrôlées par l'acteur de la menace. Les deux domaines prétendent offrir un système de nommage personnalisé pour les paquets Go, mais ne fournissent aucun mécanisme permettant aux utilisateurs externes d'ajouter des paquets et semblent non fonctionnels. Ces domaines sont probablement utilisés par l'acteur de la menace dans le cadre d'attaques d'ingénierie sociale afin d'accroître la légitimité perçue des paquets malveillants.
La création d'une infrastructure d'écosystème dédiée pour soutenir l'ingénierie sociale ciblant les développeurs Go suggère que l'acteur de la menace a l'intention de continuer à publier des logiciels malveillants ciblant la chaîne d'approvisionnement Go. Le ciblage des fournisseurs Terraform est également notable : si les postes de travail des développeurs constituent systématiquement des cibles de grande valeur pour les acteurs malveillants, les utilisateurs de Terraform sont quant à eux plus susceptibles de participer au déploiement d'infrastructures. En ciblant les postes de travail DevOps, l'acteur de la menace s'assure potentiellement un accès encore plus direct à des identifiants de production critiques. Bien que nous ayons connaissance de recherches récentes portant sur d'autres fournisseurs Terraform malveillants, cet incident représente le premier cas de distribution systématique de malware via Terraform dont nous avons connaissance.
hxxps[:]//mediumstar.slack[.]com (indicateur historique non signalé)
Comment Aikido vous protège
Les deux modules Go malveillants identifiés dans cette campagne, gocommunity.io/orderedbtree et gogets.dev/btreex, sont déjà signalés comme des logiciels malveillants dans Aikido Intel. Si l'un ou l'autre de ces paquets apparaît n'importe où dans votre arbre de dépendances, vous en serez immédiatement averti.
Nous ne disposons pas encore de surveillance pour le registre Terraform. Les deux fournisseurs Terraform malveillants de cette campagne, gocommunity-io/dockerd et kreuzwenker/docker ne s'afficheront pas dans le tableau de bord Aikido. Nous allons étendre notre couverture aux fournisseurs Terraform très prochainement.
Si l'un des paquets ou fournisseurs listés ci-dessus a été installé sur une machine de développement ou un runner CI/CD, considérez l'ensemble de cet environnement comme compromis et partez du principe que la machine elle-même est touchée bien au-delà du simple paquet.
Isolez la machine du réseau. Étant donné les canaux C2 du maliciel (appels d'API Slack et contrat intelligent Ethereum), un hôte infecté peut toujours être contacté par l'acteur de la menace, même après la suppression du paquet.
Révoquez l'ensemble des identifiants ayant interagi avec cette machine. Ne vous limitez pas aux jetons de modules Go. Révoquez les jetons GitHub/GitLab, les jetons de publication npm/PyPI/Go, les identifiants de fournisseurs cloud et les clés SSH. Si le paquet concerné a été exécuté via un fournisseur Terraform, donnez la priorité aux identifiants cloud et d'infrastructure, car le vecteur Terraform de cette campagne cible les postes de travail DevOps disposant d'un accès direct à la production.
Vérifiez s'il y a eu des activités non autorisées pendant la fenêtre d'exposition. Examinez les commits récents, les publications de paquets, les applications Terraform et les exécutions GitHub Actions effectuées depuis cette machine ou à l'aide de ses identifiants. Partez du principe que l'attaquant a pu agir à l'aide d'identifiants valides et fonctionnels.
Supprimez le paquet et réinstallez l'image de la machine. Le maliciel exécutant une deuxième phase déchiffrée via un processus détaché go run ., la simple suppression du paquet ne garantit pas que tout ce qu'il a lancé a disparu. La réinitialisation de l'image est le seul moyen d'avoir la certitude que l'hôte est sain.
Si vous n'êtes pas sûr qu'un paquet de votre environnement corresponde à ces indicateurs, la liste complète des hachages, des domaines et de la clé publique de l'acteur de la menace se trouve dans la section Indicateurs de compromission ci-dessus.
4,7/5
Fatigué des faux positifs ? Essayez Aikido, comme 100 000 autres.
PHP prévoit la publication d'une mise à jour de sécurité critique le 19 novembre, incluant la vulnérabilité CVE-2026-115560
PHP publiera des correctifs de sécurité critiques le 19 novembre. Voici ce que nous savons sur la vulnérabilité CVE-2026-115560 et comment la contrer avant la sortie du correctif.
nginx2root : Vulnérabilités critiques dans nginx, dont une permettant l'exécution de code à distance (RCE) [CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425]
nginx2root regroupe cinq vulnérabilités critiques de type RCE (exécution de code à distance) dans nginx, dont la vulnérabilité CVE-2026-123007 dans HTTP/2. Vérifiez si vous êtes concerné et effectuez la mise à jour vers la version 1.31.9 ou 1.30.7 de nginx.
Java4Shell : faille RCE dans le décodeur Base64 d'OpenJDK, avec les versions concernées et le correctif (CVE-2026-114938)
Java4Shell est une faille du décodeur Base64 d'OpenJDK qui peut permettre à des attaquants d'exécuter du code à distance, parfois sans authentification. Voici les versions concernées, les versions corrigées et les mesures à prendre dès aujourd'hui pour atténuer ce risque.