AikidoDans son analyse approfondie, « Deep Review » présente Java4Shell dans l'PR , qui l'a lancé.
En bref : comment détecter Java4Shell et comment y remédier
Java4Shell (CVE-2026-114938) est une vulnérabilité critique de corruption de mémoire dans le décodeur Base64 d'OpenJDK pouvant conduire à l'exécution de code à distance. Le code vulnérable ne s'exécute que sur les processeurs x86-64 prenant en charge AVX-512 VBMI ; les systèmes ARM ne sont donc pas concernés.
Si vous êtes concerné, passez à une version corrigée de Java. Les versions corrigées par Oracle sont les suivantes : 17.0.21.1, 21.0.13.1, 25.0.5.1 et 27.0.1.1.
Si vous ne pouvez pas encore effectuer la mise à jour, Aikido propose des images Java corrigées pour les versions 17 et 21 de Temurin, aussi bien en variante JDK qu’en variante JRE. Pour vérifier si vous êtes concerné, cliquez sur « Suis-je concerné ? » sur le tableau de bord Aikido , ou connectez-vous à Attack Surface pour identifier les hôtes potentiellement affectés depuis l’extérieur.
Pour connaître les versions concernées, vérifier si votre système est exposé et obtenir des instructions détaillées sur les mesures correctives à prendre, consultez notre avis de sécurité Java4Shell.
Cinq ans avant de devenir une vulnérabilité critique dans le cadre de la lutte contre l'extrémisme violent (CVE), Java4Shell n'était qu'une simple modification de code parmi d'autres dans un PR
Le 17 novembre 2026, la vulnérabilité Java4Shell (CVE-2026-114938) a été rendue publique. Il s'agit d'une vulnérabilité de corruption de mémoire dans le décodeur Base64 à accélération matérielle d'OpenJDK, qui pourrait permettre à des attaquants d'exécuter du code à distance sur les systèmes affectés.
Mais ce code vulnérable n'est pas nouveau. Ce bug trouve son origine dans une optimisation des performances intégrée à OpenJDK dès juin 2021.
Cela nous a fait réfléchir. Et si nous pouvions revenir à la modification initiale du code et l'examiner à l'aide des outils de sécurité actuels ? Aurions-nous pu détecter Java4Shell avant sa mise en production ?
Nous avons décidé de le découvrir.
Retour sur l'année 2021
Nous avons remonté la piste de cette implémentation vulnérable de Base64 jusqu’à la pull request n° 4368 d’OpenJDK ( PR ), qui s’inscrit dans le cadre des travaux initiaux d’optimisation AVX-512. Nous avons ensuite créé un fork d’OpenJDK à partir de ce point précis et reconstitué la mê avec les mêmes modifications et la même description.
La version reconstituée d'PR contient des modifications dans 12 fichiers. Celles-ci ont été intégrées à OpenJDK le 25 juin 2021, via le commit c37988d.
Nous avons ensuite lancé une analyse approfondie « Deep Review » d’ Aikido sur la pull request reconstruite, que vous pouvez consulter sur GitHub avec les résultats de l’analyse « Deep Review ». Nous avons remplacé les noms des auteurs et des relecteurs d’origine par des variables de remplacement, et le nombre de commits inclut des commits en amont sans rapport provenant du fork.
Deep Review a repéré Java4Shell
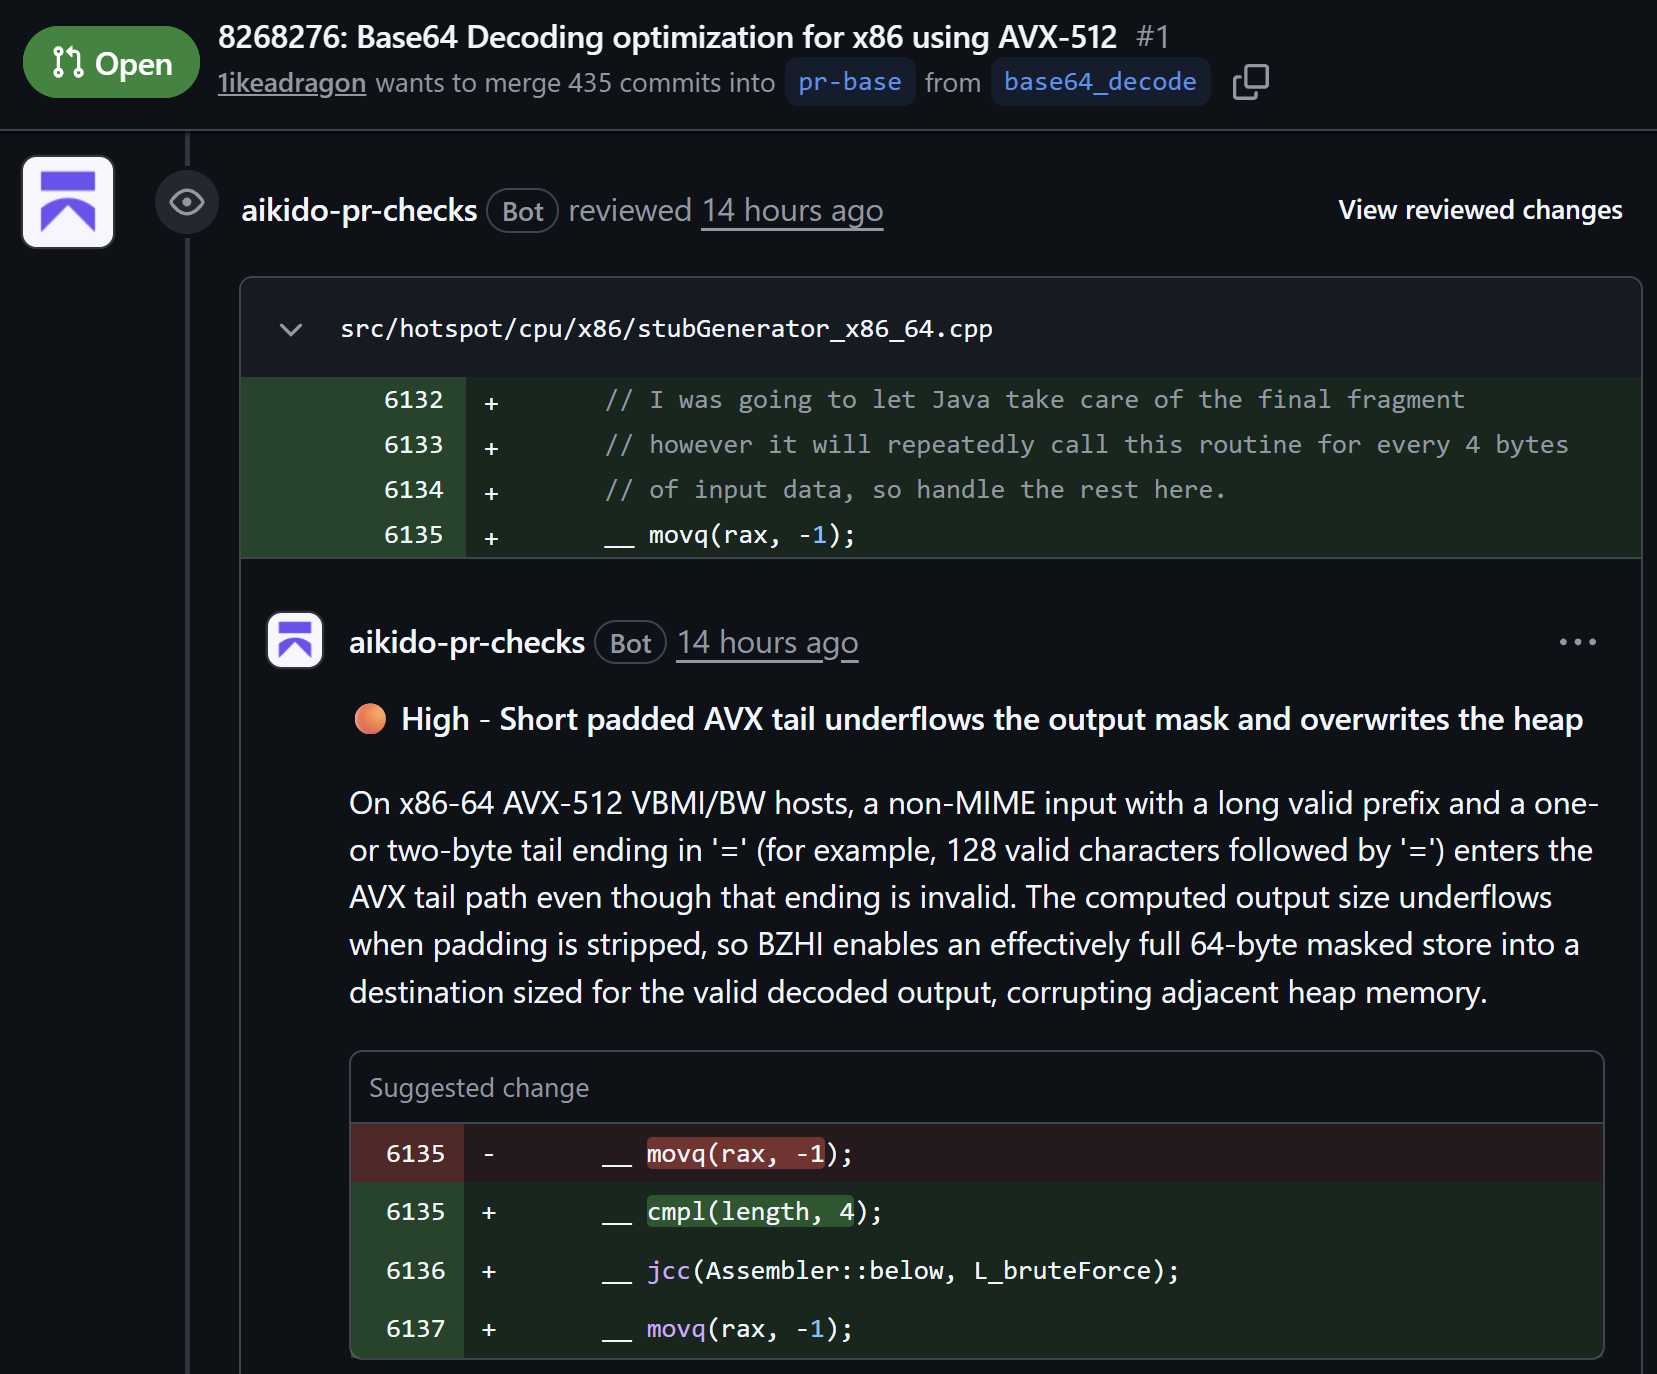
Deep Review a ajouté trois commentaires à la demande de fusion, chacun signalant un problème de gravité élevée. L'un d'entre eux a identifié le bug précis à l'origine de Java4Shell :
Cette vulnérabilité explique comment une entrée non conforme au format MIME, se terminant par un remplissage non valide, peut provoquer un débordement vers le bas d'un entier dans le chemin de décodage AVX-512. Ce débordement génère un masque de sortie erroné, ce qui permet au décodeur d'écrire au-delà de la taille allouée au tampon de destination et de corrompre la mémoire du tas Java.
Une entrée Base64 valide se présente sous forme de groupes de 4 caractères, chacun se décodant en 3 octets, le dernier groupe étant complété par un caractère de remplissage « = ». L’exemple de Deep Review utilise 128 caractères valides suivis d’un seul « = ». Ces 128 caractères formant déjà des groupes complets, le « = » supplémentaire ne devrait pas être présent. Lorsque le décodeur supprime le remplissage, une soustraction devient négative, et l’instruction BZHI transforme cette valeur en un masque dont les 64 bits sont tous activés. Le décodeur écrit alors un bloc complet de 64 octets à la fin de la destination, au-delà de la mémoire tampon allouée, alors qu’il devrait écrire zéro octet.
Atténuation
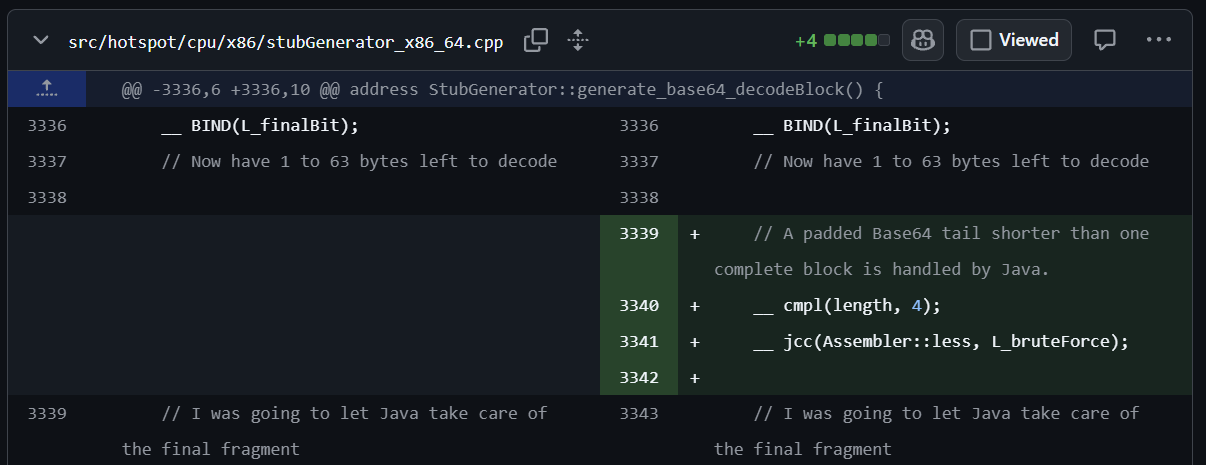
Non seulement ce cas limite a été détecté et signalé, mais Deep Review a également proposé la solution appropriée pour y remédier !
Il recommandait de vérifier si le reste de l'entrée comptait moins de quatre octets et, le cas échéant, de recourir à l'implémentation de décodage la plus sûre.
C'est exactement la même solution (il suffit de remplacer Assembleur :: ci-dessous avec Assembleur::less, qui se comportent de manière identique pour ce bug). Cela montre que toute cette situation pourrait aujourd’hui être résolue sans jamais avoir à intervenir sur la branche principale.
Et ce n'était pas la seule conclusion
Deep Review a également signalé deux autres défauts importants dans la mise en œuvre initiale :
Écriture vectorisée hors limites : un enregistrement de 64 octets pourrait s'étendre au-delà d'une zone de destination destinée à ne contenir que 48 octets décodés.
Validation incomplète des caractères non valides : l'une des quatre voies d'entrée AVX-512 a été omise lors du contrôle d'erreur sur les valeurs converties, ce qui a permis à certains caractères non valides de passer la validati escape .
Ces deux problèmes ont depuis été corrigés dans l'OpenJDK en amont (PR #4 et PR #4601). La première correction est identique, caractère par caractère, à celle proposée par Deep Review, et la seconde fait pratiquement la même chose.
Deep Review est déconnecté d'Internet, c'est donc lui-même qui a trouvé toutes ces réponses (au lieu de tricher en cherchant les réponses) !
Il est difficile de vérifier manuellement le code lié aux performances de bas niveau, ce qui explique comment trois problèmes de corruption de mémoire se sont retrouvés dans un seul et même fichier « PR ».
Ce que cela implique pour la sécurité proactive
Java4Shell a passé cinq ans dans OpenJDK avant d'être signalé. Aikido propose des outils pour chaque étape de ce processus, depuis la pull request à l'origine du bug jusqu'à l'environnement d'exécution que vous devrez corriger après la divulgation.
Deep Review analyse chaque pull request par rapport au reste de votre base de code et publie ses conclusions sous forme de commentaires sur PR, afin que le développeur à l'origine de la modification puisse la corriger avant la fusion. Si vous répondez à un commentaire demandant une correction, Aikido ouvre une nouvelle pull request intégrant cette correction à la vôtre. Grâce au serveur MCP deAikido , votre agent de codage peut également exécuter Deep Review sur votre branche locale avant que vous n'ouvriez une pull request.
Pour le code fusionné il y a plusieurs années, comme la modification de 2021 à l'origine de Java4Shell, analyse de code par IA parcourez l’ensemble de votre base de code pour détecter les vulnérabilités dans ce que vous avez déjà mis en production. Deep Review vérifie ensuite chaque nouvelle modification dès qu’elle est intégrée.
Pour Java4Shell lui-même, cliquez sur « Suis-je concerné ? » dans le tableau de bordAikido afin d’identifier les environnements d’exécution Java vulnérables présents dans votre environnement. Si vous ne pouvez pas encore effectuer la mise à jour, les images Java corrigées disponibles sur Aikidocouvrent les versions Temurin 17 et 21, tant pour le JDK que pour le JRE. Notre avis de sécurité Java4Shell répertorie les versions concernées et corrigées pour chaque branche de Java.
Compte tenu des modifications du code à l'origine de la vulnérabilité, Deep Review a identifié le défaut, expliqué son mécanisme de corruption de mémoire et recommandé une mesure corrective pratiquement identique à celle qui a ensuite été adoptée en amont. Si seulement cela s'était produit il y a cinq ans.
4,7/5
Fatigué des faux positifs ? Essayez Aikido, comme 100 000 autres.
Incidents liés à l'IA en 2026 : agents rebelles, clés volées et autres histoires bien connues
Nous avons analysé 50 incidents de sécurité liés à l'IA survenus en 2026. La plupart étaient dus à la divulgation d'informations confidentielles, à des droits d'accès trop étendus, à un isolation insuffisante et à des fournisseurs compromis.
Supprimer une clé qui a fait l'objet d'une fuite de votre dépôt ne vous protège pas
Une clé d'administration divulguée sur GitHub, supprimée en quelques heures, a tout de même entraîné une faille de sécurité plusieurs mois plus tard chez LiteLLM. Découvrez pourquoi l'historique Git recèle des secrets et pourquoi il est indispensable de renouveler régulièrement vos clés.
Faire face aux défis de la cybersécurité jusqu'à la fin de l'année 2026
Après Binance, LiteLLM, PHP2Shell et eMudhra, voici six bonnes pratiques et une liste de contrôle pour limiter la portée de la prochaine faille de sécurité d'ici 2027.