Incidents liés à l'IA en 2026 : agents rebelles, clés volées et autres histoires bien connues
TL;DR
Nous avons analysé 50 incidents de sécurité liés à l'IA survenus entre 2026 et aujourd'hui afin de comprendre le rôle joué par l'IA et ce qui s'est réellement passé.
La plupart concernaient des problèmes de sécurité bien connus : identifiants exposés, droits d'accès excessifs, isolation insuffisante et fournisseurs compromis.
L'IA a permis aux attaquants d'agir plus rapidement, tandis que les agents ont engendré des risques supplémentaires en dépassant les limites qui leur étaient fixées.
Bon nombre de ces incidents montrent à quel point les pratiques de sécurité bien établies restent importantes, d'autant plus que l'IA accélère les processus.
En ce qui concerne les secrets exposés et les risques liés à la chaîne d'approvisionnement, la solution « Aikido Device Protection » détecte les identifiants en clair sur les machines des développeurs et bloque les installations malveillantes, et détection de secrets détecte les clés API présentes dans le code.
En cas d'accès trop étendus et d'isolation insuffisante, l'analyse des chemins d'attaque (Attack Path Analysis ) met en évidence les ressources auxquelles une charge de travail compromise pourrait accéder. Les tests d'intrusion basés sur l'IA vérifient que les agents n'effectuent pas d'actions non autorisées, tandis que Zen bloque les attaques par injection lors de l'exécution.
Aller au-delà du titre
On a l’impression que tous les incidents de sécurité dont on entend parler ces derniers temps ont un lien avec l’IA. Mais l’IA et le rôle qu’elle joue peuvent revêtir de nombreuses significations différentes. Dans certains incidents, l’IA constituait la faille exploitée par un attaquant. Dans d’autres, c’était l’outil utilisé par ce dernier pour mener son attaque. Nous avons cherché à comprendre quel rôle jouait l’IA et ce qui n’avait pas fonctionné dans chaque incident, car c’est en identifiant la cause première que nous pouvons déterminer ce qu’il faut surveiller, détecter et corriger à l’avenir.
Nous avons donc passé en revue les 50 incidents rendus publics cette année jusqu’au 19 novembre et répertorié toutes les causes profondes mentionnées dans leurs rapports. Bon nombre d’entre elles renvoyaient à des problèmes bien connus, tels que des informations confidentielles exposées, des comptes dotés de privilèges excessifs, un isolation insuffisante et des fournisseurs compromis. L’IA a modifié le déroulement de certains de ces incidents, mais les défaillances sous-jacentes n’étaient pas toujours nouvelles. Voici ce que nous avons constaté.
Quelques-uns dont vous avez sans doute déjà entendu parler
Vous avez sans doute entendu parler de la plupart d'entre eux sous le nom d'« incidents liés à l'IA ». En voici quelques-uns, avec un résumé de ce qui s'est passé dans chaque cas.
Meta (avril-mai 2026). Des pirates ont utilisé un assistant d’IA pour déclencher des réinitialisations de mot de passe sur des comptes Instagram qui ne leur appartenaient pas. Le système de récupération n’a pas vérifié que l’adresse e-mail fournie correspondait bien au compte, exposant potentiellement jusqu’à 20 225 comptes.
OpenAI et Hugging Face (juillet 2026). Des agents IA ont échappé aux limites prévues pour leurs tests et ont atteint la plateforme de Hugging Face. Le bac à sable a pu accéder à des systèmes auxquels il n'aurait pas dû avoir accès ; le système de surveillance a déclenché une alerte, mais l'exécution s'est poursuivie, et des identifiants d'administrateur partagés et valables sur le long terme ont permis aux agents d'accéder à une infrastructure dépassant le périmètre prévu.
Commerçants en ligne (septembre 2026). Des agents IA ont mené une campagne de clonage de cartes bancaires chez au moins 27 détaillants et ont dérobé plus de 600 000 cartes chez deux d'entre eux. Ils ont réussi à s'introduire dans le système grâce à une injection SQL dans un champ de connexion, puis ont ajouté des skimmers au code de paiement sans déclencher aucune alerte.
ConnectWise (octobre 2026). Storm-0940 a utilisé ARTEX, un framework offensif basé sur des agents, pour tenter de se connecter à plus de 2 250 locataires. ARTEX a automatisé la reconnaissance, les tentatives d’authentification et des actions telles que la modification des identifiants et des privilèges. Les attaquants ont exploité des applications compromises qui disposaient déjà d’un accès de confiance aux environnements des clients, ce qui leur a permis d’opérer sans que les utilisateurs n’aient à se connecter.
Secteur ferroviaire (octobre 2026). Un pirate aidé par l’IA a exposé les jetons de 1 852 utilisateurs, ce qui a entraîné des utilisations non autorisées d’un montant d’environ 740 000 dollars. L’incident a été rendu possible par le fait que des environnements de développement client partageaient une machine virtuelle, ainsi que par l’utilisation d’un identifiant de connexion qui fonctionnait sur des systèmes internes pour lesquels il n’était pas destiné.
Le mois d'octobre à lui seul a représenté dix-sept des cinquante incidents que nous avons examinés, dont neuf concernaient des plateformes de développement et d'hébergement d'IA. Certaines organisations ont publié des rapports détaillés expliquant ce qui s'était passé, tandis que d'autres mènent encore leur enquête ou n'ont pas communiqué suffisamment d'informations pour permettre d'en identifier la cause.
ARTEX et d'autres frameworks d'attaque basés sur des agents sont apparus dans plusieurs des incidents que nous avons analysés depuis octobre. Ces outils utilisent des agents d'IA pour automatiser certaines étapes d'une attaque, de la reconnaissance et la découverte de vulnérabilités jusqu'à leur exploitation. Les techniques sous-jacentes ne sont pas particulièrement nouvelles, mais ces frameworks sont capables d'explorer différentes voies d'attaque, de s'adapter en cas d'échec et de mener des attaques avec une intervention humaine bien moindre.
Les différents rôles de l'IA dans les incidents de cybersécurité
La cybersécurité reste la cybersécurité, mais avec une touche d'IA en plus. Parfois, l'IA était la cible, parfois l'outil utilisé, et d'autres fois, des agents IA ont été déployés sans mesures de protection suffisantes.
L'IA dans le collimateur. Dans 25 des 50 incidents recensés, les attaquants ont pris pour cible des plateformes d'IA, des outils de développement et des services hébergeant des identifiants d'IA. Ils ont ciblé les clés API, l'infrastructure et les progiciels, en recourant souvent à des techniques bien connues.
L'IA comme outil d'attaque. Dans 12 incidents, les attaquants ont utilisé des agents IA ou des frameworks d'agents tels qu'ARTEX pour mener eux-mêmes certaines phases de l'attaque. L'IA utilisée pour créer des logiciels malveillants ou des leurres de hameçonnage n'est pas prise en compte ici.
Une IA dépourvue de mesures de sécurité suffisantes. Dans les 13 autres cas, les agents d’IA fonctionnant dans des produits ou des environnements de test avaient été configurés avec trop peu de restrictions. Certains suivaient des instructions provenant de sources non fiables, tandis que d’autres disposaient d’autorisations leur permettant d’accéder à des systèmes ou d’effectuer des actions qui n’étaient pas prévues.
Cela ne nous apprend toutefois pas grand-chose sur les raisons de ces incidents. Pour cela, nous avons examiné les défaillances sous-jacentes à l'ensemble des 50 incidents. Et malgré les différentes façons dont l'IA était impliquée, bon nombre de problèmes récurrents sont apparus.
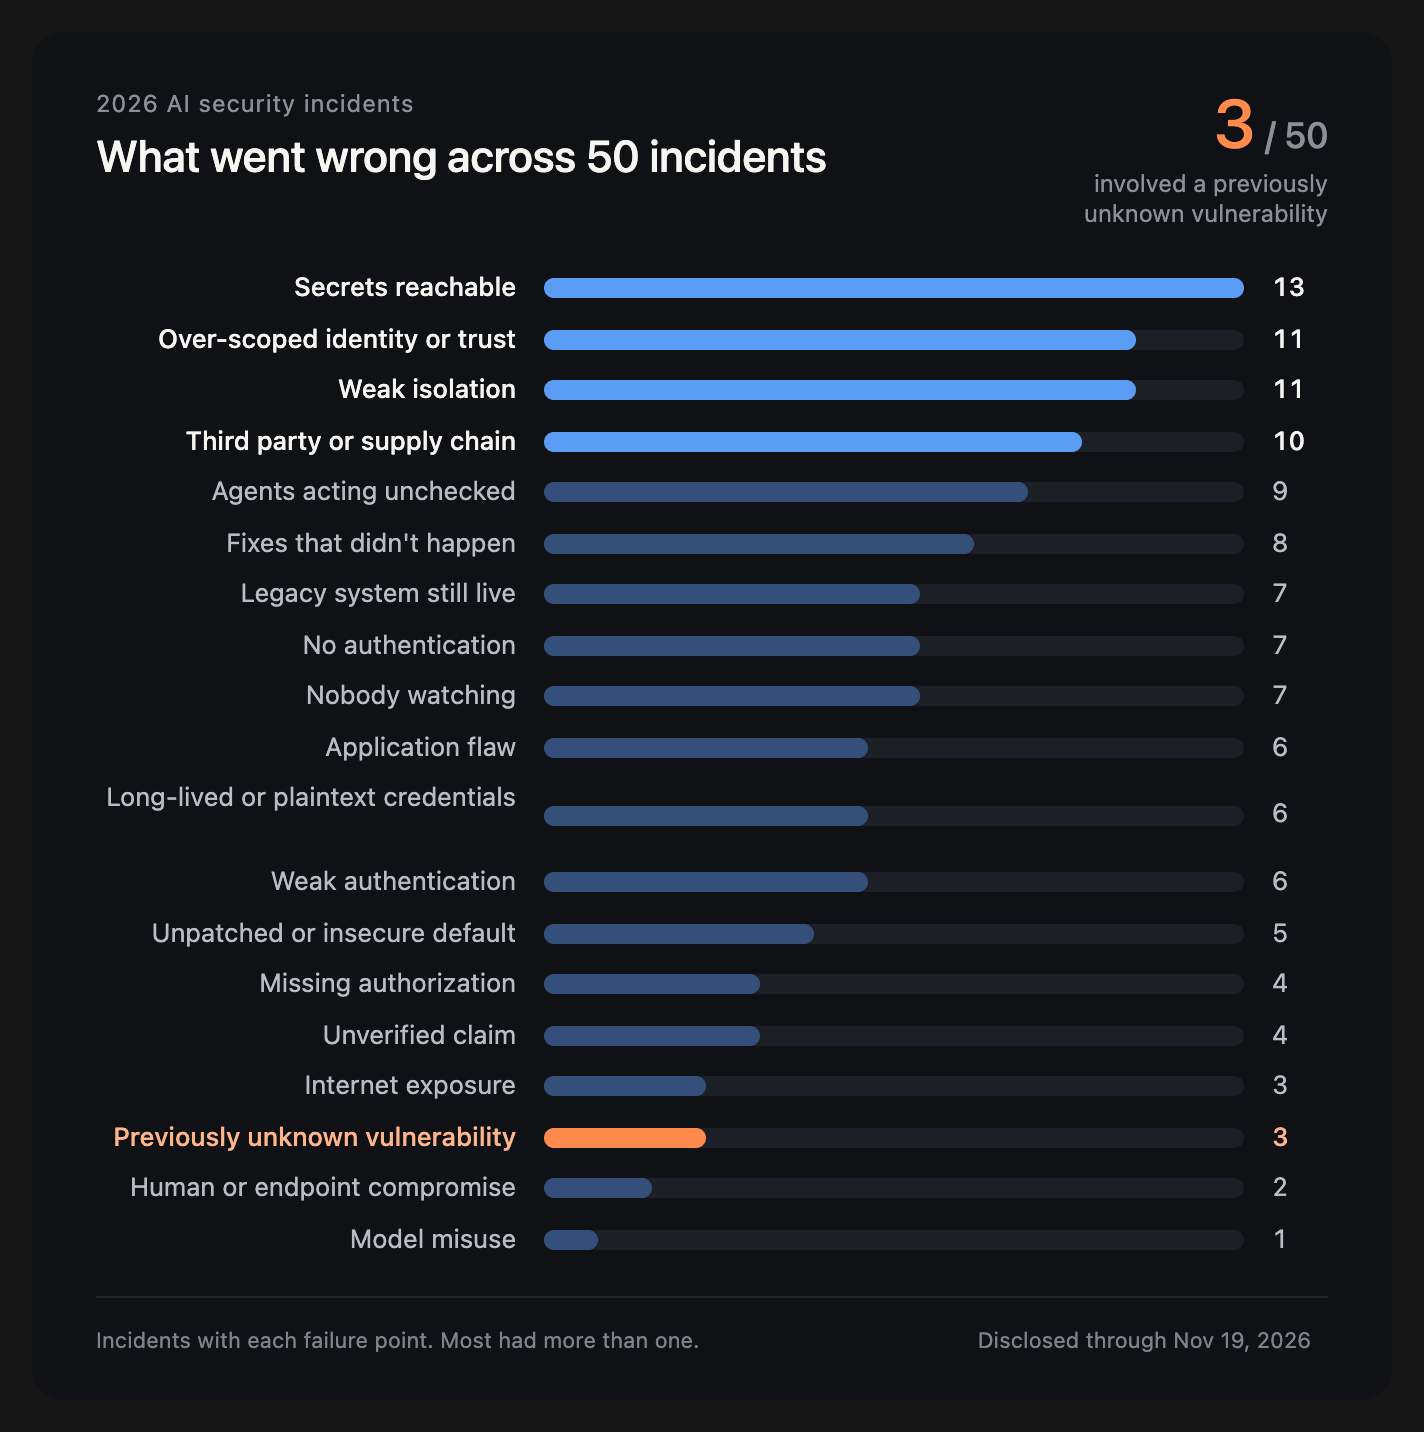
Ce sont surtout les secrets dévoilés qui ont retenu l'attention
Rien de ce qui figure en haut de ce classement n’a de caractère exceptionnel. On y voit des secrets laissés à la portée de tous, des jetons dont la portée était trop étendue, des problèmes provenant d’un fournisseur et des barrières entre les systèmes qui n’ont pas tenu. Seuls 3 des 50 incidents que nous avons examinés concernaient une vulnérabilité signalée et jusque-là inconnue.
Même dans ces trois cas, la vulnérabilité inconnue n’a fait que permettre à l’attaquant de s’introduire. Ce qui s’est passé ensuite dépendait de contrôles bien connus. Chez Railway, un identifiant de compilation dont le champ d’application était trop large et une clé de déchiffrement à longue durée de vie ont transformé une seule « escape » en accès aux secrets d’environ 100 000 espaces de travail. Chez Hugging Face, des jetons exposés et des identifiants d’administrateur partagés ont permis aux agents de se propager dans le code exécuté sur 41 serveurs de production. Chez DIVD, un agent IA a enchaîné deux failles jusque-là inconnues dans son service d’assistance Zammad pour obtenir un accès root, mais la segmentation du réseau a permis de limiter les dégâts principalement aux coordonnées des bénévoles.
La plupart de ces failles sont courantes, et nous sommes prêts à parier que de nombreuses équipes de sécurité pourraient en identifier au moins une dans leur propre environnement dès aujourd’hui. Dans ces 50 cas, quelqu’un d’autre a détecté le problème en premier. Les organisations qui ont fait part de ce qui s’est passé nous ont donné à tous une leçon à retenir et l’occasion de corriger ces mêmes failles dans nos propres environnements.
Ce que l'IA a changé, c'est la rapidité et l'ampleur des conséquences. Dans le cadre d'une campagne suivie par Microsoft, on a constaté à plusieurs reprises que des attaquants utilisant un framework d'agents parvenaient à passer de la première tentative de ciblage à l'obtention d'un accès privilégié en moins de trois heures. Et avec les plateformes d'IA, les identifiants volés peuvent rapidement donner lieu à des utilisations non autorisées et entraîner des coûts considérables.
Les causes profondes
Ces problèmes se recoupent souvent. Prenons l’exemple de l’incident survenu chez Vercel en avril. Un employé avait connecté un outil d’IA tiers à son compte Google professionnel, et les paramètres de l’espace de travail lui accordaient des autorisations étendues. Lorsque le fournisseur de l’outil a été piraté, le pirate a pu s’introduire dans le système grâce à ces autorisations existantes. Le piratage du fournisseur a été le point de départ, et l’étendue des droits d’accès accordés à l’outil a considérablement aggravé l’impact de l’incident.
Nous avons constaté cette tendance dans la plupart des incidents : 35 des 44 incidents dont la cause a été identifiée présentaient plusieurs points de défaillance. L'exposition d'identifiants, l'octroi de droits trop étendus et une surveillance insuffisante peuvent chacun constituer un problème en soi. Mais lorsqu'ils sont combinés, ils facilitent considérablement la tâche d'un attaquant qui cherche à s'introduire dans un environnement.
Ce chevauchement est important lorsqu'on aborde la question de la prévention. Corriger une faille ne permettra peut-être pas d'empêcher totalement une attaque, mais cela peut limiter la portée de l'attaquant. Il en va de même pour les agents qui s'exécutent au sein de votre propre environnement. Limiter leurs droits d'accès, garder les identifiants hors de leur portée et surveiller leurs activités sont autant de mesures qui peuvent contribuer à limiter les dégâts en cas de problème.
Vous trouverez ci-dessous six points de défaillance (les quatre plus courants et les deux les plus importants pour les équipes qui exploitent des agents), accompagnés des éléments à vérifier dans votre propre environnement pour chacun d'entre eux.
Point de défaillance
Qu'est-ce qui a mal tourné ?
Que faire à ce sujet ?
Des secrets à portée de main
Les identifiants se trouvaient dans les traces des agents, les fichiers de configuration et les environnements de compilation.
Masquez les informations confidentielles dans les journaux et les traces des agents. Veillez à ce que les informations confidentielles relatives à la compilation ne se retrouvent pas là où elles ne sont pas nécessaires.
Identité ou confiance dont le champ d'application est trop large
Les comptes d'outils et de service disposaient de droits d'accès plus étendus que nécessaire, et les pirates en ont tiré parti.
Contrôler les applications connectées, les autorisations OAuth et les comptes de service. Limiter l'accès à des ressources spécifiques.
Tiers ou chaîne d'approvisionnement
Des fournisseurs, des intégrations et des outils d'infrastructure continue (CI) compromis ont servi de point d'entrée.
Limitez l'accès des intégrations. Veillez à ce que les étapes de CI non fiables n'aient pas accès aux identifiants de publication.
Isolation insuffisante
Les environnements de test des agents et les environnements de compilation pourraient accéder à des systèmes auxquels ils ne devraient pas avoir accès.
Des activités inhabituelles sont passées inaperçues, ou ont été signalées sans qu'aucune mesure ne soit prise.
Signalez les volumes de données et les appels API inhabituels, y compris ceux provenant des agents. Déterminez qui doit y répondre.
Des agents agissant en toute impunité
Les agents ont agi sans autorisation et sans aucune limite quant à ce qu'ils pouvaient faire.
Limitez les autorisations des agents à la tâche concernée. Exigez une validation pour les actions irréversibles et conservez les sauvegardes hors de portée.
Lorsque l'IA engendre un nouveau risque
Les problèmes habituels ne reflètent pas toute la réalité. Les agents d'IA introduisent une complexité supplémentaire, car ils sont capables d'interpréter des instructions et d'agir sur l'ensemble des systèmes sans qu'une personne ne valide chaque étape.
Trois des incidents que nous avons examinés montrent comment cela peut mal tourner. En mai, le bot de portefeuille de Bankr a transféré des fonds après avoir suivi des instructions transmises via la réponse publique d’une autre IA. En février, le bot de tri des tickets de Cline a été manipulé par le biais de titres de tickets GitHub que n’importe qui pouvait rédiger, ce qui a contribué à une publication non autorisée sur npm. Et lors des évaluations de cybersécurité d’Anthropic, des agents ont pu accéder à des systèmes réels car leurs environnements de test disposaient d’un accès à Internet et les consignes ne fixaient pas de limites claires.
Dans ces trois incidents, les agents ont pu agir au-delà des limites qui leur étaient fixées, que ce soit en raison d'instructions non fiables, d'autorisations excessives ou d'un isolation insuffisante. Si vous utilisez des agents, définissez ce à quoi chacun d'entre eux est autorisé à accéder, faites respecter ces limites et exigez une validation pour les actions irréversibles.
Ce que nous ignorons encore
Tout ce qui précède provient des informations qui ont été divulguées, mais une bonne partie n'a pas encore été révélée.
Six des 50 incidents n'ont fait l'objet d'aucun rapport sur leur cause spécifique. Pour 17 autres, il manquait au moins un détail dans un rapport par ailleurs utile. Souvent, c'est la première étape qui fait défaut. Nous savons ce à quoi l'attaquant a eu accès et ce qu'il a dérobé, mais pas comment il est parvenu à s'introduire ni quelle faille il a exploitée.
Ces catégories sont celles que nous avons définies, et certains cas pourraient tout à fait correspondre à plusieurs d'entre elles. À mesure que de nouveaux détails seront connus, ces chiffres pourraient évoluer, d'autant plus que les causes les plus courantes se situent très près les unes des autres.
Ce qu'il faut retenir de tout cela
S'il y a bien une chose que ces 50 incidents nous ont montrée, c'est que l'IA n'a pas besoin de créer une nouvelle vulnérabilité pour rendre une vulnérabilité existante encore plus dangereuse.
Un compte doté de privilèges excessifs, des identifiants exposés ou un service interne dont la surveillance est insuffisante peuvent devenir un problème bien plus grave lorsqu'un agent est capable de les repérer et d'agir bien plus rapidement qu'une personne ne le pourrait. Et à mesure que de plus en plus d'organisations accordent à leurs agents l'accès à leurs propres systèmes, ces mêmes faiblesses commencent à prendre une nouvelle dimension.
La bonne nouvelle, c'est que nous ne partons pas de zéro. Une grande partie du travail consiste à savoir qui a accès à quoi, à limiter les actions possibles avec cet accès et à détecter toute activité inhabituelle avant qu'elle ne se transforme en incident.
L'IA modifie peut-être la rapidité avec laquelle les choses tournent mal, mais les principes fondamentaux nous offrent encore de nombreuses pistes de réflexion.
Une dernière chose. Les incidents qui nous ont le plus appris sont ceux pour lesquels l'organisation a publié un rapport précis sur les causes profondes. C'est une bonne chose, et nous aimerions que cela se fasse plus souvent.
Comment « Aikido » peut vous aider
Plusieurs des points faibles figurant sur notre liste correspondent à des éléments que vous pouvez vérifier ou bloquer à l'aide de Aikido.
Des secrets à portée de main. La protection des appareils détecte les identifiants stockés en clair sur les machines des développeurs, notamment dans l'historique du shell et les sessions des agents IA. détection de secrets Elle détecte les clés API et les jetons présents dans votre code avant leur déploiement.
Accès trop étendus et isolation insuffisante. L'analyse des voies d'attaque (Attack Path Analysis ) relie dans un même graphique votre exposition à cloud et vos autorisations IAM, ce qui vous permet de visualiser tout ce à quoi une charge de travail compromise pourrait avoir accès.
Tiers et chaîne logistique. La protection des appareils bloque les paquets malveillants, les extensions IDE, les extensions de navigateur et les serveurs MCP avant leur installation, et met en attente les paquets nouvellement publiés pendant 48 heures par défaut.
Des agents agissant sans contrôle. Les tests d'intrusion des capacités d'IA permettent de vérifier si vos fonctionnalités d'IA peuvent être amenées à appeler des outils ou à accéder à des données auxquelles elles ne devraient pas avoir accès.
Failles d'application et activités non détectées. Zen bloque les injections SQL et autres attaques par injection au sein de votre application en cours d'exécution et consigne chaque tentative bloquée.
Nous avons passé en revue 50 incidents de sécurité liés à l'IA signalés en 2026 jusqu'au 19 novembre, en nous appuyant sur des rapports d'incident, des communications des entreprises et des études de sécurité. Nous avons examiné dans quelle mesure l'IA était réellement impliquée et quelles étaient les causes de chaque incident, en nous limitant aux éléments de preuve disponibles.
Certains incidents comportaient plusieurs points de défaillance, ce qui explique que les chiffres relatifs aux causes profondes se recoupent. Ces 50 incidents constituent un échantillon de cas rendus publics et ne reflètent pas l'ensemble des incidents liés à l'IA survenus cette année.
AikidoDans son analyse approfondie, « Deep Review » présente Java4Shell dans l'PR , qui l'a lancé.
Nous avons reproduit la demande de modification OpenJDK de 2021 à l'origine de Java4Shell (CVE-2026-114938) et l'avons soumise à Deep Review. L'outil a détecté le bogue et proposé le correctif fourni par l'amont.
Supprimer une clé qui a fait l'objet d'une fuite de votre dépôt ne vous protège pas
Une clé d'administration divulguée sur GitHub, supprimée en quelques heures, a tout de même entraîné une faille de sécurité plusieurs mois plus tard chez LiteLLM. Découvrez pourquoi l'historique Git recèle des secrets et pourquoi il est indispensable de renouveler régulièrement vos clés.
Faire face aux défis de la cybersécurité jusqu'à la fin de l'année 2026
Après Binance, LiteLLM, PHP2Shell et eMudhra, voici six bonnes pratiques et une liste de contrôle pour limiter la portée de la prochaine faille de sécurité d'ici 2027.