Aikido lance un service de tests d'intrusion basés sur des agents pour les applications iOS
TL;DR
Aikido Le service de sécurité propose désormais également des tests d'intrusion pour les applications iOS. Vous pouvez ainsi tester à la fois vos applications mobiles et le backend qu'elles partagent au cours d'une seule évaluation. Les tests d'intrusion pour les applications mobiles viennent s'ajouter à ceux déjà disponibles pour les applications Web, les API, les réseaux externes et les capacités d'IA sur Aikido, le tout avec des résultats confirmés par des exploits, la fonctionnalité AutoFix et des retests.
Le reverse engineering d'une application mobile est devenu beaucoup plus facile cette année, grâce aux outils open source et aux iPhone virtuels « jailbreakés » disponibles sur GitHub, accessibles à tous.
Selon Digital.ai, les applications iOS sont désormais exposées à un taux d'attaques presque identique à celui des applications Android : 86 % contre 89 % en 2026.
Les tests d'intrusion mobiles comprennent un rapport pouvant servir à des fins de conformité, ainsi que la mise en œuvre des correctifs et la réalisation de nouveaux tests, le tout pour un prix fixe défini dès le départ.
Tout le monde peut télécharger votre application
Chaque application mobile que vous publiez est une copie de votre code que vous confiez à des inconnus. Toute personne disposant d’un compte App Store ou Google Play peut la télécharger et commencer à analyser la manière dont elle communique avec votre backend. Et ils ne tardent pas à le faire. Le rapport 2026 sur les menaces de sécurité des applications de Digital.ai, élaboré à partir des données télémétriques issues de milliards d’instances d’applications, a enregistré un premier contact hostile dans l’heure et cinquante-six minutes suivant la mise en ligne d’une application sur la boutique. C’est probablement moins de temps que ne dure votre rétrospective de mise en production.
Le moment nous a donc semblé opportun pour aller au bout de ce que nous avions commencé en matière de tests d'intrusion sur Android. Aikido Security propose désormais également des tests d'intrusion pour les applications iOS. Vous pouvez ainsi tester votre application Android, votre application iOS et l'API sur laquelle elles s'appuient toutes deux dans le cadre d'une seule et même évaluation, avec une seule configuration et un seul rapport.
La rétro-ingénierie s'est généralisée cette année
Autrefois, pour disséquer une application compilée, il fallait faire appel à un spécialiste et à toute une panoplie d’outils qui ne communiquaient pas entre eux. Une vague de projets open source montre à quel point les choses ont changé en 2026.
Certains d’entre eux intègrent directement la rétro-ingénierie dans les agents de codage via le MCP (Model Context Protocol), offrant ainsi à un agent un moyen cohérent d’analyser un logiciel compilé. Ils installent et gèrent eux-mêmes les outils de rétro-ingénierie sous-jacents, de sorte que l’utilisateur n’a pas besoin de savoir quel décompilateur utiliser. Le plus populaire d’entre eux a dépassé les 234 000 étoiles sur GitHub en environ six mois. Ils fournissent en retour du pseudocode et une cartographie des liens entre les fonctions de l’application. Pour quelqu’un qui cherche à identifier les failles de votre application, cela suffit généralement amplement.
D'autres lancent un iPhone virtuel sur un Mac en utilisant le framework Virtualization.framework d'Apple. Certains proposent des variantes de firmware permettant d'aller jusqu'à un appareil entièrement jailbreaké, avec une interface de contrô socket , afin qu'un agent d'IA puisse piloter le téléphone virtuel par programmation. Auparavant, pour accéder à une application iOS, il fallait dénicher un iPhone physique bloqué sur une version d'iOS suffisamment ancienne pour pouvoir être jailbreakée. Désormais, il suffit d'un projet open source et d'un Mac sur lequel quelques paramètres de sécurité ont été désactivés.
Combinez ces deux éléments et vous obtenez un agent capable d'analyser le code binaire de votre application et un iPhone jailbreaké sur lequel l'exécuter, le tout gratuitement. Le seuil de compétence requis pour attaquer une application mobile, et en particulier une application iOS, a considérablement baissé.
iOS n'est plus considéré comme le système le plus sûr
Pendant des années, iOS était la plateforme qui préoccupait le moins les équipes, et les chiffres le confirmaient. En 2023, les applications iOS subissaient environ la moitié du taux d’attaques des applications Android, un écart qui, selon Digital.ai, justifiait des dépenses de sécurité bien inférieures sur la plateforme d’Apple. En 2026, cet écart s’était presque comblé : 86 % des applications iOS surveillées avaient subi des attaques, contre 89 % des applications Android (Infosecurity Magazine, d’après le rapport de Digital.ai).
Le rapport attribue cette situation au fait que l'IA rend les attaques moins coûteuses. Les pirates s'en servent pour procéder à l'ingénierie inverse des applications et générer des exploits, et cela fonctionne aussi bien sur iOS que sur Android (SecurityWeek). Les efforts supplémentaires qui permettaient autrefois de protéger les applications iOS ne servent plus à grand-chose dès lors qu'un agent et un iPhone virtuel jailbreaké se chargent du travail.
Ainsi, si les pirates considèrent vos deux applications comme une seule et même cible, les tester comme deux projets distincts n'a pas vraiment de sens.
Votre application est une représentation de votre backend
Ce qu'il y a de plus utile dans une application décompilée, c'est ce qu'elle révèle sur les systèmes qui la sous-tendent :
chaque point de terminaison API appelé par l'application, y compris ceux que vous n'avez jamais documentés
comment les requêtes sont construites et authentifiées
toutes les clés ou tous les secrets qui se sont retrouvés intégrés dans la version
les vérifications que vous effectuez sur l'appareil et qui ne sont jamais effectuées sur le serveur
De nombreuses failles sur mobile sont exploitées via l'API, en tirant parti précisément des informations divulguées par l'application. Une vérification des autorisations qui n'existe que dans le code Swift n'est qu'une simple suggestion, du point de vue de quiconque appelle directement votre API. C'est pourquoi un test d'intrusion mobile qui se limite à l'application passe à côté d'une grande partie des risques.
Comment « Aikido » effectue des tests d'intrusion sur vos applications mobiles
AikidoLes agents de [nom de l'entreprise] installent vos applications Android et iOS, se connectent en tant qu'utilisateurs test et les soumettent à des attaques comme le ferait un pirate, en analysant simultanément les applications et le backend. Comme les deux applications partagent généralement les mêmes utilisateurs test et la même API, il suffit de les configurer une seule fois pour que les résultats concernant les applications et le backend soient regroupés dans un seul rapport.
Du point de vue d'un attaquant, la différence réside dans le point de départ. Une personne qui procède à une ingénierie inverse de votre application part d'un pseudocode. Aikido part quant à lui de votre code source réel, car les tests d'intrusion mobiles sont de type « white box » ; de plus, la connexion à votre référentiel backend permet d'affiner la couverture de l'API. Avant de lancer la moindre attaque, les agents établissent un rapport de reconnaissance et un plan d'attaque comprenant des scénarios de menaces, ce qui vous permet de suivre leur raisonnement du début à la fin.
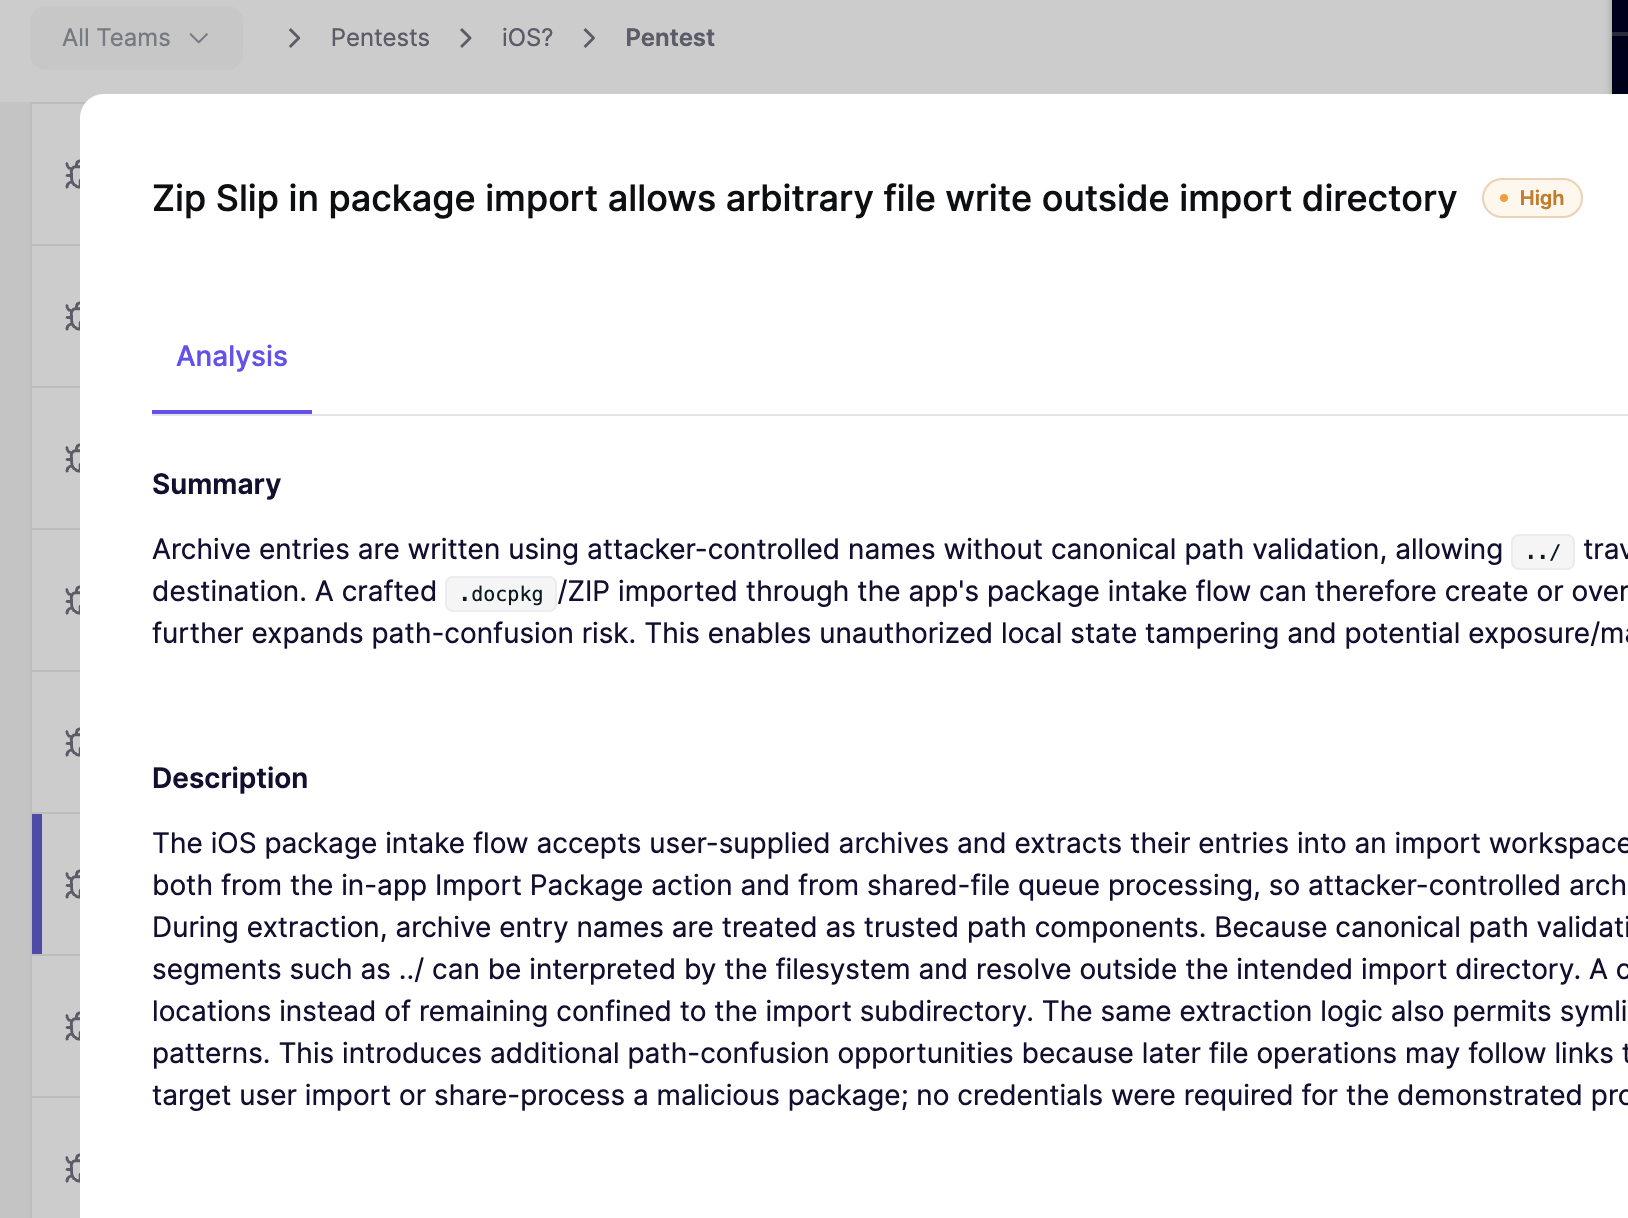
Chaque vulnérabilité est accompagnée d'une explication du risque et des étapes de reproduction que votre équipe peut suivre. Sur Android, celles-ci comprennent les commandes ADB (Android Debug Bridge) exactes permettant de reproduire le problème. Aikido vérifie une vulnérabilité en l'exploitant, puis s'arrête ; ainsi, tout ce qui figure dans le rapport a déjà été prouvé comme exploitable.
Les évaluations sont facturées à l'unité (crédits) et leur prix dépend de leur portée. Aikido adapte le test au contenu réel de vos applications et vous indique le coût avant le lancement.
Ce dont vous avez besoin pour réaliser un test d'intrusion sur mobile
Votre code source mobile se trouve dans un dépôt connecté à Aikido. Les tests d'intrusion mobiles se limitent pour l'instant à la méthode « whitebox » ; la méthode « blackbox » sera bientôt disponible.
Pour Android : votre fichier APK (Android Package).
Pour iOS : votre fichier IPA (paquet de l'App Store iOS).
L'URL de votre API backend, ainsi que le référentiel backend si vous souhaitez une couverture plus complète de l'API.
Créez des comptes d'utilisateurs de test avec un nom d'utilisateur et un mot de passe pour chaque rôle que vous souhaitez tester.
Vous pouvez également étendre le test à l'ensemble de l'application ou orienter les agents vers des fonctionnalités spécifiques.
La suite des tests d'intrusion d'Aikido , c'est par ici
Tout ce qui a été présenté lors du lancement sur Android s'applique également à iOS, et vous pouvez d'ores et déjà pentest IA que ce que vous pouvez déjà faire avec vos applications web et vos API. Vous pouvez lancer AutoFix sur une vulnérabilité détectée et obtenir une pull request contenant le correctif, et les tests d’intrusion mobiles génèrent les mêmes types de rapports que nos tests d’intrusion web, y compris le PDF prêt pour l’audit que votre équipe de conformité vous demandera.
Les nouveaux tests fonctionnent un peu différemment sur mobile, car la correction doit être intégrée à une nouvelle version. Déployez la correction, recompilez l'application, téléchargez la nouvelle version depuis l'onglet « Aperçu » de l'évaluation, puis cliquez sur « Relancer le test ». À partir de ce moment-là, Aikido utilise la nouvelle version pour chaque nouveau test et marque le problème comme résolu une fois que la correction a été validée.
Votre application a sans doute déjà été décompressée par quelqu'un. Autant découvrir ce qu'il a pu voir.
AikidoLes agents de [nom de l'entreprise] installent votre application Android ou iOS, se connectent en tant qu'utilisateur et l'attaquent comme le ferait un pirate, en explorant simultanément l'application et son backend. Vous obtenez ainsi des résultats reproductibles et confirmés par des exploits chaque fois que vous décidez de lancer le test.
Puis-je tester Android et iOS dans le cadre d'un même test d'intrusion ?
Oui. Les deux applications partagent généralement les mêmes utilisateurs de test et le même backend ; il suffit donc de les configurer une seule fois pour que les résultats concernant les deux applications et l'API apparaissent dans un seul rapport.
Ai-je besoin de deux tests d'intrusion pour deux applications ?
Non. Si vous le souhaitez, Android et iOS peuvent être inclus dans une même évaluation, dont le prix est fixé en fonction de l'étendue des prestations, et vous pouvez consulter le coût en crédits avant de lancer l'évaluation.
Dois-je partager mon code source ?
Oui. Pour l'instant, les tests d'intrusion sur mobile se limitent à la méthode « white box » ; l'évaluation nécessite donc l'accès au dépôt contenant le code de votre application mobile. L'ajout de votre code backend est facultatif et permet d'améliorer la couverture de l'API.
Y a-t-il des conditions à respecter concernant le fichier IPA que je télécharge ?
Oui, le fichier IPA doit être non chiffré et signé.
Existe-t-il des exigences concernant l'APK que je télécharge ?
Oui, il faut désactiver le « certificate pinning », la détection des droits root et la détection de l'émulateur dans l'APK pour que les agents puissent tester l'application.
Comment se déroulent les nouveaux tests pour les applications mobiles ?
Téléchargez une nouvelle version intégrant le correctif et demandez un nouveau test. Aikido utilise cette version pour tous les tests suivants.
4,7/5
Fatigué des faux positifs ? Essayez Aikido, comme 100 000 autres.
Aikido lance des tests d'intrusion sur les réseaux externes
Aikido lance des tests d'intrusion sur le réseau externe : des agents IA attaquent vos systèmes exposés à Internet depuis l'extérieur et ne signalent que les vulnérabilités qu'ils parviennent réellement à exploiter.
Aikido lance Noon : la sécurité au travail pour tous les salariés
Nous avons créé Aikido pour protéger les développeurs. Aujourd’hui, nous lançons Noon afin de protéger tout le monde, qu’il s’agisse du phishing et des deepfakes basés sur l’IA ou des outils d’IA que les équipes de sécurité ne peuvent pas détecter.
Aikido a obtenu l'autorisation FedRAMP Moderate, apportant la remédiation automatisée des vulnérabilités native à l'IA aux agences fédérales américaines.